Cloud-Angriffspfade: Fünf „niedrige“ Befunde, ein Owner
Wie ein Cloud-Angriffspfad fünf „niedrige“ Azure-Fehlkonfigurationen vom geleakten Storage-Schlüssel bis zum Owner verkettet und wie Sie ihn brechen.
In der zweiten Jahreshälfte 2025 verschafften sich Angreifer bei 21 % der von Google ausgewerteten Google-Cloud-Vorfälle den ersten Zugang über eine Fehlkonfiguration, bei weiteren 27,2 % über schwache oder fehlende Zugangsdaten. So steht es im Cloud Threat Horizons Report H1 2026 von Google. Der Cloud-Report 2025 von Orca liefert die andere Hälfte des Bildes: 76 % der Organisationen hatten mindestens ein öffentlich erreichbares Asset, das laterale Bewegung ermöglicht. Der Einstieg ist selten der eigentliche Schaden. Aus einem Fuß in der Tür wird erst durch den Pfad dahinter ein Vorfall.
Die meisten Sicherheitsteams lesen die Cloud noch als Liste: Tausende Posture-Befunde, nach Schweregrad sortiert, von oben abgearbeitet. Angreifer lesen Graphen: Dieser Schlüssel öffnet jenes Speicherkonto, darin liegt Code, der als Identität läuft, die einen Vault ändern darf, in dem das Secret eines Owners liegt. Dieser Beitrag richtet sich an alle, die entscheiden, was zuerst behoben wird: CISOs, Verantwortliche für Cloud-Plattformen und Sicherheitsarchitekten. Wir gehen einen zusammengesetzten Azure-Angriffspfad durch, gebaut aus fünf Befunden, die ein Scanner meist als niedrig oder mittel einstuft, und zeigen für jeden Schritt die Kontrolle, die ihn bricht.
TL;DR / Das Wichtigste in Kürze
- Der Schweregrad hängt am Pfad, nicht am Befund. Fünf scheinbar harmlose Befunde führen vom geleakten Storage-Schlüssel bis zum Owner einer Produktions-Subscription. Jeder davon ist dokumentiertes Verhalten.
- Kanten schließen statt Backlog abarbeiten. Eine Kontrolle pro Schritt bricht die Kette: Shared Key verbieten, identitätsbasierte Storage-Verbindungen, eng begrenzte verwaltete Identitäten, Key Vault mit Azure RBAC, kein dauerhafter Owner für Service Principals.
- Kanten über Zugangsdaten sind allgegenwärtig. Laut Datadog 2026 authentifizieren 43 % der Azure-Organisationen GitHub Actions ausschließlich mit langlebigen Secrets. Öffentlicher Speicher, der Klassiker der Schlagzeilen, liegt bei 1,3 % der Azure-Blob-Container.
- Die Werkzeuge sind so weit. Angriffspfade in Defender CSPM, Engpassknoten in Exposure Management und BloodHound mit AzureHound machen das Denken in Graphen praktikabel.
- Regulierer erwarten es, ohne es zu benennen. Artikel 21 NIS2 (in Deutschland § 30 BSIG) und das IKT-Risikomanagement nach DORA verlangen, dass Sie wissen, wie eine Schwachstelle eine kritische Funktion erreicht.

Download: Editierbare draw.io-Datei · In diagrams.net öffnen · Diagrammdaten (CSV)
Warum das Denken in Graphen 2026 zum Standard wurde
John Lambert schrieb im April 2015 „Defenders think in lists. Attackers think in graphs.“, damals über On-Premises-Netze. Neu ist, dass Cloud-Anbieter den Graphen inzwischen als Produkt liefern und Cloud-Umgebungen überwiegend aus Identitäten bestehen.
Der Cloud Security Graph in Defender for Cloud sammelt Inventar, Berechtigungen, Exposition und „lateral movement possibilities“ und definiert einen Angriffspfad als Abfolge von Schritten, mit denen ein Angreifer in die Umgebung eindringt und Assets erreicht. Microsoft Security Exposure Management ergänzt Engpassknoten (Choke Points): Knoten, an denen mehrere Pfade auf dem Weg zu einem kritischen Asset zusammenlaufen. Schließen Sie einen Engpass, verschwinden viele Pfade auf einmal. Das ist die These dieses Beitrags als Produktfunktion.
Die Daten zeigen, dass die Kanten überwiegend Identitäten sind. Laut Googles Report nutzten Angreifer bei 83 % der von Mandiant betreuten Vorfälle in großen Cloud- und SaaS-Umgebungen im zweiten Halbjahr 2025 Identitätsprobleme für den Erstzugriff. Der Report beschreibt zudem Angreifer, die in unter 72 Stunden vom Rechner eines Entwicklers zur vollen Cloud-Administration gelangten, indem sie das OpenID-Connect-Vertrauen zwischen einem CI/CD-Anbieter und der Cloud missbrauchten. Datadogs State of Cloud Security 2026 stellt fest, dass 97 % der Azure-Organisationen die langlebigen Standardschlüssel ihrer Foundry-Ressourcen behalten. Jeder dieser Schlüssel ist eine Kante.
Auch die Standards bewegen sich. Ab Key-Vault-API-Version 2026-02-01 ist Azure RBAC das Standard-Zugriffsmodell für neue Vaults. Bestehende Vaults behalten ihr Modell, und genau dort spielt Schritt ④.
Der Pfad, Kante für Kante
Das Diagramm ist zusammengesetzt und stammt nicht von einem Kunden. Jeder Schritt ist dokumentiertes Verhalten, belegt durch die Shared-Key-Forschung von Orca Security aus 2023 und durch Microsoft Learn. Der gestrichelte Pfeil ist Vorbereitung des Angreifers, also die Suche nach Connection Strings in Repositories und Build-Logs, und trägt deshalb keine Nummer.
① Ein geleakter Schlüssel trifft ein Konto, das ihn noch akzeptiert
Der Befund: Ein Speicherkonto erlaubt die Shared-Key-Autorisierung, und sein Connection String mit AccountKey= ist in ein Repository, ein CI-Log oder ein Client-Bundle geraten.
Warum er niedrig gilt: Shared Key ist der Plattformstandard. Laut Microsoft ist die Eigenschaft AllowSharedKeyAccess „not set by default“, und das Konto erlaubt Shared Key, solange der Wert null oder true ist. Tausende Konten teilen die Einstellung, der Befund geht unter.
Was der Angreifer bekommt: vollen Zugriff auf alle Blobs, Dateifreigaben, Queues und Tabellen des Kontos. Die Schlüsselnutzung ist eine Operation der Datenebene: Im Aktivitätsprotokoll taucht sie nicht auf, nur in den Ressourcenlogs des Speichers.
Kontrolle A: Shared Key verbieten und Clients auf Entra ID umstellen. Die integrierte Richtlinie Storage accounts should prevent shared key access findet Konten im Audit-Modus und blockiert sie im Deny-Modus. Dazu Secret Scanning für Repositories und Pipeline-Logs, und geleakte Schlüssel rotieren.
② Der Function-Code liegt dort, wo der Schlüssel schreiben darf
Der Befund: Das Speicherkonto ist zugleich Inhaltsspeicher einer Function App.
Warum er niedrig gilt: So funktioniert Azure Functions. Im Consumption-Plan (Windows) und im Premium-Plan liegen laut Microsoft Learn Code und Konfigurationsdateien „in Azure Files in the linked storage account“. Die Freigabe wird über einen Connection String in WEBSITE_CONTENTAZUREFILECONNECTIONSTRING angebunden; identitätsbasierte Verbindungen unterstützt Azure Files dafür nicht.
Was der Angreifer bekommt: den Code der Function. Orca hat genau das 2023 gezeigt: die Freigabe mit dem Code finden, ändern, auf die nächste Ausführung warten. Laut Orca stufte Microsoft das als Verhalten by Design ein, nicht als Schwachstelle. Microsoft Learn warnt inzwischen selbst, dass dieses Konto „important data, such as function code“ enthält.
Kontrolle B: Den Code aus schlüsselerreichbarem Speicher holen. Nutzen Sie Flex Consumption, dessen Deployment-Speicher Verbindungen über verwaltete Identitäten unterstützt, oder Run-from-Package mit Lesezugriff der verwalteten Identität und einem identitätsbasierten AzureWebJobsStorage. Geben Sie jeder App ein eigenes Speicherkonto und schicken Sie mindestens die StorageWrite-Logs an Log Analytics.
③ Der Code läuft als Identität mit Rechten auf der ganzen Subscription
Der Befund: Die systemzugewiesene verwaltete Identität der Function App hält Contributor auf Subscription-Ebene.
Warum er niedrig gilt: Verwaltete Identitäten gelten als Best Practice, und die breite Rolle stammt aus einem Deployment, das sie einmal brauchte. Zudem ist der Einstieg hier ein geleakter Schlüssel und keine exponierte CVE; Werkzeuge, die nach der Kombination „exponiert, verwundbar, privilegiert“ suchen, verbinden die Punkte womöglich nicht.
Was der Angreifer bekommt: Die manipulierte Function fordert beim Endpunkt der verwalteten Identität ein Token für Azure Resource Manager an und schickt es nach draußen oder nutzt es direkt. Contributor darf fast jede Ressource ändern; in Orcas Demonstration führte das Token Befehle auf einer VM aus. Rollen zuweisen darf Contributor nicht. Daher die nächsten beiden Schritte.
Kontrolle C: Jede Workload-Identität auf die Ressourcengruppe oder Ressource begrenzen, die sie braucht, mit der engsten Rolle, die funktioniert, und Zuweisungen auf Subscription-Ebene monatlich prüfen. Unser PIM-Leitfaden für Azure behandelt dieselbe Regel für Menschen.
④ Contributor schreibt die Zugriffsrichtlinie des Vaults um
Der Befund: Ein Key Vault in derselben Subscription nutzt noch das Legacy-Berechtigungsmodell mit Zugriffsrichtlinien.
Warum er niedrig gilt: Zugriffsrichtlinien werden weiter unterstützt, und viele Vaults sind älter als RBAC. Ein Vault mit Bereinigungsschutz und Private Endpoint schneidet gut ab.
Was der Angreifer bekommt: die Secrets. Microsoft schreibt ausdrücklich, dass im Zugriffsrichtlinienmodell Benutzer mit Contributor, Key Vault Contributor oder jeder Rolle mit Microsoft.KeyVault/vaults/write sich selbst Zugriff auf die Datenebene geben können, indem sie eine Zugriffsrichtlinie anlegen. Das gestohlene Token legt eine Richtlinie für sich selbst an und liest jedes Secret.
Kontrolle D: Vaults auf das Azure-RBAC-Modell umstellen. Dort erfordert die Vergabe von Datenzugriff Owner oder User Access Administrator oder eine eingeschränkte Rolle wie Key Vault Data Access Administrator. Bei bestehenden Vaults ist die Migration ein Projekt: erfassen, wer was liest, Richtlinien auf Rollen wie Key Vault Secrets User abbilden, dann umschalten.
⑤ Ein dauerhafter Owner mit Secret in genau diesem Vault
Der Befund: Im Vault liegt das Client Secret eines Deployment-Service-Principals, der Owner der Subscription ist.
Warum er niedrig gilt: Das Secret liegt im Vault, wie es jede Richtlinie verlangt. Eine alte Pipeline „muss Rollen zuweisen“, also bekam ihr Principal Owner.
Was der Angreifer bekommt: Owner der Subscription: jede Ressource, alle Daten und das Recht, beliebige Rollen zuzuweisen, auch zur eigenen Persistenz.
Kontrolle E: Kein dauerhafter Owner für Automatisierung. Ersetzen Sie das Client Secret durch eine föderierte Anmeldeinformation, dann gibt es nichts zu stehlen. Muss eine Pipeline Rollen zuweisen, nutzen Sie Role Based Access Control Administrator mit Bedingungen, die zulässige Rollen und Principal-Typen einschränken. Menschen erhalten Owner über PIM, befristet und genehmigt.
Kein Schritt brauchte eine Software-Schwachstelle. Bis zur Vault-Änderung in ④ war im Aktivitätsprotokoll nichts auffällig. Jeder Befund hat für sich eine vernünftige Erklärung. Genau darum geht es.
Den Graphen in der eigenen Umgebung sichtbar machen
Für die gefährlichsten Kanten brauchen Sie keine neue Plattform. Drei Abfragen in Azure Resource Graph liefern das Rohmaterial dieses Pfads.
// Speicherkonten, die noch Shared Key akzeptieren (null gilt als erlaubt)
resources
| where type =~ 'microsoft.storage/storageaccounts'
| extend allowSharedKey = tostring(properties.allowSharedKeyAccess)
| where allowSharedKey != 'false'
| project subscriptionId, resourceGroup, name, allowSharedKey

// Service Principals und verwaltete Identitäten mit Owner, Contributor
// oder User Access Administrator auf Subscription-Ebene
authorizationresources
| where type =~ 'microsoft.authorization/roleassignments'
| extend scope = tostring(properties.scope),
         principalType = tostring(properties.principalType),
         roleId = tostring(split(tostring(properties.roleDefinitionId), '/')[-1])
| where principalType =~ 'ServicePrincipal'
| where scope matches regex @'^/subscriptions/[^/]+$'
| where roleId in~ ('8e3af657-a8ff-443c-a75c-2fe8c4bcb635',
                    'b24988ac-6180-42a0-ab88-20f7382dd24c',
                    '18d7d88d-d35e-4fb5-a5c3-7773c20a72d9')
| project scope, principalId = tostring(properties.principalId), roleId

// Key Vaults, die noch Zugriffsrichtlinien nutzen
resources
| where type =~ 'microsoft.keyvault/vaults'
| where tostring(properties.enableRbacAuthorization) != 'true'
| project subscriptionId, resourceGroup, name
Verbinden Sie die Ergebnisse am Whiteboard. Hostet ein Konto aus der ersten Liste eine Function App, deren Identität in der zweiten steht, und liegt ein Vault aus der dritten in derselben Subscription, haben Sie diesen Pfad. Testen Sie die Abfragen zuerst im eigenen Mandanten; die Schreibweise von Eigenschaften variiert je Ressourcentyp. Danach entscheiden Sie über Werkzeuge, die den Graphen aktuell halten: Defender CSPM für die Angriffspfadanalyse, Exposure Management für workloadübergreifende Pfade und Engpassknoten oder BloodHound mit AzureHound als Open-Source-Option. Unser Vergleich Defender for Cloud vs. CSPM von Drittanbietern beleuchtet die kommerziellen Abwägungen.
Was die Zahlen sagen
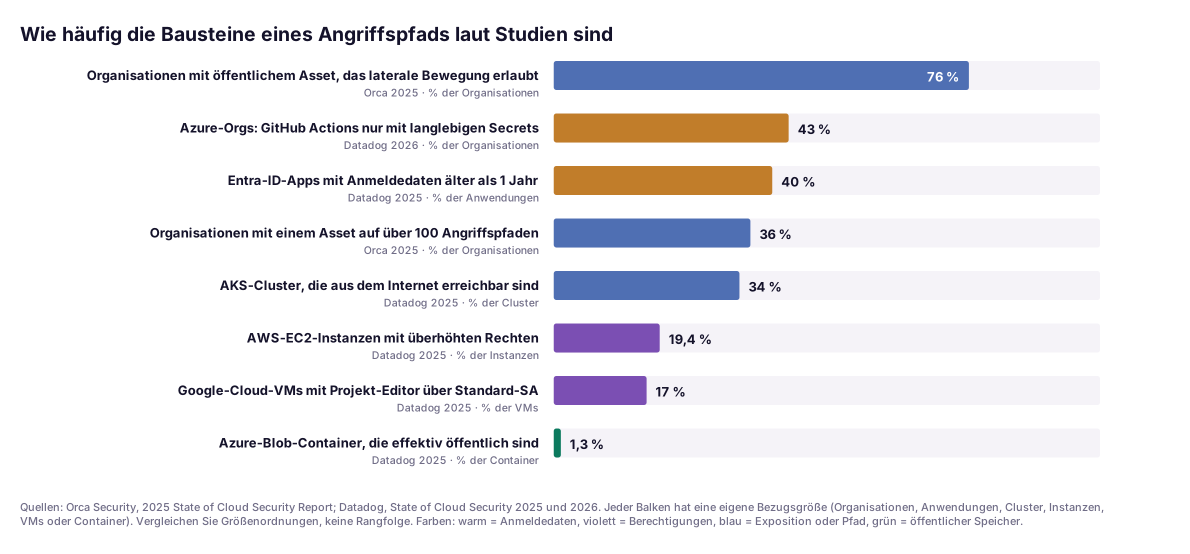
Die Bezugsgrößen unterscheiden sich, lesen Sie die Grafik daher als Größenordnungen, nicht als Rangfolge. Drei Punkte fallen auf. Erstens ist der Schlagzeilen-Klassiker, der öffentliche Speichercontainer, selten geworden: Datadog maß 2025 nur 1,3 % der Azure-Blob-Container als effektiv öffentlich, nach 5 % im Jahr 2023. Zweitens sind Kanten über Zugangsdaten allgegenwärtig: 40 % der Entra-ID-Anwendungen hatten Anmeldedaten, die älter als ein Jahr waren, und 43 % der Azure-Organisationen versorgen GitHub Actions nur mit langlebigen Secrets. Drittens bündeln sich Pfade: Laut Orca hatten 36 % der Organisationen ein Asset auf über 100 Angriffspfaden, 13 % eines auf über 1.000. Dieses Asset ist Ihr Engpassknoten.
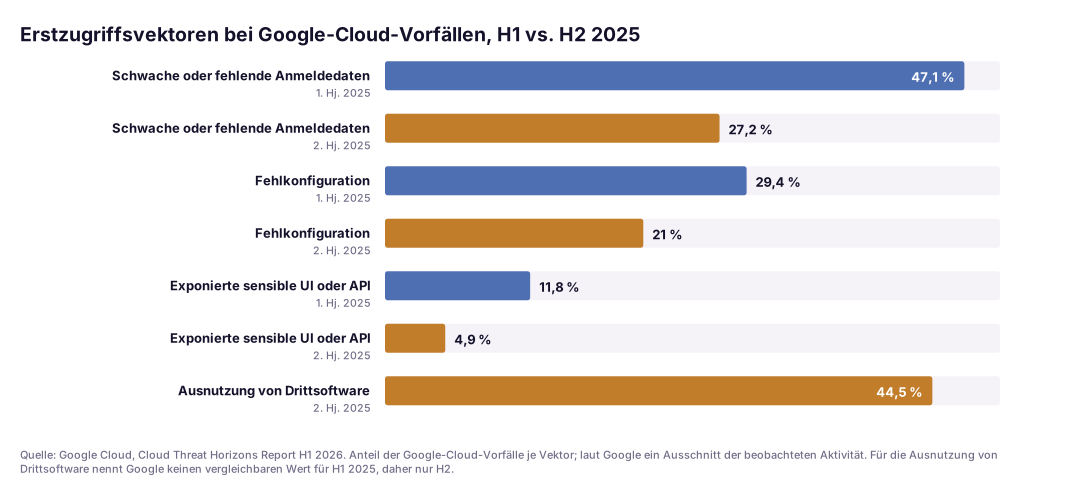
Einstiegspunkte verschieben sich schnell. Zwischen den beiden Halbjahren 2025 fiel der Anteil schwacher oder fehlender Zugangsdaten am Erstzugriff in Google Cloud von 47,1 % auf 27,2 % und der Anteil der Fehlkonfiguration von 29,4 % auf 21 %, während die Ausnutzung von Drittsoftware 44,5 % erreichte. Den nächsten Einstiegspunkt können Sie nicht vorhersagen, wohl aber, womit er verbunden ist. Eine verwundbare Web-App ohne angehängte Identität ist Aufräumarbeit. Dieselbe App mit Contributor ist ein Vorfall.
Aus einem aktuellen Projekt
Bei einem Cloud-Security-Review in diesem Jahr für einen europäischen Mittelständler aus der Fertigung begannen wir dort, wo die meisten Teams beginnen: ein Posture-Dashboard mit Tausenden offenen Empfehlungen und dem Ziel, die Zahl der „hohen“ Befunde zu senken. Wie die mittleren und niedrigen Befunde zusammenhingen, hatte niemand angesehen.
Wir starteten mit den drei Abfragen oben und einem Whiteboard. Heraus kam kein spektakulärer Pfad, sondern eine Handvoll kurzer Pfade über dieselben zwei Knoten: eine Automatisierungsidentität mit Contributor auf mehreren Produktions-Subscriptions und ein gemeinsam genutzter Key Vault mit Zugriffsrichtlinien, der Deployment-Secrets mehrerer Teams enthielt. Keiner der beiden stand auch nur in der Nähe der Dashboard-Spitze.
Die Korrekturen waren unspektakulär. Wir begrenzten die Automatisierungsidentität auf die Ressourcengruppen, die sie tatsächlich nutzte, was länger dauerte als erwartet. Wir migrierten den gemeinsamen Vault auf RBAC und teilten ihn pro Team auf. Wir deaktivierten Shared Key überall dort, wo kein Azure-Files-Workload davon abhing, zunächst im Audit-Modus. Die Zahl der Befunde im Dashboard bewegte sich kaum. Pfade zum Owner fanden wir danach keine mehr. Diese Lücke zwischen beiden Zahlen ist die Lehre.
Die Checkliste: fünf Fehlkonfigurationen, fünf Kanten
Der Teil für den Screenshot. Schritt entspricht den Nummern im Diagramm.
| Schritt | Fehlkonfiguration | Warum der Scanner sie niedrig einstuft | Kante, die entsteht | Kontrolle, die sie bricht | Aufwand |
|---|---|---|---|---|---|
| ① | Shared Key erlaubt, Schlüssel geleakt | Plattformstandard; Tausende gleicher Befunde | Geleakter Schlüssel → voller Datenzugriff | A: Richtlinie Storage accounts should prevent shared key access; Secret Scanning; geleakte Schlüssel rotieren | Mittel: SAS- und Azure-Files-Clients migrieren |
| ② | Function-Code in schlüsselerreichbarem Speicher | Standard in Consumption- und Premium-Plan | Datenzugriff → Codeausführung | B: Flex Consumption oder Run-from-Package mit verwalteter Identität; ein Speicherkonto pro App; StorageWrite-Logs | Mittel |
| ③ | Verwaltete Identität mit Contributor auf Subscription-Ebene | Verwaltete Identitäten wirken wie Best Practice | Codeausführung → Kontrolle über Ressourcen | C: auf Ressourcengruppe begrenzen, engere Rolle, monatliche Prüfung | Niedrig bis mittel |
| ④ | Key Vault mit Zugriffsrichtlinien | Unterstütztes Modell; Vault sonst gut konfiguriert | Contributor → Secrets | D: auf Azure RBAC migrieren; Standard für neue Vaults ab API 2026-02-01 | Mittel: jeden Leser erfassen |
| ⑤ | Dauerhafter Owner-Service-Principal mit Client Secret | Secret liegt „sicher“ im Vault | Secret → Owner | E: föderierte Anmeldeinformation; RBAC Administrator mit Bedingungen; PIM für Menschen | Mittel |
Zwei Warnungen. Wer Shared Key verbietet, legt Dienst- und Konto-SAS sowie Teile des Azure-Files-Zugriffs lahm, also erst auditieren und migrieren, dann Deny. Und wer eine Automatisierungsidentität einschränkt, findet immer einen vergessenen Job, der die breite Rolle brauchte. Beobachten Sie die Deployment-Logs, bevor Sie kürzen.
Governance für europäische Unternehmen
Keine europäische Vorschrift spricht von „Angriffspfaden“. Mehrere beschreiben sie.
NIS2. Artikel 21 der Richtlinie (EU) 2022/2555 verlangt geeignete und verhältnismäßige Maßnahmen, darunter Risikoanalyse, Zugriffskontrolle und Asset-Management sowie Konzepte zur Bewertung ihrer Wirksamkeit. In Deutschland setzt das NIS2-Umsetzungsgesetz dies in § 30 BSIG um, anwendbar seit dem 6. Dezember 2025 ohne Übergangsfrist. Ein dokumentiertes Angriffspfad-Review beantwortet die Frage nach der Wirksamkeit gut: Es prüft, ob Zugriffskontrollen eine Kette stoppen, nicht nur, ob sie existieren. Unser Beitrag zu NIS2-Risikomanagementmaßnahmen auf Azure ordnet die Pflichten den Kontrollen zu.
DORA. Die Verordnung (EU) 2022/2554 gilt für Finanzunternehmen seit dem 17. Januar 2025. Ihr IKT-Risikomanagementrahmen verlangt, Assets und Abhängigkeiten zu identifizieren, zu schützen, zu erkennen und zu testen. Ein Service Principal mit Owner-Rechten, dessen Secret in einem gemeinsamen Vault liegt, ist genau eine solche Abhängigkeit.
DSGVO. Enthält das Konto aus Schritt ① personenbezogene Daten, ist der geleakte Schlüssel bereits ein Thema für Artikel 32, lange bevor jemand Owner wird.
Die Gewohnheit ist überall dieselbe: kritische Assets benennen, den Graphen dessen, was sie erreicht, aktuell halten und belegen, dass Sie gefundene Pfade gebrochen haben.
Ein pragmatischer Einführungspfad
- Woche 1: Kronjuwelen benennen. Listen Sie Assets, deren Kompromittierung allein schon ein Vorfall ist: Owner der Subscriptions, Produktionsdaten, der Identitätsmandant, Backups. Angriffspfad-Werkzeuge sind nur so gut wie diese Liste.
- Woche 2: die drei Abfragen ausführen. Speicherkonten mit Shared Key, privilegierte Service Principals auf Subscription-Ebene und Vaults mit Zugriffsrichtlinien finden. Die verbindenden Pfade von Hand zeichnen.
- Wochen 3–6: Engpassknoten brechen. Knoten auf den meisten Pfaden zuerst beheben, unabhängig vom Schweregrad im Scanner.
- Monat 2: Standards ändern. Shared-Key-Richtlinie erst im Audit, dann Deny; RBAC für Vaults per Richtlinie erzwingen. Unser Leitfaden zu Azure Policy as Code zeigt den Rollout ohne kaputte Deployments.
- Monat 3: kontinuierlich machen. Angriffspfadanalyse in Defender CSPM oder Ihrer CNAPP aktivieren, neue Pfade wöchentlich prüfen und Erkennungen für die Kanten bauen, die bleiben: StorageWrite auf Inhaltsfreigaben, Änderungen an Vault-Richtlinien, Rollenzuweisungen, Service-Principal-Anmeldungen von neuen Orten. Für KI-Agenten gilt dieselbe Sicht; unser Beitrag zu KI-induzierter lateraler Bewegung zeigt diese Variante.
Das Fazit
Cloud-Einbrüche sind selten ein einzelner katastrophaler Fehler. Sie sind fünf gewöhnliche Entscheidungen, jede mit gutem Grund, hintereinander aufgereiht. Schweregrade bewerten Knoten; Angriffe laufen über Kanten.
Unsere Sicht ist klar. Messen Sie Cloud-Sicherheit nicht an der Zahl offener hoher Befunde. Messen Sie die Zahl der Pfade vom Internet zu Ihren Kronjuwelen und die Zeit, bis ein neuer Pfad gebrochen ist. Wenn Sie in diesem Quartal nur eine Sache tun, begrenzen Sie Ihre Automatisierungsidentitäten. Wenn Sie zwei tun, stellen Sie Ihre Vaults auf RBAC um. Shared Key und föderierte Pipeline-Anmeldungen dauern länger und lohnen sich.
Wenn Sie Unterstützung beim ersten Graphen Ihrer Umgebung möchten: Unser Team für Zero Trust und Cloud-Sicherheit führt dieses Review als kurzes Projekt mit festem Umfang durch. Sie erhalten Ihre eigene Version des Diagramms und die ausgefüllte Checkliste.
FAQ
Was ist ein Cloud-Angriffspfad?
Ein Cloud-Angriffspfad ist eine Kette von Schritten von einem Einstiegspunkt, etwa geleakten Zugangsdaten oder einem exponierten Endpunkt, bis zu einem kritischen Asset, etwa dem Owner einer Subscription oder einer Datenbank mit sensiblen Daten. Jeder Schritt nutzt eine Kante Ihrer Umgebung: einen Schlüssel, eine Identität an einem Workload, eine Rollenzuweisung, ein Secret im Vault. Microsoft Defender for Cloud beschreibt ihn als Abfolge von Schritten, mit denen ein Angreifer in Ihre Umgebung eindringt und Ihre Assets erreicht.
Warum sind niedrig bewertete Fehlkonfigurationen gefährlich?
Weil Posture-Tools jeden Befund einzeln bewerten, Angreifer sich aber entlang von Ketten bewegen. Ein Speicherkonto mit erlaubtem Shared Key, eine Function App, deren Code darin liegt, und eine verwaltete Identität mit Contributor auf der Subscription wirken je für sich vertretbar. Zusammen geben sie jedem, der den Storage-Schlüssel hat, Codeausführung mit Rechten auf der ganzen Subscription. Das Risiko steckt in der Verbindung, nicht im Knoten.
Kann Contributor in Azure zum Owner werden?
Nicht direkt, denn Contributor darf keine Rollen zuweisen. Im Legacy-Modell der Key-Vault-Zugriffsrichtlinien dokumentiert Microsoft jedoch, dass jeder mit Contributor oder Microsoft.KeyVault/vaults/write sich selbst Zugriff auf die Datenebene geben kann. Liegt in diesem Vault das Secret eines Service Principals mit Owner-Rechten, wird aus Contributor in zwei Schritten Owner. Die Umstellung auf Azure RBAC schließt diese Kante.
Sollten wir Shared Key auf jedem Speicherkonto deaktivieren?
Auf fast jedem, ja, aber erst im Audit. Dienst- und Konto-SAS funktionieren nicht mehr, sobald Shared Key verboten ist, und Azure-Files-Workloads brauchen Vorbereitung. Weisen Sie die integrierte Richtlinie Storage accounts should prevent shared key access im Audit-Modus zu, finden Sie über Metriken und Logs die schlüsselbasierten Clients, migrieren Sie diese und stellen Sie dann auf Deny um.
Brauchen wir eine CNAPP, um Angriffspfade zu finden?
Sie hilft, ist aber nicht der Anfang. Defender CSPM, Microsoft Security Exposure Management und CNAPPs von Drittanbietern bauen den Graphen und markieren Engpassknoten. Die gefährlichsten Kanten finden Sie selbst mit Azure-Resource-Graph-Abfragen: Speicherkonten mit Shared Key, privilegierte Service Principals auf Subscription-Ebene und Vaults mit Zugriffsrichtlinien. Beginnen Sie mit den Abfragen und kaufen Sie dann Werkzeuge, die den Graphen aktuell halten.
Welche europäischen Vorgaben machen Angriffspfad-Management relevant?
Artikel 21 NIS2 verlangt risikobasierte Maßnahmen, darunter Zugriffskontrolle, Asset-Management und die Bewertung ihrer Wirksamkeit; in Deutschland ist das § 30 BSIG, anwendbar seit dem 6. Dezember 2025. DORA verlangt von Finanzunternehmen, IKT-Assets und Abhängigkeiten zu identifizieren, zu schützen, zu erkennen und zu testen. Keine der beiden Regelungen nennt Angriffspfade, aber beide erwarten, dass Sie wissen, wie eine einzelne Schwachstelle eine kritische Funktion erreicht.
Quellen
Alle Quellen geprüft am 15. November 2026. Branchenzahlen geben wir mit der Bezugsgröße des jeweiligen Herausgebers wieder; die Rohdaten haben wir nicht neu ausgewertet.
Tier A: Primärquellen, Plattformdokumentation und Regulierung
- Microsoft Learn, Security explorer and attack paths in Microsoft Defender for Cloud: https://learn.microsoft.com/en-us/azure/defender-for-cloud/concept-attack-path
- Microsoft Learn, Work with attack paths in Microsoft Security Exposure Management: https://learn.microsoft.com/en-us/security-exposure-management/work-attack-paths-overview
- Microsoft Learn, Prevent authorization with Shared Key (Azure Storage): https://learn.microsoft.com/en-us/azure/storage/common/shared-key-authorization-prevent
- Microsoft Learn, Storage considerations for Azure Functions: https://learn.microsoft.com/en-us/azure/azure-functions/storage-considerations
- Microsoft Learn, Azure RBAC vs. access policies (Key Vault), inkl. Standard ab API 2026-02-01: https://learn.microsoft.com/en-us/azure/key-vault/general/rbac-access-policy
- Microsoft Learn, Delegate Azure access management to others with conditions: https://learn.microsoft.com/en-us/azure/role-based-access-control/delegate-role-assignments-overview
- Richtlinie (EU) 2022/2555 (NIS2), Artikel 21: https://eur-lex.europa.eu/eli/dir/2022/2555/oj/deu
- Verordnung (EU) 2022/2554 (DORA): https://eur-lex.europa.eu/eli/reg/2022/2554/oj/deu
Tier B: Forschung und Threat Intelligence
- Google Cloud, Cloud Threat Horizons Report H1 2026 (zweites Halbjahr 2025): https://cloud.google.com/security/report/resources/cloud-threat-horizons-report-h1-2026
- Datadog, State of Cloud Security 2026: https://www.datadoghq.com/state-of-cloud-security/
- Datadog, State of Cloud Security 2025: https://www.datadoghq.com/state-of-cloud-security-2025/
- Orca Security, „From listKeys to Glory: How We Achieved a Subscription Privilege Escalation and RCE by Abusing Azure Storage Account Keys“ (11. April 2023): https://orca.security/resources/blog/azure-shared-key-authorization-exploitation/
- John Lambert, „Defenders think in lists. Attackers think in graphs.“ (2015): https://github.com/JohnLaTwC/Shared/blob/master/Defenders%20think%20in%20lists.%20Attackers%20think%20in%20graphs.%20As%20long%20as%20this%20is%20true%2C%20attackers%20win.md
Tier C: Anbieter, richtungsweisend
- Orca Security, 2025 State of Cloud Security Report: https://orca.security/lp/2025-state-of-cloud-security-report/
- SpecterOps, AzureHound (BloodHound-Collector für Azure): https://github.com/SpecterOps/AzureHound
Themen