KI-Agenten-Identität: Workload Identity und Token Exchange
So erhalten KI-Agenten eine eigene Identität: Workload Identity, On-Behalf-Of und Token Exchange nach RFC 8693, mit engerem Scope je Hop und ohne Secrets.
Im April 2026 hat Microsoft die Plattform Entra Agent ID für allgemein verfügbar erklärt: Agent-Identity-Blueprints, eigene Identitäten pro Agent, benannte menschliche Sponsoren und Agenten-Varianten des On-Behalf-Of-Flows. AWS lieferte am 30. April On-Behalf-Of-Token-Exchange für Bedrock AgentCore Identity aus. Am 22. Juni genehmigte die IESG den IETF-Entwurf für domänenübergreifendes Identity Chaining. Und die MCP-Spezifikation in der Revision 2026-07-28 stellt in Großbuchstaben klar, dass ein MCP-Server „MUST NOT accept or transit any other tokens“.
Plattformen und Standardisierungsgremien sind binnen weniger Monate bei derselben Antwort angekommen. Ein KI-Agent braucht eine eigene Identität. Handelt er für einen Menschen, braucht er ein Token, das genau das ausweist und weniger darf als dieser Mensch. Dieser Beitrag richtet sich an alle, die daraus eine Architektur machen müssen: CISOs, Identity-Architekten, Plattformverantwortliche und Teams, die Agenten auf Azure, AWS oder Google Cloud bauen.
TL;DR / Das Wichtigste in Kürze
- Agenten sind eine neue Art nicht-menschlicher Identität. Sie sind weder Service Principal noch Nutzer. Sie entscheiden zur Laufzeit, was sie aufrufen, und das bricht die Annahmen hinter beiden Modellen.
- Erst Identität, nie Secrets. Der Agent weist sich per Managed Identity, föderierter Anmeldeinformation oder SPIFFE-ID aus. Geleakte Secrets bleiben jahrelang gültig.
- Tauschen statt weiterreichen. Tauschen Sie bei jedem Hop das eingehende Token gegen eines mit genau einer Zielgruppe und weniger Scopes, per RFC 8693 oder dem On-Behalf-Of-Flow Ihres Identity Providers.
- Der act-Claim ist Ihr Audit-Trail. Delegationstokens nennen den Nutzer als Subjekt und den Agenten als Akteur. API und Log können beide unterscheiden.
- Richtlinien gehören an den Token-Dienst. Conditional Access, Laufzeitgrenzen, Sponsoring und Widerruf greifen bei der Ausstellung. Ein API-Schlüssel umgeht sie alle.

Download: Editierbare draw.io-Datei · In diagrams.net öffnen · Diagrammdaten (CSV)
Warum das jetzt wichtig ist
Nicht-menschliche Identitäten dominieren längst. Idira by Palo Alto Networks, wo CyberArks Reihe Identity Security Landscape inzwischen erscheint, hat für die 2026 Identity Security Landscape über 2.900 Sicherheitsverantwortliche befragt. Ergebnis: Maschinenidentitäten, „including AI agents“, übertreffen menschliche Identitäten im Verhältnis 109 zu 1. Entro Labs meldet aus eigener Kunden-Telemetrie 144 zu 1 für das erste Halbjahr 2025. Unterschiedliche Methoden, dieselbe Größenordnung.
Agenten verschärfen das doppelt. Jeder Agent, jeder Tool-Server und jeder Sub-Agent braucht eine Identität. Und anders als ein Dienstkonto, das jede Nacht denselben Code ausführt, wählt ein Agent seinen nächsten API-Aufruf anhand eines Prompts, der Text aus einer E-Mail oder Webseite enthalten kann. Die OWASP Non-Human Identities Top 10 für 2025 benennen, was wir regelmäßig finden: überprivilegierte NHIs, langlebige Secrets, Wiederverwendung von NHIs und fehlendes Offboarding.
Das Secrets-Problem ist messbar. GitGuardians State of Secrets Sprawl 2026 zählt 28,65 Millionen neue hartcodierte Secrets in öffentlichen GitHub-Commits im Jahr 2025, Secrets für KI-Dienste plus 81 Prozent. Allein in MCP-Konfigurationsdateien fanden sich 24.008 eindeutige Secrets. Und von den Zugangsdaten, die GitGuardian 2022 als gültig bestätigt hatte, waren im Januar 2026 noch über 64 Prozent gültig. Ein geleaktes Agenten-Secret ist kein kurzer Vorfall, sondern eine Tür, die jahrelang offen steht.
Das Muster, Hop für Hop
Das Diagramm zeigt eine realistische Kette. Eine Nutzerin bittet einen Agenten, ihre offenen Support-Tickets zusammenzufassen. Der Agent ruft einen Ticket-MCP-Server auf, der wiederum die REST-API des Ticketsystems aufruft. Die Nummern entsprechen den Markierungen im Diagramm.
① Der Nutzer meldet sich einmal an, das Token nennt den Agenten
Die Nutzerin authentifiziert sich an der Client-App, idealerweise mit phishing-resistenter MFA, und der Client erhält T0. Zielgruppe ist der Agent: nicht Microsoft Graph, nicht die Ticket-API, nicht „alles“. Genau dieser erste Einengungsschritt wird am häufigsten übersprungen. Wer dem Agenten ein breites Graph-Token gibt, „weil er später vielleicht E-Mails braucht“, startet jeden weiteren Hop am weitesten Punkt.
Entra Agent ID macht das explizit. Laut Dokumentation zum On-Behalf-Of-Flow für Agenten muss das Nutzertoken für den Agent-Identity-Blueprint ausgestellt sein; ein Token für eine andere Ressource wie Microsoft Graph wird abgelehnt. Agenten können keine interaktiven /authorize-Flows starten. Die Einwilligung wird am Blueprint konfiguriert und an dessen Agent-Identitäten vererbt.
② Der Agent weist sich aus, ohne Secret
Bevor der Agent für jemanden handelt, muss er seine eigene Identität nachweisen. In dieser Workload-Identity-Schicht steckt in den meisten Umgebungen die größte Altlast. Vom besten zum schlechtesten Weg:
- Plattformidentität: Managed Identity auf Azure, IAM-Rolle auf AWS, Google-Cloud-Dienstidentität oder SPIFFE-ID aus SPIRE. Die Plattform attestiert den Workload und stellt kurzlebige Anmeldeinformationen aus. Googles Agent Identity basiert auf SPIFFE und gibt jedem Agenten ein X.509-Zertifikat, das 24 Stunden gilt und automatisch erneuert wird.
- Föderierte Anmeldeinformation: Der Workload legt ein Token eines vertrauenswürdigen Ausstellers vor, etwa ein Kubernetes-Service-Account- oder GitHub-Actions-OIDC-Token. Nichts wird gespeichert. Die Einrichtung beschreibt unser Leitfaden zu Workload Identity Federation.
- Zertifikat: vertretbar, wenn Föderation unmöglich ist und der Schlüssel in HSM oder Key Vault liegt und rotiert.
- Client-Secret: Microsoft schreibt selbst, dass Secrets in Produktionsumgebungen nicht verwendet werden sollten, und wiederholt die Warnung für Agent-Blueprints. Entra erlaubt sie trotzdem bis zu 24 Monate.
Entra bringt eine strukturelle Idee mit, die andere Plattformen wohl übernehmen werden. Ein Agent-Identity-Blueprint hält die Anmeldeinformation, bevorzugt eine föderierte auf Basis einer Managed Identity, und stellt Tokens für die daraus erzeugten Agent-Identitäten aus. Jeder Agent erhält eine eigene Identität, einen eigenen Audit-Trail und einen Sponsor: einen benannten Menschen, der verantwortlich ist. Ein Blueprint, viele Agenten, kein Secret pro Agent.
③ Exchange Nr. 1: Nutzer plus Agent ergibt ein Token für den MCP-Server
Der Agent darf T0 nicht an den MCP-Server weiterreichen. Er fragt beim Autorisierungsserver einen Tausch an. In RFC-8693-Begriffen sendet er den Token-Exchange-Grant-Type, subject_token=T0 (die Nutzerin), ein actor_token als Nachweis der eigenen Identität, eine resource oder audience für den MCP-Server und nur die Scopes dieses Hops, etwa tickets.read tickets.write.
Der Autorisierungsserver prüft die Einwilligung, prüft, ob dieser Agent für diese Nutzerin handeln darf (RFC 8693 definiert dafür den Claim may_act), und wendet Richtlinien an. Zurück kommt T1: Subjekt weiterhin die Nutzerin, Zielgruppe der MCP-Server, dazu ein act-Claim mit dem Agenten.
Microsofts On-Behalf-Of-Flow für Agenten macht dasselbe mit anderen Parametern: Der Blueprint holt ein Exchange-Token für eine benannte Agent-Identität (fmi_path), die es dann zusammen mit dem Nutzertoken vorlegt. AWS beschreibt die AgentCore-Variante als Tausch gegen „a new scoped-down access token“, das beide Identitäten trägt.
④ Der MCP-Server prüft und tauscht erneut
Der MCP-Server prüft, dass die Zielgruppe von T1 er selbst ist, nach RFC 8707 (Resource Indicators), und er reicht T1 nicht weiter. Die Spezifikation 2026-07-28 sagt, MCP-Server „MUST only accept tokens that are valid for use with their own resources“. Die Client-Seite behandelt unser Deep Dive zur MCP-Autorisierung.
Für die Ticket-API führt der MCP-Server einen eigenen Exchange durch: Subjekt T1, Akteur seine eigene Workload-Identität, Zielgruppe die Ticket-API, Scope tickets.read. Das Ergebnis T2 trägt einen verschachtelten act-Claim, außen der MCP-Server, innen der Agent. RFC 8693 ist eindeutig: Der äußerste act-Claim ist der aktuelle Akteur, verschachtelte dienen nur der Information. Die API darf keinen Zugriff gewähren, nur weil der Agent früher in der Kette auftauchte.
⑤ Die nachgelagerte API prüft Zielgruppe, Scope und Akteur
Hier zahlt sich die Einengung aus. Die API prüft Zielgruppe und Scope, liefert nur die Tickets der Nutzerin und protokolliert Nutzerin, Akteur und Kette. Hätte eine Prompt Injection den Agenten zu „schließe alle Tickets“ überredet, scheitert der Aufruf zweimal: T2 hat keinen Schreib-Scope, und die Nutzerin dürfte fremde Tickets ohnehin nicht schließen.
Ein geteilter API-Schlüssel kann das nie leisten. Die API kann Nutzer nicht unterscheiden, sieht nicht, dass ein Agent beteiligt ist, und kann keinen einzelnen Agenten widerrufen, ohne alle zu treffen. Microsofts Conditional-Access-Dokumentation formuliert es deutlich: Ein Agent mit API-Schlüssel „bypasses the Microsoft Entra ID authentication and token issuance pipeline entirely“.
⑥ Richtlinie, Sponsoring und Widerruf sitzen am Token-Dienst
Weil jeder Hop zum Autorisierungsserver zurückkehrt, wirken Richtlinien dort. In Entra bewertet Conditional Access On-Behalf-Of-Anfragen anhand der Richtlinien für den Nutzer, denn er ist das Subjekt. Autonome Aufrufe werden gegen die Agent-Identität oder ihren Blueprint geprüft, und Agent-Benutzerkonten brauchen eigene Richtlinien. Eine Richtlinie auf der Agent-Identität erfasst OBO-Aufrufe nicht; das überrascht die meisten Teams. Laufzeiten werden bei der Ausstellung begrenzt, Continuous Access Evaluation widerruft nahezu in Echtzeit, und Sponsor-Workflows halten einen Menschen verantwortlich, wenn Rollen wechseln.
Kennen Sie die Grenzen. Conditional Access für Agenten erfordert Microsoft 365 E7 oder eine Agent-365-Lizenz zusätzlich zu Entra ID P1 oder Microsoft 365 E3. Der Zwischenschritt am Token-Exchange-Endpunkt ist ausgenommen, und geschützt sind nur Entra-gesicherte Ressourcen. Wo Identitätskontrollen enden und andere übernehmen müssen, zeigt unser Bedrohungsmodell für agentische KI.
Über den eigenen Mandanten hinaus: wohin die Standards gehen
Echte Ketten überschreiten Autorisierungsserver. Drei IETF-Arbeiten adressieren das (Stand 15. November 2026):
- Identity and Authorization Chaining Across Domains (
draft-ietf-oauth-identity-chaining-17) kombiniert Token Exchange mit einem JWT Authorization Grant, sodass ein Token aus Domäne A gegen eines in Domäne B getauscht werden kann. Am 22. Juni 2026 als Proposed Standard genehmigt, liegt es in der Warteschlange des RFC Editors. - Identity Assertion JWT Authorization Grant (ID-JAG,
draft-ietf-oauth-identity-assertion-authz-grant-06) lässt den Unternehmens-IdP gegenüber dem Autorisierungsserver eines SaaS-Anbieters für eine Nutzerin bürgen. So entscheidet das Unternehmen, welcher Agent welche App erreicht. Die als stabil geführte MCP-Erweiterung Enterprise-Managed Authorization baut darauf auf. - Transaction Tokens (
draft-ietf-oauth-transaction-tokens-11) transportieren Nutzer und Kontext durch eine Aufrufkette innerhalb einer Vertrauensdomäne, mit sehr kurzer Laufzeit. Noch ein Arbeitsgruppen-Entwurf.
Bauen Sie jetzt auf RFC 8693; die domänenübergreifende Schicht kommt hinzu, sobald Agenten fremde SaaS-Dienste erreichen.
Was die Zahlen sagen
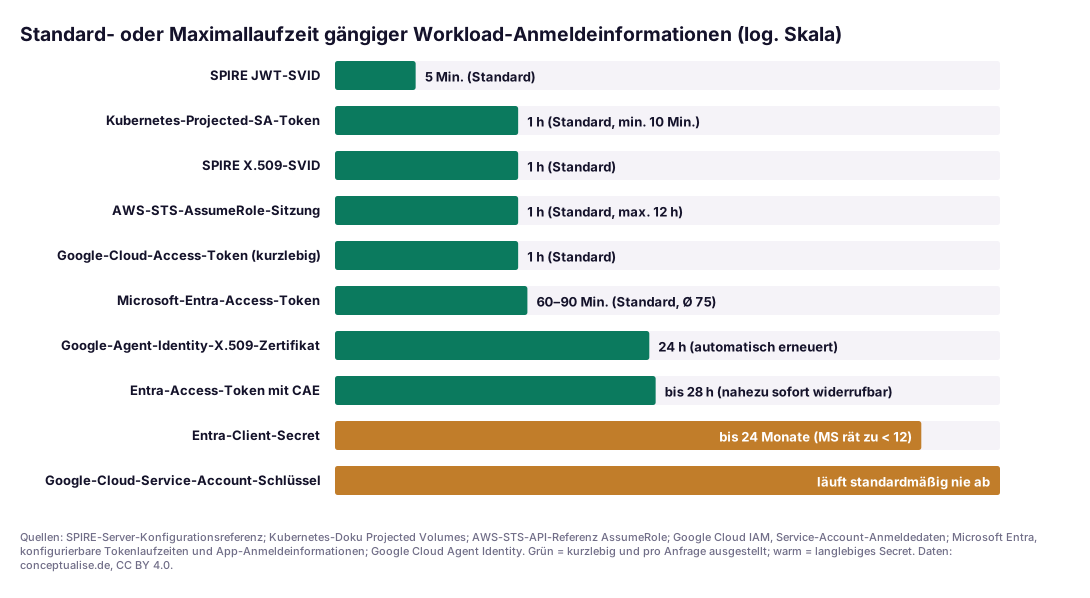
Das sind dokumentierte Standard- und Maximalwerte aus der jeweiligen Herstellerdokumentation, keine Messungen. Plattformidentitäten bewegen sich um eine Stunde: Kubernetes-Projected-Tokens, SPIRE-X.509-SVIDs, AWS-STS-Sitzungen, Google-Cloud- und Entra-Access-Tokens. Selbst Entra-Tokens, die unter Continuous Access Evaluation auf 28 Stunden verlängert werden, lassen sich nahezu in Echtzeit widerrufen.
Dann folgt eine Lücke von drei Größenordnungen. Entra-Client-Secrets leben bis zu 24 Monate. Google-Cloud-Service-Account-Schlüssel laufen standardmäßig nie ab, sofern Sie die Richtlinie iam.serviceAccountKeyExpiryHours nicht erzwingen. Zusammen mit GitGuardians Befund zu den 2022 noch 2026 gültigen Secrets ist die Lehre klar: Rotationsrichtlinien lösen das Problem langlebiger Secrets nicht. Abschaffen löst es.
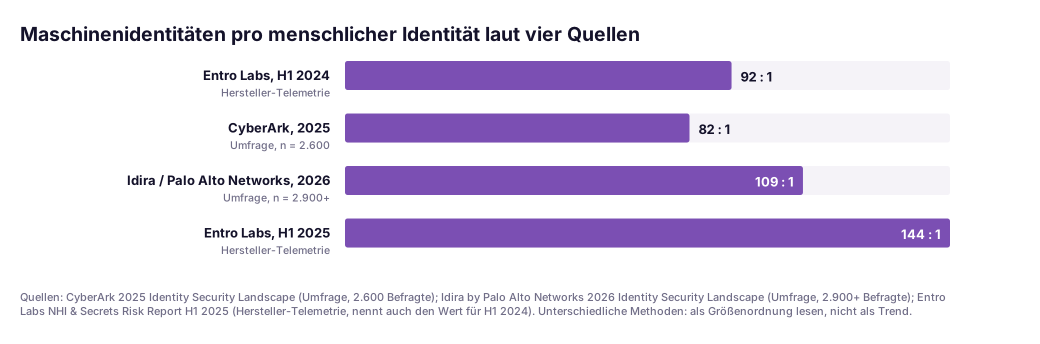
Das zweite Diagramm ist bewusst keine Trendlinie. Zwei Balken stammen aus Umfragen (CyberArk 2025: 82:1; Idira 2026: 109:1), zwei aus der Telemetrie eines Herstellers (Entro: 92:1 und 144:1). Gemeinsam ist ihnen die Größenordnung: rund hundert Maschinenidentitäten pro Mensch, bevor die meisten Organisationen Agenten breit einsetzen. Bringt jeder Agent einen Blueprint, eine Identität, eine Tool-Server-Identität und Anmeldeinformationen mit, ist automatisiertes Lifecycle-Management keine Option mehr, sondern Pflicht.
Aus einem aktuellen Projekt
In einem Identity-Review für einen europäischen Finanzdienstleister haben wir uns in diesem Jahr den ersten produktiven Agenten angesehen: einen internen Assistenten, der Fragen zur Kundenkorrespondenz beantwortete. Er funktionierte gut. Sein Identitätsdesign war das, das wir am häufigsten sehen.
Der Agent lief unter einer einzigen App-Registrierung mit mandantenweiter Berechtigung zum Lesen von E-Mails, weil „delegierte Berechtigungen schwerer zum Laufen zu bringen waren“. Eine Kopie seines Client-Secrets lag in einer Pipeline-Variable. Jeder Audit-Eintrag zeigte dieselbe Anwendung. Und eine Prompt Injection in einer einzigen E-Mail hätte den Agenten prinzipiell auf jedes Postfach lenken können.
Die Lösung folgte dem Diagramm: delegierter Zugriff per On-Behalf-Of-Exchange, föderierte Anmeldeinformation statt Secret, eigene Identität und eigener Exchange für die Tool-Schicht, ein benannter Sponsor. Am schwierigsten war die Einigung darauf, dass der Agent weniger können sollte. Als die Fachverantwortliche sah, dass „weniger“ bedeutete „nur, was die Nutzerin ohnehin sehen darf“, war die Diskussion beendet.
Entscheidungstabelle: welches Identitätsmuster für welchen Agenten
Die Spalte Hop verweist auf die Markierungen im Diagramm.
| Situation des Agenten | Identitätsmuster | Token-Fluss | Hop | Worauf achten |
|---|---|---|---|---|
| Interaktiver Assistent, handelt für angemeldete Nutzer | Identität pro Agent, delegierte Berechtigungen | OBO / RFC 8693, Nutzer als Subjekt, Agent als Akteur | ①–③ | Richtlinien zielen auf den Nutzer, nicht den Agenten |
| Hintergrund-Agent ohne Nutzer | Identität pro Agent, eigene Berechtigungen | Client Credentials mit föderierter Anmeldeinformation | ② | Wie ein privilegiertes Konto behandeln |
| Agent braucht Postfach oder Teams-Präsenz | Agent-Benutzerkonto, 1:1 an die Agent-Identität gebunden | Agent-User-Flow | ② | Richtlinien für „Benutzer“ greifen nicht für Agent-Benutzer |
| Agent ruft MCP-Server, der eine weitere API ruft | Eigene Identität pro Tool-Server | Zweiter Exchange, verschachtelter act-Claim | ④ | Nie Tokens weiterreichen; Zielgruppe prüfen |
| Agent erreicht SaaS in fremder IdP-Domäne | Unternehmens-IdP steuert den Zugriff | ID-JAG / Identity Chaining | ③ | Entwurfsstandards; Unterstützung pro App prüfen |
| Alles, was noch statische API-Schlüssel nutzt | Schlüssel hinter tokengeschütztem Gateway kapseln | Agent erhält Token für das Gateway | ⑤ | Befristen; der Schlüssel existiert weiter |
Die Checkliste aus unseren Reviews:
- Jeder Agent hat eine eigene Identität, jede Identität einen benannten menschlichen Sponsor.
- Kein Agent und kein Tool-Server nutzt in Produktion Client-Secrets oder statische Schlüssel.
- Eingehende Tokens sind für den Agenten ausgestellt; ausgehende entstehen per Exchange, nie durch Weiterreichen.
- Jedes getauschte Token hat eine Zielgruppe und weniger Scopes als sein Vorgänger.
- Nachgelagerte APIs protokollieren Subjekt, aktuellen Akteur und
act-Kette. - Richtlinien decken Nutzer (OBO), Agent-Identitäten (autonom) und Agent-Benutzerkonten getrennt ab.
- Agent-Identitäten werden automatisch entfernt, wenn Agent oder Sponsor wegfallen.
- Folgenreiche Aktionen erfordern ein frisches, enges Token, idealerweise hinter einer menschlichen Freigabe.
Governance für europäische Unternehmen
Keine EU-Regulierung erwähnt RFC 8693, aber mehrere verlangen, was es liefert: eindeutige Identitäten, minimale Rechte und Nachvollziehbarkeit.
NIS2. Artikel 21 Absatz 2 der Richtlinie (EU) 2022/2555 nennt Mindestmaßnahmen für wesentliche und wichtige Einrichtungen. Buchstabe i umfasst Konzepte für die Zugriffskontrolle, Buchstabe j Multi-Faktor- oder kontinuierliche Authentifizierung, wo angemessen. In Deutschland setzt das geänderte BSI-Gesetz denselben Katalog um. Eine mandantenweite Agentenberechtigung hinter einem statischen Secret ist als angemessenes Zugriffskonzept schwer zu verteidigen. Die Basis auf Mandantenebene beschreibt unser Leitfaden zur Härtung von Entra ID.
DORA. Die Delegierte Verordnung (EU) 2024/1774 verlangt in Artikel 20 Richtlinien, die natürliche Personen und Systeme eindeutig identifizieren und authentifizieren, mit vollständigem Lebenszyklus. Artikel 21 verlangt Zugriffsrechte nach den Grundsätzen Kenntnis nur bei Bedarf, Nutzung nur bei Bedarf und geringstmögliche Berechtigung sowie starke Authentifizierung für Fern- und privilegierten Zugriff. Gesponserte Agent-Identitäten mit eingeengten, delegierten Tokens beantworten beides.
KI-Verordnung. Ist ein Agent Teil eines Hochrisiko-KI-Systems, gelten die Aufzeichnungspflichten nach Artikel 12; für Systeme nach Anhang III erst ab dem 2. Dezember 2027, nach der Verschiebung durch die Verordnung (EU) 2026/1744. Ein Log mit Nutzer, Agent und Akteurskette ist das Rohmaterial dafür und jetzt günstiger einzuplanen als später.
DSGVO. Artikel 25 verlangt, dass durch Voreinstellung nur die für den jeweiligen Zweck erforderlichen personenbezogenen Daten verarbeitet werden. Ein Agent, der jedes Postfach lesen kann, besteht diesen Test nicht. Einer, der auf die Daten der anfragenden Person beschränkt ist, schon.
Ein pragmatischer Einführungspfad
- Woche 1–2: Inventur. Erfassen Sie jeden Agenten, Copilot und MCP-Server mit Identität, Art der Anmeldeinformation, Berechtigungsmodell und Verantwortlichem. Rechnen Sie mit geteilten App-Registrierungen und Secrets in Pipelines.
- Woche 3–4: Secrets abschaffen. Stellen Sie Agenten und Tool-Server auf Managed Identities, föderierte Anmeldeinformationen oder SPIFFE-IDs um. Erzwingen Sie in jeder Cloud Richtlinien für Schlüsselablauf und Secret-Laufzeiten.
- Monat 2: eine Identität pro Agent, mit Sponsor. Legen Sie in Entra Blueprints und Agent-Identitäten an und migrieren Sie eigene App-Registrierungen nach Microsofts Leitfaden. Anderswo erzwingen Sie eine Workload-Identität pro Agent.
- Monat 3: delegierter Exchange. Ersetzen Sie Anwendungsberechtigungen interaktiver Agenten durch OBO oder RFC-8693-Exchange. Jeder MCP-Server prüft die Zielgruppe und tauscht weiter.
- Ab Monat 4: Richtlinien und Nachweise. Richtlinien für Nutzer, Agent-Identitäten und Agent-Benutzer einrichten, die Akteurskette protokollieren, in die Detection einspeisen und Sponsoren quartalsweise prüfen.
Das Fazit
Agentenidentität ist Workload Identity plus Delegation, angewandt mit mehr Disziplin, als die meisten von uns Dienstkonten je gegönnt haben. RFC 8693 stammt aus dem Jahr 2020. Neu ist 2026, dass die Plattformen eigene Identitätsobjekte für Agenten darauf aufgebaut haben und MCP die Abkürzung über durchgereichte Tokens geschlossen hat.
Unsere Einschätzung ist klar. Agenten auf geteilten App-Registrierungen mit Client-Secrets sind ein Vorfall, der nur auf die passende Prompt Injection wartet. Beheben Sie zuerst die Anmeldeinformation, das ist günstig. Dann die Delegation, denn sie begrenzt den Schadensradius. Warten Sie nicht, bis ID-JAG oder Transaction Tokens RFCs sind.
Wenn Sie das auf Ihre Umgebung übertragen möchten: Unser Zero-Trust-Team führt Reviews zur Agentenidentität anhand der Checkliste oben durch. Sie erhalten die Entscheidungstabelle für Ihre Agenten ausgefüllt und einen Plan, geteilte Secrets abzulösen.
FAQ
Warum sollte ein KI-Agent weder einen Service Principal noch ein Benutzerkonto verwenden?
Beides verschleiert, wer tatsächlich gehandelt hat. Ein geteilter Service Principal hält meist mandantenweite Anwendungsberechtigungen, meldet sich mit einem langlebigen Secret an und protokolliert jede Aktion als dieselbe App. Ein Benutzerkonto erbt die vollen Rechte eines Menschen. Microsoft warnt in der Agent-ID-Dokumentation, dass Benutzerkonten für Agenten Conditional Access, ID Protection und Governance-Prozesse aushebeln. Geben Sie jedem Agenten eine eigene Identität und lassen Sie ihn nur über ein delegiertes, eingeengtes Token für Nutzer handeln.
Was ist OAuth 2.0 Token Exchange (RFC 8693)?
RFC 8693 vom Januar 2020 beschreibt eine Anfrage an den Token-Endpunkt: Der Client legt ein subject_token (für wen er handelt) und optional ein actor_token (sich selbst) vor und erhält ein neues Token für eine benannte Zielgruppe mit angefragten Scopes. Bei Delegation trägt das neue Token einen act-Claim mit dem aktuellen Akteur; verschachtelte act-Claims halten frühere Akteure fest. Das passt zu Agentenketten: Der Nutzer bleibt Subjekt, jeder Agent und jedes Tool erscheint als Akteur.
Was unterscheidet On-Behalf-Of, Delegation und Impersonation?
On-Behalf-Of ist Microsofts Name für einen Token Exchange, bei dem ein Mittelschicht-Dienst ein eingehendes Nutzertoken gegen ein Token für eine nachgelagerte API tauscht. RFC 8693 unterscheidet Impersonation, bei der der Akteur vom Subjekt nicht mehr unterscheidbar ist, und Delegation, bei der das Token beide nennt und der act-Claim den Handelnden ausweist. Für Agenten empfehlen wir Delegation, damit API und Audit-Log Nutzer und Agent auseinanderhalten.
Ist Microsoft Entra Agent ID allgemein verfügbar, und was setzt es voraus?
Microsoft führt die Entra-Agent-ID-Plattform seit April 2026 als allgemein verfügbar, mit Blueprints, Identitäten pro Agent, Agent-Benutzerkonten und menschlichen Sponsoren. Einige Assistenten im Admin Center sind noch Vorschau. Conditional Access für Agenten erfordert Microsoft 365 E7 oder eine Microsoft-Agent-365-Lizenz zusammen mit mindestens Entra ID P1 oder Microsoft 365 E3. Prüfen Sie die Lizenzierung, bevor Sie Richtlinien darauf aufbauen.
Darf ein MCP-Server das Token des Nutzers an dahinterliegende APIs weiterreichen?
Nein. Die MCP-Autorisierungsspezifikation (Revision 2026-07-28) verlangt, dass MCP-Server prüfen, ob ein Token ausdrücklich für sie ausgestellt wurde, und andere Tokens weder annehmen noch weiterreichen. Braucht der MCP-Server eine weitere API, holt er sich ein eigenes Token, am besten per Token Exchange: Nutzer bleibt Subjekt, MCP-Server wird Akteur, der Scope wird enger.
Wie kurzlebig sollten Anmeldeinformationen und Tokens von Agenten sein?
Die Anmeldeinformation des Agenten sollte gar kein gespeichertes Secret sein: Nutzen Sie Managed Identity, föderierte Anmeldeinformationen oder eine SPIFFE-basierte Workload-Identität, die typischerweise im Stundenrhythmus erneuert werden. Per Exchange ausgestellte Access Tokens sollten Minuten bis eine Stunde gelten, eine Zielgruppe haben und nur die Scopes dieses Hops tragen. Langlebige Secrets sind der Ausreißer: Entra-Client-Secrets laufen bis zu 24 Monate, Google-Cloud-Service-Account-Schlüssel laufen standardmäßig nie ab.
Quellen
Alle Quellen geprüft am 15. November 2026. Laufzeiten sind die dokumentierten Standard- oder Maximalwerte der Hersteller. Verhältniszahlen stammen von den genannten Organisationen und deren eigenen Methoden.
Tier A: Standards, Primärdokumentation, Regulierung
- RFC 8693, OAuth 2.0 Token Exchange (Januar 2020): https://www.rfc-editor.org/rfc/rfc8693.html
- RFC 8707, Resource Indicators for OAuth 2.0: https://www.rfc-editor.org/rfc/rfc8707.html
- Model Context Protocol, Authorization (Revision 2026-07-28): https://modelcontextprotocol.io/specification/2026-07-28/basic/authorization
- MCP Authorization Extensions (Enterprise-Managed Authorization): https://github.com/modelcontextprotocol/ext-auth
- IETF, draft-ietf-oauth-identity-chaining: https://datatracker.ietf.org/doc/draft-ietf-oauth-identity-chaining/
- IETF, draft-ietf-oauth-identity-assertion-authz-grant: https://datatracker.ietf.org/doc/draft-ietf-oauth-identity-assertion-authz-grant/
- IETF, draft-ietf-oauth-transaction-tokens: https://datatracker.ietf.org/doc/draft-ietf-oauth-transaction-tokens/
- Microsoft Learn, What's new in Microsoft Entra (Agent ID GA, April 2026): https://learn.microsoft.com/en-us/entra/fundamentals/whats-new
- Microsoft Learn, What's new in Microsoft Entra Agent ID: https://learn.microsoft.com/en-us/entra/agent-id/whats-new-agent-id
- Microsoft Learn, Fundamental concepts in Microsoft Entra Agent ID: https://learn.microsoft.com/en-us/entra/agent-id/key-concepts
- Microsoft Learn, Agent OAuth flows: on-behalf-of flow: https://learn.microsoft.com/en-us/entra/agent-id/agent-on-behalf-of-oauth-flow
- Microsoft Learn, Conditional Access for agents: https://learn.microsoft.com/en-us/entra/identity/conditional-access/agent-id
- Microsoft Learn, Configurable token lifetimes: https://learn.microsoft.com/en-us/entra/identity-platform/configurable-token-lifetimes
- Microsoft Learn, Add and manage app credentials: https://learn.microsoft.com/en-us/entra/identity-platform/how-to-add-credentials
- AWS, Amazon Bedrock AgentCore Identity now supports On-Behalf-Of token exchange (30.04.2026): https://aws.amazon.com/about-aws/whats-new/2026/04/amazon-bedrock-agentcore
- AWS-STS-API-Referenz, AssumeRole: https://docs.aws.amazon.com/STS/latest/APIReference/API_AssumeRole.html
- Google Cloud, Agent Identity overview: https://docs.cloud.google.com/iam/docs/agent-identity-overview
- Google Cloud, Service account credentials: https://docs.cloud.google.com/iam/docs/service-account-creds
- Kubernetes, Projected volumes: https://kubernetes.io/docs/concepts/storage/projected-volumes/
- SPIFFE, SPIRE Server configuration reference: https://spiffe.io/docs/latest/deploying/spire_server/
- Richtlinie (EU) 2022/2555 (NIS2), Artikel 21: https://eur-lex.europa.eu/eli/dir/2022/2555/oj/deu
- Delegierte Verordnung (EU) 2024/1774 (DORA-RTS zum IKT-Risikomanagement), Artikel 20–21: https://eur-lex.europa.eu/eli/reg_del/2024/1774/oj/deu
- Verordnung (EU) 2016/679 (DSGVO), Artikel 25: https://eur-lex.europa.eu/eli/reg/2016/679/oj/deu
Tier B: Forschung und Community-Standards
- OWASP Non-Human Identities Top 10 (2025): https://owasp.org/www-project-non-human-identities-top-10/2025/top-10-2025/
- GitGuardian, The State of Secrets Sprawl 2026: https://blog.gitguardian.com/the-state-of-secrets-sprawl-2026/
Tier C: Herstellerberichte, richtungsweisend
- Idira by Palo Alto Networks, 2026 Identity Security Landscape: https://www.paloaltonetworks.com/idira/idira-identity-security-landscape
- CyberArk, Pressemitteilung 2025 Identity Security Landscape via Business Wire (23.04.2025): https://www.businesswire.com/news/home/20250423817886/en/Machine-Identities-Outnumber-Humans-by-More-Than-80-to-1-New-Report-Exposes-the-Exponential-Threats-of-Fragmented-Identity-Security
- Entro Labs, NHI & Secrets Risk Report H1 2025: https://lp.entro.security/nhi-secrets-risk-report-h1-2025
Themen