Workload Identity Federation: Schluss mit Dauer-Secrets
Wie GitHub, GitLab, AKS, AWS und GCP per Workload Identity Federation ohne gespeicherte Secrets auf Azure zugreifen: Vertrauensgraph, Leitplanken, Plan.
Nehmen Sie ein beliebiges gültiges Cloud-Secret, das 2022 in einem öffentlichen GitHub-Commit gelandet ist. Die Chancen stehen gut, dass es heute noch funktioniert. GitGuardians State of Secrets Sprawl 2026 hat die 2022 entdeckten gültigen Secrets weiterverfolgt: Vier Jahre später waren 64 % noch aktiv und ausnutzbar. Allein 2025 zählte der Bericht 28.649.024 neue Secrets in öffentlichen Commits, 34 % mehr als im Vorjahr. Die meisten davon sind keine Passwörter, die sich Menschen ausgedacht haben, sondern Schlüssel für Maschinen: Cloud-Zugriffsschlüssel, Service-Principal-Geheimnisse, Tokens in Pipeline-Variablen.
Die Lösung ist inzwischen überall verfügbar, wo Sie sie brauchen. Mit Workload Identity Federation (bei Microsoft auf Deutsch „Workloadidentitätsverbund") weist sich ein GitHub-Job, eine GitLab-Pipeline, ein Kubernetes-Pod oder eine AWS-Rolle mit einem Token aus, das die eigene Plattform signiert. Microsoft Entra ID tauscht dieses Token gegen ein kurzlebiges Zugriffstoken, gespeichert wird nichts. Die letzte große Lücke schloss sich im November 2025 mit AWS IAM Outbound Identity Federation. Dieser Artikel richtet sich an alle, die entscheiden, ob die Umstellung zu Ende gebracht wird: CTOs, CISOs, Plattformverantwortliche und Cloud-Architekten. Wir zeigen den Vertrauensgraphen, die Konfigurationsdetails, an denen die Sicherheit hängt, und einen 12-Wochen-Plan bis zu null dauerhaften Cloud-Secrets.
TL;DR / Das Wichtigste in Kürze
- Secrets sterben nicht von selbst. Laut GitGuardian funktionierten 64 % der 2022 geleakten gültigen Secrets vier Jahre später noch. Ein Secret in einer Pipeline-Variable ist ein Risiko für seine gesamte Lebensdauer.
- Föderation geht inzwischen überall. GitHub, GitLab, Azure DevOps, jeder Kubernetes-Cluster, Google Cloud und AWS können Entra ein signiertes Token vorlegen. „Von dort können wir nicht föderieren" ist keine gültige Ausnahme mehr.
- Der Subject-Claim ist das neue Secret. Entra vertraut genau dem Issuer, Subject und der Audience, die Sie konfigurieren. Ein Subject, das jeden Branch oder jeden Pull Request zulässt, ist so gefährlich wie ein geleakter Schlüssel.
- Sperren, migrieren, widerrufen. Stellen Sie Pipelines und Pods auf Verbundidentitäten um, sperren Sie neue Clientgeheimnisse per App-Verwaltungsrichtlinie und widerrufen Sie den Rest. Ohne Sperre wachsen Secrets nach.
- Der sauberste Nachweis für Prüfer. NIS2 Artikel 21, § 30 BSIG und DORA Artikel 9 Absatz 4 verlangen kontrollierte Zugriffe und starke Authentifizierung. Kein dauerhaftes Secret schlägt jedes rotierte.

Download: Editierbare draw.io-Datei · In diagrams.net öffnen · Diagrammdaten (CSV)
Warum das jetzt wichtig ist
Gestohlene Secrets sind die eigentliche Beute. Die npm-Würmer von 2026, die wir in unserer Analyse der npm-Lieferkettenangriffe zerlegt haben, suchten in Umgebungsvariablen, Runner-Speicher und CLI-Caches nach AWS-, Azure-, GCP- und Kubernetes-Zugangsdaten. GitGuardians Auswertung ihres Vorläufers, der Shai-Hulud-2.0-Welle vom November 2025, ergab: 59 % der kompromittierten Maschinen waren CI/CD-Runner, keine Laptops, und 44 % hielten mehr als zehn Secrets. Ein langlebiger Deployment-Schlüssel in einer Pipeline-Variable ist genau das, wonach diese Payloads suchen.
Die Hersteller sagen es inzwischen deutlich. Laut Microsoft sollten Clientgeheimnisse in Produktionsumgebungen nicht verwendet werden; der Hersteller empfiehlt allen Kunden den Wechsel von passwort- oder zertifikatbasierter zu tokenbasierter Authentifizierung. AWS rät zu temporären Anmeldeinformationen statt Zugriffsschlüsseln. Google Cloud blockiert für Organisationen, die ab dem 3. Mai 2024 angelegt wurden, standardmäßig das Erstellen von Dienstkontoschlüsseln.
Die Plattformen haben die Lücken geschlossen.
- AWS hat am 19. November 2025 IAM Outbound Identity Federation eingeführt. Eine IAM-Rolle ruft
GetWebIdentityTokenauf und erhält ein signiertes JWT, standardmäßig 5 Minuten gültig, das Entra als Verbundanmeldeinformation akzeptiert. - GitHub verwendet seit dem 15. Juli 2026 für neue, umbenannte und übertragene Repositories unveränderliche Subject-Claims. Das Subject enthält jetzt Owner- und Repository-IDs, ein recycelter Name erbt also nicht mehr Ihr Cloud-Vertrauen.
- Microsoft hat flexible Verbundidentitätsanmeldeinformationen (Vorschau) mit Platzhaltern eingeführt, außerdem AKS-Identitätsbindungen, mit denen sich viele Cluster eine FIC teilen.
- Azure DevOps empfiehlt Föderation für jede neue Azure-Resource-Manager-Dienstverbindung, nutzt standardmäßig den Entra-Issuer und stellt seinen eigenen Issuer am 1. Juli 2027 ein.
Die Frage ist nicht mehr, ob Sie föderieren können, sondern ob Sie fertig sind.
Der Vertrauensgraph, Schritt für Schritt
Die Nummern entsprechen den Markierungen im Diagramm. Das Prinzip ist überall gleich: Ein Token von jemandem, dem Sie bereits vertrauen, wird gegen ein Token von Entra getauscht. Die Details an jeder Station entscheiden, ob Sie ein Risiko beseitigt oder nur verschoben haben.
① Der Issuer: Ihre Plattform signiert ein kurzlebiges Token
Jede ernstzunehmende Workload-Plattform hat bereits einen Identitätsanbieter. Sie bauen keinen, Sie entscheiden nur, welchen seiner Tokens Sie vertrauen.
- GitHub Actions stellt pro Job ein OIDC-Token von
https://token.actions.githubusercontent.comaus, sofern der Jobpermissions: id-token: writehat. Dersub-Claim nennt das Repository plus Environment, Branch oder Pull-Request-Kontext, etwarepo:octo-org/octo-repo:environment:prod. - GitLab CI/CD stellt Tokens über das Schlüsselwort
id_tokensaus, mit einem Subject wieproject_path:my-group/my-project:ref_type:branch:ref:main. Sie laufen mit dem Job-Timeout ab, ohne Timeout nach 5 Minuten. - Azure DevOps erledigt die Föderation innerhalb der Dienstverbindung.
- AKS und andere Kubernetes-Cluster betreiben einen eigenen OIDC-Issuer. Der Workload-ID-Webhook projiziert ein Dienstkonto-Token in Pods mit dem Label
azure.workload.identity/use: "true", standardmäßig 3.600 Sekunden gültig und von Kubernetes erneuert. Bei AKS Automatic sind Issuer und Workload ID standardmäßig aktiv. - AWS-Workloads rufen
GetWebIdentityTokenmit 60 bis 3.600 Sekunden Laufzeit und ES384 oder RS256 auf. Entra dokumentiert RS256 als unterstützt, wählen Sie also RS256. - Google-Cloud-Workloads legen ein von Google signiertes ID-Token vor; SPIFFE/SPIRE deckt den Großteil des Rests ab.
② Die Verbundanmeldeinformation: Issuer + Subject + Audience
Eine Verbundidentitätsanmeldeinformation (Federated Identity Credential, FIC) hängt an einer benutzerseitig zugewiesenen verwalteten Identität oder einer App-Registrierung. Sie legt issuer, subject und audience fest; die Audience sollte api://AzureADTokenExchange sein. Entra akzeptiert ein externes Token nur, wenn alle drei exakt übereinstimmen, einschließlich Groß- und Kleinschreibung.
Vier Eigenschaften verursachen die meisten Produktionsstörungen:
- Keine Platzhalter in Standard-FICs. Ein Repository mit den Environments
dev,testundprodbraucht drei FICs. - Höchstens zwanzig pro Identität. Flexible FICs (Vorschau) akzeptieren Ausdrücke wie
claims['sub'] matches 'repo:contoso/app:environment:*' and claims['repository_id'] eq '456789'. Bei GitHub verlangt Microsoft zusätzlich einen unveränderlichen Claim (repository_idoderrepository_owner_id). - Fehler schlagen still fehl. Laut Microsoft wird eine FIC mit falschem Subject ohne Fehlermeldung angelegt, der Tausch scheitert erst später. Testen Sie mit einem Canary-Job, bevor Sie das alte Secret löschen.
- Die Replikation dauert Minuten. Eine Anfrage direkt nach dem Anlegen kann mit
AADSTS70021scheitern. Bauen Sie Wiederholungen in den ersten Lauf ein.
Am Subject entscheidet sich die Sicherheit. Bevorzugen Sie Environment-bezogene Subjects gegenüber Branch-bezogenen und schützen Sie das Environment mit Pflicht-Reviewern. Ein Subject, das jedem Pull Request vertraut, lässt jeden in Produktion deployen, der einen Pull Request öffnen kann.
③ Der Tausch: ein Entra-Token statt eines Secrets
Der Workload sendet sein Plattform-Token als client_assertion im Client-Credentials-Flow an Entra. Entra lädt die Signaturschlüssel des Issuers aus dessen OIDC-Discovery-Dokument, prüft Signatur und Claims und gibt ein Zugriffstoken zurück. Die Azure-Identity-Bibliotheken (WorkloadIdentityCredential oder DefaultAzureCredential) und die Action azure/login erledigen das für Sie.
Das Zugriffstoken lebt standardmäßig zufällig 60 bis 90 Minuten und ist an eine Audience gebunden. Niemand speichert oder rotiert es.
Welche Identität sollte die FIC tragen? Unser Standard ist eine benutzerseitig zugewiesene verwaltete Identität: Ihr lässt sich kein Clientgeheimnis hinzufügen, sie kann also nicht zurückdriften. Eine App-Registrierung nehmen Sie, wenn Sie App-Rollen, mandantenübergreifenden Zugriff oder Anwendungsberechtigungen für Microsoft Graph brauchen, und sperren dort Kennwort-Anmeldeinformationen per Richtlinie.
④ Die Autorisierung: RBAC-Bereich pro Identität
Föderation beantwortet „Wer ist das?". Was die Identität darf, regelt weiterhin Azure RBAC, und genau dort sind die meisten Umgebungen am schwächsten. Das typische Anti-Pattern ist eine föderierte Identität mit Contributor-Rechten auf ein ganzes Abonnement, die sich alle Pipelines teilen.
Nutzen Sie eine Identität pro Workload und Umgebung, begrenzt auf die kleinste passende Ressourcengruppe. Bevorzugen Sie Rollen auf Datenebene (Key Vault Secrets User, Storage Blob Data Contributor, AcrPush) gegenüber Contributor. Unser Leitfaden zur Härtung von Entra ID beschreibt die Mandanten-Basis darunter.
⑤ Die Leitplanken: damit Secrets nicht nachwachsen
Eine Migration ohne Leitplanken ist nur vorübergehend:
- App-Verwaltungsrichtlinien sperren neue Kennwort-Anmeldeinformationen oder begrenzen deren Laufzeit, mandantenweit oder pro App. Sie setzen Entra-Premium-Lizenzen voraus.
- Azure Policy kann den Ressourcentyp
Microsoft.ManagedIdentity/userAssignedIdentities/federatedIdentityCredentialsverweigern, sodass nur Ihre Plattform-Pipeline FICs anlegt. - Bedingter Zugriff für Workload-Identitäten beschränkt Service Principals auf bekannte IP-Bereiche oder blockiert sie bei erkanntem Risiko. Dafür brauchen Sie Workload-Identities-Premium-Lizenzen.
- Anmeldeprotokolle für Service Principals und verwaltete Identitäten fließen ins SIEM, mit einem Alarm für jede Anmeldung per Clientgeheimnis nach dem Stichtag.
⑥ Die Gegenrichtung: Entra als Issuer
„Überall" heißt auch: Azure-Workloads erreichen andere Clouds ohne Schlüssel. Von Entra ausgestellte Tokens unterstützt Microsoft in Föderationsflüssen nach Entra nicht, abgesehen davon, dass eine App-Registrierung einer verwalteten Identität vertrauen kann. Andere Clouds akzeptieren sie aber. Die Workload Identity Federation von Google Cloud vertraut einem Entra-Mandanten mit dem Issuer https://sts.windows.net/TENANT_ID und dem Anwendungs-ID-URI einer App-Registrierung als Audience. Google weist darauf hin, dass standardmäßig jede Identität im Mandanten Tokens für diese App anfordern kann; schränken Sie das über App-Rollenzuweisungen ein. AWS akzeptiert Entra als IAM-OIDC-Identitätsanbieter für AssumeRoleWithWebIdentity, wobei die Vertrauensrichtlinie Audience und Subject festschreibt.
Was die Zahlen sagen
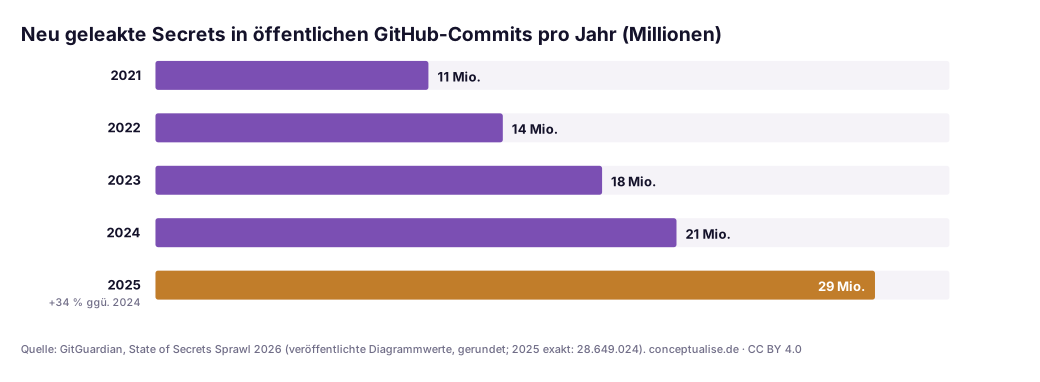
Die Zahl der Leaks wächst schneller als die Zahl der Entwickler: GitGuardian meldet seit 2021 ein Plus von 152 % bei geleakten Secrets gegenüber 98 % mehr aktiven Entwicklern. Noch schlechter sieht es bei der Lebensdauer aus. Der Anteil der geleakten gültigen Secrets, die zum Zeitpunkt des Berichts noch gültig waren, lag bei 64 % für 2022, 66 % für 2023, 70 % für 2024 und 77 % für 2025. Erkennung ohne Rotation ist nur eine Liste. Interne Repositories enthalten sechsmal häufiger hartcodierte Secrets als öffentliche, die öffentlichen Zahlen sind also die Untergrenze.
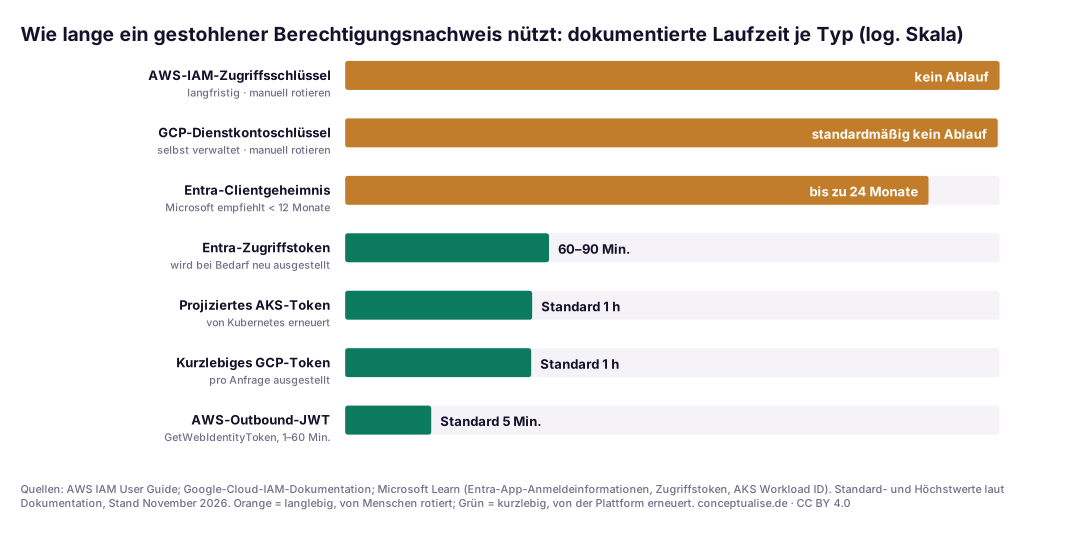
Dieses Diagramm zeigen wir Vorständen. Die Skala ist logarithmisch, weil der Abstand mehrere Größenordnungen beträgt. AWS-Zugriffsschlüssel und Google-Dienstkontoschlüssel laufen standardmäßig nie ab. Ein Entra-Clientgeheimnis kann bis zu 24 Monate leben. Jedes föderierte Token auf der grünen Seite läuft nach Minuten bis einer Stunde ab und wird von der Plattform erneuert, nicht von einem Menschen. Die Last verschiebt sich von der Rotation, die Menschen vergessen, zur Konfiguration, die Sie als Code prüfen können.
Zwei Einschränkungen: Es sind dokumentierte Standard- und Höchstwerte, keine Messungen Ihrer Umgebung. Und eine kurze Laufzeit hilft nicht, wenn das Subject zu viel zulässt. Wer einen Job in einem vertrauenswürdigen Kontext starten kann, bekommt jederzeit frische Tokens.
Was in keiner Demo vorkommt
- Pull-Request-Trigger. Eine FIC, die
pull_request-Subjects vertraut, oder einpull_request_target-Workflow, der fremden Code mitid-token: writeausführt, gibt jedem Cloud-Zugriff, der einen Pull Request öffnen kann. Die Workflow-Seite behandeln unsere Kontrollen zur Härtung von GitHub Actions. - Umbenannte Repositories. Seit dem 15. Juli 2026 stellt eine Umbenennung oder Übertragung ein Repository automatisch auf das unveränderliche Subject-Format um. Eine FIC, die das alte Subject erwartet, bricht dann still. Stellen Sie Repositories bewusst um und passen Sie die FICs in derselben Änderung an.
- Die Grenze von 20 FICs. Eine zentrale „Deployer"-Identität, der 40 Repositories vertrauen, sprengt das Limit und das Prinzip minimaler Rechte zugleich. Das ist ein Designfehler, kein Kontingentproblem.
- Agenten. KI-Agenten sind ebenfalls Workloads und handeln oft im Auftrag von Nutzern. Föderation gibt einem Agenten eine eigene Identität; für Delegation braucht es zusätzlich Token Exchange, wie in unserem Beitrag zu Agentenidentität und Token Exchange beschrieben.
Aus einem aktuellen Projekt
Eine europäische Industriegruppe wollte wissen, warum ihr Rotationsprogramm für Secrets immer wieder durch Audits fiel. Das Team arbeitete gewissenhaft: vierteljährliche Rotation, eine Owner-Tabelle, ein Key Vault pro Geschäftsbereich. Die Feststellung kam trotzdem jedes Mal wieder, weil Projektteams unter Termindruck jedes Quartal neue Service Principals mit Zwei-Jahres-Secrets im Portal anlegten.
Wir haben aufgehört, Rotation als Ziel zu behandeln. In den ersten zwei Wochen haben wir jede Anmeldeinformation an App-Registrierungen und jede Pipeline-Variable, die nach Cloud-Schlüssel aussah, erfasst und nach Verbraucher gruppiert. Das meiste fiel in zwei Gruppen: Azure-DevOps-Dienstverbindungen und AKS-Workloads. Die Dienstverbindungen ließen sich mit Microsofts Konvertierungswerkzeug in einem Nachmittag pro Projekt umstellen. AKS dauerte länger, vor allem weil einige Teams den Pfad zum projizierten Token hartcodiert hatten, wovor Microsoft inzwischen ausdrücklich warnt.
Die entscheidende Änderung war nicht technisch. Sobald die meisten Verbraucher föderiert liefen, aktivierte das Identity-Team eine Richtlinie, die neue Clientgeheimnisse sperrt, mit einem dokumentierten Ausnahmeweg. Das Ausnahmeregister ersetzte die Tabelle und war kurz genug, um es in einem Meeting durchzugehen. Das nächste Audit stellte eine andere Frage: Wer genehmigt Ausnahmen?
Entscheidungstabelle: welcher Mechanismus für welchen Workload
| Workload | Mechanismus | Vertrauenswürdiges Subject | Worauf achten |
|---|---|---|---|
| GitHub Actions nach Azure | FIC an verwalteter Identität, azure/login mit OIDC | environment:prod, unveränderliches Format | pull_request_target, Forks, 20-FIC-Grenze über viele Repos |
| GitLab CI/CD | FIC mit GitLab als Issuer; flexible FIC (Vorschau) für viele Branches | Geschützter Branch oder Environment plus project_id | Self-Managed-Issuer muss für den Schlüsselabruf erreichbar sein |
| Azure DevOps | Dienstverbindung mit Workload Identity Federation | Von Azure DevOps angelegt | Vor Abschaltung des Azure-DevOps-Issuers am 1. Juli 2027 umstellen |
| AKS, EKS, GKE, Kubernetes On-Premises | Microsoft Entra Workload ID, ein Dienstkonto pro Workload | system:serviceaccount:<namespace>:<name> | Token-Pfad nicht hartcodieren; Identitätsbindungen bei vielen Clustern |
| AWS-Workloads nach Azure | IAM Outbound Federation, GetWebIdentityToken mit RS256 | Muster der IAM-Rollen-ARN | Regionalen STS-Endpunkt nutzen; sts:DurationSeconds per IAM-Richtlinie begrenzen |
| Azure-Workloads nach AWS oder GCP | Token der verwalteten Identität an AWS-OIDC-Anbieter oder GCP-Workload-Identity-Pool | App-Audience plus Objekt-ID der verwalteten Identität | Einschränken, welche Mandanten-Identitäten Tokens für die App erhalten |
| SaaS ohne OIDC | Secret im Key Vault, per Föderation erreicht | n. a. | Ausnahmeregister mit Owner und Ablaufdatum |
Governance für europäische Unternehmen
Föderation wird nirgends namentlich verlangt. Sie ist aber der einfachste Weg, Pflichten zu erfüllen, die die meisten Unternehmen in der DACH-Region ohnehin haben.
NIS2 und § 30 BSIG. Artikel 21 Absatz 2 der Richtlinie (EU) 2022/2555 listet die Mindestmaßnahmen des Risikomanagements. Buchstabe i betrifft Konzepte für die Zugriffskontrolle und das Management von Anlagen, Buchstabe j Multi-Faktor- oder kontinuierliche Authentifizierung, wo angemessen. In Deutschland gilt dieselbe Liste seit dem 6. Dezember 2025 über § 30 BSIG in der Fassung des NIS2-Umsetzungsgesetzes. Bei nicht-menschlichen Identitäten ist beides am schwersten nachzuweisen. Eine föderierte Identität hat kein dauerhaftes Geheimnis, ein festes Subject, eine begrenzte Rolle und ein Anmeldeprotokoll. Den Rest von Artikel 21 bilden unsere NIS2-Risikomanagementmaßnahmen auf Azure ab.
DORA. Artikel 9 Absatz 4 Buchstabe c der Verordnung (EU) 2022/2554 verpflichtet Finanzunternehmen, den logischen Zugang auf legitime und genehmigte Funktionen zu beschränken. Buchstabe d verlangt starke Authentifizierungsmechanismen auf Basis einschlägiger Standards und den Schutz kryptografischer Schlüssel. Pipelines, die in Produktion deployen, gehören zu den mächtigsten Zugängen einer Bank, und Environment-bezogene Föderation beantwortet beide Punkte direkt.
BSI C5. Wenn Sie C5-testierte Cloud-Dienste nutzen, gelten die Kriterien zum Identitäts- und Berechtigungsmanagement (IDM) auch für Ihre eigene Konfiguration. Ein Ausnahmeregister mit Ownern und Ablaufdaten ist das Artefakt, nach dem Prüfer fragen.
Ein pragmatischer Einführungspfad
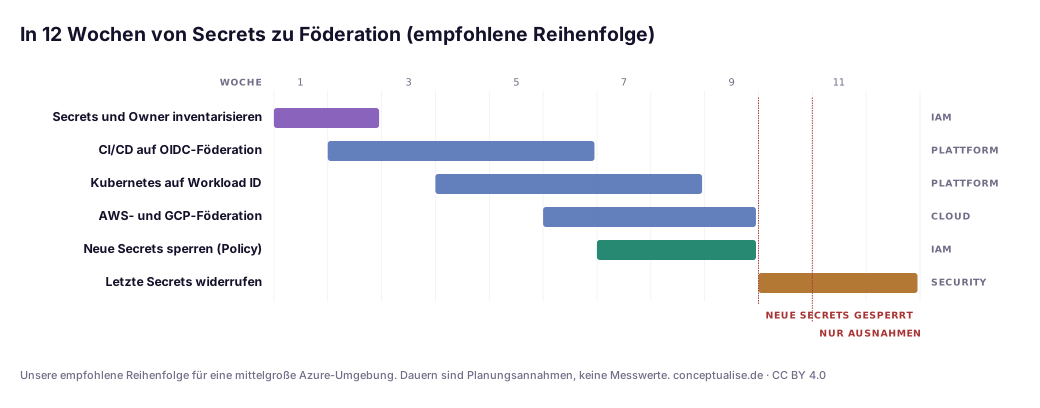
- Wochen 1–2: Inventar und Owner. Exportieren Sie jede Anmeldeinformation an App-Registrierungen mit Ablaufdatum, jede Dienstverbindung mit ihrem Schema und jede Pipeline-Variable oder jedes Kubernetes-Secret mit Cloud-Schlüssel. Alles ohne Owner ist ein Kandidat zum Löschen, nicht zum Migrieren.
- Wochen 2–6: zuerst die Pipelines. CI/CD hält die mächtigsten Zugangsdaten und lässt sich am leichtesten umstellen. Konvertieren Sie die Azure-DevOps-Dienstverbindungen, dann GitHub und GitLab auf Environment-bezogene FICs. Deaktivieren Sie das alte Secret für ein Release, statt es sofort zu löschen.
- Wochen 4–9: Kubernetes und Cross-Cloud. Aktivieren Sie OIDC-Issuer und Workload ID auf AKS, geben Sie jedem Workload ein eigenes Dienstkonto und ersetzen Sie AWS- und GCP-Schlüssel durch Outbound Federation und Workload-Identity-Pools.
- Wochen 7–9: neue Secrets sperren. Pilotieren Sie eine App-Verwaltungsrichtlinie, die Kennwort-Anmeldeinformationen sperrt, mit schriftlichem Ausnahmeweg. Ergänzen Sie die Azure-Policy-Verweigerung und den SIEM-Alarm.
- Wochen 10–12: widerrufen und berichten. Löschen Sie die verbleibenden Secrets und berichten Sie dem Vorstand zwei Zahlen: dauerhafte Cloud-Secrets außerhalb des Ausnahmeregisters (Ziel: null) und das Alter der ältesten Ausnahme.
Das Fazit
Langlebige Cloud-Secrets sind eine Gewohnheit, keine Notwendigkeit. Jede Plattform in einer typischen europäischen Multi-Cloud-Umgebung kann ihre Identität heute mit einem kurzlebigen, signierten Token belegen, und Entra kann ihr vertrauen, ohne etwas zu speichern. Was bleibt, ist keine Kryptografie, sondern Subject-Design, RBAC-Zuschnitt und die Disziplin, den alten Weg zu sperren, sobald der neue funktioniert.
Hören Sie auf, Secrets zu rotieren, die Sie löschen könnten. Fangen Sie mit den Pipelines an, denn dort suchen Angreifer zuerst. Gestalten Sie Subjects um geschützte Environments herum, nicht um Branches. Und schalten Sie die Richtlinie ein, die neue Secrets verhindert, sonst stehen Sie in zwei Jahren wieder hier.
Wenn Sie Unterstützung auf dem Weg zu null dauerhaften Secrets möchten: Unser Zero-Trust-Team führt diese Migration als Projekt mit festem Umfang durch, mit Inventar, Vertrauensdesign, Leitplanken und einem Ausnahmeregister, das Ihr Prüfer in einer Sitzung lesen kann.
FAQ
Was ist Workload Identity Federation?
Ein Workload, der auf einer anderen Plattform bereits eine Identität hat, etwa ein GitHub-Actions-Job, ein Kubernetes-Pod oder eine AWS-Rolle, tauscht ein kurzlebiges Token dieser Plattform gegen ein Zugriffstoken von Microsoft Entra ID. Eine Verbundidentitätsanmeldeinformation (FIC) an einer benutzerseitig zugewiesenen verwalteten Identität oder App-Registrierung legt Issuer, Subject und Audience fest. Es wird weder ein Clientgeheimnis noch ein Zertifikat gespeichert.
Welche Plattformen lassen sich mit Microsoft Entra ID föderieren?
Microsoft dokumentiert GitHub Actions, jeden Kubernetes-Cluster (AKS, EKS, GKE oder On-Premises), Google Cloud, AWS über IAM Outbound Identity Federation, SPIFFE/SPIRE, Azure-DevOps-Dienstverbindungen und weitere OpenID-Connect-Anbieter, die mit RS256 signieren. GitLab funktioniert als OIDC-Issuer und wird zusätzlich von flexiblen Verbundidentitätsanmeldeinformationen unterstützt, die sich in der Vorschau befinden.
Wie viele Verbundidentitätsanmeldeinformationen sind pro Identität möglich?
Zwanzig pro Anwendung oder benutzerseitig zugewiesener verwalteter Identität. Standard-FICs werden exakt und unter Beachtung der Groß- und Kleinschreibung abgeglichen, ohne Platzhalter. Flexible FICs (Vorschau) erlauben Platzhalter für Tokens von GitHub, GitLab und Terraform Cloud; AKS-Identitätsbindungen lassen mehrere Cluster eine FIC teilen.
Ist ein föderiertes Token sicherer als ein Clientgeheimnis, wenn es gestohlen wird?
Sicherer, aber nicht unverwundbar. Ein Plattform-Token lebt Minuten bis eine Stunde und wird nur für exakt den konfigurierten Issuer, das Subject und die Audience akzeptiert; das damit bezogene Entra-Zugriffstoken gilt standardmäßig 60 bis 90 Minuten. Ein gestohlenes Clientgeheimnis funktioniert von überall, bis zu 24 Monate lang. Das Restrisiko verlagert sich in die Konfiguration: Ein zu weit gefasstes Subject ist das neue geleakte Secret.
Brauchen wir nach der Umstellung noch Azure Key Vault?
Ja, aber für weniger. Die Föderation ersetzt die Zugangsdaten, mit denen Workloads Azure, AWS und Google Cloud erreichen. API-Schlüssel von Drittanbietern, Kennwörter für Systeme ohne Entra-Authentifizierung und Signaturschlüssel gehören weiter in einen Tresor, und der Workload sollte den Tresor selbst per Föderation erreichen.
Verlangen NIS2 oder DORA Workload Identity Federation?
Keine der beiden nennt sie ausdrücklich. Artikel 21 Absatz 2 NIS2, in Deutschland umgesetzt durch § 30 BSIG, verlangt Konzepte für die Zugriffskontrolle sowie Multi-Faktor- oder kontinuierliche Authentifizierung, wo angemessen. Artikel 9 Absatz 4 DORA verlangt begrenzte Zugriffe und starke Authentifizierung. Für nicht-menschliche Identitäten ist Föderation der einfachste Nachweis für beides, weil es kein dauerhaftes Secret zu schützen oder zu rotieren gibt.
Quellen
Alle Quellen geprüft am 15. November 2026. Laufzeiten sind dokumentierte Standard- und Höchstwerte; Ihre Mandanten- oder Kontokonfiguration kann abweichen.
Tier A: Primärquellen, Herstellerdokumentation, Regulierung
- Microsoft Learn, Workload identity federation overview: https://learn.microsoft.com/en-us/entra/workload-id/workload-identity-federation
- Microsoft Learn, Workload identity federation considerations (20-FIC-Grenze, exakter Abgleich, RS256, Replikation): https://learn.microsoft.com/en-us/entra/workload-id/workload-identity-federation-considerations
- Microsoft Learn, Flexible federated identity credentials (Vorschau): https://learn.microsoft.com/en-us/entra/workload-id/workload-identities-flexible-federated-identity-credentials
- Microsoft Learn, Add and manage app credentials in Microsoft Entra ID: https://learn.microsoft.com/en-us/entra/identity-platform/how-to-add-credentials
- Microsoft Learn, Migrate applications away from secret-based authentication: https://learn.microsoft.com/en-us/entra/identity/enterprise-apps/migrate-applications-from-secrets
- Microsoft Learn, Access tokens in the Microsoft identity platform: https://learn.microsoft.com/en-us/entra/identity-platform/access-tokens
- Microsoft Learn, Microsoft Entra Workload ID auf AKS: https://learn.microsoft.com/en-us/azure/aks/workload-identity-overview
- Microsoft Learn, Azure-Resource-Manager-Dienstverbindungen (Azure DevOps): https://learn.microsoft.com/en-us/azure/devops/pipelines/library/connect-to-azure
- GitHub Docs, OpenID Connect in GitHub Actions: https://docs.github.com/en/actions/concepts/security/openid-connect
- GitHub Changelog, Immutable subject claims for GitHub Actions OIDC tokens (23.04.2026): https://github.blog/changelog/2026-04-23-immutable-subject-claims-for-github-actions-oidc-tokens/
- GitLab Docs, OpenID Connect (OIDC) authentication using ID tokens: https://docs.gitlab.com/ci/secrets/id_token_authentication/
- AWS IAM User Guide, Getting started with outbound identity federation: https://docs.aws.amazon.com/IAM/latest/UserGuide/id_roles_providers_outbound_getting_started.html
- AWS IAM User Guide, Manage access keys for IAM users: https://docs.aws.amazon.com/IAM/latest/UserGuide/id_credentials_access-keys.html
- Google Cloud IAM, Service account credentials: https://docs.cloud.google.com/iam/docs/service-account-creds
- Google Cloud IAM, Workload identity federation with other clouds: https://docs.cloud.google.com/iam/docs/workload-identity-federation-with-other-clouds
- Richtlinie (EU) 2022/2555 (NIS2), Artikel 21: https://eur-lex.europa.eu/eli/dir/2022/2555/oj/deu
- Verordnung (EU) 2022/2554 (DORA), Artikel 9: https://eur-lex.europa.eu/eli/reg/2022/2554/oj/deu
Tier B: Forschung und Analyse
- GitGuardian, State of Secrets Sprawl 2026: https://www.gitguardian.com/state-of-secrets-sprawl-report-2026
Tier C: Herstellerankündigungen, richtungsweisend
- AWS News Blog, Simplify access to external services using AWS IAM outbound identity federation (19.11.2025): https://aws.amazon.com/blogs/aws/simplify-access-to-external-services-using-aws-iam-outbound-identity-federation/
Themen