GitHub Actions härten: 20 Kontrollen gegen CI/CD-Übernahme
GitHub-Actions-Sicherheit in 20 Kontrollen für acht Angriffsflächen, von pull_request_target bis OIDC, geprüft an Workflows aus 200 öffentlichen Repos.
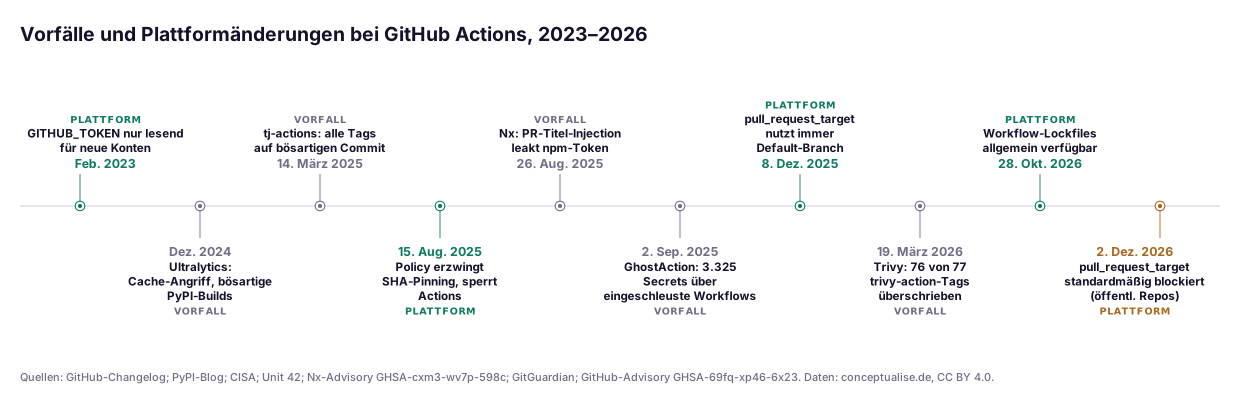
Am 14. März 2025 zeigten plötzlich alle Versions-Tags von tj-actions/changed-files auf einen bösartigen Commit. Die Action erkennt, welche Dateien sich in einem Pull Request geändert haben; Unit 42 zählte mehr als 23.000 Repositories, die sie nutzten. Fast einen Tag lang schrieb jeder Workflow, der sie per Tag referenzierte, seine Secrets ins Build-Log. Endor Labs wies später 218 Repositories nach, bei denen das tatsächlich passiert ist. Fast genau ein Jahr später, am 19. März 2026, wiederholte sich das Muster: 76 von 77 Tags von aquasecurity/trivy-action wurden per Force-Push auf Code umgebogen, der den Arbeitsspeicher des Runners nach Zugangsdaten durchsuchte. Diesmal traf es einen Sicherheitsscanner, also genau das Werkzeug, mit dem Teams ihre Pipeline sicherer machen wollen.
Das waren keine exotischen Zero-Days. Sie folgten daraus, wie die meisten Organisationen Workflows noch immer schreiben: veränderliche Tags, zu breite Tokens, Secrets für jeden Job und Trigger, die Eingaben Fremder mit den Rechten des Basis-Repositorys ausführen. Dieser Beitrag richtet sich an alle, die dieses Risiko verantworten: CTOs, CISOs, Plattformverantwortliche und Architekten. Wir ordnen die Sicherheit von GitHub Actions acht Angriffsflächen und zwanzig Kontrollen zu. Und wir haben gemessen, wie viele dieser Kontrollen tatsächlich in den Workflow-Dateien von 200 öffentlichen Repositories stehen.
TL;DR / Das Wichtigste in Kürze
- Ihre CI ist ein Produktivsystem mit öffentlicher Eingangstür. Fork-Pull-Requests, Issue-Kommentare und Drittanbieter-Actions speisen Code oder Text in Jobs, die Secrets und Schreib-Tokens halten können. Behandeln Sie jeden Workflow wie einen Dienst im Internet.
- Veränderliche Referenzen sind die am häufigsten ausgenutzte Schwäche. tj-actions wie Trivy funktionierten über verschobene Tags. Ein vollständiger Commit-SHA oder das neue Workflow-Lockfile (allgemein verfügbar seit 28. Oktober 2026) schließt diese Tür.
- Minimale Rechte sind noch die Ausnahme. In unserer Stichprobe von 200 öffentlichen Repositories deklarierten nur 41,5 % in jedem Workflow Token-Berechtigungen, und nur 30,5 % pinnten jede Action auf einen Commit-SHA.
- GitHub ändert die Standards, nutzen Sie den Moment.
pull_request_targetwird in öffentlichen Repositories ab dem 2. Dezember 2026 standardmäßig blockiert, Lockfiles lassen sich per Policy erzwingen, SHA-Pinning organisationsweit vorschreiben. - Zwanzig Kontrollen, fünf Wochen. Der größte Teil der Liste ist Konfiguration, nicht Tooling. Organisations-Policies plus ein Linter wie zizmor decken mehr als die Hälfte ab.

Download: Editierbare draw.io-Datei · In diagrams.net öffnen · Diagrammdaten (CSV)
Warum das gerade jetzt zählt
Eine Build-Pipeline ist der günstigste Weg zu allem, was nach ihr kommt. Ein Workflow kann Cloud-Zugangsdaten, ein Registry-Token und ein GITHUB_TOKEN mit Push-Rechten halten, und er führt Code aus Quellen aus, die Sie nicht kontrollieren.
Die Vorfälle zeigen das Muster deutlich:
- Ultralytics, Dezember 2024. Laut Analyse von PyPI entstanden bösartige Releases im projekteigenen GitHub-Actions-Workflow nach einem Angriff auf den Actions-Cache; eine zweite Runde lief über ein liegen gebliebenes API-Token.
- tj-actions und reviewdog, März 2025. Unit 42 verfolgte die Kette zurück zu einem
pull_request_target-Workflow im Projekt spotbugs, der im Dezember 2024 das Personal Access Token eines Maintainers preisgab. Von dort ging es zu reviewdog, dann zu tj-actions. Die CISA nahm beide CVEs (CVE-2025-30066 und CVE-2025-30154) in ihren Katalog aktiv ausgenutzter Schwachstellen auf. - Nx „s1ngularity", August 2025. Ein
pull_request_target-Workflow setzte den Titel eines Pull Requests direkt in einen Shell-Schritt ein. Laut Advisory des Projekts führte das zum npm-Token und zu bösartigennx-Releases. - GhostAction, September 2025. GitGuardian beobachtete, wie Angreifer über kompromittierte Konten einen bösartigen Workflow namens „Github Actions Security" in 817 Repositories einschleusten und 3.325 Secrets abzogen.
- Trivy und TeamPCP, März 2026. Das GitHub-Advisory GHSA-69fq-xp46-6x23 dokumentiert 76 von 77
trivy-action-Tags und alle siebensetup-trivy-Tags, ersetzt durch einen Infostealer, der den Speicher vonRunner.Workerauslas. Die Cloud Security Alliance beschrieb die TanStack-Kompromittierung im Mai 2026 später als Missbrauch vonpull_request_target, gefolgt von Cache-Vergiftung und einem aus dem Runner-Speicher gezogenen OIDC-Token.
GitHub hat mit einer Reihe von Sicherheitsänderungen an Actions reagiert. Seit dem 8. Dezember 2025 verwendet pull_request_target immer den Default-Branch als Workflow-Quelle. Im März 2026 veröffentlichte GitHub eine Security-Roadmap für Actions mit Dependency-Locking, richtliniengesteuerter Ausführung, gebundenen Secrets und einer nativen Egress-Firewall. Workflow-Lockfiles gingen am 14. Oktober 2026 in die Public Preview und sind seit dem 28. Oktober allgemein verfügbar. Und ab dem 2. Dezember 2026 ist pull_request_target in öffentlichen Repositories standardmäßig blockiert.
Die acht Angriffsflächen und zwanzig Kontrollen
Das Titeldiagramm teilt einen Workflow-Lauf in vier Vertrauenszonen, darunter liegt fremder Upstream-Code. Jeder nummerierte Abschnitt entspricht einem warmen Marker; die Kontrollen 1–20 stehen in den grünen Feldern.
① Nicht vertrauenswürdige Trigger
Die gefährlichste Zeile vieler Workflow-Dateien ist der Trigger. Ein pull_request aus einem Fork läuft mit Lese-Token und ohne Secrets. pull_request_target, workflow_run und issue_comment laufen dagegen im Kontext des Basis-Repositorys, mit dessen Secrets und oft mit Schreib-Token. Gedacht ist das für Labels und Kommentare. Zur Übernahme wird es, wenn der privilegierte Workflow zusätzlich den Code des Beitragenden auscheckt und ausführt, der klassische „Pwn Request". Das spotbugs-Leck am Anfang der tj-actions-Kette, die Nx-Kompromittierung und die TanStack-Kette begannen genau hier.
- Kontrolle 1:
pull_request_targetper Policy blockieren und nur im Ausnahmefall erlauben. Ab dem 2. Dezember 2026 übernimmt GitHub das für öffentliche Repositories; einzelne Workflows schalten Sie über eine Actions-Event-Policy mit Workflow-File-Targeting wieder frei. Machen Sie dasselbe für private Repositories. Die meisten Workflows mit diesem Trigger brauchen eigentlich nurpull_request. - Kontrolle 2: In privilegierten Workflows niemals PR-Code auschecken oder ausführen. Wenn Sie auf Fork-Beiträge mit Schreibrechten reagieren müssen, trennen Sie die Arbeit. Ein unprivilegierter
pull_request-Workflow baut und testet und lädt Ergebnisse als Artefakt hoch. Ein separater privilegierter Workflow liest dieses Artefakt nur als Daten, nie als Code. - Kontrolle 3: Freigabe vor Workflow-Läufen aus Fork-Pull-Requests verlangen. Konfigurieren Sie die Freigabe für Fork-Workflows auf Organisations- oder Enterprise-Ebene, sodass Workflows externer Beitragender auf einen Maintainer mit Schreibrechten warten. Das ist eine Bremsschwelle, keine Mauer.
② Skript-Injection
GitHub-Ausdrücke wie ${{ github.event.pull_request.title }} werden expandiert, bevor die Shell das Skript sieht. Kontrolliert ein Angreifer den Wert, schreibt er Ihr Skript. Titel, Beschreibungen, Kommentare, Branch-Namen und Commit-Messages sind es allesamt. Nx ist das Lehrbuchbeispiel: Ein Titel wie $(curl …) genügte.
- Kontrolle 4: Nicht vertrauenswürdige Werte nur über Umgebungsvariablen übergeben. Setzen Sie
env: TITLE: ${{ github.event.pull_request.title }}am Schritt und verwenden Sie im Skript"$TITLE"in Anführungszeichen. Genau das empfiehlt GitHubs Secure-Use-Referenz. - Kontrolle 5: Kommentar- und Bot-Trigger sauber absichern. Prüfen Sie
author_associationgegenOWNER,MEMBERoderCOLLABORATOR, bevor ein/deploy-Kommentar irgendetwas auslöst. Verlassen Sie sich nicht auf Vergleiche mitgithub.actor, die zizmor als fälschbare Bot-Bedingungen markiert. Schreiben Sie nie fremden Text inGITHUB_ENVoderGITHUB_PATH, denn spätere Schritte führen ihn aus.
# Verwundbar: Der PR-Titel wird zu Shell-Code
- run: echo "Prüfe ${{ github.event.pull_request.title }}"

# Gehärtet: Der Titel bleibt Daten in einer Umgebungsvariablen
- env:
    TITLE: ${{ github.event.pull_request.title }}
  run: echo "Prüfe $TITLE"
③ Drittanbieter-Actions und veränderliche Tags
uses: some-org/some-action@v4 ist ein Zeiger, den der Maintainer der Action verschieben kann, und jeder, der seine Zugangsdaten stiehlt. tj-actions, reviewdog und Trivy waren allesamt umgeschriebene Tags. Auch ein SHA-Pin hat eine Falle: GitHub löst Commits aus Forks über den Namen des Eltern-Repositorys auf, sodass ein „Impostor-Commit" so aussehen kann, als gehöre er zu einer vertrauenswürdigen Action. Das Trivy-Release v0.69.4 entstand aus einem Commit, der eine actions/checkout-Referenz durch genau so einen Impostor-Commit ersetzte.
- Kontrolle 6: Jede Action auf eine unveränderliche Referenz festlegen. Führen Sie Workflow-Lockfiles ein:
gh actions-lockschreibt.github/workflows/actions.lockmit dem exakten Commit jeder Action, auch der transitiven, während Ihr YAML lesbare Tags behält. Wo noch kein Lockfile im Einsatz ist, pinnen Sie auf vollständige 40-stellige SHAs mit der Version als Kommentar. - Kontrolle 7: Per Organisations-Policy erzwingen. Seit August 2025 kann die Allowed-Actions-Policy vollständiges SHA-Pinning verlangen und bestimmte Actions oder Versionen per
!-Eintrag sperren; seit Oktober 2026 erzwingt die Policy „Require lockfile" Lockfiles. Kombinieren Sie das mit einer Allow-List freigegebener Actions. - Kontrolle 8: Updates per Bot mit Karenzzeit. Konfigurieren Sie Dependabot für das Ökosystem
github-actionsoder Renovate, damit Pins nicht veralten. Mitcooldown.default-dayswartet ein frisch veröffentlichtes Release einige Tage, bevor es ankommt. Die vergifteten trivy-action-Tags waren etwa zwölf Stunden aktiv, das Expositionsfenster der CISA für tj-actions reichte vom 12. bis 15. März 2025. Sicherheitsupdates umgehen die Karenzzeit von Dependabot, und genau so soll es sein. - Kontrolle 9: Drittanbieter-Actions prüfen und reduzieren. Bevorzugen Sie Actions von GitHub oder bekannten Herstellern. Ersetzen Sie Einzeiler-Wrapper durch einen
run:-Schritt und forken Sie die wenigen kritischen Drittanbieter-Actions intern. Prüfen Sie Pins mit den zizmor-Auditsimpostor-commitundknown-vulnerable-actions.
④ Token-Rechte und gespeicherte Zugangsdaten
Jeder Job erhält ein GITHUB_TOKEN. In Organisationen, die vor Februar 2023 angelegt wurden, darf es standardmäßig schreiben, denn GitHub hat den Standard nur für neue Konten geändert. Die ArtiPACKED-Forschung von Unit 42 zeigte einen zweiten Leckpfad: actions/checkout speichert das Token standardmäßig in .git/config, und Workflows, die den ganzen Workspace als Artefakt hochladen, veröffentlichen es.
- Kontrolle 10: Standard-Token auf Organisations- oder Enterprise-Ebene auf „nur lesen" setzen. Eine Einstellung schließt die Lücke für alle Repositories, die keine Berechtigungen deklarieren.
- Kontrolle 11: Berechtigungen in jedem Workflow deklarieren und nur je Job erweitern. Oben
permissions: contents: read,pull-requests: writeoderid-token: writenur an dem Job, der es braucht. Der Scorecard-Check Token-Permissions von OpenSSF bewertet genau das. Vermeiden Siepermissions: write-all. - Kontrolle 12: Keine gespeicherten Zugangsdaten, kein Workspace-Upload. Setzen Sie
persist-credentials: falsebeiactions/checkout, sofern kein späterer Schritt wirklich pusht. Laden Sie nur benannte Build-Ausgaben hoch, nie.oder das Checkout-Verzeichnis.
permissions:
  contents: read          # Workflow-Standard: nur lesen

jobs:
  deploy:
    runs-on: ubuntu-latest
    environment: production         # Kontrolle 13: Reviewer + Branch-Regeln
    permissions:
      contents: read
      id-token: write               # Kontrolle 14: OIDC, nur dieser Job
    steps:
      - uses: actions/checkout@<full-sha> # v5, oder gesperrt über actions.lock
        with:
          persist-credentials: false  # Kontrolle 12
⑤ Secrets und OIDC-Vertrauen
Jeder Stealer der Welle 2025/26 suchte dieselbe Beute: Registry-Tokens, Cloud-Schlüssel und Personal Access Tokens, abgelegt als Repository-Secrets. Ein Secret, das jedem Job zur Verfügung steht, steht auch dem am schwersten kompromittierten Job zur Verfügung.
- Kontrolle 13: Deployment-Secrets in Environments mit Pflicht-Reviewern und Branch-Regeln. Environment-Secrets erreichen nur Jobs, die das Environment referenzieren, und die Deployment-Branch-Policy begrenzt, welche Refs das dürfen. Seit dem 8. Dezember 2025 werten diese Regeln die ausführende Referenz aus; prüfen Sie Ihre Muster.
- Kontrolle 14: Langlebige Cloud-Schlüssel durch OIDC-Föderation ersetzen. Der Job holt sich ein kurzlebiges Token von GitHub und tauscht es gegen Cloud-Zugangsdaten für genau eine Rolle. Unser Leitfaden zur Workload Identity Federation beschreibt die Seite von Azure, AWS und GCP.
- Kontrolle 15: OIDC-Vertrauen an ein Environment binden, nicht an einen Branch oder „irgendeinen Workflow". Ein Subject wie
repo:org/repo:environment:productionbedeutet, dass nur Jobs, die die Reviewer des Environments passiert haben, die Rolle übernehmen können. Beachten Sie das neue, unveränderliche Subject-Format mit Owner- und Repository-IDs für Repositories, die nach dem 15. Juli 2026 angelegt wurden. Auch Trusted Publishing lässt sich gegen den Herausgeber wenden: Beim SAP-Vorfall um@cap-js2026 verweisen Forschende auf eine zu breite OIDC-Vertrauensregel, beim Red-Hat-Vorfall veröffentlichten Workflows mitid-token: writebösartige Versionen mit gültiger Provenienz. Details stehen in unserer npm-Lieferketten-Analyse. - Kontrolle 16: Nur benannte Secrets übergeben. Verzichten Sie auf
secrets: inheritbei Reusable Workflows und serialisieren Sie nie den gesamtensecrets-Kontext mittoJSON(secrets). Die zizmor-Auditssecrets-inheritundoverprovisioned-secretsfinden beides.
⑥ Runner und Egress
Auf dem Runner läuft der Code des Angreifers. Ein nicht ephemerer Self-hosted Runner erlaubt einem bösartigen Job, Persistenz für den nächsten zu hinterlassen, oft auf einer Maschine in Ihrem Netz. GitHubs Dokumentation ist deutlich: Self-hosted Runner sollten für öffentliche Repositories „almost never" eingesetzt werden. Und jeder Stealer in unserer Vorfallsliste brauchte ausgehenden Verkehr.
- Kontrolle 17: Ephemere Runner und eingeschränkte Runner-Gruppen. GitHub-gehostete Runner oder Just-in-Time-Runner, die nach einem Job verworfen werden. Beschränken Sie Runner-Gruppen auf die Repositories und Workflows, die sie brauchen, fern von Cloud-Metadaten-Endpunkten und internen Netzen.
- Kontrolle 18: Ausgehenden Verkehr der Runner kontrollieren. Harden-Runner von StepSecurity überwacht Egress im Audit-Modus und kann alles außerhalb einer Allow-List blockieren; laut Hersteller erkannte es die tj-actions-Kompromittierung. GitHubs Roadmap verspricht eine native Egress-Firewall für gehostete Runner, im Changelog haben wir bis zum 15. November 2026 aber keine Veröffentlichung gefunden. Auf Self-hosted Runnern helfen Network Policies oder ein Proxy.
⑦ Cache- und Artefakt-Vergiftung
Der Actions-Cache wird innerhalb eines Branches und seiner Ableger geteilt, und den Cache des Default-Branches kann jeder Branch lesen. Die Forschung von Adnan Khan aus dem Jahr 2024 zeigte, dass Code im Kontext des Default-Branches Einträge vergiften kann, die ein später laufender, privilegierterer Workflow wiederherstellt, einschließlich Release-Builds. Bei Ultralytics und TanStack spielte Cache-Vergiftung eine Rolle.
- Kontrolle 19: Caches aus Release- und Publishing-Workflows heraushalten und Artefakte als nicht vertrauenswürdig behandeln. Bauen Sie Releases aus einem sauberen Zustand. Validieren Sie Artefakte in privilegierten Workflows als Daten. Das zizmor-Audit
cache-poisoningfindet die riskanten Kombinationen.
⑧ Die Workflow-Dateien selbst
GhostAction nutzte keinen Fehler in einem Workflow aus. Es fügte einen neuen hinzu. Wer auf einen Branch pushen darf, kann einen Workflow anlegen, der bei push mit den Secrets des Repositorys läuft. Branch-Schutz auf main hilft nicht, wenn der Workflow auf dem Branch des Angreifers läuft.
- Kontrolle 20: Die Workflow-Ebene schützen, prüfen und überwachen. Stellen Sie
.github/workflowsundactions.lockunter CODEOWNERS mit Pflicht-Review, wie GitHub es empfiehlt. Machen Sie zizmor oder actionlint zum Pflicht-Check für jede Workflow-Änderung. Beschränken Sie per Ruleset, wer Branches anlegen darf. Streamen Sie das Audit-Log und aktivieren Sie Secret Scanning für Actions-Workflow-Logs, seit dem 9. November 2026 in der Public Preview für GitHub Enterprise Cloud mit Secret Protection oder Advanced Security.
Was die Zahlen sagen: 200 öffentliche Repositories
Checklisten sind billig. Deshalb haben wir am 15. November 2026 gemessen, wie viele dieser Kontrollen echte Projekte nutzen.
Methode. Über die GitHub-Such-API haben wir zwei Kohorten gebildet, ohne Forks und archivierte Repositories. Die Top-Kohorte umfasst die 100 meistbesternten Repositories mit mindestens einem Workflow; das kleinste hat rund 110.000 Sterne. Die mittelgroße Kohorte umfasst 100 Repositories mit 500 bis 5.000 Sternen und einem Push seit dem 1. Oktober 2026, je zehn pro Erstellungsjahr von 2015 bis 2024. Wir haben jede Workflow-Datei auf dem Default-Branch geladen, 2.318 Dateien mit 12.948 uses:-Referenzen, als YAML geparst und die Muster gezählt. Die aggregierten Werte stehen im CSV-Download. Zwei Muster sind Heuristiken: Ein Treffer bedeutet „prüfen", nicht „ausnutzbar". Wir haben kein Repository getestet und nennen keines. Open-Source-Projekte sind nicht Ihre Unternehmenslandschaft; lesen Sie die Ergebnisse als Indiz, nicht als Benchmark.
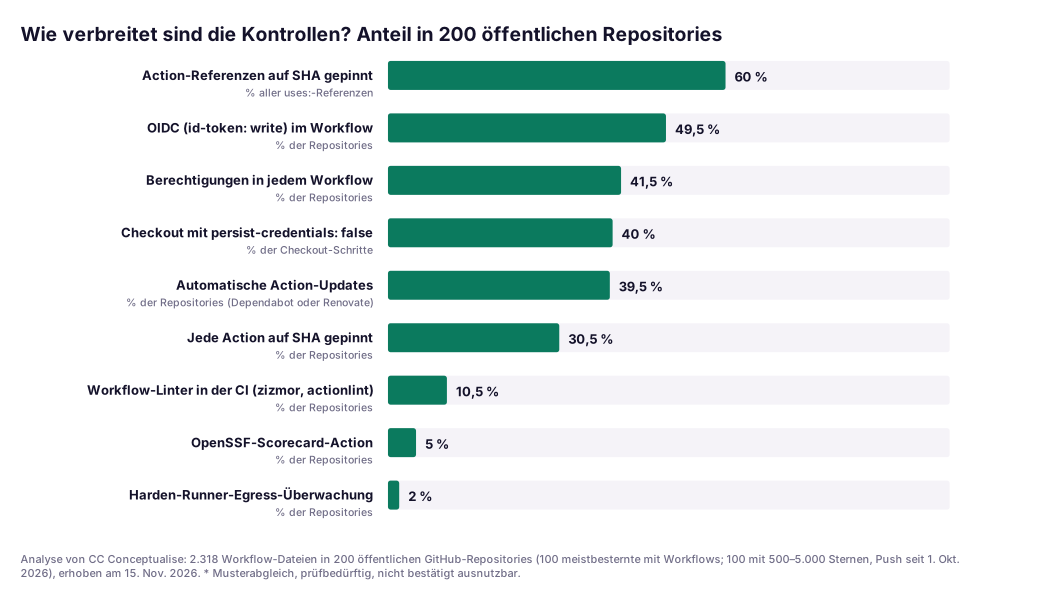
Die zentrale Erkenntnis ist die Lücke zwischen „irgendwo" und „überall". 79 % der Workflow-Dateien deklarieren Token-Berechtigungen, aber nur 41,5 % der Repositories tun das in jedem Workflow. Ein einziger Workflow ohne Deklaration erbt das Standard-Token. Beim Pinning dasselbe Bild: 60 % aller Action-Referenzen sind auf einen Commit-SHA gepinnt, aber nur 30,5 % der Repositories pinnen jede Action. Ein Angreifer braucht nur die eine Referenz, die Sie übersehen haben.
Bei Zugangsdaten sieht es schwächer aus. Nur 40 % der actions/checkout-Schritte setzen persist-credentials: false, und nur 39,5 % der Repositories automatisieren Action-Updates über das Dependabot-Ökosystem github-actions oder Renovate. Detektive Kontrollen fehlen fast völlig. Ein Workflow-Linter wie zizmor oder actionlint läuft in 10,5 % der Repositories, die OpenSSF-Scorecard-Action in 5 % und Harden-Runner in 2 %.
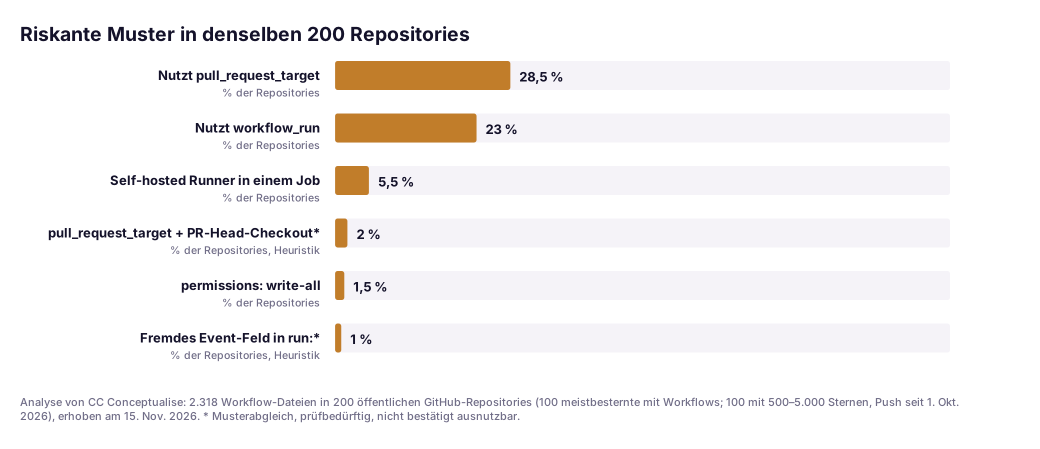
Die Risikoseite ist erfreulicher, mit einer großen Ausnahme. 28,5 % der Repositories nutzen irgendwo pull_request_target, in der Top-Kohorte 40 %. Alle diese Workflows laufen in öffentlichen Repositories ab dem 2. Dezember 2026 nicht mehr, sofern die Eigentümer keine Event-Policy anlegen. Unsere Heuristik für die gefährliche Variante, pull_request_target mit Checkout des PR-Heads, schlug bei 2 % der Repositories an, das klassische Skript-Injection-Muster bei 1 %. permissions: write-all findet sich in 1,5 %, Self-hosted Runner in 5,5 %. In einer großen Organisation sind 2 % eine Liste von Repositories, kein Rundungsfehler.
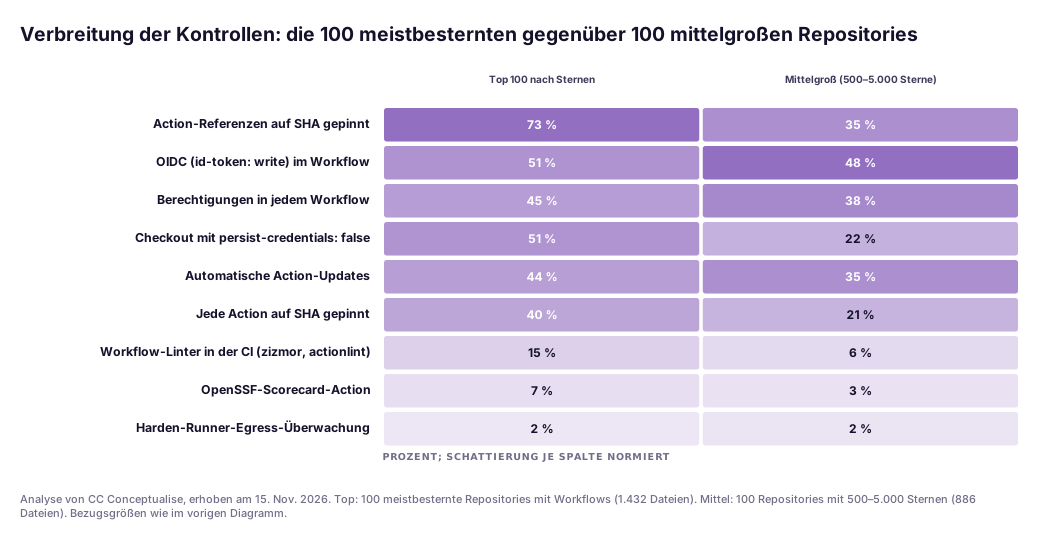
Popularität erkauft etwas Hygiene, nicht alles. Die Top-Kohorte pinnt 73 % der Action-Referenzen auf einen SHA, die mittelgroße 35 %; dort sind die meisten Referenzen Major-Tags wie @v4. Die Top-Projekte deaktivieren auch mehr als doppelt so oft gespeicherte Zugangsdaten und setzen mehr als doppelt so oft einen Workflow-Linter ein. Doch selbst unter den meistbesternten Projekten auf GitHub pinnen nur 40 % jede Action, und nur 45 % deklarieren Berechtigungen in jedem Workflow. Gehen Sie davon aus, dass Ihre internen Repositories nicht weiter sind, bis Sie es gemessen haben.
Aus einem aktuellen Projekt
In diesem Jahr haben wir die GitHub-Organisation eines europäischen Softwareherstellers mit einigen hundert Repositories geprüft. Niemand war nachlässig gewesen. Die Organisation stammte aus der Zeit vor 2023, das Standard-Token durfte also noch schreiben. Deployments nutzten OIDC in die Cloud, doch die föderierte Identität vertraute jedem Branch; der Schutz hing also allein daran, wer einen Branch pushen durfte.
Drei Befunde wogen am schwersten. Ein Labeling-Workflow nutzte pull_request_target und checkte den PR-Head aus, um eine Konfigurationsdatei zu lesen. Release-Builds stellten denselben Abhängigkeits-Cache wieder her wie Pull-Request-Builds. Und eine beliebte Community-Action war in Dutzenden Repositories per Major-Tag referenziert; ein einziges gestohlenes Maintainer-Konto hätte jeden Build der Organisation erreicht.
Die Korrekturen dauerten Wochen, nicht Monate. Wir stellten das Standard-Token auf „nur lesen" und reparierten die wenigen Workflows, die daraufhin scheiterten. Der Labeler liest den Pull Request jetzt über die API. Das OIDC-Vertrauen ist an ein geschütztes production-Environment mit zwei Reviewern gebunden, Release-Workflows nutzen keine Caches mehr, und Lockfiles kamen mit Dependabot-Karenzzeit. Am längsten dauerte der organisatorische Teil: festzulegen, wer neue Drittanbieter-Actions freigibt.
Die Checkliste mit 20 Kontrollen
Das ist der Teil für den Screenshot. Fläche verweist auf die nummerierten Abschnitte oben. Aufwand ist unsere Schätzung für eine Organisation mit einigen hundert Repositories. Prüfung sagt, worauf Sie in einem Review achten.
| # | Kontrolle | Fläche | Umsetzung | Prüfung | Aufwand |
|---|---|---|---|---|---|
| 1 | pull_request_target standardmäßig blockieren | ① | Actions-Event-Policy; Ausnahmen per Workflow-File-Targeting | Policy zuerst im Evaluate-Modus; Insights zeigt blockierte Läufe | Niedrig |
| 2 | Kein PR-Head-Checkout in privilegierten Workflows | ① | Aufteilen in unprivilegierten Build + privilegierten Reporter; Artefakte als Daten | zizmor dangerous-triggers, Scorecard Dangerous-Workflow | Mittel |
| 3 | Freigabe für Fork-PR-Workflows | ① | Fork-Freigabe auf Organisations- oder Enterprise-Ebene | Export der Einstellungen | Niedrig |
| 4 | Fremde Eingaben nur über Env-Variablen | ② | env:-Umweg, Shell-Variablen in Anführungszeichen | zizmor template-injection | Niedrig |
| 5 | Kommentar- und Bot-Trigger absichern | ② | author_association prüfen; nichts Fremdes in GITHUB_ENV | zizmor bot-conditions, github-env | Niedrig |
| 6 | Unveränderliche Action-Referenzen | ③ | actions.lock per gh actions-lock oder vollständige SHA-Pins | Lockfile-Aktualitätsprüfung in der CI | Mittel |
| 7 | Pinning und Allow-List per Policy erzwingen | ③ | Policy „Require lockfile" oder SHA-Pinning; Allowed-Actions-Liste mit !-Sperren | Policy-Einstellungen auf Org-/Enterprise-Ebene | Niedrig |
| 8 | Updates mit Karenzzeit | ③ | Dependabot github-actions + cooldown oder Renovate minimumReleaseAge | .github/dependabot.yml vorhanden | Niedrig |
| 9 | Drittanbieter-Actions prüfen und reduzieren | ③ | Freigabeprozess; triviale Actions durch run: ersetzen; interne Forks für kritische | zizmor impostor-commit, known-vulnerable-actions | Mittel |
| 10 | Standard-Token nur lesend | ④ | Workflow-Berechtigung auf Org- oder Enterprise-Ebene | Export der Einstellungen | Niedrig |
| 11 | Berechtigungen je Job | ④ | Oben contents: read; Schreibrechte am Job | Scorecard Token-Permissions | Mittel |
| 12 | Keine gespeicherten Zugangsdaten, kein Workspace-Upload | ④ | persist-credentials: false; nur benannte Ausgaben hochladen | zizmor artipacked | Niedrig |
| 13 | Environments mit Reviewern | ⑤ | Environment-Secrets, Pflicht-Reviewer, Deployment-Branch-Regeln | Environment-Einstellungen je Repo | Mittel |
| 14 | OIDC statt langlebiger Cloud-Schlüssel | ⑤ | Föderierte Identitäten je Environment | Keine Cloud-Schlüssel im Secret-Inventar | Mittel |
| 15 | OIDC-Subject an Environment gebunden | ⑤ | Vertrauen auf repo:org/repo:environment:prod oder Custom Claim mit job_workflow_ref | Cloud-Trust-Policies prüfen | Niedrig |
| 16 | Nur benannte Secrets | ⑤ | Kein secrets: inherit, kein toJSON(secrets) | zizmor secrets-inherit, overprovisioned-secrets | Niedrig |
| 17 | Ephemere, eingegrenzte Runner | ⑥ | GitHub-gehostet oder JIT; Runner-Gruppen; keine Self-hosted Runner für öffentliche Repos | Runner-Inventar | Mittel–hoch |
| 18 | Egress-Kontrolle auf Runnern | ⑥ | Harden-Runner Audit → Block; Network Policy auf Self-hosted | Egress-Baseline je Workflow | Mittel |
| 19 | Kein Cache in Release-Workflows | ⑦ | Saubere Release-Builds; konsumierte Artefakte validieren | zizmor cache-poisoning | Niedrig |
| 20 | Workflows schützen, prüfen, überwachen | ⑧ | CODEOWNERS für .github/; zizmor/actionlint als Pflicht-Check; Audit-Log-Streaming; Secret Scanning der Logs | Pflicht-Checks in Rulesets | Mittel |
Eine Warnung: Pinnen ohne Aktualisieren ist eine Schwachstelle in Zeitlupe; die Kontrollen 6 und 8 gehören zusammen.
Governance für europäische Unternehmen
In der EU ist die Härtung von Pipelines keine reine Geschmacksfrage der Entwicklung mehr.
Cyber Resilience Act. Die Verordnung (EU) 2024/2847 gilt vollständig ab dem 11. Dezember 2027, die Meldepflichten nach Artikel 14 gelten aber bereits seit dem 11. September 2026. Manipuliert ein Angreifer über Ihre Pipeline ein Release eines Produkts mit digitalen Elementen, kann das ein schwerwiegender Sicherheitsvorfall mit Auswirkungen auf die Sicherheit des Produkts sein, mit einer Frühwarnung binnen 24 Stunden. Nur eine überwachte Pipeline sagt Ihnen das rechtzeitig. Unser CRA-Melde-Runbook führt durch die Entscheidung.
NIS2. Artikel 21 Absatz 2 der Richtlinie (EU) 2022/2555 verpflichtet wesentliche und wichtige Einrichtungen zur Sicherheit der Lieferkette (Buchstabe d) und zur Sicherheit bei Erwerb, Entwicklung und Wartung von Netz- und Informationssystemen (Buchstabe e). In Deutschland gilt das NIS2-Umsetzungsgesetz seit dem 6. Dezember 2025 ohne Übergangsfrist. Diese Checkliste, belegt durch Policy-Exporte und zizmor-Berichte, ist eine verhältnismäßige Antwort, wenn Prüfer nach dem Schutz der Build-Systeme fragen.
DORA. Für Finanzunternehmen sind Workflows, die in Produktion deployen, Kontrollen des IKT-Änderungsmanagements; ihre Berechtigungen, Reviewer und Logs sind Prüfnachweise.
Keines dieser Regelwerke nennt GitHub Actions. Alle erwarten, dass Sie zeigen können, wer verändern konnte, was in Produktion ging.
Ein pragmatischer Einführungspfad
- Woche 1: Inventur und schnelle Erfolge. Exportieren Sie die Organisationseinstellungen, listen Sie jeden Workflow mit
pull_request_target,workflow_runoderissue_commentauf und lassen Sie zizmor über alle Repositories laufen. Stellen Sie das Standard-Token der Organisation auf „nur lesen" (Kontrolle 10) und beobachten Sie, was bricht. - Woche 2: Trigger und Injection. Bereiten Sie sich auf den 2. Dezember vor: Event-Policy im Evaluate-Modus, privilegierte Trigger mit PR-Checkout reparieren oder entfernen (Kontrollen 1–3), jeden
template-injection-Befund beheben (Kontrollen 4–5). - Woche 3: Lieferkette festzurren. Lockfiles oder SHA-Pins mit Dependabot und Karenzzeit einführen (Kontrollen 6, 8), danach Durchsetzungs-Policy und Allow-List aktivieren (Kontrolle 7).
- Woche 4: Secrets und Identität. Deployment-Zugangsdaten in Environments mit Reviewern verschieben, Cloud-Schlüssel durch OIDC mit Bindung an diese Environments ersetzen,
secrets: inheritentfernen (Kontrollen 13–16). Unser Beitrag zu SLSA Level 3 auf GitHub Actions baut darauf für Provenienz auf. - Ab Woche 5: Runner, Caches, Überwachung. Auf ephemere Runner umstellen, Harden-Runner erst im Audit-, dann im Block-Modus betreiben, Caches aus Release-Workflows entfernen und zizmor mit CODEOWNERS für
.github/zum Pflicht-Check machen (Kontrollen 17–20).
Das Fazit
GitHub Actions ist nicht unsicher. Es ist standardmäßig großzügig, und großzügige Standards summieren sich. Jede großzügige Einstellung ist für sich vertretbar. Zusammen machen sie aus dem Pull Request eines Fremden Ihr Release.
Unsere Meinung ist klar. Wenn Sie diesen Monat nur eines tun, stellen Sie das Standard-Token auf „nur lesen" und deklarieren Sie Berechtigungen je Job. Wenn Sie zwei Dinge tun, führen Sie Lockfiles oder SHA-Pins mit Karenzzeit ein, denn das Umschreiben von Tags ist der Angriff, der tatsächlich passiert ist, zweimal und in großem Maßstab. Nutzen Sie dann GitHubs Umstellung zum 2. Dezember, um pull_request_target aus jedem Workflow zu entfernen, der es nicht braucht. Alles andere auf der Liste macht den nächsten Vorfall kleiner.
Wenn Sie Unterstützung möchten: Unser DevSecOps-Team führt diesen Review mit zwanzig Kontrollen als kurzes Projekt mit festem Umfang für Ihre GitHub-Organisation durch. Sie erhalten die ausgefüllte Checkliste und die ersten aktivierten Policies.
FAQ
Was ändert sich am 2. Dezember 2026 bei pull_request_target?
Ab dem 2. Dezember 2026 blockiert GitHub Actions pull_request_target-Events standardmäßig in allen öffentlichen Repositories auf GitHub Free, Team und Enterprise Cloud, sofern keine Actions-Event-Policy sie ausdrücklich erlaubt. Private und interne Repositories sowie GitHub Enterprise Server sind nicht betroffen. Braucht ein Workflow den Trigger wirklich, erlauben Sie ihn in einer Event-Policy, die auf genau diese Workflow-Datei zielt, und stellen Sie sicher, dass er niemals Code aus dem Pull Request auscheckt oder ausführt.
Sollten wir Actions auf Commit-SHAs pinnen oder das neue Lockfile nutzen?
Beides liefert eine unveränderliche Referenz, ein Tag wie v4 nicht. Workflow-Lockfiles sind seit dem 28. Oktober 2026 allgemein verfügbar: Die Erweiterung gh actions-lock schreibt .github/workflows/actions.lock mit dem exakten Commit jeder Action, auch der transitiven, und Dependabot hält die Datei aktuell. Laut GitHubs Secure-Use-Leitfaden ersetzt ein Lockfile das SHA-Pinning, wo Sie es einsetzen. Vollständige SHA-Pins bleiben die Rückfallebene; Administratoren können beides per Policy erzwingen.
Welche Berechtigungen sollte das GITHUB_TOKEN haben?
Standardmäßig nur Lesen, erweitert nur für den Job, der mehr braucht. Stellen Sie den Standard auf Organisations- oder Enterprise-Ebene auf nur lesend, denn GitHub hat das nur für Konten zum Standard gemacht, die nach Februar 2023 angelegt wurden. Deklarieren Sie dann in jedem Workflow oben einen permissions-Block, meist contents: read, und vergeben Sie Schreibrechte wie pull-requests: write oder id-token: write nur am jeweiligen Job.
Wie macht OIDC Deployments aus GitHub Actions sicherer?
Mit OpenID Connect fordert der Job ein kurzlebiges Token bei GitHub an und tauscht es beim Cloud-Anbieter gegen kurzlebige Zugangsdaten, sodass kein langlebiger Cloud-Schlüssel als Secret gespeichert wird. Die Sicherheit hängt an der Vertrauensbedingung. Binden Sie sie an ein geschütztes Environment, etwa repo:org/repo:environment:production, statt an beliebige Branches oder Pull Requests, und verlangen Sie Reviewer für dieses Environment.
Mit welchen Werkzeugen können wir unsere Workflows prüfen?
zizmor ist ein statischer Analysator für Workflows mit Audits wie template-injection, dangerous-triggers, unpinned-uses, excessive-permissions, artipacked und cache-poisoning. actionlint findet Syntax- und Ausdrucksfehler. OpenSSF Scorecard bewertet Repositories unter anderem mit den Checks Dangerous-Workflow, Token-Permissions und Pinned-Dependencies. StepSecurity Harden-Runner ergänzt Egress-Überwachung und -Blockierung zur Laufzeit auf dem Runner.
Betrafen die Vorfälle bei tj-actions und Trivy auch Workflows mit SHA-Pin?
Ein vollständiger Commit-SHA schützte vor dem Umschreiben der Tags selbst. Im März 2025 lenkte der Angreifer die Tags von tj-actions/changed-files auf einen bösartigen Commit um, im März 2026 wurden 76 von 77 trivy-action-Tags per Force-Push überschrieben. Ein Workflow, der auf einen älteren, sauberen SHA gepinnt war, führte weiter sauberen Code aus. Pinning hilft nicht, wenn Sie den bösartigen Commit pinnen; deshalb sollten Updates eine Karenzzeit und ein Review durchlaufen.
Quellen
Alle Quellen geprüft am 15. November 2026. Die Stichprobendaten sind unsere eigenen und als solche gekennzeichnet.
Tier A: Primärquellen, Advisories und Regulierung
- CISA, "Supply Chain Compromise of Third-Party tj-actions/changed-files (CVE-2025-30066) and reviewdog/action-setup@v1 (CVE-2025-30154)": https://www.cisa.gov/news-events/alerts/2025/03/18/supply-chain-compromise-third-party-github-action-cve-2025-30066
- GitHub Security Advisory GHSA-69fq-xp46-6x23 (Trivy, trivy-action, setup-trivy; CVE-2026-33634): https://github.com/advisories/GHSA-69fq-xp46-6x23
- Nx security advisory GHSA-cxm3-wv7p-598c ("s1ngularity"): https://github.com/nrwl/nx/security/advisories/GHSA-cxm3-wv7p-598c
- PyPI blog, Ultralytics attack analysis (December 2024): https://blog.pypi.org/posts/2024-12-11-ultralytics-attack-analysis/
- GitHub changelog, pull_request_target blocked by default from 2 December 2026: https://github.blog/changelog/2026-11-02-pull_request_target-blocked-by-default-december-2
- GitHub changelog, workflow lockfiles generally available (28 Oct 2026): https://github.blog/changelog/2026-10-28-github-actions-workflow-lockfiles-are-generally-available
- GitHub changelog, workflow lockfiles in public preview (14 Oct 2026): https://github.blog/changelog/2026-10-14-github-actions-workflow-lockfiles-in-public-preview
- GitHub changelog, secret scanning for Actions workflow logs (9 Nov 2026): https://github.blog/changelog/2026-11-09-secret-scanning-detects-secrets-in-github-actions-workflow-logs
- GitHub changelog, pull_request_target and environment branch protection changes (effective 8 Dec 2025): https://github.blog/changelog/2025-11-07-actions-pull_request_target-and-environment-branch-protections-changes/
- GitHub changelog, policy support for blocking actions and SHA pinning (15 Aug 2025): https://github.blog/changelog/2025-08-15-github-actions-policy-now-supports-blocking-and-sha-pinning-actions/
- GitHub changelog, default GITHUB_TOKEN permissions read-only for new accounts (2 Feb 2023): https://github.blog/changelog/2023-02-02-github-actions-updating-the-default-github_token-permissions-to-read-only/
- GitHub blog, "What's coming to our GitHub Actions 2026 security roadmap" (26 Mar 2026): https://github.blog/news-insights/product-news/whats-coming-to-our-github-actions-2026-security-roadmap/
- GitHub Docs, secure use reference for GitHub Actions: https://docs.github.com/en/actions/reference/security/secure-use
- GitHub Docs, OpenID Connect reference: https://docs.github.com/en/actions/reference/security/oidc
- GitHub Docs, Dependabot options reference (cooldown): https://docs.github.com/en/code-security/dependabot/working-with-dependabot/dependabot-options-reference
- Verordnung (EU) 2024/2847 (Cyber Resilience Act), Artikel 14: https://eur-lex.europa.eu/eli/reg/2024/2847/oj/deu
- Richtlinie (EU) 2022/2555 (NIS2), Artikel 21: https://eur-lex.europa.eu/eli/dir/2022/2555/oj/deu
Tier B: Forschung und Analyse
- Palo Alto Networks Unit 42, GitHub Actions supply-chain attack (tj-actions, reviewdog, spotbugs): https://unit42.paloaltonetworks.com/github-actions-supply-chain-attack/
- Endor Labs, blast radius of the tj-actions/changed-files attack: https://www.endorlabs.com/learn/blast-radius-of-the-tj-actions-changed-files-supply-chain-attack
- Palo Alto Networks Unit 42, "ArtiPACKED" (13 Aug 2024): https://unit42.paloaltonetworks.com/github-repo-artifacts-leak-tokens/
- GitGuardian, GhostAction campaign: https://blog.gitguardian.com/ghostaction-campaign-3-325-secrets-stolen/
- Adnan Khan, "The Monsters in Your Build Cache: GitHub Actions Cache Poisoning" (6 May 2024): https://adnanthekhan.com/2024/05/06/the-monsters-in-your-build-cache-github-actions-cache-poisoning/
- Cloud Security Alliance, npm and AI toolchain supply-chain whitepaper (TanStack chain): https://labs.cloudsecurityalliance.org/research/csa-whitepaper-npm-ai-toolchain-supply-chain-security-v1-0-c/
- OpenSSF Scorecard, check documentation: https://github.com/ossf/scorecard/blob/main/docs/checks.md
- CC Conceptualise, Stichprobe von 2.318 Workflow-Dateien aus 200 öffentlichen Repositories (15. Nov. 2026): /blog/github-actions-security-hardening-controls/data.csv
Tier C: Hersteller und Werkzeuge, richtungsweisend
- zizmor audit documentation: https://docs.zizmor.sh/audits/
- StepSecurity Harden-Runner: https://github.com/step-security/harden-runner
Themen