CRA-Meldepflicht: Das 24/72-Stunden-Runbook für Hersteller
Praxis-Runbook zu Art. 14 Cyber Resilience Act: Was meldepflichtig ist, Fristen 24 h/72 h/14 Tage, ENISA-Meldeplattform, BSI und Abgrenzung zu NIS2.
Seit dem 11. September 2026 läuft für jeden Hersteller, der Produkte mit digitalen Elementen in der EU anbietet, eine neue gesetzliche Uhr. Nach Art. 14 des Cyber Resilience Act (CRA) muss er jede aktiv ausgenutzte Schwachstelle und jeden schwerwiegenden Sicherheitsvorfall, der sich auf die Sicherheit seines Produkts auswirkt, innerhalb von 24 Stunden nach Kenntnis melden. Am selben Tag hat die ENISA die einheitliche Meldeplattform in Betrieb genommen, über die diese Meldungen laufen müssen. Der übrige CRA gilt erst ab dem 11. Dezember 2027. Die Meldepflicht ist die einzige Pflicht, die schon heute greift.
Dieses Runbook richtet sich an diejenigen, die geweckt werden, wenn der Fall eintritt: CTOs, CISOs und Leitungen von Product Security (PSIRT) bei Software- und Hardwareherstellern, mit Blick auf die DACH-Region. Ein NIS2-Meldeprozess deckt das nicht ab. Der Auslöser ist ein anderer, der Empfänger ist ein anderer, und Gegenstand ist Ihr Produkt, nicht Ihre Organisation. Dies ist keine Rechtsberatung, sondern der Prozess, den wir mit Kunden aufsetzen, geprüft am Verordnungstext mit Stand 15. November 2026.
TL;DR / Das Wichtigste in Kürze
- Nur zwei Auslöser: eine aktiv ausgenutzte Schwachstelle (verlässliche Nachweise einer Ausnutzung durch einen böswilligen Akteur) oder ein schwerwiegender Sicherheitsvorfall mit Auswirkungen auf die Produktsicherheit. Ein Bug-Bounty-Fund ohne Hinweis auf Ausnutzung ist nicht meldepflichtig.
- Vier Fristen: Frühwarnung ≤ 24 h, Meldung ≤ 72 h, Abschlussbericht ≤ 14 Tage nach verfügbarer Korrektur (Schwachstelle) bzw. ≤ 1 Monat nach der Meldung (Vorfall). Alle laufen ab Kenntnis.
- Ein Kanal: die einheitliche Meldeplattform der ENISA, geroutet an den CSIRT-Koordinator des Mitgliedstaats Ihrer Hauptniederlassung (für deutsche Hersteller das BSI) und gleichzeitig für die ENISA zugänglich.
- Altprodukte zählen mit: Die Meldepflicht gilt für Produkte, die vor dem 11. Dezember 2027 in Verkehr gebracht wurden, und auch nach Ende des Supports.
- CRA ≠ NIS2 ≠ DSGVO: Eine kompromittierte Build-Pipeline kann alle drei auslösen, mit drei Empfängern und überlappenden Fristen. Verdrahten Sie die Übergaben vorab.

Download: Editierbare draw.io-Datei · In diagrams.net öffnen · Diagrammdaten (CSV)
Warum das jetzt zählt
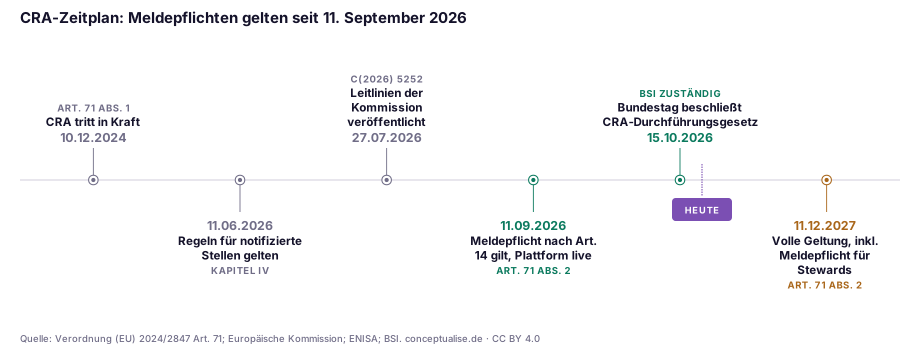
Die Verordnung (EU) 2024/2847 ist am 10. Dezember 2024 in Kraft getreten. Art. 71 Abs. 2 staffelt die Geltung: Kapitel IV (notifizierte Stellen) ab dem 11. Juni 2026, Art. 14 ab dem 11. September 2026, alles Übrige ab dem 11. Dezember 2027. Drei Entwicklungen haben den Meldestichtag zur operativen Realität gemacht.
- Die Kommission hat Leitlinien veröffentlicht. Am 27. Juli 2026 erschienen die (unverbindlichen) Leitlinien zur Anwendung des CRA, C(2026) 5252. Abschnitt 9.1 klärt, wann ein Hersteller „Kenntnis erlangt“ hat. Die CRA-FAQ der Kommission (Stand 4. September 2026) ergänzen Beispiele zu Zero-Days, Bug-Bounty und Komponenten.
- Die Plattform ging pünktlich live. Die ENISA hat am 11. September 2026 die „initial operating capability“ der einheitlichen Meldeplattform (Single Reporting Platform, SRP) bereitgestellt. Sie ist nur auf Englisch verfügbar, bietet noch keine API und setzt EU Login mit Multi-Faktor-Authentifizierung voraus.
- Deutschland hat seine Behörde benannt. Der Bundestag hat am 15. Oktober 2026 das CRA-Durchführungsgesetz beschlossen. Es macht das BSI zur Marktüberwachungsbehörde, notifizierenden Behörde und zum CSIRT für den CRA. Nach eigenen Angaben koordiniert das BSI CRA-Meldungen für Deutschland bereits seit dem 11. September 2026. Die Verkündung im Bundesgesetzblatt konnten wir mit Stand 15. November 2026 nicht bestätigen. Prüfen Sie den Stand, bevor Sie sich auf nationale Bußgeld- oder Förderregeln stützen.
Der Sanktionsrahmen steht in Art. 64 Abs. 2: Verstöße gegen Art. 13 oder 14 können mit Geldbußen von bis zu 15 Mio. EUR oder 2,5 % des weltweiten Jahresumsatzes geahndet werden, je nachdem, welcher Betrag höher ist. Art. 64 Abs. 10 nimmt Kleinst- und Kleinunternehmen von Geldbußen für die verpasste 24-Stunden-Frühwarnung aus. Die übrigen Fristen gelten auch für sie.
Was eine CRA-Meldung auslöst und was nicht
Art. 14 kennt genau zwei Pflichtauslöser.
Aktiv ausgenutzte Schwachstelle. Art. 3 Nr. 42 definiert sie als „eine Schwachstelle, zu der verlässliche Nachweise dafür vorliegen, dass ein böswilliger Akteur sie in einem System ohne Zustimmung des Systemeigners ausgenutzt hat“. Entscheidend sind verlässliche Nachweise und böswilliger Akteur. Erwägungsgrund 68 nimmt Schwachstellen aus, die in gutem Glauben zu Test-, Untersuchungs-, Korrektur- oder Offenlegungszwecken entdeckt wurden.
Schwerwiegender Sicherheitsvorfall mit Auswirkungen auf die Sicherheit des Produkts. Nach Art. 14 Abs. 5 ist ein Vorfall schwerwiegend, wenn er (a) die Fähigkeit des Produkts beeinträchtigt oder beeinträchtigen kann, die Verfügbarkeit, Authentizität, Integrität oder Vertraulichkeit sensibler oder wichtiger Daten oder Funktionen zu schützen, oder (b) zur Einschleusung oder Ausführung von Schadcode im Produkt oder in den Systemen eines Nutzers geführt hat oder führen kann. Das Lehrbuchbeispiel aus Erwägungsgrund 68: Schadcode im Freigabekanal für Sicherheitsupdates. Praktisch geht es um die Kompromittierung Ihrer Entwicklungs-, Build- oder Update-Infrastruktur.
Wann beginnt die Frist?
Die Verordnung spricht von „Kenntnis erlangt“. Die Leitlinien der Kommission (Rn. 213) richten das an der NIS2- und DSGVO-Praxis aus. Kenntnis liegt vor, wenn Sie nach einer zügigen Erstbewertung mit hinreichender Gewissheit feststellen, dass eine Schwachstelle Ihres Produkts aktiv ausgenutzt wird oder ein schwerwiegender Vorfall dessen Sicherheit beeinträchtigt hat. Die Leitlinien betonen „prompt action“: Ein Triage-Ticket, das übers Wochenende liegen bleibt, verschiebt T0 nicht zu Ihren Gunsten.
Fallbeispiele
| Situation | Meldepflichtig nach Art. 14? | Begründung |
|---|---|---|
| Forscher meldet RCE über Bug-Bounty, keine Hinweise auf Ausnutzung | Nein (freiwillig nach Art. 15) | Keine verlässlichen Nachweise einer böswilligen Ausnutzung (FAQ der Kommission) |
| SOC eines Kunden schickt Logs: Auth-Bypass Ihrer Appliance von Angreifer genutzt | Ja, Schwachstelle | Verlässliche Nachweise, böswilliger Akteur, Ihr Produkt |
| Ausgenutzte Lücke in Open-Source-Bibliothek, in Ihrem Produkt erreichbar und ausgenutzt | Ja, auch Sie melden | Integratoren melden; der Komponentenhersteller ebenfalls, wenn er die Komponente in Verkehr gebracht hat |
| Dieselbe Lücke, verwundbarer Code in Ihrem Produkt nicht erreichbar | Nein | Nicht in Ihrem Produkt ausgenutzt; Meldung an Maintainer nach Art. 13 Abs. 6 |
| Angreifer schleust trojanisiertes Firmware-Update über Ihre Signatur-Pipeline | Ja, schwerwiegender Vorfall | Art. 14 Abs. 5 Buchst. b: Schadcode im Produkt |
| Ausnutzung, von der Sie schon vor dem 11. September 2026 wussten | Nein | Keine rückwirkende Meldepflicht (Leitlinien Rn. 217) |
| Ausgenutzte Schwachstelle in einem Produkt, dessen Support 2025 endete | Ja | Meldepflicht überdauert das Support-Ende (Leitlinien Rn. 210) |
Die Uhr: vier Fristen, eine Fallakte
Jede Frist ist eine detailliertere Fassung desselben Falls. Art. 14 verlangt die späteren Stufen jeweils „sofern die einschlägigen Informationen nicht bereits vorgelegt wurden“. Sie bauen also eine Fallakte auf und schreiben nicht drei getrennte Dokumente.
| Stufe | Frist | Mindestinhalt |
|---|---|---|
| Frühwarnung (Schwachstelle) | Unverzüglich, spätestens 24 h nach Kenntnis | Mitgliedstaaten, in denen das Produkt nach Ihrer Kenntnis bereitgestellt wurde |
| Frühwarnung (Vorfall) | Unverzüglich, spätestens 24 h nach Kenntnis | Ob Verdacht auf rechtswidrige oder böswillige Handlungen besteht; Mitgliedstaaten der Bereitstellung |
| Meldung (Schwachstelle bzw. Vorfall) | Spätestens 72 h nach Kenntnis | Allgemeine Produktinformationen; Art der Ausnutzung und der Schwachstelle bzw. Art und erste Bewertung des Vorfalls; ergriffene Korrektur- oder Risikominderungsmaßnahmen und Maßnahmen für Nutzer; Sensibilität der Informationen |
| Zwischenbericht | Auf Anforderung des CSIRT (Art. 14 Abs. 6) | Relevante Statusaktualisierungen |
| Abschlussbericht (Schwachstelle) | Spätestens 14 Tage nach Verfügbarkeit einer Korrektur- oder Risikominderungsmaßnahme | Beschreibung, Schweregrad und Auswirkungen; falls verfügbar Informationen zum böswilligen Akteur; Angaben zum Sicherheitsupdate bzw. zu Korrekturmaßnahmen |
| Abschlussbericht (Vorfall) | Innerhalb eines Monats nach der 72-h-Meldung | Ausführliche Beschreibung, Schweregrad und Auswirkungen; Art der Bedrohung bzw. Ursache; getroffene und laufende Abhilfemaßnahmen |
Zwei Details werden oft übersehen. Der Abschlussbericht zu Schwachstellen läuft ab Verfügbarkeit der Korrektur, nicht ab Kenntnis. Und die Sensibilitätsangabe hat Gewicht: Nach Art. 16 Abs. 2 und der Delegierten Verordnung (EU) 2026/881 kann das CSIRT die Weiterleitung an andere CSIRTs aus definierten Gründen aufschieben, etwa wenn eine Korrektur binnen 72 Stunden erwartet wird.
Rollen: Wer macht was um zwei Uhr nachts?
Eine 24-Stunden-Pflicht braucht benannte Personen und Vertretungen, kein Sammelpostfach. Unsere Ausgangs-RACI:
| Aktivität | PSIRT-Leitung | Product Owner / Engineering | Recht / Regulatorik | Kommunikation / Customer Success | CISO / Geschäftsleitung |
|---|---|---|---|---|---|
| Eingang und erste Triage | A/R | C | I | I | I |
| Entscheidung Meldepflicht, Zeitstempel T0 | A/R | C | C | I | I |
| Frühwarnung über die Plattform | A/R | C | C | I | I |
| 72-h-Meldung | A/R | R | C | I | I |
| Nutzerinformation (Art. 14 Abs. 8) | C | C | C | A/R | I |
| Korrektur, Advisory, VEX | C | A/R | I | C | I |
| Abschlussbericht | A/R | R | C | I | C |
| Übergabe an NIS2- / DSGVO-Verantwortliche | R | I | A | I | C |
Auf Plattformseite sieht die ENISA je Hersteller einen primären und bis zu 20 weitere benannte Vertreter („Assigned Representatives“) vor. Jeder braucht ein persönliches EU-Login-Konto mit MFA, die Zuordnung prüft das zuständige CSIRT. Der erste Login sollte nicht im Ernstfall stattfinden.
Das Runbook in sieben Schritten
Die Nummern entsprechen den Markierungen in der Abbildung oben.
① Eingang: das Signal erfassen
Anhang I Teil II verlangt ein Konzept für die koordinierte Offenlegung von Schwachstellen (Nr. 5) und eine Kontaktadresse für Schwachstellenmeldungen (Nr. 6). Praktisch heißt das: security.txt, ein überwachtes Security-Postfach, Bug-Bounty, Eskalationswege von Kunden und Partnern, Threat-Intelligence-Feeds und eigene Telemetrie. Der häufigste Fehler, den wir sehen: Die Kanäle existieren, landen aber in Queues, die am Wochenende niemand liest. Führen Sie alles in eine PSIRT-Queue mit Rufbereitschaft und Eingangszeitstempel zusammen.
② Triage: Ist es meldepflichtig?
Wenden Sie den Zwei-Auslöser-Test zügig an. Dokumentieren Sie drei Zeitpunkte: Signaleingang, Beginn der Erstbewertung und Erreichen hinreichender Gewissheit (T0). Nach T0 wird die Behörde fragen. Kommen Sie zu „nicht meldepflichtig“, halten Sie die Begründung fest.
③ Die Frühwarnung binnen 24 Stunden
Sie ist bewusst schlank: Produkt, Mitgliedstaaten der Bereitstellung und bei Vorfällen der Verdacht auf böswillige Handlungen. Befüllen Sie eine Vorlage vorab mit Produktkatalog und Vertriebsländern, dann dauert dieser Schritt Minuten. Ein praktischer Hinweis: Laut FAQ der ENISA läuft der 72-Stunden-Zähler der Plattform derzeit ab Einreichung der Frühwarnung, nicht ab Ihrem Kenntniszeitpunkt. Ein Feld für den Kenntniszeitpunkt soll in einer späteren Version folgen. Bis dahin ist Ihre Fallakte die maßgebliche Uhr.
④ Die Meldung binnen 72 Stunden
Jetzt braucht es ein erstes technisches Bild: betroffene Versionen, Art der Ausnutzung, ergriffene Maßnahmen und was Nutzer sofort tun können. Hier legen Sie auch die Sensibilität fest. Fordert das CSIRT nach Art. 14 Abs. 6 einen Zwischenbericht an, beantworten Sie ihn aus derselben Fallakte.
⑤ Betroffene Nutzer informieren
Nach Art. 14 Abs. 8 informieren Sie die betroffenen Nutzer und gegebenenfalls alle Nutzer über die Schwachstelle oder den Vorfall und über Risikominderungs- und Korrekturmaßnahmen, gegebenenfalls in strukturiertem, maschinenlesbarem Format. Die Pflicht entsteht mit der Kenntnis, nicht erst mit dem Patch. Laut Leitlinien (Rn. 220–221) ist sie risikobasiert und verhältnismäßig anzuwenden. Bei Produkten in sensiblen Umgebungen können gezielte Kundenhinweise vor einer öffentlichen Offenlegung richtig sein. Bleiben Sie stumm, kann das CSIRT Ihre Nutzer selbst informieren.
⑥ Korrektur, Advisory und VEX
Anhang I Teil II verlangt Sicherheitsupdates ohne Verzögerung, wo technisch möglich getrennt von Funktionsupdates, kostenlos und mit Hinweisen für Nutzer (Nr. 8). Sobald das Update verfügbar ist, sind Informationen zur behobenen Schwachstelle offenzulegen (Nr. 4). Hier zahlt sich die Software-Stückliste (SBOM) aus. Mit einer maschinenlesbaren SBOM, die mindestens die Abhängigkeiten der obersten Ebene abdeckt (Nr. 1), beantworten Sie „welche Produkte und Versionen sind betroffen?“ in Stunden. Danach veröffentlichen Sie ein CSAF-Advisory mit VEX-Aussagen für nicht betroffene Produkte. Liegt die Ursache in einer Fremdkomponente, verlangt Art. 13 Abs. 6 die Meldung an den Maintainer und die Weitergabe Ihres Fixes. Wie Sie SBOMs in der Pipeline erzeugen und signieren, zeigt unser Leitfaden zur Supply-Chain-Sicherheit in Azure DevOps. Wie eine kompromittierte Abhängigkeit in der Praxis aussieht, zeigt unsere Analyse der npm-Lieferkettenangriffe 2026.
⑦ Der Abschlussbericht
Bei Schwachstellen spätestens 14 Tage nach Verfügbarkeit der Korrektur- oder Risikominderungsmaßnahme, bei schwerwiegenden Vorfällen innerhalb eines Monats nach der 72-Stunden-Meldung. Schreiben Sie ihn aus der Fallakte und führen Sie eine Retrospektive durch: Hat T0 gehalten, hat die SBOM die Frage nach der Reichweite beantwortet?
CRA, NIS2 und DSGVO: ein Ereignis, drei Uhren
Wer unser NIS2-Runbook für die 24/72-Stunden-Meldung kennt, erkennt die Zahlen wieder. Die rechtliche Logik ist eine andere.
| CRA Art. 14 | NIS2 Art. 23 (DE: NIS2UmsG) | DSGVO Art. 33/34 | |
|---|---|---|---|
| Wer meldet | Hersteller des Produkts | Besonders wichtige oder wichtige Einrichtung | Verantwortlicher |
| Worüber | Aktiv ausgenutzte Schwachstelle oder schwerwiegender Vorfall im Produkt | Erheblicher Sicherheitsvorfall bei den Diensten der Einrichtung | Verletzung des Schutzes personenbezogener Daten |
| Auslöser | Kenntnis (hinreichende Gewissheit nach zügiger Erstbewertung) | Kenntnis eines erheblichen Vorfalls | Kenntnis der Verletzung |
| Empfänger | CSIRT-Koordinator der Hauptniederlassung über die ENISA-Plattform, gleichzeitig ENISA | CSIRT bzw. zuständige Behörde (DE: BSI) | Datenschutz-Aufsichtsbehörde |
| Fristen | 24 h / 72 h / 14 Tage nach Korrektur bzw. 1 Monat | 24 h / 72 h / 1 Monat | Möglichst binnen 72 h; Betroffene unverzüglich bei hohem Risiko |
| Nutzer / Kunden | Betroffene Nutzer informieren (Art. 14 Abs. 8) | Empfänger der Dienste gegebenenfalls informieren | Betroffene Personen bei hohem Risiko benachrichtigen |
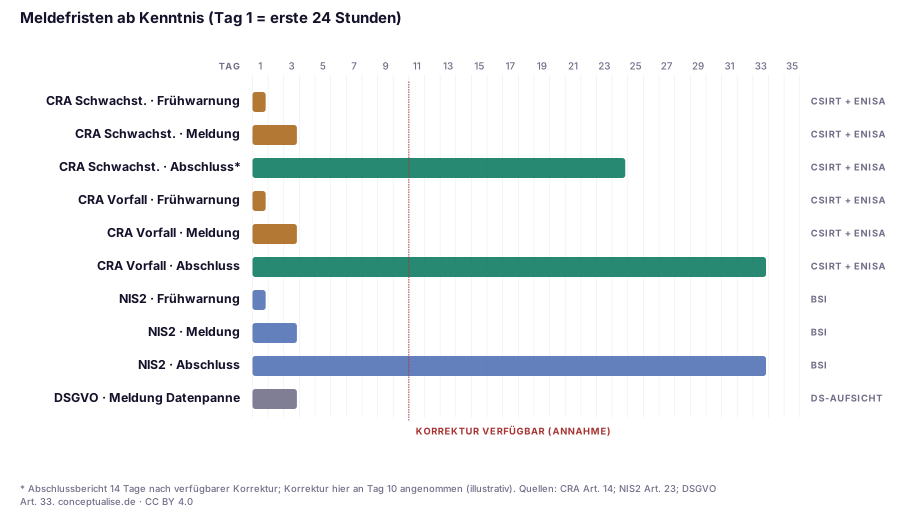
Ein realistischer Fall: Ein Angreifer kompromittiert den Build-Server eines deutschen Herstellers und verteilt ein trojanisiertes Update. Das ist ein schwerwiegender Sicherheitsvorfall nach CRA. Ist der Hersteller selbst NIS2-Einrichtung (prüfen Sie das mit unserem NIS2-Scope-Test für Deutschland), liegt sehr wahrscheinlich auch ein erheblicher Sicherheitsvorfall vor. Sind personenbezogene Daten abgeflossen, greift zusätzlich die DSGVO. Drei Empfänger, überlappende Fristen, eine Fallakte. Ihre Kunden werden genau diese Nachweise im Rahmen ihrer NIS2-Lieferkettenpflichten ohnehin anfordern.
Aus einem aktuellen Projekt
In einem aktuellen Projekt mit einem DACH-Hersteller vernetzter Industrieausrüstung haben wir im Frühherbst 2026 eine Tabletop-Übung durchgeführt. Das Szenario: Ein Kunde meldet, dass ein Angreifer eine bekannte, aber ungepatchte Lücke in einem Feld-Gateway genutzt hat. Die technische Reaktion war gut, die Meldekette nicht. Die security.txt-Adresse lief in ein Postfach, das nur werktags gelesen wurde. Niemand hatte ein EU-Login-Konto mit Bezug zum Unternehmen. Das Team diskutierte, ob die deutsche Tochter oder die österreichische Mutter die „Hauptniederlassung“ ist. Art. 14 Abs. 7 beantwortet das: der Mitgliedstaat, in dem die Entscheidungen zur Cybersicherheit der Produkte überwiegend getroffen werden. Und weil SBOMs nur für die neueste Produktlinie existierten, konnte niemand schnell sagen, welche Produkte die betroffene Firmware enthielten.
Keine dieser Lücken war exotisch oder teuer zu schließen. Sichtbar wurden sie erst, als wir die Uhr mit den tatsächlich Bereitschaftshabenden einmal komplett durchgespielt haben.
Readiness-Checkliste
- Veröffentlichte
security.txtund CVD-Konzept mit überwachter Kontaktadresse (Anhang I Teil II Nr. 5–6). - Eine PSIRT-Queue für alle Eingangskanäle, mit Rufbereitschaft rund um die Uhr und benannter Vertretung.
- Schriftlicher Zwei-Auslöser-Test und T0-Definition („hinreichende Gewissheit“).
- Hauptniederlassung nach Art. 14 Abs. 7 bestimmt und dokumentiert, bei Bedarf inklusive Rangfolge für Nicht-EU-Hersteller.
- Primäre und weitere benannte Vertreter auf der Meldeplattform registriert, mit EU Login und MFA.
- Vorlagen für Frühwarnung, Meldung und Abschlussbericht, vorbefüllt mit Produkt- und Vertriebsländerdaten.
- Vorlagen und Verteiler für Nutzerinformationen je Produkt, plus CSAF.
- SBOMs für alle noch am Markt befindlichen Produkte, Altprodukte eingeschlossen.
- Dokumentierte Übergabe an NIS2- und DSGVO-Verantwortliche mit gemeinsamer Fallakte.
- Mindestens zwei Tabletop-Übungen pro Jahr.
Pragmatischer Einführungspfad
- Woche 1: Scope und Verantwortung. Erfasste Produkte am EU-Markt auflisten, auch solche ohne Support; Hauptniederlassung festlegen; PSIRT-Leitung und Vertretungen benennen.
- Woche 2: Kanäle und Konten.
security.txtveröffentlichen, Eingänge bündeln, benannte Vertreter auf der Plattform registrieren. - Wochen 3–4: Vorlagen und Entscheidungsregel. Zwei-Auslöser-Test, T0-Verfahren und Meldevorlagen schreiben; RACI abstimmen.
- Wochen 5–6: SBOM- und Advisory-Kette. SBOMs in der CI für jede ausgelieferte Produktlinie erzeugen, CSAF/VEX-Veröffentlichung aufsetzen.
- Ab Woche 7: üben. Tabletop mit CRA-, NIS2- und DSGVO-Überschneidung durchführen, Schwachstellen beheben, halbjährlich wiederholen.
Das Fazit
Die CRA-Meldepflicht ist nicht wegen langer Formulare schwierig; die sind bewusst kurz. Schwierig ist, dass sie den regulatorischen Auslöser vom SOC in die Product Security verlagert, und diese Funktion haben die meisten Hersteller nie unter einer gesetzlichen 24-Stunden-Frist betrieben. Gelassen bleiben die Hersteller, die wissen, welche Signale zählen, T0 belastbar dokumentieren und per SBOM sagen können, welche Produkte betroffen sind. Der Rest sind Vorlagen.
Wenn Sie Ihr PSIRT-Runbook von erfahrenen Augen prüfen lassen möchten, von der Eingangssteuerung über die Registrierung auf der Meldeplattform bis zu SBOM-gestützten Advisories: Unsere DevSecOps-Praxis baut und testet genau das mit europäischen Herstellern. Wo dasselbe Ereignis auch NIS2 auslöst, verbindet unsere Zero-Trust- und Cybersecurity-Praxis beide Prozesse.
FAQ
Wann beginnt die 24-Stunden-Frist nach dem CRA?
Mit der Kenntnis des Herstellers. Nach den Leitlinien der Kommission vom Juli 2026 hat ein Hersteller Kenntnis erlangt, sobald er nach einer zügigen Erstbewertung mit hinreichender Gewissheit feststellt, dass eine Schwachstelle seines Produkts aktiv ausgenutzt wird oder ein schwerwiegender Sicherheitsvorfall die Sicherheit des Produkts beeinträchtigt hat. Die Erstbewertung muss sofort beginnen.
Müssen wir jede Schwachstelle melden, die uns ein Sicherheitsforscher schickt?
Nein. Art. 14 erfasst aktiv ausgenutzte Schwachstellen, also solche mit verlässlichen Nachweisen für eine Ausnutzung durch einen böswilligen Akteur. Laut FAQ der Kommission ist ein Zero-Day aus dem Bug-Bounty-Programm ohne Hinweis auf Ausnutzung nicht meldepflichtig. Sie bearbeiten ihn im CVD-Prozess und können ihn nach Art. 15 freiwillig melden.
An wen meldet ein Hersteller in Deutschland?
Über die einheitliche Meldeplattform der ENISA an das als Koordinator benannte CSIRT des Mitgliedstaats der Hauptniederlassung; die ENISA erhält die Meldung gleichzeitig. Bei einer Hauptniederlassung in Deutschland ist das das BSI, das nach eigenen Angaben seit dem 11. September 2026 CRA-Meldungen koordiniert.
Gilt die Meldepflicht auch für Altprodukte und Produkte ohne Support?
Ja. Art. 69 Abs. 3 erstreckt Art. 14 auf alle erfassten Produkte, die vor dem 11. Dezember 2027 in Verkehr gebracht wurden, und laut Leitlinien der Kommission gilt die Meldepflicht auch nach Ende des Unterstützungszeitraums. Die Anforderungen an die Behandlung von Schwachstellen nach Anhang I Teil II gelten für diese Produkte nicht, Meldung und Nutzerinformation sehr wohl.
Wie hängt die CRA-Meldepflicht mit NIS2 und DSGVO zusammen?
Es sind getrennte Pflichten. Der CRA betrifft Ihr Produkt und geht über die Meldeplattform an CSIRT-Koordinator und ENISA. NIS2 betrifft Ihre eigenen Dienste und geht in Deutschland an das BSI. Art. 33 DSGVO betrifft Datenschutzverletzungen und geht an die Datenschutzaufsicht. Eine kompromittierte Build-Pipeline kann alle drei auslösen.
Welche Sanktionen drohen bei verpassten CRA-Meldefristen?
Art. 64 Abs. 2 sieht Geldbußen von bis zu 15 Mio. EUR oder 2,5 Prozent des weltweiten Jahresumsatzes vor, je nachdem, welcher Betrag höher ist, bei Verstößen gegen Art. 13 oder 14. Art. 64 Abs. 10 nimmt Kleinst- und Kleinunternehmen von Geldbußen für die verpasste 24-Stunden-Frühwarnung aus. Das deutsche CRA-Durchführungsgesetz hat der Bundestag am 15. Oktober 2026 beschlossen.
Quellen
Geprüft am 15. November 2026. Dieser Artikel ist keine Rechtsberatung.
Tier A: Primärquellen und Behörden
- Verordnung (EU) 2024/2847 (Cyber Resilience Act), EUR-Lex: Art. 3 Nr. 42, 13 Abs. 6, 14, 15, 16, 24 Abs. 3, 64, 69 Abs. 3, 71; Anhang I Teil II
- Delegierte Verordnung (EU) 2026/881 zum Aufschub der Weiterleitung von Meldungen
- Europäische Kommission: Leitlinien zur Anwendung des CRA, C(2026) 5252, 27. Juli 2026
- Europäische Kommission: FAQ zur Umsetzung des CRA (Stand 4. September 2026)
- Europäische Kommission: CRA-Meldepflichten
- ENISA: The CRA Single Reporting Platform is launched (11. September 2026)
- ENISA: FAQ zur Single Reporting Platform
- BSI-Pressemitteilung: Bundestag verabschiedet CRA-Durchführungsgesetz (16. Oktober 2026)
- Richtlinie (EU) 2022/2555 (NIS2), Art. 23; Verordnung (EU) 2016/679 (DSGVO), Art. 33–34
Tier B: Analysen und Fachpresse
- Security-Insider: CRA-Meldepflicht läuft – wo ENISA-Plattform und Fristen in der Praxis haken (30. Oktober 2026)
- Help Net Security: ENISA launched the CRA Single Reporting Platform (14. September 2026)
Tier C: Anbieter, richtungsweisend
- Für Fakten in diesem Artikel nicht herangezogen.
Themen