Lateral Movement durch KI-Agenten: So pivotiert ein Agent
Wie ein gekaperter KI-Agent von Microsoft 365 über MCP-Tools bis in Cloud-APIs vordringt, welches Log welchen Sprung sieht und welche Kontrollen stoppen.
Am 9. März 2026 veröffentlichte die Cloud Security Alliance eine Forschungsnotiz mit der These, dass Lateral Movement eine dritte Dimension bekommen hat. Neben Ost-West und Nord-Süd tritt die Bewegung über KI-Agenten, die Netzsegmente, Vertrauensdomänen, API-Berechtigungen und die Kommunikation zwischen Agenten gleichzeitig überspannen. Der unbequemste Satz betrifft die Erkennung: Agentengestützte Bewegung sei „architecturally indistinguishable from legitimate operation“, weil der Agent genau das tut, was seine Berechtigungen erlauben.
Wir halten diese Einordnung für richtig, und nur wenige Sicherheitsteams haben das Bild für ihre eigene Umgebung schon gezeichnet. Ein Agent mit delegiertem Zugriff auf Mail und Dateien, einer Handvoll MCP-Tools und einer Cloud-Identität ist ein bereits platzierter Brückenkopf. Dieser Beitrag richtet sich an alle, die entscheiden, was protokolliert, begrenzt und blockiert wird: CISOs, Identitäts- und Plattformarchitekten und SOC-Verantwortliche. Wir zeichnen eine zusammengesetzte Kill Chain über Microsoft 365, die MCP-Tool-Schicht und Cloud-APIs, zeigen, welche Telemetrie welchen Sprung sieht, und nennen die Kontrollen, die ihn stoppen.
TL;DR / Das Wichtigste in Kürze
- Der Agent ist der Brückenkopf. Ein manipulierter Agent bewegt sich mit seinen eigenen Tokens, Tools und Vertrauensbeziehungen. Der Angreifer stiehlt vorab nichts, er schreibt nur Inhalte, die der Agent liest.
- Sechs Sprünge, drei Ebenen. Aufnahme, Sammeln, Tool-Pivot, Abgreifen, Cloud-Pivot und Handeln, quer über Microsoft 365, MCP und die Cloud-Control-Plane. Jede Ebene gehört meist einem anderen Team.
- Kein Log sieht die ganze Kette. In unserer Analyse deckt der Defender-Agentenschutz vier Sprünge gut ab, ist beim Cloud-Pivot aber blind. Sprung fünf sehen nur Identitäts- und Control-Plane-Logs.
- Identität ist der Korrelationsschlüssel. Laut einer Umfrage von CSA und Strata können nur 28 % der Organisationen Agentenaktionen verlässlich nachverfolgen. Ohne eigene Agentenidentität kann das SOC die Sprünge nicht verbinden.
- Erst begrenzen und freigeben, dann erkennen. Kurzlebige, zielgebundene Tokens begrenzen, wie weit ein gekaperter Agent kommt. Freigaben stoppen den letzten Sprung. Erkennung ist die dritte Schicht, nicht die erste.

Download: Editierbare draw.io-Datei · In diagrams.net öffnen · Diagrammdaten (CSV)
Warum das jetzt zählt
In den letzten zwölf Monaten haben sich drei Dinge verändert.
Erstens lassen Angreifer bereits Agenten die Arbeit machen. Im November 2025 berichtete Anthropic, dass eine als GTG-1002 geführte Gruppe, die Anthropic einem chinesischen Staatsakteur zuordnet, Claude Code mit Tools „via the open standard Model Context Protocol“ gegen rund dreißig Ziele einsetzte. Laut Anthropic erledigte die KI 80 bis 90 % der Kampagne; Menschen griffen nur an vielleicht vier bis sechs Entscheidungspunkten ein. Das war der eigene Agent des Angreifers. Der nächste Schritt ist, sich Ihren auszuleihen.
Zweitens schrumpft die Zeit der Verteidiger. Der CrowdStrike Global Threat Report 2026 beziffert die durchschnittliche Breakout Time im eCrime, vom Erstzugriff bis zur lateralen Bewegung, auf 29 Minuten, den schnellsten Fall auf 27 Sekunden. Ein Agent, der Tool-Aufrufe aneinanderreiht, braucht beides nicht.
Drittens ist aus der Injection-Forschung eine Kill Chain geworden. Das Papier „The Promptware Kill Chain“ von Brodt, Feldman, Schneier und Nassi (arXiv, überarbeitet im Februar 2026) findet mindestens 21 dokumentierte Angriffe, die vier oder mehr Phasen durchlaufen; Lateral Movement ist eine eigene Phase. Die OWASP Top 10 for Agentic Applications (Dezember 2025) beginnen mit Agent Goal Hijack, Tool Misuse und Identity and Privilege Abuse. Das sind unten die Sprünge eins, drei und fünf.
Die Kill Chain, Sprung für Sprung
Die Kette ist zusammengesetzt. Jeder Sprung ist in öffentlicher Forschung oder Herstellerdokumentation belegt, alle sechs in einem einzigen veröffentlichten Vorfall haben wir aber nicht gesehen. Die Nummern entsprechen den warmen Markierungen im Diagramm, die Buchstaben den grünen Erkennungspunkten.
① Aufnahme: präparierter Inhalt erreicht den Agenten
Der Angreifer schickt eine E-Mail, teilt ein Dokument oder legt ein Ticket an, dessen Anweisungen der Agent als Kontext liest. EchoLeak (CVE-2025-32711, CVSS 9,3) hat das im Juni 2025 für Microsoft 365 Copilot gezeigt: Eine präparierte externe E-Mail, die Copilot später abrief, konnte interne Daten in eine Antwort ziehen und abfließen lassen. Microsoft behob die Lücke serverseitig und meldete keine Ausnutzung in freier Wildbahn. Aim Labs nannte die Klasse „LLM Scope Violation“: Nicht vertrauenswürdige Eingaben bringen das Modell dazu, auf vertrauenswürdige Daten zuzugreifen. Invariant Labs zeigte dasselbe Muster mit einem öffentlichen GitHub-Issue und dem GitHub-MCP-Server.
Erkennung A. Prompt Shields und der Defender-Echtzeitschutz für Agenten prüfen Inhalte, die in die Agentenschleife gelangen; blockierte Prompt-Shields-Ereignisse erfasst Defender als Behaviors. Für lokale Coding-Agenten prüft der Laufzeitschutz in Defender for Endpoint (Vorschau) Tool-Antworten auf eingeschleuste Anweisungen.
② Sammeln: der Agent liest, was sein Nutzer lesen darf
Der gekaperte Agent durchsucht Mail, SharePoint und Teams mit den delegierten Rechten des Nutzers. Eine Rechteausweitung ist nicht nötig. Deshalb zählt das Aufräumen übermäßiger Freigaben mit Copilot mehr als ohne: Der Agent findet in Sekunden, was ein Mensch nie gefunden hätte.
Erkennung B. Purview Audit protokolliert CopilotInteraction-Ereignisse einschließlich der Dateien und Nachrichten, auf die Copilot zugegriffen hat. Die Microsoft-Graph-Aktivitätslogs erfassen die API-Aufrufe. Ein Schwall von Abrufen über fachfremde Sites ist ein Signal, aber nur gegen eine Baseline.
③ Tool-Pivot: vom Tenant in die MCP-Schicht
Der Agent ruft Tools auf: GitHub, Ticketsystem, Dateiserver. Die CSA warnt, dass MCP und ähnliche Frameworks als Infrastruktur für Lateral Movement dienen können: Eine Client-Sitzung erreicht Code, Tickets und Dokumente. Zwei Designfehler machen daraus echtes Lateral Movement. Token Passthrough, den die MCP-Spezifikation verbietet: Server „MUST NOT accept or transit any other tokens“. Und Sammel-Scopes, die die MCP-Sicherheitshinweise als typischen Fehler aufführen.
Erkennung C. Ein MCP-Gateway vor jedem Remote-Server, etwa Azure API Management, liefert ein einheitliches Tool-Aufruf-Log mit Aufruferidentität, Tool und Argumenten. Zusätzlich prüft der Defender-Echtzeitschutz Tool-Aufrufe für Agent-365-Tools und in der Vorschau für Copilot-Studio- und Foundry-Agenten.
④ Abgreifen: Secrets in Reichweite des Agenten
Lokale MCP-Server mit stdio-Transport beziehen ihre Zugangsdaten laut Spezifikation aus der Umgebung, Coding-Agenten ebenso. Was in .env-Dateien, CLI-Token-Caches oder Umgebungsvariablen liegt, ist einen Tool-Aufruf entfernt. Bei Cloud-Agenten erfüllt ein Connection String in der Tool-Konfiguration denselben Zweck.
Erkennung D. Das Defender-Szenario „Secret exfiltration“ blockiert Interaktionen von Cloud-Agenten, die Schlüssel, Zugangsdaten oder Tokens bewegen wollen. Auf Endgeräten setzt Defender for Endpoint bei der eingeschleusten Anweisung selbst an, etwa wenn ein Coding-Agent die .env-Datei an eine externe URL schicken soll. Key-Vault-Diagnoselogs und CloudTrail zeigen, wer welches Secret gelesen hat.
⑤ Cloud-Pivot: die Agentenidentität trifft die Control Plane
Mit einem Token verlässt die Kette die SaaS-Welt. Die Identität des Agenten, oder ein gefundenes Credential, ruft Azure Resource Manager, Key Vault, Storage oder AWS IAM auf. Auf diesem Sprung wird aus einem Datenabfluss ein Infrastrukturvorfall.
Erkennung E. Diesen Sprung sieht nur Identitäts- und Control-Plane-Telemetrie: Entra-Anmeldelogs für Agentenidentitäten und Service Principals, ID Protection für Agenten sowie Activity Log oder CloudTrail. Microsoft Entra Agent ID ist allgemein verfügbar, mit Vorlagen für bedingten Zugriff, die riskante Agentenidentitäten sperren. Laufen Ihre Agenten über geteilte App-Registrierungen, sieht dieser Sprung aus wie jede andere Automatisierung.
⑥ Handeln: exfiltrieren, festsetzen, ausbreiten
Der letzte Sprung richtet den Schaden an: eine E-Mail an eine externe Domain, ein Pull Request in einem öffentlichen Repository, ein neues Credential für Persistenz oder Anweisungen an einen anderen Agenten über A2A. Das „AI Worm“-Beispiel im Promptware-Papier zeigt Selbstreplikation über einen E-Mail-Assistenten.
Erkennung F. Die Defender-Regel „Unsafe email domain“ blockiert Agenten-Mails an nicht vertrauenswürdige Domains, bevor das Tool läuft. DLP und eine Egress-Allow-List für Agenten-Laufzeitumgebungen decken den Rest ab. Die CSA macht zudem menschliche Freigaben oberhalb definierter Risikoschwellen verpflichtend, abgesichert durch automatische Circuit Breaker.
Was die Zahlen sagen
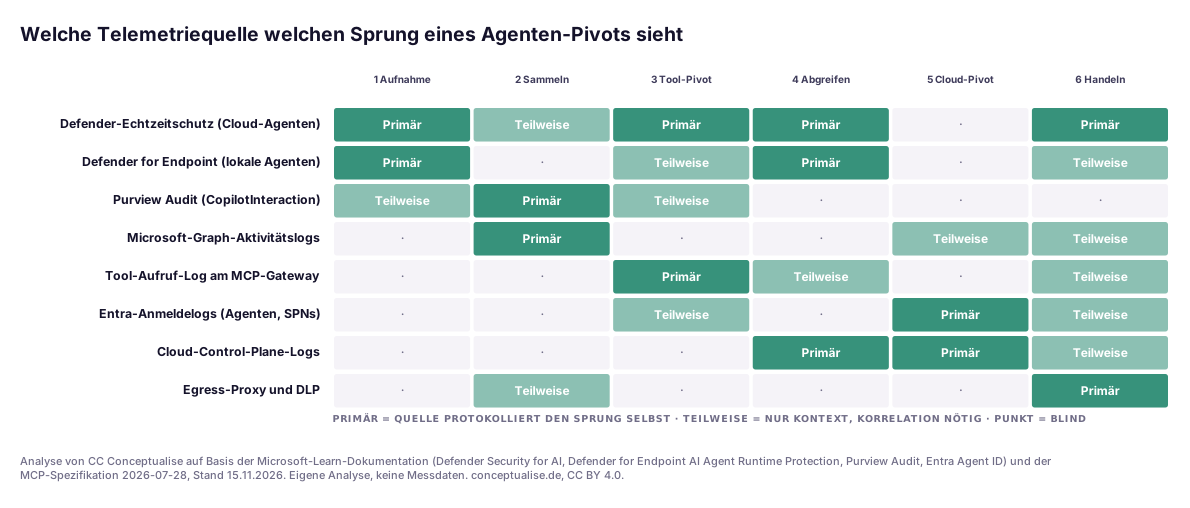
Die Matrix ist unsere Analyse der aktuellen Microsoft-Dokumentation und der MCP-Spezifikation, keine gemessene Telemetrie. Der Defender-Echtzeitschutz für Agenten ist die breiteste Einzelquelle, primär auf vier von sechs Sprüngen, für Sprung ⑤ aber blind. Sprung ⑤ sehen nur Entra-Anmelde- und Control-Plane-Logs, die meist dem Identitäts- oder Cloud-Plattformteam gehören. Und jeder Sprung hat mindestens eine primäre Quelle. Es fehlt nicht an Telemetrie, sondern an Korrelation, und die braucht eine stabile Agentenidentität als Schlüssel.
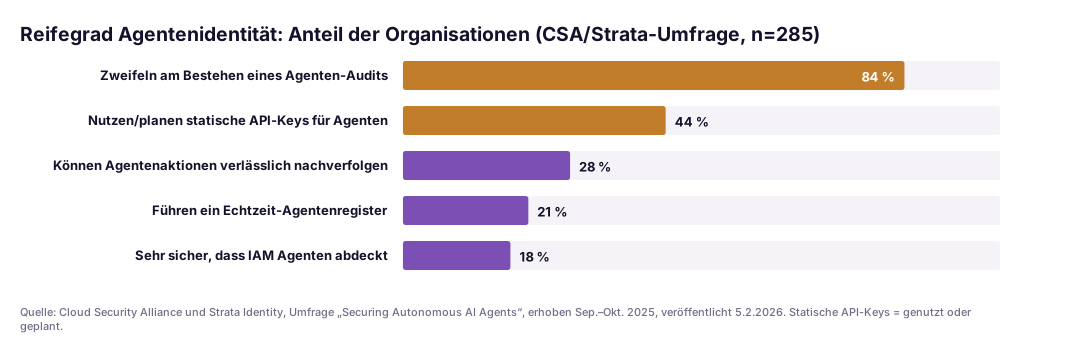
Die Umfrage von CSA und Strata Identity erklärt, warum die Korrelation scheitert. Nur 21 % führen ein Echtzeit-Agentenregister, das SOC weiß also oft nicht, welche Identitäten Agenten sind. Nur 28 % können Agentenaktionen verlässlich nachverfolgen. Und 44 % nutzen oder planen statische API-Keys; die Identität bei Sprung ⑤ kann sich also auf mehrere Agenten oder einen Menschen verteilen.
Aus einem aktuellen Projekt
In einem Agent-Readiness-Review für ein europäisches Industrieunternehmen sind wir dieses Jahr mit den Verantwortlichen einen internen Assistenten durch die sechs Sprünge gegangen. Es war ein Copilot-Studio-Agent mit SharePoint-Wissensquellen, einem Ticket-Connector und einem eigenen MCP-Server, der Build-Logs las. Jede Integration war einzeln genehmigt worden.
Die Probleme lagen an den Nahtstellen. Der MCP-Server nutzte ein Dienstkonto für alle Aufrufer, das Tool-Log zeigte also für sämtliche Nutzer dieselbe Identität. Das Cloud-Credential des Build-Log-Servers konnte auch Deployment-Secrets lesen, weil das der schnellste Weg zum Laufen war. Und Purview Audit, Gateway-Log und Activity Log gingen an drei verschiedene Teams. Die Frage „Was hat dieser Agent letzten Dienstag getan?“ war nach zwei Tagen beantwortet, unvollständig.
Die Korrekturen waren unspektakulär: eine eigene Agentenidentität, zielgebundene Tokens pro Nutzer am MCP-Server und ein Cloud-Credential, das Logs lesen kann und sonst nichts. Alle drei Logquellen landen jetzt in einem Sentinel-Workspace, verknüpft über die Agentenidentität. Das schwierigste Gespräch war nicht technisch. Es ging darum, wem die Identität eines Agenten gehört, wenn der Fachbereich den Agenten besitzt.
Die Kontrolltabelle, Sprung für Sprung
Die Erkennungsbuchstaben entsprechen dem Diagramm.
| Sprung | Was der Angreifer gewinnt | Erkennen | Verhindern | Verantwortung |
|---|---|---|---|---|
| ① Aufnahme | Anweisungen im Agentenkontext | A: Prompt Shields, Defender-Echtzeitschutz | Abgerufene Inhalte als nicht vertrauenswürdig behandeln; externe Quellen für privilegierte Agenten begrenzen | KI-Plattform |
| ② Sammeln | Alles, was der Nutzer lesen darf | B: Purview Audit, Graph-Aktivitätslogs | Übermäßige Freigaben bereinigen; Vertraulichkeitsbezeichnungen und DLP für Copilot | Data Governance |
| ③ Tool-Pivot | Code, Tickets, Dateien | C: MCP-Gateway-Log, Defender-Tool-Regeln | Gateway vor jedem Remote-MCP-Server; Scopes pro Tool; kein Token Passthrough | Plattform / API |
| ④ Abgreifen | Tokens und Secrets | D: Defender-Secret-Regel, Vault-Logs | Keine Secrets in Agentenumgebungen; lokale MCP-Server isolieren | DevSecOps |
| ⑤ Cloud-Pivot | Zugriff auf die Control Plane | E: Entra-Anmeldungen der Agenten, Activity Log / CloudTrail | Eigene Identität pro Agent; kurzlebige, zielgebundene Tokens; bedingter Zugriff für Agenten | Identität |
| ⑥ Handeln | Exfiltration, Persistenz | F: Sperre unsicherer Domains, DLP, Egress-Logs | Freigabe für Versand nach außen und Konfigurationsänderungen; Egress-Allow-List | SOC + Fachbereich |
Zwei Warnungen. Ein Gateway, das sich mit einer geteilten Identität anmeldet, verbirgt mehr, als es zeigt; bestehen Sie auf der Aufruferidentität in jedem Tool-Aufruf-Eintrag. Und Freigaben scheitern, wenn sie zu oft auslösen; unser Leitfaden zu Human-in-the-Loop-Freigaben zeigt, wie sie aussagekräftig bleiben.
Governance für europäische Unternehmen
NIS2. Artikel 21 der NIS2-Richtlinie verlangt Risikomanagementmaßnahmen, darunter Konzepte für die Zugriffskontrolle und das Management von Anlagen. Ein Agent mit delegiertem Zugriff ist beides; er gehört ins Inventar und in die Rezertifizierung. Artikel 23 setzt die Fristen für erhebliche Vorfälle: Frühwarnung binnen 24 Stunden, Meldung binnen 72 Stunden, Abschlussbericht binnen eines Monats. In Deutschland gilt das NIS2UmsuCG seit dem 6. Dezember 2025; die Risikomanagementpflichten stehen in § 30, die Meldepflichten in § 32 BSIG.
DSGVO. Sprung ② betrifft meist personenbezogene Daten. Exfiltriert ein gekaperter Agent sie, ist nach Artikel 33 DSGVO die Aufsichtsbehörde binnen 72 Stunden nach Bekanntwerden zu informieren.
DORA. Finanzunternehmen müssen schwerwiegende IKT-bezogene Vorfälle klassifizieren und melden. Führen Sie Agentenidentitäten in Ihrer IKT-Zugriffsverwaltung als privilegierte Automatisierung, nicht als Endnutzer-Software.
KI-Verordnung. Hier selten der Treiber. Die Hochrisikopflichten nach Anhang III, einschließlich Artikel 15 zur Cybersicherheit, wurden durch die Verordnung (EU) 2026/1744 auf den 2. Dezember 2027 verschoben. Ist Ihr Agent ein Hochrisiko-System, ist die Tabelle oben ein praktischer Einstieg in die Nachweise zu Artikel 15.
Ein pragmatischer Einführungspfad
- Woche 1: Agenten und ihre Reichweite inventarisieren. Erfassen Sie jeden Agenten, auch Copilot-Studio-Agenten, Coding-Agenten und Abteilungslösungen, mit Identität, delegierten Scopes, MCP-Servern und erreichbaren Secrets. Unser Bedrohungsmodell für agentische KI liefert eine Vorlage für die Vertrauensgrenzen.
- Wochen 2–3: jedem Agenten eine eigene Identität geben. Lösen Sie Agenten von geteilten App-Registrierungen und statischen Keys und stellen Sie auf eigene Identitäten mit kurzlebigen Tokens um. Unser Leitfaden zu Agentenidentität und Token Exchange behandelt On-Behalf-Of- und Token-Exchange-Muster.
- Wochen 3–5: ein Gateway vor MCP setzen. Leiten Sie jeden Remote-MCP-Server über ein Gateway, das die Zielgruppe prüft, Scopes pro Tool erzwingt und den Aufrufer protokolliert. Resource Indicators und Scope Challenges erklärt unser Deep Dive zur MCP-Autorisierung.
- Monat 2: Agenten-Erkennung im Audit-Modus. Aktivieren Sie den Defender-Echtzeitschutz für Agenten und den Laufzeitschutz auf Endgeräten im Audit-Modus. Führen Sie Purview Audit, Gateway-Logs, Entra-Anmeldungen und Activity Log in einem Workspace zusammen, verknüpft über die Agentenidentität. Schalten Sie danach treffsichere Regeln auf Blockieren.
- Monat 3: den letzten Sprung absichern und üben. Führen Sie Freigaben für Versand nach außen und Infrastrukturänderungen ein. Spielen Sie dann eine Übung mit einem präparierten Dokument durch, entlang unseres Leitfadens zu Prompt Injection und Tool-Missbrauch, und messen Sie, wie lange die Rekonstruktion aller sechs Sprünge dauert.
Das Fazit
KI-induziertes Lateral Movement ist keine Exploit-Klasse, die auf einen Patch wartet. Es ist die Folge davon, dass Software mit breitem delegiertem Zugriff Inhalte von Fremden liest. Der Verkehr sieht legitim aus, und genau deshalb wird Erkennung allein enttäuschen.
Unsere Position ist klar. Zuerst begrenzen: eine Identität pro Agent, kurzlebige, zielgebundene Tokens, keine Secrets in Agentenumgebungen. Dann freigeben: menschliche Freigabe für Aktionen, die das Unternehmen verlassen oder Infrastruktur ändern. Erst danach erkennen, und zwar über alle Ebenen, denn der Cloud-Pivot ist für jedes KI-spezifische Werkzeug, das wir geprüft haben, unsichtbar. Wenn Ihr SOC nicht binnen einer Stunde sagen kann, was Agent X gestern getan hat, fangen Sie dort an.
Wenn Sie eine zweite Meinung zu Ihrer Agentenlandschaft möchten: Unser Zero-Trust-Team führt diesen Sechs-Sprünge-Walkthrough als kurzes Review mit festem Umfang durch. Sie gehen mit einer ausgefüllten Kontrolltabelle für Ihre eigenen Agenten heraus.
FAQ
Was ist KI-induziertes Lateral Movement?
Gemeint ist laterale Bewegung, die ein KI-Agent im Auftrag eines Angreifers ausführt. Der Angreifer manipuliert den Agenten, meist per indirekter Prompt Injection in Inhalten, die der Agent liest. Danach bewegt sich der Agent mit seinen eigenen delegierten Tokens, Tool-Verbindungen und Vertrauensbeziehungen durch die Systeme. Die Forschungsnotiz der Cloud Security Alliance vom März 2026 nennt das eine dritte Dimension neben Ost-West- und Nord-Süd-Bewegung, weil der Agent die Zugangsdaten für viele Systeme bereits besitzt.
Worin unterscheidet es sich von klassischem Lateral Movement?
Ein menschlicher Angreifer muss Zugangsdaten stehlen, Hosts finden und sich zwischen ihnen bewegen. Jeder Schritt erzeugt Rauschen, auf das EDR und Identitätsanalysen trainiert sind. Ein Agent hat Zugriff auf Mail, Dateien, Tools und Cloud-APIs bereits erhalten, der Pivot nutzt also legitime Tokens und legitime API-Aufrufe. Die CSA beschreibt diesen Verkehr als architektonisch nicht von legitimem Betrieb unterscheidbar. Erkennung muss deshalb Absicht und Abfolge über Systeme hinweg bewerten, nicht eine einzelne auffällige Anmeldung.
Kann Microsoft Defender einen kompromittierten KI-Agenten erkennen?
Teilweise, abhängig vom Agententyp. Stand November 2026 prüft der Defender-Echtzeitschutz für Agenten Tool-Aufrufe für Agent-365-Tools sowie in der Vorschau für Copilot-Studio- und Foundry-Agenten. Er hat Regeln für Secret-Exfiltration, bösartige Inhalte, Umgehungstechniken und unsichere E-Mail-Domains und schreibt protokollierte und blockierte Aktionen in die Tabelle BehaviorInfo. Defender for Endpoint bietet in der Vorschau einen Laufzeitschutz für lokale Agenten wie Claude Code, Codex CLI und GitHub Copilot CLI. Den Sprung in die Cloud-Control-Plane sieht keines davon; dafür brauchen Sie Entra-Anmeldelogs und Activity Log oder CloudTrail.
Erleichtert MCP laterale Bewegung?
Es macht sie einheitlicher, und das hilft beiden Seiten. Ein MCP-Client erreicht viele Tools, ein manipulierter Agent kann also in einer Sitzung Mail, Code und Tickets berühren. Die MCP-Spezifikation 2026-07-28 verlangt, dass Server nur für sie ausgestellte Tokens akzeptieren, und verbietet das Durchreichen anderer Tokens; die Sicherheitshinweise warnen vor Sammel-Scopes. Lokale stdio-Server sind ein Sonderfall: Sie beziehen Zugangsdaten aus der Umgebung, und alles, was dort liegt, ist in Reichweite des Agenten.
Welche einzelne Kontrolle wirkt am stärksten gegen Agenten-Pivots?
Geben Sie jedem Agenten eine eigene Identität mit kurzlebigen, zielgebundenen und eng begrenzten Tokens. Verlangen Sie außerdem menschliche Freigabe für Aktionen mit hohem Risiko, etwa Datenversand nach außen oder Änderungen an der Cloud-Konfiguration. Die Identitätsbegrenzung legt fest, wie weit ein gekaperter Agent kommt. Freigaben stoppen den letzten Sprung, auf dem der Schaden entsteht. Die Erkennung bekommt damit eine feste Identität zum Korrelieren, und genau die fehlt heute den meisten Organisationen.
Löst ein kompromittierter Agent Meldepflichten nach NIS2 oder DSGVO aus?
Das kann passieren. Ist der Vorfall für eine wichtige oder besonders wichtige Einrichtung erheblich, verlangt Artikel 23 NIS2 eine Frühwarnung binnen 24 Stunden, eine Meldung binnen 72 Stunden und einen Abschlussbericht binnen eines Monats. In Deutschland läuft das über das BSI nach dem novellierten BSIG. Hat der Agent personenbezogene Daten offengelegt, ist nach Artikel 33 DSGVO die Aufsichtsbehörde binnen 72 Stunden zu informieren. Agenten-Logs, die Aktionen einer Identität und einem Verantwortlichen zuordnen, beschleunigen beide Bewertungen erheblich.
Quellen
Alle Quellen geprüft am 15. November 2026. Als „Vorschau“ gekennzeichnete Funktionen waren an diesem Tag in der Vorschau.
Tier A: Primärquellen, Spezifikationen und Regulierung
- Model Context Protocol, Authorization (Spezifikation 2026-07-28): https://modelcontextprotocol.io/specification/2026-07-28/basic/authorization
- Model Context Protocol, Security Best Practices (Token Passthrough, Scope-Minimierung, lokale Server): https://modelcontextprotocol.io/specification/2025-11-25/basic/security_best_practices
- Microsoft Learn, Protect AI agents in real time using Microsoft Defender: https://learn.microsoft.com/en-us/defender-xdr/security-for-ai/ai-agent-real-time-protection
- Microsoft Learn, AI agent runtime protection with Microsoft Defender for Endpoint (Vorschau): https://learn.microsoft.com/en-us/defender-endpoint/ai-agent-runtime-protection-overview
- Microsoft Learn, Audit-Logs für Copilot und KI-Anwendungen (Purview): https://learn.microsoft.com/de-de/purview/audit-copilot
- Microsoft Learn, What's new in Microsoft Entra Agent ID: https://learn.microsoft.com/en-us/entra/agent-id/whats-new-agent-id
- NVD, CVE-2025-32711 (Microsoft 365 Copilot, EchoLeak): https://nvd.nist.gov/vuln/detail/CVE-2025-32711
- Richtlinie (EU) 2022/2555 (NIS2), Artikel 21 und 23: https://eur-lex.europa.eu/eli/dir/2022/2555/oj/deu
- Verordnung (EU) 2016/679 (DSGVO), Artikel 32 und 33: https://eur-lex.europa.eu/eli/reg/2016/679/oj/deu
Tier B: Forschung
- Cloud Security Alliance, Forschungsnotiz „AI-Induced Lateral Movement“ (9.3.2026): https://labs.cloudsecurityalliance.org/research/csa-research-note-ai-induced-lateral-movement-20260309/
- Cloud Security Alliance und Strata Identity, Pressemitteilung zur Umfrage Agentenidentität (5.2.2026): https://cloudsecurityalliance.org/press-releases/2026/02/05/cloud-security-alliance-strata-survey-finds-that-enterprises-are-in-time-to-trust-phase-as-they-build-ai-autonomy-foundations
- Brodt, Feldman, Schneier, Nassi, „The Promptware Kill Chain“ (arXiv 2601.09625): https://arxiv.org/abs/2601.09625
- Anthropic, „Disrupting the first reported AI-orchestrated cyber espionage campaign“ (13.11.2025): https://www.anthropic.com/news/disrupting-AI-espionage
- Invariant Labs, GitHub MCP Toxic Agent Flow (Mai 2025): https://invariantlabs.ai/blog/mcp-github-vulnerability
- OWASP GenAI Security Project, Top 10 for Agentic Applications for 2026: https://genai.owasp.org/resource/owasp-top-10-for-agentic-applications-for-2026/
Tier C: Hersteller und Nachrichten, richtungsweisend
- CrowdStrike, Pressemitteilung zum Global Threat Report 2026 (24.2.2026): https://www.crowdstrike.com/en-us/press-releases/2026-crowdstrike-global-threat-report/
- Microsoft Security Blog, „From runtime risk to real-time defense: Securing AI agents“ (23.1.2026): https://www.microsoft.com/security/blog/2026/01/23/runtime-risk-realtime-defense-securing-ai-agents/
- The Hacker News, EchoLeak-Zero-Click-Lücke in Microsoft 365 Copilot (Juni 2025): https://thehackernews.com/2025/06/zero-click-ai-vulnerability-exposes.html
Themen