MCP-Autorisierung: OAuth 2.1, Resource Indicators, Scopes
So funktioniert MCP-Autorisierung nach Spezifikation 2026-07-28: Resource-Metadaten, RFC 8707 Resource Indicators, Step-up-Scopes, kein Token-Passthrough.
Am 28. Juli 2026 hat das Model Context Protocol (MCP) die vierte Fassung seiner Autorisierung innerhalb von sechzehn Monaten veröffentlicht. Die Änderungen wirken klein. Zusammen mit den bestehenden Regeln entscheiden sie aber, ob ein gestohlenes Token einen Server erreicht oder Ihre gesamte Landschaft. Clients müssen jetzt den Issuer prüfen, der mit dem Autorisierungscode zurückkommt, Zugangsdaten sind an den ausstellenden Server gebunden, und Dynamic Client Registration gilt als veraltet.
Dieser Beitrag richtet sich an alle, die einen MCP-Server vor echte Daten stellen: Sicherheitsarchitekten, Plattform-Teams und CISOs. Wir gehen den Ablauf nach Spezifikation 2026-07-28 Schritt für Schritt durch, zeigen, wo Scope-Design den Schadensradius begrenzt, und berichten, was eine Zufallsstichprobe aus der offiziellen MCP Registry tatsächlich umsetzt. Unser Beitrag zum Design von Enterprise-MCP-Servern behandelte das Tool-Design. Hier geht es nur um Autorisierung.
TL;DR / Das Wichtigste in Kürze
- Der MCP-Server ist ein OAuth-Ressourcenserver. Er muss Protected Resource Metadata (RFC 9728) veröffentlichen und prüfen, dass jedes Token für ihn ausgestellt wurde.
- Resource Indicators binden das Token an einen Server. Clients müssen
resource=<kanonische Server-URI>in Autorisierungs- und Token-Anfrage senden (RFC 8707). Das verhindert Replay über Servergrenzen hinweg. - Scopes steuern den Schadensradius. Halten Sie
scopes_supportedminimal und fordern Sie mehr per403 insufficient_scopean. Auf unserer ordinalen Skala senken Scopes pro Tool mit Step-up die Reichweite gestohlener Zugangsdaten von 18 von 18 Punkten (statischer Key) auf 5. - Kein Passthrough, nie. Ruft der Server eine nachgelagerte API auf, holt er sich ein eigenes Token.
- Die Umsetzung hinkt hinterher. In unserer Messung boten 83 % der OAuth-geschützten Server noch die veraltete Dynamic Client Registration an; weniger als die Hälfte unterstützte Client ID Metadata Documents oder Issuer-Identifikation.

Download: Editierbare draw.io-Datei · In diagrams.net öffnen · Diagrammdaten (CSV)
Warum das jetzt wichtig ist
Die MCP-Autorisierung hat sich schnell entwickelt. Die Fassung 2025-03-26 führte ein Framework auf Basis von OAuth 2.1 ein. 2025-06-18 machte MCP-Server zu OAuth-Ressourcenservern mit Resource-Metadaten und Resource Indicators zur Pflicht für Clients. 2025-11-25 brachte OpenID-Connect-Discovery, inkrementelle Scope-Zustimmung und Client ID Metadata Documents (CIMD). 2026-07-28 ergänzt die Issuer-Prüfung (SEP-2468), bindet Zugangsdaten an ihren Issuer (SEP-2352) und erklärt Dynamic Client Registration (DCR) für veraltet.
Die Ausgangslage in der Praxis ist schwach. Astrix hat im Oktober 2025 5.205 Open-Source-Repositories mit MCP-Servern ausgewertet: Rund 88 % benötigen Zugangsdaten, 53 % setzen auf statische API-Keys oder Personal Access Tokens, nur 8,5 % auf OAuth. Gleichzeitig haben die Identitätsanbieter nachgezogen: Microsoft dokumentiert MCP-Server mit Entra ID (Stand 1. September 2026), und MCP führt Enterprise-Managed Authorization als stabile Erweiterung. „OAuth für MCP geht bei uns nicht" ist kein glaubwürdiges Argument mehr.
Zur Einordnung: Autorisierung ist in MCP optional und für HTTP-Transporte definiert. STDIO-Server beziehen Zugangsdaten aus der Umgebung. Alles Folgende setzt einen Remote-Server über Streamable HTTP voraus.
Der Ablauf, Schritt für Schritt
① Die 401-Challenge
Der Client sendet eine Anfrage ohne Token. Der Server antwortet mit 401 und einem WWW-Authenticate-Header mit resource_metadata und idealerweise einem scope, der benennt, was diese Operation braucht. Clients müssen die so angeforderten Scopes für die aktuelle Operation als maßgeblich behandeln. Das ist die billigste Least-Privilege-Kontrolle, die Sie haben. Trotzdem nannten nur 19 % der Server in unserer Messung einen Scope.
② Protected Resource Metadata (RFC 9728)
Der Client lädt das Metadatendokument. Fehlt der Header, versucht er die Well-known-URI mit eingefügtem Pfad (/.well-known/oauth-protected-resource/mcp) und danach die Wurzel. Das Dokument muss mindestens einen Eintrag in authorization_servers enthalten und trägt den resource-Bezeichner des Servers. RFC 9728 verlangt, dass der Client prüft, ob resource zur aufgerufenen URL passt, und die Metadaten sonst verwirft.
③ Discovery des Autorisierungsservers und die PKCE-Sperre
Der Client lädt die Metadaten des Autorisierungsservers und probiert RFC 8414 und OpenID-Connect-Discovery in fester Reihenfolge. Der issuer im Dokument muss exakt dem Wert entsprechen, aus dem die URL gebildet wurde. Fehlt code_challenge_methods_supported, muss der Client abbrechen. Er nutzt S256 und merkt sich den erwarteten Issuer neben dem PKCE-Verifier für Schritt ⑤.
④ Client-Identität und Zustimmung
Die Spezifikation legt die Reihenfolge fest: vorregistrierte Zugangsdaten, dann CIMD, sofern der Autorisierungsserver client_id_metadata_document_supported meldet, dann DCR als veralteter Fallback. Bei CIMD ist die client_id eine HTTPS-URL auf ein JSON-Dokument mit client_name und redirect_uris, das der Autorisierungsserver abruft und prüft. Ihr Autorisierungsserver ruft damit URLs ab, die Fremde vorgeben. Setzen Sie also SSRF-Schutz und eine Domain-Allowlist ein. CIMD kann nicht beweisen, welcher lokale Prozess auf einer localhost-Redirect-URI lauscht. Deshalb muss der Zustimmungsdialog den Hostnamen der Redirect-URI anzeigen.
⑤ Issuer-Prüfung: die Mix-up-Lücke schließen
Neu in 2026-07-28: Autorisierungsserver sollen iss in der Autorisierungsantwort mitsenden (RFC 9207), und Clients müssen ihn als einfachen Zeichenkettenvergleich gegen den gemerkten Issuer prüfen, bevor sie den Code irgendwohin schicken. Das wehrt Mix-up-Angriffe ab, bei denen ein bösartiger Autorisierungsserver an einen Code eines ehrlichen Servers gelangt. Die Security Best Practices stellen klar: PKCE allein verhindert das nicht.
⑥ Resource Indicators: die Audience des Tokens (RFC 8707)
Der Client muss resource mit der kanonischen URI des Servers in Autorisierungs- und Token-Anfrage senden, auch wenn der Autorisierungsserver den Parameter ignoriert. Ein unterstützender Server stellt dann ein Token aus, dessen Audience genau dieser MCP-Server ist. Das ist die wichtigste Eigenschaft des gesamten Ablaufs: Ein Token für https://crm-mcp.example.com ist bei https://hr-mcp.example.com wertlos. Verwenden Sie die Form ohne abschließenden Schrägstrich; manche Identitätsanbieter vergleichen Zeichen für Zeichen.
⑦ Prüfung im Server und Step-up
Bei jeder Anfrage prüft der Server Signatur, Issuer, Audience und Ablaufzeit und danach den Scope gegen das aufgerufene Tool. Ungültige Tokens erhalten einen 401. Fehlende Berechtigungen erhalten 403 mit error="insufficient_scope" und allen benötigten Scopes in einer einzigen Challenge. Der Client autorisiert sich mit der Vereinigung aus bisherigen und angeforderten Scopes neu, mit Begrenzung der Wiederholungen. Erst diese inkrementelle Zustimmung macht feingranulare Scopes alltagstauglich.
⑧ Kein Passthrough: eigene Tokens für nachgelagerte Aufrufe
Die meisten Enterprise-MCP-Server sind Fassaden vor Microsoft Graph, einem ERP oder einer SaaS-API. Der Server darf kein Token annehmen oder weiterreichen, das nicht für ihn ausgestellt wurde. Nach außen tritt er selbst als OAuth-Client auf, mit eigenem Token, typischerweise per Token Exchange (RFC 8693) oder On-Behalf-Of in Entra ID. Proxy-Server mit statischer Client-ID gegenüber dem Drittanbieter müssen zudem vorab eine Zustimmung pro Client einholen. Sonst lässt ein Consent-Cookie den Angreifer am Zustimmungsdialog vorbei. Unser Beitrag zu Agentenidentität und Token Exchange vertieft diesen Schritt.
Was die Zahlen zeigen
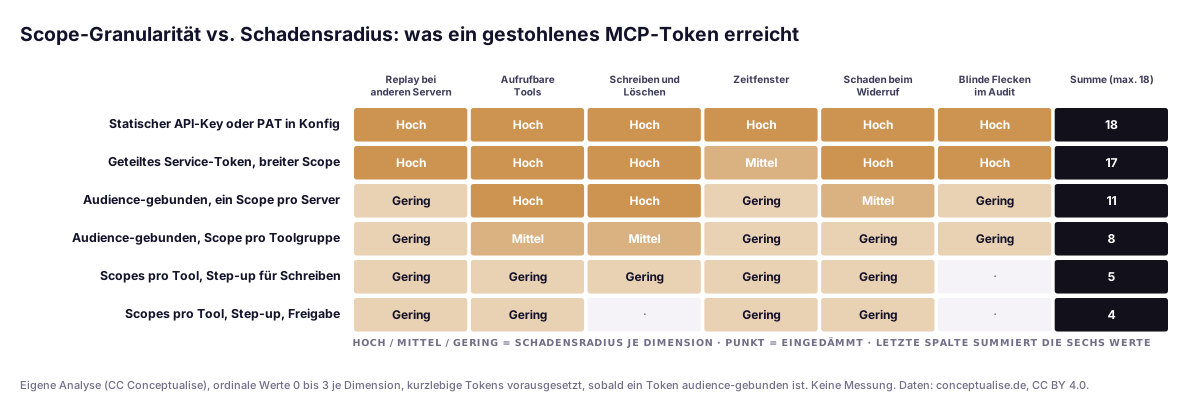
Die Matrix ist unsere Analyse, keine Messung: sechs Modelle für Zugangsdaten und Scopes, bewertet von 0 (eingedämmt) bis 3 (hoch) auf sechs Dimensionen des Schadensradius. Den größten Einzeleffekt bringt die Audience-Bindung. Ein geteiltes Service-Token kommt auf 17 von 18 Punkten, audience-gebunden auf 11, weil Replay bei anderen Servern entfällt. Ein einziger Scope pro Server erlaubt einem gekaperten Agenten aber weiterhin jedes Tool, Löschen inklusive. Scopes pro Tool mit Step-up für Schreibzugriffe senken den Wert auf 5, eine Freigabe für destruktive Tools wie in unserem Muster für Human-in-the-Loop-Freigaben auf 4.
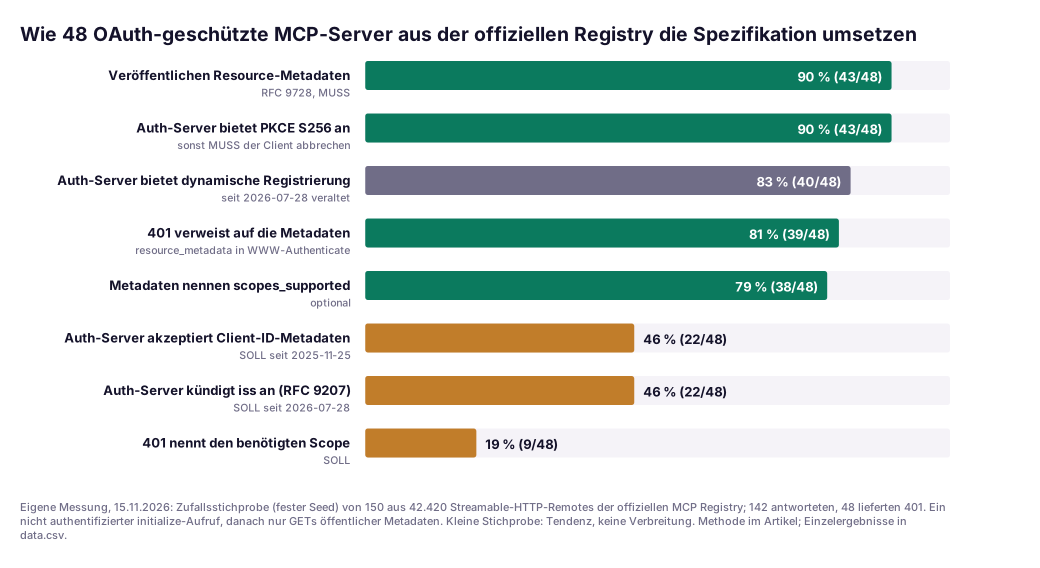
Methode. Am 15. November 2026 haben wir alle Streamable-HTTP-Remotes der offiziellen MCP Registry erfasst (42.420 eindeutige URLs) und eine Zufallsstichprobe von 150 mit festem Seed gezogen. An jeden Server ging ein nicht authentifizierter initialize-Aufruf (den Handshake streicht 2026-07-28, Server auf älteren Fassungen beantworten ihn weiterhin), danach nur Abrufe öffentlicher Metadaten in der von der Spezifikation vorgegebenen Reihenfolge. Keine Tokens, keine Registrierungen. 142 Server antworteten; 48 lieferten einen 401, die meisten übrigen akzeptierten den anonymen Aufruf. Eine Hosting-Plattform stellt 5 der 48. Bei N = 48 ist das eine Tendenz, keine Schätzung der Verbreitung. Die Einzelergebnisse stehen in der CSV.
Die Pflichtbasis ist weitgehend da: 90 % veröffentlichen Resource-Metadaten, 90 % bieten PKCE S256 an. Die neueren Funktionen hinken hinterher: 46 % meldeten CIMD, 46 % Issuer-Identifikation, aber 83 % boten noch DCR an. Rechnen Sie damit, dass Clients noch eine Weile auf DCR zurückfallen und alles anfordern, was in scopes_supported steht.
Aus einem aktuellen Projekt
Ein Hersteller aus dem DACH-Raum wollte einen internen MCP-Server vor seine ERP-Auftragsdaten stellen, zuerst für Agenten in der IDE, später für einen Copiloten im Kundenservice. Der Prototyp „funktionierte", mit drei Problemen, die wir oft sehen. Der Server prüfte Signatur und Tenant, aber nicht die Audience, also wurde auch ein Microsoft-Graph-Token aus demselben Tenant akzeptiert. Die App-Registrierung stellte noch v1-Tokens aus, deshalb hatte das Team den resource-Parameter abgeschaltet, um AADSTS9010010 loszuwerden. Und ein einziger Scope, mcp.access, deckte Lesen und Stornieren von Aufträgen ab.
Die Korrektur ging schnell. Wir stellten auf v2-Tokens mit der kanonischen Server-URL als Anwendungs-ID-URI um, ergänzten die Audience-Prüfung, teilten die Scopes in orders.read, orders.write und orders.cancel mit Freigabeschritt für Stornos und stellten den ERP-Aufruf auf On-Behalf-Of um. Die befürchtete Zustimmungsmüdigkeit blieb aus: Dank Step-up sehen die meisten Nutzer nur den Lese-Scope.
Die Umsetzungs-Checkliste
| # | Wer | Kontrolle | Spec-Stufe | So testen Sie |
|---|---|---|---|---|
| 1 | Server | Resource-Metadaten mit resource und authorization_servers | MUSS | resource entspricht der URL der Clients |
| 2 | Server | 401 mit resource_metadata und präzisem scope | SOLL | Anonymer Aufruf liefert beides |
| 3 | Server | Signatur, iss, aud, Ablaufzeit bei jeder Anfrage prüfen | MUSS | Token für eine andere API im selben Tenant wird abgelehnt |
| 4 | Server | 403 insufficient_scope mit allen benötigten Scopes | SOLL | Lese-Token auf Schreib-Tool ergibt 403 |
| 5 | Server | Kein Passthrough; eigenes Token nach außen | MUSS | Logs der nachgelagerten API zeigen die Server-Identität |
| 6 | Client | resource in Autorisierungs- und Token-Anfrage | MUSS | Autorisierungs-URL und Token-POST prüfen |
| 7 | Client | PKCE S256; Abbruch ohne Angabe | MUSS | Metadaten ohne Angabe brechen den Ablauf ab |
| 8 | Client | iss vor dem Einlösen des Codes prüfen | MUSS, falls vorhanden | Manipulierter iss bricht ab |
| 9 | Client | SSRF-Schutz für Metadaten-URLs | MUSS bedacht werden | resource_metadata auf 169.254.169.254 wird abgewiesen |
| 10 | Auth-Server | Kurzlebige Tokens; CIMD-Allowlist; offenes DCR aus | SOLL / KANN | Unbekannte client_id-Domains werden abgewiesen |
Für Microsoft Entra ID folgen Sie Microsofts MCP-Anleitung: Setzen Sie requestedAccessTokenVersion auf 2, bevor Sie die Server-URL als Anwendungs-ID-URI eintragen, nennen Sie den v2.0-Issuer in authorization_servers, und rechnen Sie damit, dass aud die Client-ID der App enthält, nicht die URL. Unser Leitfaden zur Entra-ID-Härtung deckt die Tenant-Seite ab.
Governance für europäische Unternehmen
Keine EU-Regulierung erwähnt MCP. Mehrere greifen aber für das, was ein MCP-Server erreichen kann.
- NIS2. Art. 21 Abs. 2 der Richtlinie (EU) 2022/2555 nennt Konzepte für die Zugriffskontrolle (Buchst. i) und Multi-Faktor- oder kontinuierliche Authentifizierung (Buchst. j). In Deutschland stehen diese Pflichten seit dem NIS2UmsuCG in § 30 BSIG. Ein geteilter statischer Key ist als Zugriffskonzept kaum zu verteidigen; nutzerbezogene, audience-gebundene Tokens sind leicht nachzuweisen.
- DORA. Art. 9 Abs. 4 Buchst. c der Verordnung (EU) 2022/2554 verlangt von Finanzunternehmen, den logischen Zugang auf das für legitime, genehmigte Funktionen Erforderliche zu beschränken. Scopes pro Tool und Step-up bilden genau das ab.
- DSGVO. Art. 25 und 32 greifen, sobald ein Tool personenbezogene Daten liefert. Scope-Minimierung ist Datenminimierung für Agenten.
Am Anfang steht das Inventar; siehe unseren Leitfaden zu Schatten-MCP-Servern erkennen und steuern.
Ein pragmatischer Einführungspfad
- Woche 1: Inventar. Erfassen Sie jeden Remote-MCP-Server und seine Zugangsdaten. Statische Keys und geteilte Service-Tokens zuerst.
- Woche 2: Grundlagen des Ressourcenservers. Metadaten veröffentlichen, korrekten 401 liefern, Audience-Prüfung erzwingen. Damit entfällt Replay über Servergrenzen.
- Wochen 3–4: Scopes pro Toolgruppe. Beginnen Sie mit den Stufen Lesen, Schreiben, Destruktiv; alles Weitere per
insufficient_scope. - Monat 2: der nachgelagerte Schritt. Passthrough durch Token Exchange oder On-Behalf-Of ersetzen; Zustimmung pro Client für Proxys ergänzen.
- Monat 3: Registrierung. Vorregistrierung oder CIMD mit Allowlist bevorzugen, offenes DCR abschalten,
issverlangen und Enterprise-Managed Authorization prüfen, damit Ihr Identitätsanbieter zentral entscheidet, welche MCP-Server ein Client erreichen darf.
Das Fazit
Die MCP-Autorisierungsspezifikation ist inzwischen gut: Standard-OAuth mit den richtigen RFCs, und die Mix-up-Lücke ist geschlossen. Das Risiko liegt jetzt in der Umsetzung: Server ohne Audience-Prüfung, Clients, die resource abschalten, um eine Fehlermeldung loszuwerden, Scope-Kataloge mit einem einzigen Eintrag. Audience-Bindung ist nicht verhandelbar und bringt den größten Einzeleffekt. Scopes pro Tool mit Step-up holen den Rest.
Wenn Sie einen zweiten Blick auf Ihre MCP-Landschaft wünschen, von den Resource-Metadaten bis zum nachgelagerten Token, prüft unsere Zero-Trust- und Cybersecurity-Praxis genau das. Stehen die Server vor produktiven Agenten, entwirft unsere KI-Praxis das Scope-Modell mit Ihnen.
FAQ
Was hat sich mit der MCP-Spezifikation 2026-07-28 bei der Autorisierung geändert?
Clients müssen den iss-Parameter der Autorisierungsantwort gegen den gemerkten Issuer prüfen (RFC 9207), bevor sie einen Code einlösen. Client-Zugangsdaten sind an den Autorisierungsserver gebunden, der sie ausgestellt hat. Dynamic Client Registration gilt als veraltet, empfohlen sind Client ID Metadata Documents. Resource Indicators, Resource-Metadaten und PKCE waren schon vorher Pflicht.
Ist Autorisierung für MCP-Server verpflichtend?
Nein, die Spezifikation macht sie optional. Schützt sich ein HTTP-basierter Server, soll er der MCP-Autorisierungsspezifikation folgen und muss dann Protected Resource Metadata (RFC 9728) veröffentlichen. STDIO-Server beziehen Zugangsdaten aus der Umgebung. Sobald Unternehmensdaten im Spiel sind, behandeln wir Autorisierung als Pflicht.
Was ist der resource-Parameter und warum verlangt MCP ihn?
Er stammt aus RFC 8707. Der Client sendet die kanonische URI des MCP-Servers in Autorisierungs- und Token-Anfrage, und ein unterstützender Autorisierungsserver stellt ein Token aus, dessen Audience genau dieser Server ist. Der Server muss fremde Tokens ablehnen. So kann ein kompromittierter Server Ihr Token nicht anderswo wiederverwenden.
Dynamic Client Registration oder Client ID Metadata Documents?
Für Neues Client ID Metadata Documents: Die client_id ist eine HTTPS-URL auf ein Metadatendokument, das der Autorisierungsserver abruft. Dynamic Client Registration ist veraltet, bleibt aber aus Kompatibilitätsgründen erhalten. Im Unternehmen ist die Vorregistrierung weiterhin die kontrollierteste Option und steht in der Prioritätsreihenfolge der Spezifikation an erster Stelle.
Darf ein MCP-Server das Token des Nutzers an eine nachgelagerte API weiterreichen?
Nein. Token-Passthrough ist ausdrücklich verboten. Der Server akzeptiert nur Tokens, die für ihn ausgestellt wurden. Gegenüber einer nachgelagerten API tritt er selbst als OAuth-Client auf und nutzt ein eigenes Token vom Autorisierungsserver dieser API, etwa per Token Exchange (RFC 8693) oder On-Behalf-Of-Flow in Entra ID.
Wie sichern wir einen MCP-Server mit Microsoft Entra ID ab?
Setzen Sie in der App-Registrierung requestedAccessTokenVersion auf 2 und danach den Anwendungs-ID-URI auf genau die Server-URL, die Clients als resource senden. Definieren Sie Scopes je Operation und nennen Sie in den Resource-Metadaten den v2.0-Issuer. Microsoft führt den Fehler AADSTS9010010 auf einen resource-Wert zurück, der nicht zum Anwendungs-ID-URI passt, oft wegen eines abschließenden Schrägstrichs.
Quellen
Alle Quellen geprüft am 15. November 2026.
Tier A: Primärquellen, Standards und Regulierung
- MCP-Spezifikation 2026-07-28, Authorization: https://modelcontextprotocol.io/specification/2026-07-28/basic/authorization
- MCP 2026-07-28, Authorization Server Discovery: https://modelcontextprotocol.io/specification/2026-07-28/basic/authorization/authorization-server-discovery
- MCP 2026-07-28, Client Registration: https://modelcontextprotocol.io/specification/2026-07-28/basic/authorization/client-registration
- MCP 2026-07-28, Authorization Security Considerations: https://modelcontextprotocol.io/specification/2026-07-28/basic/authorization/security-considerations
- MCP Security Best Practices (2026-07-28): https://modelcontextprotocol.io/docs/2026-07-28/tutorials/security/security_best_practices
- MCP-Changelogs (2025-03-26, 2025-06-18, 2025-11-25, 2026-07-28): https://modelcontextprotocol.io/specification/2026-07-28/changelog
- MCP-Blog, „The 2026-07-28 Specification": https://blog.modelcontextprotocol.io/posts/2026-07-28/
- MCP-Autorisierungserweiterungen (Enterprise-Managed Authorization, OAuth Client Credentials): https://github.com/modelcontextprotocol/ext-auth
- RFC 8707, Resource Indicators for OAuth 2.0: https://www.rfc-editor.org/rfc/rfc8707
- RFC 9728, OAuth 2.0 Protected Resource Metadata (April 2025): https://www.rfc-editor.org/rfc/rfc9728
- RFC 9207, OAuth 2.0 Authorization Server Issuer Identification: https://www.rfc-editor.org/rfc/rfc9207
- RFC 8693, OAuth 2.0 Token Exchange: https://www.rfc-editor.org/rfc/rfc8693
- The OAuth 2.1 Authorization Framework (Internet-Draft): https://datatracker.ietf.org/doc/draft-ietf-oauth-v2-1/
- Microsoft Learn, „Secure a Model Context Protocol (MCP) server with Microsoft Entra ID" (Stand 1. September 2026): https://learn.microsoft.com/en-us/entra/agent-id/secure-mcp-server-with-entra-id
- Richtlinie (EU) 2022/2555 (NIS2), Art. 21: https://eur-lex.europa.eu/eli/dir/2022/2555/oj/deu
- Verordnung (EU) 2022/2554 (DORA), Art. 9: https://eur-lex.europa.eu/eli/reg/2022/2554/oj/deu
- Verordnung (EU) 2016/679 (DSGVO), Art. 25 und 32: https://eur-lex.europa.eu/eli/reg/2016/679/oj/deu
Tier B: Forschung und eigene Daten
- Astrix Security, „State of MCP Server Security 2025" (15. Oktober 2025): https://astrix.security/learn/blog/state-of-mcp-server-security-2025/
- CC Conceptualise, Autorisierungsmessung in der MCP Registry, 15. November 2026 (150 Stichproben, 48 OAuth-geschützt; Methode oben, Einzelergebnisse in der CSV). Grundgesamtheit: https://registry.modelcontextprotocol.io/v0/servers
Tier C: Anbieter und Richtungsweiser
- Für Fakten in diesem Artikel nicht herangezogen.
Themen