Schatten-MCP: Unerlaubte MCP-Server finden und steuern
Schatten-MCP ist die neue Schatten-IT. So finden Sie nicht freigegebene MCP-Server über Endpunkt, Netz und Repos, stufen sie ein und erzwingen Allowlists.
Am 15. April 2026 veröffentlichte OX Security ein Advisory mit bewusst lautem Titel: „The Mother of All AI Supply Chains". Der Befund war schlicht. Die offiziellen SDKs des Model Context Protocol übernehmen den command aus einer STDIO-Serverkonfiguration und führen ihn auf dem Host aus. OX schätzte die Reichweite auf über 150 Millionen Downloads und bis zu 200.000 verwundbare Instanzen. Eine Woche später zählte die Cloud Security Alliance mindestens 14 CVEs in nachgelagerten Projekten. Anthropic bezeichnete das Verhalten laut The Register als erwartet und sieht die Bereinigung der Eingaben bei den Entwicklern.
Ob Schwachstelle oder Designentscheidung, die Folgerung ist dieselbe: Jede MCP-Konfigurationsdatei auf einem Entwickler-Laptop ist ein Ort, an dem Code läuft, und die meisten Organisationen können sie nicht zählen. Dieser Beitrag richtet sich an CISOs, Plattformverantwortliche und Architekten. Wir zeigen, wie Sie Schatten-MCP finden, einstufen und per Allowlist steuern, ohne den Produktivitätsgewinn zu verspielen, für den die Server installiert wurden.
TL;DR / Das Wichtigste in Kürze
- Schatten-MCP ist Schatten-IT mit Codeausführung. Ein nicht freigegebener Server liest, was der Agent liest, und handelt mit den Rechten des Nutzers. Ein lokaler STDIO-Server läuft zudem direkt auf dem Endpunkt.
- Kein einzelnes Signal findet alles. Endpunkt-Telemetrie sieht lokale Server, Netzlogs sehen Remote-Server, Repo-Scans sehen, was Teams einchecken. Führen Sie alle drei in einem Register zusammen.
- Das Register ist die Kontrolle, nicht der Scanner. Ein Eintrag je Server mit Owner, fixierter Version, Transport, Standort und Risikostufe macht schnelle Zusagen und konsistente Absagen möglich.
- Die Clients können jetzt durchsetzen. GitHub Copilot (GA seit August 2026) und Claude Code unterstützen zentral verwaltete MCP-Allowlists. Prüfen Sie nach Befehl oder URL; Namen vergeben die Nutzer selbst.
- Öffentliche Register prüfen nicht. OX Security fand 15.465 Server in drei öffentlichen Registern ohne einheitliches Governance-Signal. Ein Eintrag ist ein Hinweis, keine Prüfung.

Download: Editierbare draw.io-Datei · In diagrams.net öffnen · Diagrammdaten (CSV)
Warum Schatten-MCP jetzt zählt
Schatten-SaaS ließ Daten abfließen, aber in Ihrer Umgebung lief nichts. Mit MCP genügt eine Zeile JSON, und Cursor, VS Code oder Claude Code starten einen Server und rufen seine Tools auf. Die OWASP MCP Top 10 führen „Shadow MCP Servers" als MCP09:2025 und nennen ein zentrales Register als erste Gegenmaßnahme.
Die Lieferkette ist real. JFrog veröffentlichte im Juli 2025 CVE-2025-6514 in mcp-remote (CVSS 9,6). Im September 2025 entdeckte Koi Security postmark-mcp, dessen Version 1.0.16 jede ausgehende E-Mail heimlich in Blindkopie an den Angreifer schickte.
Die Register sind groß und ungeprüft. Das offizielle MCP-Register startete am 8. September 2025 als Preview, mit Community-Moderation statt Sicherheitsscans. Die von der CSA zusammengefasste OX-Studie vom September 2026 untersuchte 15.465 Server im offiziellen Register, im Cline-Marketplace und im GitHub-MCP-Register. Von 5.095 eindeutigen Hostnamen lösten 2,3 % nicht mehr auf, und sechs referenzierte Domains waren frei zu kaufen. Es sind Herstellerangaben, die die CSA nicht prüfen konnte.
Die Kontrollen sind da. EDR-Produkte inventarisieren Agenten samt MCP-Konfiguration, GitHub und Anthropic liefern zentral verwaltete Allowlists, und die MCP-Spezifikation 2026-07-28 führt die Header Mcp-Method und Mcp-Name ein, mit denen Gateways filtern können, ohne den Body zu parsen. Kaum eine Organisation hat das bisher zusammengeführt.
Die Pipeline, Schritt für Schritt
Die Nummern entsprechen den Markierungen im Diagramm. Schritte ① bis ③ finden Server, ④ und ⑤ entscheiden, ⑥ und ⑦ setzen durch.
① Endpunkt-Telemetrie
Lokale Server stehen in wenigen Dateien: .mcp.json und ~/.claude.json für Claude Code, .vscode/mcp.json und die Profil-mcp.json für VS Code, ~/.cursor/mcp.json für Cursor, claude_desktop_config.json für Claude Desktop, ~/.codex/config.toml für Codex. Ein per Intune oder Jamf verteiltes Skript, das diese Dateien geschwärzt einsammelt, ist ein guter erster Bestand.
Wenn Sie Microsoft Defender for Endpoint nutzen, prüfen Sie, was Sie bereits lizenziert haben. Die Erkennung lokaler KI-Agenten ist auf unterstützten Windows- und macOS-Geräten allgemein verfügbar und listet Agenten wie Claude Code, Cursor und GitHub Copilot samt MCP-Servern einschließlich Startbefehl. Die MCP-Erkennung setzt den aktiven Virenschutzmodus voraus; natives Linux ist nicht abgedeckt. Erfassen Sie in jedem Werkzeug den Befehl, nicht nur den Namen.
② Ausgehender Netzverkehr
Remote-Server tauchen in Proxy- und DNS-Logs auf: Verbindungen zu Hosts aus öffentlichen MCP-Verzeichnissen, OAuth-Flows zu unbekannten Ressourcen, Tunnel-Domains. Mit TLS-Inspektion ist der Header Mcp-Method ein sauberer Fingerabdruck. Ein lokaler STDIO-Server erzeugt selbst keinen MCP-Verkehr.
③ Repo- und Konfigurationsscan
Durchsuchen Sie die Versionsverwaltung nach MCP-Konfigurationsdateien und Startbefehlen wie npx -y, uvx und docker run. Ein Pull Request, der einen MCP-Server hinzufügt, verdient dasselbe Review wie eine neue Abhängigkeit, denn genau das ist er. Das größere Bild vom Arbeitsplatz bis zur CI zeigt unser Leitfaden zur Absicherung von KI-Coding-Agenten.
④ Normalisieren und Risikostufe vergeben
Bilden Sie den Fingerabdruck aus dem, was tatsächlich läuft: exakter Befehl samt Argumenten bei STDIO, URL bei Remote-Servern. Namen sagen nichts; Nutzer vergeben sie. Ergänzen Sie Owner, Datenreichweite und Zugangsdaten und bewerten Sie mit der Matrix weiter unten.
⑤ Das interne MCP-Register
Das Herzstück: ein Eintrag je Server mit Owner, fixierter Version oder Digest, Transport, Hosting-Standort, Auth-Verfahren, Datenklassifizierung, Stufe und Status. Einträge entstehen aus Erkennungsfunden und aus Self-Service-Anträgen. Dauert ein Antrag drei Wochen, bleiben die Schatten-Server.
Ein neues Produkt brauchen Sie nicht. Azure API Center kann die Register-API bereitstellen, die GitHub Copilot erwartet (laut Microsofts Anleitung vom Dezember 2025 verlangte Copilot damals anonymen Lesezugriff, halten Sie die Metadaten also unkritisch). Ein Git-Repository mit einer YAML-Datei je Server funktioniert ebenfalls.
⑥ Das MCP-Gateway für Remote-Server
Leiten Sie Remote-MCP-Verkehr über ein Gateway, das die URL-Allowlist durchsetzt, die OAuth-Audience prüft, Richtlinien je Tool anwendet und jeden Aufruf protokolliert, etwa Azure API Management. Die Architektur beschreibt unser AI-Gateway-Pattern, Token-Audience und Scopes unser Deep Dive zur MCP-Autorisierung.
⑦ Client-Richtlinie für lokale STDIO-Server
Einen Prozess, den der Agent auf dem Laptop startet, sieht kein Gateway. Lokale Server brauchen Richtlinien im Client.
- GitHub Copilot. Seit dem 6. August 2026 sind
allowedMcpServersunddeniedMcpServersincopilot/managed-settings.json(im Repository.github-private) allgemein verfügbar und werden in Copilot-App, CLI und VS Code durchgesetzt. Der Nur-Register-Modus ist weiterhin Public Preview. - Claude Code. Eine per MDM verteilte
managed-mcp.jsonlegt eine feste Serverliste fest. Alternativ ergibtallowedMcpServersmitallowManagedMcpServersOnly: trueeinen freigegebenen Katalog, den Nutzer nicht erweitern können. Laut Anthropic-Dokumentation ist einserverName-Eintrag „not a security control"; nutzen SieserverCommandundserverUrl.
Geben Sie einen lokalen Server der Stufe 1 oder 2 frei, fixieren Sie die exakte Version und betreiben Sie ihn im Container oder in einer Sandbox mit eingeschränktem ausgehendem Verkehr. Prozessisolation und Egress-Beschränkung empfiehlt auch die CSA als Sofortmaßnahme gegen das STDIO-Problem.
Was die Zahlen sagen
„Gefundene Server je Projekt" veröffentlichen wir bewusst nicht; die Zahl hängt von der Größe der Umgebung ab. Übertragbar ist eine Methode, Funde zu priorisieren.
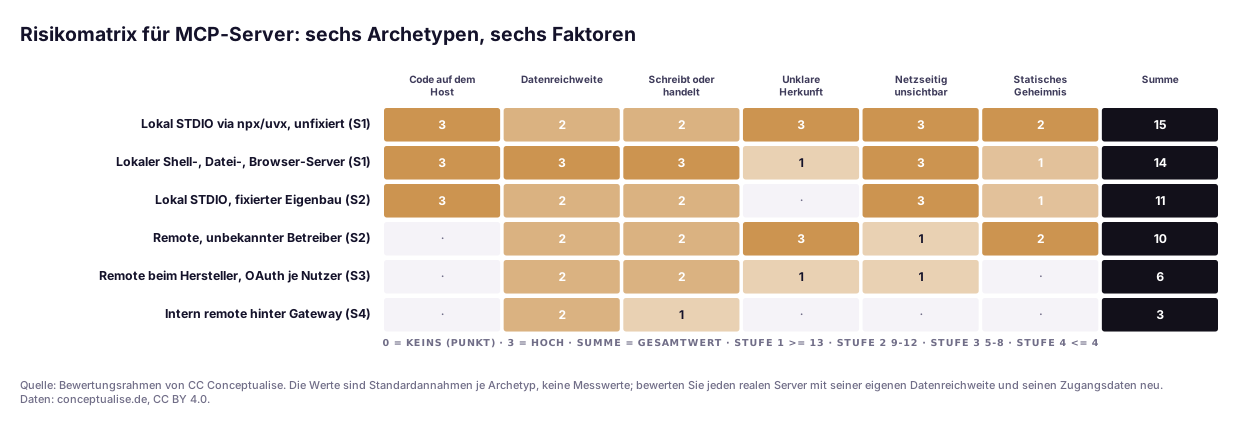
Beide Zeilen der Stufe 1 sind lokale Server: Sie führen Code auf dem Host aus und sind für Netzkontrollen unsichtbar. Ein unfixierter npx-Start fügt unklare Herkunft hinzu, denn die Version von morgen ist nicht die, die Sie geprüft haben. Ein fixierter Eigenbau beseitigt dieses Risiko, nicht aber das der Ausführung, und bleibt deshalb in Stufe 2. Darum betreiben wir selbst eigene lokale Server in der Sandbox. Bewerten Sie jeden realen Server neu, denn die Datenreichweite hängt davon ab, womit er verbunden ist.
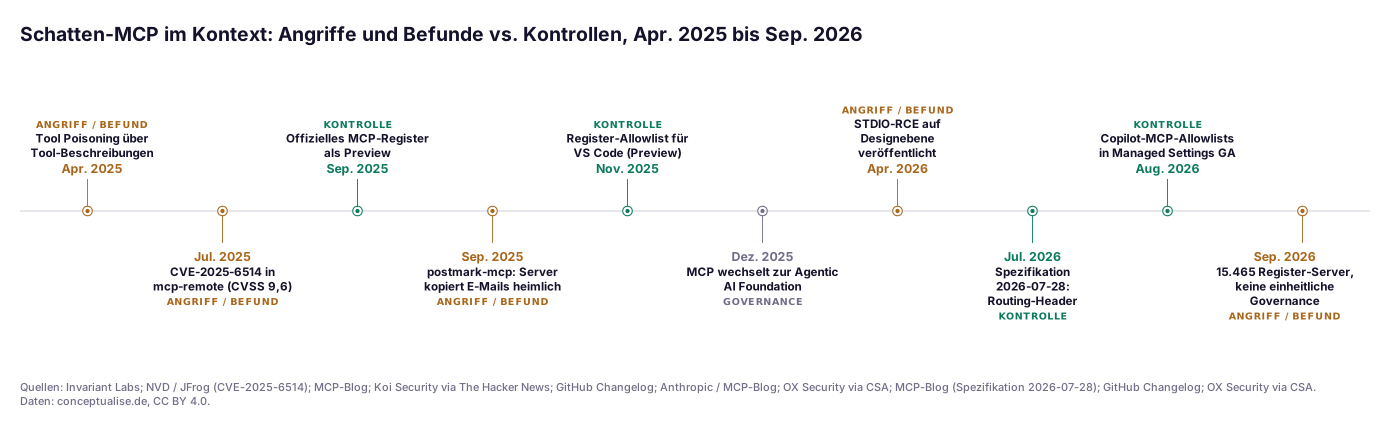
Erst kamen die Angriffe, ab Ende 2025 folgten brauchbare Kontrollen; GitHubs Allowlist wurde erst im August 2026 allgemein verfügbar. Die meisten Richtlinien hinken noch hinterher.
Aus einem aktuellen Projekt
Bei einem Review der KI-Plattform war sich ein europäischer Kunde dieses Jahr sicher, nur „ein paar" MCP-Server zu haben, alle auf einer Wiki-Liste. Wir sammelten die Konfigurationsdateien einer Pilotgruppe von Laptops ein und scannten die wichtigste Organisation in der Versionsverwaltung.
Die meisten Server waren harmlose SaaS-Konnektoren. Drei Muster waren es nicht: Community-Pakete, gestartet mit npx -y ohne Version, Personal Access Tokens mit weit mehr Rechten als nötig, und eine eingecheckte .mcp.json, die auf eine private Tunnel-Domain aus einem Hackathon zeigte.
Niemand hatte fahrlässig gehandelt; die Liste hatte schlicht keine Durchsetzung und keinen schnellen Antragsweg. Wir bauten ein Register in Git, verteilten Allowlists zunächst im Protokollmodus, fixierten und sandboxten die wenigen lokalen Server, die die Entwickler wirklich brauchten, und richteten einen schnellen Antragsweg ein. Die schwierigste Frage war, wem ein Server gehört, wenn sein Ersteller das Team wechselt.
Die Entscheidungstabelle
Die Stufen stammen aus der Matrix oben.
| Stufe | Typischer Archetyp | Standardentscheidung | Pflichtkontrollen | Review |
|---|---|---|---|---|
| S1 (Summe ≥ 13) | Lokal STDIO via npx/uvx, unfixiert; lokaler Shell-, Datei- oder Browser-Server | Blockieren bis zur Prüfung | Exakte Version, Sandbox, Egress-Beschränkung, benannter Owner, serverCommand-Eintrag | Bei jeder neuen Version |
| S2 (9–12) | Fixierter lokaler Eigenbau; Remote-Server mit unbekanntem Betreiber | Freigabe mit Auflagen | Sandbox für lokal; Gateway plus OAuth für remote; keine geteilten statischen Secrets | Quartalsweise |
| S3 (5–8) | Server beim Hersteller, OAuth je Nutzer | Reguläre Freigabe | Gateway-Routing, minimale Scopes, Datenklassifizierung, AV-Vertrag | Halbjährlich |
| S4 (≤ 4) | Interner Remote-Server hinter dem Gateway | Vorab freigegebener Katalog | Registereintrag, Logging, Owner | Jährlich |
| Jede | Toter Hostname, unbekannter Herausgeber, Beinahe-Name eines Herstellers | Ablehnen | Aus Konfigurationen entfernen, nach Doppelgängern suchen | entfällt |
Nie nach Namen freigeben, und jede Sperre mit einem schnellen Antragsweg koppeln.
Governance für europäische Unternehmen
Keine EU-Regelung nennt MCP beim Namen. Mehrere machen einen ungesteuerten MCP-Bestand dennoch zum Prüfungsbefund.
NIS2. Artikel 21 Absatz 2 der Richtlinie (EU) 2022/2555 nennt Asset-Management (Buchstabe i) und Sicherheit der Lieferkette (Buchstabe d) unter den Mindestmaßnahmen. Ein MCP-Server ist beides. In Deutschland stehen diese Pflichten in § 30 BSIG, anwendbar seit dem 6. Dezember 2025. Mehr dazu in unserem Leitfaden zur NIS2-Lieferkettensicherheit.
DORA. Artikel 8 der Verordnung (EU) 2022/2554 verlangt ein Inventar der IKT-Assets, Artikel 28 ein Informationsregister zu den Vereinbarungen mit IKT-Drittdienstleistern. Ein Schatten-MCP-Server fehlt per Definition in beiden.
DSGVO. Ein Remote-MCP-Server, der personenbezogene Daten erhält, ist Auftragsverarbeiter oder Empfänger (Artikel 28 und 30, außerhalb der EU zusätzlich Kapitel V). MCP kennt keine Regionen, also gehört der Hosting-Standort ins Register.
Ein pragmatischer Einführungspfad
- Woche 1–2: Bestand. Konfigurationsdateien einsammeln, vorhandene EDR-Daten nutzen, Versionsverwaltung scannen. Noch nichts blockieren.
- Woche 3–4: Register und Stufen. Fingerprints bilden, Owner zuweisen, bewerten. Tote Hostnamen und unbekannte Herausgeber sofort entfernen.
- Monat 2: Allowlists im Protokollmodus. Verwaltete Einstellungen für Copilot, Claude Code und weitere unterstützte Clients verteilen. Beobachten, was blockiert würde, und den Antragsweg öffnen.
- Monat 3: durchsetzen und routen. Allowlists scharf schalten, Remote-Server über das Gateway leiten, freigegebene lokale Server fixieren und sandboxen. Eigene Server nach den Regeln unseres Leitfadens für Enterprise-MCP-Server bauen.
- Laufend: Kreis schließen. Logs, Sperren und Drift zurück in die Erkennung führen; bei jeder Änderung neu bewerten.
Das Fazit
Schatten-MCP ist kein Grund, Agenten zu verbieten. Es ist ein Grund, MCP-Server als das zu behandeln, was sie sind: Abhängigkeiten, die Code ausführen und Zugangsdaten halten. Wer das gut löst, hat ein Register, Durchsetzung in Client und Gateway und einen Antragsweg, der schnell genug ist, dass niemand Umwege braucht.
Wenn Sie in diesem Quartal nur eines tun: Sammeln Sie die Konfigurationsdateien ein und finden Sie jeden unfixierten npx- oder uvx-Start. Wenn Sie zwei Dinge tun: Verteilen Sie eine verwaltete Allowlist, die nach Befehl und URL prüft. Der Rest macht aus der nächsten Veröffentlichung ein Ticket statt eines Vorfalls.
Wenn Sie Unterstützung möchten: Unser Zero-Trust-Team setzt Erkennung und Register als kurzes Projekt mit festem Umfang auf.
FAQ
Was ist Schatten-MCP?
Schatten-MCP ist jeder Model-Context-Protocol-Server, der in Ihrer Organisation ohne Freigabe, Owner oder Überwachung läuft: ein Community-Server, den ein Entwickler per npx in seinen Coding-Agenten einbindet, ein Remote-Endpunkt aus einem öffentlichen Verzeichnis oder ein Server in der .mcp.json eines Repositorys. OWASP führt das Thema als MCP09:2025 in den MCP Top 10.
Warum sind lokale STDIO-MCP-Server riskanter als Remote-Server?
Ein lokaler STDIO-Server läuft auf dem Rechner des Entwicklers, mit dessen Dateien und Zugangsdaten, und ist für Netzkontrollen unsichtbar. OX Security hat im April 2026 gezeigt, dass die offiziellen MCP-SDKs jeden Befehl ausführen, den die Konfiguration nennt. Remote-Server bergen Datenabfluss-Risiken, führen aber keinen Code auf dem Endpunkt aus.
Wie finden wir MCP-Server, die bereits im Einsatz sind?
Kombinieren Sie drei Signale: Endpunkt-Telemetrie für konfigurierte Server und Agentenprozesse (Microsoft Defender for Endpoint inventarisiert inzwischen lokale KI-Agenten und ihre MCP-Konfigurationen unter Windows und macOS), Proxy- und DNS-Logs für Remote-Endpunkte und Tunnel sowie einen Repository-Scan nach eingecheckten MCP-Konfigurationsdateien. Führen Sie alle drei in einem Register zusammen.
Können wir nicht freigegebene MCP-Server in GitHub Copilot und Claude Code blockieren?
Ja. Seit August 2026 unterstützt GitHub Copilot allowedMcpServers und deniedMcpServers in einer zentral verwalteten Settings-Datei, durchgesetzt in der Copilot-App, der Copilot CLI und VS Code. Claude Code unterstützt eine feste Serverliste per managed-mcp.json oder einen freigegebenen Katalog per allowedMcpServers mit allowManagedMcpServersOnly. Prüfen Sie nach Befehl oder URL, nie nach Namen.
Reicht ein MCP-Gateway allein aus?
Nein. Ein Gateway steuert Remote-Server, deren Verkehr über das Gateway läuft. Einen lokalen STDIO-Server, den der Agent als Kindprozess auf dem Laptop startet, sieht es nicht. Sie brauchen Client-Richtlinien für lokale Server, das Gateway für Remote-Server und Erkennung für alles, was an beidem vorbeirutscht.
Welche EU-Regelwerke machen Schatten-MCP zum Compliance-Thema?
Mehrere, mittelbar. Die NIS2-Richtlinie verlangt in Artikel 21 Absatz 2 Asset-Management und Sicherheit der Lieferkette, in Deutschland umgesetzt in § 30 BSIG. DORA verlangt in Artikel 8 ein IKT-Asset-Inventar und in Artikel 28 ein Informationsregister zu IKT-Drittdienstleistern. Nach DSGVO braucht ein Remote-Server, der personenbezogene Daten erhält, einen Vertrag und außerhalb der EU eine Übermittlungsgrundlage.
Quellen
Alle Quellen geprüft am 15. November 2026. Größenangaben von OX Security sind Schätzungen des Herstellers, wiedergegeben von der Cloud Security Alliance.
Tier A: Primärquellen, Standards und Regulierung
- OWASP MCP Top 10, MCP09:2025 Shadow MCP Servers: https://owasp.github.io/www-project-mcp-top-10/2025/MCP09-2025%E2%80%93Shadow-MCP-Servers
- MCP-Blog, Spezifikation 2026-07-28: https://blog.modelcontextprotocol.io/posts/2026-07-28/
- MCP-Blog, Vorstellung des MCP-Registers (8. Sep. 2025): https://blog.modelcontextprotocol.io/posts/2025-09-08-mcp-registry-preview/
- MCP-Blog, MCP wechselt zur Agentic AI Foundation (9. Dez. 2025): https://blog.modelcontextprotocol.io/posts/2025-12-09-mcp-joins-agentic-ai-foundation/
- NVD, CVE-2025-6514 (mcp-remote): https://nvd.nist.gov/vuln/detail/CVE-2025-6514
- GitHub Changelog, MCP-Allowlists in Enterprise Managed Settings (Aug. 2026): https://github.blog/changelog/2026-08-07-mcp-allowlists-in-enterprise-managed-settings
- GitHub Changelog, internes MCP-Register und Allowlist für VS Code Stable (Nov. 2025): https://github.blog/changelog/2025-11-18-internal-mcp-registry-and-allowlist-controls-for-vs-code-stable-in-public-preview/
- Anthropic, Claude-Code-Dokumentation zur Steuerung von MCP-Servern: https://code.claude.com/docs/de/managed-mcp
- Microsoft Learn, Erkennung lokaler KI-Agenten mit Defender for Endpoint: https://learn.microsoft.com/de-de/defender-endpoint/local-agent-discovery-overview
- Microsoft Learn, Support-Matrix für KI-Agenten in Defender for Endpoint: https://learn.microsoft.com/de-de/defender-endpoint/ai-agent-support-matrix
- Richtlinie (EU) 2022/2555 (NIS2), Artikel 21: https://eur-lex.europa.eu/eli/dir/2022/2555/oj/deu
- Verordnung (EU) 2022/2554 (DORA), Artikel 8 und 28: https://eur-lex.europa.eu/eli/reg/2022/2554/oj/deu
- Verordnung (EU) 2016/679 (DSGVO): https://eur-lex.europa.eu/eli/reg/2016/679/oj/deu
Tier B: Forschung und Analyse
- Cloud Security Alliance, Research Note zum MCP-STDIO-Designfehler (23. Apr. 2026): https://labs.cloudsecurityalliance.org/research/csa-research-note-mcp-rce-design-vulnerability-20260423-csa/
- Cloud Security Alliance, Research Note zur OX-Studie über MCP-Marktplätze (7. Okt. 2026): https://labs.cloudsecurityalliance.org/research/csa-research-note-mcp-marketplace-governance-ox-20261007-csa/
- OX Security, „The Mother of All AI Supply Chains" (15. Apr. 2026): https://www.ox.security/blog/the-mother-of-all-ai-supply-chains-critical-systemic-vulnerability-at-the-core-of-the-mcp
- Invariant Labs, MCP Security Notification: Tool Poisoning Attacks (1. Apr. 2025): https://invariantlabs.ai/blog/mcp-security-notification
- JFrog, CVE-2025-6514, kritische RCE in mcp-remote: https://jfrog.com/blog/2025-6514-critical-mcp-remote-rce-vulnerability/
Tier C: Hersteller und Presse, richtungsweisend
- Microsoft All Things Azure, privates MCP-Register mit Azure API Center und Durchsetzung in GitHub Copilot (Dez. 2025): https://devblogs.microsoft.com/all-things-azure/locking-down-mcp-create-a-private-registry-on-azure-api-center-and-enforce-it-in-github-copilot-and-vs-code/
- Microsoft Learn, MCP-Server in Azure API Management: https://learn.microsoft.com/de-de/azure/api-management/mcp-server-overview
- The Hacker News, erster bösartiger MCP-Server entdeckt, Bericht über den Fund von Koi Security (Sep. 2025): https://thehackernews.com/2025/09/first-malicious-mcp-server-found.html
Themen