KI-Coding-Agenten absichern: Sandbox, Secrets, Leitplanken
KI-Coding-Agenten leaken doppelt so oft Secrets. Neun Kontrollen von Sandbox bis CI, mit denen Sie Claude Code, Copilot und Cursor sicher betreiben.
Am 17. März 2026 veröffentlichte GitGuardian die fünfte Ausgabe seines Reports „State of Secrets Sprawl“. Eine Zeile daraus machte in jedem AppSec-Kanal die Runde, den wir verfolgen: Commits mit Claude Code als Co-Autor enthielten in rund 3,2 % der Fälle ein Secret, gegenüber einer Basisrate von 1,5 % über alle öffentlichen GitHub-Commits. Das ist ungefähr das Doppelte. GitGuardian betont, man solle das nicht als „simple tool failure“ lesen, und hat recht: Jeder dieser Commits wurde von einem Menschen übernommen und gepusht. Trotzdem beschreibt die Zahl etwas Reales. Coding-Agenten schreiben inzwischen einen großen Teil des Codes in unseren Repositories, und die Kontrollen drumherum stammen aus einer Zeit mit menschlichem Tempo.
Die Leak-Rate ist nur das sichtbarste Symptom. Seit Mitte 2025 kaperte Schadsoftware lokal installierte Agenten-CLIs, um Zugangsdaten zu suchen. Eine Prompt Injection schaltete GitHub Copilot auf Auto-Approve. Ein Wurm versuchte, Dateien in .claude/-Ordnern abzulegen, um sich festzusetzen. Und Sicherheitsforscher zeigten im Juli 2026 eine Woche lang, dass Agenten-Sandboxen halten, die Werkzeuge drumherum aber nicht. Dieser Beitrag richtet sich an alle, die entscheiden, wie Agenten in der Delivery-Pipeline laufen: CTOs, CISOs, Plattformverantwortliche und Architekten. Wir folgen dem Code vom Laptop über die Agenten-Sandbox und das Repository bis in die CI, markieren neun Kontrollpunkte und sagen klar, welcher welchen Fehler stoppt.
TL;DR / Das Wichtigste in Kürze
- Agenten verdoppeln die Leak-Rate, den Knopf drückt weiter ein Mensch. GitGuardian misst rund 3,2 % für Commits mit Claude Code als Co-Autor gegenüber 1,5 % Basisrate. Push-Schutz ist heute Pflicht, kein Reifegradziel.
- Die Sandbox ist notwendig, aber nicht ausreichend. Eingebaute Sandboxen decken Shell-Befehle ab. Hooks, MCP-Server und Datei-Tools laufen oft außerhalb, und standardmäßig lesen sie
~/.sshmit. - Der eigentliche Ausbruch ist der Trust Handoff. Die Sandbox-Escapes 2026 haben keine Sandbox gebrochen. Agenten schrieben Konfigurations-, Hook- und Task-Dateien, die ein vertrauenswürdiges Werkzeug außerhalb später ausführte. Schützen Sie diese Dateien wie Code.
- Agenten umgehen Ihre Netzwerkkontrollen. CLI- und IDE-Agenten sprechen direkt vom Arbeitsplatz mit Modell-APIs und MCP-Servern, meist am Web-Proxy vorbei. Leiten Sie sie über ein KI-Gateway.
- Vier Kontrollen tragen das meiste Gewicht. In unserer Matrix stoppen oder begrenzen zentrale Policy, keine lokalen Zugangsdaten, geschützte Konfigurationsdateien und freigabepflichtige CI gemeinsam jedes Szenario. Jede allein lässt Lücken.

Download: Editierbare draw.io-Datei · In diagrams.net öffnen · Diagrammdaten (CSV)
Warum das jetzt zählt
Vor zwei Jahren vervollständigte ein KI-Assistent Zeilen im Editor. Heute ist er ein Agent. Er liest das Repository, startet den Build, installiert Pakete, ruft Werkzeuge über MCP auf, ändert Konfiguration und öffnet Pull Requests, und zwar mit den Rechten des Entwicklerrechners oder des CI-Runners. Das ist weniger ein IDE-Plug-in als ein neuer Kollege mit Shell-Zugang, der alles glaubt, was er liest.
Secrets. GitGuardian zählt für 2025 rund 29 Millionen auf öffentlichem GitHub entdeckte Secrets, die Zahl neu geleakter Secrets stieg um 34 % gegenüber dem Vorjahr. Secrets für KI-Dienste wuchsen um 81 % auf 1.275.105. In MCP-Konfigurationsdateien fand GitGuardian 24.008 eindeutige Secrets und merkt an, dass verbreitete MCP-Anleitungen empfehlen, API-Keys direkt dort einzutragen.
Agenten als Waffe. Am 26. und 27. August 2025 landeten acht bösartige Nx-Versionen auf npm. Laut Snyk rief die Payload jede installierte KI-CLI mit abgeschalteten Schutzmechanismen auf: Claude Code mit --dangerously-skip-permissions, Gemini CLI mit --yolo, Amazon Q mit --trust-all-tools. Die Agenten sollten Schlüssel, .env-Dateien und Wallets inventarisieren. Semgrep stellte fest, dass Claude in den ausgewerteten Logs ablehnte, warnt aber, dass eine leicht umformulierte Anfrage solche Ablehnungen oft umgeht. Eine Agenten-CLI mit Bypass-Flag ist ein fertiges Aufklärungswerkzeug für jede Schadsoftware auf dem Rechner.
Agenten als Ziel. Im Juli 2025 schmuggelte ein bösartiger Commit in die Amazon-Q-Developer-Erweiterung für VS Code einen Prompt, der den Agenten anwies, Rechner und Cloud-Ressourcen zu löschen. Er wurde mit Version 1.84.0 ausgeliefert, bevor er zurückgezogen wurde; laut Amazon waren keine Nutzer betroffen. CVE-2025-53773, veröffentlicht am 12. August 2025, zeigte eine Prompt Injection, die Copilot anwies, "chat.tools.autoApprove": true in die Workspace-Einstellungen zu schreiben. Danach führte Copilot Terminalbefehle ohne Rückfrage aus.
Sandboxen und ihr Umfeld. CVE-2026-25725, behoben in Claude Code v2.1.2, erlaubte Code in der Bubblewrap-Sandbox, .claude/settings.json anzulegen und einen SessionStart-Hook zu platzieren, der beim nächsten Start mit Host-Rechten lief. Im Juli 2026 veröffentlichte Pillar Security sieben Schwachstellen in Cursor, Codex CLI, Gemini CLI und Antigravity. Die Forschungsnotiz der Cloud Security Alliance trifft den Kern: Keine davon brach die Sandbox. Jedes Mal schrieb der Agent etwas, das eine vertrauenswürdige Komponente außerhalb später ausführte.
Persistenz. Der Wurm Mini Shai-Hulud, der im April 2026 SAPs npm-Pakete traf, stahl Claude- und MCP-Konfigurationen. Laut Aikido versuchte er zudem, .claude/settings.json, .vscode/tasks.json und .vscode/setup.mjs in Repositories zu pushen, als Commits des Autors „claude“. Die Kampagne haben wir in unserer Analyse der npm-Lieferkettenangriffe 2026 zerlegt.
Nichts davon spricht für ein Agentenverbot. Es spricht dafür, den Agenten als privilegierte Workload mit eigenem Bedrohungsmodell zu behandeln. Den allgemeinen Fall behandelt unser Leitfaden zu Prompt Injection und Tool-Missbrauch; hier bleiben wir auf dem Weg in die Produktion.
Die neun Kontrollpunkte vom Laptop bis zur CI
Das Diagramm liest sich von links nach rechts. Eine Entwicklerin promptet einen Agenten-Client. Der Agent plant, ruft ein Modell, ändert den Workspace und führt Befehle in einer Sandbox aus. Er pusht in einen Branch, ein Pull Request startet die CI, die CI deployt. Darunter liegen drei Dinge, die der Agent nicht kontrolliert: nicht vertrauenswürdige Inhalte, die Modell-API und MCP-Server oder Erweiterungen. Wo es passt, verweisen wir auf die OWASP Top 10 for Agentic Applications vom 9. Dezember 2025, damit Ihr Risikoregister eine anerkannte Taxonomie zitieren kann.
① Zentral verwaltete Agenten-Policy: kein YOLO-Modus auf echten Rechnern
Jeder ernstzunehmende Agent hat ein Berechtigungssystem: Allow-, Ask- und Deny-Regeln, einen Sandbox-Schalter und einen Modus, der alle Rückfragen überspringt. Die Frage ist, wer ihn einstellt. Standardmäßig die Entwicklerin, und oft darf auch das Repository Einstellungen vorschlagen. CVE-2025-53773 funktionierte, weil eine Workspace-Datei Auto-Approve einschalten konnte.
Setzen Sie die sicherheitsrelevanten Schlüssel zentral, wo weder Nutzer noch Repository sie überschreiben. Claude Code stellt zentral verwaltete Einstellungen (Managed Settings) an die Spitze der Rangfolge: „Nothing in your own settings files or --settings overrides a managed key.“ Bypass- und Auto-Modi lassen sich aus Projekteinstellungen gar nicht aktivieren. Copilot, Cursor und Codex haben eigene Enterprise-Policies. Nutzen Sie sie, um die Sandbox zu erzwingen, Bypass-Modi auf Rechnern mit echten Zugangsdaten abzuschalten, Lesezugriffe auf .env, ~/.ssh und Cloud-CLI-Caches zu verbieten und die zulässigen MCP-Server festzulegen. Das entspricht OWASP ASI02 und ASI03 und ist die günstigste Kontrolle auf der Liste.
② OS-Sandbox oder Dev-Container: Dateisystem und Netzwerk gemeinsam isolieren
Claude Code nutzt Seatbelt unter macOS und Bubblewrap unter Linux und WSL2; Codex CLI und Gemini CLI bringen eigene Sandbox-Modi auf Betriebssystemebene mit. Die Sandbox von Claude Code hat zwei unabhängige Ebenen, Dateisystem- und Netzwerkisolation; Netzwerkverkehr läuft über einen lokalen Proxy, der jeden Host gegen eine Allow-List prüft, die leer beginnt. Lassen Sie beide Ebenen aktiv: Ohne Egress-Grenze kann ein Befehl alles nach draußen schicken, was er lesen darf, ohne Dateisystem-Grenze legt er Dateien ab, die spätere Befehle ausführen.
Lesen Sie die Grenzen so genau wie die Funktionen. Dieselbe Seite sagt, die Sandbox „covers shell commands only“. Datei- und Web-Tools folgen Berechtigungsregeln, Hooks und lokale MCP-Server „run with your full access“. Standardmäßig darf gelesen werden: „most of the machine, including credential files such as ~/.ssh and ~/.aws/credentials“. Wir arbeiten deshalb mit zwei Stufen:
- Interaktive Arbeit auf dem Laptop: eingebaute Sandbox, per Policy erzwungen, bei Nichtverfügbarkeit Abbruch statt Fallback, keine ungesandboxten Wiederholungen, Leseverbot für Credential-Pfade.
- Autonome oder lange Aufgaben: ein Wegwerf-Dev-Container, eine Cloud-Entwicklungsumgebung oder ein Cloud-Agent wie der Copilot Cloud Agent. Eingebunden werden nur das Repository und ein eng begrenztes Token.
Erst in der zweiten Stufe sind Bypass-Modi vertretbar, weil es dort nichts zu stehlen und nichts zum Einnisten gibt.
③ Keine Zugangsdaten in Reichweite des Agenten
Diese Kontrolle macht aus den meisten anderen Fehlern Nicht-Ereignisse. Die Nx-Schadsoftware fragte Agenten nach SSH-Schlüsseln und .env-Dateien. Mini Shai-Hulud sammelte Cloud-Token-Caches und MCP-Konfigurationen. GitGuardian fand bei der Analyse des Shai-Hulud-2-Stealers 33.185 eindeutige Secrets auf 6.943 kompromittierten Maschinen. Ein Agent, oder Schadsoftware, die sich als einer ausgibt, kann nur stehlen, was da ist.
Stellen Sie Cloud-Zugriffe auf kurzlebige Zugangsdaten per SSO um und die CI auf OIDC-Föderation je Umgebung. Holen Sie API-Keys aus .env- und MCP-Dateien heraus und beziehen Sie sie zur Laufzeit aus einem Secrets-Manager oder Credential-Helper. Geben Sie dem Agenten ein eigenes, auf ein Repository begrenztes Token, nie das organisationsweite Personal Access Token der Entwicklerin. Die Arbeitsregel: Was in der Umgebung des Agenten lesbar ist, landet irgendwann in einem Prompt, einem Log oder einem Commit.
④ Egress über ein KI-Gateway: Agenten ignorieren Ihren Proxy
Diese Lücke haben die meisten Organisationen nicht bemerkt. Browser-Verkehr zu ChatGPT oder Gemini läuft meist über ein Secure Web Gateway mit TLS-Inspektion und DLP. Eine Agenten-CLI oder IDE-Erweiterung meist nicht. Sie baut eigene Verbindungen zur Modell-API, zu Paket-Registries und zu jedem konfigurierten Remote-MCP-Server auf. In den meisten Umgebungen, die wir prüfen, kann das Sicherheitsteam nicht sagen, mit welchen Modell-Endpunkten und MCP-Servern die Agenten der Entwickler sprechen.
Leiten Sie Modellverkehr über ein KI-Gateway, das die Anbieter-Keys hält, zugelassene Modelle und Regionen durchsetzt, Prompts nach Ihren Aufbewahrungsregeln protokolliert und DLP anwendet. Die meisten Agenten-Clients akzeptieren eine eigene Basis-URL; wo nicht, gehört das in die Beschaffungskriterien. Der Egress aus der Sandbox folgt einer Allow-List aus Ihren Registries und Ihrer Quellcodeverwaltung. Beobachten Sie zusätzlich die Wege, die eine Allow-List nicht erfasst, vor allem Pushes auf github.com mit gestohlenem Token. Das Gateway ist auch Ihr Audit-Trail. Ohne es hat die Frage „Was hat der Agent ans Modell geschickt?“ keine Antwort.
⑤ MCP-Server und Erweiterungen nur aus freigegebener Registry
Jeder MCP-Server, den ein Agent lädt, ist Code mit den Rechten des Agenten, oft außerhalb der Sandbox. Dasselbe gilt für jede IDE-Erweiterung. In GitGuardians Stichprobe öffentlicher MCP-Konfigurationen waren Google-API-Keys das häufigste gültige Secret, und 14 % aller Funde waren PostgreSQL-Verbindungsstrings. Über MCP erreichen Agenten Produktionsdaten.
Führen Sie eine interne Registry freigegebener Server und Erweiterungen, jeweils mit Verantwortlichem, fixierter Version und geprüftem Berechtigungsumfang. Konfigurieren Sie die Clients so, dass nur diese laden, und suchen Sie aktiv nach dem, was trotzdem durchrutscht. Seien Sie ehrlich zur Grenze: Bei Amazon Q war die offizielle Erweiterung selbst manipuliert, eine Allow-List hätte das nicht verhindert. Fixierte Versionen mit kurzer Karenzzeit hätten Zeit verschafft. Deshalb steht diese Kontrolle in unserer Matrix auf „Begrenzt“, nicht „Stoppt“. Das ist OWASP ASI04; unser Beitrag zu Shadow MCP: Erkennung und Governance vertieft die Erkennung.
⑥ Konfigurations-, Hook- und Task-Dateien schützen: den Trust Handoff schließen
Das ist die Lehre aus 2026. Die Sandbox begrenzt, was der Agent tut, nicht, was andere Werkzeuge später mit seinen Dateien tun. Die CSA formuliert es so: Eine Sandbox „is only as strong as the assumptions made by everything downstream of it“. Entscheidend sind Dateien, die ein vertrauenswürdiges Werkzeug ohne Rückfrage ausführt oder befolgt: Agenten-Einstellungen und Hooks (.claude/settings.json, Cursor-Hooks, chat.tools.autoApprove), .vscode/tasks.json, Git-Hooks und Git-Konfiguration, projektlokale Virtualenvs und CI-Workflow-Dateien.
Drei Kontrollen greifen. Der Agenten-Client verweigert Schreibzugriffe aus der Sandbox auf diese Pfade; genau das setzte der Fix für CVE-2026-25725 in Claude Code um. Entwicklerwerkzeuge fragen erneut nach, bevor sie eine während einer Agenten-Sitzung geänderte Task, einen Hook oder Interpreter ausführen. Und das Repository verlangt ein Code-Owner-Review für diese Pfade. Ein CODEOWNERS-Eintrag für .github/workflows/, .claude/ und .vscode/ kostet zehn Minuten.
⑦ Secret-Scanning mit Push-Schutz, lokal und am Remote
Zurück zu den 3,2 %. Agenten erzeugen größere Commits, ändern oft Konfiguration und kopieren bereitwillig einen funktionierenden Verbindungsstring von einer Datei in die nächste. Große Agenten-Diffs werden überflogen. Prüfen Sie deshalb jeden Commit automatisch, zweimal. Zuerst auf dem Rechner: ein Pre-Commit-Hook mit ggshield, gitleaks oder TruffleHog, oder ein Pre-Tool-Hook, der vor jedem git commit des Agenten scannt, sodass der Agent seinen Fehler selbst behebt. Dann am Remote: Push-Schutz in GitHub Secret Protection, Azure DevOps Advanced Security oder GitLab blockiert den Push, egal was auf dem Laptop geschah.
Ein blockierter Push ist in einer Minute behoben. Ein Secret, das erst Wochen später auffällt, wird oft nie widerrufen: GitGuardian fand 64 % der 2022 gültigen Secrets auch 2026 noch aktiv.
⑧ Eigene Identität für den Agenten und Branch-Schutz, der damit rechnet
Ein Agent sollte nicht als die Entwicklerin, mit deren Token, in beliebige Branches committen. GitHubs Dokumentation zum Copilot Cloud Agent ist ein gutes Referenzmodell. Der Agent darf nur in einen einzigen Branch pushen. Wer den Pull Request angestoßen hat, darf ihn nicht freigeben. Nur Nutzer mit Schreibrechten können ihn auslösen. Commits stammen von Copilot, die Entwicklerin steht als Co-Autorin darin.
Übertragen Sie das auf jeden Agenten, auch lokale. Agentenarbeit landet in agent/*-Branches. Für main ist ein Review durch eine andere Person als die Auftraggeberin Pflicht. Commits sind signiert, damit ein Angreifer nicht einfach als „claude“ committen kann wie Mini Shai-Hulud. Das ist OWASP ASI03, und es macht aus „der Agent war's“ ein prüfbares Ereignis.
⑨ CI nur nach Freigabe, ohne Secrets für Agenten-Läufe
Ein Pull Request des Agenten kann Code, Tests, Build-Skripte und Workflows ändern. Läuft die CI automatisch mit Deployment-Secrets, bekommt der Agent, oder wer ihn manipuliert hat, diese Secrets. GitHubs Voreinstellung ist die richtige: Beim Copilot Cloud Agent „workflows are not triggered until Copilot cloud agent's code is reviewed“, und eine Person mit Schreibrechten gibt den Lauf frei.
Wenden Sie die Regel auf jeden Agenten an. Pipelines auf Agenten-Branches laufen erst nach menschlicher Freigabe und ohne Deployment-Zugangsdaten, so wie Sie Pull Requests aus Forks behandeln. Sie führen die Prüfungen aus, die typische Agentenfehler finden: Secrets, SAST, Abhängigkeiten, Lizenzen. Deployments nutzen OIDC je Umgebung. GitGuardian zufolge waren 59 % der vom Shai-Hulud-2-Stealer getroffenen Maschinen CI/CD-Runner. Behandeln Sie den Runner als den am stärksten exponierten Host im Pfad. Unser Leitfaden zum DevSecOps-Pipeline-Design beschreibt die Runner-Isolation.
Was die Zahlen sagen
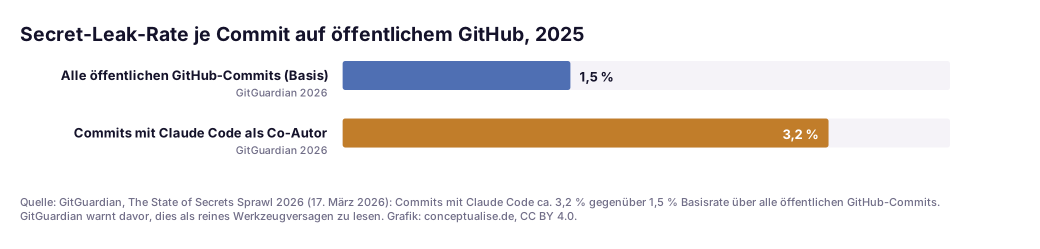
Lesen Sie die Leitgrafik genau. GitGuardians Wert bezieht sich auf Commits, die Claude Code als Co-Autor zugeordnet werden konnten. Er misst nicht alle KI-gestützten Commits; Werkzeuge ohne Spur bleiben unsichtbar. Die öffentliche Zusammenfassung legt die Methode nicht vollständig offen, und wir konnten sie nicht unabhängig nachprüfen. Wir lesen die Verdopplung als Prozesssignal, nicht als Urteil über Modellqualität. Agenten erhöhen Menge und Umfang der Änderungen je Entwickler, und Review-Gewohnheiten für menschlich große Commits halten nicht mit.
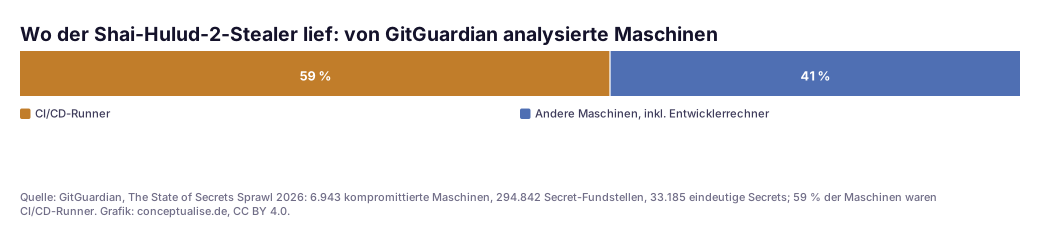
Die zweite Grafik erklärt, warum die Kontrollen ⑦ bis ⑨ so viel zählen wie ① bis ⑥. Die meisten Maschinen, die der Stealer erreichte, waren CI-Runner, keine Laptops. Arbeitsplatz und Pipeline bilden einen gemeinsamen Schadensradius, und ein Agent, der CI mit Secrets auslösen kann, besitzt diese Secrets faktisch.
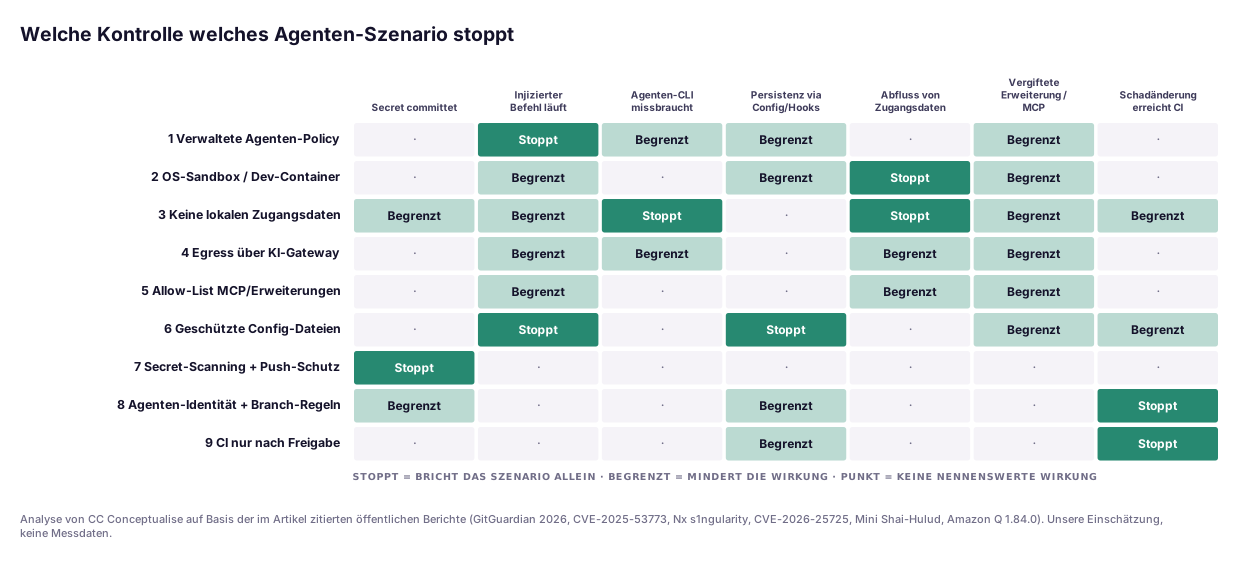
Die Matrix ist unsere Analyse, keine externe Messung: jede Kontrolle bewertet gegen sieben Szenarien aus den oben beschriebenen Vorfällen. Drei Lesarten fallen auf. Keine Zeile ist durchgehend grün, eine Einzelkontrolle ist also keine Strategie. Eine Spalte hat überhaupt kein „Stoppt“: die vergiftete Erweiterung oder der vergiftete MCP-Server. Liefert ein vertrauenswürdiger Anbieter schlechten Code aus, begrenzen Allow-Lists und Sandboxen nur den Schaden; was bleibt, sind fixierte Versionen, Karenzzeiten und schnelles Entfernen. Und vier Kontrollen tragen das meiste: zentrale Policy ①, keine lokalen Zugangsdaten ③, geschützte Konfigurationsdateien ⑥ und freigabepflichtige CI ⑨ stoppen oder begrenzen gemeinsam jedes Szenario. Wenn Budget oder Geduld knapp sind, beginnen Sie dort.
Aus einem aktuellen Projekt
Anfang des Jahres haben wir den Agenteneinsatz bei einem europäischen Softwarehaus geprüft, das einen kommerziellen Coding-Agenten für einige hundert Entwickler eingeführt hatte. Die Einführung war ordentlich: Lizenzprozess, Schulung, Nutzungsrichtlinie. Die Sicherheitsprüfung kam danach und fand die übliche Lücke zwischen Richtlinie und Rechner.
Die Berechtigungseinstellungen blieben jedem selbst überlassen, und ein spürbarer Teil hatte den Modus ohne Rückfragen aktiviert, weil die Rückfragen „bremsten“. Cloud-CLI-Sitzungen mit langen Refresh-Fenstern lagen in Home-Verzeichnissen. Mehrere Repositories enthielten eingecheckte MCP-Konfigurationen mit API-Keys im Klartext, kopiert aus einer README. Agentenverkehr lief direkt vom Laptop zum Modellanbieter und zu Remote-MCP-Servern, die im Sicherheitsteam niemand kannte. Pull Requests von Agenten starteten die volle Pipeline, einschließlich eines Jobs mit Deployment-Zugangsdaten, bevor jemand hinsah.
Nichts davon war böswillig, das meiste unsichtbar. Die Korrektur dauerte rund sechs Wochen. Zuerst kamen zentrale Einstellungen: Sandbox an und ohne Fallback, Bypass-Modi auf Laptops aus, Leseverbot für Credential-Pfade. Lange autonome Aufgaben zogen in Dev-Container um, wo der Bypass-Modus erlaubt war. Wir rotierten eingecheckte Keys, aktivierten Push-Schutz und ergänzten CODEOWNERS für Workflow- und Agenten-Konfigurationspfade. Dann wartete die CI auf Agenten-Branches auf Freigabe und lief ohne Deployment-Secrets. Das KI-Gateway kam zuletzt, weil es eine Beschaffung brauchte. Das schwierigste Gespräch war, wem die MCP-Allow-List gehört.
Die Kontroll-Checkliste
Das ist der Teil für den Screenshot. Stoppt bezieht sich auf die Matrix oben.
| # | Kontrolle | Umsetzung (Stand Ende 2026) | Nachweis für Prüfer | Stoppt |
|---|---|---|---|---|
| 1 | Zentrale Agenten-Policy | Managed Settings in Claude Code; Enterprise-Policies für Copilot, Cursor, Codex per MDM | Policy im Konfigurationsmanagement; Client zeigt Policy-Quelle | Auto-Approve-Umschaltung |
| 2 | OS-Sandbox oder Dev-Container | Eingebaute Sandbox, erzwungen, ohne Fallback; Container oder Cloud-Agenten für autonome Läufe | Policy verlangt Sandbox; Container-Images in Registry | Abfluss aus gesandboxten Befehlen |
| 3 | Keine lokalen Zugangsdaten | Kurzlebige SSO-Zugangsdaten; Secrets-Manager oder Credential-Helper; Agenten-Token je Repo | Keine langlebigen Keys auf Endgeräten oder in MCP-Dateien | CLI-Missbrauch; Diebstahl von Zugangsdaten |
| 4 | Egress über KI-Gateway | Basis-URL des Agenten auf das Gateway; Netzwerk-Allow-List der Sandbox | Gateway-Logs je Nutzer und Modell | Nur Begrenzung |
| 5 | Allow-List für MCP und Erweiterungen | Interne Registry; Client-Allow-Lists; fixierte Versionen mit Karenzzeit | Registry mit Verantwortlichen; Discovery-Berichte | Nur Begrenzung |
| 6 | Geschützte Konfigurations-, Hook- und Task-Dateien | Schreibschutz im Client; erneute Bestätigung geänderter Tasks; CODEOWNERS für .github/workflows/, .claude/, .vscode/ | CODEOWNERS; Branch-Regeln; Client-Version mit Fix | Persistenz über Config/Hooks |
| 7 | Secret-Scanning + Push-Schutz | Pre-Commit- oder Pre-Tool-Scanner; serverseitiger Push-Schutz | Push-Schutz-Kennzahlen; geprüfte Umgehungen | Committete Secrets |
| 8 | Agenten-Identität + Branch-Schutz | Eigene Agenten-Branches; Auftraggeber darf nicht freigeben; signierte Commits | Branch-Rulesets; Audit-Log mit Agenten-Commits | Schadänderung erreicht CI oder main |
| 9 | CI nur nach Freigabe | Freigabe für Agenten-Läufe; keine Deployment-Secrets; OIDC je Umgebung | Workflow- und Environment-Schutzregeln | Agenten-Läufe mit CI-Secrets |
Zwei Warnungen. Jede Kontrolle hat eine Umgehung, und Entwickler finden sie, sobald die Kontrolle mehr als ein paar Sekunden am Tag kostet. Messen Sie also Reibung, nicht nur Abdeckung. Und Agenten-Clients ändern sich schnell: Die Sandbox-Korrekturen 2026 kamen als Patch-Releases. Behandeln Sie Agenten-CLIs und Erweiterungen als verwaltete Software mit Mindestversion.
Governance für europäische Unternehmen
Kein EU-Regelwerk nennt Coding-Agenten beim Namen. Mehrere greifen trotzdem, und Prüfer fragen inzwischen nach.
KI-Verordnung. Software mit einem Agenten zu schreiben ist kein Hochrisiko-Einsatz nach Anhang III, und diese Pflichten gelten nach der Verordnung (EU) 2026/1744 ohnehin erst ab dem 2. Dezember 2027. Artikel 4 gilt dagegen: Seit dem 2. Februar 2025 müssen Betreiber für ausreichende KI-Kompetenz der Beschäftigten sorgen, die KI-Systeme nutzen. Bei Agenten heißt das: Schulung darüber, was der Agent mit ihren Zugangsdaten anrichten kann. Dokumentieren Sie den Nachweis.
NIS2. Artikel 21 Absatz 2 Buchstabe d der Richtlinie (EU) 2022/2555 betrifft die Sicherheit der Lieferkette, Buchstabe e die Sicherheit bei Erwerb, Entwicklung und Wartung einschließlich Schwachstellenmanagement. Agenten, Erweiterungen und MCP-Server sind beides: Lieferkette und Entwicklungsprozess. Die Kontrollen ①, ⑤ und ⑦ bis ⑨ sind die dokumentierten, verhältnismäßigen Maßnahmen, die Prüfer sehen wollen. Für Einrichtungen unter BSI-Aufsicht nach dem deutschen NIS2-Umsetzungsgesetz gilt dieselbe Logik.
Cyber Resilience Act. Für Hersteller von Produkten mit digitalen Elementen ist es der Verordnung (EU) 2024/2847 gleich, wer den Code geschrieben hat. Anhang I und die Sorgfaltspflicht nach Artikel 13 gelten für agentengeschriebenen Code genau wie für menschlichen. Die Meldepflicht nach Artikel 14 gilt seit dem 11. September 2026; ein geleakter Signaturschlüssel oder eine eingeschleuste Hintertür kann meldepflichtig werden. Unser CRA-Melde-Runbook behandelt diese Entscheidung.
DORA und DSGVO. Finanzunternehmen nehmen Agenten in den IKT-Risikomanagementrahmen nach Verordnung (EU) 2022/2554 auf; Agenten oder Modelle von Drittanbietern gehören ins Informationsregister für IKT-Drittdienstleister. Code, Testdaten und Logs enthalten oft personenbezogene Daten. Was davon beim Modellanbieter landet, braucht eine Rechtsgrundlage und außerhalb der EU einen Übermittlungsmechanismus. Das KI-Gateway ④ ist Ihr Nachweis, was gesendet wurde.
Für Teams in der DACH-Region ist das gemeinsame Papier von BSI und ANSSI zu KI-Programmierassistenten vom Oktober 2024 eine zitierfähige Referenz. Es nennt Package Hallucination, indirekte Prompt Injection und Poisoning als Angriffsvektoren und betont, dass Assistenten erfahrene Entwickler nicht ersetzen. Es stammt aus der Zeit vor den Agenten, seine Kernempfehlungen gelten aber weiter, auch für ein Sicherheitskonzept nach IT-Grundschutz.
Ein pragmatischer Einführungspfad
- Woche 1: Bestandsaufnahme. Ermitteln Sie, welche Agenten-Clients, Versionen, Berechtigungsmodi und MCP-Server tatsächlich im Einsatz sind. Endpoint-Management, Inventare der IDE-Erweiterungen und eine Suche nach eingecheckten MCP-Konfigurationen liefern den Großteil des Bildes.
- Woche 2: zentrale Policy und Push-Schutz. Verteilen Sie Managed Settings für jeden zugelassenen Client: Sandbox erzwungen, Bypass-Modi auf Laptops aus, Credential-Pfade gesperrt, Mindestversion gesetzt. Schalten Sie serverseitigen Push-Schutz überall ein. Das deckt ①, ② und ⑦ in Tagen ab.
- Wochen 3–4: Leitplanken in Repository und CI. Ergänzen Sie CODEOWNERS für Workflow-, Agenten- und IDE-Task-Pfade. Beschränken Sie Agenten auf eigene Branches. Verlangen Sie Freigaben für CI-Läufe darauf und entziehen Sie ihnen Deployment-Secrets. Das deckt ⑥, ⑧ und ⑨ ab.
- Monat 2: Zugangsdaten und Container. Stellen Sie auf kurzlebige SSO-Zugangsdaten um, holen Sie Keys aus
.env- und MCP-Dateien und bieten Sie einen Dev-Container- oder Cloud-Agenten-Pfad für lange autonome Aufgaben an. Das deckt ② und ③ ab. - Monat 3: Gateway und Registry. Leiten Sie Agenten über ein KI-Gateway, erzwingen Sie Egress-Allow-Lists in der Sandbox und veröffentlichen Sie eine Registry freigegebener MCP-Server und Erweiterungen. Proben Sie dann den Ernstfall „Ein Agent hat ein Secret und eine Hook-Datei nach
maingepusht“ und stellen Sie sicher, dass das Runbook erst die Persistenz entfernt und dann rotiert.
Das Fazit
KI-Coding-Agenten sind weniger ein neues Risiko als ein altes in neuem Tempo. Sie halten die Rechte der Entwickler, lesen den ganzen Tag nicht vertrauenswürdige Inhalte und erzeugen Änderungen schneller, als Review-Gewohnheiten sie verarbeiten. Die Vorfälle 2026 brauchten nichts Exotisches: eine Zugangsdatei in Reichweite, eine Einstellung, die ein Prompt umschalten konnte, einen Hook, den etwas Vertrauenswürdiges später ausführte, oder eine Pipeline, die erst lief und dann fragte.
Unsere Position ist klar. Wenn Sie in diesem Quartal nur eine Sache tun, verteilen Sie zentrale Einstellungen, die die Sandbox erzwingen und Bypass-Modi auf Rechnern mit echten Zugangsdaten abschalten. Wenn Sie zwei tun, ergänzen Sie Push-Schutz und freigabepflichtige CI für Agenten-Branches. Der Rest der neun macht aus dem nächsten Vorfall statt eines Problems für die ganze Umgebung einen einzelnen schlechten Pull Request. Ein Agentenverbot steht nicht auf der Liste. Es funktioniert nicht, und gerade die Entwickler, die Leitplanken am dringendsten brauchen, umgehen ein Verbot zuerst.
Wenn Sie einen Blick von außen möchten: Unser DevSecOps-Team führt diesen Neun-Punkte-Durchgang als kurzes Review mit festem Umfang für ein oder zwei repräsentative Teams durch. Sie erhalten die ausgefüllte Kontroll-Checkliste für Ihre Umgebung und einsatzbereite Policy-Dateien.
FAQ
Leaken KI-Coding-Agenten wirklich mehr Secrets als Entwickler?
Auf öffentlichem GitHub ja. Laut GitGuardian State of Secrets Sprawl 2026 enthielten Commits mit Claude Code als Co-Autor in rund 3,2 % der Fälle ein Secret, gegenüber 1,5 % über alle öffentlichen Commits. GitGuardian warnt davor, das als reines Werkzeugversagen zu lesen, denn ein Mensch übernimmt und pusht jeden Commit. Agenten erzeugen größere Commits in kürzerer Zeit, Reviewer überfliegen sie. Die Prüfung muss deshalb automatisch laufen: Push-Schutz, Pre-Commit-Scan und weniger Secrets auf dem Rechner.
Reicht die eingebaute Sandbox von Claude Code, Codex CLI oder Cursor?
Sie ist notwendig, aber nicht ausreichend. Laut Dokumentation von Claude Code deckt die Sandbox nur Shell-Befehle ab; Hooks, lokale MCP-Server und die eingebauten Datei-Tools laufen außerhalb, und standardmäßig darf die Sandbox den Großteil des Rechners lesen, einschließlich ~/.ssh. Erzwingen Sie die Sandbox über zentral verwaltete Einstellungen, verbieten Sie Lesezugriffe auf Credential-Pfade und schützen Sie Konfigurations- und Hook-Dateien.
Was ist das Trust-Handoff-Problem bei Agenten-Sandboxen?
Die Sandbox hält, aber der Agent schreibt eine Datei, die ein vertrauenswürdiges Werkzeug außerhalb später ausführt: einen Git-Hook, eine IDE-Task, einen Virtualenv-Interpreter oder die eigene Agenten-Konfiguration. Die Cloud Security Alliance beschrieb so die Funde von Pillar Security vom Juli 2026 in Cursor, Codex CLI, Gemini CLI und Antigravity. CVE-2026-25725 in Claude Code, behoben in v2.1.2, erlaubte Code in der Sandbox, einen SessionStart-Hook in .claude/settings.json zu platzieren.
Dürfen wir YOLO-, Bypass- oder Auto-Approve-Modi erlauben?
Nur in einer Wegwerf-Umgebung ohne Zugangsdaten und mit eingeschränktem Egress, etwa einem Dev-Container oder einem Cloud-Agenten. Nicht auf einem Laptop mit echten Zugangsdaten. Die Nx-Schadsoftware s1ngularity rief im August 2025 lokal installierte KI-CLIs mit --dangerously-skip-permissions, --yolo und --trust-all-tools auf, um Secrets zu suchen, und CVE-2025-53773 zeigte, wie eine Prompt Injection Copilot auf Auto-Approve umschaltet. Sperren Sie den Berechtigungsmodus zentral.
Wie verhindern wir Prompt Injection bei Coding-Agenten?
Sie verhindern sie nicht, Sie begrenzen sie. Behandeln Sie Issues, Kommentare, READMEs, Webseiten, Abhängigkeiten und MCP-Ausgaben als nicht vertrauenswürdig. Sorgen Sie dann dafür, dass eine eingeschleuste Anweisung keine Zugangsdaten findet, keinen offenen Weg nach draußen hat, sich nicht in Konfigurations- oder Hook-Dateien einnisten kann und ohne zweite Person und freigegebenen CI-Lauf nicht in Produktion kommt.
Welche EU-Regeln gelten für den Einsatz von KI-Coding-Agenten?
Ein Coding-Agent ist nach der KI-Verordnung kein Hochrisiko-Einsatz, aber die Pflicht zur KI-Kompetenz nach Artikel 4 gilt seit dem 2. Februar 2025. Artikel 21 Absatz 2 Buchstaben d und e der NIS2-Richtlinie erfassen Lieferkettensicherheit und sichere Entwicklung, also auch Agenten und MCP-Server. Hersteller unter dem Cyber Resilience Act tragen für agentengeschriebenen Code dieselben Pflichten wie für menschlichen. DORA-Unternehmen nehmen Agenten ins IKT-Risikomanagement auf, und die DSGVO gilt für personenbezogene Daten, die an Modellanbieter gehen.
Quellen
Alle Quellen geprüft am 15. November 2026. Agenten-Produkte ändern sich schnell; wo wir Einstellungen oder Sandbox eines Clients beschreiben, zitieren wir die Herstellerdokumentation mit diesem Stand.
Tier A: Primärquellen, Advisories und Regulierung
- Anthropic, Claude Code Security Advisory GHSA-ff64-7w26-62rf (CVE-2026-25725, behoben in v2.1.2): https://github.com/anthropics/claude-code/security/advisories/GHSA-ff64-7w26-62rf
- Anthropic, Claude-Code-Dokumentation, Sandboxing: https://code.claude.com/docs/en/sandboxing
- Anthropic, Claude-Code-Dokumentation, Settings files and precedence: https://code.claude.com/docs/en/settings
- GitHub Docs, Risks and mitigations for Copilot cloud agent: https://docs.github.com/en/copilot/concepts/security-governance-and-network-settings/risks-and-mitigations
- GitHub Docs, Customize the agent firewall: https://docs.github.com/en/copilot/how-tos/use-copilot-agents/coding-agent/customize-the-agent-firewall
- NVD, CVE-2025-53773: https://nvd.nist.gov/vuln/detail/CVE-2025-53773
- OWASP GenAI Security Project, Top 10 for Agentic Applications for 2026 (9. Dez. 2025): https://genai.owasp.org/resource/owasp-top-10-for-agentic-applications-for-2026/
- ANSSI und BSI, AI Coding Assistants (4. Okt. 2024): https://cyber.gouv.fr/en/publications/jointly-led-international-publications/ai-coding-assistants/
- Verordnung (EU) 2024/1689 (KI-Verordnung), Artikel 4: https://eur-lex.europa.eu/eli/reg/2024/1689/oj/deu
- Richtlinie (EU) 2022/2555 (NIS2), Artikel 21: https://eur-lex.europa.eu/eli/dir/2022/2555/oj/deu
- Verordnung (EU) 2024/2847 (Cyber Resilience Act), Artikel 13 und 14, Anhang I: https://eur-lex.europa.eu/eli/reg/2024/2847/oj/deu
- Verordnung (EU) 2022/2554 (DORA): https://eur-lex.europa.eu/eli/reg/2022/2554/oj/deu
Tier B: Forschung und Analyse
- GitGuardian, The State of Secrets Sprawl 2026 (Report-Seite): https://www.gitguardian.com/state-of-secrets-sprawl-report-2026
- GitGuardian, The State of Secrets Sprawl 2026 (Blog-Zusammenfassung: 3,2 % vs. 1,5 %, MCP- und Arbeitsplatz-Befunde): https://blog.gitguardian.com/the-state-of-secrets-sprawl-2026/
- GitGuardian, Pressemitteilung vom 17. März 2026: https://blog.gitguardian.com/the-state-of-secrets-sprawl-2026-pr/
- Cloud Security Alliance, „AI Coding Agent Sandbox Escapes: The Trust Handoff Flaw“ (22. Juli 2026): https://labs.cloudsecurityalliance.org/research/csa-research-note-ai-coding-agent-sandbox-escapes-20260722-c/
- Snyk, Weaponizing AI coding agents for malware in the Nx malicious package: https://snyk.io/blog/weaponizing-ai-coding-agents-for-malware-in-the-nx-malicious-package
- Semgrep, Security alert: Nx compromised to steal wallets and credentials: https://semgrep.dev/blog/2025/security-alert-nx-compromised-to-steal-wallets-and-credentials
- Embrace The Red, GitHub Copilot: Remote Code Execution via Prompt Injection (CVE-2025-53773): https://embracethered.com/blog/posts/2025/github-copilot-remote-code-execution-via-prompt-injection
- Aikido, Mini Shai-Hulud has appeared (SAP-npm-Pakete): https://aikido.dev/blog/mini-shai-hulud-has-appeared
- JFrog Security Research, Amazon Q VS Code extension compromised with malicious code (23. Juli 2025): https://research.jfrog.com/post/amazon-q-vs-code-extension-compromised-with-malicious-code/
Tier C: Hersteller und Nachrichten, richtungsweisend
- StepSecurity, Nx build system package compromised: https://stepsecurity.io/blog/supply-chain-security-alert-popular-nx-build-system-package-compromised-with-data-stealing-malware
- The Hacker News, Malicious Nx packages in s1ngularity attack: https://thehackernews.com/2025/08/malicious-nx-packages-in-s1ngularity.html
- TechRepublic, Amazon Q data-wiping prompt: https://www.techrepublic.com/article/news-amazon-q-data-wiping-prompt-security-hack/
Themen