Detection-as-Code: Sigma, KQL und CI für Sentinel
Detection-as-Code für Microsoft Sentinel: Sigma-Regeln, Tests, Konvertierung nach KQL mit pySigma und Feedback, plus unser Test von 226 Cloud-Regeln.
Nach dem 31. März 2027 wird Microsoft Sentinel im Azure-Portal nicht mehr unterstützt und läuft nur noch im Defender-Portal. Bereits im April 2026 hat MITRE mit ATT&CK v19 die Taktik Defense Evasion aufgeteilt; viele Zuordnungen in der Branche zeigen seitdem auf eine Taktik, die es nicht mehr gibt. Und am 4. Oktober 2026 erschien pySigma 2.0, die Bibliothek hinter dem meisten Sigma-Tooling. Ein SOC, dessen Erkennungsregeln von Hand im Portal gepflegt werden, spürt jede dieser Änderungen. Wer seine Regeln mit Tests in Git hält, erledigt sie per Pull Request.
Dieser Beitrag richtet sich an CISOs, SOC-Leitungen, Detection Engineers und die Plattformteams, die die Pipeline betreiben. Wir zeigen die Detection-as-Code-Pipeline, die wir für Microsoft Sentinel aufbauen, und was passierte, als wir im November 2026 alle 226 öffentlichen SigmaHQ-Cloud-Regeln hindurchgeschickt haben. Kurz gesagt: Schreiben und Konvertieren sind einfach. Die Arbeit steckt im Schema-Mapping und in den Testdaten, und beides liefert Ihnen der öffentliche Regelbestand nicht.
TL;DR / Das Wichtigste in Kürze
- Detection-as-Code ist ein Kreislauf, kein Konverter. Schreiben, testen, konvertieren, ausrollen, messen, und jeder False Positive wird zum Testfall.
- Sigma lässt sich nach KQL übersetzen, aber Cloud-Regeln brauchen Ihr eigenes Mapping. Die Standard-Pipelines des Kusto-Backends ordneten in unserem Test 0 von 226 SigmaHQ-Cloud-Regeln einer Sentinel-Tabelle zu.
- Die eigentliche Lücke sind Feldnamen. Nur 18 von 226 Cloud-Regeln verwenden Feldnamen, die exakt so in der passenden Sentinel-Tabelle existieren; bei 100 weiteren weicht nur die Groß-/Kleinschreibung ab.
- Der öffentliche Bestand hat keine Cloud-Testdaten. 0 von 226 SigmaHQ-Cloud-Regeln haben Regressionsdaten, bei Windows sind es 447 von 2.427.
- Pinnen Sie Ihre Toolchain. Das Kusto-Backend verlangt pySigma 1.x, sigma-cli 4.0 verlangt 2.x, und eine ungepinnte Installation brach.

Download: Editierbare draw.io-Datei · In diagrams.net öffnen · Diagrammdaten (CSV)
Warum Detection-as-Code jetzt zählt
Detection Engineering ist schlicht Softwaretechnik, angewandt auf Erkennungsregeln: Review, Tests, Versionen und Rollback. Drei Veränderungen im Jahr 2026 haben daraus Pflichtarbeit gemacht.
- Die Plattform zieht um. Nach dem 31. März 2027 gibt es Sentinel nur noch im Defender-Portal. Benutzerdefinierte Erkennungsregeln als Code (eine neue Bicep-Ressource
Microsoft.Security/detectionRules) sind in der Vorschau und setzen das Onboarding ins Defender-Portal sowie Microsoft 365 E5 oder eine gleichwertige Lizenz voraus. Regeln in Git lassen sich neu ausrollen; reine Portal-Regeln baut jemand von Hand nach. - Die Taxonomie hat sich verschoben. ATT&CK v19 (28. April 2026) ersetzt Defense Evasion durch Stealth (behält TA0005) und Defense Impairment (TA0112). v20 folgte am 13. Oktober 2026. In YAML ist das Umtaggen eine skriptbare, prüfbare Änderung.
- Das Tooling hat sich bewegt. pySigma 2.0 erschien am 4. Oktober 2026, sigma-cli 4.0 am 28. Oktober. Das Kusto-Backend war Mitte November noch nicht nachgezogen; es funktioniert nur eine gepinnte Toolchain.
Die SOC-Architektur rund um diese Pipeline beschreiben wir in unserem Leitfaden zum modernen SOC mit Microsoft Sentinel.
Die Pipeline, Stufe für Stufe
Die Nummern entsprechen den Markierungen in der Abbildung.
① Regel in Sigma schreiben
Sigma ist ein herstellerneutrales YAML-Format für Log-Erkennungen: eine logsource, ein detection-Block, eine condition und Metadaten wie level, falsepositives und ATT&CK-tags. Aktuell ist die Spezifikation v2.1.0 (September 2025); Formate für Korrelationsregeln und Filter kamen mit v2.0 hinzu. Bei uns gilt: eine Regel pro Datei, eine UUID, die sich nie ändert, und ein Review durch ein zweites Team per CODEOWNERS.
Warum Sigma statt reinem KQL? Weniger wegen der Portabilität als wegen des Reviews: Eine Sigma-Regel sagt in rund fünfzehn lesbaren Zeilen, was sie erkennt. Wo Sigma an Grenzen stößt, etwa bei Joins über mehrere Tabellen, schreiben wir natives KQL im selben Repository, mit denselben Tests.
② Testen, bevor irgendetwas konvertiert wird
Die CI von SigmaHQ ist eine gute Vorlage: yamllint, sigma check mit den SigmaHQ-Validatoren, eine Prüfung auf doppelte IDs und Regressionstests, die echte Event-Samples abspielen. Wir ergänzen eine Regel: Jede Erkennungsregel kommt mit einer Angriffs-Fixture, die treffen muss, und einer Normal-Fixture, die still bleiben muss.
Hier lässt Sie der öffentliche Bestand allein. Im SigmaHQ-Repository verweisen bei Commit 54967d6 (13. November 2026) 448 von 3.164 Regeln auf Regressionsdaten, 447 davon sind Windows-Regeln. Keine der 226 Cloud-Regeln hat ein Sample. Für Cloud-Regeln ist die Fixture ein kleines JSON-Event, gebaut aus einem Lab-Replay oder einem bereinigten Produktions-Event.
③ Mit pySigma konvertieren und das Mapping selbst verantworten
Die Konvertierung läuft mit pySigma und pySigma-backend-kusto, meist über sigma-cli. Die vier mitgelieferten Pipelines (azure_monitor, sentinel_asim, microsoft_xdr, microsoft_365_defender) bilden Endpoint-Kategorien wie process_creation auf Tabellen ab, nicht aber Cloud-Logquellen wie product: aws, service: cloudtrail. Jede Cloud-Regel scheiterte in unserem Test mit „Unable to determine table name from rule“.
Die Lösung ist eine eigene Pipeline. Diese hier, getestet mit sigma-cli 3.1.0, pySigma 1.5.1 und pySigma-backend-kusto 1.0.1, setzt die Tabelle und benennt CloudTrail-Felder in die Sentinel-Spaltennamen um:
name: sentinel-cloud-tables
priority: 20
transformations:
  - id: aws_cloudtrail_table
    type: set_state
    key: query_table
    val: AWSCloudTrail
    rule_conditions:
      - type: logsource
        product: aws
        service: cloudtrail
  - id: aws_cloudtrail_fields
    type: field_name_mapping
    mapping:
      eventName: EventName
      eventSource: EventSource
      userIdentity.arn: UserIdentityArn
    rule_conditions:
      - type: logsource
        product: aws
        service: cloudtrail
postprocessing:
  - type: template
    template: |
      {{ pipeline.state.query_table }}
      | where {{ query }}
Angewandt auf die SigmaHQ-Regel für einen gelöschten Bedrock-Guardrail, erzeugt sigma convert -t kusto -p sentinel_cloud.yml:
AWSCloudTrail
| where EventName =~ "DeleteGuardrail" and EventSource =~ "bedrock.amazonaws.com"
Danach testen Sie das KQL selbst. Der Kusto-Emulator von Microsoft ist ein kostenloser Linux-Container für lokale Entwicklung und automatisierte Tests: Ein CI-Job legt die Tabelle nach dokumentiertem Schema an, lädt die Fixtures und prüft die Trefferzahl. Das belegt Logik und Spaltennamen, aber nicht, dass Ihr Connector die Daten auch liefert.
④ Über Sentinel Repositories ausrollen
Sentinel Repositories rollt Analyseregeln, Hunting-Abfragen, Parser, Playbooks, Workbooks und, in der Vorschau, benutzerdefinierte Erkennungsregeln als Bicep- oder ARM-Vorlagen aus GitHub oder Azure DevOps aus. Wir verpacken jede Abfrage in eine Bicep-Vorlage, rollen zuerst in einen Staging-Workspace aus und führen dort eine Smoke-Abfrage gegen echte Daten aus, bevor die Regel freigegeben wird.
Drei dokumentierte Grenzen prägen das Design: fünf Repository-Verbindungen je Workspace, 800 Deployments im Verlauf einer Ressourcengruppe, und wer eine Datei löscht, löscht die Regel nicht. Wir führen eine retired/-Liste, die ein geplanter Job durchsetzt.
⑤ Den Kreislauf mit Telemetrie schließen
Die Tabelle SecurityIncident speichert Classification und ClassificationReason, die Analysten beim Schließen eines Incidents setzen. Verknüpft mit dem Regelnamen ergibt das Volumen und Präzision je Regel, jede Woche. Eine Regel, die einen Monat lang mehr Benign und False Positives als True Positives liefert, geht zurück in die Pipeline, und das auslösende Event wird ihre nächste Normal-Fixture.
Was die Zahlen sagen
Wie viel einer kostenlosen Regelbibliothek übersteht den Kontakt mit Sentinel? Methode: SigmaHQ/sigma bei Commit 54967d6, alle 226 Regeln unter rules/cloud, gezählt mit einem kurzen Python-Skript. Jede Logquelle haben wir selbst einer Sentinel-Tabelle zugeordnet (AWSCloudTrail, AzureActivity, AuditLogs, SigninLogs, AADUserRiskEvents, GCPAuditLogs, OfficeActivity) und die Feldnamen mit Groß-/Kleinschreibung gegen die Spaltenlisten auf Microsoft Learn geprüft. Nur Feldnamen, keine Werte.
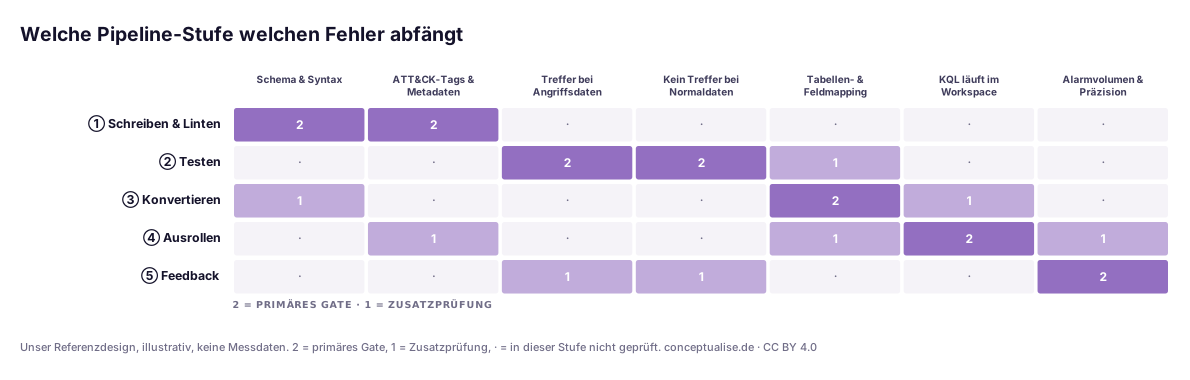
Die erste Grafik ist unser Design, keine Messung: Linting findet Syntaxfehler, nur Fixtures finden Logikfehler, nur der Workspace findet einen Connector, der das Feld nie liefert.
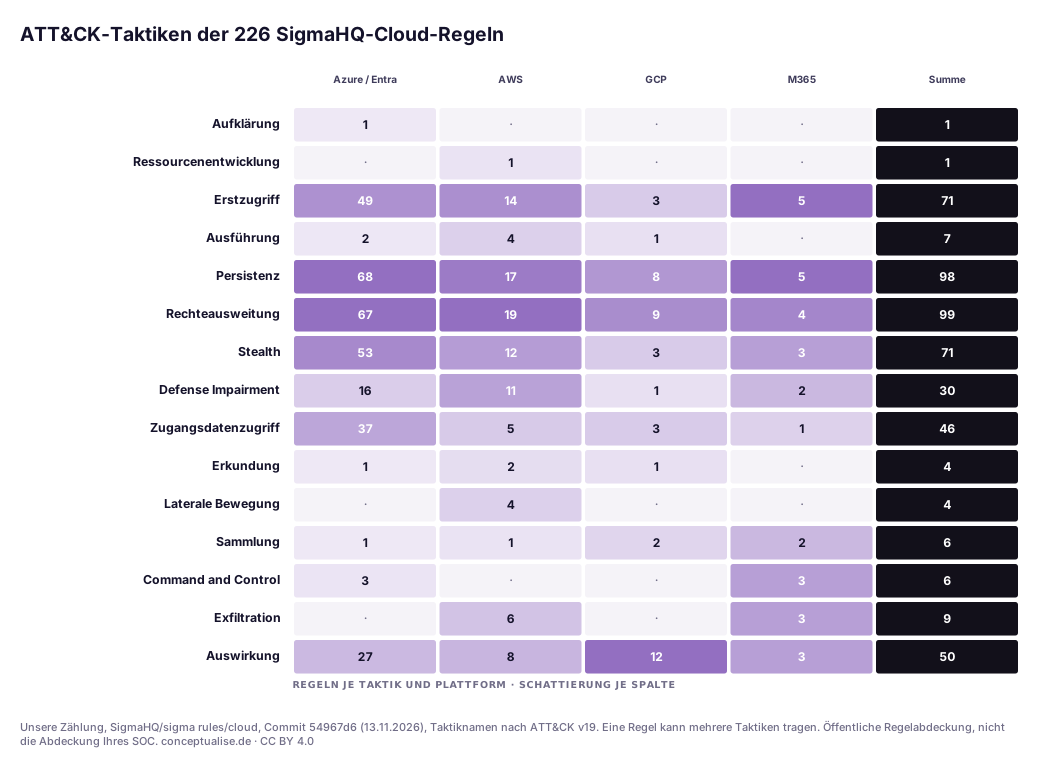
Das Taktikbild ist schief. Rechteausweitung (99 Regeln), Persistenz (98), Erstzugriff (71) und Stealth (71) dominieren; Erkundung und Laterale Bewegung haben je 4 Regeln. Azure und Entra stellen 123 der 226 Regeln. Eine öffentliche Bibliothek deckt Identitäts- und Control-Plane-Missbrauch ordentlich ab, aber kaum, was ein Angreifer nach dem Erstzugriff tut. Warum genau dieser Mittelteil zählt, zeigt unser Beitrag zu Cloud-Angriffspfaden.
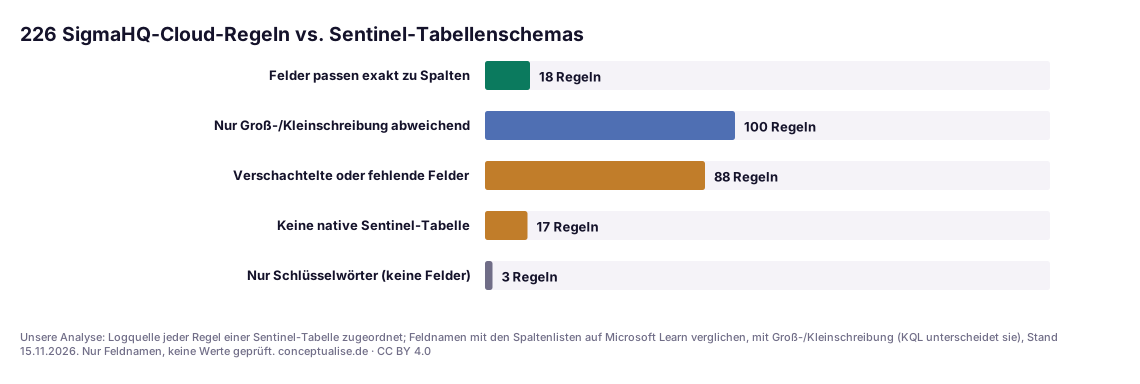
Nur 18 Regeln nutzen Feldnamen, die exakt so in der zugeordneten Tabelle existieren. 100 weichen nur in der Schreibweise ab (eventName statt EventName), und laut Microsoft-Dokumentation unterscheidet KQL bei Tabellen- und Spaltennamen zwischen Groß- und Kleinschreibung; ohne Mapping scheitern sie also. 88 nutzen verschachtelte Pfade wie properties.message oder Felder, die der Tabelle fehlen. 17 haben in unserem Mapping keine native Sentinel-Tabelle, überwiegend Google-Workspace- und PIM-Quellen, und 3 suchen nur nach Schlüsselwörtern, ganz ohne Felder. Ohne Pipeline konvertieren 224 von 226 Regeln, aber ohne Tabelle und mit Rohfeldnamen: ein String, keine Erkennungsregel.
Einschränkungen: Die Zahlen beschreiben eine öffentliche Bibliothek, nicht Ihre Abdeckung, und unser Tabellen-Mapping ist eine Ermessensentscheidung, besonders die Zuordnung der Microsoft-365-Regeln zu OfficeActivity.
Aus einem aktuellen Projekt
In einem aktuellen Projekt bei einem Finanzdienstleister aus der DACH-Region betrieb das SOC einige hundert Sentinel-Analyseregeln, aus Content-Hub-Vorlagen und jahrelangen Portal-Änderungen, keine davon in der Versionsverwaltung. Auslöser war eine Frage der internen Revision unter DORA: Zeigen Sie uns, dass Ihre Erkennungsmechanismen getestet werden. Niemand konnte sagen, welche Regeln je bei einem True Positive ausgelöst hatten, und mehrere fragten eine Tabelle ab, die eine Connector-Migration längst geleert hatte.
Wir haben nicht mit Konvertieren begonnen. Wir haben die Regeln nach Bicep exportiert, unverändert committet, Regeln auf leeren Tabellen nächtlich markiert und Fixtures für die wichtigsten Regeln geschrieben. Sigma kam später. Die Revisionsfeststellung wurde mit Nachweisen geschlossen, die die Pipeline jetzt ohnehin erzeugt.
Die Detection-as-Code-Checkliste
| # | Kontrolle | Stufe |
|---|---|---|
| 1 | Jede Regel in Git, eine Datei pro Regel, unveränderliche UUID | ① |
| 2 | Review durch ein zweites Team, erzwungen per CODEOWNERS | ① |
| 3 | ATT&CK-Tags mit v19-Namen (Stealth, Defense Impairment) | ① |
| 4 | sigma check mit Validatoren bei jedem Pull Request | ② |
| 5 | Mindestens eine Angriffs- und eine Normal-Fixture je Regel | ② |
| 6 | Toolchain in einer Lock-Datei gepinnt, Upgrades per Pull Request | ③ |
| 7 | Eigene Pipeline bildet jede Logquelle auf Tabelle und Spalten ab | ③ |
| 8 | Konvertiertes KQL im Kusto-Emulator getestet | ③ |
| 9 | Staging-Workspace und Smoke-Abfrage vor der Produktion | ④ |
| 10 | Explizite Stilllegungsliste, per Job durchgesetzt | ④ |
| 11 | Wöchentliche Präzision und Volumen je Regel aus SecurityIncident | ⑤ |
| 12 | Jeder False Positive wird zur Normal-Fixture | ⑤ |
Governance für europäische Unternehmen
Zwei Regelwerke machen das Testen von Erkennungsregeln zur Nachweisfrage.
- DORA (Verordnung (EU) 2022/2554), Artikel 10. Finanzunternehmen verfügen über Mechanismen, um anomale Aktivitäten umgehend zu erkennen, und „alle in Unterabsatz 1 aufgeführten Erkennungsmechanismen werden gemäß Artikel 25 regelmäßig getestet“. Absatz 2 verlangt zudem Alarmschwellen und -kriterien. Fixtures, Staging-Tests und Präzisionsverlauf sind genau dieser Nachweis.
- NIS2 (Richtlinie (EU) 2022/2555), Artikel 21 Absatz 2. Buchstabe b verlangt die Bewältigung von Sicherheitsvorfällen, Buchstabe f Konzepte und Verfahren zur Bewertung der Wirksamkeit von Risikomanagementmaßnahmen. In Deutschland überführt das NIS2UmsG dies ins BSI-Gesetz. Unser NIS2-Mapping auf Sentinel-Detektionen zeigt, welche Erkennungen welche Maßnahme typischerweise belegen.
Behandeln Sie das Regel-Repository als Produktivsystem: Eine kompromittierte Erkennungs-Pipeline kann Ihr SOC unbemerkt blind machen. Unsere Kontrollen zur Härtung von GitHub Actions gelten hier direkt, und Policy-as-Code mit OPA, Kyverno und Conftest ist das passende Gegenstück für präventive Kontrollen.
Ein pragmatischer Einführungspfad
- Woche 1–2: exportieren und committen. Jede eigene Regel nach Bicep exportieren, unverändert committen, Staging-Workspace anbinden.
- Woche 3–4: tote Regeln finden. Regeln auf leeren Tabellen oder ohne True Positive in 90 Tagen markieren, per Pull Request reparieren oder stilllegen.
- Woche 5–6: pinnen und mappen. Toolchain festschreiben, Pipeline für die tatsächlich angebundenen Logquellen schreiben, auf ATT&CK v19 umtaggen.
- Woche 7–10: Fixtures zuerst. Angriffs- und Normal-Fixtures für die Regeln, die Ihre Kronjuwelen schützen; Kusto-Emulator in die CI.
- Ab Woche 11: Kreislauf schließen. Wöchentliche Präzision je Regel, „False Positive wird Fixture“, neue Regeln standardmäßig in Sigma.
Das Fazit
Detection-as-Code lohnt sich, aber nicht aus dem üblicherweise genannten Grund. Die Portabilität von Sigma wird bei Cloud-Regeln überschätzt: Der öffentliche Bestand braucht Tabellen- und Feldmapping, bevor fast irgendeine Regel in Sentinel läuft, und bringt keine Testdaten mit. Der Wert liegt in allem rund um den Konverter: Review, Fixtures, gepinnte Toolchain, gestuftes Ausrollen und Präzision je Regel. So wird aus Portalzustand ein System, das Sie prüfen, ins Defender-Portal migrieren und gegenüber der Aufsicht vertreten können.
Wenn Sie Unterstützung beim Aufbau der Pipeline wünschen, vom Regelexport über pySigma-Mappings bis zu Fixtures und CI, setzt unsere DevSecOps-Practice genau das mit europäischen Security-Teams um. Für Erkennungsstrategie und Sentinel-Betrieb steht Ihnen unsere Zero-Trust- und Cybersecurity-Practice zur Seite.
FAQ
Was ist Detection-as-Code?
Erkennungsregeln werden wie Software behandelt: Jede Regel ist eine Datei in Git, wird per Pull Request geändert, automatisch getestet, per Pipeline ausgerollt und im Betrieb gemessen. Microsoft beschreibt Sentinel Repositories ausdrücklich als Umsetzung davon. Entscheidend ist, dass keine Regel ohne Review, Test und Rückweg in Produktion geht.
Lassen sich Sigma-Regeln für Microsoft Sentinel nach KQL konvertieren?
Ja, mit pySigma und dem Paket pySigma-backend-kusto, meist über sigma-cli. In unserem Test im November 2026 ordneten die mitgelieferten Pipelines keine der 226 SigmaHQ-Cloud-Regeln einer Sentinel-Tabelle zu. Für Cloud-Logquellen brauchen Sie daher eine kleine eigene Pipeline, die jede Quelle auf Tabelle und Spaltennamen abbildet.
Welche Versionen von sigma-cli und pySigma funktionieren mit dem Kusto-Backend?
Stand 15. November 2026 verlangt pySigma-backend-kusto 1.0.1 pySigma 1.x, sigma-cli 4.0 dagegen pySigma 2.x; eine Installation ohne Versionsangaben scheiterte beim Import. Mit sigma-cli 3.1, pySigma 1.5.1 und pySigma-backend-kusto 1.0.1 funktionierte es. Halten Sie die Toolchain in einer Lock-Datei fest.
Wie testet man eine KQL-Erkennungsregel automatisiert?
Prüfen Sie die Sigma-Logik gegen kleine Angriffs- und Normal-Fixtures und führen Sie die konvertierte KQL-Abfrage danach im Kusto-Emulator von Microsoft aus, einem kostenlosen Linux-Container für automatisierte Tests. Ein abschließender Smoke-Test in einem Staging-Workspace deckt Schema- und Connector-Unterschiede auf.
Unterstützt Microsoft Sentinel CI/CD von Haus aus?
Ja. Sentinel Repositories rollt Analyseregeln, Hunting-Abfragen, Parser, Playbooks, Workbooks und weitere Inhalte als Bicep- oder ARM-Vorlagen aus GitHub oder Azure DevOps aus; benutzerdefinierte Erkennungsregeln sind in der Vorschau. Wer eine Datei im Repository löscht, löscht die Regel nicht im Workspace. Planen Sie die Stilllegung daher ausdrücklich.
Verlangen NIS2 oder DORA Detection-as-Code?
Nicht wörtlich. Nach Artikel 10 DORA werden Erkennungsmechanismen regelmäßig getestet, und Artikel 21 NIS2 verlangt die Bewältigung von Sicherheitsvorfällen sowie Verfahren zur Bewertung der Wirksamkeit von Risikomanagementmaßnahmen. Eine getestete, versionierte Erkennungs-Pipeline liefert diesen Nachweis besonders sauber.
Quellen
Geprüft am 15. November 2026. Regelzahlen und Konvertierungsergebnisse sind unsere eigene Analyse und mit dem genannten Commit und den Paketversionen reproduzierbar.
Tier A: Primärquellen und Regulierung
- Verordnung (EU) 2022/2554 (DORA), EUR-Lex: Art. 10, Art. 25
- Richtlinie (EU) 2022/2555 (NIS2), EUR-Lex: Art. 21 Abs. 2 Buchst. b und f
- MITRE ATT&CK: Updates, April 2026 (v19) und Enterprise-Taktiken
- MITRE ATT&CK: Updates (v20, 13. Oktober 2026)
- Sigma-Spezifikation (v2.1.0)
Tier B: Daten und Analyse
- SigmaHQ/sigma, rules/cloud bei Commit 54967d6: Regelzahlen, Taktik-Tags, Regressionstests (unsere Analyse)
- SigmaHQ/sigma: README der Regressionsdaten und CI-Workflow
- PyPI: pySigma, sigma-cli, pySigma-backend-kusto: Versionen, Release-Daten und Abhängigkeiten
Tier C: Herstellerdokumentation
- Microsoft Learn: Benutzerdefinierte Inhalte mit Repository-Verbindungen verwalten
- Microsoft Learn: Benutzerdefinierte Inhalte aus Ihrem Repository bereitstellen (Ende der Unterstützung im Azure-Portal nach dem 31. März 2027)
- Microsoft Learn: Übersicht über die Kusto-Abfragesprache (Groß-/Kleinschreibung)
- Microsoft Learn: Kusto-Emulator für Azure Data Explorer
- Microsoft Learn: Tabellenreferenz für Azure Monitor (AWSCloudTrail, AzureActivity, AuditLogs, SigninLogs, AADUserRiskEvents, GCPAuditLogs, OfficeActivity, SecurityIncident)
- AttackIQ: pySigma-backend-kusto
Themen