Dependency-Firewalls: Karenzzeit, Kuratierung, Quarantäne
Eine Dependency-Firewall setzt eine Proxy-Registry vor npm und PyPI. So stoppen Karenzzeit, Kuratierung und Quarantäne bösartige Paket-Releases.
Am 11. Juli 2026 veröffentlichte ein Angreifer mit einem gestohlenen npm-Token bösartige Versionen der jscrambler-CLI. Der Hersteller bemerkte das erste Release binnen Sekunden und lieferte rund zwei Stunden später eine saubere Version aus. npm entfernte die bösartigen Versionen etwa 41 Stunden nach dem ersten Release. Das war das längste Zeitfenster aller Vorfälle seit September 2025, die wir anhand von Primärquellen zeitlich einordnen konnten. Die meisten anderen lagen im einstelligen Stundenbereich.
Registry und Security-Community erkennen und entfernen bösartige Releases inzwischen schnell. Die meisten Unternehmens-Builds sind noch schneller: Sie lösen einen Caret-Range wenige Minuten nach der Veröffentlichung auf. Eine Dependency-Firewall schließt diese Lücke. Sie ist eine Proxy-Registry, die entscheidet, welche Versionen Ihre Umgebung sehen darf, wie alt sie sein müssen und was mit verdächtigen passiert. Dieser Beitrag richtet sich an alle, die diese Kontrolle einführen müssen: CTOs, CISOs, Plattformverantwortliche und Architekten.
TL;DR / Das Wichtigste in Kürze
- Eine Dependency-Firewall ist eine Proxy-Registry mit Haltung. Ein Zugang für alle Clients, eine Allow-List, eine Karenzzeit in den Metadaten, Malware-Prüfung, Quarantäne und ein Audit-Trail. Egress-Regeln verhindern, dass jemand sie umgeht.
- Die Karenzzeit leistet den Großteil der Arbeit. Von den sechs erfassten Vorfällen mit öffentlicher Entfernungszeit hätte ein Tag Karenzzeit fünf übersprungen, drei Tage oder mehr alle sechs.
- 2026 haben sich die Standardwerte geändert. pnpm 11 hält neue Versionen standardmäßig einen Tag zurück, Yarn 4.15 tut das für neue Projekte. npm 11.10 hat
min-release-ageeingeführt, aber nur wer es setzt, ist geschützt. - Metadaten filtern, nicht nur Tarballs sperren. Ein Proxy, der die neueste Version verweigert, sie aber in der Versionsliste stehen lässt, bricht Installationen. Dann baut jemand eine Umgehung.
- Zuerst die Überholspur entwerfen. Eine Karenzzeit ohne befristeten Ausnahmeweg für Sicherheitskorrekturen wird beim ersten kritischen CVE abgeschaltet.

Download: Editierbare draw.io-Datei · In diagrams.net öffnen · Diagrammdaten (CSV)
Warum das jetzt wichtig ist
Unsere Analyse der npm-Lieferkettenangriffe 2026 hat ein durchgängiges Muster gezeigt. Die Angreifer wechselten, von einem Nordkorea-nahen Akteur bei axios bis zum Cluster TeamPCP im CI-Tooling. Gleich blieb der Moment der Exposition: Eine bösartige Version landet in der Registry, und irgendwo löst ein Build sie auf, bevor jemand hinsehen konnte. Socket meldete für die AntV-Welle im Mai 2026 eine mediane Erkennungszeit von rund 6,7 Minuten. Die Erkennung ist schnell. Die Installation ist schneller.
Das Ökosystem hat mit neuen Standardwerten reagiert. pnpm 11 (28. April 2026) löst nichts auf, was jünger als 1.440 Minuten ist, solange Sie nicht widersprechen. Yarn 4.15 hat im Mai einen eintägigen npmMinimalAgeGate zum Standard gemacht, allerdings nur für neue Projekte: Bei einem Upgrade bleibt der alte Wert festgeschrieben. npm 11.10.0 brachte im Februar min-release-age, und Dependabot wendet auf Versionsupdates inzwischen drei Tage Karenzzeit an, auch ohne Konfiguration. Das hilft. Eine Kontrolle, die Sie für die ganze Umgebung nachweisen können, ist es nicht, denn jede Einstellung lebt in einem anderen Client und einer anderen Konfigurationsdatei.
Die sechs Stufen einer Dependency-Firewall
Die Nummern entsprechen den Markierungen im Diagramm. Die Stufen 1–3 liegen auf dem Auslieferungspfad, auf dem ein Client ein Paket anfragt. Die Stufen 4–6 liegen auf dem Aufnahmepfad, über den eine neue Upstream-Version ankommt.
1. Ein einziger Zugang
Jeder Client löst über genau eine Registry-URL auf: Laptops, CI-Runner, Container-Builds und Update-Bots. In der .npmrc ist das eine registry=-Zeile; pip und uv nutzen eine Index-URL, Maven und NuGet einen Mirror. Was Teams gern vergessen, ist die Egress-Regel. Erreicht ein Runner noch registry.npmjs.org, umgeht ein einziges --registry-Flag alles andere. Sperren Sie öffentliche Registries für Build-Agents auf Netzwerkebene, und behandeln Sie eine Direktverbindung vom Laptop als Befund.
2. Allow-List und Kuratierung
Eine kuratierte Paketquelle entscheidet, welche Pakete überhaupt hineinkommen: freigegebene Pakete oder Scopes für die Produktion, eine Sperre für Doppelgänger Ihrer wichtigsten Abhängigkeiten und Schutz vor Dependency Confusion bei internen Namen. Azure Artifacts blockiert zum Beispiel neue öffentliche Versionen eines Namens, den Sie auch intern veröffentlichen. Starten Sie im reinen Berichtsmodus. Eine harte Allow-List am ersten Tag bringt eine Woche kaputter Builds und ein politisches Problem.
3. Karenzzeit in den Metadaten
Diese Stufe hätte jeden Vorfall in unseren Diagrammen abgefangen. Der Proxy blendet Versionen aus, die jünger als N Tage sind, sodass ein Caret-Range auf die neueste gereifte Version auflöst. Sperrt der Proxy nur den Tarball, sieht der Client die neue Version weiterhin als latest, lädt sie und scheitert. Sonatypes Policy Compliant Component Selection macht es richtig: Sie filtert die Anfragen, sodass der Client die neueste richtlinienkonforme Version erhält statt eines Fehlers.
Karenzzeiten im Client sind die Rückfallebene, mit einer Falle. pnpm 11 überspringt die Altersprüfung standardmäßig, wenn die Metadaten kein time-Feld enthalten (minimumReleaseAgeIgnoreMissingTime: true). Ein Proxy, der Zeitstempel entfernt, schaltet sie also stillschweigend ab. Renovate dagegen hält Updates ohne Release-Zeitstempel zurück.
4. Malware- und Integritätsprüfung
Neue Versionen werden analysiert, bevor sie in den Cache gelangen: neue Install-Skripte, verschleierte Payloads, Netzwerkzugriffe bei der Installation, eine herabgestufte Provenienz und Treffer in Feeds wie den Daten des OpenSSF-Projekts Malicious Packages im OSV-Format. Mit trustPolicy: no-downgrade bringt pnpm die Provenienzprüfung in den Client: Die Installation scheitert, wenn die Vertrauensnachweise schwächer sind als bei früheren Releases. Denken Sie aber an TanStack: Gültige Provenienz aus einer gekaperten Pipeline bleibt gültige Provenienz.
5. Quarantäne und Freigabe
Was der Scanner markiert oder die Richtlinie nicht entscheiden kann, geht in Quarantäne: zurückgehalten, für das Security-Team sichtbar, für Clients unsichtbar, bis jemand freigibt oder ablehnt. Über denselben Mechanismus läuft die Sicherheits-Überholspur. Nennt ein Advisory eine korrigierte Version, die noch in der Karenzzeit steckt, gibt eine geprüfte Ausnahme genau diese Version frei, mit Ablaufdatum und Verantwortlichem.
6. Cache, Bereinigung und Nachweis
Proxies cachen, und Caches vergessen nicht. Microsoft dokumentiert, dass gespeicherte Paketversionen unveränderlich sind und in einem Azure-Artifacts-Feed bleiben, selbst wenn die Upstream-Quelle deaktiviert wird. Gut für die Verfügbarkeit, schlecht, wenn npm eine bösartige Version zurückzieht, die Ihr Proxy schon gespeichert hat. Ihr Runbook braucht einen Bereinigungsschritt: jede im Advisory genannte Version im Cache finden, sperren und das dokumentieren. Dasselbe Audit-Log zeigt, welche Builds welche Versionen gezogen haben. Genau diesen Nachweis verlangen Incident Responder und Prüfer.
Was die Zahlen sagen
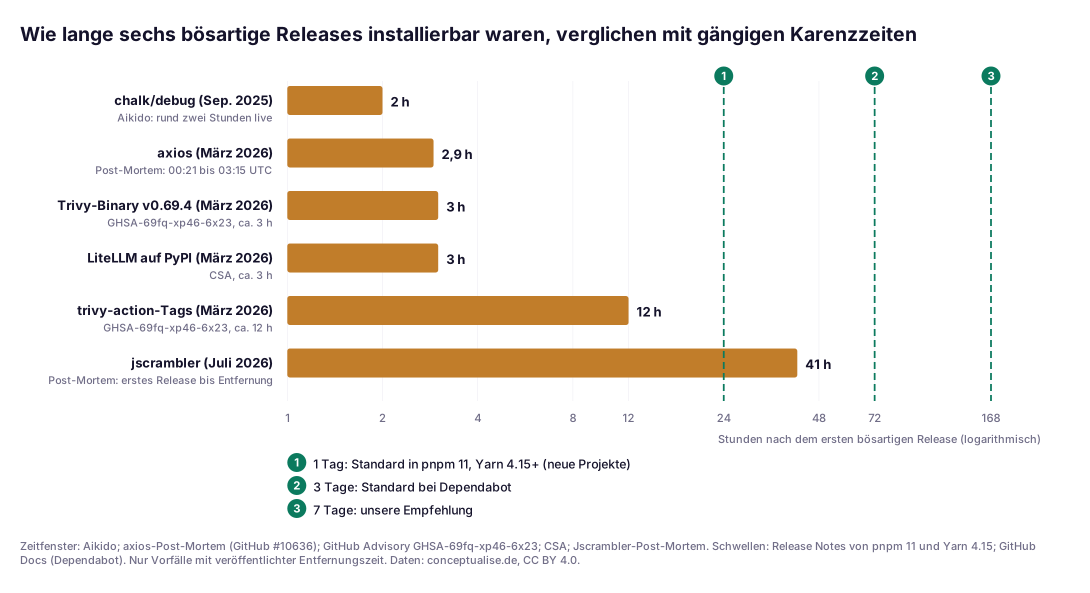
Wir haben die Zeitfenster aus unserer npm-Analyse übernommen, jedes an eine Primärquelle gebunden, und sie logarithmisch gegen drei gängige Karenzzeiten aufgetragen. Fünf von sechs enden vor der Ein-Tages-Linie. Nur jscrambler überschreitet sie mit rund 41 Stunden.
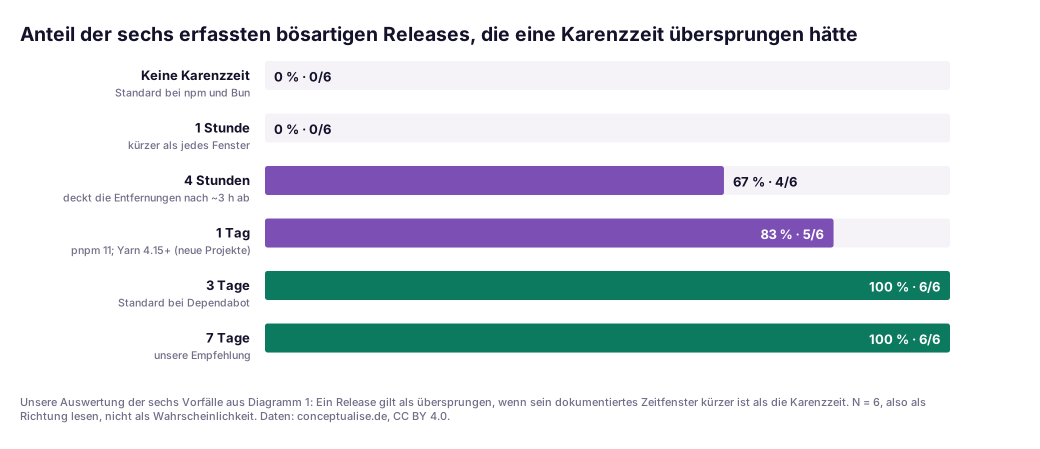
Eine Stunde überspringt keines der sechs, denn selbst die schnellsten Entfernungen dauerten rund zwei Stunden. Vier Stunden überspringen vier, ein Tag fünf, drei Tage alle sechs. Bleiben Sie ehrlich, was das ist: sechs Vorfälle mit Überlebensverzerrung, denn es sind die Angriffe, die erkannt und dokumentiert wurden. Ein geduldiger Angreifer könnte länger unentdeckt bleiben. Deshalb empfehlen wir sieben Tage statt drei, und deshalb bleibt Stufe 4 wichtig.
Aus einem aktuellen Projekt
Bei einer Lieferketten-Prüfung in diesem Jahr sagte uns ein europäisches Softwareunternehmen, es habe „bereits eine Dependency-Firewall". Es gab tatsächlich eine kommerzielle Proxy-Registry, die Prüfung war aktiviert, die Pipelines zeigten darauf. Was sie durchsetzte, war etwas anderes. Der Scanner lief im Berichtsmodus, seit ein Fehlalarm einmal ein Release blockiert hatte. Eine Karenzzeit gab es nicht, der Proxy lieferte neue Versionen so schnell aus wie npm. Build-Agents erreichten die öffentliche Registry weiterhin, und einige ältere Pipelines nutzten das. Der Cache behielt jede je angefragte Version, ohne Bereinigungsprozess.
Keine der Korrekturen brauchte neue Werkzeuge. Wir führten sieben Tage Karenzzeit in den Proxy-Metadaten ein, mit einer Überholspur aus Security-Advisories, und sperrten öffentliche Registries für Build-Agents. Das brachte die vergessenen Pipelines binnen zwei Tagen ans Licht. Die Prüfung wechselte nur für neue Install-Skripte in den Quarantänemodus, wo Fehlalarme selten sind, und die Bereinigung wurde fester Runbook-Schritt. Am längsten dauerte die Einigung, dass das Plattformteam die Ausnahmeliste verantwortet.
Die Entscheidungstabelle: Karenzzeit-Einstellungen geprüft
Geprüft gegen Dokumentation und Release Notes am 15. November 2026. Standardwerte ändern sich, prüfen Sie vor dem Übernehmen erneut.
| Werkzeug | Einstellung | Einheit / Format | Standard heute | Ausnahmen |
|---|---|---|---|---|
| npm (ab 11.10.0) | min-release-age | Tage | aus | nicht dokumentiert; Überholspur über Proxy oder Bot |
| pnpm (ab 10.16, Standard ab 11) | minimumReleaseAge in pnpm-workspace.yaml | Minuten | 1.440 in pnpm 11 | minimumReleaseAgeExclude; pnpm audit --fix trägt Korrekturen ein |
| Yarn (ab 4.10, Standard ab 4.15) | npmMinimalAgeGate | Dauer, z. B. 3d, 1w | ein Tag für neue Projekte seit 4.15 | npmPreapprovedPackages |
| Bun | install.minimumReleaseAge in bunfig.toml | Sekunden | aus | install.minimumReleaseAgeExcludes |
| uv | exclude-newer | Datum oder Dauer wie 7 days / P7D | aus | eigene Grenze je Paket über exclude-newer-package |
| pip | --uploaded-prior-to | Zeitpunkt oder P<n>D | aus | nicht dokumentiert; braucht Upload-Zeitstempel vom Index |
| Dependabot | cooldown | Tage, je Semver-Stufe | drei Tage für Versionsupdates | Sicherheitsupdates werden nie verzögert |
| Renovate | minimumReleaseAge | Dauer, z. B. 3 days | aus | über packageRules; braucht Release-Zeitstempel |
| Proxy-Registry | produktspezifische Haltefrist | je Produkt | je Produkt | Quarantäne-Freigabe, befristete Ausnahmen |
Proxy-Produkte unterscheiden sich, ordnen Sie deshalb jede der sechs Stufen Ihrem Produkt zu. JFrog bewirbt für Curation eine „Immaturity Policy", die neue Versionen 14 Tage zurückhält. Sonatype Repository Firewall stellt Komponenten in Quarantäne, bevor sie das Repository erreichen. Die von uns geprüften Seiten zu Azure Artifacts dokumentieren Caching und Schutz vor Dependency Confusion, aber weder eine Haltefrist für neue Releases noch eine Malware-Prüfung. Kombinieren Sie Artifacts daher mit Karenzzeiten im Client und einem separaten Scanner. Für Laptops ohne Unternehmens-Proxy startet Socket mit dem kostenlosen sfw je Installationsbefehl einen kurzlebigen Proxy für npm, Yarn, pnpm, pip, uv und cargo.
Checkliste, bevor Sie es Firewall nennen: eine Registry-URL überall · Egress für Build-Agents gesperrt · Karenzzeit in den Metadaten, nicht nur für Tarballs · Zeitstempel für Clients erhalten · Karenzzeit im Client als Rückfallebene · Quarantäne mit benanntem Verantwortlichen · befristete Sicherheits-Überholspur · Bereinigung im Incident-Runbook · Audit-Log aufbewahrt.
Governance für europäische Unternehmen
Cyber Resilience Act. Artikel 13 Absatz 5 der Verordnung (EU) 2024/2847 verpflichtet Hersteller zur Sorgfalt bei der Integration von Komponenten Dritter, ausdrücklich auch freier und quelloffener Software. Die Hauptpflichten gelten ab dem 11. Dezember 2027, die Meldepflichten nach Artikel 14 bereits seit dem 11. September 2026. Eine Dependency-Firewall macht diese Sorgfalt sichtbar: schriftliche Regeln, Quarantäne-Entscheidungen und ein Log, was in welchen Build gelangt ist. Dasselbe Log entscheidet, wie schnell Sie die 24-Stunden-Frage beantworten. Unser Runbook zur CRA-Meldepflicht führt durch diesen Schritt.
NIS2. Artikel 21 Absatz 2 Buchstabe d der Richtlinie (EU) 2022/2555 verpflichtet wesentliche und wichtige Einrichtungen, die Sicherheit der Lieferkette zu adressieren; in Deutschland setzt das NIS2-Umsetzungsgesetz dies um. Die Aufnahme von Open Source ist kein Liefervertrag, doch Prüfer fragen zunehmend, wie sie gesteuert wird. Eine dokumentierte Karenzzeit samt Ausnahmeprozess ist eine verhältnismäßige Antwort. Mehr dazu in unserem Leitfaden zu NIS2-Lieferkettenpflichten.
Ein pragmatischer Einführungspfad
- Woche 1: messen. Erfassen Sie jeden Client, der Pakete auflöst, und woher: Proxy-Logs, Paketmanager-Versionen in CI, Egress-Flüsse der Build-Agents.
- Woche 2: Rückfallebene im Client. Sieben Tage Karenzzeit in Renovate oder Dependabot sowie in pnpm, Yarn oder Bun;
min-release-age=7für npm ab 11.10. Prüfen Sie, ob Ihr Proxy dastime-Feld erhält. - Wochen 3–4: eine Tür. Alle Clients auf den Proxy umstellen, öffentliche Registries für Build-Agents sperren, die Allow-List im Berichtsmodus betreiben.
- Monat 2: Karenzzeit und Überholspur im Proxy. Versionen jünger als sieben Tage ausblenden. Advisories in befristete Ausnahmen mit Verantwortlichem übersetzen und einmal durchspielen.
- Monat 3: Quarantäne und Bereinigung. Neue Install-Skripte und Provenienz-Herabstufungen in Quarantäne nehmen, die Bereinigung ins Incident-Runbook aufnehmen und das Audit-Log aufbewahren. Unser Leitfaden zur Lieferkettensicherheit in Azure DevOps deckt die Pipeline-Seite ab.
Das Fazit
Eine Dependency-Firewall ist weniger ein Produkt als eine Reihe von Entscheidungen, die Ihr vorhandener Proxy durchsetzen kann. Die wertvollste ist zugleich die günstigste: Installieren Sie nichts, was jünger als eine Woche ist. Die Datenlage ist dünn, aber eindeutig. Bösartige Releases werden binnen Stunden gefunden und entfernt; die Frage ist, ob Ihre Builds so lange warten.
Unsere Empfehlung: Karenzzeit in den Proxy, Karenzzeit im Client als Rückfallebene, den Egress-Weg schließen und die Überholspur bauen, bevor sie jemand braucht. Prüfung und Quarantäne kümmern sich dann um Angreifer, die geduldig genug sind, eine Woche zu überdauern. Weil KI-Coding-Agenten Abhängigkeiten schneller hinzufügen, als Menschen sie prüfen, wie wir in unserem Leitfaden zur Absicherung von KI-Coding-Agenten zeigen, wird das Argument nur stärker.
Wenn Sie wissen möchten, was Ihr Proxy heute tatsächlich durchsetzt, prüft unser DevSecOps-Team ihn in einem kurzen Review mit festem Umfang gegen die sechs Stufen und liefert Ihnen die Lücken nach Priorität.
FAQ
Was ist eine Dependency-Firewall?
Eine Proxy-Registry zwischen Entwicklern, CI-Runnern und Update-Bots auf der einen und öffentlichen Registries wie npmjs.com oder PyPI auf der anderen Seite. Jede Installation läuft über sie. Sie setzt eine Allow-List durch, blendet zu junge Versionen aus, prüft neue Versionen auf Schadcode und hält verdächtige in Quarantäne. Egress-Regeln verhindern Installationen direkt aus dem Internet.
Wie lang sollte die Karenzzeit für Abhängigkeiten sein?
Wir empfehlen sieben Tage, mit einem befristeten Ausnahmeweg für Sicherheitskorrekturen. In den sechs Vorfällen von September 2025 bis Juli 2026 mit veröffentlichter Entfernungszeit war jedes bösartige Release nach spätestens 41 Stunden verschwunden. Ein Tag hätte fünf davon übersprungen, drei Tage alle sechs. Sechs Fälle sind keine Stichprobe, sieben Tage schaffen Reserve.
Welche Paketmanager unterstützen ein Mindestalter für Releases?
Stand November 2026: npm min-release-age (Tage, seit 11.10.0, standardmäßig aus); pnpm minimumReleaseAge (Minuten, seit pnpm 11 standardmäßig 1.440); Yarn npmMinimalAgeGate (seit 4.15 für neue Projekte standardmäßig ein Tag); Bun install.minimumReleaseAge (Sekunden, aus); uv exclude-newer und pip --uploaded-prior-to. Dependabot nutzt standardmäßig drei Tage, Renovate bietet minimumReleaseAge.
Verzögert eine Karenzzeit Sicherheitsupdates?
Nur wenn Sie es zulassen. Dependabot wendet die Karenzzeit nie auf Sicherheitsupdates an, und pnpm audit --fix trägt die korrigierte Version in minimumReleaseAgeExclude ein. Für npm und Proxy-Registries brauchen Sie eine ausdrückliche Überholspur: eine geprüfte, befristete Ausnahme für genau die korrigierte Version. Ohne sie wird die Karenzzeit beim ersten kritischen CVE abgeschaltet.
Reicht eine Karenzzeit im Client ohne Proxy-Registry?
Sie ist ein guter Anfang, aber schwer nachzuweisen. Client-Einstellungen unterscheiden sich je Paketmanager und liegen in Dateien, die jeder ändern kann. Ein Proxy setzt eine Richtlinie für alle Clients durch, ergänzt Prüfung und Quarantäne, führt ein Audit-Log und kann upstream zurückgezogene Versionen löschen. Wir nutzen beides: den Proxy als Kontrolle, den Client als Rückfallebene.
Hilft eine Dependency-Firewall bei der Umsetzung des Cyber Resilience Act?
Sie unterstützt sie. Artikel 13 Absatz 5 CRA verlangt Sorgfalt bei der Integration von Komponenten Dritter, ausdrücklich auch Open Source, und die Meldepflichten nach Artikel 14 gelten seit dem 11. September 2026. Eine Firewall liefert dokumentierte Aufnahmeregeln, Quarantäne-Entscheidungen und ein Log, welche Versionen in welchen Build gelangt sind. Das beschleunigt auch die Vorfallbewertung.
Quellen
Alle Quellen am 15. November 2026 geprüft. Die Zeitfenster stammen aus unserer npm-Analyse, dort jeweils mit einer Primärquelle belegt.
Tier A: Primärquellen, Dokumentation und Regulierung
- npm CLI v11.10.0 Release (führt
min-release-ageein): https://github.com/npm/cli/releases/tag/v11.10.0 - npm-Dokumentation, Konfiguration (
min-release-age,before): https://docs.npmjs.com/cli/v11/using-npm/config - pnpm v10.16.0 Release Notes (führt
minimumReleaseAgeein): https://github.com/pnpm/pnpm/releases/tag/v10.16.0 - pnpm v11.0.0 Release Notes (Standard 1.440 Minuten,
minimumReleaseAgeIgnoreMissingTime,audit --fix): https://github.com/pnpm/pnpm/releases/tag/v11.0.0 - pnpm-Dokumentation, Einstellungen zur Auflösung (
trustPolicy,minimumReleaseAgeStrict): https://pnpm.io/settings/dependency-resolution - Yarn 4.10.0 und 4.15.0 Release Notes (
npmMinimalAgeGate, Standard ein Tag): https://github.com/yarnpkg/berry/releases - Yarn PR #7135 (Standard ein Tag für neue Projekte, bestehende Projekte behalten beim Upgrade den alten Wert): https://github.com/yarnpkg/berry/pull/7135
- Bun-Dokumentation, bunfig.toml (
install.minimumReleaseAge): https://bun.com/docs/runtime/bunfig - uv, Settings-Referenz (
exclude-newer): https://docs.astral.sh/uv/reference/settings/ - pip install, Referenz (
--uploaded-prior-to): https://pip.pypa.io/en/stable/cli/pip_install/ - GitHub Docs, Dependabot-Optionen (
cooldown): https://docs.github.com/en/code-security/dependabot/working-with-dependabot/dependabot-options-reference - Renovate-Dokumentation, Konfigurationsoptionen (
minimumReleaseAge,minimumReleaseAgeBehaviour): https://docs.renovatebot.com/configuration-options/ - Microsoft Learn, Azure Artifacts Upstream-Quellen: https://learn.microsoft.com/en-us/azure/devops/artifacts/concepts/upstream-sources
- Microsoft Learn, Schutz vor bösartigen öffentlichen Paketen: https://learn.microsoft.com/en-us/azure/devops/artifacts/concepts/upstream-behavior
- axios-Maintainer, Post-Mortem: https://github.com/axios/axios/issues/10636
- GitHub Security Advisory GHSA-69fq-xp46-6x23 (Trivy): https://github.com/advisories/GHSA-69fq-xp46-6x23
- Jscrambler, Post-Mortem zum Sicherheitsvorfall: https://jscrambler.com/blog/security-incident-postmortem-jscrambler/
- Verordnung (EU) 2024/2847 (Cyber Resilience Act), Artikel 13 und 14: https://eur-lex.europa.eu/eli/reg/2024/2847/oj/deu
- Richtlinie (EU) 2022/2555 (NIS2), Artikel 21: https://eur-lex.europa.eu/eli/dir/2022/2555/oj/deu
Tier B: Forschung
- OpenSSF Malicious Packages (Berichte im OSV-Format): https://github.com/ossf/malicious-packages
- Cloud Security Alliance, Whitepaper zur npm- und KI-Toolchain-Lieferkette: https://labs.cloudsecurityalliance.org/research/csa-whitepaper-npm-ai-toolchain-supply-chain-security-v1-0-c/
- Aikido, Kompromittierung von chalk/debug: https://www.aikido.dev/blog/npm-debug-and-chalk-packages-compromised
- Socket, kompromittierte AntV-Pakete: https://socket.dev/blog/antv-packages-compromised
Tier C: Hersteller, richtungsweisend
- Sonatype, Repository Firewall: https://help.sonatype.com/en/repository-firewall.html
- Sonatype, Policy Compliant Component Selection: https://help.sonatype.com/en/policy-compliant-component-selection.html
- JFrog, Produktseite Curation (Immaturity Policy): https://jfrog.com/curation/
- Socket, Vorstellung von Socket Firewall (30. Sep. 2025): https://socket.dev/blog/introducing-socket-firewall
Themen