npm-Lieferkettenangriffe 2026: axios, SAP, TeamPCP
Wir zerlegen die npm-Lieferkettenangriffe 2026 von axios über SAP bis TeamPCP und zeigen, welche von acht Kontrollen welchen Angriff gestoppt hätte.
Am 31. März 2026 um 00:21 UTC erschien axios@1.14.1 auf npm. axios ist der HTTP-Client, den ein großer Teil aller JavaScript-Projekte ohne zweiten Gedanken einbindet; Datadog beziffert die Reichweite auf über 100 Millionen Downloads pro Woche. Die neue Version brachte genau eine zusätzliche Abhängigkeit mit, plain-crypto-js@4.2.1, deren postinstall-Skript einen Remote-Access-Trojaner für das jeweilige Betriebssystem nachlud. Laut dem Post-Mortem der Maintainer wurden die bösartigen Versionen um 03:15 UTC entfernt. Drei Stunden, mitten in der europäischen Nacht, auf einem Paket, das Ihr Build mit hoher Wahrscheinlichkeit auflöst.
axios war nicht der schlimmste Vorfall des Jahres, sondern einer von mehr als einem Dutzend. Ein Cluster namens TeamPCP arbeitete sich durch Trivy, Checkmarx-GitHub-Actions und LiteLLM. Eine Wurmfamilie mit dem Spitznamen „Mini Shai-Hulud" stahl Zugangsdaten über SAPs Entwicklerpakete und Hunderte AntV-Versionen. Und ein über einen GitHub-Actions-Workflow erbeutetes npm-Token machte die CLI von jscrambler zur Waffe gegen die eigenen Nutzer. Diese Analyse richtet sich an alle, die entscheiden müssen, was sich am Montag ändert: CTOs, CISOs, Plattformverantwortliche und Architekten. Wir zerlegen jeden Vorfall, bilden eine gemeinsame Kill Chain ab und zeigen Vorfall für Vorfall, welche Kontrolle ihn tatsächlich gestoppt hätte.
TL;DR / Das Wichtigste in Kürze
- Eine Kill Chain, viele Akteure. Alle npm-Vorfälle 2026, die wir untersucht haben, folgen denselben sieben Phasen: Übernahme, bösartiges Release, Auflösung, Skriptausführung, Abgreifen von Zugangsdaten, Exfiltration, Wiederverwendung. Andere Angreifer, gleiche Physik.
- Die Karenzzeit ist die günstigste wirksame Kontrolle. Jede bösartige Version mit öffentlich dokumentierter Entfernungszeit war nach spätestens 41 Stunden verschwunden, die meisten nach drei. Sieben Tage Mindestalter hätten alle übersprungen.
- npm 12 hat die Install-Hook-Tür geschlossen, die Angreifer sind umgezogen. Seit dem 8. Juli 2026 führt npm Lifecycle-Skripte von Abhängigkeiten standardmäßig nicht mehr aus. Drei Tage später steckte die jscrambler-Payload direkt im CLI-Code.
- Provenienz ist kein Unschuldsbeweis. TanStack- und Red-Hat-Pakete wurden mit gültiger Build-Provenienz aus gekaperten Pipelines veröffentlicht. Provenienz sagt, wo ein Paket gebaut wurde, nicht, ob die Installation sicher ist.
- Der CRA macht daraus eine Compliance-Frage. Seit dem 11. September 2026 gilt die Meldepflicht nach Artikel 14 des Cyber Resilience Act; eine kompromittierte Abhängigkeit in Ihrem Produkt kann eine 24-Stunden-Frist auslösen.

Download: Editierbare draw.io-Datei · In diagrams.net öffnen · Diagrammdaten (CSV)
Warum 2026 anders war
Kompromittierte npm-Pakete sind nichts Neues. Neu waren zwischen September 2025 und Oktober 2026 Tempo und Ziel. Betroffen waren nicht mehr verwaiste Typosquats, sondern gepflegte, populäre Pakete mit echten Maintainern. Und die Payloads suchten nicht mehr nach Krypto-Wallets, sondern nach den Zugangsdaten, mit denen Ihre Delivery-Pipeline arbeitet.
Die Wende kam im September 2025. Am 8. September wurde der Maintainer von chalk und debug über die Look-alike-Domain npmjs.help gephisht, die einen gültigen TOTP-Code abfing. Aikido meldete 18 Pakete mit zusammen mehr als zwei Milliarden wöchentlichen Downloads und einen Krypto-Clipper im Browser, der rund zwei Stunden live war. Eine Woche später, am 15. September, wurde Shai-Hulud zum ersten selbstverbreitenden npm-Wurm: Mit gestohlenen npm-Tokens veröffentlichte er jedes Paket seiner Opfer neu. Der CISA-Alert vom 23. September zählte über 500 kompromittierte Pakete. Am 24. November 2025 verlegte „Sha1-Hulud: The Second Coming" die Ausführung in preinstall, holte die Bun-Runtime nach, um Node-zentriertes Monitoring zu umgehen, und versuchte, das Home-Verzeichnis zu löschen, wenn nichts zu stehlen war. Datadog zählte 796 Pakete und 1.092 Versionen.
Die Registry reagierte schnell. Trusted Publishing per OIDC war bereits seit dem 31. Juli 2025 allgemein verfügbar. GitHub verkürzte anschließend die Laufzeit schreibender Tokens und widerrief am 9. Dezember 2025 endgültig alle klassischen npm-Tokens. 2026 folgten Staged Publishing mit menschlicher 2FA-Freigabe (GA am 22. Mai) und am 8. Juli npm 12, das Install-Skripte von Abhängigkeiten standardmäßig abschaltet. Das sind echte Fortschritte. Die Vorfälle 2026 zeigen, was Angreifer tun, wenn sich diese Türen schließen: Sie greifen die Veröffentlichungs-Pipeline statt des Tokens an und verlegen die Payload aus dem Install-Hook heraus.
Die Analyse: sechs Vorfälle, ein Muster
Wir haben die Vorfälle mit der besten Primärdokumentation ausgewählt. Wo Quellen bei Paket- oder Versionszahlen abweichen, und bei Wurmwellen tun sie das immer, nennen wir die verwendete Quelle und lassen Spannbreiten weg.
TeamPCP: die Kampagne gegen CI-Tooling (März–Juni 2026)
Die Cloud Security Alliance beschreibt TeamPCP als Threat-Cluster mit einer mehrphasigen Kampagne von März bis Juni 2026. Es ist der einzige Akteur in dieser Auswahl, der gezielt das Sicherheitstooling in Pipelines angriff statt Anwendungsabhängigkeiten.
- Einstieg. Das GitHub-Advisory zu Trivy (GHSA-69fq-xp46-6x23, CVE-2026-33634) beschreibt einen Zugang ab Ende Februar und eine Rotation von Zugangsdaten nach einer Offenlegung am 1. März, die „nicht atomar" war und dem Angreifer womöglich den Fuß in der Tür ließ.
- Payload. Am 19. März veröffentlichte der Angreifer ein bösartiges Trivy v0.69.4 und überschrieb per Force-Push 76 von 77
trivy-action-Tags. Der Infostealer las den Prozessspeicher des GitHub-Actions-Runners nach Secrets aus. Scheiterte die Exfiltration und war ein Token verfügbar, legte er ein öffentlichestpcp-docs-Repository in der Organisation des Opfers an. Datadog verfolgte danach CanisterWorm auf npm (20.–22. März), kompromittierte Checkmarx-GitHub-Actions und OpenVSX-Erweiterungen (23. März) sowie bösartige LiteLLM-Versionen 1.82.7 und 1.82.8 auf PyPI (24. März). Version 1.82.8 legte eine.pth-Datei ab, sodass der Stealer bei jedem Python-Start lief. - Beute. npm- und PyPI-Tokens, CI-Secrets, OIDC-Tokens, Cloud-Zugangsdaten, SSH-Keys, kubeconfigs.
- Erkennung und Entfernung. Laut Advisory war das bösartige Trivy-Binary rund drei Stunden verfügbar, die manipulierten Action-Tags rund zwölf. Die CSA beziffert das LiteLLM-Fenster auf etwa drei Stunden.
Die Lehre ist unbequem: Der Scanner, den Sie zur Absicherung der Pipeline eingebaut haben, lief mit allen Secrets der Pipeline. Ein kompromittiertes Sicherheitswerkzeug wird so zum privilegiertesten Baustein im Build.
axios: ein Maintainer-PC, kein Token (31. März 2026)
- Einstieg. Das Post-Mortem ist ungewöhnlich offen: Der Angreifer „gained access to the lead maintainer's PC through a targeted social engineering campaign and RAT malware", die Kampagne begann rund zwei Wochen vorher. 2FA war aktiv. Das spielte keine Rolle, denn der Angreifer saß auf der Maschine.
- Payload.
axios@1.14.1undaxios@0.30.4fügtenplain-crypto-js@4.2.1hinzu. Eine harmlose Köderversion 4.2.0 war schon am Vortag erschienen, damit der Name eine Historie hatte. Daspostinstall-Skript lud einen RAT pro Betriebssystem nach, löschte sich anschließend selbst und stellte eine sauberepackage.jsonwieder her, um Spuren zu verwischen. - Beute. Datadog meldet keinen bestätigten Datendiebstahl, der RAT sendete aber alle 60 Sekunden Systemdaten und Verzeichnislisten. Behandeln Sie jede Maschine, die die Version installiert hat, als vollständig kompromittiert.
- Erkennung und Entfernung. Erste Community-Issues tauchten gegen 01:00 UTC auf und wurden vom Angreifer gelöscht. Ein Collaborator eröffnete um 01:38 einen Deprecation-PR und kontaktierte npm; um 03:15 UTC waren die Versionen entfernt. Das Post-Mortem räumt ein, es habe „no automated way to detect an unauthorized publish" gegeben.
- Attribution. Google Threat Intelligence nennt UNC1069, einen Nordkorea-nahen Akteur, also ein anderer Akteur als TeamPCP mit anderer Technik. 2026 war nicht das Werk einer einzigen Gruppe.
SAP cap-js und mbt: Mini Shai-Hulud taucht auf (29. April 2026)
- Einstieg. Von SAP nicht bestätigt, und die Forschenden sind uneins. Für
mbthält Aikido einen CI-Build für Pull Requests, der ein npm-Publishing-Token offenlegte, für die stärkste Spur. Für die@cap-js-Pakete verweisen SafeDep und StepSecurity auf eine OIDC-Trusted-Publisher-Konfiguration, die jedem Workflow im Repository vertraute, in Verbindung mit einem veränderten Workflow auf einem Nebenbranch. - Payload.
@cap-js/sqlite2.2.2,@cap-js/postgres2.2.2,@cap-js/db-service2.10.1 undmbt1.2.48 führten jeweilsnode setup.mjsalspreinstall-Hook aus. Dieser holte Bun und startete, was Aikido einen „11.7 MB credential stealer and propagation framework" nennt. - Beute. GitHub- und npm-Tokens, Actions-Secrets einschließlich Runner-Speicher, AWS-, Azure-, GCP- und Kubernetes-Zugangsdaten, Browser-Passwörter sowie Konfigurationen von KI-Assistenten und MCP. Persistenz entstand über Editor-Task-Dateien und Session-Hooks für KI-Coding-Agenten in beschreibbaren Repositories.
- Erkennung. Aikido und Wiz veröffentlichten am selben Tag. Wiz ordnet die Welle mit hoher Konfidenz TeamPCP zu.
Merken Sie sich den OIDC-Aspekt: Trusted Publishing beseitigt langlebige Tokens, aber eine zu weit gefasste Vertrauensregel verschiebt das Ziel nur vom Token zum Workflow.
TanStack und AntV: Provenienz heißt nicht mehr „sicher" (11.–19. Mai 2026)
- Einstieg. Die CSA beschreibt die TanStack-Kette so: Missbrauch von
pull_request_target, dann Vergiftung des Actions-Caches, dann ein aus dem Runner-Speicher gezogenes OIDC-Token. Ergebnis waren 84 bösartige Artefakte in 42 Paketen innerhalb von etwa sechs Minuten. Am 19. Mai veröffentlichte das AntV-Maintainer-Konto laut Socket 639 kompromittierte Versionen in 323 Paketen, inklusive Kollateralschäden wieecharts-for-react. - Payload. Das bekannte Mini-Shai-Hulud-Muster:
preinstall-Hook mit verschleiertem Skript unter Bun, Diebstahl von Zugangsdaten, Neuveröffentlichung mit gestohlenen Tokens. - Das Neue. Laut CSA ist TanStack der erste dokumentierte Fall bösartiger npm-Pakete mit gültiger SLSA-Build-Level-3-Provenienz. Die Pakete wurden von der echten Pipeline gebaut, die Attestierung war also korrekt. Nur kontrollierte der Angreifer die Pipeline. Die
@redhat-cloud-services-Pakete folgten am 1. Juni nach demselben Muster: Ein GitHub-Konto eines Mitarbeiters pushte Commits, Workflows mitid-token: writeveröffentlichten sie mit gültiger Provenienz. - Erkennung. Socket nennt für die AntV-Welle eine mediane Erkennungszeit von rund 6,7 Minuten.
jscrambler: die Payload verlässt den Install-Hook (11. Juli 2026)
- Einstieg. Die Maschine eines Entwicklers wurde kompromittiert. Laut Post-Mortem des Herstellers erbeutete der Angreifer einen GitHub-SSH-Key, erhielt Schreibzugriff auf das Repository und „used a GitHub Actions workflow to exfiltrate the npm token".
- Payload. Bösartige
jscrambler-Versionen 8.14.0, 8.16.0, 8.17.0, 8.18.0 und 8.20.0 sowie vier Hilfs-Plugins, die auf 8.18.0 festgelegt waren. Frühe Versionen nutzten einenpreinstall-Hook, spätere verlegten den Code in die CLI selbst. Das ist entscheidend, denn npm 12 mit deaktivierten Install-Skripten war drei Tage zuvor erschienen. Analysen Dritter beschreiben einen nativen Infostealer pro Betriebssystem. - Erkennung und Entfernung. Der Hersteller erkannte das erste Release „within seconds" über automatische Benachrichtigungen, widerrief das Token und veröffentlichte rund drei Stunden später die saubere Version 8.22.0. npm entfernte die bösartigen Versionen etwa 41 Stunden nach dem ersten Release. Das Post-Mortem zählt 1.614 Downloads über alle betroffenen Pakete.
keyv/cacheable und Tensorlake: der Wurm passt sich an (August–Oktober 2026)
Am 4. August 2026 eröffnete keyv@6.0.0 eine Welle über die Ökosysteme keyv und cacheable. Datadog dokumentiert einen preinstall-plus-Bun-Stealer, der seine Command-and-Control-Adresse über einen Ethereum-Smart-Contract auflöste; das Advisory AD-2026-009 der Cyber Security Agency of Singapore meldet mehr als 1.300 bösartige Versionen. Am 8. Oktober ging tensorlake@0.5.144 über den projekteigenen Release-Workflow hinaus, nachdem ein bösartiger Push auf main gelandet war. StepSecurity fand einen installierten „Geisel"-Dienst: Wer das gestohlene GitHub-Token widerruft, bevor der Dienst entfernt ist, verliert sein Home-Verzeichnis. Incident Response hat jetzt eine Reihenfolge.
Die Kill Chain, Phase für Phase
Legt man die Vorfälle nebeneinander, ist der Weg des Angreifers durch Ihre Umgebung immer derselbe. Die Nummern entsprechen den warmen Markierungen im Diagramm, die Buchstaben den grünen Kontrollen.
① Übernahme
Der Angreifer verschafft sich die Fähigkeit zu veröffentlichen: per abgefangenem TOTP-Code (chalk/debug), RAT auf dem Rechner des Maintainers (axios), gestohlenem SSH-Key (jscrambler) oder einem aus CI gezogenen Token beziehungsweise OIDC-Grant (SAP, TanStack, Red Hat). Phishing-resistente MFA (A) stoppt nur den ersten Fall. Deshalb ist sie notwendig, aber bei Weitem nicht ausreichend.
② Bösartiges Release
Der Angreifer veröffentlicht eine Patch- oder Minor-Version, damit jede Caret-Range sie aufnimmt. Trusted Publishing ohne zugelassene Tokens (B) verhindert Releases mit gestohlenen Tokens, aber keinen gekaperten Workflow. Staged Publishing, bei dem ein Mensch jedes Release per 2FA freigibt, verhindert beides. Als Konsument können Sie das upstream nicht erzwingen, sondern nur prüfen.
③ Auflösung
Ein Entwickler führt npm install aus oder Ihr Update-Bot öffnet einen Pull Request, und die neueste passende Version kommt Minuten nach der Veröffentlichung an. Hier hat der Konsument die stärkste Karte. Ein eingechecktes Lockfile mit npm ci (C) verhindert stille Änderungen, und eine Karenzzeit sorgt dafür, dass nichts Neues ankommt, bevor die Security-Community eine Woche Zeit hatte, es anzusehen.
④ Skriptausführung
Der preinstall- oder postinstall-Hook läuft mit den vollen Rechten des Entwicklers oder des CI-Jobs. Skripte abzuschalten und nur die wenigen Pakete freizugeben, die sie wirklich brauchen (D), eliminiert diese Phase für die meisten Payloads aus 2026. npm 12 tut das standardmäßig; ältere npm-Versionen brauchen --ignore-scripts oder ignore-scripts=true in der .npmrc.
⑤ Abgreifen von Zugangsdaten
Die Payload liest Umgebungsvariablen, ~/.npmrc, Git-Zugangsdaten, Caches von Cloud-CLIs und auf CI-Runnern den Prozessspeicher. Kurzlebige, eng begrenzte Zugangsdaten per OIDC (E) verhindern den Diebstahl nicht, sorgen aber dafür, dass das Token abläuft, bevor es nützt, und nicht bis in die Produktion reicht.
⑥ Exfiltration
Die Daten verlassen die Umgebung per HTTPS zu Angreifer-Domains, über Webhook-Dienste oder in öffentliche GitHub-Repositories, die mit dem Token des Opfers angelegt werden. Eine Egress-Allow-List auf Build-Agents (F) bricht diese Phase in CI. Auf Entwickler-Laptops ist das deutlich schwerer, weshalb dort die Phasen ③ und ④ wichtiger sind.
⑦ Wiederverwendung und Verbreitung
Gestohlene npm-Tokens veröffentlichen die Pakete des Opfers neu, der Wurm springt zum nächsten Maintainer. Schneller Token-Widerruf und Takedown durch die Registry (G) sind die einzigen Bremsen, und, wie Tensorlake zeigt, kommt der Widerruf erst nach dem Entfernen der Persistenz.
Was die Zahlen sagen
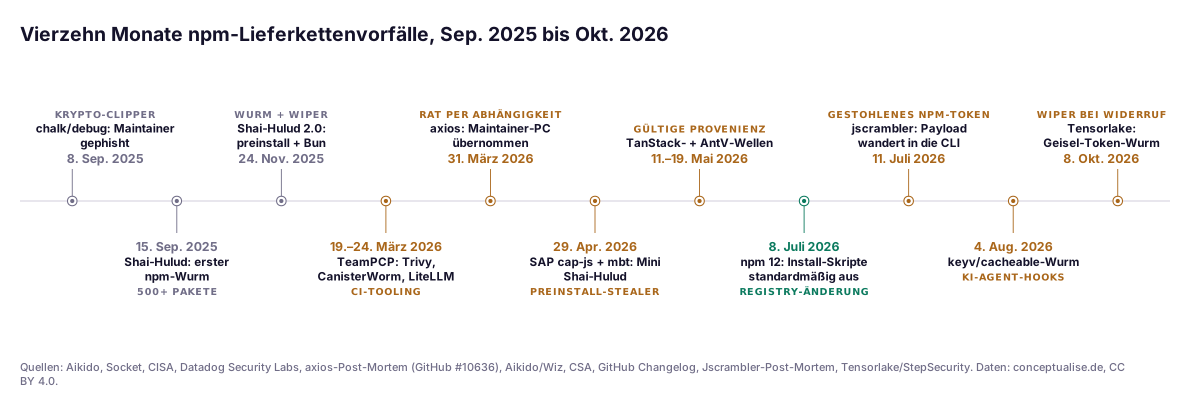
Die Zeitleiste zeigt die Verschiebung. 2025 gab es drei große Ereignisse. 2026 schrumpften die Abstände auf Wochen, und die Angreifer zogen weiter: im März zum CI-Tooling, im April und Mai zu Entwicklerpaketen, im Juli zu Payloads außerhalb des Install-Hooks.
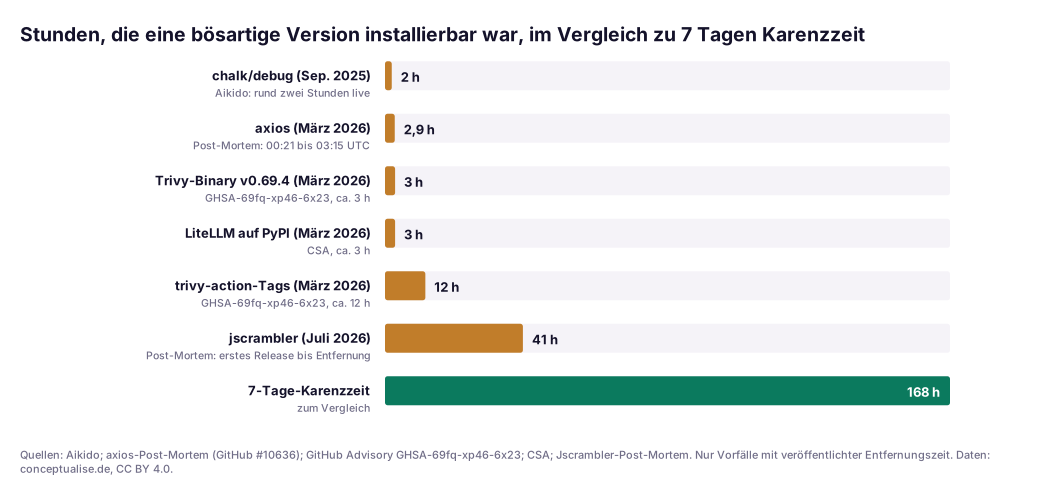
Diese Grafik würden wir einem Vorstand zeigen. Jeder Vorfall mit veröffentlichter Entfernungszeit war nach Stunden bereinigt, nicht nach Tagen. Der längste, jscrambler mit rund 41 Stunden, entspricht einem Viertel einer Sieben-Tage-Karenzzeit. Die Erkennung im Ökosystem ist inzwischen schnell; Socket nennt für die AntV-Welle einen Median von unter sieben Minuten. Ihr npm install ist nur noch schneller. Eine Karenzzeit macht die Erkennungsgeschwindigkeit der Community zu Ihrem Schutz.
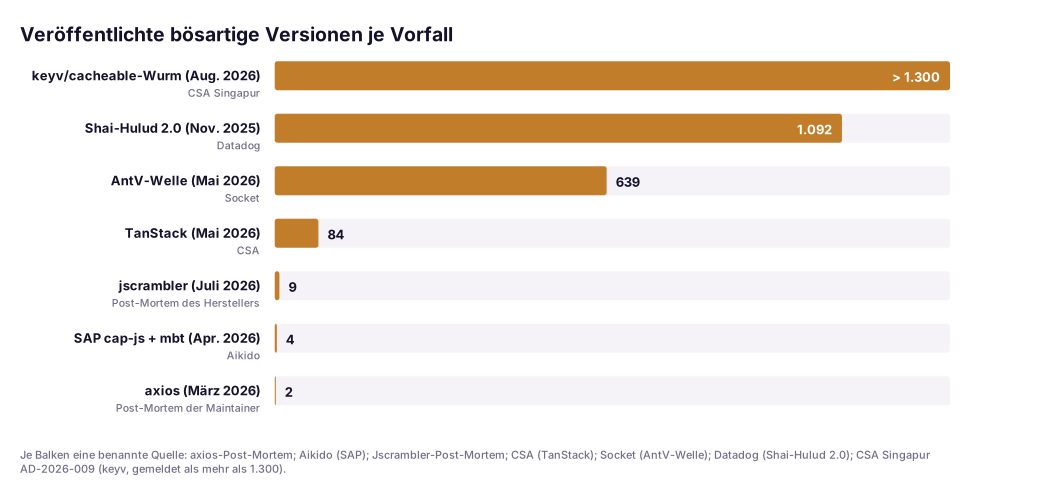
Beim Schadensradius zeigen sich zwei klar getrennte Gruppen. Gezielte Übernahmen wie axios, SAP und jscrambler veröffentlichen eine Handvoll Versionen eines wertvollen Pakets. Würmer veröffentlichen Hunderte oder Tausende Versionen von allem, was ihre Opfer pflegen. Bei Würmern hängt Ihre Exposition davon ab, wie viele Ihrer transitiven Abhängigkeiten an einem einzigen kompromittierten Maintainer hängen, und diese Zahl kennt in den meisten Organisationen niemand.
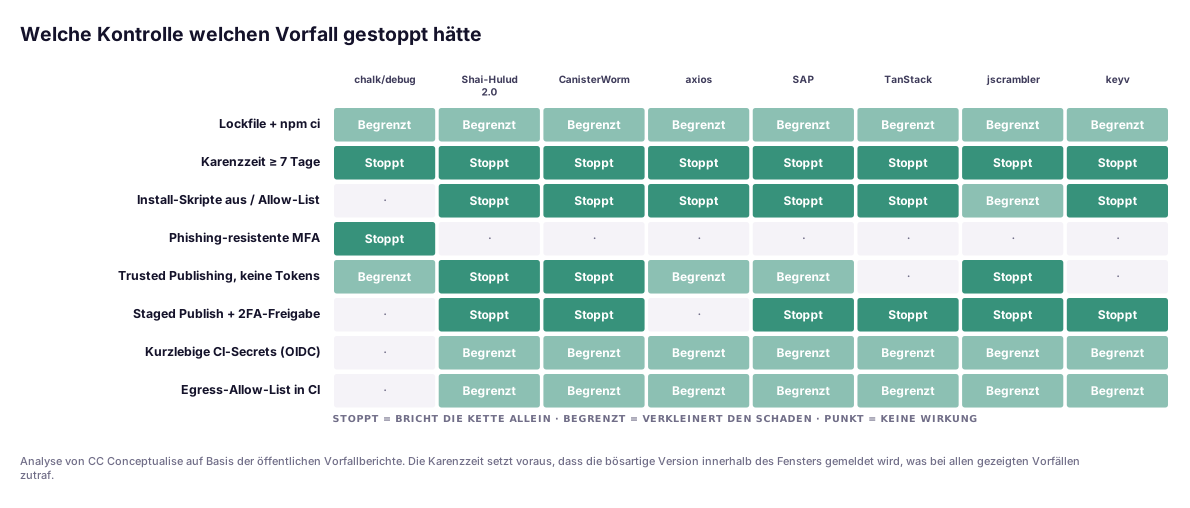
Die Heatmap ist unsere Auswertung der öffentlichen Berichte, keine externe Datenquelle. Drei Befunde stechen heraus. Erstens ist die Zeile Karenzzeit durchgehend grün, nicht weil Karenzzeiten magisch wären, sondern weil jeder dieser Vorfälle innerhalb des Fensters erkannt und entfernt wurde. Zweitens hätte phishing-resistente MFA, mit der die meisten Sicherheitsprogramme beginnen, genau einen von acht Vorfällen gestoppt. Drittens stoppt keine einzelne Kontrolle auf Konsumentenseite alle acht. Sie brauchen in den Phasen ③ und ④ mindestens zwei Schichten.
Aus einem aktuellen Projekt
In einem Supply-Chain-Readiness-Review für einen europäischen Softwarehersteller haben wir in diesem Jahr eine der zentralen Produkt-Pipelines mit der obigen Kill Chain in der Hand durchgespielt. Nichts davon war fahrlässig, jede einzelne Entscheidung hatte einen Grund. Zusammen bereiteten sie einem Angreifer die Phasen ③ bis ⑥ vor.
Der Update-Bot führte Patch-Releases automatisch zusammen, sobald die Tests grün waren. Bei CVEs ist das gute Hygiene, bedeutet aber, dass ein bösartiges Patch-Release binnen einer Stunde im Hauptzweig gelandet wäre. Die CI-Images nutzten das npm, das mit dem Node-Basisimage kam, Skripte liefen also weiterhin standardmäßig. Die Build-Agents hielten eine langlebige Cloud-Deployment-Credential als Pipeline-Variable, weil „die OIDC-Migration auf der Roadmap" stand. Und die Agents erreichten jeden Host im Internet, weil eine Firewall-Allow-List einmal ausprobiert worden war und einen Build gebrochen hatte.
Die Maßnahmen waren unspektakulär, und genau darum geht es. Wir haben sieben Tage Karenzzeit im Bot eingerichtet, mit einer expliziten Überholspur für Security-Advisories, und ignore-scripts=true gesetzt. Freigegeben wurden nur die zwei Pakete, die wirklich einen nativen Build brauchten. Das Deployment haben wir auf föderierte OIDC-Credentials umgestellt, die auf eine Umgebung begrenzt sind. Auf dem Build-Pool läuft eine Egress-Allow-List, die zwei Wochen im reinen Protokollmodus startete. Die größte Sorge des Teams, dass eine Karenzzeit Security-Patches verzögert, war mit der Überholspur erledigt. Am längsten dauerte nichts Technisches, sondern die Einigung, wem die Allow-List gehört.
Die Kontroll-Checkliste
Das ist der Teil zum Abfotografieren. Bricht Phase bezieht sich auf die Kill-Chain-Nummern oben, Hätte gestoppt auf die Heatmap.
| # | Kontrolle | Umsetzung (Tooling 2026) | Bricht Phase | Hätte gestoppt |
|---|---|---|---|---|
| 1 | Lockfile + npm ci | package-lock.json einchecken; CI nutzt npm ci, nie npm install | ③ (begrenzt) | Allein nichts, aber es verhindert stillen Drift und gibt den übrigen Kontrollen einen Fixpunkt |
| 2 | Karenzzeit / Mindestalter | npm min-release-age (Tage); pnpm minimumReleaseAge (Minuten, Standard ein Tag in pnpm 11); Yarn 4 npmMinimalAgeGate; Bun install.minimumReleaseAge (Sekunden); Dependabot cooldown, Renovate minimumReleaseAge | ③ | Alle acht in unserer Heatmap |
| 3 | Install-Skripte aus + Allow-List | Standard in npm 12; in npm 11 ignore-scripts=true; pnpm allowBuilds; Bun trustedDependencies | ④ | Jede preinstall-/postinstall-Payload; nicht chalk/debug, jscrambler nur teilweise |
| 4 | Private Registry als Proxy mit Quarantäne | npmjs über Azure Artifacts, Artifactory oder Nexus spiegeln, mit Malware-Scan und Wartezeit für neue Versionen | ③ | Wie Karenzzeit, aber zentral erzwungen |
| 5 | Trusted Publishing + Provenienz (als Herausgeber) | OIDC-Trusted-Publishing auf einen Workflow und Branch begrenzen; Tokens verbieten; Staged Publishing mit 2FA-Freigabe | ①② | Token-basierte Wellen; die Freigabe stoppt auch gekaperte Workflows |
| 6 | Provenienzprüfung (als Konsument) | npm audit signatures in CI; Alarm, wenn ein Paket mit bisheriger Provenienz plötzlich keine mehr hat | ② (erkennt) | Auffällige Releases; nicht TanStack oder Red Hat mit gültiger Provenienz |
| 7 | CI-Secrets begrenzen + OIDC | Föderierte Credentials pro Umgebung; keine langlebigen Cloud-Keys oder npm-Tokens in Pipeline-Variablen | ⑤ (begrenzt) | Verkleinert den Schadensradius jedes Stealers |
| 8 | Egress-Kontrolle auf Build-Agents | Ausgehenden Verkehr der Runner standardmäßig sperren; Registries, Quellcodeverwaltung und eigene Cloud-Endpunkte freigeben | ⑥ | Exfiltration aus CI in jeder Stealer-Welle |
| 9 | SBOM und schnelle Abfrage | CycloneDX-SBOM pro Build, indiziert, damit „Liefern wir Version X aus?" in Minuten beantwortet ist | Reaktion | Verkürzt die Reaktion und stützt die CRA-Meldung |
Zwei Warnungen. Eine Karenzzeit braucht eine dokumentierte Ausnahme für Security-Fixes, sonst schalten Teams sie beim ersten kritischen CVE ab. Und eine Allow-List für Install-Skripte ist eine Liste von Paketen, deren Kompromittierung weiterhin Code bei der Installation ausführt. Halten Sie sie kurz und prüfen Sie sie wie eine Firewall-Regel.
Governance für europäische Unternehmen
Für Organisationen in der EU ist Lieferketten-Hygiene 2026 an zwei Stellen zur regulatorischen Pflicht geworden.
Cyber Resilience Act. Die Verordnung (EU) 2024/2847 gilt vollständig ab dem 11. Dezember 2027, die Meldepflicht nach Artikel 14 aber bereits seit dem 11. September 2026. Hersteller von Produkten mit digitalen Elementen müssen aktiv ausgenutzte Schwachstellen und schwerwiegende Sicherheitsvorfälle, die die Sicherheit ihrer Produkte betreffen, über die Single Reporting Platform der ENISA melden. Die Fristen: Frühwarnung binnen 24 Stunden, Meldung binnen 72 Stunden, Abschlussbericht spätestens 14 Tage nach Verfügbarkeit einer Korrektur (Schwachstellen) beziehungsweise binnen eines Monats (Vorfälle). Eine kompromittierte Abhängigkeit, die in Ihrem Produkt ausgeliefert wird, kann in den Anwendungsbereich fallen, ebenso gestohlene CI-Zugangsdaten, mit denen Ihre Releases manipuliert werden. Ihr Incident-Runbook braucht einen Schritt, der in den ersten Stunden fragt: „Ist das CRA-meldepflichtig?", und nicht erst nach der Bereinigung. Zusätzlich erwartet der CRA Sorgfalt bei Fremdkomponenten und eine SBOM, also Kontrolle 9 oben. Wie Sie diese Entscheidung treffen und die Meldung Schritt für Schritt abgeben, zeigt unser CRA-Runbook für die 24/72-Stunden-Meldepflicht.
NIS2. Artikel 21 Absatz 2 Buchstabe d der Richtlinie (EU) 2022/2555 verlangt von wesentlichen und wichtigen Einrichtungen Maßnahmen zur Sicherheit der Lieferkette. Absatz 3 fordert, die Schwachstellen und sicheren Entwicklungsverfahren jedes direkten Anbieters zu berücksichtigen. Eine npm-Abhängigkeit ist kein Liefervertrag, doch Prüfer werten die Aufnahme von Open Source zunehmend als Teil dieser Pflicht. Karenzzeiten, Allow-Lists für Skripte und ein Proxy mit Quarantäne sind genau die Art dokumentierter, verhältnismäßiger Maßnahmen, die diese Frage beantworten. Die übergeordneten Pflichten behandeln wir in unserem Leitfaden zur NIS2-Lieferkettensicherheit.
Für Finanzunternehmen unter DORA fließen dieselben Kontrollen in das IKT-Drittparteienrisiko und die Klassifizierung von Vorfällen ein. Überall gilt dieselbe Gewohnheit: Kontrolle aufschreiben, messen, Nachweise aufbewahren.
Ein pragmatischer Einführungspfad
- Woche 1: Bestandsaufnahme und Drift stoppen. Finden Sie jede Pipeline, die
npm installstattnpm ciausführt, die npm-Version jedes CI-Images und jedes langlebige npm- oder Cloud-Token in Pipeline-Variablen. Dienpm ci-Fälle beheben Sie sofort. - Woche 2: Karenzzeit mit Überholspur. Setzen Sie sieben Tage Mindestalter in Paketmanager und Update-Bots, mit einer expliziten Ausnahme für Security-Advisories. Wenn Sie einen Registry-Proxy betreiben, erzwingen Sie die Regel dort, damit sie auch auf Laptops greift.
- Wochen 3–4: Skripte aus. Stellen Sie CI auf npm 12 um oder setzen Sie
ignore-scripts=true, und bauen Sie die Allow-List aus den Paketen auf, die tatsächlich brechen. In den meisten Organisationen sind es nur eine Handvoll. - Monat 2: Secrets und Egress. Ersetzen Sie langlebige CI-Credentials durch OIDC-Föderation pro Umgebung. Führen Sie Egress-Kontrolle auf Build-Agents zunächst im Protokollmodus ein und erzwingen Sie sie dann. Die Runner-Architektur beschreibt unser Leitfaden zum DevSecOps-Pipeline-Design.
- Monat 3: so veröffentlichen, wie Sie konsumieren. Stellen Sie Ihre eigenen Pakete auf Trusted Publishing um, begrenzt auf einen Workflow und Branch, verbieten Sie Tokens und aktivieren Sie Staged Publishing. Ergänzen Sie Provenienzprüfung und SBOM-Erzeugung in der Pipeline, wie in unserem Leitfaden zur Lieferkettensicherheit in Azure DevOps. Proben Sie dann das Incident-Runbook in der richtigen Reihenfolge: isolieren, Persistenz entfernen, rotieren, melden.
Das Fazit
Die npm-Angriffe 2026 waren in dem Sinne, der zählt, nicht raffiniert. Ihre Einstiegswege reichten von Social Engineering bis Cache Poisoning. Sobald aber eine bösartige Version in der Registry lag, lebten alle von zwei Gewohnheiten, die die meisten Organisationen noch haben: Wir installieren Versionen Minuten nach ihrer Veröffentlichung, und wir lassen Code zur Installationszeit direkt neben unseren wertvollsten Zugangsdaten laufen.
Unsere Einschätzung ist deutlich. Wenn Sie in diesem Quartal nur eine Sache umsetzen, dann sieben Tage Karenzzeit mit Überholspur für Security-Fixes. Wenn es zwei sind, schalten Sie Install-Skripte ab. Alles Weitere, von Egress-Kontrolle und OIDC bis zu Provenienz und SBOM, dient dazu, den nächsten Vorfall klein zu halten. Wer sich allein auf Provenienz oder MFA verlässt, ist gegen die Angriffe von 2025 geschützt. Die Angreifer sind längst weitergezogen.
Wenn Sie einen zweiten Blick auf Ihre Pipelines wünschen: Unser DevSecOps-Team führt genau diesen Kill-Chain-Walkthrough als kurzes Review mit festem Umfang durch. Am Ende steht die Kontrolltabelle oben, ausgefüllt für Ihre eigene Umgebung.
FAQ
Was ist bei der axios-Kompromittierung im März 2026 passiert?
Am 31. März 2026 veröffentlichte ein Angreifer axios@1.14.1 und axios@0.30.4 über das Konto des Lead-Maintainers, nachdem er dessen PC per gezieltem Social Engineering übernommen hatte. Beide Versionen brachten eine neue Abhängigkeit mit, plain-crypto-js, deren postinstall-Skript einen Remote-Access-Trojaner für macOS, Windows oder Linux nachlud. Laut Post-Mortem der Maintainer wurden die Versionen um 03:15 UTC entfernt, rund drei Stunden nach dem ersten Release. Google Threat Intelligence ordnet die Kampagne UNC1069 zu, einem Nordkorea-nahen Akteur.
Was ist Mini Shai-Hulud und was hat TeamPCP damit zu tun?
Mini Shai-Hulud bezeichnet eine Familie selbstverbreitender npm-Stealer aus dem Jahr 2026: Ein preinstall-Skript lädt die Bun-Runtime und greift Entwickler- und CI-Zugangsdaten ab. Betroffen waren unter anderem SAPs cap-js- und mbt-Pakete am 29. April 2026 und das AntV-Ökosystem am 19. Mai 2026. Wiz ordnet die SAP-Welle mit hoher Konfidenz dem Cluster TeamPCP zu. Die Cloud Security Alliance beschreibt TeamPCP als mehrphasige Kampagne von März bis Juni 2026, die auch Trivy, Checkmarx-GitHub-Actions und LiteLLM auf PyPI traf.
Stoppt npm 12 diese Angriffe?
Teilweise. Seit npm 12, allgemein verfügbar seit dem 8. Juli 2026, laufen preinstall-, install- und postinstall-Skripte von Abhängigkeiten nur noch nach expliziter Freigabe. Damit fällt der Ausführungsschritt weg, auf den sich die meisten Würmer 2026 verlassen haben. Das hilft nicht, wenn Ihre Pipeline noch ein älteres npm nutzt, wenn genau ein freigegebenes Paket kompromittiert wird oder wenn die Schadlogik im Paketcode selbst steckt wie bei jscrambler drei Tage später. npm 12 ist eine Schicht, nicht die Lösung.
Was ist eine Karenzzeit für Abhängigkeiten und welche Paketmanager unterstützen sie?
Eine Karenzzeit (Minimum Release Age, Cooldown) weist den Paketmanager an, Versionen zu ignorieren, die jünger als ein festgelegter Zeitraum sind. npm bietet min-release-age (in Tagen), pnpm minimumReleaseAge (in Minuten, seit pnpm 11 standardmäßig ein Tag), Yarn 4 npmMinimalAgeGate und Bun install.minimumReleaseAge (in Sekunden). Dependabot und Renovate setzen dasselbe Prinzip für Update-Pull-Requests um. Jede bösartige Version mit veröffentlichter Entfernungszeit war nach spätestens 41 Stunden weg; sieben Tage Karenzzeit hätten alle übersprungen.
Lösen solche Vorfälle Meldepflichten nach dem Cyber Resilience Act aus?
Das kann passieren. Seit dem 11. September 2026 verpflichtet Artikel 14 CRA Hersteller von Produkten mit digitalen Elementen, aktiv ausgenutzte Schwachstellen und schwerwiegende Sicherheitsvorfälle zu melden: Frühwarnung binnen 24 Stunden, Meldung binnen 72 Stunden, Abschlussbericht später. Wenn eine kompromittierte Abhängigkeit in Ihrem Produkt ausgeliefert wird oder gestohlene Zugangsdaten Manipulationen an Ihren Releases ermöglichen, prüfen Sie Artikel 14 sofort. NIS2-Einrichtungen müssen zusätzlich die Sicherheit der Lieferkette nach Artikel 21 Absatz 2 Buchstabe d abdecken.
Was tun wir zuerst, wenn wir eine kompromittierte npm-Version installiert haben?
Isolieren Sie die betroffene Maschine oder den Runner, bevor Sie irgendetwas rotieren. Mehrere Payloads aus 2026 bestrafen den Widerruf: Shai-Hulud 2.0 versuchte, das Home-Verzeichnis zu löschen, wenn es keine Zugangsdaten fand, und der Tensorlake-Wurm vom Oktober 2026 installierte einen Dienst, der das Home-Verzeichnis löscht, sobald das gestohlene GitHub-Token widerrufen wird. Entfernen Sie zuerst die Persistenz, einschließlich KI-Agent- und Editor-Hooks, rotieren Sie dann npm-, GitHub-, Cloud- und CI-Zugangsdaten von einer sauberen Maschine aus und suchen Sie in Ihrer Organisation nach Exfiltrations-Repositories. Den übergeordneten Prozess beschreibt unser Incident-Response-Playbook.
Quellen
Alle Quellen geprüft am 15. November 2026. Wo Quellen bei Paket- oder Versionszahlen abweichen, nennen wir eine benannte Quelle und weisen darauf hin.
Tier A: Primärquellen, Advisories, Regulierung
- axios-Maintainer, Post-Mortem (GitHub-Issue #10636): https://github.com/axios/axios/issues/10636
- GitHub Security Advisory GHSA-69fq-xp46-6x23 (Trivy, CVE-2026-33634): https://github.com/advisories/GHSA-69fq-xp46-6x23
- Jscrambler, Security-Incident-Post-Mortem (Juli 2026): https://jscrambler.com/blog/security-incident-postmortem-jscrambler/
- CISA, „Widespread Supply Chain Compromise Impacting npm Ecosystem" (23.09.2025): https://www.cisa.gov/news-events/alerts/2025/09/23/widespread-supply-chain-compromise-impacting-npm-ecosystem
- GitHub, „Our plan for a more secure npm supply chain" (22.09.2025): https://github.blog/security/supply-chain-security/our-plan-for-a-more-secure-npm-supply-chain/
- GitHub Changelog, npm-Install-Sicherheit und npm 12 (08.07.2026): https://github.blog/changelog/2026-07-08-npm-install-time-security-and-gat-bypass2fa-deprecation
- Cyber Security Agency of Singapore, Advisory AD-2026-009 (keyv/cacheable): https://www.csa.gov.sg/alerts-and-advisories/advisories/ad-2026-009/
- Verordnung (EU) 2024/2847 (Cyber Resilience Act), Artikel 14 und 71: https://eur-lex.europa.eu/eli/reg/2024/2847/oj/deu
- Europäische Kommission, CRA-Meldepflichten: https://digital-strategy.ec.europa.eu/en/policies/cra-reporting
- Richtlinie (EU) 2022/2555 (NIS2), Artikel 21: https://eur-lex.europa.eu/eli/dir/2022/2555/oj/deu
- pnpm v11.0.0 Release Notes: https://github.com/pnpm/pnpm/releases/tag/v11.0.0
Tier B: Forschung
- Google Threat Intelligence Group, Nordkorea-naher Akteur greift axios an: https://cloud.google.com/blog/topics/threat-intelligence/north-korea-threat-actor-targets-axios-npm-package/
- Datadog Security Labs, axios-Kompromittierung: https://securitylabs.datadoghq.com/articles/axios-npm-supply-chain-compromise/
- Datadog Security Labs, TeamPCP und LiteLLM: https://securitylabs.datadoghq.com/articles/litellm-compromised-pypi-teampcp-supply-chain-campaign/
- Datadog Security Labs, Shai-Hulud 2.0: https://securitylabs.datadoghq.com/articles/shai-hulud-2.0-npm-worm/
- Datadog Security Labs, keyv/cacheable-Wurm: https://securitylabs.datadoghq.com/articles/npm-worm-compromises-popular-npm-packages
- Cloud Security Alliance, Whitepaper zu npm und KI-Toolchains: https://labs.cloudsecurityalliance.org/research/csa-whitepaper-npm-ai-toolchain-supply-chain-security-v1-0-c/
- Aikido, chalk/debug-Kompromittierung: https://www.aikido.dev/blog/npm-debug-and-chalk-packages-compromised
- Aikido, „Mini Shai-Hulud has appeared" (SAP): https://aikido.dev/blog/mini-shai-hulud-has-appeared
- Wiz, Mini Shai-Hulud und SAP-npm-Pakete: https://www.wiz.io/blog/mini-shai-hulud-supply-chain-sap-npm
- Socket, AntV-Pakete kompromittiert: https://socket.dev/blog/antv-packages-compromised
- Socket, tinycolor und die erste Shai-Hulud-Welle: https://socket.dev/blog/tinycolor-supply-chain-attack-affects-40-packages
- StepSecurity, Tensorlake-Wurm mit Geisel-Token: https://stepsecurity.io/blog/tensorlake-npm-compromised-hostage-token-worm
Tier C: Hersteller und Presse, richtungsweisend
- Infinum, axios-npm-Lieferkettenangriff: https://infinum.com/blog/axios-npm-supply-chain-attack/
- Snyk, TanStack-Pakete kompromittiert: https://snyk.io/blog/tanstack-npm-packages-compromised
- The Hacker News, SAP-npm-Pakete kompromittiert: https://thehackernews.com/2026/04/sap-npm-packages-compromised-by-mini.html
- BleepingComputer, Red-Hat-npm-Pakete kompromittiert: https://bleepingcomputer.com/news/security/red-hat-npm-packages-compromised-to-steal-developer-credentials
Themen