Policy as Code von IDE bis Laufzeit: OPA, Kyverno, Conftest
Wo OPA, Conftest, Gatekeeper, Kyverno und native Kubernetes-Admission-Policies hingehören – von der IDE bis zur Laufzeit, mit einem Regelwerk für alle.
Am 12. November 2026 erschien Kyverno 1.20. In den Release Notes steht eine Zeile, an der manches Upgrade scheitern wird: „remove legacy policy execution from admission binaries". Kyverno hatte ClusterPolicy, den Policy-Typ, den die meisten Kyverno-Nutzer seit Jahren schreiben, schon mit 1.19 im August abgekündigt. Jetzt ist die Engine dafür weg, und das Helm-Chart verweigert standardmäßig Installation und Upgrade, solange noch Legacy-Policies im Cluster liegen.
Die meisten Unternehmen betreiben Policy as Code trotzdem in Einzelteilen: Conftest in einer Pipeline, Gatekeeper über Azure Policy auf AKS, Kyverno irgendwo anders. Dieser Beitrag richtet sich an alle, die das aufräumen müssen: Plattformverantwortliche, CISOs und Architekten. Wir zeigen die fünf Stellen, an denen eine Policy entscheiden kann, welches Werkzeug jeweils passt und wie ein einziges Regelwerk hinter allen fünf steht.
TL;DR / Das Wichtigste in Kürze
- Fünf Entscheidungspunkte, nicht einer. IDE, Pull Request, CI, Admission und Laufzeit fangen unterschiedliche Fehler. Frühe Stufen sind günstig zu beheben, späte schwer zu umgehen.
- Nur die Admission sieht jede Änderung.
kubectl, Klicks im Portal, Operatoren und Break-Glass-Konten umgehen Ihre Pipeline, aber nie den API-Server. - In Kubernetes setzt sich CEL durch. Kyvernos CEL-Typen sind seit 1.17 auf v1, die Legacy-Typen werden seit 1.20 nicht mehr durchgesetzt. VAP und MAP sind upstream GA.
- Außerhalb von Kubernetes führt weiter Rego. Conftest und OPA decken Terraform-Pläne, Dockerfiles, SBOMs und API-Autorisierung ab, wo das CEL-Tooling dünn ist.
- Ein Regelwerk, eine Regel-ID. Dieselbe Regel braucht in jeder Stufe dieselbe Kennung, dieselben Tests und denselben Ausnahmeprozess. Sonst betreiben Sie fünf Policy-Programme.

Download: Editierbare draw.io-Datei · In diagrams.net öffnen · Diagrammdaten (CSV)
Warum das jetzt wichtig ist
Kyverno ist CEL-first. Kyverno erhielt am 16. März 2026 den CNCF-Status Graduated. Version 1.17 (2. Februar) hob die CEL-basierten Typen wie ValidatingPolicy und MutatingPolicy auf policies.kyverno.io/v1. Version 1.19 meldete Funktionsgleichheit und kündigte ClusterPolicy und Policy ab, Version 1.20 entfernte die Legacy-Ausführung. Wer Kyverno betreibt, muss migrieren.
Kubernetes bringt eigene Policies mit. ValidatingAdmissionPolicy ist seit 1.30 stabil, MutatingAdmissionPolicy seit 1.36. Beide werten CEL im API-Server aus, es gibt keinen Webhook, der in ein Timeout laufen kann. Gatekeeper und Kyverno können diese nativen Objekte aus ihren eigenen Policies erzeugen, Azure Policy für AKS unterstützt sie hinter einem Feature-Flag.
OPA bewegt sich weiter, auch nach dem Wechsel seiner Gründer. Im August 2025 wechselten die Schöpfer von OPA und viele Styra-Mitarbeitende zu Apple. OPA bleibt ein CNCF-Graduated-Projekt, und das Tempo hat nicht nachgelassen: Unsere Zählung über die GitHub-API ergibt 37 Releases in den zwölf Monaten bis zum 15. November 2026, davon 12 Minor-Versionen.
Fünf Entscheidungspunkte, ein Regelwerk
Die Nummern entsprechen den Markierungen im Diagramm oben.
① IDE und Pre-Commit
Hier ist ein Fehler am günstigsten, weil ihn noch niemand sonst gesehen hat. Regal, inzwischen Teil des OPA-Projekts, ist Linter, Debugger und Language Server für Rego. Wer Infrastruktur schreibt, führt mit conftest test und der Kyverno-CLI dieselben Policies lokal oder als Pre-Commit-Hook aus.
Behandeln Sie diese Stufe als Beratung. Ein Hook lässt sich mit --no-verify überspringen, und das ist in Ordnung. Sein Zweck: Die Pipeline soll Entwicklern selten etwas sagen, das sie früher hätten wissen können.
② Pull Request
Im Pull Request wird Policy zum Gespräch. Conftest gibt Ergebnisse als github, azuredevops, junit oder sarif aus. Eine verletzte Regel erscheint dann als Annotation an der richtigen Zeile oder als Code-Scanning-Hinweis statt als rotes Build-Log, das niemand öffnet. Für Kubernetes-Manifeste im Diff leisten gator verify von Gatekeeper und kyverno apply dasselbe.
Der häufigste Fehler, den wir sehen: jede Policy gegen jede Datei laufen zu lassen. Begrenzen Sie die Prüfungen auf geänderte Pfade und schreiben Sie Meldungen für die Entwicklerin, nicht für den Prüfer.
③ CI-Pipeline
In der CI prüfen Sie, was tatsächlich deployt wird: das gerenderte Helm-Chart statt der Vorlage, den Terraform-Plan statt des HCL. Ein Modul-Default kann aus einem harmlos wirkenden Diff ein öffentlich erreichbares Storage-Konto machen.
Eine Conftest-Regel gegen die Ausgabe von terraform show -json sieht so aus:
package main

deny contains msg if {
  some rc in input.resource_changes
  rc.type == "azurerm_storage_account"
  rc.change.after.public_network_access_enabled == true
  msg := sprintf("POL-STG-001: %s allows public network access", [rc.address])
}
Kyverno kann das inzwischen auch: Eine ValidatingPolicy mit spec.evaluation.mode: JSON lässt sich über die Kyverno-CLI auf beliebige JSON-Payloads anwenden, auch auf einen Terraform-Plan. Conftest deckt aber deutlich mehr Formate ab, von HCL2 und Dockerfiles bis zu CycloneDX- und SPDX-SBOMs.
④ Admission
Die Admission ist das einzige Tor, durch das jede Änderung muss: Ihre Pipeline, ein kubectl edit um zwei Uhr nachts, ein GitOps-Controller, ein Operator, ein Break-Glass-Konto. Das ist der warme Pfeil im Diagramm. Die Stufen ① bis ③ schützen den gepflasterten Weg. Die Admission schützt den Cluster.
Es gibt drei ernsthafte Optionen. Native ValidatingAdmissionPolicy und MutatingAdmissionPolicy sind schnell und brauchen keine zusätzlichen Pods. Kyvernos ValidatingPolicy ist eine Obermenge von VAP:
apiVersion: policies.kyverno.io/v1
kind: ValidatingPolicy
metadata:
  name: require-owner-label
spec:
  validationActions: [Deny]
  matchConstraints:
    resourceRules:
      - apiGroups: ['apps']
        apiVersions: [v1]
        operations: [CREATE, UPDATE]
        resources: [deployments]
  validations:
    - message: "POL-K8S-004: label 'owner' is required"
      expression: "'owner' in object.metadata.?labels.orValue({})"
Gatekeeper nutzt Constraint-Templates in Rego oder CEL und kann sie in native VAP-Objekte synchronisieren. Starten Sie neue Regeln in jedem Fall mit Warn oder Audit und legen Sie die Failure Policy bewusst fest: Ein Webhook, der mitten im Incident geschlossen ausfällt, kann Ihren eigenen Fix blockieren.
⑤ Laufzeit: Audit und Autorisierung
Ressourcen überleben die Regeln, die sie zugelassen haben. Das Audit von Gatekeeper und die Hintergrundscans von Kyverno bewerten bestehende Ressourcen neu und schreiben Policy Reports. Native VAP sieht nur eingehende Requests.
Zur Laufzeit liegt auch OPAs Kernkompetenz: API-Autorisierung, über das Envoy-Plugin oder als Bibliothek. Kyverno hat dafür inzwischen das separate Projekt kyverno-authz. Leiten Sie Entscheidungslogs in Ihr SIEM. Sie belegen, dass eine Regel gelaufen ist, nicht nur, dass es sie gab.
Was die Zahlen sagen
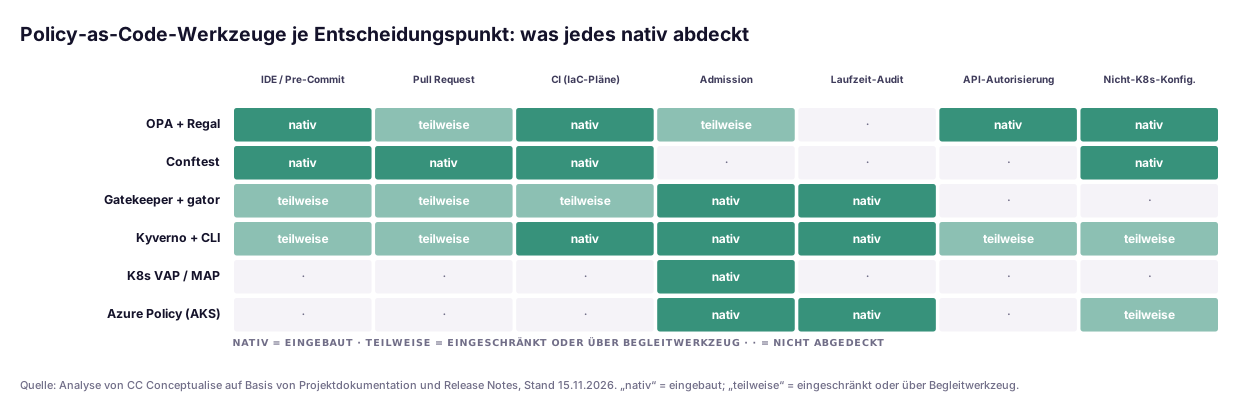
Die Matrix ist unsere Analyse der Projektdokumentation, kein Benchmark. Kein Werkzeug deckt alle sieben Spalten ab: Kyverno ist innerhalb von Kubernetes stark und außerhalb teilweise, OPA mit Conftest genau umgekehrt. Native VAP und MAP decken genau eine Spalte ab, als exzellente Admission-Engine und sonst nichts. Und Azure Policy für AKS hat keine Pipeline-Komponente; deshalb brauchen AKS-Teams in der CI weiterhin Conftest oder Kyverno.
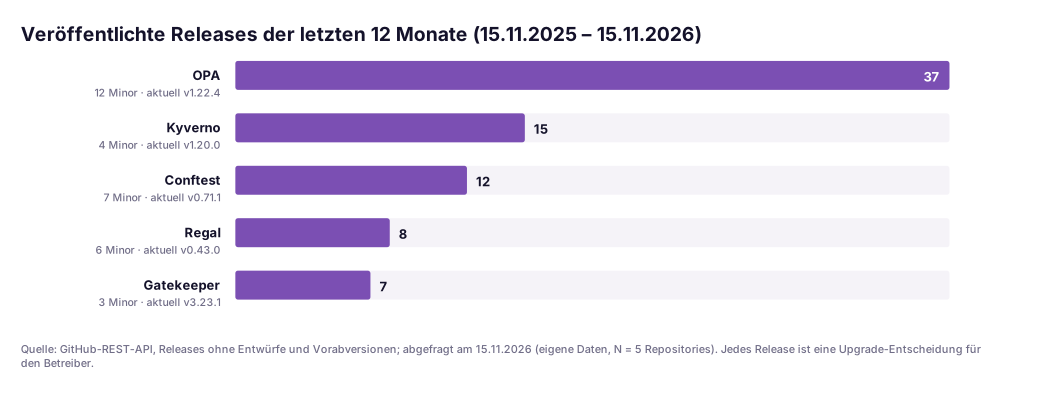
Das zweite Diagramm beruht auf eigenen Daten aus der GitHub-Releases-API: fünf Repositories, Releases ohne Entwürfe und Vorabversionen, 15. November 2025 bis 15. November 2026. Wir zeigen die Release-Frequenz statt der Sterne, weil Sie mit der Frequenz leben müssen. OPAs 37 Releases sind 37 Upgrade-Entscheidungen, sofern Sie nicht pinnen und bündeln. Kyverno brachte nur vier Minor-Versionen, aber eine davon entfernte eine Policy-API. Planen Sie Budget für Upgrades ein, nicht nur für die Installation.
Aus einem aktuellen Projekt
Bei der Plattformanalyse einer europäischen Finanzgruppe fanden wir in diesem Jahr drei Policy-Programme, die nichts voneinander wussten. Das Cloud-Team prüfte Terraform mit Conftest. Die AKS-Cluster nutzten Azure Policy, also setzte Gatekeeper Microsofts eingebaute Initiativen durch. Ein Produktteam hatte Kyverno für die Image-Verifikation installiert. Die Regeln überschnitten sich, widersprachen sich aber im Detail: „Keine öffentlichen Endpunkte" bedeutete in Terraform etwas anderes als bei der Admission. Ausnahmen lagen an drei Orten, meist ohne Ablaufdatum.
Die Lösung war vor allem organisatorisch. Ein Policy-Repository; jede Regel mit stabiler ID, Verantwortlichem, Schweregrad, Unit-Test und Zielstufen. Conftest und Azure Policy blieben. Die Kyverno-Image-Regeln migrierten wir vor der Entfernung in 1.20 auf ImageValidatingPolicy. Ausnahmen wurden zu Pull Requests gegen eine einzige Datei, mit Ablaufdatum, das die CI prüft. Die Prüfer interessierte das Tooling nicht. Sie wollten sehen, dass dieselbe Regel-ID in der PR-Annotation, in der Admission-Ablehnung und im Quartalsbericht auftaucht.
Welches Werkzeug wohin: die Entscheidungstabelle
| Stufe | Standardwahl | Stattdessen, wenn … | Durchsetzung |
|---|---|---|---|
| ① IDE / Pre-Commit | Conftest + Regal | Reine Kubernetes-Landschaft: Kyverno-CLI | Beratend |
| ② Pull Request | Conftest mit --output github oder sarif | Nur Manifeste: kyverno apply oder gator verify | Annotieren; bei hohem Schweregrad blockieren |
| ③ CI | Conftest auf Plan-JSON und gerenderte Manifeste | Kyverno-Team, das überall CEL will: ValidatingPolicy im JSON-Modus | Build abbrechen |
| ④ Admission | Kyverno-CEL-Policies oder Gatekeeper | Einfache Leitplanken ohne zusätzliche Pods: native VAP/MAP. AKS mit Azure-Governance: Azure-Policy-Add-on | Erst warnen, dann ablehnen |
| ⑤ Laufzeit | Kyverno-Hintergrundscans oder Gatekeeper-Audit | Service-zu-Service-Autorisierung: OPA mit Envoy | Berichten und alarmieren |
Faustregel: Schreiben Sie jede Regel in der Sprache der Stufe, in der sie am meisten zählt, nutzen Sie sie davor wieder, wo es geht, und setzen Sie bei der Admission nie durch, bevor eine Regel zwei Wochen im Audit-Modus lief.
Governance für europäische Unternehmen
Policy as Code ist für sich keine gesetzliche Pflicht. Es ist aber einer der saubersten Wege, bestehende Pflichten nachzuweisen.
NIS2. Artikel 21 Absatz 2 Buchstabe e der Richtlinie (EU) 2022/2555 verlangt Sicherheit bei Erwerb, Entwicklung und Wartung von Netz- und Informationssystemen. Buchstabe f verlangt Konzepte und Verfahren, um die Wirksamkeit der Risikomanagementmaßnahmen zu bewerten. Versionierte, getestete Regeln und Policy Reports mit sinkenden Verstößen beantworten beides. Unser technischer NIS2-Leitfaden ordnet die weiteren Pflichten ein.
DORA. Nach Artikel 9 Absatz 4 Buchstabe e der Verordnung (EU) 2022/2554 müssen Finanzunternehmen sicherstellen, dass alle Änderungen an IKT-Systemen kontrolliert erfasst, getestet, bewertet, genehmigt, umgesetzt und überprüft werden. Policy-Prüfungen im Pull Request, Durchsetzung bei der Admission und ein Entscheidungslog sind genau diese Kontrolle, automatisiert.
Cyber Resilience Act. Anhang I Teil I Nummer 2 Buchstabe b der Verordnung (EU) 2024/2847 verlangt, dass Produkte mit digitalen Elementen mit einer sicheren Standardkonfiguration auf dem Markt bereitgestellt werden. Wer Deployment-Manifeste oder Terraform-Module ausliefert, belegt mit CI-Policies, dass die Defaults von Release zu Release sicher bleiben.
In Azure stehen die AKS-Admission-Policies neben Azure Policy auf ARM-Ebene; diese Seite behandelt unser Leitfaden zu Azure Policy as Code. Halten Sie beides in einem Repository, damit die Regel-IDs zusammenpassen.
Ein pragmatischer Einführungspfad
- Woche 1–2: Bestandsaufnahme. Erfassen Sie jede Stelle, an der heute eine Policy entscheidet: Conftest-Jobs, Azure-Policy-Zuweisungen, Gatekeeper- oder Kyverno-Installationen, Skripte, die Builds abbrechen. Zählen Sie Regeln und Ausnahmen.
- Woche 3–4: ein Repository, ein ID-Schema. Führen Sie die Regeln in einem Repository zusammen, mit Verantwortlichem, Schweregrad, Tests und Zielstufen je Regel. Nehmen Sie
opa testundkyverno testin dessen eigene CI auf. Wo diese Jobs sitzen, zeigt unser Leitfaden zum DevSecOps-Pipeline-Design. - Monat 2: nach links verschieben, zunächst beratend. Nur annotieren, laute Regeln bereinigen, dann Builds bei hohem Schweregrad abbrechen.
- Monat 3: Admission erst im Audit, dann durchsetzen. Kyverno-Nutzer migrieren vor dem Upgrade auf 1.20 auf die CEL-Typen. Alle anderen wählen anhand der Tabelle oben. Zwei Wochen
AuditoderWarnvorDeny. Härten Sie auch die Pipeline, die die Policies ausrollt, etwa mit unseren Kontrollen für GitHub Actions. - Laufend: den Kreis schließen. Audit-Ergebnisse und Entscheidungslogs ins SIEM, Ausnahmen monatlich prüfen, abgelaufene scheitern lassen.
Das Fazit
Die Werkzeugdebatte ist weniger wichtig, als sie aussieht. OPA mit Conftest ist außerhalb von Kubernetes die beste Allzweckwahl. Kyverno, jetzt CEL-first, ist innerhalb die vollständigste. Native VAP und MAP sind die schnellste Admission-Engine, wenn Sie nur das brauchen. Gatekeeper bleibt solide, besonders wo Azure Policy es ohnehin betreibt.
Über den Erfolg entscheidet, ob Sie die fünf Stufen als ein System behandeln. Unsere Empfehlung: Behandeln Sie die Admission als nicht verhandelbare letzte Linie, denn dieses Tor umgeht niemand. Verschieben Sie dann jede Regel so weit nach links wie möglich, damit Admission-Ablehnungen selten werden. Und geben Sie jeder Regel eine ID, einen Verantwortlichen und einen Ausnahmeprozess. Sonst haben Sie fünf Werkzeuge und kein Programm.
Wenn Sie Unterstützung beim Entflechten einer bestehenden Landschaft möchten: Unser DevSecOps-Team führt ein Policy-as-Code-Review mit festem Umfang durch. Sie erhalten eine Bestandsaufnahme aller Entscheidungspunkte, einen konsolidierten Regelkatalog und einen Migrationsplan für Kyverno 1.20.
FAQ
Was ist der Unterschied zwischen OPA, Conftest und Gatekeeper?
Open Policy Agent (OPA) ist die universelle Policy-Engine samt der Sprache Rego. Conftest ist eine CLI auf Basis von OPA, die strukturierte Konfigurationsdateien wie Terraform-Pläne, Kubernetes-YAML und Dockerfiles prüft. Gatekeeper betreibt OPA im Kubernetes-Cluster als Admission Controller mit Audit-Funktion, mit Constraint-Templates in Rego oder CEL. Alle drei gehören zum OPA-Projekt, das seit Januar 2021 den Status CNCF Graduated hat.
Sollten wir für Kubernetes Kyverno oder OPA Gatekeeper wählen?
Beide sind CNCF Graduated, beide setzen bei der Admission durch und auditieren zur Laufzeit. Kyverno passt, wenn Ihr Plattformteam Kubernetes-natives YAML mit CEL-Ausdrücken, eingebaute Mutation, Generierung, Image-Verifikation und Policy Reports möchte. Gatekeeper passt, wenn Sie Rego bereits für andere Systeme schreiben oder Azure Policy für AKS nutzen, das Gatekeeper mitbringt. Beide im selben Cluster verdoppeln die Webhook-Angriffsfläche; das lohnt sich nur während einer Migration.
Ersetzen ValidatingAdmissionPolicy und MutatingAdmissionPolicy Kyverno und Gatekeeper?
Nicht vollständig. ValidatingAdmissionPolicy ist seit Kubernetes 1.30 stabil, MutatingAdmissionPolicy seit 1.36. Beide werten CEL direkt im API-Server aus, ohne Webhook, und sind damit schnell und robust. Sie prüfen aber keine bestehenden Ressourcen, testen keine Dateien in der CI, kennen keine Ausnahmen mit Ablaufdatum und liefern keine Compliance-Reports. Kyverno und Gatekeeper können diese nativen Policies erzeugen und ergänzen, was fehlt.
Was hat sich mit Kyverno 1.19 und 1.20 geändert?
Kyverno 1.17 hob im Februar 2026 die CEL-basierten Policy-Typen wie ValidatingPolicy und MutatingPolicy auf v1. Kyverno 1.19 vom 20. August 2026 erreichte Funktionsgleichheit und kündigte ClusterPolicy und Policy offiziell ab. Das Release 1.20 vom 12. November 2026 entfernt die Ausführung der Legacy-Policies aus Admission-, Background- und Reports-Controller und blockiert neue Legacy-Policies. Migrieren Sie daher vor dem Upgrade auf die Typen in policies.kyverno.io.
Kann Kyverno Terraform oder andere Nicht-Kubernetes-Dateien prüfen?
Ja. Eine Kyverno-ValidatingPolicy mit spec.evaluation.mode JSON lässt sich auf beliebige JSON-Payloads anwenden, auch auf einen mit terraform show -json exportierten Terraform-Plan, ausgewertet mit der Kyverno-CLI. Der ältere Befehl kyverno json scan auf Basis des separaten kyverno-json-Projekts wurde mit 1.20 entfernt. Für Nicht-Kubernetes-Dateien bleibt Conftest die breitere Wahl, mit Parsern für HCL2, Dockerfiles, INI, TOML, XML, CycloneDX, SPDX und mehr.
Hilft Policy as Code bei NIS2 oder DORA?
Es hilft beim Nachweis. NIS2 Artikel 21 Absatz 2 Buchstaben e und f verlangen Sicherheit bei Erwerb, Entwicklung und Wartung von Systemen sowie Verfahren zur Bewertung der Wirksamkeit von Maßnahmen. DORA Artikel 9 Absatz 4 Buchstabe e verlangt, dass Änderungen an IKT-Systemen kontrolliert erfasst, getestet, bewertet, genehmigt, umgesetzt und überprüft werden. Versionierte, getestete Policies mit Entscheidungslogs und Policy Reports belegen genau das. Organisatorische Maßnahmen ersetzen sie nicht.
Quellen
Alle Quellen geprüft am 15. November 2026. Die Release-Zahlen stammen am selben Tag aus der GitHub-REST-API; die Methode steht im Chart-Skript und in data.csv.
Tier A: Primärquellen, Standards und Regulierung
- Kyverno 1.20.0, Release Notes (12.11.2026): https://github.com/kyverno/kyverno/releases/tag/v1.20.0
- Kyverno, „Announcing Kyverno 1.19" (20.08.2026): https://github.com/kyverno/website/blob/main/src/content/blog/announcing-kyverno-release-1.19/index.md
- Kyverno, „Announcing Kyverno 1.17" (02.02.2026): https://github.com/kyverno/website/blob/main/src/content/blog/announcing-kyverno-release-1.17/index.md
- Kyverno-Dokumentation, ValidatingPolicy (inkl. JSON-Payloads): https://kyverno.io/docs/policy-types/validating-policy/
- CNCF, Projektseite Kyverno (Graduated am 16.03.2026): https://www.cncf.io/projects/kyverno/
- CNCF, Projektseite Open Policy Agent (Graduated am 29.01.2021): https://www.cncf.io/projects/open-policy-agent-opa/
- Kubernetes-Dokumentation, ValidatingAdmissionPolicy (stabil seit v1.30): https://kubernetes.io/docs/reference/access-authn-authz/validating-admission-policy/
- Kubernetes-Dokumentation, MutatingAdmissionPolicy (stabil seit v1.36): https://kubernetes.io/docs/reference/access-authn-authz/mutating-admission-policy/
- OPA v1.22.0, Release Notes: https://github.com/open-policy-agent/opa/releases/tag/v1.22.0
- Conftest-Dokumentation (Parser und Ausgabeformate): https://www.conftest.dev/
- Gatekeeper v3.22.0, Release Notes (gator bench, gator policy, VAP-Synchronisierung): https://github.com/open-policy-agent/gatekeeper/releases/tag/v3.22.0
- Gatekeeper-Dokumentation, Integration mit ValidatingAdmissionPolicy: https://open-policy-agent.github.io/gatekeeper/website/docs/validating-admission-policy/
- Gatekeeper-Dokumentation, gator-CLI: https://open-policy-agent.github.io/gatekeeper/website/docs/gator/
- Microsoft Learn, Azure Policy für Kubernetes: https://learn.microsoft.com/de-de/azure/governance/policy/concepts/policy-for-kubernetes
- Richtlinie (EU) 2022/2555 (NIS2), Artikel 21: https://eur-lex.europa.eu/eli/dir/2022/2555/oj/deu
- Verordnung (EU) 2022/2554 (DORA), Artikel 9: https://eur-lex.europa.eu/eli/reg/2022/2554/oj/deu
- Verordnung (EU) 2024/2847 (Cyber Resilience Act), Anhang I: https://eur-lex.europa.eu/eli/reg/2024/2847/oj/deu
Tier B: Forschung und Projektkommunikation
- OPA-Blog, „Note from Teemu, Tim, and Torin to the Open Policy Agent community" (20.08.2025): https://www.openpolicyagent.org/blog/note-from-teemu-tim-and-torin-to-the-open-policy-agent-community-2dbbfe494371
- Regal-Repository (Linter, Debugger und Language Server für Rego): https://github.com/open-policy-agent/regal
- OPA-Envoy-Plugin: https://github.com/open-policy-agent/opa-envoy-plugin
- Kyverno Authz: https://github.com/kyverno/kyverno-authz
- CC Conceptualise, Release-Zahlen je Repository über die GitHub-REST-API (eigene Daten, N = 5): https://www.conceptualise.de/blog/policy-as-code-opa-kyverno-conftest/data.csv
Tier C: Hersteller, richtungsweisend
- Nicht verwendet. Die Einordnung der Werkzeuge in der Matrix ist unsere eigene Analyse der Tier-A-Dokumentation.
Themen