SLSA Level 3 mit GitHub Actions: Provenance bis Admission
Erprobtes Rezept für SLSA Build Level 3 auf GitHub Actions: Reusable Workflows, Artifact Attestations, Prüfung per gh CLI, Admission Control und TanStack.
Am 11. Mai 2026 erschienen zwischen 19:20 und 19:26 UTC 84 bösartige Paketversionen in 42 @tanstack-Paketen auf npm. Jede davon trug eine gültige Provenance-Attestation nach SLSA Build Level 3. Die Cloud Security Alliance nennt das den ersten dokumentierten Fall bösartiger npm-Pakete mit gültiger Level-3-Provenance. Gefälscht war nichts. Die Attestations hielten korrekt fest, dass TanStacks eigener Release-Workflow die Pakete gebaut und veröffentlicht hatte. Der Angreifer war über einen Fork-Pull-Request und einen vergifteten Build-Cache in genau diesen Workflow gelangt.
Das ist die wichtigste Erkenntnis vor jedem SLSA-Level-3-Projekt: Das Level ist eine Eigenschaft der Build-Plattform. Es schützt Sie nur, wenn Sie es auch prüfen und Ihren Release-Pfad sauber halten. Dieser Leitfaden richtet sich an Platform Leads, DevSecOps-Engineers sowie Architekten und CISOs, die „wir sind SLSA L3" unterschreiben. Er liefert das konkrete Rezept für GitHub Actions, zeigt den Aufwand je Schritt und benennt, wo die Garantien enden.
TL;DR / Das Wichtigste in Kürze
- Attestations allein sind Level 2. Laut GitHubs eigener Dokumentation erreichen Artifact Attestations SLSA Build L2. Für Level 3 müssen Build und Signatur in einem Reusable Workflow isoliert sein, und ein Prüfer muss genau diesen Workflow verlangen.
- Build und Signatur trennen. Build-Schritte laufen in einem Job ohne
id-token-Recht, der Digest wird in einem eigenen Job signiert. TanStacks Angreifer las das OIDC-Token aus dem Speicher des Release-Runners. - Erst die Prüfung macht es zur Kontrolle. Ungeprüfte Provenance ist Dekoration. Sichern Sie Deployments mit
gh attestation verify --signer-workflowab und erzwingen Sie dieselbe Regel bei der Kubernetes-Admission. - Caches gehören zum Build. SLSA v1.2 verlangt, dass das Build-Ergebnis mit und ohne Cache identisch ist. Release-Builds sollten keine Caches wiederherstellen, in die ein Trigger mit geringem Vertrauen schreiben konnte.
- Level 3 ist in der Praxis selten. In unserer Stichprobe der 200 meistgeladenen npm-Pakete hatten 72 Build-Provenance auf ihrer neuesten Version, nur 8 waren von einem separaten Reusable Workflow signiert.

Download: Editierbare draw.io-Datei · In diagrams.net öffnen · Diagrammdaten (CSV)
Warum das jetzt zählt
Drei Entwicklungen machen Level 3 heute erreichbar, ohne eigene Signier-Infrastruktur zu betreiben.
Erstens ist die Spezifikation stabil. SLSA v1.2 wurde am 24. November 2025 veröffentlicht. Die Version übernimmt den Build-Track aus v1.0 und v1.1 (Level 1 bis 3) und ergänzt einen Source-Track mit vier Stufen, von der Versionskontrolle bis zum Vier-Augen-Review.
Zweitens ist das Werkzeug ein Produkt geworden. GitHub hat Artifact Attestations am 25. Juni 2024 allgemein verfügbar gemacht. Die aktuelle Action ist actions/attest, seit August 2026 in Version 4.2.2; actions/attest-build-provenance ist inzwischen nur noch ein Wrapper darum. npm Trusted Publishing aus GitHub Actions und GitLab CI/CD erzeugt für öffentliche Pakete aus öffentlichen Repositories standardmäßig Provenance. Eigene Schlüssel, ein eigenes Fulcio oder Rekor brauchen Sie nicht mehr.
Drittens nutzen Angreifer dieselben Pipelines. Die npm-Vorfälle 2026, die wir in unserer Analyse der npm-Lieferkettenangriffe zerlegt haben, verlagerten sich vom Token-Diebstahl zur Übernahme des Release-Workflows selbst. TanStack am 11. Mai und die @redhat-cloud-services-Pakete von Red Hat am 1. Juni lieferten beide bösartige Versionen mit gültiger Provenance aus. Provenance kann nicht belegen, dass ein Paket harmlos ist. Sie belegt, welcher Workflow, welches Repository, welcher Commit und welcher Runner es erzeugt hat. Genau das brauchen Sie, um jedes Artefakt abzuweisen, das nicht aus Ihrem gehärteten Pfad stammt.
Was Build Level 3 tatsächlich verlangt
Die Stufen bauen aufeinander auf. Hier der Build-Track von v1.2 in einer Tabelle, mit den entscheidenden Formulierungen.
| Stufe | Anforderung in SLSA v1.2 | Bedeutung auf GitHub Actions |
|---|---|---|
| Build L1 | Provenance existiert und identifiziert das Ergebnis „by cryptographic digest" | actions/attest nach dem Build ausführen. Unsignierte Provenance würde genügen, GitHub signiert trotzdem |
| Build L2 | Gehostete Build-Plattform; Provenance von der Control Plane erzeugt und authentisch (signiert) | GitHub-hosted Runner plus Artifact Attestations. Hier endet GitHubs Dokumentation für Attestations allein |
| Build L3 | Provenance „strongly resistant to forgery by tenants"; Signiergeheimnisse „MUST NOT be accessible to the environment running the user-defined build steps"; isolierte, ephemere Builds; kein Cache Poisoning | Build und Signatur im Reusable Workflow, geprüft über die Signer-Identität; ephemere Runner; Release-Jobs, die geteilten Caches nicht vertrauen |
Zwei Sätze aus der L3-Isolationsanforderung gehören ausgedruckt an die Wand. „An ephemeral build environment MUST be provisioned for each build." Und zu Caches: „the output of the build MUST be identical whether or not the cache is used." Die Spezifikation ist ehrlich, was ihren Umfang betrifft: L3 stellt sicher, dass ein gutwilliger Build sicher läuft, nicht, dass ein Hersteller keinen riskanten Build ausführen kann.
Das Rezept, Schritt für Schritt
Die Nummern entsprechen den Markierungen im Diagramm oben.
① Quellcode und Trigger: festlegen, was ein Release starten darf
Ein Release sollte nur an einer Stelle beginnen: an einem geschützten Tag oder Release-Branch, abgesichert durch Repository-Rulesets und Review. Das ist Terrain des SLSA-Source-Tracks (Source L3 steht für „continuous technical controls" auf benannten Referenzen), und auf GitHub ist es günstig zu haben.
Schwieriger ist, was sonst noch im selben Repository läuft. TanStacks Einfallstor war ein Workflow namens bundle-size.yml. Laut Snyk nutzte er den Trigger pull_request_target und „checked out the fork's merge ref and executed fork-controlled code". pull_request_target läuft im Kontext des Basis-Repositorys; deshalb behandelt unser Leitfaden zur Härtung von GitHub Actions ihn ausführlich. Für SLSA ist die Regel enger: Nichts, was ein Trigger mit geringem Vertrauen schreiben kann, darf den Release-Build erreichen.
② Isolierter Build: der Reusable Workflow
GitHubs Empfehlung für Level 3 lautet, den Build in einen Reusable Workflow zu verlagern, idealerweise einen, den viele Repositories teilen. Der Aufrufer wählt Eingaben, kann aber Build- und Signierschritte nicht ändern. Das kurzlebige Sigstore-Zertifikat nennt anschließend den Reusable Workflow als Signer, und der Prüfer kann genau darauf bestehen.
Drei Details entscheiden, ob das echte Isolation ist oder Theater:
- Legen Sie den Reusable Workflow in ein separates Repository mit wenigen Maintainern und rufen Sie ihn über den vollständigen Commit-SHA auf. Im Anwendungs-Repository könnte jeder mit Schreibrecht den Build ändern.
- Nutzen Sie ephemere Runner. GitHub-hosted Runner sind eine frische VM pro Job. Selbst gehostete Runner zählen nur, wenn sie ephemer sind, ein Job pro Runner; den Rest weist der Prüfer mit
--deny-self-hosted-runnersab. - Stellen Sie in Release-Builds keine geteilten Caches wieder her. GitHubs Caching-Dokumentation gibt Triggern mit geringem Vertrauen wie
pull_request_target,issue_commentundworkflow_runinzwischen nur Lesezugriff auf den Cache-Scope des Default-Branch. Sie warnt, dass ein schreibfähigercache-mode„reintroduces the risk of cache-poisoning". Bei TanStack vergiftete der Fork-Code den pnpm-Store „under the exact cache key thatrelease.ymlwould later look up", und laut Snyk verhindertepermissions: contents: readden Cache-Schreibzugriff nicht.
③ Provenance: außerhalb der Build-Schritte signieren
Hier gehen wir einen Schritt über GitHubs Empfehlung hinaus, die Build und Attestation im selben Reusable Workflow vorsieht; die Beispiele von actions/attest erledigen beides sogar im selben Job. Dieser Job hält dann id-token: write, während er npm install, Compiler und alles ausführt, was Ihre Build-Skripte nachladen. TanStacks Angreifer extrahierte das OIDC-Token während des Release-Jobs aus dem Prozessspeicher des Runners und veröffentlichte damit.
Der SLSA-Text ist eindeutig: Signiermaterial „MUST NOT be accessible to the environment running the user-defined build steps". Auf GitHub ist das OIDC-Token genau dieses Material, denn Sigstore tauscht es gegen das Signierzertifikat. Teilen Sie den Reusable Workflow deshalb in zwei Jobs auf zwei Runnern auf:
# my-org/build-templates/.github/workflows/oci-build.yml
on:
  workflow_call:
    inputs:
      image: { type: string, required: true }
jobs:
  build:                      # führt Build-Schritte aus; kein id-token
    runs-on: ubuntu-latest
    permissions:
      contents: read
      packages: write
    outputs:
      digest: ${{ steps.push.outputs.digest }}
    steps:
      - uses: actions/checkout@<full-sha>
        with: { persist-credentials: false }
      - uses: docker/login-action@<full-sha>
        with:
          registry: ghcr.io
          username: ${{ github.actor }}
          password: ${{ secrets.GITHUB_TOKEN }}
      - id: push
        uses: docker/build-push-action@<full-sha>
        with:
          push: true
          tags: ${{ inputs.image }}:${{ github.ref_name }}
  attest:                     # signiert nur den Digest; kein Build-Code
    needs: build
    runs-on: ubuntu-latest
    permissions:
      id-token: write
      attestations: write
      packages: write
    steps:
      - uses: docker/login-action@<full-sha>
        with:
          registry: ghcr.io
          username: ${{ github.actor }}
          password: ${{ secrets.GITHUB_TOKEN }}
      - uses: actions/attest@<full-sha>   # v4
        with:
          subject-name: ${{ inputs.image }}
          subject-digest: ${{ needs.build.outputs.digest }}
          push-to-registry: true
Der Aufrufer im Anwendungs-Repository bleibt kurz:
# Anwendungs-Repo: .github/workflows/release.yml
on:
  push:
    tags: ['v*']
permissions: {}
jobs:
  release:
    permissions:
      contents: read
      packages: write
      id-token: write
      attestations: write
    uses: my-org/build-templates/.github/workflows/oci-build.yml@<full-sha>
    with:
      image: ghcr.io/my-org/app
Der Aufrufer muss id-token: write gewähren, weil ein Reusable Workflow die erhaltenen Rechte nur einschränken kann. Die Aufteilung entscheidet, welcher Job das Recht tatsächlich bekommt. Der ältere slsa-github-generator (letztes Release v2.1.0, Februar 2025) folgte derselben Trennung. Bei öffentlichen Repositories landet die Signatur im öffentlichen Rekor-Transparenzlog. Private Repositories nutzen GitHubs eigene Sigstore-Instanz ohne Transparenzlog und setzen GitHub Enterprise Cloud voraus.
④ Registry: Attestation mit dem Artefakt veröffentlichen
Attestations werden über GitHubs Attestations-API gespeichert. Bei Container-Images schreibt push-to-registry: true die Attestation zusätzlich neben das Image in die Registry; das braucht ein Admission Controller. Adressieren Sie Images bis zum Deployment per Digest: Ein Tag kann sich nach der Prüfung noch verschieben.
Bei npm übernimmt Trusted Publishing die Arbeit: Provenance entsteht automatisch, und Sie können den Trusted Publisher auf eine Workflow-Datei und optional eine Environment beschränken. Stellen Sie das Paket anschließend auf „Require two-factor authentication and disallow tokens", damit ein gestohlenes Token nicht an Ihrer Pipeline vorbei veröffentlichen kann.
⑤ Prüfung: der Schritt, der es zur Kontrolle macht
GitHubs eigener Beitrag zu SLSA Level 3 sagt es deutlich: „Simply having attestations does not provide any security advantages if they are not verified." Prüfen Sie in der CI exakt die Identität, die Sie erwarten:
gh attestation verify oci://ghcr.io/my-org/app@sha256:<digest> \
  --owner my-org \
  --signer-workflow my-org/build-templates/.github/workflows/oci-build.yml \
  --source-ref refs/tags/v1.4.2 \
  --deny-self-hosted-runners
Der Befehl erzwingt standardmäßig den Predicate-Typ https://slsa.dev/provenance/v1. --signer-workflow macht aus L2-Attestations eine L3-Prüfung: Ein Artefakt, das ein anderer Workflow signiert hat, fällt durch, selbst wenn es ein gültiger Workflow Ihrer Organisation ist.
Für das Deployment dokumentiert GitHub den Sigstore policy-controller mit GitHub-Trust-Root: Controller und GitHubs trust-policies-Chart installieren, policy.enabled=true und policy.organization setzen und jeden durchgesetzten Namespace mit policy.sigstore.dev/include=true labeln. Ohne dieses Label wird nichts erzwungen. Die Standard-Policy prüft nur, ob ein Image aus Ihrer Organisation stammt; schränken Sie die ClusterImagePolicy daher auf die Identität des Reusable Workflows ein, bevor Sie von L3 sprechen. Wer bereits Kyverno betreibt, kann mit der ImageValidatingPolicy, stabil seit Kyverno 1.20.0, keyless Sigstore-Identitäten mit dem OIDC-Issuer von GitHub Actions prüfen. Die Policy-Engines vergleichen wir in unserem Leitfaden zu Policy as Code.
Was die Zahlen sagen
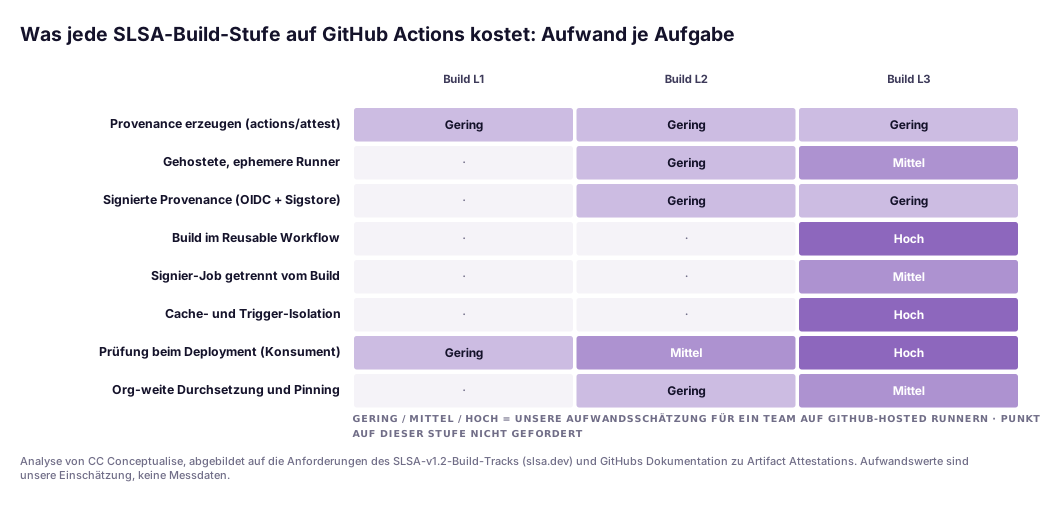
Das Aufwandsraster ist unsere Einschätzung, keine Messung. Es zeigt, warum Programme bei L2 stehen bleiben. L1 und L2 sind auf GitHub-hosted Runnern fast kostenlos. Bei L3 liegt die Arbeit, und kaum etwas davon ist Kryptografie: gemeinsame Build-Vorlagen, entflochtene Caches und Trigger und ein Prüfpfad mit klarer Verantwortung. Die Prüfung ist die einzige Zeile, die nie optional ist.
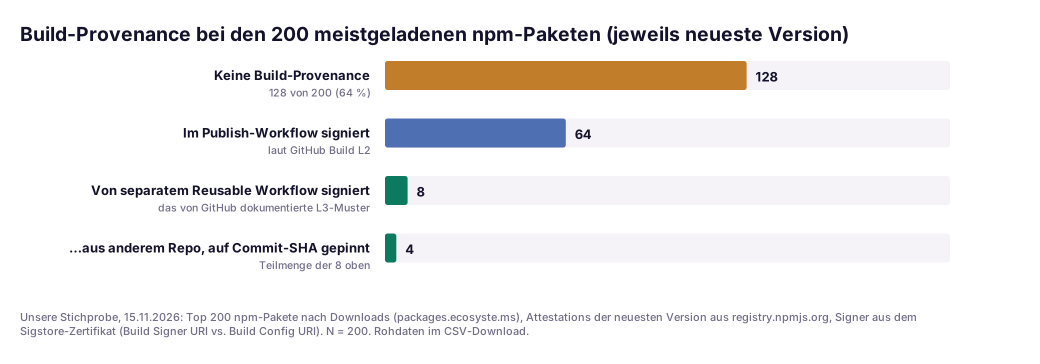
Um zu sehen, wo echte Publisher stehen, haben wir am 15. November 2026 die 200 meistgeladenen npm-Pakete (Ranking von packages.ecosyste.ms) untersucht. Für jedes Paket haben wir die Attestations der neuesten Version aus der npm-Registry geladen und das Sigstore-Zertifikat dekodiert. Es enthält den ausgelösten Workflow (Build Config URI) und den signierenden Workflow (Build Signer URI). Weichen beide ab, hat ein separater Reusable Workflow signiert: GitHubs L3-Muster. Die Rohdaten stehen in der CSV.
Das Ergebnis: 72 von 200 neuesten Versionen (36 %) hatten SLSA-Build-Provenance, alle von GitHub-hosted Runnern. Nur 8 waren von einem separaten Reusable Workflow signiert. Fünf davon lagen in einem anderen Repository, vier waren auf einen Commit-SHA gepinnt. Die übrigen 64 wurden im Publish-Workflow selbst signiert. Das ist eine Version pro Paket an einem Tag und ein Näherungswert, kein L3-Audit. Trotzdem: Provenance ist an der Spitze von npm Mainstream. Level-3-Isolation ist es nicht.
Aus einem aktuellen Projekt
Ein europäischer Softwarehersteller bat uns, seine Aussage „SLSA Level 3" zu bestätigen, bevor sie in einen Sicherheitsfragebogen eines Kunden einging. Auf dem Papier stimmte sie: GitHub-hosted Runner, eine Attestation an jedem Image, ein zentrales Vorlagen-Repository.
Der Walk-through fand drei gewöhnliche Lücken. Die Vorlage wurde über den Branch-Namen statt über den SHA aufgerufen, sodass jeder Maintainer der Vorlage die Builds aller Produkte auf einmal ändern konnte. Der Release-Job stellte denselben Abhängigkeits-Cache wieder her wie der Pull-Request-Workflow, weil der Schlüssel nur aus dem Lockfile-Hash abgeleitet war. Und niemand prüfte die Attestations: Der Cluster zog Images per Tag.
Die Korrekturen waren unspektakulär. Wir haben die Vorlage per SHA gepinnt, mit automatischen Update-Pull-Requests, die Signatur in einen eigenen Job verlagert, Release-Builds einen eigenen Cache-Schlüssel gegeben und gh attestation verify --signer-workflow in die Deployment-Pipeline eingebaut. Die Admission-Durchsetzung folgte Namespace für Namespace. Schon der erste fand Images, die bei einem früheren Vorfall von Hand gebaut und nie neu erzeugt worden waren. Damit war die Diskussion beendet, ob Provenance nur ein Compliance-Artefakt sei.
Die Level-3-Checkliste
| # | Kontrolle | Umsetzung auf GitHub (Nov. 2026) | Bedient SLSA-Anforderung | Prüfen mit |
|---|---|---|---|---|
| 1 | Geschützter Release-Trigger | Rulesets für Tag oder Branch, Pflicht-Review | Source-Track L3 | Ruleset-Audit |
| 2 | Kein Schreiben in Release-Eingaben bei geringem Vertrauen | Kein Checkout von Fork-Code unter pull_request_target; kein schreibfähiger cache-mode für solche Trigger | Build-L3-Isolation, Cache Poisoning | Workflow-Linting in der CI |
| 3 | Reusable Build-Workflow, separates Repo | Aufruf per vollständigem Commit-SHA; kleiner Maintainer-Kreis | Build-L3-Isolation | --signer-workflow, --signer-repo |
| 4 | Ephemere Runner | GitHub-hosted oder ephemere selbst gehostete Runner (ein Job je Runner) | Build L3: ephemere Umgebung | --deny-self-hosted-runners |
| 5 | Signatur getrennt vom Build | Build-Job ohne id-token; Attest-Job signiert nur den Digest | Build L3: Signiergeheimnis außer Reichweite | Workflow-Review |
| 6 | Provenance mit dem Artefakt veröffentlicht | actions/attest@v4, push-to-registry: true; npm Trusted Publishing | Build L1–L2: Verteilung der Provenance | gh attestation verify |
| 7 | Tokens für Veröffentlichung gesperrt | npm „require 2FA and disallow tokens"; keine Registry-Tokens in Secrets | Verhindert Umgehung des attestierten Pfads | Audit der Paketeinstellungen |
| 8 | Deployment-Gate | gh attestation verify mit Signer-Workflow und Source-Ref | Prüfung durch den Konsumenten | Pipeline-Logs |
| 9 | Durchsetzung bei der Admission | Sigstore policy-controller oder Kyverno ImageValidatingPolicy, je Namespace | Prüfung durch den Konsumenten | Abgelehnte Admission-Events |
Wenn Sie nur Zeit für drei haben, setzen Sie 3, 5 und 8 um. Sie machen den Unterschied zwischen „wir haben Attestations" und „ein Artefakt aus einer anderen Pipeline erreicht die Produktion nicht".
Governance für europäische Unternehmen
Keine EU-Regulierung nennt SLSA. Es ist aber ein effizienter Weg, Nachweise für Pflichten zu erbringen, die tatsächlich gelten.
Cyberresilienzverordnung (CRA). Die Verordnung (EU) 2024/2847 gilt vollständig ab dem 11. Dezember 2027. Sie verlangt von Herstellern Sorgfalt bei der Integration von Komponenten Dritter (Artikel 13 Absatz 5) und deren Erfassung in einer Software-Stückliste (SBOM, Anhang I Teil II). Die Meldepflichten nach Artikel 14 gelten bereits seit dem 11. September 2026. Provenance ersetzt keine SBOM, beantwortet aber die erste Frage jeder Vorfallsbearbeitung: Hat unsere Pipeline dieses Release gebaut, und aus welchem Commit? Falls ein kompromittierter Build einmal eine 24-Stunden-Frühwarnung auslöst, hilft unser CRA-Runbook zur Meldepflicht.
NIS-2. Artikel 21 Absatz 2 der Richtlinie (EU) 2022/2555 nennt die Sicherheit der Lieferkette (Buchstabe d) und die Sicherheit bei Erwerb, Entwicklung und Wartung von Systemen (Buchstabe e) unter den Mindestmaßnahmen für wesentliche und wichtige Einrichtungen. Ein dokumentierter L3-Build-Pfad mit erzwungener Prüfung ist für beides eine verhältnismäßige, prüfbare Maßnahme. Die Lieferantenseite behandelt unser Leitfaden zur NIS2-Lieferkettensicherheit.
Ein praktisches Detail: Ihre Prüfer arbeiten mit zwei Vertrauensankern, Sigstore Public Good für Open-Source-Abhängigkeiten und GitHubs private Instanz für Ihre eigenen privaten Builds. Wenn Sie ausschließlich eigene private Builds deployen, macht gh attestation verify --no-public-good das explizit.
Ein pragmatischer Einführungspfad
- Woche 1: alles attestieren (L2). Ergänzen Sie
actions/attestin jedem Release-Workflow auf GitHub-hosted Runnern und stellen Sie npm-Pakete auf Trusted Publishing um. Das ist günstig und liefert ein Inventar dessen, was Sie ausliefern. - Woche 2: im Log-Modus prüfen. Führen Sie
gh attestation verify --ownerin jeder Deployment-Pipeline aus und protokollieren Sie Fehlschläge, ohne zu blockieren. Die Fehlschläge sind Ihre Schatten-Builds. - Wochen 3–5: die Vorlage bauen. Legen Sie ein separates Repository
build-templatesan: ein Reusable Workflow je Artefakttyp, getrennte Build- und Attest-Jobs, keine geteilten Cache-Restores, Actions per SHA gepinnt. Migrieren Sie kritische Services zuerst. - Woche 6: Prüfung auf L3 verschärfen. Stellen Sie die Pipeline-Prüfung auf
--signer-workflowund--source-refum und schalten Sie das Blockieren ein. Sperren Sie Publish-Tokens für npm-Pakete. - Monat 2–3: bei der Admission durchsetzen. Installieren Sie den Sigstore policy-controller oder eine Kyverno ImageValidatingPolicy, beschränken Sie sie auf Ihren Signer-Workflow und labeln Sie Namespaces einzeln, beginnend mit einem risikoarmen. Halten Sie einen auditierten Break-Glass-Pfad vor und alarmieren Sie bei jeder Nutzung.
Das Fazit
SLSA Level 3 auf GitHub Actions ist kein Forschungsprojekt mehr. Die Plattform liefert ephemere Runner, schlüsselloses Signieren und einen Prüfer in der CLI. Was sie nicht liefern kann, ist die Disziplin drumherum: eine Build-Vorlage, die niemand still ändern kann, Release-Jobs, die nichts vertrauen, was ein Fork berührt hat, und einen Deployment-Pfad, der alles andere abweist.
TanStack ist der Fall, den Sie sich merken sollten: Die Provenance war gültig, und genau das war das Problem. Behandeln Sie Attestations als Identitätsprüfung, nicht als Unbedenklichkeitszertifikat. Trennen Sie Signatur und Build-Schritte, halten Sie Caches aus Release-Builds heraus und prüfen Sie den Signer-Workflow überall, wo Sie deployen. Dann erzeugt ein gekaperter Pull-Request-Workflow ein Artefakt, das Ihre Cluster abweisen.
Wenn Sie einen zweiten Blick auf Ihren Build-Pfad wünschen: Unser DevSecOps-Team führt ein SLSA-Review mit festem Umfang durch. Sie erhalten die Checkliste oben, ausgefüllt für Ihre eigenen Pipelines, und einen Migrationsplan für die Lücken.
FAQ
Was verlangt SLSA Build Level 3?
In SLSA v1.2 ergänzt Build Level 3 den gehosteten Build und die signierte Provenance von Level 2 um zwei Punkte. Die Provenance muss fälschungssicher sein: Das Signiergeheimnis darf für die Umgebung, in der die benutzerdefinierten Build-Schritte laufen, nicht zugänglich sein. Und Builds müssen isoliert sein: eine ephemere Umgebung pro Build, keine gegenseitige Beeinflussung, kein Zugriff auf Plattformgeheimnisse, kein Cache Poisoning. Das Level beschreibt die Build-Plattform, nicht die Unbedenklichkeit Ihres Codes.
Liefern GitHub Artifact Attestations SLSA Level 3 von Haus aus?
Nein. Laut GitHub-Dokumentation erreichen Artifact Attestations allein SLSA Build Level 2. Für Level 3 empfiehlt GitHub, den Build in einen Reusable Workflow zu verlagern, idealerweise einen, den viele Repositories teilen, damit Build und Signatur vom aufrufenden Workflow isoliert sind, und anschließend zu prüfen, dass genau dieser Workflow die Attestation signiert hat.
Wie prüfen wir SLSA-Provenance vor dem Deployment?
Nutzen Sie gh attestation verify in der Pipeline mit --owner oder --repo und --signer-workflow, damit nur Attestations Ihres Reusable Build-Workflows akzeptiert werden. Mit --source-ref pinnen Sie Tag oder Branch, mit --deny-self-hosted-runners schließen Sie selbst gehostete Runner aus. In Kubernetes erzwingen Sie dieselbe Regel bei der Admission mit dem Sigstore policy-controller oder einer Kyverno ImageValidatingPolicy.
Wenn TanStack gültige SLSA-Level-3-Provenance hatte, wozu das Ganze?
Provenance belegt, wo und wie ein Artefakt gebaut wurde. Im Mai 2026 vergiftete ein Angreifer den GitHub-Actions-Cache über einen Fork-Pull-Request und las das OIDC-Token aus TanStacks eigenem Release-Job, daher nannte die Provenance wahrheitsgemäß die echte Pipeline. Die Lehre: Provenance prüfen und Release-Builds zusätzlich isolieren, also keine geteilten Caches mit Triggern geringen Vertrauens und kein id-token-Recht in Jobs, die Build-Schritte ausführen.
Funktionieren Artifact Attestations in privaten Repositories?
Ja, aber nur mit GitHub Enterprise Cloud. Free, Pro und Team unterstützen Artifact Attestations nur für öffentliche Repositories. Öffentliche Repositories signieren über die Sigstore-Public-Good-Instanz und schreiben in das öffentliche Rekor-Transparenzlog; private Repositories nutzen GitHubs eigene Sigstore-Instanz ohne Transparenzlog.
Schreiben Cyberresilienzverordnung oder NIS-2 SLSA vor?
Keine der beiden nennt SLSA. Der CRA verlangt von Herstellern Sorgfalt bei der Integration von Fremdkomponenten und deren Dokumentation in einer SBOM, NIS-2 verlangt in Artikel 21 Maßnahmen zur Lieferkettensicherheit und sicheren Entwicklung. Signierte, geprüfte Build-Provenance ist ein starker Nachweis für beides und verkürzt die Vorfallsbearbeitung, weil Sie belegen können, welche Pipeline welches Artefakt gebaut hat.
Quellen
Alle Quellen geprüft am 15. November 2026.
Tier A: Primärquellen, Spezifikation und Regulierung
- SLSA-v1.2-Spezifikation, Anforderungen des Build-Tracks: https://slsa.dev/spec/v1.2/build-requirements
- SLSA-v1.2-Spezifikation, Anforderungen des Source-Tracks: https://slsa.dev/spec/v1.2/source-requirements
- SLSA-Blog, „Announcing SLSA v1.2" (24.11.2025): https://slsa.dev/blog/2025/11/announce-slsa-v1.2
- GitHub Docs, Artifact Attestations (Konzepte): https://docs.github.com/en/actions/concepts/security/artifact-attestations
- GitHub Docs, Artifact Attestations und Reusable Workflows für SLSA v1 Build Level 3: https://docs.github.com/en/actions/how-tos/secure-your-work/use-artifact-attestations/increase-security-rating
- GitHub Docs, Durchsetzung von Artifact Attestations mit einem Kubernetes Admission Controller: https://docs.github.com/en/actions/how-tos/secure-your-work/use-artifact-attestations/enforce-artifact-attestations
- GitHub Docs, Referenz zum Dependency Caching: https://docs.github.com/en/actions/reference/workflows-and-actions/dependency-caching
- GitHub-CLI-Handbuch,
gh attestation verify: https://cli.github.com/manual/gh_attestation_verify - GitHub Changelog, Artifact Attestations allgemein verfügbar (25.06.2024): https://github.blog/changelog/2024-06-25-artifact-attestations-is-generally-available/
- Repository und Releases von
actions/attest: https://github.com/actions/attest - Repository von
actions/attest-build-provenance: https://github.com/actions/attest-build-provenance - npm Docs, Trusted Publishing: https://docs.npmjs.com/trusted-publishers
- Kyverno Docs, ImageValidatingPolicy: https://kyverno.io/docs/policy-types/image-validating-policy/
- Verordnung (EU) 2024/2847 (Cyberresilienzverordnung): https://eur-lex.europa.eu/eli/reg/2024/2847/oj/deu
- Richtlinie (EU) 2022/2555 (NIS-2), Artikel 21: https://eur-lex.europa.eu/eli/dir/2022/2555/oj/deu
Tier B: Forschung und eigene Daten
- Cloud Security Alliance, Whitepaper zur Lieferkettensicherheit von npm und KI-Toolchains (TanStack, Red Hat): https://labs.cloudsecurityalliance.org/research/csa-whitepaper-npm-ai-toolchain-supply-chain-security-v1-0-c/
- Snyk, TanStack-npm-Pakete kompromittiert: https://snyk.io/blog/tanstack-npm-packages-compromised
- CC Conceptualise, npm-Provenance-Stichprobe der Top-200-Pakete (15.11.2026), Methode und Rohdaten im CSV-Download; Ranking von https://packages.ecosyste.ms
Tier C: Hersteller, richtungsweisend
- GitHub-Blog, „Enhance build security and reach SLSA Level 3 with GitHub Artifact Attestations" (Dez. 2024): https://github.blog/enterprise-software/devsecops/enhance-build-security-and-reach-slsa-level-3-with-github-artifact-attestations/
- Releases von
slsa-framework/slsa-github-generator: https://github.com/slsa-framework/slsa-github-generator/releases - Repository
sigstore/policy-controller: https://github.com/sigstore/policy-controller
Themen