Mandantenfähige SaaS auf Azure: Silo, Pool und Bridge
Silo, Pool oder Bridge je Schicht: Mandantentrennung auf Azure für Identität, Compute und Daten, Kosten je Mandant und Kontrollen gegen Noisy Neighbors.
Microsoft hat die Multitenancy-Leitfäden im Azure Architecture Center überarbeitet: die Seite zu Speicher und Daten im August 2026, die Seiten zu Azure SQL Database und Cosmos DB im Oktober. Für Premium-B2B-Tarife empfiehlt die Cosmos-DB-Seite ein eigenes Datenbankkonto je Mandant, dessen Durchsatz über Fleet Pools geteilt wird, statt eines großen gemeinsamen Containers. Gleichzeitig greift am 12. Januar 2027 das Verbot von Wechselentgelten aus dem EU Data Act, und zwar auch für SaaS.
Damit liegt die älteste Frage der SaaS-Welt wieder auf dem Tisch: Wie viel teilen wir, und wo? Dieser Leitfaden richtet sich an alle, die diese Entscheidung treffen und dann mit ihr leben: CTOs, Chefarchitekten, Plattformverantwortliche und die Engineers, die nachts geweckt werden, weil der Monatsabschluss eines Mandanten alle anderen ausbremst. Wir ordnen Silo, Pool und Bridge für Identität, Compute und Daten auf Azure ein, rechnen die Kosten je Mandant in einem nachvollziehbaren Modell durch und zeigen, mit welchen Kontrollen Sie Noisy Neighbors in den Griff bekommen.
TL;DR / Das Wichtigste in Kürze
- Isolation ist eine Entscheidung je Schicht. Compute teilen, Daten per Bridge trennen, Silos nur für Mandanten, die dafür bezahlen.
- Die Control Plane wird nie gesiloed. Ein Mandantenkatalog, eine Onboarding-Pipeline und eine Identitätsplattform tragen jedes Modell.
- Teuer wird es bei dedizierter Kapazität. In unserem illustrativen Modell kostet ein Pool-Mandant rund 34 € im Monat, ein Silo-Mandant rund 467 €. Eine Datenbank je Mandant im Elastic Pool kostet so viel wie eine geteilte.
- Noisy Neighbors sind ein Governance-Thema. Je Mandant messen, am Eingang drosseln, in der Datenschicht deckeln, dominierende Mandanten hochstufen.
- EU-Recht belohnt, wer weiß, wo jeder Mandant liegt. Data Act, DORA und DSGVO setzen voraus, dass Sie die Daten eines Mandanten einzeln exportieren, platzieren und schützen können.

Download: Editierbare draw.io-Datei · In diagrams.net öffnen · Diagrammdaten (CSV)
Warum die Isolationsfrage wieder drängt
Gartner bezifferte im November 2024 die weltweiten Endkundenausgaben für SaaS für 2025 auf rund 299 Milliarden US-Dollar. Regulierte Käufer in Europa fragen nach unserer Erfahrung heute schon im ersten Vertriebsgespräch nach der Mandantentrennung. Drei Dinge haben sich verschoben.
Die Mitte des Spektrums ist besser geworden. Mit Cosmos DB Fleets bekommt jeder B2B-Mandant ein eigenes Konto und teilt trotzdem einen Durchsatz-Pool. Priority-based Execution und Throughput Buckets (Letztere noch in Preview) geben Ihnen echte Hebel innerhalb eines geteilten Containers.
Die regulatorische Untergrenze ist gestiegen. Der Data Act behandelt SaaS als Datenverarbeitungsdienst mit Wechselrechten. DORA verlangt von Finanzunternehmen, Datenstandorte und Ausstiegsstrategien in ihre IKT-Verträge zu schreiben, und diese Klauseln landen bei Ihnen als Anbieter.
KI-Funktionen machen Mandanten unberechenbarer. Ein einzelner Mandant mit einem großen Embedding-Job oder einer außer Kontrolle geratenen Agentenschleife kann kurzzeitig mehr Last erzeugen als alle anderen auf einer geteilten Schicht zusammen.
Das Modell: eine Control Plane, drei Isolationsstufen, vier Schichten
Zwei Vokabulare beschreiben dieselbe Idee. Die AWS SaaS Lens spricht von Silo (dedizierte Ressourcen), Pool (geteilte Ressourcen) und Bridge (Mischform, Schicht für Schicht). Das Azure Architecture Center nennt automatisierte Single-Tenant-Bereitstellungen, vollständig mandantenfähige sowie vertikal oder horizontal partitionierte Bereitstellungen. Wir verwenden die kürzeren Begriffe. Die Nummern entsprechen den Markierungen im Diagramm.
① Die Control Plane: ein Katalog für jedes Modell
Jedes mandantenfähige System braucht einen Mandantenkatalog: einen dauerhaften Datensatz zu Modell, Bereitstellung, Region und Tarif jedes Mandanten. Microsoft nennt die Bereitstellungen Stamps und beschreibt, wie jede Anfrage dem Stamp zugeordnet wird, der die Daten des Mandanten hält. Um den Katalog herum liegen Onboarding (Infrastructure as Code je Mandant oder je Stamp), Routing (typischerweise Azure Front Door plus Mandanten-Lookup) und Metering je Mandant.
Diese Schicht bleibt auch im vollständigen Silo geteilt. Die SaaS Lens hält fest: Ein Silo ohne gemeinsame Identität, gemeinsames Onboarding und gemeinsamen Betrieb ist ein Managed Service, keine SaaS. Der häufigste Fehler, den wir sehen: Der Katalog kommt zuletzt, und Jahre später wird der Umzug eines einzelnen Mandanten zum Projekt. Bauen Sie ihn am ersten Tag.
② Identität: ein IdP, Mandantenkontext in jedem Token
Identität ist die Schicht, die Sie fast nie siloen. Microsoft bezeichnet einen selbst gebauten Identity Provider ausdrücklich als Antipattern. Nutzen Sie Microsoft Entra ID als mandantenfähige App für B2B-Kunden mit eigenem Verzeichnis oder Microsoft Entra External ID für die Registrierung von Endkunden. Azure AD B2C wird seit dem 1. Mai 2025 nicht mehr an Neukunden verkauft.
- Pool: Der IdP schreibt einen Mandanten-ID-Claim in jedes Token, die Anwendung autorisiert dagegen. Ordnen Sie Mandanten unveränderlichen IDs zu, nicht E-Mail-Domains.
- Bridge: Derselbe IdP föderiert je Mandant mit dessen Entra ID oder SAML/OIDC-Provider, sodass der Kunde MFA und Conditional Access selbst steuert.
- Silo: Weiterhin ein IdP und ein Onboarding-Ablauf. Eine eigene App-Registrierung nur, wenn ein Vertrag es verlangt.
Halten Sie Berechtigungen aus Lizenzen aus dem IdP heraus. Microsoft empfiehlt, Lizenzen in der Anwendung oder einem eigenen Entitlement-Dienst zu führen und beim Login als Claims einzuspielen. Für Service-zu-Service-Aufrufe nutzen Sie föderierte Workload-Identitäten, wie in unserem Leitfaden zur Workload Identity Federation beschrieben.
③ Compute: geteilte Pläne, dedizierte Pools, dedizierte Stamps
Bei Compute lohnt das Teilen am meisten, weil zustandslose Schichten horizontal skalieren und sich schnell erholen.
- Pool: Ein App-Service-Plan, eine Container-Apps-Umgebung oder ein AKS-Cluster für alle (Entscheidungshilfe). Auf AKS empfiehlt Microsoft einen Namespace je Mandant mit RBAC, Network Policies und Resource Quotas. Das ist „Soft Multitenancy“, geeignet, solange Mandanten keinen fremden Code ausführen.
- Bridge: Geteiltes Frontend und geteilte API, dedizierte Worker oder Node Pools für schwere oder Premium-Mandanten. Für mandanteneigenen Code auf geteilten Knoten führt AKS Pod Sandboxing jeden Pod in einer Kata-VM mit eigenem Kernel aus (Node Pools mit Azure Linux auf VM-Größen der Generation 2 mit geschachtelter Virtualisierung).
- Silo: Ein dedizierter Stamp mit eigenem Plan oder Cluster und, wo nötig, eigener Subscription. Ausgerollt aus derselben Vorlage wie jeder andere Stamp. Ein von Hand getuntes Silo ist ein Fork, und Forks skalieren nicht.
④ Daten: wo Isolation tatsächlich stattfindet
Bei den Daten spüren Mandanten die Trennung, und hier schauen Prüfer hin. Microsoft nennt drei Auslöser für dedizierten Speicher: eigene Schlüssel, eigene Backup- und Restore-Vorgaben oder ein anderer Speicherort.
- Pool: Eine geteilte Datenbank mit
tenant_idin jeder mandanteneigenen Tabelle. Microsofts SQL-Leitfaden: den Mandantenkontext bei jeder Anfrage in die Datenbank übertragen, bei wiederverwendeten Pool-Verbindungen neu setzen und Row-Level Security als Rückfallebene nutzen. In Cosmos DB ein Partition Key je Mandant, und hierarchische Schlüssel (/TenantId, dann/id), bevor ein Mandant die 20 GB und 10.000 RU/s einer logischen Partition überschreitet. - Bridge: Eine Datenbank je Mandant im Elastic Pool, mit eigenem Backup, Restore und Schemastand auf geteiltem Compute. In Cosmos DB ist das Premium-Pendant ein Konto je Mandant mit Fleet Pools.
- Silo: Eine dedizierte Datenbank oder ein dediziertes Konto mit kundenverwalteten Schlüsseln (CMK) je Mandant, eigenem Backup und eigener Region. Cosmos DB kennt CMK nur je Konto; Azure SQL unterstützt CMK-TDE-Schlüssel je Datenbank.
Meiden Sie die von Microsoft genannten Antipatterns: eine Tabelle je Mandant, mandantenspezifische Spalten und manuelle Schemaänderungen.
⑤ Noisy Neighbors: steuern statt hoffen
Microsofts Seite zum Noisy-Neighbor-Antipattern ist deutlich: Wer Ressourcen teilt, trägt immer ein Noisy-Neighbor-Risiko. Sie können es nur messen, begrenzen und bepreisen.
- Je Mandant messen. Die Mandanten-ID in jede Anfrage loggen, in Cosmos DB zusätzlich die verbrauchten Request Units.
- Am Eingang begrenzen. Die API-Management-Richtlinien
rate-limit-by-keyundquota-by-keylassen sich auf den Mandanten-Claim schlüsseln und liefern429mitRetry-After. Microsoft weist darauf hin, dass der Zähler nie exakt ist und je Gateway geführt wird: eine Leitplanke, kein Abrechnungszähler. - In der Datenschicht deckeln. Min./max. vCores je Datenbank im SQL Elastic Pool; Priority-based Execution und Throughput Buckets in geteilten Cosmos-DB-Containern.
- Last formen. Schwere, nicht dringende Jobs in Warteschlangen für Nebenzeiten verlagern und teure Abfragen begrenzen.
- Hochstufen oder umverteilen. Ein Mandant, der Monat für Monat die geteilte Kapazität dominiert, gehört auf dedizierte Kapazität und in einen höheren Tarif.
Retries ohne Backoff und Jitter machen aus einem lauten Mandanten einen Sturm. Die Client-Seite behandelt unser Spickzettel zu Resilienzmustern.
⑥ Platzierung: Mandanten entlang des Spektrums verschieben
Das Modell ist eine Platzierungsentscheidung je Mandant, festgehalten im Katalog. Microsofts vertikal partitioniertes Modell beschreibt genau das: die meisten Mandanten geteilt, einige auf dedizierten Bereitstellungen, weil sie Isolation brauchen oder dafür bezahlen.
Das funktioniert nur, wenn das Hochstufen Routine ist: Zeilen des Mandanten in eine neue Datenbank exportieren, prüfen, Katalogeintrag umschalten, Verbindungen leeren. Üben Sie das jedes Quartal mit einem Testmandanten. Ein Hochstufungspfad, den Sie nie durchlaufen haben, ist ein Versprechen, das Sie nicht halten können. Stamps und Zellen sind enge Verwandte; für den Blickwinkel Blast Radius lesen Sie unseren Leitfaden zur zellbasierten Architektur.
Was die Zahlen sagen
Isolation hat einen Preis; entscheidend ist, wo er springt. Wir haben ein bewusst einfaches Modell aus öffentlichen Listenpreisen gebaut, damit Sie die Form sehen und es mit eigenen Zahlen nachrechnen können.
Methode. Nutzungsbasierte Listenpreise für Germany West Central in Euro aus der öffentlichen Azure Retail Prices API, abgerufen am 15. November 2026: App Service Premium v3 P1v3 unter Linux (0,1598 € je Stunde), Azure SQL Database General Purpose Gen5 Compute (0,1503 € je vCore-Stunde) plus SQL-Lizenz (0,0897 € je vCore-Stunde) sowie der Zonenredundanz-Meter (0,0902 € je vCore-Stunde). Ein durchschnittlicher Mandant braucht 0,1 vCore Datenbank und 0,05 App-Instanzen; geteilte Datenbanken werden mit dem 1,5-Fachen des Bedarfs dimensioniert und auf die nächste verfügbare vCore-Größe aufgerundet, dedizierte mit 2 vCores; die geteilte App-Schicht läuft nie mit weniger als zwei Instanzen. Speicher, Netzwerk, Backup, Rabatte und Personalkosten sind nicht enthalten. Alle Eingaben und Ergebnisse finden Sie in der CSV.
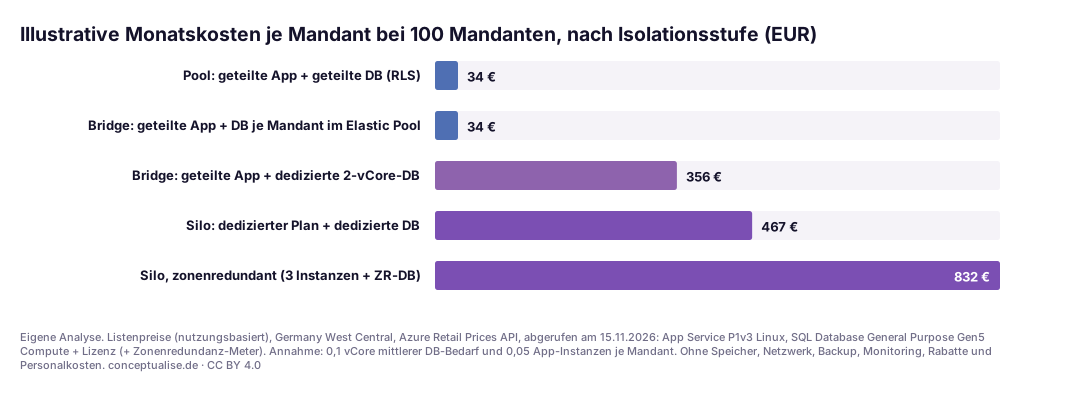
Drei Befunde fallen auf. Erstens kostet eine Datenbank je Mandant im Elastic Pool hier genauso viel wie eine geteilte Datenbank, rund 34 € je Mandant und Monat. Das ist kein Rechentrick: Laut Microsoft kostet ein vCore im Elastic Pool im vCore-Modell so viel wie ein vCore einer Einzeldatenbank. Die Bridge mit Elastic Pool bringt mandantenbezogenes Backup, Restore und Export fast ohne Infrastrukturaufschlag. Bezahlt wird im Betrieb: Schema-Deployments über Hunderte Datenbanken und Monitoring je Datenbank.
Zweitens entsteht der Sprung durch dedizierte, bereitgestellte Kapazität. Eine 2-vCore-Datenbank je Mandant kostet rund 356 €, etwa das Zehnfache, weil sie auf die Spitze eines einzelnen Mandanten ausgelegt ist, ein Pool dagegen auf die Summe. Der eigene App-Service-Plan eines vollständigen Silos (rund 117 € im Monat) bringt es auf etwa 467 €.
Drittens vervielfacht Resilienz die Silo-Rechnung, nicht die Pool-Rechnung. Ein zonenredundantes Silo landet bei rund 832 € je Mandant und Monat. Im Pool teilen sich alle diese Redundanz.
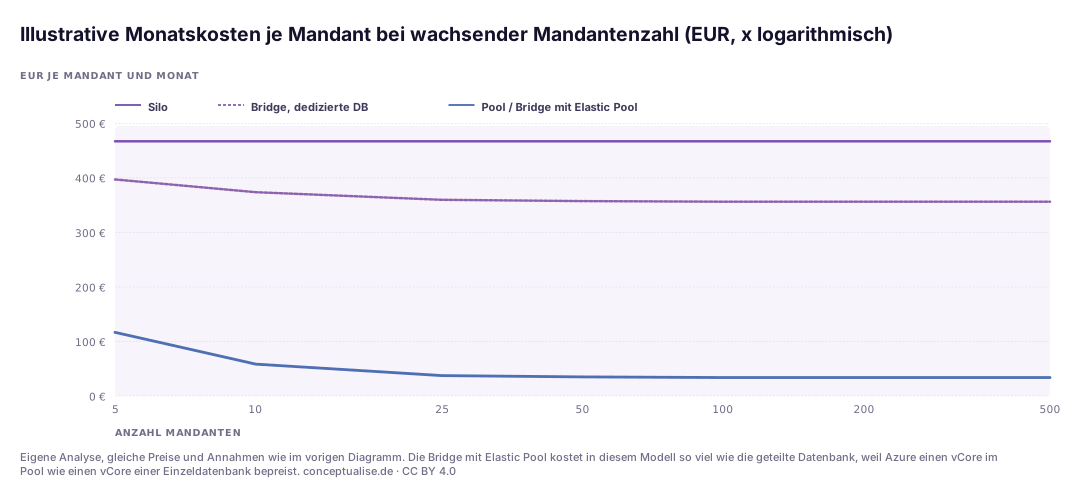
Die Pool-Kurve fällt von rund 117 € je Mandant bei fünf Mandanten auf etwa 37 € bei 25 und flacht dann ab: Eine geteilte Plattform hat eine Mindestgröße. Die Silo-Linie bewegt sich nie. Ein Silo ist ein Premiumprodukt mit Premiumpreis, kein Standard.
Aus einem aktuellen Projekt
Ein europäischer B2B-Softwarehersteller bat uns vor dem Schritt in größere Kundensegmente um ein Plattform-Review. Begonnen hatte er vernünftig: eine geteilte Azure-SQL-Datenbank, eine Mandanten-ID in jeder Tabelle. Über die Jahre wollten die größten Kunden „ihre eigene Datenbank“ und bekamen sie, jeweils von Hand angelegt, mit eigenem Tarif, eigenem Schema-Drift und einem Connection String in einer Konfigurationsdatei.
Nichts war kaputt, aber nichts war wiederholbar. Die geteilte Datenbank wurde zum Monatsende laut, wenn einige große Mandanten gleichzeitig exportierten. Die dedizierten Datenbanken liefen meist im Leerlauf und waren auf Spitzenlast bezahlt. Niemand konnte sagen, wie lange eine neue dedizierte Datenbank dauert, weil es nie zweimal gleich gemacht worden war.
Die Lösung war keine neue Architektur, sondern eine bewusste Bridge. Wir führten einen Mandantenkatalog für das Routing ein, zogen die handgemachten Datenbanken in Elastic Pools mit Obergrenzen je Datenbank um, rollten Schemaänderungen über eine Pipeline aus, ergänzten Rate Limits je Mandant in API Management und verlagerten die Monatsexporte in eine Warteschlange. Die Sorge des Teams, große Mandanten könnten kleine im Pool verdrängen, lösten die Obergrenzen und ein wöchentlicher Auslastungsbericht je Mandant. Am längsten dauerte die kaufmännische Diskussion: Welcher Tarif enthält eine dedizierte Datenbank?
Die Entscheidungstabelle
Lesen Sie die Tabelle je Schicht: Eine typische Antwort lautet „Compute im Pool, Daten per Bridge, Silo für zwei namentlich bekannte Kunden“.
| Anforderung | Identität | Compute | Daten |
|---|---|---|---|
| Tausende kleine Mandanten, niedriger Preispunkt (B2C oder KMU) | Pool | Pool | Pool (RLS, Partition Key je Mandant) |
| Kunde will SSO mit eigenem IdP | Bridge (Föderation) | beliebig | beliebig |
| Eigenes Backup, Restore oder Point-in-Time-Recovery je Mandant | Pool | Pool | Bridge (DB je Mandant) |
| Kundenverwaltete Schlüssel | Pool | Pool oder Bridge | Silo an der Schlüsselgrenze (TDE-Schlüssel je SQL-DB, Cosmos-Konto) |
| Daten müssen in einem bestimmten Land oder einer Region bleiben | Pool | Bridge (regionaler Stamp) | Bridge oder Silo je Region |
| Vertragliche Leistungsgarantie oder Premium-SLA | Pool | Bridge (dedizierte Worker oder Node Pools) | Bridge mit Minimum je DB, oder Silo |
| Mandant führt eigenen Code oder fremde Plug-ins aus | Pool | Bridge (Pod Sandboxing) oder Silo | Bridge |
| Aufsicht oder Kunde verlangt eine dedizierte Umgebung | Pool | Silo (Stamp, eigene Subscription) | Silo |
Governance für europäische Unternehmen
Vier Regelwerke prägen die Mandantentrennung.
DSGVO. Als SaaS-Anbieter sind Sie meist Auftragsverarbeiter nach Art. 28, und Art. 32 verlangt ein dem Risiko angemessenes Schutzniveau. Ein mandantenübergreifendes Leck mit personenbezogenen Daten ist für Ihren Kunden eine Verletzung des Schutzes personenbezogener Daten. Dokumentieren Sie die Isolation je Schicht in den technischen und organisatorischen Maßnahmen und testen Sie sie: Microsoft empfiehlt zu prüfen, dass keine Daten zwischen Mandanten durchsickern und Noisy-Neighbor-Effekte vertretbar bleiben, etwa mit Azure Chaos Studio.
EU Data Act. Die Verordnung (EU) 2023/2854 gilt seit dem 12. September 2025, ihre Wechselregeln erfassen auch SaaS. Anbieter müssen Wechselhindernisse beseitigen, die Kündigungsfrist auf höchstens zwei Monate begrenzen und den Wechsel standardmäßig innerhalb eines Übergangszeitraums von 30 Kalendertagen abschließen. Ab dem 12. Januar 2027 sind Wechselentgelte verboten. Architektonisch heißt das: ein Exportpfad je Mandant, der ohne Projekt funktioniert.
DORA. Für Finanzunternehmen in der EU verlangt Art. 30 der Verordnung (EU) 2022/2554, dass IKT-Verträge die Orte der Datenverarbeitung und -speicherung nennen und für kritische oder wichtige Funktionen Ausstiegsstrategien enthalten. Diese Klauseln reichen die Kunden an Sie als Anbieter weiter. Regionale Stamps und ein geübter Mandantenexport beantworten beides.
NIS2. Erwägungsgrund 33 der Richtlinie (EU) 2022/2555 zählt SaaS zu den Cloud-Computing-Dienstmodellen, und Anbieter von Cloud-Computing-Diensten stehen in Anhang I. Ob Sie betroffen sind, hängt von Größe und nationalem Recht ab, in Deutschland vom NIS2UmsuCG. Wenn ja, ist Ihr Isolationsdesign Teil Ihrer Nachweise nach Art. 21. Deutsche Kunden fragen zudem häufig nach einem BSI-C5-Testat.
Ein pragmatischer Einführungspfad
- Woche 1–2: Katalog bauen. Modell, Stamp, Region und Tarif für jeden Mandanten erfassen und jede Anfrage darüber routen, auch wenn heute alles im Pool läuft.
- Woche 3–4: je Mandant messen. Die Mandanten-ID in jede Logzeile, jeden Trace und jede Metrik schreiben und ins Showback einspeisen, wie in unserem Chargeback- und Showback-Modell.
- Monat 2: den Pool absichern. Rate Limits und Quotas je Mandant in API Management, Row-Level Security in geteilten Datenbanken, Priority-based Execution in Cosmos DB und eine Warteschlange für schwere Jobs.
- Monat 3: die Bridge bauen. Eine Datenbank je Mandant im Elastic Pool anbieten, über eine Pipeline ausgerollt, mit Obergrenzen je Datenbank. Das Hochstufen eines Testmandanten üben.
- Ab Monat 4: das Silo produktisieren. Einen dedizierten Stamp als Code definieren, mit Optionen für Subscription, Schlüssel und Region. Als Tarif bepreisen.
Das Fazit
Mandantenfähige SaaS-Architektur ist keine Wahl zwischen Silo und Pool. Sie ist eine Reihe von Entscheidungen je Schicht, zusammengehalten von einer Control Plane. Stimmen Katalog, Identität und Metering, kann jeder Mandant entlang des Spektrums wandern, wenn sich sein Vertrag ändert. Stimmen sie nicht, wird jeder Großkunde zum Sonderprojekt.
Unsere Haltung: Compute und Identität teilen. Eine Datenbank je Mandant im Elastic Pool zum B2B-Standard machen, weil sie etwa so viel kostet wie eine geteilte Datenbank und mandantenbezogenes Restore und Export mitbringt. Vollständige Silos für Mandanten reservieren, die sie brauchen und bezahlen. Und Noisy Neighbors als Governance behandeln, die Sie messen und begrenzen, nicht als Performance-Bug für später.
Wenn Sie einen zweiten Blick auf Ihr Mandantenmodell wünschen: Unser Software-Architektur-Team führt ein Review mit festem Umfang durch. Ihre Schichten gegen die Entscheidungstabelle, eine geübte Mandanten-Hochstufung und ein bepreistes Zielmodell.
FAQ
Was unterscheidet das Silo-, Pool- und Bridge-Modell?
Im Silo-Modell erhält ein Mandant dedizierte Ressourcen, etwa eine eigene Datenbank oder einen eigenen Stack. Im Pool-Modell teilen sich Mandanten die Ressourcen, und Ihr Code setzt die Trennung über eine Mandanten-ID durch. Das Bridge-Modell kombiniert beides, zum Beispiel eine geteilte Anwendungsschicht mit einer Datenbank je Mandant. Die Begriffe stammen aus der AWS SaaS Lens; das Azure Architecture Center beschreibt dasselbe Spektrum mit eigenen Mandantenmodellen.
Welche Mandantenmodelle beschreibt das Azure Architecture Center?
Vier: automatisierte Single-Tenant-Bereitstellungen, vollständig mandantenfähige Bereitstellungen, vertikal partitionierte Bereitstellungen (die meisten Mandanten geteilt, einige auf dedizierten oder regionalen Bereitstellungen) und horizontal partitionierte Bereitstellungen (manche Schichten geteilt, andere je Mandant). Microsoft empfiehlt, Isolation als Spektrum zu verstehen, je Komponente zu entscheiden und sowohl Datenlecks als auch Noisy-Neighbor-Effekte zu testen.
Wie verhindern wir Noisy Neighbors in einer geteilten Azure-SaaS?
Behandeln Sie es als Ressourcen-Governance. Messen Sie den Verbrauch je Mandant, begrenzen Sie je Mandant am Eingang mit den API-Management-Richtlinien rate-limit-by-key und quota-by-key, deckeln Sie Mandanten in der Datenschicht mit vCore-Grenzen je Datenbank im SQL Elastic Pool oder mit Priority-based Execution und Throughput Buckets in Cosmos DB, verlagern Sie schwere Jobs in Nebenzeiten und stufen Sie dauerhaft dominierende Mandanten hoch.
Reicht Row-Level Security, um Mandanten in Azure SQL Database zu trennen?
RLS ist eine starke Absicherung, aber kein vollständiges Isolationsmodell. Microsoft sieht RLS als datenbankseitige Sicherung hinter dem Mandantenkontext, den die Anwendung bei jeder Anfrage setzt. Compute, Backup, Restore und Region bleiben geteilt; gegen Noisy Neighbors, mandantenbezogene Wiederherstellung oder kundenverwaltete Schlüssel hilft RLS nicht.
Wann braucht ein Mandant ein eigenes Cosmos-DB-Konto oder eine eigene SQL-Datenbank?
Wenn er etwas braucht, das es nur an dieser Grenze gibt. In Cosmos DB sind kundenverwaltete Schlüssel, Regionen und garantierter Durchsatz Kontoeinstellungen; Microsoft empfiehlt daher ein Konto je Mandant für Premium-B2B-Tarife und einen Partition Key je Mandant für B2C. In Azure SQL bringt eine Datenbank je Mandant eigenes Backup und Restore, kundenverwaltete TDE-Schlüssel auf Datenbankebene und eine klarere Kostenzuordnung.
Betrifft der EU Data Act mandantenfähige SaaS-Anbieter?
Ja. Seine Wechselregeln gelten für Datenverarbeitungsdienste, einschließlich SaaS. Seit dem 12. September 2025 müssen Anbieter Wechselhindernisse beseitigen, die Kündigungsfrist auf höchstens zwei Monate begrenzen und den Wechsel standardmäßig binnen 30 Tagen abschließen. Ab dem 12. Januar 2027 sind Wechselentgelte verboten. Architektonisch brauchen Sie einen sauberen Exportpfad je Mandant.
Quellen
Alle Quellen geprüft am 15. November 2026. Die Preise sind Listenpreise aus der öffentlichen Azure Retail Prices API zu diesem Datum und ändern sich.
Stufe A: Primärquellen, Herstellerdokumentation und Regulierung
- Microsoft, Azure Architecture Center, „Tenancy models for a multitenant solution“: https://learn.microsoft.com/de-de/azure/architecture/guide/multitenant/considerations/tenancy-models
- Microsoft, Azure Architecture Center, „Architectural approaches for storage and data in multitenant solutions“ (überarbeitet August 2026): https://learn.microsoft.com/en-us/azure/architecture/guide/multitenant/approaches/storage-data
- Microsoft, Azure Architecture Center, „Multitenancy and Azure SQL Database“ (überarbeitet Oktober 2026): https://learn.microsoft.com/en-us/azure/architecture/guide/multitenant/service/sql-database
- Microsoft, Azure Architecture Center, „Multitenancy and Azure Cosmos DB“ (überarbeitet Oktober 2026): https://learn.microsoft.com/en-us/azure/architecture/guide/multitenant/service/cosmos-db
- Microsoft, Azure Architecture Center, „Use AKS in a multitenant solution“: https://learn.microsoft.com/en-us/azure/architecture/guide/multitenant/service/aks
- Microsoft, Azure Architecture Center, „Architectural considerations for identity in a multitenant solution“: https://learn.microsoft.com/en-us/azure/architecture/guide/multitenant/considerations/identity
- Microsoft, Azure Architecture Center, „Noisy Neighbor antipattern“: https://learn.microsoft.com/en-us/azure/architecture/antipatterns/noisy-neighbor/noisy-neighbor
- Microsoft Learn, „Manage multiple databases with elastic pools“ (gleicher vCore-Preis): https://learn.microsoft.com/en-us/azure/azure-sql/database/elastic-pool-overview
- Microsoft Learn, „Fleet pools – Azure Cosmos DB“: https://learn.microsoft.com/en-us/azure/cosmos-db/fleet-pools
- Microsoft Learn, API-Management-Richtlinie „rate-limit-by-key“: https://learn.microsoft.com/en-us/azure/api-management/rate-limit-by-key-policy
- Microsoft Learn, Azure AD B2C FAQ (Verkaufsende für Neukunden): https://learn.microsoft.com/azure/active-directory-b2c/faq
- Azure Retail Prices API: https://prices.azure.com/api/retail/prices
- Verordnung (EU) 2023/2854 (Data Act), Art. 23, 25, 29 und 50: https://eur-lex.europa.eu/eli/reg/2023/2854/oj/deu
- Verordnung (EU) 2022/2554 (DORA), Art. 30: https://eur-lex.europa.eu/eli/reg/2022/2554/oj/deu
- Richtlinie (EU) 2022/2555 (NIS2), Erwägungsgrund 33, Art. 21 und Anhang I: https://eur-lex.europa.eu/eli/dir/2022/2555/oj/deu
- Verordnung (EU) 2016/679 (DSGVO), Art. 28 und 32: https://eur-lex.europa.eu/eli/reg/2016/679/oj/deu
Stufe B: Frameworks und Analysen
- AWS Well-Architected SaaS Lens, „Silo, pool, and bridge models“: https://docs.aws.amazon.com/wellarchitected/latest/saas-lens/silo-pool-and-bridge-models.html
- Kubernetes-Dokumentation, „Multi-tenancy“: https://kubernetes.io/docs/concepts/security/multi-tenancy/
- Gartner, „Gartner forecasts worldwide public cloud end-user spending to total $723 billion in 2025“ (19. November 2024): https://www.gartner.com/en/newsroom/press-releases/2024-11-19-gartner-forecasts-worldwide-public-cloud-end-user-spending-to-total-723-billion-dollars-in-2025
Stufe C: eigene Analyse
- conceptualise.de-Kostenmodell: Eingaben, Annahmen und Ergebnisse in der Diagrammdaten-CSV; Build-Skript
mk_multi_tenant_saas_azure_isolation_models.py.
Themen