Ransomware-sichere Backups in Azure: Tresor bis Clean Room
Ransomware-resiliente Datensicherung in Azure: gesperrte unveränderliche Tresore, Mehrbenutzerautorisierung, vorläufiges Löschen und Clean-Room-Restore.
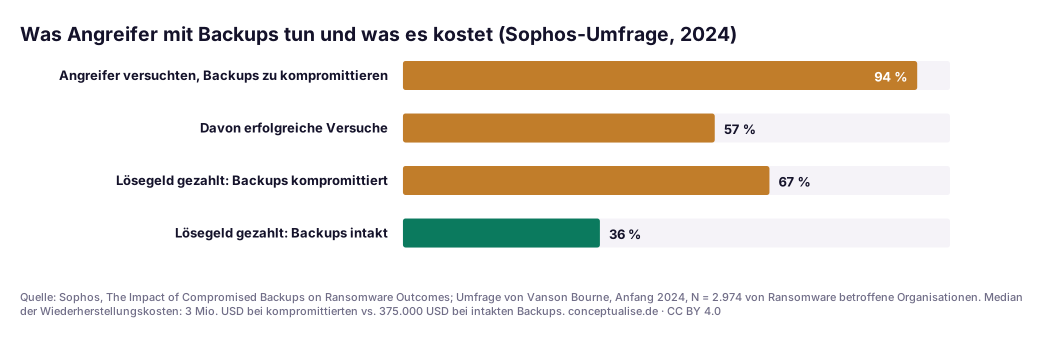
Ransomware-Gruppen hören nicht bei Ihren Servern auf. In einer Sophos-Umfrage unter 2.974 von Ransomware betroffenen Organisationen gaben 94 Prozent an, dass die Angreifer versucht haben, die Backups zu kompromittieren. Mehr als die Hälfte dieser Versuche war erfolgreich. Wer kompromittierte Backups hatte, zahlte fast doppelt so häufig Lösegeld (67 gegenüber 36 Prozent), und der Median der Wiederherstellungskosten lag achtmal höher. Ein Backup, das der Angreifer erreicht, ist kein Wiederherstellungsplan. Es ist ein zweites Ziel.
Dieser Leitfaden richtet sich an alle, die die Antwort verantworten, wenn der Fragebogen des Cyberversicherers fragt „Sind Ihre Backups unveränderlich und isoliert?“ oder die Geschäftsleitung wissen will, wie lange der Wiederanlauf dauert: CISOs, CTOs, Cloud-Architekten und IT-Betriebsleiter auf Azure. Wir gehen den Weg von der Produktion über einen gesperrten Tresor bis in einen isolierten Clean Room. Jede Azure-Backup-Funktion haben wir gegen die Microsoft-Dokumentation mit Stand 15. November 2026 geprüft. Anschließend ordnen wir fünf Mustern indikative Wiederherstellungszeiten und Kosten zu.
TL;DR / Das Wichtigste in Kürze
- Nur gesperrt zählt. Die Unveränderlichkeit in Azure Backup kennt drei Zustände. Nur aktiviert und gesperrt ist unumkehrbar und WORM-gestützt. Einen nicht gesperrten Tresor kann abschalten, wer die gerade gestohlenen Admin-Rechte hält.
- Personen trennen, nicht nur Daten. Mehrbenutzerautorisierung (MUA) mit einem Resource Guard in einem anderen Tenant sorgt dafür, dass die Identität, die die Produktion betreibt, die Zerstörung ihrer eigenen Backups nicht freigeben kann.
- Snapshots sind hier kein Backup. Instant-Restore-Snapshots liegen in Ihrem Abonnement und lassen sich laut Microsoft vor Ablauf des vorläufigen Löschens entfernen. Planen Sie die saubere Wiederherstellung aus Tresor-Wiederherstellungspunkten.
- Die echte RTO bestimmt der Clean Room, nicht der Tresor. Daten zurückzuspielen geht schnell. Einen sauberen Wiederherstellungspunkt finden, die Identität neu aufbauen und die Umgebung als sicher nachweisen dauert Tage, wenn Sie es nicht vorbereitet und geübt haben.
- Die Aufsicht erwartet das bereits. DORA Art. 12 verlangt die Wiederherstellung auf getrennte Systeme, Art. 11 Abs. 6 jährliche Tests mit Cyberangriffsszenarien; NIS2 und BSI IT-Grundschutz CON.3 weisen in dieselbe Richtung.

Download: Editierbare draw.io-Datei · In diagrams.net öffnen · Diagrammdaten (CSV)
Warum das jetzt zählt
Zwei Dinge haben sich geändert. Angreifer nehmen sich zuerst die Backups vor, und Azure Backup hat seit Ende 2024 die meisten Gegenmittel ausgeliefert.
Das Angriffsmuster. Laut Microsofts Ransomware-Leitfaden zielen diese Angriffe auf Ihre Daten, Ihre Backups und die Dokumentation, die Sie für die Wiederherstellung brauchen. Microsoft beschreibt auch eine leise Variante: Die Daten werden schleichend verschlüsselt, der Schlüssel bleibt zunächst auf dem System, niemand bemerkt etwas, und die jüngsten Backups enthalten bereits verschlüsselte Daten. Kompromittierte Backups machen aus einem Wiederherstellungsproblem eine Lösegeldverhandlung.
Die Plattform. Die Release Notes von Azure Backup seit 2024 lesen sich wie eine Ransomware-Roadmap:
| Wann | Änderung | Status (15.11.2026) |
|---|---|---|
| Juli 2024 / März 2025 | Tresor-Sicherung (vaulted backup) für Azure Blobs / Azure Files | GA |
| Nov. 2024 | WORM-Speicher für gesperrte unveränderliche Recovery-Services-Tresore | GA (regionaler Ausbau läuft) |
| Nov. 2024 → 2026 | Secure by Default: vorläufiges Löschen nicht mehr abschaltbar | Für Recovery-Services-Tresore in allen öffentlichen Regionen als GA gelistet; Backup-Tresore überwiegend Preview |
| Nov. 2025 | Bedrohungserkennung für Azure-VM-Backups mit Defender for Cloud | Preview |
| Mai 2026 | Massenwiederherstellung von bis zu 100 VMs in einem Vorgang | Preview |
| Sep. 2026 | Zeitbasierte Unveränderlichkeit für Recovery-Services-Tresore | Verfügbar |
| Okt. 2026 | Mandantenübergreifende Wiederherstellung (Cross-Tenant Restore) | Preview |
Auch Versicherer haben das registriert; unser Beitrag zu Anforderungen von Cyberversicherern an die Architektur behandelt den Fragebogen.
Die Architektur, Zone für Zone
Die Abbildung zeigt vier Vertrauenszonen und eine Designregel: Die Identität, die die Produktion betreibt, darf die Backups niemals zerstören und ihre eigene Wiederherstellung niemals freigeben können. Die Nummern entsprechen den Markierungen in der Abbildung.
① Produktion und die Snapshot-Falle
Azure-VM-Backups haben zwei Ebenen. Snapshots (Instant Restore) bleiben für schnelle Wiederherstellungen in Ihrem eigenen Abonnement, die Tresor-Ebene kopiert die Daten in den Tresor. Mit der Enhanced-Richtlinie sichern Sie VMs bis zu alle vier Stunden, SQL-Server- und SAP-Datenbanken können Log-Backups alle 15 Minuten liefern.
Die Falle: Snapshots als Ransomware-Antwort zu betrachten. Laut Microsoft lassen sich Disk- und VM-Snapshots, anders als Tresor-Backups, direkt ansprechen und vor Ablauf der Soft-Delete-Frist löschen. Ein Owner des Produktionsabonnements kann sie entfernen. Rein operative Backups sind ebenso exponiert: Unveränderlichkeit gilt nicht für operative Backups von Blobs, Dateien und Disks. Nutzen Sie die Tresor-Sicherung, für Blobs seit Juli 2024 und für Azure Files seit März 2025 allgemein verfügbar.
② Der Tresor: gesperrte Unveränderlichkeit und vorläufiges Löschen
Tresordaten liegen in einem von Microsoft verwalteten Abonnement und Tenant. Microsoft nennt das Zielbild einen logisch isolierten Tresor (logically air-gapped vault) und stellt klar, dass dies kein physischer oder Offline-Air-Gap ist und die Kontrolle über die Identitäten, die den Tresor verwalten, nicht ersetzt.
Unveränderlichkeit kennt drei Zustände: Deaktiviert, Aktiviert (blockiert destruktive Vorgänge, lässt sich aber abschalten) und Aktiviert und gesperrt (unumkehrbar, mit WORM-Speicher; wo WORM regional noch fehlt, erzwingt der Dienst die Sperre und migriert später automatisch). Gesperrt verhindert sie das Löschen von Sicherungsdaten vor Ablauf und jede Richtlinienänderung, die die Aufbewahrung verkürzt. Seit September 2026 können Recovery-Services-Tresore die Unveränderlichkeit für eine feste Dauer sperren, etwa 30 Tage, statt für die gesamte Aufbewahrung. Das entkräftet den häufigsten Einwand: „Wenn wir sperren, zahlen wir zehn Jahre Jahressicherungen.“ Wählen Sie die Dauer mit Bedacht; sie gilt für jeden Wiederherstellungspunkt und lässt sich nicht zurücknehmen.
Vorläufiges Löschen hält gelöschte Sicherungen 14 bis 180 Tage vor; die ersten 14 Tage kosten nichts extra. Secure by Default ist für Recovery-Services-Tresore in allen öffentlichen Regionen als GA gelistet und dort nicht abschaltbar. Für Backup-Tresore gilt GA erst in drei Regionen, prüfen Sie Ihre.
Verschlüsselung erfolgt standardmäßig mit von Microsoft verwalteten Schlüsseln. Mit kundenseitig verwalteten Schlüsseln (CMK) wird der Key Vault Teil Ihres Wiederherstellungspfads: außerhalb der Reichweite der Produktions-Admins halten und Löschschutz (Purge Protection) aktivieren.
③ Mehrbenutzerautorisierung mit einem Resource Guard außerhalb des Tenants
Unveränderlichkeit verhindert das Löschen, nicht das Aufweichen von allem drumherum. MUA fügt eine zweite Freigabe hinzu: Kritische Tresorvorgänge brauchen Berechtigungen auf einem separaten Resource Guard, der dem Security-Admin gehört. Das Abschalten des vorläufigen Löschens und das Entfernen der MUA sind immer geschützt; das Deaktivieren der Unveränderlichkeit, das Löschen des Schutzes, kürzere Aufbewahrung, geänderte Verschlüsselung und das Stoppen von Backups standardmäßig.
Wo der Resource Guard liegt, entscheidet über seinen Wert. Microsoft bewertet dasselbe Abonnement als geringste und einen anderen Tenant als maximale Isolation. Im Ransomware-Fall müssen Sie mit einer Kompromittierung auf Tenant-Ebene rechnen: Ein Global Administrator kann sich Zugriff auf alle Abonnements seines Tenants verschaffen. Legen Sie den Resource Guard deshalb in einen separaten Sicherheits-Tenant und vergeben Sie die zeitlich begrenzte Rolle Backup MUA Operator über Entra PIM, nie Contributor, denn damit ließe sich der Guard löschen. Unser PIM-Leitfaden beschreibt das Just-in-Time-Muster.
Azure belohnt das in der eigenen Bewertung. Die Sicherheitsstufe Excellent verlangt unumkehrbaren Schutz (gesperrte Unveränderlichkeit oder dauerhaft aktives vorläufiges Löschen) und MUA. Genau auf diese Linie schaut der Prüfer des Versicherers.
④ Geo-Kopie, regions- und mandantenübergreifende Wiederherstellung
Georedundanter Speicher mit Cross Region Restore erlaubt die Wiederherstellung in der Partnerregion, wann immer Sie wollen, ohne auf eine Ausfallerklärung zu warten. Für Ransomware zählen die Fluchtwege mehr. Cross-Subscription Restore stellt VM-Wiederherstellungspunkte der Tresor-Ebene in ein anderes Abonnement desselben Tenants wieder her. Cross-Tenant Restore (Preview seit Oktober 2026) bringt Tresorpunkte über eine Tresor-Zuordnung in einen anderen Entra-Tenant. Kennen Sie die Grenzen:
- Die Zuordnung muss vor dem Vorfall existieren; ihre Einrichtung braucht genau den Zugang zum Quell-Tenant, den Sie verlieren könnten.
- Nur Wiederherstellung an alternativen Ort und nur Tresorpunkte; keine ADE-verschlüsselten oder Confidential VMs, keine Archive-Ebene.
- Workloads im Backup-Tresor (Blobs, PostgreSQL, Cosmos DB, AKS) nur in wenigen Regionen: West- und Nordeuropa ja, Germany West Central nein.
⑤ Die isolierte Wiederherstellungsumgebung
Eine isolierte Wiederherstellungsumgebung (Isolated Recovery Environment, IRE) ist der Ort, an den Sie wiederherstellen, wenn Sie der Produktion nicht mehr trauen: ein separater Tenant oder ein separates Abonnement, in Friedenszeiten per Code gebaut und ruhend gehalten. Kein Peering zur Produktion, eigenes Logging, Notfallkonten, die es im Produktionsverzeichnis nie gab. Stellen Finanzunternehmen auf eigenen Systemen wieder her, verlangt DORA Art. 12 Abs. 3 IKT-Systeme, die vom Quellsystem physisch und logisch getrennt sind. Ruhend ist der Punkt: Sie bezahlen für IaC, Identitätsdesign und Übungen, nicht für ungenutzte Rechenleistung.
⑥ Der Clean Room: sauberen Punkt wählen, prüfen, Identität zuerst
Im IRE ist der Clean Room ebenso Prozess wie Ort:
- Den Wiederherstellungspunkt anhand der Vorfallszeitleiste wählen, nicht nach der Uhr. Microsoft rät, die Zeitleiste des Vorfalls sorgfältig auszuwerten und das Backup vor der Wiederherstellung auf Schadsoftware zu prüfen. Bei leiser Verschlüsselung ist das jüngste Backup oft die schlechteste Wahl.
- Azures Signale nutzen, aber kritisch. Die Bedrohungserkennung für VM-Backups (Preview) markiert verdächtige Wiederherstellungspunkte anhand von Defender-for-Servers-Signalen. Sie scannt die Sicherungsdaten nicht selbst. Ein erster Filter, kein Unbedenklichkeitsnachweis.
- Zuerst die Identität. Microsofts Prioritätenliste beginnt mit Identitätssystemen, dann folgen lebenswichtige, finanzielle, produktbezogene und minimale Sicherheitssysteme. Ohne vertrauenswürdiges Verzeichnis erbt jeder wiederhergestellte Workload den Brückenkopf des Angreifers.
- In Chargen wiederherstellen. Die Massenwiederherstellung (Preview) verarbeitet bis zu 100 VMs aus einem Recovery-Services-Tresor in einem Vorgang.
⑦ Rückkehr in den Betrieb und erneute Absicherung
Hier wird unter Druck gern abgekürzt. Rotieren Sie jedes Secret, jeden Schlüssel und jedes Zertifikat, das die wiederhergestellten Systeme berühren. Sichern Sie die Workloads in einen gehärteten Tresor, bevor Nutzer wieder zugreifen. Führen Sie die Nachweise mit (Zeitleiste, Wahl des Wiederherstellungspunkts, Prüfergebnisse); Aufsicht, Versicherer und Ihr Incident-Response-Prozess werden danach fragen.
Was die Zahlen sagen
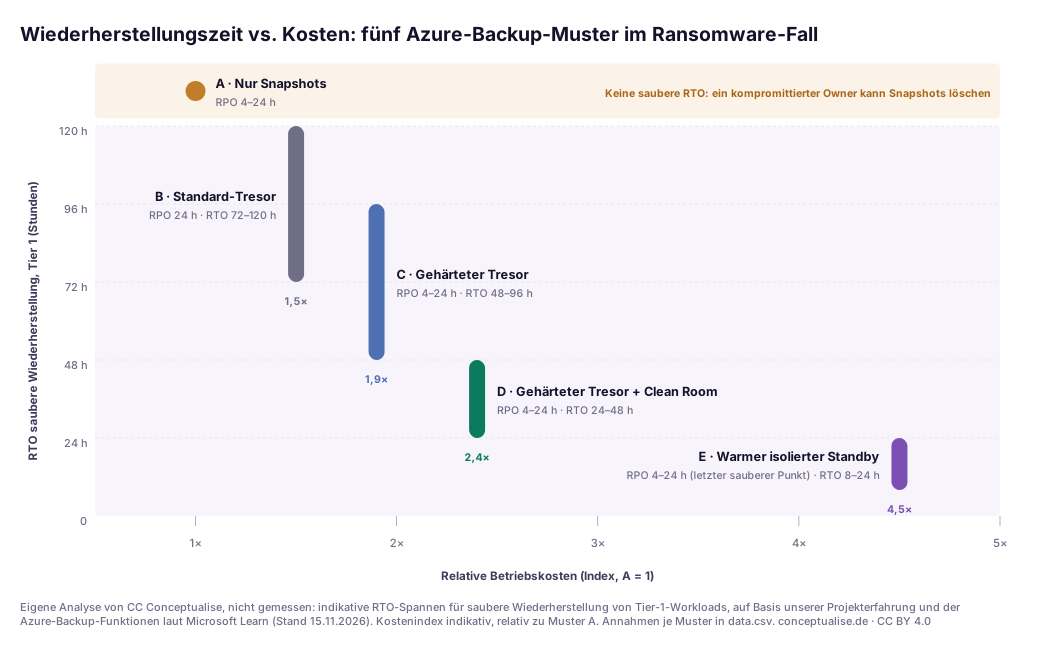
Diese Grafik ist unsere Analyse, keine Messung: indikative RTO-Spannen für eine saubere Wiederherstellung von Tier-1-Workloads, basierend auf Projekterfahrung und den oben beschriebenen Azure-Funktionen. Der Kostenindex ist indikativ und relativ zu Muster A. Die Annahmen je Muster stehen in der CSV-Datei.
| Muster | Was es ist | RPO | Indikative saubere RTO (Tier 1) | Kostenindex |
|---|---|---|---|---|
| A · Nur Snapshots | Instant-Restore-Snapshots im Produktionsabonnement | 4–24 h | Nicht gesichert | 1,0× |
| B · Standard-Tresor | Tägliche Tresor-Sicherung, 14 Tage vorläufiges Löschen, keine MUA, keine vorbereitete IRE | 24 h | 72–120 h | 1,5× |
| C · Gehärteter Tresor | Enhanced-Richtlinie, gesperrte Unveränderlichkeit, vorläufiges Löschen ≥ 30 Tage, MUA aus anderem Tenant, GRS + CRR | 4–24 h | 48–96 h | 1,9× |
| D · Gehärteter Tresor + Clean Room | C plus ruhende, per IaC gebaute IRE, vorab eingerichtete Wiederherstellungswege, jährliche Übung mit Zeitmessung | 4–24 h | 24–48 h | 2,4× |
| E · Warmer isolierter Standby | D mit laufender Tier-0-Identität und Tier-1-Plattform in der IRE | 4–24 h (letzter sauberer Punkt) | 8–24 h | 4,5× |
Drei Lesarten:
- Der größte RTO-Gewinn liegt nicht im Tresor. Von B nach C kaufen Sie Gewissheit, dass eine saubere Kopie existiert. Von C nach D kaufen Sie Zeit, denn langsam ist der Aufbau eines sicheren Wiederherstellungsorts mitten im Vorfall.
- Die RPO bewegt sich kaum. Bei Ransomware bestimmt der letzte saubere Punkt die RPO. Replikation zeigt bei einem Regionsausfall Minuten, repliziert aber auch die Verschlüsselung; Muster E startet daher ebenfalls von einem Tresorpunkt.
- Muster E ist eine Entscheidung der Geschäftsleitung. Für die meisten Tier-1-Landschaften empfehlen wir D und reservieren E für Systeme, bei denen ein Tag Stillstand mehr kostet als der Standby.
Aus einem aktuellen Projekt
Bei einem Backup-Resilienz-Review in diesem Jahr für ein europäisches mittelständisches Unternehmen sah das Dashboard beruhigend aus: Alle produktiven VMs geschützt, alle Jobs grün, Unveränderlichkeit aktiviert. Der Gang entlang des Ransomware-Pfads änderte das Bild. Die Unveränderlichkeit war nie gesperrt worden. Die Backup-Admins hatten Contributor auf dem Tresor und waren Mitglied der Gruppe, der der Resource Guard gehörte, der im selben Abonnement lag. Der Blob-Speicher der Dokumentenplattform hatte nur operative Sicherung. Und das Wiederherstellungs-Runbook setzte voraus, dass der produktive Entra-Tenant und das Hub-Netz noch da sind.
Fahrlässig war nichts davon; jede Entscheidung hatte einen Grund, meist „härten wir nach dem Go-live“. Die Korrekturen dauerten Wochen. Wir haben den Resource Guard in einen separaten Sicherheits-Tenant verlegt, die zeitbasierte Unveränderlichkeit auf 30 Tage gesetzt und nach zwei Wochen Beobachtung gesperrt, die Blobs auf Tresor-Sicherung umgestellt und aus dem vorhandenen Landing-Zone-Code ein ruhendes Wiederherstellungsabonnement gebaut. Die erste Übung mit Zeitmessung dauerte deutlich länger als die dokumentierte RTO. Das war der wertvollste Befund des Reviews: Übungen gehören in den Plan, nicht in den Anhang.
Die Checkliste
Die Nummern beziehen sich auf die Abbildung.
| # | Kontrolle | Umsetzung in Azure | Markierung |
|---|---|---|---|
| 1 | Tresor statt nur Snapshots | Tresor-Ebene für VMs; Tresor-Sicherung für Blobs und Azure Files | ①② |
| 2 | Unumkehrbarer Löschschutz | Unveränderlichkeit aktiviert und gesperrt (wo sinnvoll zeitbasiert), vorläufiges Löschen dauerhaft aktiv | ② |
| 3 | Aufbewahrung länger als die Verweildauer des Angreifers | Vorläufiges Löschen ≥ 30 Tage für Tier 1; Unveränderlichkeitsdauer passend | ② |
| 4 | Zweite Freigabe | MUA mit Resource Guard in separatem Tenant; Just-in-Time über PIM | ③ |
| 5 | Sicherheitsstufe Excellent | Gesperrte Unveränderlichkeit oder dauerhaft aktives vorläufiges Löschen, plus MUA | ②③ |
| 6 | Schlüsseltrennung | CMK-Key-Vault außerhalb der Produktions-Admins, Purge Protection aktiv | ② |
| 7 | Fluchtwege über Region und Tenant | GRS + Cross Region Restore; Cross-Subscription Restore; Cross-Tenant-Zuordnung (Preview) | ④ |
| 8 | Isolierte Wiederherstellungsumgebung | Separater Tenant oder separates Abonnement aus IaC, kein Peering, Notfallkonten | ⑤ |
| 9 | Auswahl des sauberen Punkts | Vorfallszeitleiste + Defender-Markierungen + Scan im Clean Room | ⑥ |
| 10 | Wiederherstellungsreihenfolge | Identität → lebenswichtig → Finanzen → Produkt → Sicherheit | ⑥ |
| 11 | Übungen mit Zeitmessung | Mindestens jährlich, mit Cyberangriffsszenario | ⑤–⑦ |
| 12 | Runbook offline verfügbar | Gedruckte oder Out-of-Band-Kopien von Verfahren und Kontakten | ⑦ |
Governance für europäische Unternehmen
Mehrere Regelwerke verlangen diese Architektur, ohne sie zu benennen.
DORA (Verordnung (EU) 2022/2554) ist am konkretesten. Art. 12 verlangt dokumentierte Datensicherungs- und Wiederherstellungsverfahren, regelmäßige Tests und, bei Wiederherstellung auf eigenen Systemen, IKT-Systeme, die vom Quellsystem physisch und logisch getrennt sind. Art. 12 Abs. 6 knüpft Wiederherstellungszeit- und -punktziele an die Kritikalität der Funktion. Art. 11 Abs. 6 verlangt mindestens jährliche Tests der Reaktions- und Wiederherstellungspläne, für alle außer Kleinstunternehmen mit Cyberangriffsszenarien. Eine Clean-Room-Übung ist genau dieser Test. Mehr in unserem DORA-Umsetzungsleitfaden für Azure.
NIS2 nennt in Art. 21 Abs. 2 lit. c „Aufrechterhaltung des Betriebs, wie Backup-Management und Wiederherstellung nach einem Notfall, und Krisenmanagement“ als Mindestmaßnahme. In Deutschland gilt dieser Katalog über § 30 BSIG nach dem NIS2-Umsetzungsgesetz, anwendbar seit dem 6. Dezember 2025. Siehe unsere NIS2-Risikomanagementmaßnahmen in Azure.
BSI IT-Grundschutz CON.3 (Datensicherungskonzept) verlangt, dass Datensicherungen weder absichtlich noch unbeabsichtigt überschrieben werden können (CON.3.A14) und regelmäßig getestet wird, ob sie „einwandfrei und in angemessener Zeit“ zurückgespielt werden können (CON.3.A15). Art. 32 Abs. 1 lit. c DSGVO fordert die rasche Wiederherstellbarkeit personenbezogener Daten: ein Wiederherstellungsziel, kein Sicherungsziel.
Pragmatischer Einführungspfad
- Woche 1: messen. Lesen Sie die Sicherheitsstufe jedes geschützten Elements in Resiliency aus (der Nachfolgeoberfläche des Azure Business Continuity Center). Listen Sie reine Snapshot- und operative Sicherungen, ungesperrte Tresore und alle, die kritische Vorgänge freigeben können.
- Wochen 2–3: Befugnisse trennen. Resource Guard in einem separaten Sicherheits-Tenant, MUA auf jedem produktiven Tresor, Backup MUA Operator hinter PIM. Günstig und umkehrbar, also zuerst.
- Wochen 3–4: Löschen unmöglich machen. Vorläufiges Löschen für Tier 1 verlängern, Blobs und Dateifreigaben auf Tresor-Sicherung umstellen, Unveränderlichkeit aktivieren, zwei Wochen beobachten, dann mit einer mit dem Controlling abgestimmten Dauer sperren.
- Monat 2: Fluchtweg bauen. Ruhender Wiederherstellungs-Tenant oder ruhendes Abonnement aus Ihrem Landing-Zone-Code, Cross-Subscription Restore und, wo unterstützt, eine Cross-Tenant-Zuordnung. Runbook ausdrucken.
- Monat 3: üben. Wiederherstellung einer Tier-1-Anwendung in den Clean Room mit Zeitmessung, Identität zuerst, Produktion als feindlich angenommen. Echte RTO festhalten, Fehler beheben, mindestens jährlich wiederholen.
Das Fazit
Azure Backup hat inzwischen die Bausteine: gesperrte WORM-Unveränderlichkeit, nicht abschaltbares vorläufiges Löschen, eine zweite Freigabe in einem anderen Tenant und die ersten mandantenübergreifenden Wiederherstellungswege. Außer dem vorläufigen Löschen ist nichts davon standardmäßig aktiv, und das vorläufige Löschen allein reicht nicht.
Unsere Empfehlung ist einfach. Bringen Sie jeden Tier-1-Tresor in diesem Quartal auf Microsofts Stufe Excellent: sperren und MUA in einen separaten Tenant. Investieren Sie das nächste Quartal in den Teil, den niemand vorführt: den Clean Room, in den Sie wiederherstellen werden. Ein gesperrter Tresor sichert, dass Sie eine saubere Kopie haben. Erst ein geübter Clean Room sagt Ihnen, wie lange es dauert, sie zu nutzen. Genau diese Zahl wollen Geschäftsleitung und Versicherer wirklich wissen.
Wenn Sie Ihr Backup- und Wiederherstellungsdesign von erfahrenen Augen prüfen lassen möchten, von der Tresorhärtung und MUA im separaten Tenant bis zur ersten Clean-Room-Übung: Unsere Zero-Trust- und Cybersecurity-Praxis bietet das als kurzes Review mit festem Umfang. Wo die Wiederherstellungsumgebung Teil Ihrer Landing Zone werden soll, baut sie unser Cloud-Architektur-Team mit Ihnen.
FAQ
Ist Azure Backup standardmäßig unveränderlich?
Nein. Vorläufiges Löschen (Soft Delete) ist standardmäßig aktiv und lässt sich bei Recovery-Services-Tresoren nicht mehr abschalten; gelöschte Sicherungen bleiben 14 bis 180 Tage wiederherstellbar. Unveränderlichkeit ist eine eigene Einstellung, die Sie aktivieren müssen. Nur der Zustand „aktiviert und gesperrt“ ist unumkehrbar und durch WORM-Speicher abgesichert.
Was ist der Unterschied zwischen Unveränderlichkeit und vorläufigem Löschen?
Vorläufiges Löschen macht eine Löschung 14 bis 180 Tage lang rückgängig. Unveränderlichkeit verhindert das Löschen oder Verkürzen der Aufbewahrung, bevor Wiederherstellungspunkte ablaufen. Für Microsofts Sicherheitsstufe „Excellent“ brauchen Sie eines davon in unumkehrbarer Form plus Mehrbenutzerautorisierung.
Schützt die Mehrbenutzerautorisierung auch vor einem Angreifer mit Global-Administrator-Rechten?
Nur wenn der Resource Guard außerhalb seines Tenants liegt. Ein Global Administrator kann sich selbst Zugriff auf alle Abonnements seines Tenants verschaffen; ein Resource Guard im selben Tenant ist dann nur eine Hürde. Microsoft bewertet einen Resource Guard in einem anderen Tenant als maximale Isolation. Das empfehlen wir für produktive Tresore.
Wie lange sollten Unveränderlichkeit und vorläufiges Löschen greifen?
Lange genug, um vor den Zeitpunkt des Eindringens zurückzureichen. Vorläufiges Löschen erlaubt 14 bis 180 Tage, die ersten 14 kostenlos. Seit September 2026 können Recovery-Services-Tresore die Unveränderlichkeit für eine feste Dauer sperren statt für die gesamte Aufbewahrung. Für Tier-1-Systeme gehen wir selten unter 30 Tage.
Was ist ein Clean Room bzw. eine isolierte Wiederherstellungsumgebung?
Ein separater Tenant oder ein separates Abonnement ohne Netzwerk- oder Identitätsvertrauen zur Produktion, vor dem Vorfall per Code aufgebaut. Sie stellen dorthin wieder her, prüfen die Wiederherstellungspunkte, bauen zuerst die Identität neu auf und übernehmen erst dann Workloads in den Betrieb.
Welche EU-Vorgaben verlangen ransomware-resiliente Backups?
DORA Art. 12 verlangt getestete Wiederherstellung auf getrennte Systeme, Art. 11 Abs. 6 jährliche Tests mit Cyberangriffsszenarien. NIS2 Art. 21 Abs. 2 lit. c, in Deutschland § 30 BSIG, nennt Backup-Management und Notfallwiederherstellung. Art. 32 DSGVO und der BSI-Baustein CON.3 ergänzen rasche Wiederherstellbarkeit sowie geschützte, getestete Datensicherungen.
Quellen
Geprüft am 15. November 2026. Als Preview gekennzeichnete Azure-Funktionen können sich ändern; prüfen Sie die verlinkten Seiten, bevor Sie sich darauf verlassen.
Tier A: Primärquellen und Behörden
- Microsoft Learn: Unveränderlicher Tresor für Azure Backup (aktualisiert 26.10.2026)
- Microsoft Learn: Secure by Default mit vorläufigem Löschen
- Microsoft Learn: Mehrbenutzerautorisierung mit Resource Guard
- Microsoft Learn: Sicherheit und Cyber Recovery in Azure Backup (Sicherheitsstufen, logisch isolierter Tresor)
- Microsoft Learn: Mandantenübergreifende Wiederherstellung (Preview)
- Microsoft Learn: Bedrohungserkennung für Azure-VM-Backups mit Defender for Cloud (Preview)
- Microsoft Learn: Neuerungen in Azure Backup (aktualisiert 9.11.2026)
- Microsoft Learn: Backup- und Wiederherstellungsplan zum Schutz vor Ransomware
- Microsoft Learn: Was ist Resiliency?
- Microsoft Learn: Zugriff zum Verwalten aller Azure-Abonnements und Verwaltungsgruppen erhöhen
- Verordnung (EU) 2022/2554 (DORA), EUR-Lex: Art. 11 Abs. 6, Art. 12
- Richtlinie (EU) 2022/2555 (NIS2), Art. 21 Abs. 2 lit. c; § 30 BSIG; Verordnung (EU) 2016/679 (DSGVO), Art. 32 Abs. 1 lit. c
- BSI IT-Grundschutz-Kompendium, CON.3 Datensicherungskonzept (Edition 2023)
Tier B: Studien und Analysen
- Sophos: The Impact of Compromised Backups on Ransomware Outcomes (Umfrage von Vanson Bourne, Anfang 2024, N = 2.974)
- Sophos: The State of Ransomware 2025 (N = 3.400, 17 Länder)
Tier C: Hersteller und Richtwerte
- Wiederherstellungszeiten und Kostenindex in Grafik 1: Analyse von CC Conceptualise, indikativ, nicht gemessen. Annahmen in der data.csv.
Themen