Sovereign-Cloud-Vergleich 2027: fünf Angebote bewertet
Microsoft, AWS European Sovereign Cloud, S3NS, STACKIT und IONOS im Vergleich: Control Plane, Betrieb, Schlüssel, Rechtsraum, bewertet nach EU-SEAL-Stufen.
Am 14. Januar 2026 schaltete AWS in Brandenburg eusc-de-east-1 frei, die erste Region der AWS European Sovereign Cloud. Drei Monate später vergab die EU-Kommission ihre ersten Aufträge für souveräne Cloud-Dienste, im Wert von bis zu 180 Mio. Euro über sechs Jahre. Kein einziger US-Hyperscaler war unter den Gewinnern.
Jeder Anbieter verkauft inzwischen „Sovereign Cloud“, und das Etikett allein sagt wenig. Dieser Vergleich richtet sich an alle, die den Vertrag unterschreiben und ihn gegenüber einer Aufsicht verteidigen müssen: CTOs, CISOs, Architektinnen und Architekten sowie den Einkauf. Wir vergleichen fünf Angebote auf den vier Ebenen, die über Souveränität entscheiden, bewerten sie am Framework der Kommission und sagen, welche Workloads wohin gehören.
TL;DR / Das Wichtigste in Kürze
- Residenz ist nicht Souveränität. Alle Angebote hier halten Daten in der EU. Sie unterscheiden sich darin, wer die Control Plane betreibt, wer den Betrieb verantwortet, wer die Schlüssel hält und welches Recht auf den Anbieter durchgreift.
- AWS hat unter den US-Angeboten die stärkste Trennung gebaut. Eigene Partition, eigenes IAM und Billing, Betrieb durch EU-Ansässige. Die US-Mutter und damit die Frage nach dem CLOUD Act bleibt.
- Microsoft bietet die größte Bandbreite, nicht die tiefste Trennung. Die Sovereign Public Cloud ist ein Satz Kontrollen auf dem globalen Azure. Die eigentlichen Souveränitätsoptionen sind Azure Local und die Partner-Clouds, und Delos peilt den Start erst für Anfang 2027 an.
- S3NS ist der Mittelweg. Google-Technik unter Kontrolle von Thales, seit Dezember 2025 nach SecNumCloud 3.2 qualifiziert. Rechtlich stark, technologisch weiter von Google abhängig.
- STACKIT und IONOS gewinnen beim Eigentum, nicht bei der Breite. Nach unserer indikativen Einstufung im EU-Framework kommen sie auf 83–86 %, die US-Angebote auf 34 %. Dafür verzichten Sie auf Dienste.

Download: Editierbare draw.io-Datei · In diagrams.net öffnen · Diagrammdaten (CSV)
Warum die Entscheidung 2026 dringlich wurde
Drei Dinge haben sich geändert. Erstens wurde das rechtliche Risiko ausgesprochen. Im Juni 2025 fragte ein Untersuchungsausschuss des französischen Senats Anton Carniaux, Direktor für öffentliche und rechtliche Angelegenheiten bei Microsoft France, ob er garantieren könne, dass Daten französischer Bürger nie ohne Zustimmung Frankreichs an US-Behörden gehen. „No, I cannot guarantee that“, antwortete er und fügte hinzu, es sei noch nie vorgekommen. Das war eine ehrliche Antwort zum US CLOUD Act, der Daten bei US-Anbietern unabhängig vom Speicherort erfasst. Sie beendete die Annahme, eine EU-Region bedeute EU-Kontrolle.
Zweitens wurde Souveränität messbar. Im Oktober 2025 veröffentlichte die Kommission ihr Cloud Sovereignty Framework in Version 1.2.1 für eine Ausschreibung über 180 Mio. Euro. Es definiert acht Souveränitätsziele und fünf Assurance-Stufen von SEAL-0 bis SEAL-4, mit offiziellen Gewichten. Im April 2026 gingen die Zuschläge an vier Bieter: eine Gruppe um Post Telecom mit OVHcloud und Clever Cloud, STACKIT, Scaleway und eine Gruppe um Proximus, zu der S3NS gehört. Drei erreichten SEAL-3, das Angebot von Proximus/S3NS SEAL-2. Andere öffentliche Auftraggeber werden dieses Scoring übernehmen.
Drittens wird aus Leitlinien Pflicht. Die Kommission schlug am 3. Juni 2026 den Cloud and AI Development Act (CADA) als COM(2026) 502 vor. Er sieht vier „Union assurance levels“ vor und würde öffentliche Auftraggeber verpflichten, mindestens Stufe 1 einzukaufen, und Stufen 2 bis 4, wenn eine Risikobewertung Relevanz für die öffentliche Ordnung ergibt. Der Vorschlag liegt noch bei Parlament und Rat. Die Stufen erklären wir in unserem CADA-Explainer.
Gleichzeitig hat AWS 7,8 Mrd. Euro für seine souveräne Cloud in Deutschland zugesagt, und Microsoft hat im April und Oktober 2026 neue Souveränitätskontrollen ausgeliefert. So investiert niemand in eine Nische.
Die vier Ebenen, Angebot für Angebot
Die Nummern unten entsprechen den Markierungen im Diagramm. Die Rahmenfarben sind unsere Bewertung: Grün heißt Kontrolle bei EU oder Kunde, Blau heißt getrennt, aber abhängig von Nicht-EU-Technik, Bernstein heißt Nicht-EU-Kontrolle oder Rechtszugriff. Wir vergleichen die Microsoft Sovereign Public Cloud (mit Sovereign Private Cloud und Partner-Clouds als Varianten), die AWS European Sovereign Cloud (ESC, eine Region in Brandenburg, souveräne Local Zones in Belgien, den Niederlanden und Portugal geplant), S3NS PREMI3NS, STACKIT von Schwarz Digits aus der Schwarz Gruppe und IONOS Cloud.
① Control Plane
Microsoft sagt offen, dass die Sovereign Public Cloud „built on Microsoft's global Azure infrastructure with enhanced sovereignty controls“ ist. Daten bleiben in der EU Data Boundary, die Microsoft am 26. Februar 2025 für Microsoft 365, Dynamics 365, Power Platform und den Großteil von Azure abgeschlossen hat. Die Sovereign Landing Zone ergänzt Leitplanken als Policy-as-Code. Es bleibt eine globale Plattform.
AWS ESC ist das Gegenmodell. Sie läuft in einer eigenen Partition, aws-eusc, mit eigenem IAM, eigenem Billing und eigenen Route-53-Nameservern unter europäischen Top-Level-Domains. AWS spricht von „a physically and logically separate cloud infrastructure, with all components located entirely within the EU“. Der Preis ist ein kleinerer Dienstkatalog, prüfen Sie also die Capability-Liste der ESC, bevor Sie planen.
S3NS betreibt eine eigene Plattform in französischen Rechenzentren. Die Software ist Google-Cloud-Technik, betrieben wird sie von S3NS.
STACKIT und IONOS betreiben eigene Plattformen in eigenen Rechenzentren. STACKIT nennt sieben Rechenzentren in Deutschland und Österreich. Darunter liegt keine fremde Plattform.
② Betriebspersonal
Wer sich um 3 Uhr nachts einloggen darf, wenn etwas brennt, zählt mehr als jedes Zertifikat.
Microsoft setzt auf Data Guardian, das sicherstellt, „that only Microsoft personnel residing in Europe control remote access“, mit Freigabe und Echtzeit-Überwachung. Im Oktober 2026 kam eine Aufsicht durch einen vertrauenswürdigen EU-Partner hinzu, die derzeit in EU und EFTA ausgerollt wird, dazu ein manipulationssicheres Production Touch Ledger in Phasen. Customer Lockbox und Just-in-Time-Zugriff kommen obendrauf. Die Entwickler der Plattform sitzen weiterhin weltweit.
AWS ESC wird „exclusively by EU residents located in the EU“ betrieben, und AWS will auf Betrieb durch EU-Bürger umstellen. Die Geschäftsführer sind EU-Bürger, ein Beirat aus EU-Bürgern hat zwei unabhängige Mitglieder. Unter den beiden US-Angeboten hat AWS die stärkere betriebliche Trennung.
S3NS gibt an, PREMI3NS werde „exclusively by S3NS employees in data centres located in France“ betrieben. Genau das prüft SecNumCloud 3.2, das die ANSSI im Dezember 2025 für IaaS, CaaS und PaaS erteilt hat.
STACKIT und IONOS betreiben mit eigenem Personal. In der Betriebskette sitzt keine Nicht-EU-Mutter.
③ Schlüsselhoheit
Hier sind die US-Angebote am stärksten. Microsoft hat External Key Management mit Azure Managed HSM im Oktober 2026 allgemein verfügbar gemacht. Der Root-Schlüssel bleibt in einem HSM, das Sie selbst besitzen und betreiben, on premises oder bei einem vertrauenswürdigen Dritten. AWS bietet den KMS External Key Store (XKS): Das Schlüsselmaterial wird in einem Key Manager erzeugt und genutzt, den Sie außerhalb von AWS betreiben und über einen eigenen Proxy anbinden. Laut KMS-Handbuch gibt es XKS in allen KMS-Regionen außer China, und die Seite zu den ESC-Unterschieden nennt nur zwei Lücken: keine CloudHSM Key Stores und keinen Post-Quanten-Schlüsselaustausch ML-KEM. Lassen Sie sich XKS für Ihr ESC-Konto bestätigen, bevor Sie darauf aufbauen.
Für S3NS, STACKIT und IONOS konnten wir aus öffentlicher Dokumentation keine vergleichbar breite Unterstützung externer Schlüssel über alle Dienste bestätigen. Standard ist anbieterverwaltete Verschlüsselung. Wenn Ihr Bedrohungsmodell den Betreiber einschließt, fragen Sie vor Vertragsschluss, welche Dienste kundengehaltene Schlüssel unterstützen. Das ist die eine Ebene, auf der die EU-Anbieter schlechter aussehen können als die Hyperscaler.
④ Rechtsraum
Microsoft und AWS schließen Verträge nach EU-Recht über EU-Gesellschaften, ihre Konzernmütter sind aber US-Unternehmen. AWS ESC nutzt „dedicated European legal entities established under German law“. Das klärt nicht, ob ein US-Gericht die Mutter zur Herausgabe zwingen kann, und Carniaux' Antwort gilt für jeden US-Anbieter.
S3NS ist laut eigener Aussage „a company incorporated under French law, headquartered in France, majority-owned and fully controlled by Thales“. Google Cloud hält eine „extremely minority stake“, sein Vertreter sitzt „as an observer, with no voting rights or veto rights“ im Board. SecNumCloud 3.2 ergänzt Anforderungen zum Schutz vor außereuropäischem Recht. Laut S3NS sollen sie die Risiken verringern („aim to reduce the risks“), nicht ausschließen.
STACKIT und IONOS haben Eigentümer in der EU, die Frage stellt sich gar nicht erst.
Was die Scorecard zeigt
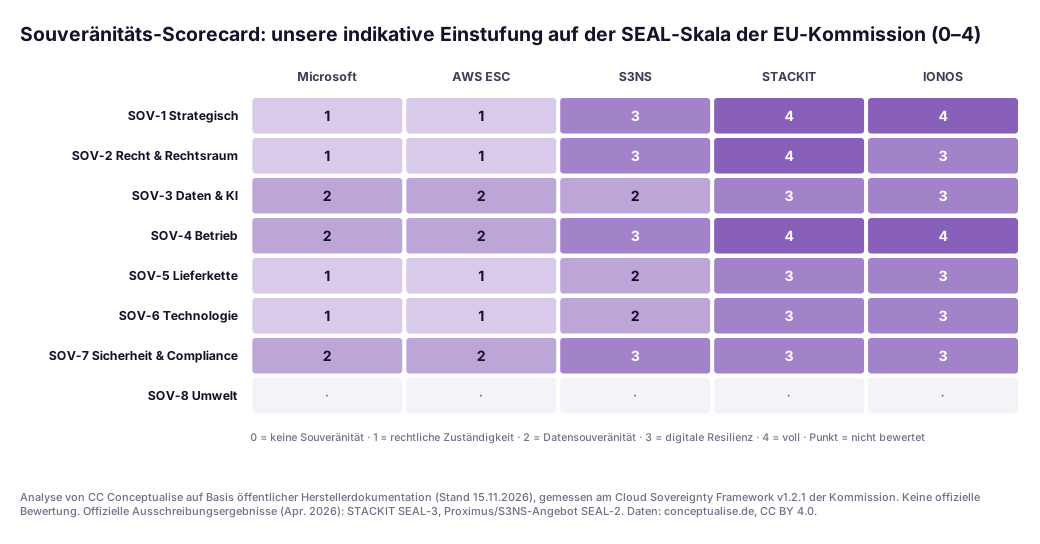
Wir haben jedes Angebot an den acht Zielen des Frameworks gemessen, mit den offiziellen SEAL-Definitionen und ausschließlich öffentlicher Dokumentation. Das sind unsere indikativen Werte, keine offiziellen Bewertungen. Die einzigen offiziellen Ergebnisse, STACKIT mit SEAL-3 und das Angebot von Proximus/S3NS mit SEAL-2 aus der Ausschreibung vom April 2026, sind damit konsistent. SOV-8 (Umwelt) bewerten wir mangels vergleichbarer Daten nicht. Die CSV enthält eine Begründung je Zelle.
Erstens schneiden die US-Angebote aus strukturellen Gründen schwach ab, nicht wegen schwacher Technik: Die strategischen, rechtlichen, Lieferketten- und Technologieziele fragen alle, wer den Stack letztlich kontrolliert. Microsoft und AWS liegen insgesamt gleichauf, obwohl AWS stärker trennt, weil das Framework Eigentum und Lieferkette höher gewichtet als Partitionierung.
Zweitens zeigt S3NS, was ein Joint Venture leisten kann: rechtlich und betrieblich nahe an den EU-Anbietern, bei Lieferkette und Technologie niedriger, weil der Stack von Google stammt.
Drittens erreicht niemand durchgehend SEAL-4, dafür bräuchte es eine EU-kontrollierte Lieferkette vom Chip bis zur Software.
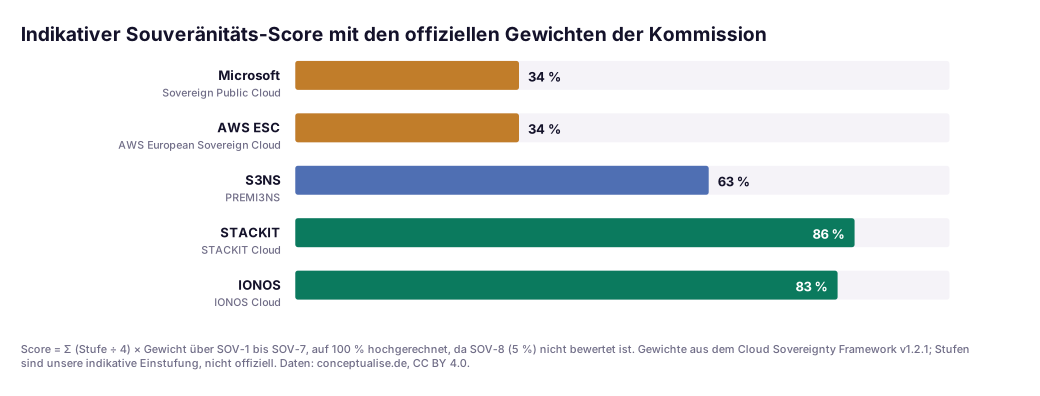
Der gewichtete Score wendet die offiziellen Gewichte der Kommission (Lieferkette 20 %; Strategie, Betrieb und Technologie je 15 %; Recht, Daten und Sicherheit je 10 %) auf unsere Stufen an, auf 100 % hochgerechnet, weil das Umweltziel mit 5 % fehlt: STACKIT 86 %, IONOS 83 %, S3NS 63 %, beide US-Angebote 34 %. Das ist ein Souveränitäts-Score, kein Qualitäts-Score. Bei Dienstbreite, KI-Fähigkeiten und Reife dreht sich die Reihenfolge um.
Aus einem aktuellen Projekt
Eine regulierte Organisation aus der DACH-Region bat uns, „die souveräne Cloud auszuwählen“, für eine Landschaft, die seit vier Jahren auf Azure lief. Der erste Entwurf des Auftrags ging davon aus, dass alles umzieht. Wir haben stattdessen mit einem Workload-Inventar begonnen. Der Großteil, darunter Kollaboration, Analytics und die neuen KI-Assistenten, hatte keine Relevanz für die öffentliche Ordnung und war in der EU Data Boundary mit kundenverwalteten Schlüsseln gut aufgehoben. Ein kleiner Teil der Systeme verarbeitete Daten, die eine Aufsicht als kritisch einstufen würde. Dafür lautete die Antwort nicht „ein souveräneres Azure“, sondern ein Anbieter in EU-Besitz mit kundengehaltenen Schlüsseln, plus ein dokumentierter und getesteter Exit-Pfad für den Rest.
Die eigentliche Hürde war nicht technisch, sondern das Identitätsdesign. Ein paar Workloads zu einem zweiten Anbieter zu verlagern, bedeutete eine zweite Identitätsebene, eine zweite Logging-Pipeline und einen zweiten Satz Runbooks. Die Souveränitätsentscheidung dauerte zwei Workshops. Das Betriebsmodell zwei Monate.
Die Entscheidungstabelle
Sie verbindet geprüfte Fakten mit unserer Bewertung.
| Microsoft Sovereign Public Cloud | AWS European Sovereign Cloud | S3NS PREMI3NS | STACKIT | IONOS Cloud | |
|---|---|---|---|---|---|
| Status (Nov. 2026) | In EU-Regionen verfügbar; neue Kontrollen im Rollout | GA seit 14.01.2026, eine Region (Brandenburg) | GA; SecNumCloud 3.2 seit Dez. 2025 | GA | GA |
| ① Control Plane | Globales Azure, EU Data Boundary | Eigene Partition aws-eusc, eigenes IAM und Billing | Eigene Plattform in Frankreich, Google-Technik | Eigener Stack, Rechenzentren in DE/AT | Eigener Stack, eigene Rechenzentren |
| ② Betrieb | Data Guardian: Fernzugriff unter Kontrolle von EU-Ansässigen | Nur EU-Ansässige, Übergang zu EU-Bürgern | Nur S3NS-Beschäftigte | Eigenes Personal | Eigenes Personal |
| ③ Kundengehaltene Schlüssel | Ja: External Key Management mit Managed HSM | Ja: External Key Store (XKS); keine CloudHSM Key Stores | Je Dienst prüfen | Je Dienst prüfen | Je Dienst prüfen |
| ④ Rechtsraum der Mutter | USA | USA | Frankreich (Thales) | Deutschland (Schwarz Gruppe) | Deutschland |
| Zentrales Testat | BSI C5, ISO 27001 | BSI C5, ISO 27001, SOC 1/2/3 | SecNumCloud 3.2 | BSI C5 Typ 2 (21 Produkte) | BSI C5 Typ 1 (2023, Compute und S3-Storage) |
| Indikativer Score | 34 % | 34 % | 63 % | 86 % | 83 % |
| Passt am besten zu | M365-zentrierten Landschaften, KI-lastigen Workloads, reguliert, aber ohne Ordnungsrelevanz | AWS-nativen Landschaften, die betriebliche Trennung in der EU brauchen | Französischem öffentlichem Sektor und Betreibern kritischer Anlagen mit SecNumCloud-Pflicht und Google-Diensten | Deutschem öffentlichem Sektor, ordnungsrelevanten Workloads, Kubernetes-first-Plattformen | Infrastrukturlastigen Workloads, deutschem öffentlichem Sektor und Mittelstand |
Zwei Warnungen. Erstens: „Je Dienst prüfen“ ist keine höfliche Umschreibung für Nein. Es heißt, dass wir es aus öffentlicher Dokumentation nicht bestätigen konnten, also lassen Sie es sich schriftlich geben. Zweitens zählt der Umfang eines Testats so viel wie das Testat selbst. Das im November 2023 angekündigte C5-Testat von IONOS ist Typ 1 und umfasst nur Compute Engine, Cloud Cubes und S3 Object Storage; fragen Sie nach einem neueren Typ-2-Bericht. STACKITs Typ-2-Testat deckt 21 Produkte ab. Das BSI hat inzwischen den überarbeiteten Katalog C5:2026 veröffentlicht, fragen Sie also jeden Anbieter, nach welcher Version sein nächster Bericht erstellt wird. Wie man einen C5-Bericht liest, zeigt unser BSI-C5-Leitfaden.
Governance für europäische Unternehmen
DSGVO, Kapitel V. Nach Artikel 48 werden Urteile und Entscheidungen von Drittland-Behörden, die eine Übermittlung personenbezogener Daten verlangen, nur auf Grundlage einer internationalen Übereinkunft anerkannt. Das ist der rechtliche Kern der CLOUD-Act-Debatte, und Ihre Transfer-Folgenabschätzung sollte beschreiben, wie Sie mit dem Konflikt umgehen.
DORA. Seit dem 17. Januar 2025 verlangt die Verordnung (EU) 2022/2554 von Finanzunternehmen Ausstiegsstrategien für IKT-Dienstleistungen, die kritische oder wichtige Funktionen unterstützen (Artikel 28). Eine souveräne Cloud, die Sie nicht verlassen können, bleibt ein Konzentrationsrisiko. Wie man einen Exit testet, zeigt unser DORA-Exit-Runbook.
Data Act. Seit dem 12. September 2025 gibt die Datenverordnung (EU) 2023/2854 Kunden Wechselrechte gegenüber Cloud-Anbietern. Bis zum 12. Januar 2027 dürfen Wechselentgelte nur die Kosten decken, danach sind sie verboten.
NIS2. Artikel 21 Absatz 2 Buchstabe d der Richtlinie (EU) 2022/2555 macht die Sicherheit der Lieferkette zum Teil des Risikomanagements wesentlicher und wichtiger Einrichtungen. Dokumentieren Sie, warum Sie Ihren Cloud-Anbieter gewählt haben.
CADA (Vorschlag). Wird der Vorschlag so angenommen, müssen öffentliche Stellen Cloud-Dienste auf einem per Risikobewertung festgelegten Union Assurance Level beschaffen (Artikel 30). Beobachten Sie das, aber planen Sie nicht gegen einen Entwurf.
Nationale Qualifizierungen. In Frankreich ist SecNumCloud die Messlatte für sensible öffentliche Workloads. In Deutschland ist BSI C5 die gemeinsame Basis, für die Bundesverwaltung gelten zusätzlich die Cloud-Plattform-Anforderungen des BSI. Delos, auf genau diese ausgelegt, peilt den Start weiterhin für Anfang 2027 an. Die Microsoft-seitigen Kontrollen behandelt unser Leitfaden zur Sovereign Cloud auf Azure im Detail.
Ein pragmatischer Einführungspfad
- Workloads klassifizieren, nicht das Unternehmen. Ordnen Sie jeden Workload einer von vier Klassen zu: ordnungsrelevant oder Verschlusssache, reguliert-kritisch, reguliert, allgemein. Die oberen beiden Klassen sind meist kleiner, als der erste Workshop vermutet.
- Ein Mindest-SEAL je Klasse festlegen. Nutzen Sie die acht Ziele der Kommission als Fragebogen, auch als privates Unternehmen. So wird aus einem Gefühl eine prüfbare Anforderung.
- Zuerst die günstigen Lücken in der bestehenden Cloud schließen. Kundengehaltene Schlüssel, Platzierung in EU Data Boundary oder ESC, Customer Lockbox oder die AWS-Pendants, Logging ins eigene SIEM. Ganz ohne Migration.
- Die oberen Klassen gezielt platzieren. Wählen Sie für die Workloads, die es brauchen, einen Anbieter in EU-Besitz oder eine getrennte Private Cloud. Entwerfen Sie die zweite Identitäts-, Logging- und Netzwerkebene, bevor der erste Workload umzieht.
- Den Exit-Pfad jährlich testen. Stellen Sie einen repräsentativen Workload beim anderen Anbieter wieder her, messen Sie die Zeit und dokumentieren Sie sie. Unser Lock-in-Assessment hilft bei der Wahl des ersten Kandidaten.
Das Fazit
Es gibt keinen Gesamtsieger, aber eine klare Rangfolge je Ebene.
Ist rechtliche Souveränität Ihre harte Anforderung, erfüllt sie nur ein Anbieter in EU-Besitz vollständig. STACKIT und IONOS sind die deutschen Optionen, S3NS kommt in Frankreich nahe heran. Ist betriebliche Trennung bei einem Hyperscaler die harte Anforderung, ist die AWS ESC heute die am stärksten getrennte Option. Wenn Sie eigene Hardware betreiben können, geht Microsofts Sovereign Private Cloud auf Azure Local weiter. Ist Breite die harte Anforderung, also Frontier-KI, der volle PaaS-Katalog und Microsoft 365, dann sind die Souveränitätskontrollen der Hyperscaler mit eigenen Schlüsseln für die meisten regulierten, nicht ordnungsrelevanten Workloads ein vertretbarer, dokumentierter Kompromiss.
Die meisten europäischen Unternehmen werden bei zwei Anbietern landen: einem Hyperscaler für die Breite und einer Cloud in EU-Besitz für die Workloads, die nur EU-Recht unterliegen dürfen. Gewinnen werden diejenigen, die Identität, Logging und Exit-Pfade für diese Aufteilung bewusst entwerfen.
Wenn Sie eine unabhängige Einschätzung möchten, welche Ihrer Workloads wohin gehören: Unser Cloud-Architektur-Team führt dieses Assessment als kurzes Projekt mit festem Umfang durch, bewertet nach demselben Framework.
FAQ
Was unterscheidet Datenresidenz von Cloud-Souveränität?
Datenresidenz sagt nur, wo Daten gespeichert und verarbeitet werden. Souveränität fragt, wer die Control Plane betreibt, wer den Dienst bedient, wer die Schlüssel hält und welches Recht den Anbieter zur Herausgabe zwingen kann. Das Cloud Sovereignty Framework der EU-Kommission bewertet das über acht Ziele auf SEAL-Stufen von 0 bis 4. Eine US-Hyperscaler-Region in Frankfurt liefert Residenz, aber für sich allein keine Souveränität.
Schützt die AWS European Sovereign Cloud vor dem US CLOUD Act?
Nicht vollständig. Seit dem 14. Januar 2026 allgemein verfügbar, ist sie eine eigene Partition mit eigenem IAM, Billing und DNS, betrieben über Gesellschaften deutschen Rechts und ausschließlich von EU-Ansässigen. Das ist echte betriebliche Trennung. Die Gesellschaften gehören aber einer US-Mutter, die Frage erzwungener Herausgabe bleibt also rechtlich offen. External Key Store, der Schlüsselmaterial außerhalb von AWS hält, ist die stärkste technische Gegenmaßnahme.
Ist Microsofts Sovereign Public Cloud souverän?
Sie ist ein Bündel von Souveränitätskontrollen auf dem globalen Azure und Microsoft 365, keine eigene Cloud: EU Data Boundary, Data Guardian für Fernzugriff unter Kontrolle von EU-Ansässigen, Customer Lockbox, manipulationssichere Zugriffsprotokolle und External Key Management mit Managed HSM, seit Oktober 2026 allgemein verfügbar. Für strengere Anforderungen bietet Microsoft die Sovereign Private Cloud auf Azure Local sowie die Partner-Clouds Delos und Bleu.
Was sind SEAL-Stufen im Cloud Sovereignty Framework der EU?
SEAL steht für Sovereignty Effective Assurance Level. Version 1.2.1 des Frameworks (Oktober 2025) definiert SEAL-0 keine Souveränität, SEAL-1 rechtliche Zuständigkeit, SEAL-2 Datensouveränität, SEAL-3 digitale Resilienz und SEAL-4 volle digitale Souveränität. Ausschreibungen setzen ein Minimum je Ziel und reihen die übrigen Angebote nach gewichtetem Score. Im April 2026 erreichte STACKIT SEAL-3, das Proximus-Angebot mit S3NS SEAL-2.
Ist S3NS unabhängig von Google?
Rechtlich und betrieblich weitgehend ja, technologisch nein. S3NS ist ein französisches Unternehmen unter Kontrolle von Thales; Google hält eine Minderheitsbeteiligung und sitzt als Beobachter ohne Stimm- oder Vetorecht im Board. PREMI3NS wird nur von S3NS-Beschäftigten in Frankreich betrieben und ist seit Dezember 2025 nach SecNumCloud 3.2 qualifiziert. Die Software ist Google-Cloud-Technik, die Abhängigkeit von Googles Roadmap bleibt.
Sollten deutsche Unternehmen zu STACKIT oder IONOS statt zu einem Hyperscaler wechseln?
Für Workloads, bei denen Souveränität die harte Anforderung ist, oft ja: Beide sind in EU-Besitz, damit entfällt die Rechtsraumfrage. Ihr Katalog ist schmaler, daher landen die meisten Unternehmen bei einer Aufteilung: innovationslastige Workloads beim Hyperscaler mit Souveränitätskontrollen, regulierte oder ordnungsrelevante Workloads bei einem Anbieter in EU-Besitz. Entscheiden Sie je Workload-Klasse und testen Sie den Exit-Pfad.
Quellen
Alle Quellen geprüft am 15. November 2026. Aussagen zu Herstellerfunktionen stammen von den Seiten der Hersteller und sind als solche gekennzeichnet. Die Bewertungen sind unsere Analyse.
Tier A: Primärquellen, Regulierung, amtlich
- Europäische Kommission, Cloud Sovereignty Framework v1.2.1 (Okt. 2025): https://commission.europa.eu/document/download/09579818-64a6-4dd5-9577-446ab6219113_en?filename=Cloud-Sovereignty-Framework.pdf
- Europäische Kommission, „Commission advances cloud sovereignty through strategic procurement“ (17.04.2026): https://commission.europa.eu/news-and-media/news/commission-advances-cloud-sovereignty-through-strategic-procurement-2026-04-17_de
- Europäische Kommission, Vorschlag für den Cloud and AI Development Act, COM(2026) 502 (03.06.2026): https://eur-lex.europa.eu/legal-content/EN/TXT/HTML/?uri=CELEX%3A52026PC0502
- Europäische Kommission, Seite zum CADA-Vorschlag: https://digital-strategy.ec.europa.eu/en/library/proposal-cloud-and-ai-development-act-cada
- Verordnung (EU) 2016/679 (DSGVO), Artikel 48: https://eur-lex.europa.eu/eli/reg/2016/679/oj/deu
- Verordnung (EU) 2022/2554 (DORA), Artikel 28: https://eur-lex.europa.eu/eli/reg/2022/2554/oj/deu
- Verordnung (EU) 2023/2854 (Datenverordnung), Kapitel VI: https://eur-lex.europa.eu/eli/reg/2023/2854/oj/deu
- Richtlinie (EU) 2022/2555 (NIS2), Artikel 21: https://eur-lex.europa.eu/eli/dir/2022/2555/oj/deu
- BSI, Kriterienkatalog C5: https://www.bsi.bund.de/EN/Themen/Unternehmen-und-Organisationen/Informationen-und-Empfehlungen/Empfehlungen-nach-Angriffszielen/Cloud-Computing/Kriterienkatalog-C5/kriterienkatalog-c5_node.html
- ANSSI, SecNumCloud-Anbieter in Qualifizierung: https://cyber.gouv.fr/offre-de-service/solutions-certifiees-et-qualifiees/services-de-securite-evalue/solutions-en-cours-de-qualification/prestataires-secnumcloud/
Tier B: Analyse und Berichterstattung
- The Register, „Microsoft admits it 'cannot guarantee' data sovereignty“ (25.07.2025): https://www.theregister.com/2025/07/25/microsoft_admits_it_cannot_guarantee/
- heise, „Controversial government cloud: Delos targets early 2027 launch“ (10.11.2026): https://www.heise.de/en/news/Controversial-government-cloud-Delos-targets-early-2027-launch-11519537.html
- The Register, „Europe picks 4 sovereign cloud providers, but one has Google“ (20.04.2026): https://www.theregister.com/2026/04/20/europe_picks_4_sovereign_cloud/
- Next, „SecNumCloud : Bleu vise désormais une qualification pour la fin d'année“: https://next.ink/260765/secnumcloud-bleu-vise-desormais-une-qualification-pour-la-fin-dannee/
Tier C: Herstellerdokumentation, richtungsweisend
- AWS News Blog, „Opening the AWS European Sovereign Cloud“ (14.01.2026): https://aws.amazon.com/blogs/aws/opening-the-aws-european-sovereign-cloud
- AWS, FAQ zur digitalen Souveränität in Europa: https://aws.amazon.com/compliance/europe-digital-sovereignty/faq/
- AWS, Unterschiede von AWS KMS in der AWS European Sovereign Cloud: https://docs.aws.eu/esc/latest/userguide/kms.html
- AWS, KMS External Key Stores (ESC-Dokumentation): https://docs.aws.eu/kms/latest/developerguide/keystore-external.html
- Microsoft, „Announcing comprehensive sovereign solutions empowering European organizations“ (16.06.2025): https://blogs.microsoft.com/blog/2025/06/16/announcing-comprehensive-sovereign-solutions-empowering-european-organizations/
- Microsoft, „Advancing digital sovereignty with greater control and choice“ (20.10.2026): https://blogs.microsoft.com/blog/2026/10/20/advancing-digital-sovereignty-with-greater-control-and-choice/
- Microsoft, „Microsoft Sovereign Private Cloud scales to thousands of nodes with Azure Local“ (27.04.2026): https://blogs.microsoft.com/blog/2026/04/27/microsoft-sovereign-private-cloud-scales-to-thousands-of-nodes-with-azure-local/
- Microsoft Learn, What is Microsoft Sovereign Cloud?: https://learn.microsoft.com/de-de/azure/azure-sovereign-clouds/microsoft-sovereign-cloud
- Microsoft, Abschluss der EU Data Boundary (26.02.2025): https://blogs.microsoft.com/on-the-issues/2025/02/26/microsoft-completes-landmark-eu-data-boundary-offering-enhanced-data-residency-and-transparency/
- S3NS, SecNumCloud-Qualifizierung von PREMI3NS: https://www.s3ns.io/en/news/en-PREMI3NS-SecNumCloud
- STACKIT, Facts: https://stackit.com/en/facts
- IONOS, C5-Testat für Compute Engine, Cloud Cubes und S3 Object Storage (07.11.2023): https://ionos-group.com/investor-relations/publications/announcements/ionos-receives-c5-certification-for-compute-engine-cloud-cubes-and-s3-object-storage.html
Themen