Cloud-Exit-Strategie nach DORA: Das getestete Runbook
DORA Art. 28 Abs. 8 verlangt getestete Ausstiegspläne für kritische IKT-Dienste. Cloud-Exit-Runbook in fünf Strängen, Data-Act-Wechselregeln, Exit-Test.
Seit dem 17. Januar 2025 braucht jedes Finanzunternehmen in der EU für jede IKT-Dienstleistung, die eine kritische oder wichtige Funktion unterstützt, eine Ausstiegsstrategie. Art. 28 Abs. 8 des Digital Operational Resilience Act (DORA) verlangt Ausstiegspläne, die „umfassend, dokumentiert“ und „ausreichend getestet“ sind. Das Informationsregister, das die Aufsicht einsammelt, stellt dazu aber genau eine Frage: Gibt es einen Ausstiegsplan, ja oder nein?
Nach unserer Erfahrung stecken viele Exit-Pläne genau in dieser Lücke: Dokumente fürs Register, keine Runbooks, die jemals jemand ausgeführt hat. Dieser Beitrag richtet sich an diejenigen, die das Gegenteil beweisen sollen: CIOs, CISOs, Cloud-Architekten und Verantwortliche für das IKT-Drittparteienrisiko bei Banken, Versicherern und Vermögensverwaltern im DACH-Raum. Wir zeigen ein Runbook mit fünf Arbeitssträngen, die Wechselfristen der Datenverordnung (Data Act), die es inzwischen stützen, und einen Testansatz, der belastbare Nachweise liefert. Stand der Rechtstexte: 15. November 2026. Dies ist keine Rechtsberatung.
TL;DR / Das Wichtigste in Kürze
- Die Pflicht ist konkret: Art. 28 Abs. 8 DORA und Art. 10 der Delegierten Verordnung (EU) 2024/1773 verlangen je kritischem Vertrag einen dokumentierten, getesteten, realistischen und durchführbaren Ausstiegsplan.
- Papierpläne scheitern an fünf Strängen: Verträge, Daten, Identität, Netzwerk, Anwendungen. Die harten Abhängigkeiten stecken meist in Identität und DNS.
- Die Datenverordnung steht auf Ihrer Seite: Kündigungsfrist ≤ 2 Monate, 30 Tage Übergang (bis zu sieben Monate), ≥ 30 Tage Datenabruf und ab 12. Januar 2027 keine Wechselentgelte mehr.
- Der Aufwand hängt am Workload, nicht am Anbieter: VMs sind Routine; Serverless, proprietäre Analytics und SaaS-Suiten mit eigener Identitätsplattform sind Neuentwürfe.
- Testen auf drei Ebenen: Planübung, Datenwiederherstellung und der echte Exit eines repräsentativen Workloads. Nur Letzterer beweist die Durchführbarkeit.

Download: Editierbare draw.io-Datei · In diagrams.net öffnen · Diagrammdaten (CSV)
Warum das jetzt zählt
Drei Entwicklungen machen einen Exit-Plan auf Papier schwer zu verteidigen.
- Die Aufsicht hat die Daten. Nach der Durchführungsverordnung (EU) 2024/2956 hält das Informationsregister für jeden kritischen IKT-Dienst fest, ob ein Ausstiegsplan existiert, wie ersetzbar der Anbieter ist, wie schwierig eine Wiedereingliederung wäre und ob Alternativen identifiziert sind. „Ausstiegsplan: ja“ neben „nicht ersetzbar, keine Alternative identifiziert“ ist eine Prüfungsfeststellung, die Sie selbst geschrieben haben.
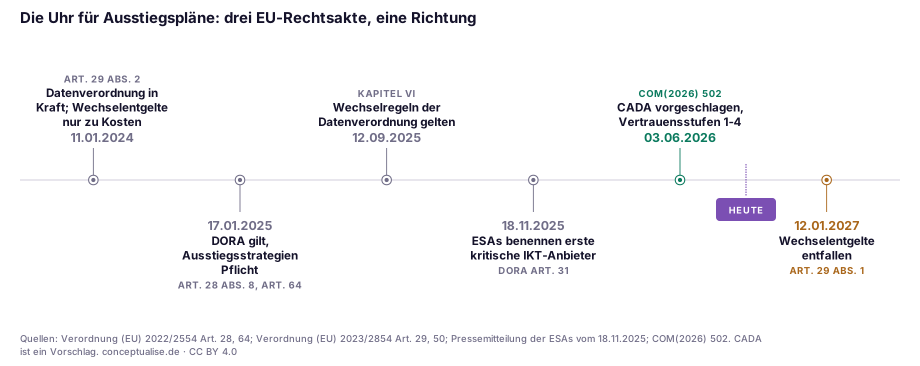
- Die großen Cloud-Anbieter stehen unter direkter Überwachung. Am 18. November 2025 haben die Europäischen Aufsichtsbehörden (ESAs) die erste Liste kritischer IKT-Drittdienstleister veröffentlicht. Die Kanzlei TLT zählt 19, darunter AWS, Google Cloud und Microsoft. Das verlagert Ihre Pflicht nicht: Nach Art. 28 Abs. 1 Buchst. a bleibt das Finanzunternehmen „jederzeit“ voll verantwortlich.
- Der Ausstieg wird billiger und klarer geregelt. Das Wechselkapitel der Datenverordnung gilt seit dem 12. September 2025, und Art. 29 schafft Wechselentgelte ab dem 12. Januar 2027 ab. Das alte Argument, Egress-Kosten machten den Exit unwirtschaftlich, läuft aus.
Für EZB-beaufsichtigte Banken gelten strengere Maßstäbe. Laut der Zusammenfassung von Jones Day zum EZB-Leitfaden zur Auslagerung von Cloud-Diensten vom 16. Juli 2025 sollen Ausstiegsstrategien vor dem Go-live stehen, regelmäßig getestet werden, realistische Kosten ausweisen und unabhängig überprüft werden. Das Gesamtbild zu DORA liefert unser DORA-Umsetzungsleitfaden für Azure.
Was das Recht tatsächlich verlangt
Die Texte sind konkreter als die meisten Exit-Pläne, die wir prüfen.
| Quelle | Anforderung | Was das praktisch heißt |
|---|---|---|
| DORA Art. 28 Abs. 7 | Kündbarkeit bei erheblichem Verstoß, risikorelevanten Änderungen, nachgewiesenen Schwächen im IKT-Risikomanagement oder behinderter Aufsicht | Ihre Auslöserliste, jeweils mit benannter Entscheidungsperson |
| DORA Art. 28 Abs. 8 | Ausstieg ohne Unterbrechung oder Nachteil für Kunden; Pläne umfassend, dokumentiert, getestet, überprüft; Alternativen und Übergangspläne benannt | Das Runbook plus Nachweis, dass es funktioniert |
| DORA Art. 29 | Konzentrationsrisiko bewerten, auch bei „nicht ohne Weiteres ersetzbaren“ Anbietern | Grundlage für Einstufung und Alternativenliste |
| DORA Art. 30 Abs. 3 Buchst. f | Verbindlicher angemessener Übergangszeitraum, in dem der Anbieter weiterleistet | Zeit für das Runbook, vertraglich gesichert |
| Delegierte VO (EU) 2024/1773 Art. 10 | Ausstiegsplan je Vertrag, überprüft und getestet; deckt Unterbrechungen, mangelhafte Erbringung, unerwartete Beendigung ab; „realistisch und durchführbar“, auf „plausiblen Szenarien und vernünftigen Annahmen“ | Der Qualitätsmaßstab der Aufsicht |
| Datenverordnung Art. 25 | Anbieter unterstützt Ihre Ausstiegsstrategie; gesetzliche Fristen für Kündigung, Übergang, Abruf und Löschung | Untergrenze für Vertrag und Zeitplan (Grafik unten) |
Zwei Details werden oft übersehen. Art. 10 der Delegierten Verordnung nennt drei Szenarien, und eine geplante, einvernehmliche Migration gehört nicht dazu: Ihr Plan muss funktionieren, wenn der Anbieter ausfällt. Und Art. 28 Abs. 8 akzeptiert ausdrücklich die Rückholung ins eigene Haus. „Alternative Lösung“ muss also kein zweiter Hyperscaler sein. Mehr dazu in unserem Beitrag wann sich Cloud-Repatriierung lohnt.
Das Runbook: fünf Arbeitsstränge, ein Plan
Die Nummern entsprechen den Markierungen in der Abbildung. Alle fünf Stränge durchlaufen dieselben Phasen, und genau darum geht es in der Swimlane: Daten können nicht umschalten, bevor Identität und DNS bereit sind.
① Verträge
Der Vertrag bestimmt Ihren Zeitplan. Prüfen Sie die Kündigungsgründe nach Art. 28 Abs. 7, den Übergangszeitraum nach Art. 30 Abs. 3 Buchst. f, die Ausstiegsunterstützung des Anbieters und die Klauseln nach Art. 25 Datenverordnung: Frist, Übergang, abschließende Liste exportierbarer Daten, Abrufzeitraum und Löschung. Beim Auslöser kündigt eine benannte, befugte Person oder stellt den Wechselantrag. Zum Abschluss brauchen Sie die schriftliche Bestätigung des Wechsels und später der Löschung.
② Daten
Exit-fähig heißt: ein Inventar der exportierbaren Daten, offene Formate und eine aktuelle Kopie kritischer Daten außerhalb des Anbieters, nicht in einer anderen Region desselben Anbieters. Beim Auslöser frieren Sie Schemaänderungen ein und starten den Massenexport; im Übergang hält Change Data Capture das Ziel synchron. Die Umschaltung besteht aus dem letzten Delta und abgeglichenen Zeilenzahlen und Prüfsummen. Bis das Entgeltverbot greift, beantragen Sie den Egress-Erlass des Anbieters: AWS (über den Support) und Google Cloud veröffentlichen dafür ein Verfahren. Unser Beitrag zu ransomware-resistenten Backups ist ein guter Ausgangspunkt für die unabhängige Kopie.
③ Identität und Schlüssel
Hier scheitern Papierpläne zuerst. Liegen Identity Provider, Notfallkonten und Schlüsselverwaltung beim Anbieter, den Sie verlassen, hängt der Exit vom System ab, aus dem Sie aussteigen. Betreiben Sie Identität und Notfallzugang unabhängig und bevorzugen Sie exportierbare oder extern gehaltene Schlüssel. Im Übergang stellen Sie Secrets, Zertifikate und Workload-Identitäten im Ziel neu aus; mit Föderation geht das deutlich leichter, siehe Workload Identity Federation ohne Secrets. Zum Abschluss widerrufen Sie alte Vertrauensstellungen und vernichten die beim Anbieter gehaltenen Schlüssel.
④ Netzwerk und DNS
DNS-Zonen, Registrar-Konto und IP-Plan gehören Ihnen, nicht dem Anbieter. Sonst hängt die Umschaltung am Tag X von der Steuerungsebene des Anbieters ab, den Sie gerade verlassen. Bauen Sie beim Auslöser die Ziel-Landing-Zone, synchronisieren Sie über eine private Verbindung und schalten Sie DNS mit kurzen TTLs und offenem Rückfallfenster um.
⑤ Anwendungen
Stufen Sie Workloads nach Exit-Aufwand ein (siehe Grafik unten) und wählen Sie je Stufe einen Pfad: Rehost, Replatform, Ersetzen oder Stilllegen. Pflegen Sie Infrastructure as Code, die auch die alternative Plattform bedienen kann; „Das könnten wir neu schreiben“ ist kein Übergangsplan. Neu aufbauen, parallel betreiben, dann den Verkehr Stufe für Stufe umleiten und die SLOs beobachten. Abschluss heißt: Quelle stilllegen, Informationsregister aktualisieren.
⑥ Der Exit-Test
Art. 28 Abs. 8 verlangt „ausreichend getestet“, Art. 10 der Delegierten Verordnung regelmäßige Tests jedes Plans. Wir testen auf drei Ebenen:
- Planübung, jährlich: das gesamte Runbook mit den tatsächlich Verantwortlichen durchspielen, Recht und Einkauf eingeschlossen, mit einem Szenario aus Art. 10, etwa der unerwarteten Beendigung.
- Datenwiederherstellung, mindestens jährlich: kritische Daten aus der unabhängigen Kopie in einer zweiten Umgebung wiederherstellen und abgleichen.
- Echter Exit eines repräsentativen Workloads: einen Workload vollständig auf die alternative Plattform bringen und jeden Schritt messen.
Nur der echte Exit beweist die Durchführbarkeit. Wählen Sie einen Workload mit denselben Identitäts-, Netzwerk- und Datenmustern wie die kritischen, nicht den einfachsten.
Was die Zahlen sagen
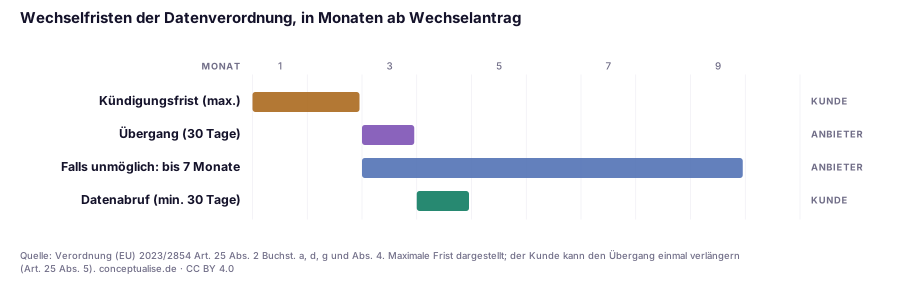
Die Datenverordnung setzt eine gesetzliche Untergrenze: höchstens zwei Monate Kündigungsfrist, dann bis zu 30 Tage Übergang, in denen der Vertrag weiterläuft und der Anbieter unterstützen muss. Ist das technisch nicht machbar, muss der Anbieter dies binnen 14 Arbeitstagen begründen und kann auf höchstens sieben Monate verlängern. Für den Datenabruf bleiben mindestens 30 Tage. Das sind Rechte, keine Migrationsschätzungen; eine komplexe kritische Funktion kann einen längeren DORA-Übergangszeitraum brauchen. Verhandeln Sie ihn.
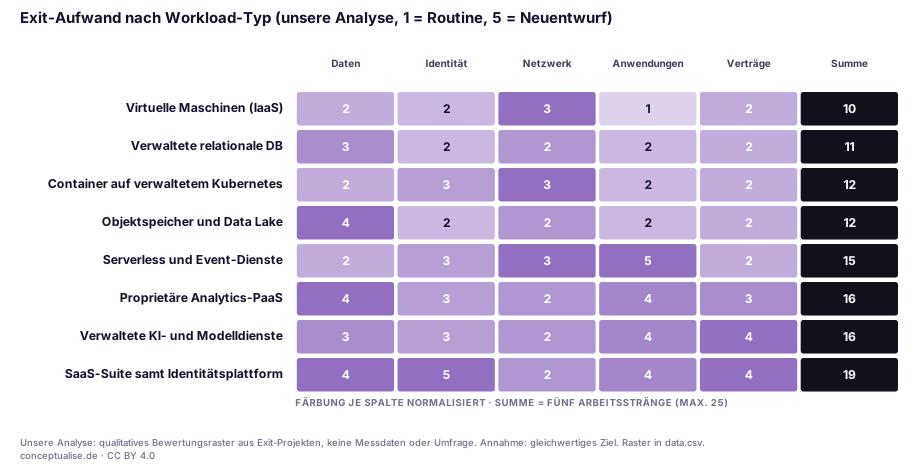
Die Heatmap ist unsere Analyse, keine Messung: acht Workload-Typen, je Arbeitsstrang von 1 (Routine) bis 5 (Neuentwurf) bewertet, bei gleichwertigem Ziel. Das Bewertungsraster steht in der CSV-Datei.
- IaaS ist der leichte Teil. VMs und Datenbanken mit Standard-Engine liegen am niedrigsten, und die Datenverordnung verpflichtet Infrastrukturanbieter, Ihnen „funktionale Gleichwertigkeit“ zu ermöglichen (Art. 30 Abs. 1).
- Serverless und proprietäre Analytics bedeuten Neuschreiben. Die Daten ziehen um, Code mit anbieterspezifischen Triggern und Query-Engines nicht.
- SaaS-Suiten mit eigener Identitätsplattform sind der schwerste Exit. Der Identitätsstrang wird zum Neuentwurf, in den meisten Plänen steht dazu eine Zeile.
Aus einem aktuellen Projekt
In einem aktuellen Projekt bei einem Finanzdienstleister aus der DACH-Region haben wir den Ausstiegsplan für eine kritische Kundenplattform bei einem Hyperscaler geprüft. Er war sauber: Alternativanbieter, Migrationsschätzung, Freigabe. Im Register stand „Ausstiegsplan: ja“.
Eine halbtägige Planübung mit den tatsächlich Verantwortlichen fand vier Blocker. Die öffentlichen DNS-Zonen lagen beim Anbieter, den man verlassen wollte. Die Notfallkonten lagen in dessen Identitätsdienst. Die „unabhängige“ Sicherung lag in einer zweiten Region desselben Tenants. Und der Vertrag enthielt keinen ausdrücklichen Übergangszeitraum, der Zeitplan beruhte also auf Kulanz. Nichts davon war teuer zu beheben; nur hatte es nie jemand durchgespielt, der die Arbeit tatsächlich machen müsste.
Checkliste Exit-Fähigkeit
| # | Prüfpunkt | Nachweis für die Aufsicht |
|---|---|---|
| 1 | Jeder kritische IKT-Dienst hat einen eigenen Ausstiegsplan | Plan je Vertrag, im Register verknüpft |
| 2 | Kündigungsrechte und Übergangszeitraum im Vertrag | Klauselverweise (Art. 28 Abs. 7, Art. 30 Abs. 3 Buchst. f) |
| 3 | Wechselklauseln der Datenverordnung vorhanden | Frist, Übergang, Abruf, Löschung |
| 4 | Kopie kritischer Daten außerhalb des Anbieters | Letzter Wiederherstellungstest |
| 5 | Identität und Notfallzugang unabhängig vom Anbieter | Architekturdokumentation, Zugangstest |
| 6 | DNS, Registrar und IP-Plan außerhalb des Anbieters | Zonen- und Registrar-Eigentum |
| 7 | Workloads nach Exit-Aufwand eingestuft, Pfad je Stufe | Bewertetes Inventar |
| 8 | Alternative oder Rückholung je Dienst identifiziert | Registerfeld B_07.01.0110 |
| 9 | Exit getestet: Planübung, Wiederherstellung, echter Workload | Testberichte mit Zeiten |
| 10 | Ergebnisse an das Leitungsorgan berichtet | Protokolle, Maßnahmen-Backlog |
Governance für europäische Unternehmen
DORA bindet Finanzunternehmen; Aufsicht führt die zuständige nationale Behörde (in Deutschland die BaFin), für bedeutende Banken im Euroraum ergänzt um den EZB-Cloud-Leitfaden. Die Ausstiegspläne müssen zu dem passen, was im Informationsregister steht.
Die Datenverordnung bindet Anbieter, die Kunden in der EU bedienen, unabhängig davon, ob der Kunde reguliert ist, und gibt Ihnen Verhandlungsmacht. Der „Digital Omnibus“-Vorschlag der Kommission vom November 2025 würde die Wechselpflichten für Verträge lockern, die vor dem 12. September 2025 geschlossen wurden, und zwar für weitgehend kundenspezifisch angepasste Dienste und für kleinere Nicht-IaaS-Anbieter. Laut Kanzlei-Analysen gelten die Entgeltregeln nach Art. 29 weiter. Das Gesetzgebungsverfahren läuft noch.
Der Cloud and AI Development Act (CADA), am 3. Juni 2026 als COM(2026) 502 vorgeschlagen, soll vier Vertrauenswürdigkeitsstufen der Union für Cloud-Dienste einführen. Er ist noch ein Vorschlag und zielt vor allem auf die öffentliche Beschaffung, dürfte aber prägen, wie Sie einen Alternativanbieter auswählen. Unser CADA-Überblick erklärt die Stufen im Detail.
Pragmatischer Einführungspfad
- Wochen 1–2: Abgrenzung. Dienste für kritische oder wichtige Funktionen erfassen und mit dem Register abgleichen, einschließlich Ersetzbarkeit und Wiedereingliederung.
- Wochen 3–4: Verträge. Lückenanalyse gegen Art. 28 Abs. 7 und Art. 30 Abs. 3 Buchst. f DORA sowie Art. 25 Datenverordnung; fehlende Klauseln nachverhandeln.
- Wochen 5–8: Exit-fähige Architektur. Zuerst Identität, DNS und die unabhängige Datenkopie lösen. Sie blockieren jeden Workload.
- Wochen 9–10: Einstufen und planen. Workloads bewerten und ein Runbook je Stufe schreiben, nicht je Anwendung.
- Ab dem zweiten Quartal: testen. Planübung, Wiederherstellung, dann der echte Exit eines repräsentativen Workloads. An das Leitungsorgan berichten; jährlich wiederholen.
Das Fazit
Einen DORA-Ausstiegsplan zu schreiben ist nicht schwer. Ihn wahr zu machen schon. Die Papierversion nennt eine Alternative und einen Zeitplan. Die belastbare Version weiß, wo DNS, Identität und Schlüssel liegen, hat einen Vertrag, der Zeit kauft, und hat mindestens einen echten Workload bewegt. Wenn ab Januar 2027 die Wechselentgelte fallen und die Aufsicht Ersetzbarkeitsdaten für jeden kritischen Dienst hat, folgt auf „Wir haben einen Plan“ bald „Zeigen Sie uns den letzten Test“.
Wenn Sie einen erfahrenen zweiten Blick auf Ihre Ausstiegspläne wünschen, von Vertragslücken bis zum echten Exit-Test, unterstützt Sie unsere Cloud-Architektur-Praxis, die genau das mit europäischen Finanzinstituten aufbaut und auf die Probe stellt.
FAQ
Verlangt DORA für jeden Cloud-Dienst einen Ausstiegsplan?
Art. 28 Abs. 8 DORA verlangt Ausstiegsstrategien für IKT-Dienstleistungen, die kritische oder wichtige Funktionen unterstützen. Die Delegierte Verordnung (EU) 2024/1773 verlangt dafür einen dokumentierten Ausstiegsplan je vertraglicher Vereinbarung, der regelmäßig überprüft und getestet wird. Für alle übrigen Dienste brauchen Sie Kündigungsrechte nach Art. 30 Abs. 2.
Was muss ein DORA-Ausstiegsplan enthalten?
Er muss umfassend, dokumentiert, ausreichend getestet und regelmäßig überprüft sein (Art. 28 Abs. 8). Er benennt alternative Lösungen und Übergangspläne, um Dienste und Daten zu einem anderen Anbieter oder ins eigene Haus zu verlagern. Nach Art. 10 der Delegierten Verordnung 2024/1773 muss er zudem realistisch und durchführbar sein, auf plausiblen Szenarien beruhen und zu den vertraglichen Ausstiegsbedingungen passen.
Wie testet man einen Cloud-Exit, ohne tatsächlich auszusteigen?
Auf drei Ebenen: eine jährliche Planübung des gesamten Runbooks mit den tatsächlich Verantwortlichen, eine technische Wiederherstellung kritischer Daten in einer zweiten Umgebung und der echte Exit eines repräsentativen Workloads. Dokumentieren Sie, was scheiterte und wie lange jeder Schritt dauerte, und passen Sie den Plan an.
Was ändert die Datenverordnung (Data Act) beim Cloud-Exit?
Seit dem 12. September 2025 müssen Cloud-Verträge einen Wechsel mit höchstens zwei Monaten Kündigungsfrist, bis zu 30 Tagen Übergang (bei technischer Unmöglichkeit bis zu sieben Monaten) und mindestens 30 Tagen Datenabruf ermöglichen. Ab dem 12. Januar 2027 dürfen Anbieter keine Wechselentgelte mehr erheben, bis dahin höchstens die direkten Kosten.
Brauchen wir einen Ausstiegsplan, wenn unser Anbieter als kritischer IKT-Drittdienstleister benannt ist?
Ja. Die Europäischen Aufsichtsbehörden haben am 18. November 2025 die ersten kritischen IKT-Drittdienstleister benannt und damit unter EU-Überwachung gestellt. Nach Art. 28 Abs. 1 Buchst. a DORA bleibt jedes Finanzunternehmen dennoch jederzeit voll verantwortlich, auch für seine Ausstiegsstrategien.
Welche Rolle spielt der geplante Cloud and AI Development Act?
Der CADA, von der Kommission am 3. Juni 2026 als COM(2026) 502 vorgeschlagen, soll vier Vertrauenswürdigkeitsstufen der Union für Cloud-Dienste einführen, die vor allem öffentliche Stellen nutzen sollen. Er ist noch ein Vorschlag, doch die Stufe eines Zielanbieters kann zum Kriterium bei der Wahl Ihrer Alternative werden.
Quellen
Geprüft am 15. November 2026. Dieser Artikel ist keine Rechtsberatung.
Tier A: Primärquellen und Behörden
- Verordnung (EU) 2022/2554 (DORA), EUR-Lex: Art. 4, 28 Abs. 1, 7 und 8, 29, 30 Abs. 2 und 3, 31, 64
- Delegierte Verordnung (EU) 2024/1773 (RTS zur Leitlinie für IKT-Dienstleistungen, die kritische oder wichtige Funktionen unterstützen), Art. 10
- Durchführungsverordnung (EU) 2024/2956 (ITS zum Informationsregister), Vorlage B_07.01
- Verordnung (EU) 2023/2854 (Datenverordnung), EUR-Lex: Art. 23, 25, 29, 30, 31, 50
- ESMA: Europäische Aufsichtsbehörden benennen kritische IKT-Drittdienstleister (18. November 2025, englisch)
- Europäische Kommission: Cloud and AI Development Act und Vorschlag COM(2026) 502
Tier B: Analysen und Berichte
- Jones Day: New ECB Guide on Outsourcing Cloud Services to Cloud Service Providers (November 2025)
- TLT: EU regulators designate critical ICT third-party providers under DORA
- Bird & Bird: Digital Omnibus, what's new on switching under the EU Data Act (2026)
- Greenberg Traurig: EU Digital Omnibus package proposes amendments to Data Act (Juli 2026)
Tier C: Anbieter und Richtungsweiser
- AWS: Free data transfer out to internet when moving out of AWS (5. März 2024, aktualisiert)
- Google Cloud: Eliminating data transfer fees when migrating off Google Cloud (12. Januar 2024)
- Exit-Aufwand (Grafik 3): unsere Analyse, qualitatives Bewertungsraster, keine Messdaten
Themen