Azure-Netzwerksicherheit: Referenzarchitektur 2027
Referenzarchitektur für Azure-Netzwerksicherheit 2027: private Subnetze, expliziter Ausgang, Azure Firewall, Private Endpoints, DNS, Hub-Spoke oder vWAN.
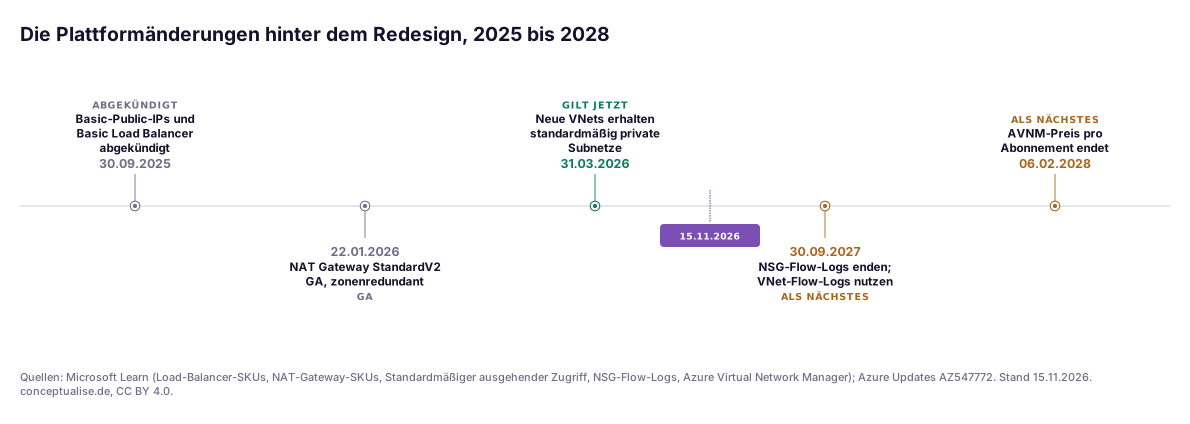
Am 31. März 2026 hat Azure still und leise verändert, was ein neues virtuelles Netzwerk ist. Mit Netzwerk-API-Versionen, die nach diesem Datum erschienen sind, entstehen Subnetze in neuen VNets privat: VMs erhalten keine Microsoft-eigene öffentliche IP mehr für ausgehenden Verkehr, solange Sie keinen expliziten Pfad bauen. Ursprünglich hatte Microsoft die Abkündigung des „Default Outbound Access“ für den 30. September 2025 angesetzt, den Tag, an dem auch Basic-Public-IPs und der Basic Load Balancer ausliefen. Zusammen bringen diese Änderungen Terraform-Module und Landing Zones zum Scheitern, die stillschweigend auf Internetzugriff gesetzt haben, sobald sie mit einer neueren API-Version ausrollen.
Dieser Beitrag richtet sich an diejenigen, die das Redesign verantworten: CTOs, CISOs und Cloud-Architekten, vor allem in DACH-Unternehmen mit regulierten Workloads auf Azure. Er beschreibt unsere Referenzarchitektur für 2027: ein Diagramm, sieben Bausteine, ein Kostenmodell auf Basis der Microsoft-Preisliste und eine Entscheidungstabelle Hub-and-Spoke gegen Virtual WAN, geprüft gegen die Microsoft-Dokumentation mit Stand 15. November 2026.
TL;DR / Das Wichtigste in Kürze
- Privat ist jetzt die Grundhaltung der Plattform: Neue VNets erhalten private Subnetze, bestehende behalten den Default Outbound Access, bis Sie sie umstellen. Räumen Sie den Bestand bewusst auf, statt auf die nächste Überraschung zu warten.
- Ein Inspektionspunkt, expliziter Ausgang: 0.0.0.0/0 aus jedem Spoke zur Azure Firewall im Hub, dahinter ein zonenredundantes NAT-Gateway StandardV2 für stabile IPs und SNAT-Reserven.
- DNS ist die Steuerungsebene: privatelink-Zonen, DNS Private Resolver und DNS-Resolver-Richtlinie gehören zentralisiert. Die meisten Private-Endpoint-Störungen, die wir sehen, sind DNS-Probleme, kein Routing.
- Hub-Spoke oder vWAN ist eine Skalierungsfrage, keine Sicherheitsfrage: Pro inspiziertem Gigabyte kosten beide laut Listenpreis gleich viel (rund 0,056 USD); vWAN kostet 182,50 USD Hub-Gebühr im Monat und liefert dafür verwalteten Transit über viele Regionen und Standorte.
- Leitplanken schlagen Diagramme: AVNM-Sicherheitsadministratorregeln vor den NSGs, Azure Policy gegen öffentliche IPs und nicht-private Subnetze, VNet-Flow-Logs, bevor die NSG-Flow-Logs am 30. September 2027 enden.

Download: Editierbare draw.io-Datei · In diagrams.net öffnen · Diagrammdaten (CSV)
Warum das jetzt zählt
Vier Plattformänderungen seit September 2025 haben aus „wir sollten das Netz mal aufräumen“ eingeplante Arbeit gemacht.
- Neue Netze haben keinen Default Outbound Access mehr. Für API-Versionen nach dem 31. März 2026 steht
defaultOutboundAccessbei Subnetzen neuer VNets standardmäßig auffalse. Microsoft begründet das deutlich: Standardmäßiger Internetzugriff widerspreche Zero-Trust-Prinzipien, und die IP gehört nicht Ihnen und kann sich ändern. - Basic-SKUs sind abgekündigt. Basic-Public-IPs und der Basic Load Balancer wurden am 30. September 2025 außer Betrieb genommen.
- Der Baustein für expliziten Ausgang ist besser geworden. Das NAT-Gateway StandardV2 ist seit 22. Januar 2026 allgemein verfügbar: standardmäßig zonenredundant, bis 100 Gbit/s, mit IPv6 und Flow-Logs, zum Preis des Standard-SKU.
- Die Telemetrie zieht um. NSG-Flow-Logs enden am 30. September 2027 und lassen sich nicht mehr neu anlegen; Nachfolger sind VNet-Flow-Logs.
Die Regulierung zeigt in dieselbe Richtung. Für Finanzunternehmen verlangt der DORA-Standard zum IKT-Risikomanagement (Delegierte Verordnung (EU) 2024/1774, Artikel 13) Segmentierung nach Kritikalität, eine Dokumentation aller Netzwerkverbindungen und Datenflüsse, ein eigenes Administrationsnetz und regelmäßige Überprüfungen der Firewall-Regeln. Das liest sich wie eine Spezifikation des Diagramms oben.
Die Referenzarchitektur, Baustein für Baustein
Die Nummern entsprechen den Markierungen im Diagramm. Dargestellt ist ein Hub-VNet; wo Virtual WAN abweicht, sagen wir es.
① Private Subnetze und expliziter Ausgang
Stellen Sie jedes Workload-Subnetz auf privat um, auch in bestehenden VNets. Microsoft nennt vier explizite Ausgangsmethoden: NAT-Gateway, Outbound-Regeln eines Standard Load Balancers, eine öffentliche IP an der VM oder eine Firewall bzw. NVA, die per benutzerdefinierter Route (UDR) erreicht wird. In unserem Design schicken die Spokes 0.0.0.0/0 an die Firewall, und am Firewall-Subnetz hängt ein NAT-Gateway.
Warum ein NAT-Gateway hinter der Firewall? Azure Firewall liefert 2.496 SNAT-Ports pro öffentlicher IP und Backend-Instanz, ein NAT-Gateway 64.512 pro öffentlicher IP, dynamisch zugeteilt, mit bis zu 16 IPs. Partner bekommen außerdem ein stabiles Präfix für ihre Allow-Lists. Nutzen Sie StandardV2 mit einer zonenredundanten Firewall, denn das Standard-SKU ist zonal.
Zwei Fallstricke aus Microsofts eigener Dokumentation:
- Die Umstellung eines Subnetzes auf privat wirkt bei bestehenden VMs erst nach Beenden und Freigeben (Stop/Deallocate).
- In privaten Subnetzen funktionieren UDRs mit Next Hop
Internetnicht mehr, auch nicht das verbreitete Muster, Service-Tags an der Firewall vorbeizuleiten.
Im gesicherten vWAN-Hub wird das NAT-Gateway nicht unterstützt. Der Ausgang läuft über die öffentlichen IPs der Firewall, oder Sie setzen NAT-Gateways in den Spokes für Verkehr ein, den Sie bewusst nicht inspizieren.
② Ein Inspektionspunkt: Azure Firewall im Hub
Jeder Fluss über eine Vertrauensgrenze passiert eine Richtlinie: Spoke zu Spoke, zu On-Premises, ins Internet und zu gemeinsamen Private Endpoints. Im Hub-VNet bauen Sie das mit UDRs. In Virtual WAN erledigt das Routing Intent deklarativ: Eine Internet-Richtlinie verteilt 0.0.0.0/0 an alle Verbindungen, eine Private-Richtlinie leitet Standort-, VNet- und Inter-Hub-Verkehr durch die Firewall. Laut Microsoft ist Routing Intent der einzige Mechanismus in Virtual WAN, mit dem sich Verkehr zwischen Hubs inspizieren lässt.
Wählen Sie das SKU danach, was Sie wirklich nutzen:
| Basic | Standard | Premium | |
|---|---|---|---|
| Durchsatz | bis 250 Mbit/s | bis 30 Gbit/s | bis 100 Gbit/s |
| FQDN-Filter in Netzwerkregeln, DNS-Proxy | Nein | Ja | Ja |
| Webkategorien | Nein | Ja | Ja |
| Threat-Intelligence-Filter | Nur Alarm | Alarm und Blockieren | Alarm und Blockieren |
| Ausgehende TLS-Inspektion, IDPS, URL-Filter über den vollen Pfad | Nein | Nein | Ja |
| Listenpreis Bereitstellungsstunde / verarbeitetes GB | 0,395 / 0,065 USD | 1,25 / 0,016 USD | 1,75 / 0,016 USD |
Verwalten Sie die Regeln als eine Richtlinienhierarchie im Code: eine übergeordnete Richtlinie in der Hand der Security und untergeordnete Richtlinien je Landing-Zone-Archetyp. Draft & Deploy, seit März 2026 allgemein verfügbar, bündelt Änderungen in einem Entwurf und rollt sie gemeinsam aus.
③ DNS ist die Steuerungsebene
Private Endpoints funktionieren nur, wenn jeder Client *.privatelink.* auf die private IP auflöst. Bewährt hat sich:
- Private DNS-Zonen für jeden genutzten privatelink-Namensraum, einmalig im Konnektivitätsabonnement angelegt und mit dem Hub (oder DNS-Spoke) verknüpft. Eine Azure Policy mit DeployIfNotExists kann den A-Record bei jedem neuen Private Endpoint anlegen, sodass Anwendungsteams DNS nie anfassen.
- DNS Private Resolver mit Inbound-Endpunkt für die On-Premises-Weiterleitung und Outbound-Endpunkt mit Regelsätzen für On-Premises-Zonen. Bei vWAN liegt er in einem Spoke, nicht im verwalteten Hub.
- DNS-Proxy der Firewall, wenn Sie FQDNs in Netzwerkregeln nutzen; sonst lösen Firewall und Client womöglich unterschiedlich auf. Der Proxy sieht private DNS-Zonen nur über seinen Upstream, also zeigen Sie ihn auf den Resolver.
- DNS-Resolver-Richtlinie (eingeführt als DNS Security Policy, seit Juli 2025 allgemein verfügbar) filtert und protokolliert Abfragen pro VNet und blockiert bekannte schädliche Domains aus Microsofts Threat-Intelligence-Feed.
Eine subtile Option: der Fallback ins Internet (resolutionPolicy: NxDomainRedirect) löst öffentlich auf, wenn ein privatelink-Name keinen privaten Eintrag hat. Das behebt mandantenübergreifenden Private-Link-Zugriff, aber ein fehlender Eintrag fällt dann nicht mehr laut auf. Aktivieren Sie ihn gezielt pro Verknüpfung.
④ Private PaaS: Private Endpoints und Network Security Perimeter
Deaktivieren Sie den öffentlichen Netzwerkzugriff auf PaaS-Dienste und erreichen Sie sie über Private Endpoints in einem Spoke für gemeinsame Dienste. Zwei Einstellungen zählen:
- Netzwerkrichtlinien für Private Endpoints sind auf Subnetzen standardmäßig deaktiviert. Aktivieren Sie sie, damit NSGs greifen und UDRs Verkehr durch die Firewall lenken können. Eine UDR muss mindestens so spezifisch sein wie der VNet-Adressraum, um die /32-Route des Private Endpoints zu übersteuern; 0.0.0.0/0 reicht nicht.
- Ein Endpunkt pro Dienst, zentral verantwortet, nicht einer pro Team und Dienst. Jeder Endpunkt kostet laut Listenpreis 0,01 USD pro Stunde (rund 7,30 USD im Monat) plus 0,01 USD pro GB je Richtung. Einzeln billig, als Wildwuchs teuer.
Für PaaS-zu-PaaS-Verkehr ohne VNet-Berührung nutzen Sie den Network Security Perimeter. Microsoft Learn führt ihn unter anderem für Storage, Key Vault, AI Search, Event Hubs und Service Bus als allgemein verfügbar, SQL Database und Cosmos DB sind noch in der Vorschau. Storage-Konten mit Azure Backup sollten laut Microsoft nicht in einen Perimeter.
⑤ Leitplanken im großen Maßstab
Eine Referenzarchitektur übersteht 40 Anwendungsteams nur, wenn die Plattform sie durchsetzt.
- AVNM-Sicherheitsadministratorregeln gelten auf VNet-Ebene, werden vor den NSGs ausgewertet und kennen Allow, Deny und Always Allow. Blockieren Sie die Hochrisiko-Ports aus Microsofts Liste (22, 3389, 445 und weitere); erlauben Sie die Monitoring-Pfade der Plattform per Always Allow, damit keine NSG sie bricht. Standardmäßig ausgenommen sind VNets mit SQL Managed Instance oder Databricks sowie Subnetze mit Firewalls, Gateways oder Bastion.
- Azure Policy verbietet öffentliche IPs an NICs, erzwingt
defaultOutboundAccess = falseund legt private DNS-Einträge automatisch an. - IP-Adressverwaltung über das IPAM von AVNM hält Adressräume über Regionen und On-Premises überschneidungsfrei.
AVNM kostet laut Listenpreis 0,02 USD pro verwaltetem VNet und Stunde (rund 14,60 USD im Monat). Instanzen im alten Abonnement-Preismodell wechseln nach dem 6. Februar 2028 automatisch.
⑥ Eingehender und administrativer Zugriff
Eingehender Verkehr kommt über Front Door oder Application Gateway mit WAF, nie über die öffentliche IP einer VM. Administrativer Zugriff läuft getrennt über Azure Bastion von verwalteten Admin-Arbeitsplätzen, abgesichert durch Entra ID und PIM. So belegen Sie auch die DORA-Forderung nach einem separaten, dedizierten Netz für die Administration von IKT-Assets. DDoS Network Protection passt zu internetexponierten Umgebungen, allein der Plan kostet aber rund 2.944 USD im Monat (Listenpreis).
⑦ Telemetrie
Strukturierte Firewall-Logs, VNet-Flow-Logs und Logs der DNS-Resolver-Richtlinie gehen nach Log Analytics und Microsoft Sentinel. Migrieren Sie NSG-Flow-Logs jetzt: Sie enden am 30. September 2027, danach löscht Microsoft die Flow-Log-Ressourcen (nicht die gespeicherten Datensätze). VNet-Flow-Logs decken zudem ab, was NSG-Flow-Logs nie konnten, etwa die VM-Größen der v6-Serien.
Hub-and-Spoke oder Virtual WAN?
Das Cloud Adoption Framework liefert die Kriterien, und wir teilen sie:
| Situation | Unsere Voreinstellung | Warum |
|---|---|---|
| Eine oder wenige Regionen ohne Vollvermaschung, weniger als 30 IPsec-Tunnel | Hub-and-Spoke (selbst verwaltet) | Volle Routing-Kontrolle, NAT-Gateway hinter der Firewall, keine Hub-Gebühr |
| Mehrere Regionen mit globaler Vermaschung, SD-WAN oder mehr als 30 Standorte | Virtual WAN mit gesicherten Hubs | Verwalteter Transit, Routing Intent, Inspektion zwischen Hubs |
| Transit zwischen VPN und ExpressRoute nötig | Virtual WAN | Natives transitives Routing |
| Drittanbieter-NGFW vorgeschrieben | Beides; Herstellerunterstützung prüfen | Routing Intent akzeptiert nur bestimmte NVAs als Next Hop |
Was die Zahlen sagen
Unser Kostenmodell basiert auf der öffentlichen Azure Retail Prices API (West Europe bzw. globale Meter, Listenpreise in USD, abgefragt am 15. November 2026, 730 Stunden im Monat). Gateways, DDoS, AVNM und Internet-Bandbreite sind ausgeklammert, weil sie sich mit der Topologie nicht ändern. Entscheidend ist, welche Posten sich bewegen, wenn sich das Design ändert.
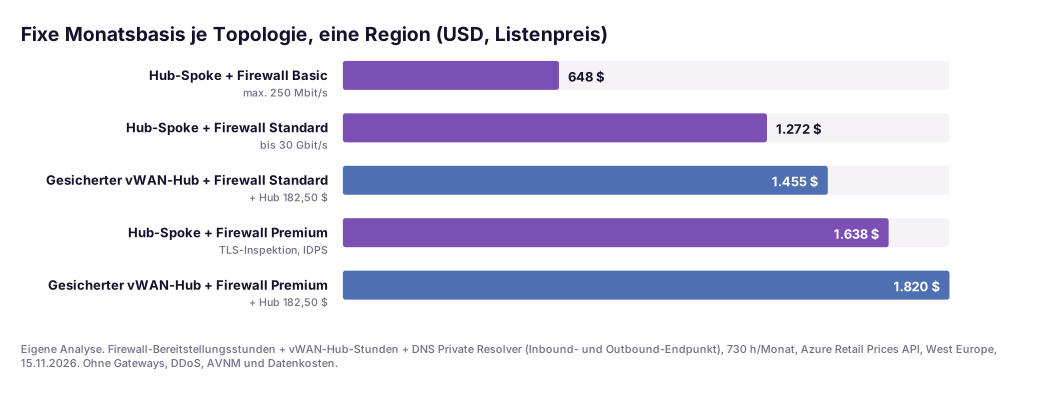
Die Bereitstellungsstunden der Firewall dominieren die Fixbasis. Premium kostet rund 365 USD im Monat mehr als Standard; ein gesicherter vWAN-Hub kommt mit 182,50 USD hinzu. Die beiden Endpunkte des DNS Private Resolver (je 180 USD im Monat) fehlen erstaunlich oft im Business Case.
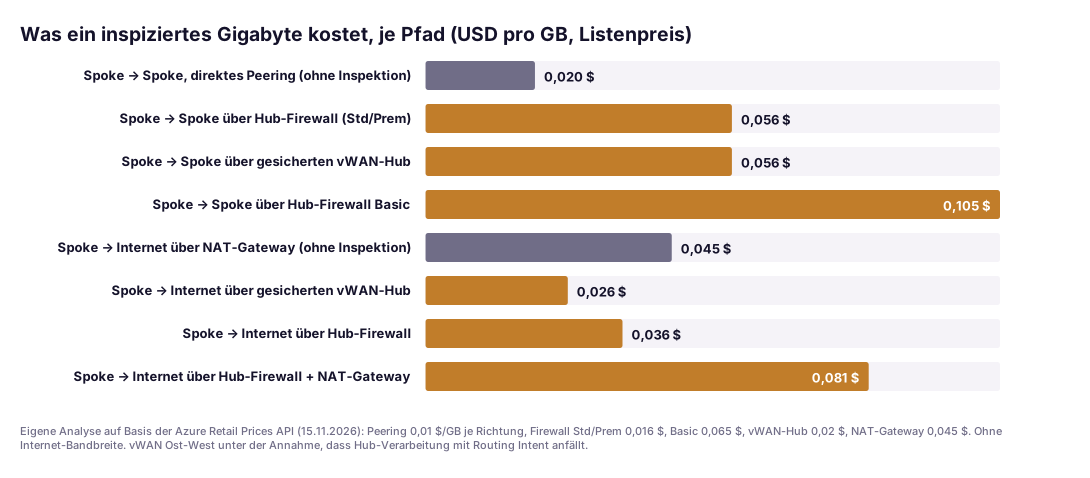
Pro Gigabyte ist das Bild weniger offensichtlich:
- Spoke-zu-Spoke über den Hub kostet in beiden Topologien rund 0,056 USD/GB. Im Hub-VNet zahlen Sie Peering viermal (aus dem Spoke, in den Hub, aus dem Hub, in den anderen Spoke) plus 0,016 USD Firewall-Verarbeitung. In vWAN zahlen Sie Peering zweimal, 0,02 USD Hub-Verarbeitung und die Firewall. Wir nehmen an, dass die Hub-Router-Gebühr auch anfällt, wenn Routing Intent den Fluss zur Firewall schickt; Microsofts Preisbeispiele zeigen diesen Fall nicht ausdrücklich.
- Firewall Basic ist billig im Besitz und teuer in der Nutzung: 0,065 USD/GB machen inspizierten Ost-West-Verkehr fast doppelt so teuer wie mit Standard.
- Mit einem NAT-Gateway hinter der Firewall steigen die Kosten pro GB für inspizierten Internetverkehr auf mehr als das Doppelte (0,081 statt 0,036 USD), weil das NAT-Gateway 0,045 USD/GB berechnet. Das ist der Preis für stabile IPs und SNAT-Reserven.
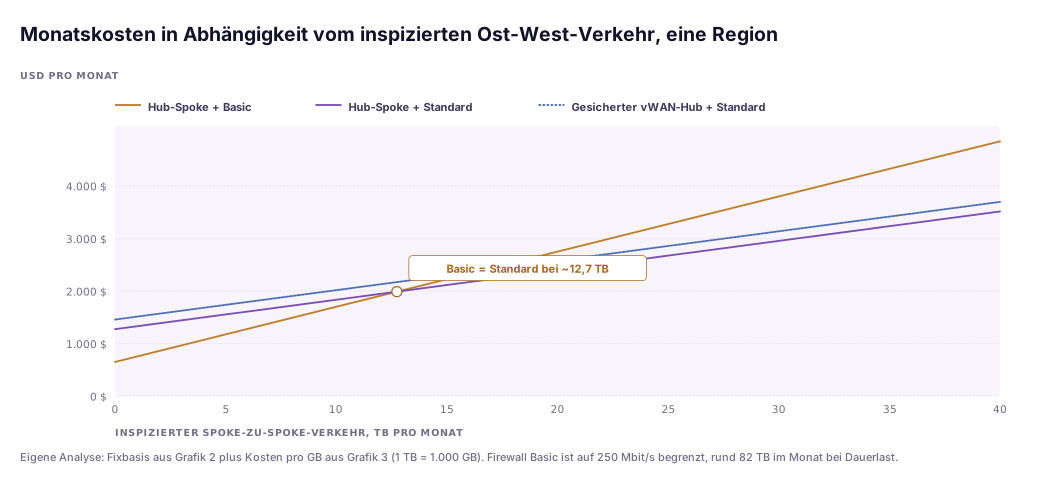
Für kleine Umgebungen ist der Break-even nützlich: Ab rund 12,7 TB inspiziertem Spoke-zu-Spoke-Verkehr pro Monat ist Firewall Standard günstiger als Basic. Die 250-Mbit/s-Grenze von Basic (rund 82 TB im Monat bei Dauerlast) erzwingt den Wechsel selten; Kosten und der fehlende DNS-Proxy tun es meist früher.
Aus einem aktuellen Projekt
In einem aktuellen Projekt bei einer Finanzdienstleistungsgruppe im DACH-Raum zeigte sich die neue Voreinstellung nicht als Security-Finding, sondern als fehlgeschlagener Build. Die Terraform-Module nutzten einen aktuellen Provider, also entstanden neue Spoke-VNets mit privaten Subnetzen. Die ersten VMs konnten Windows nicht aktivieren und keine Paketspiegel erreichen, weil die Routentabellen noch die alten Ausnahmen „Service-Tags über Next Hop Internet“ enthielten, die in privaten Subnetzen nicht funktionieren. Die älteren VNets hatten dagegen noch Default Outbound Access, sodass sich dasselbe Modul je nach Alter des Abonnements anders verhielt.
Die Lösung brauchte keine Heldentaten. Wir haben jedes Subnetz bewusst auf privat gestellt, mit einem Wartungsfenster für Stop/Deallocate, den Ausgang über die Firewall mit einem NAT-Gateway StandardV2 dahinter geführt und die Umgehungen durch explizite Firewall-Regeln ersetzt. Der größere Gewinn war der DORA-Nachweis: Erstmals konnte das Team jeden Ausgangspfad zeigen und belegen, wer welche Regel freigegeben hat.
Die Checkliste
defaultOutboundAccessje Subnetz erfassen, dazu die NICs aus der Azure-Advisor-Empfehlung „Add explicit outbound method“.- UDRs mit Next Hop
Internetaus Subnetzen entfernen, die privat werden. - Subnetze auf privat stellen; Stop/Deallocate für bestehende VMs einplanen.
- Azure Firewall mit einer Richtlinienhierarchie im Code ausrollen; SKU nach Bedarf an TLS-Inspektion und IDPS wählen.
- NAT-Gateway StandardV2 an das Firewall-Subnetz hängen, für stabile IPs und SNAT-Reserven.
- privatelink-Zonen, DNS Private Resolver und DNS-Resolver-Richtlinie zentralisieren; A-Records automatisieren.
- Öffentlichen Zugriff auf PaaS abschalten; Netzwerkrichtlinien für Private Endpoints aktivieren; Network Security Perimeter nutzen, wo allgemein verfügbar.
- AVNM-Sicherheitsadministratorregeln und Azure-Policy-Verbote für öffentliche IPs und nicht-private Subnetze durchsetzen.
- Vor dem 30. September 2027 auf VNet-Flow-Logs umstellen; Firewall- und DNS-Logs an Sentinel senden.
- Firewall-Regeln für kritische Funktionen mindestens alle sechs Monate prüfen, die Architektur jährlich.
Governance für europäische Unternehmen
- DORA (Finanzunternehmen): Die Delegierte Verordnung (EU) 2024/1774, Artikel 13, verlangt Segmentierung nach Kritikalität, die Dokumentation aller Verbindungen und Datenflüsse, ein dediziertes Administrationsnetz, verschlüsselte Verbindungen, die Überprüfung der Firewall-Regeln mindestens alle sechs Monate für kritische oder wichtige Funktionen und eine jährliche Architekturprüfung. Die Bausteine ①, ②, ⑤ und ⑥ bilden das direkt ab. Den Rest des Rahmens behandelt unser DORA-Leitfaden für Azure.
- NIS2 (besonders wichtige und wichtige Einrichtungen): Artikel 21 Abs. 2 verlangt risikobasierte technische Maßnahmen, in Deutschland umgesetzt in § 30 BSIG (Risikomanagementmaßnahmen). Ein dokumentiertes und durchgesetztes Ausgangs- und Segmentierungsmodell ist der am besten prüfbare Nachweis; siehe unsere NIS2-Risikomanagementmaßnahmen auf Azure.
- Datensouveränität: Private Endpoints halten PaaS-Verkehr von öffentlichen Endpunkten fern, sind aber keine Kontrolle für den Datenstandort.
Pragmatischer Einführungspfad
- Woche 1–2: Bestand aufnehmen. Subnetze, Routentabellen, öffentliche IPs und private DNS-Zonen mit Azure Resource Graph exportieren; Default Outbound Access und doppelte privatelink-Zonen markieren.
- Woche 3–4: entscheiden. Hub-and-Spoke oder vWAN anhand der Tabelle oben, Firewall-SKU und DNS-Design festlegen und als Landing-Zone-Entscheidungen dokumentieren, wie in unserer Azure-Landing-Zone-Checkliste.
- Woche 5–8: Plattform als Code bauen: Hub, Firewall-Richtlinie, NAT-Gateway, Resolver, DNS-Zonen, AVNM und Policies. Mit einem Nicht-Produktions-Spoke testen.
- Woche 9–14: Spokes in Wellen migrieren. Subnetze privat stellen, Ausgang umziehen, Stop/Deallocate, mit Flow- und Firewall-Logs verifizieren. Regulierte und internetexponierte Workloads zuerst.
- Laufend: betreiben. Halbjährliche Regelprüfungen, blockierte Ausgangsversuche messen und Erkenntnisse in die Angriffspfadanalyse einspeisen, wie in unserem Beitrag zu Cloud-Angriffspfaden durch Fehlkonfigurationen beschrieben.
Das Fazit
Microsoft hat ein Verhalten abgeschafft, das nie sicher war und nie unter Ihrer Kontrolle stand. Das erzwungene Redesign ist das, was die meisten Umgebungen ohnehin brauchten: private Subnetze, ein Inspektionspunkt, DNS als Infrastruktur, PaaS nur privat erreichbar. Wählen Sie Hub-and-Spoke, solange Ihre Größe Virtual WAN nicht rechtfertigt; pro inspiziertem Gigabyte kosten beide laut Listenpreis etwa gleich viel. Kaufen Sie Premium nur dort, wo Sie TLS-Inspektion betreiben. Investieren Sie die Energie in Leitplanken, denn eine Architektur, die nicht durchgesetzt wird, verfällt binnen eines Jahres.
Wenn Sie eine zweite Meinung zu Ihrem Zielnetz wünschen oder eine laufende Umgebung ohne Ausfall auf private Subnetze umstellen wollen, unterstützt Sie unsere Cloud-Architektur-Praxis genau dabei. Ist das Netz Teil eines größeren Zero-Trust-Programms, verbindet unser Zero-Trust- und Cybersecurity-Team es mit Identität und Erkennung.
FAQ
Was hat sich beim standardmäßigen ausgehenden Zugriff in Azure geändert?
Microsoft hatte die Abkündigung des Default Outbound Access zunächst für den 30. September 2025 geplant und dann auf den 31. März 2026 verschoben. Mit Netzwerk-API-Versionen, die nach diesem Datum erschienen sind, sind Subnetze in neuen virtuellen Netzwerken standardmäßig privat (defaultOutboundAccess = false). VMs brauchen dann eine explizite Ausgangsmethode: NAT-Gateway, Firewall per benutzerdefinierter Route, Outbound-Regeln eines Load Balancers oder eine öffentliche IP an der VM. Bestehende VNets bleiben unverändert, bis Sie deren Subnetze auf privat umstellen.
Hub-and-Spoke oder Virtual WAN: Was passt 2027?
Das Cloud Adoption Framework von Microsoft empfiehlt Virtual WAN bei globaler Konnektivität über mehrere Regionen und viele Standorte, bei SD-WAN oder mehr als 30 Standorten mit nativer IPsec-Terminierung oder bei Transit zwischen VPN und ExpressRoute. Ein selbst verwaltetes Hub-and-Spoke passt bei einer oder wenigen Regionen ohne Vollvermaschung, weniger als 30 IPsec-Tunneln und dem Wunsch nach voller Routing-Kontrolle. Pro inspiziertem Gigabyte Spoke-zu-Spoke-Verkehr sind beide laut Listenpreis etwa gleich teuer; der gesicherte vWAN-Hub kostet zusätzlich rund 182,50 USD im Monat.
Brauchen wir Azure Firewall Premium oder reicht Standard?
Standard deckt L3- bis L7-Filterung, Threat Intelligence, Webkategorien und DNS-Proxy bis 30 Gbit/s ab. Premium ergänzt ausgehende TLS-Inspektion, verwaltetes IDPS und URL-Filterung über den vollständigen Pfad bis 100 Gbit/s. Laut Listenpreis kostet Premium 1,75 USD statt 1,25 USD pro Bereitstellungsstunde, also rund 365 USD mehr pro Firewall und Monat, bei gleichen 0,016 USD pro verarbeitetem GB. Premium lohnt sich dort, wo Sie TLS-Inspektion und IDPS tatsächlich betreiben.
Wie sollte DNS mit Private Endpoints funktionieren?
Zentral. Legen Sie die privatelink.*-Zonen im Konnektivitätsabonnement an, verknüpfen Sie sie mit dem VNet des DNS Private Resolver, lassen Sie Spoke-VNets auf den Inbound-Endpunkt des Resolvers oder den DNS-Proxy der Firewall zeigen und leiten Sie On-Premises-Abfragen für privatelink-Zonen an den Inbound-Endpunkt weiter. Den Fallback ins Internet für private DNS-Zonen sollten Sie nur gezielt für mandantenübergreifende Private-Link-Fälle aktivieren.
Was kostet ein gesicherter Azure-Netzwerk-Hub pro Monat?
Nach Listenpreisen aus der Azure Retail Prices API vom 15. November 2026 liegt die fixe Monatsbasis für eine Region im Hub-VNet bei rund 648 USD mit Firewall Basic, 1.272 USD mit Standard und 1.638 USD mit Premium, jeweils inklusive zweier DNS-Private-Resolver-Endpunkte. Ein gesicherter vWAN-Hub kostet 182,50 USD mehr. Dazu kommen Datenkosten von rund 0,056 USD pro inspiziertem Gigabyte Spoke-zu-Spoke-Verkehr.
Reicht ein NAT-Gateway ohne Firewall?
Ein NAT-Gateway liefert expliziten, vorhersagbaren Ausgang mit stabilen öffentlichen IPs und skalierbarem SNAT, also genau das, was der Default Outbound Access nie bot. Es filtert aber nicht nach FQDN, inspiziert kein TLS und protokolliert keine Anwendungsregeln. Für Entwicklungs- und Sandbox-Subnetze können NAT-Gateway und NSGs genügen; für Produktionsumgebungen unter DORA oder NIS2 gehört der Ausgang durch eine Firewall-Richtlinie, idealerweise mit NAT-Gateway dahinter.
Quellen
Geprüft am 15. November 2026. Preise sind Listenpreise und ändern sich; prüfen Sie sie im Azure-Preisrechner für Ihre Region und Ihren Vertrag.
Tier A: Primärquellen und Regulierung
- Microsoft Learn: Standardmäßiger ausgehender Zugriff in Azure
- Microsoft Learn: Azure NAT Gateway SKUs und Azure Updates AZ547772 (StandardV2 GA, 22. Januar 2026)
- Microsoft Learn: SNAT-Ports mit Azure NAT Gateway skalieren (Integration in Azure Firewall)
- Microsoft Learn: Auswahl der richtigen Azure Firewall-SKU
- Microsoft Learn: DNS-Einstellungen von Azure Firewall
- Microsoft Learn: Routing Intent und Routing-Richtlinien in Virtual WAN
- Microsoft Learn: Virtual WAN-Preise
- Microsoft Learn: Azure-Netzwerktopologie definieren (Cloud Adoption Framework)
- Microsoft Learn: Netzwerkrichtlinien für Private Endpoints verwalten
- Microsoft Learn: Fallback ins Internet für private Azure DNS-Zonen
- Microsoft Learn: DNS-Resolver-Richtlinie (früher DNS Security Policy)
- Microsoft Learn: Network Security Perimeter, Konzepte
- Microsoft Learn: Sicherheitsadministratorregeln in Azure Virtual Network Manager und Was ist Azure Virtual Network Manager? (Preismodell)
- Microsoft Learn: NSG-Flow-Logs (Ende am 30. September 2027)
- Microsoft Learn: Azure Load Balancer SKUs (Basic seit 30. September 2025 abgekündigt)
- Azure Retail Prices API, abgefragt am 15. November 2026 (alle Preise in den Grafiken)
- Delegierte Verordnung (EU) 2024/1774 (DORA-RTS zum IKT-Risikomanagement), Artikel 13
- Richtlinie (EU) 2022/2555 (NIS2), Artikel 21; § 30 BSIG
Tier B: Analysen und Berichte
Tier C: Hersteller und Richtwerte
Themen