CADA erklärt: Verordnung zur Cloud- und KI-Entwicklung
Der Cloud and AI Development Act im Überblick: vier Vertrauenswürdigkeitsstufen, Pflichten öffentlicher Auftraggeber und Stand bei Rat und Parlament.
Am 3. Juni 2026 hat die Europäische Kommission den Cloud and AI Development Act (CADA) vorgelegt, amtlich die „Verordnung zur Cloud- und KI-Entwicklung“, COM(2026) 502. Die meisten Schlagzeilen drehten sich um die Rechenzentren: Die EU-Kapazität soll sich in fünf bis sieben Jahren verdreifachen. Für Architekten zählt etwas anderes, nämlich Titel IV. Er definiert vier „Unionsvertrauenswürdigkeitsstufen“ für Cloud-Dienste und legt fest, welche Stufe öffentliche Auftraggeber für welche Tätigkeit nutzen dürfen. In der vergangenen Woche haben sich beide Gesetzgeber bewegt: Die irische Ratspräsidentschaft hat am 10. November einen ersten Kompromisstext zu diesem Titel vorgelegt, die beiden Ko-Berichterstatter des Parlaments am 11. November ihren gemeinsamen Berichtsentwurf.
Dieser Beitrag richtet sich an diejenigen, die aus diesen Stufen Landing Zones, Verträge und Exit-Pläne machen müssen: CTOs, Enterprise- und Cloud-Architekten, IT-Verantwortliche im öffentlichen Sektor und die Anbieter, die an sie verkaufen, mit Blick auf die DACH-Region. Er ist keine Rechtsberatung und beschreibt einen Entwurf. Anders als manche Berichte nahelegen, ist der CADA noch nicht im Trilog. Jedes Kriterium unten kann sich ändern, und der Ratstext ändert bereits mehrere.
TL;DR / Das Wichtigste in Kürze
- Vier kumulative Stufen: Stufe 1 ist selbst erklärte EU-Datenhaltung, einschließlich Metadaten und Telemetrie. Die Stufen 2 bis 4 brauchen ein unabhängiges Audit und eine nationale Anerkennung und verlangen zusätzlich Personal in der EU, Zertifizierung, SBOMs und ab Stufe 3 den Ausschluss von Drittstaatskontrolle.
- Gebunden sind öffentliche Auftraggeber, kaum die Privatwirtschaft: Stufe 1 wird Untergrenze für Cloud im öffentlichen Sektor; Tätigkeiten zur Aufrechterhaltung der öffentlichen Ordnung in NIS2-Sektoren, Justiz, Strafverfolgung und ähnlichen Bereichen brauchen Stufe 2, 3 oder 4, festgelegt per Risikobewertung.
- Schlüssel sind kein eigenes Kriterium: Kryptografisches Material gilt als „Asset“, das in der EU liegen muss, und verschlüsselte Daten bleiben Kundendaten. Schlüsselhoheit wird zum Nachweis, nicht zur Stufe.
- US-kontrollierte Clouds enden bei Stufe 2, solange die Kommission die USA nicht als „assoziiertes Drittland“ bestimmt. Stufe 4 kennt keine Ausnahme.
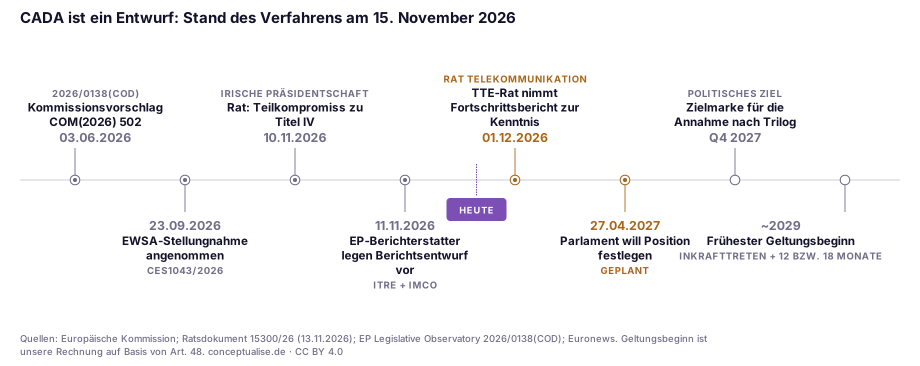
- Zeitplan: Das Parlament plant seine Position für den 27. April 2027, Zielmarke für die Annahme ist das vierte Quartal 2027, gelten würden die Regeln 12 Monate später (im Ratstext 18). Realistisch also um 2029.

Download: Editierbare draw.io-Datei · In diagrams.net öffnen · Diagrammdaten (CSV)
Warum das jetzt zählt
Die Begründung der Kommission benennt den Ausgangspunkt ohne Umschweife. Der Marktanteil europäischer Cloud-Anbieter in Europa sank von 29 % im Jahr 2017 auf 15 % im Jahr 2022 und stagniert seitdem; drei außereuropäische Hyperscaler kontrollieren mehr als 70 % des europäischen Cloud-Markts. Beide Zahlen stammen von der Synergy Research Group, die den europäischen Markt im Juli 2025 für 2024 auf 61 Mrd. EUR bezifferte.
Drei Entwicklungen machen daraus ein Architekturthema für die Budgets 2027.
- Die Kommission kauft bereits so ein. Im April 2026 hat sie ihre eigene Ausschreibung für souveräne Cloud vergeben, bis zu 180 Mio. EUR über sechs Jahre, bewertet nach ihrem Cloud Sovereignty Framework. Mindestens SEAL-2 war Pflicht. STACKIT, Scaleway und ein Konsortium um Post Telecom mit OVHcloud und Clever Cloud erreichten SEAL-3, ein Konsortium um Proximus mit S3NS, Clarence und Mistral SEAL-2.
- Der Gesetzestext existiert und bewegt sich. Laut Fortschrittsbericht des Rates vom 13. November 2026 (Dok. 15300/26) hat die irische Präsidentschaft die erste Lesung abgeschlossen, das Anerkennungsverfahren neu gefasst und legt am 24. November den Kompromisstext zu den Rechenzentrumssäulen vor.
- Die Hyperscaler haben vorgebaut. AWS hat im Januar 2026 die European Sovereign Cloud in Brandenburg eröffnet, laut AWS ausschließlich von Personen mit Wohnsitz in der EU betrieben. Der CADA wäre das erste EU-Gesetz, das solche Aussagen an auditierten Kriterien misst.
Was der CADA enthält, in einem Absatz
Titel II schafft Cloud- und KI-Leitinitiativen, nationale Strategien und Frontier-KI-Projekte. Titel III beschleunigt Rechenzentren über „Beschleunigungsgebiete für Rechenzentren“ mit einer gebündelten Basisgenehmigung und höchstens 12 Monaten Genehmigungsdauer (Art. 13 Abs. 5). Titel IV, „Autonomie“, enthält den Rahmen für Cloud-Souveränität (Art. 16–28), Beschaffungsregeln (Art. 29–33), einen freiwilligen EuroCloud-Verbund des öffentlichen Sektors (Art. 34) und einen Vorrang für Open Source (Art. 41–44). Ihre Architekturentscheidungen liegen in Titel IV, deshalb geht es im Rest dieses Beitrags darum.
Die vier Vertrauenswürdigkeitsstufen, Domäne für Domäne
Art. 16 schafft vier Stufen, die Anbieter erfüllen müssen, um Unionseinrichtungen und öffentlichen Stellen Cloud-Dienste zu liefern. „Cloud-Computing-Dienst“ folgt der NIS2-Definition und umfasst nach unserer Lesart IaaS, PaaS und SaaS einschließlich Modell-APIs. Die Stufen bauen aufeinander auf: Nach Art. 20 Abs. 1 schließt ein verfehltes Kriterium einer niedrigeren Stufe alle höheren aus. Hardware ist ausdrücklich ausgenommen, Software erfasst.
Die Nummern entsprechen den Markierungen in der Abbildung.
① Rechtsraum und Kontrolle
- Stufe 1: Der Anbieter ist in der EU niedergelassen. Drittstaatskontrolle ist erlaubt, doch ein solcher Anbieter muss zusichern, dass sein Herkunftsland ihn nicht verpflichtet, Software-Schwachstellen den Behörden zu melden, bevor deren Ausnutzung bekannt ist (Anhang II Nr. 1.1 Buchst. g). Wir lesen das als Antwort auf Pflichtmeldungen vor der Offenlegung wie Chinas Schwachstellenregeln von 2021.
- Stufe 2: Anbieter und Unterauftragnehmer sind in der EU niedergelassen. Drittstaatskontrolle bleibt möglich, wenn der Anbieter belegt, dass die ausländische Kontrolle den Dienst weder einschränken noch auf Kundendaten zugreifen, ihn stören oder ausländische Sanktionen durchsetzen kann (2.1 g), und dass Tochtergesellschaften außerhalb der EU wirksam getrennt sind (2.1 k).
- Stufe 3: keine Drittstaatskontrolle, mit einer Ausnahme. Nach Art. 18 kann die Kommission „assoziierte Drittländer“ bestimmen, deren Anbieter für Stufe 3 auditiert werden dürfen. Die sechs Bedingungen umfassen einen DSGVO-Angemessenheitsbeschluss, keine Zugriffsbefugnisse, die Art. 32 Data Act widersprechen, keine Befugnis, Dienstunterbrechungen oder Sanktionsbefolgung zu erzwingen, einen offenen Markt und Gegenseitigkeit bei öffentlichen Cloud-Ausschreibungen.
- Stufe 4: überhaupt keine Drittstaatskontrolle, weder beim Anbieter noch bei Unterauftragnehmern.
Anhang III lässt die Prüfstelle die gesamte Eigentümerstruktur durchgehen: jede Beteiligung ab 5 % an Kapital oder Stimmrechten, Veto- und Benennungsrechte, kommerzielle oder finanzielle Bindungen mit vergleichbarem Einfluss. Ob ein Partnermodell, etwa ein europäischer Betreiber mit Hyperscaler-Technologie, eine Stufe erreicht, entscheiden also die Gesellschaftsdokumente des Betreibers, nicht der Marketingname der Region.
Ein redaktionelles Detail zeigt, wie früh der Text noch ist: Anhang II Nr. 3.1 Buchst. g verweist auf einen Durchführungsrechtsakt „nach Artikel 19“, assoziierte Drittländer stehen aber in Art. 18. Die Querverweise werden sich noch verschieben.
② Daten, Assets und Schlüssel
Ab Stufe 1 müssen Kundendaten einschließlich Metadaten und Telemetrie ausschließlich in der EU bleiben, und zwar jederzeit, vor, während und nach Konfiguration oder Nutzung des Dienstes. Auf den Stufen 1 bis 3 kann der öffentliche Auftraggeber ausdrücklich darauf verzichten. Infrastruktur und „Assets“ des Anbieters und seiner beteiligten Unterauftragnehmer müssen ebenfalls in der EU liegen (1.1 b, 2.1 b).
Die Stufen 2 bis 4 verbieten zusätzlich, Nutzungsdaten des Dienstes für Training oder Fine-Tuning von KI-Systemen zu verwenden, die ein Drittstaat oder eine Drittstaatsentität betreibt; die Daten dürfen die EU „in keinem Fall“ verlassen (2.1 f). Anhang III verlangt dafür Vertragsklauseln, Datenflussdiagramme mit den Berührungspunkten der MLOps-Pipelines, Model Cards und Datenherkunft pro Datensatz.
Stufe 4 ist bei der Datenhaltung merkwürdigerweise enger gefasst: Kriterium 4.1 c gilt nur für Kundendaten, die eine Risikobewertung als sensibel einstuft, dafür ohne Verzichtsmöglichkeit des Auftraggebers. Wir erwarten, dass die Gesetzgeber das glätten.
Und die Schlüssel? Anhang II kennt kein Kriterium für Schlüsselverwaltung. Schlüssel kommen über Anhang III ins Spiel. Erstens zählen zu den „Assets“ ausdrücklich kryptografische Materialien, die den Cloud-Dienst ermöglichen; Schlüssel müssen also in der EU liegen. Zweitens dürfen keine Kundendaten, „einschließlich verschlüsselter Daten“, ohne Zustimmung der öffentlichen Stelle die EU verlassen. Und ein drittstaatskontrollierter Anbieter muss belegen, dass er rechtlich, technisch und operativ nicht in der Lage ist, einer Zugriffsanfrage auf Kundendaten nachzukommen, auch nicht auf verschlüsselte. Verschlüsselung mit Schlüsseln außerhalb der Reichweite des Anbieters ist also kein Weg um die Datenhaltung herum, aber der stärkste Nachweis, den ein Anbieter der Stufe 2 für die Zusage „kein Zugriff“ liefern kann. Die Muster aus unserem Leitfaden zu souveräner Cloud auf Azure (kundenverwaltete Schlüssel in einem HSM in der EU, Confidential Computing für Daten in Verarbeitung) sind genau das, was eine Prüfstelle sehen wollen wird.
③ Betrieb und Personal
Diese Domäne wird am meisten wehtun, denn Follow-the-Sun-Betrieb ist Branchenstandard.
- Stufe 1: Support außerhalb der EU ist zulässig, wenn er nachvollziehbar, sicher und gesteuert ist und die operative Autonomie des Anbieters „in keiner Weise“ beeinträchtigt (1.1 d).
- Stufe 2: Das Personal sitzt in der EU, technischer und operativer Support wird „ausschließlich in der Union“ ausgelöst und erbracht (2.1 b, h). Der Auftraggeber kann zusätzlich Sicherheitsüberprüfungen und Unionsbürgerschaft verlangen (2.1 d).
- Stufe 3 und 4: Das Personal, auch das der Unterauftragnehmer, besteht aus Unionsbürgern, bei Verschlusssachen mit nationaler Sicherheitsüberprüfung; Support leisten Personen mit Wohnsitz in der EU und Dritte ohne Drittstaatskontrolle.
Anhang III präzisiert, was „Support“ heißt: Helpdesk, Infrastrukturadministration, SOC- und NOC-Betrieb, privilegierte Zugriffe, Backup und Disaster Recovery, einschließlich des Zugriffspfads zum Betrieb des Dienstes. Admin-Zugriffe müssen über Pfade in der EU laufen, belegt durch geografisch beschränkte Netzwerkkontrollen und Privileged Access Management. Betreibt Ihr Managed-Service-Partner den 24/7-Desk außerhalb der EU, scheidet Stufe 2 für diesen Dienst aus, ganz gleich, wie die Region heißt.
④ Zertifizierung
Stufe 1 verlangt den Nachweis von Cybersicherheit nach dem Stand der Technik. Die Stufen 2 und 3 verlangen ein europäisches Cybersicherheitszertifikat mindestens der Vertrauenswürdigkeitsstufe „mittel“, Stufe 4 mindestens „hoch“, nach einem Cloud-Schema unter dem Cybersecurity Act (Verordnung (EU) 2019/881). Gemeint ist EUCS, das nach allem, was wir prüfen konnten, weiterhin nicht angenommen ist. Der CADA weicht deshalb auf nationale Schemata aus, „soweit vorhanden“, ansonsten auf die höchsten Cybersicherheitsstandards nach Unionsrecht. Anhang III nennt für die Übergangszeit auch Zertifikate nach CEN/TS 18026:2024.
Für deutsche Auftraggeber liegt der BSI-Kriterienkatalog C5 nahe, den wir in unserem Leitfaden zu BSI C5 behandeln. Ob ein C5-Testat als „nationales Cybersicherheitszertifizierungsschema“ im Sinne des CADA zählt, ist offen. Der Rat führt die Abstimmung mit der anstehenden Überarbeitung des Cybersecurity Act als ungelöste Frage.
⑤ Software-Lieferkette
Stufe 1 verlangt nur volle Transparenz und Due Diligence bei Unterauftragnehmern. Ab Stufe 2 muss der Anbieter nachweisen:
- eine vollständige, aktuelle SBOM (nach der Definition des CRA) und eine Liste der für den Dienst relevanten Abhängigkeiten, zugänglich für die Prüfstelle;
- bei Software, die einer Drittstaatsentität gehört oder von ihr lizenziert ist, Kontrollen, die Fernfunktionen sperren, mit denen sich ein System „wesentlich manipulieren oder stören“ ließe, auch bei Updates, dazu Quellcode-Audits sicherheitsrelevanter Komponenten und einen dokumentierten Migrationsplan für den Fall, dass der Hersteller ausfällt oder ein Drittstaat Beschränkungen verhängt;
- dieselben Kontrollen für Open-Source-Komponenten (2.1 j).
Anhang III geht weiter: Er verlangt alternative Software oder zumindest eine Rückfalllösung mit minimal funktionsfähigem Umfang, getestet, mit Umstiegsplan, und gibt der Prüfstelle ein Recht auf Quellcode-Einsicht. Stufe 4 ersetzt die Schutzmaßnahmen durch einen harten Test: Kein Drittstaat darf wirksame Kontrolle über Entwurf, Entwicklung, Wartung und Weiterentwicklung der Komponenten ausüben. Wörtlich genommen trifft das jede proprietäre außereuropäische Datenbank, jeden Hypervisor und jedes Betriebssystem im Stack. An diesem Kriterium erwarten wir den härtesten Streit.
Wie ein Dienst eine Stufe erhält
Anerkannt wird der einzelne Dienst, nicht der Anbieter, und zwar über die zuständige nationale Behörde am Ort der Hauptniederlassung (Art. 25 Abs. 4).
Einige Details sind für Käufer und Anbieter wichtig:
- Abkürzung für KMU: Die EU-Konformitätserklärung eines KMU-Anbieters für Stufe 1 gilt automatisch in allen Mitgliedstaaten (Art. 17 Abs. 3).
- Strenge Unabhängigkeit der Prüfstellen: Wörtlich genommen schließt Art. 20 Abs. 4 eine Prüfstelle aus, die denselben Anbieter in den vorangegangenen zehn Jahren auditiert hat, während die jährliche Überprüfung (im Ratstext alle zwei Jahre) an „dieselbe oder eine andere“ Prüfstelle gehen darf. Das muss geklärt werden.
- Transparenz und Rechtsbehelfe: Anbieter müssen wesentliche Änderungen wie neue Eigentümer umgehend melden (Art. 23), Widerrufe bleiben fünf Jahre öffentlich sichtbar (Art. 22 Abs. 3), und Kunden können Schadensersatz für Verstöße eines Anbieters verlangen (Art. 24 Abs. 3).
- Die Kriterien können sich bewegen: Die Kommission darf die Anhänge II und III per delegiertem Rechtsakt ändern und muss sie alle 18 Monate überprüfen (Art. 16 Abs. 2 und 3). Der Rat will diese Befugnis für bestimmte Kriterien einschränken.
Wer was beschaffen muss
Art. 29 verpflichtet Mitgliedstaaten und Unionseinrichtungen, binnen eines Jahres nach Inkrafttreten und danach alle zwei Jahre Risikobewertungen durchzuführen. Sie bestimmen, welche cloud-gestützten Tätigkeiten zur Aufrechterhaltung der öffentlichen Ordnung beitragen, und zwar in den Sektoren der Anhänge I und II NIS2 sowie in nationaler und innerer Sicherheit, Grenzschutz, Verteidigung, Justiz und Strafverfolgung, und wählen Stufe 2, 3 oder 4. Die Methodik der Kommission soll festlegen, wie die höchste Stufe für die kritischsten Tätigkeiten, ausdrücklich einschließlich Verteidigung, eingesetzt wird.
Art. 30 setzt dann die Beschaffungsregel. Tätigkeiten ohne Bezug zur öffentlichen Ordnung nutzen Dienste der Stufe 1. Erfasste Tätigkeiten dürfen nur Dienste der Stufe 2, 3 oder 4 beschaffen. Ausnahmen gibt es, wenn kein anerkannter Dienst passt, eine Ausschreibung im Vorjahr gescheitert ist oder die Kosten unverhältnismäßig wären. Verlangt die Risikobewertung einen Wechsel, bleiben 12 Monate für die Migration (im Ratstext 18). Art. 29 Abs. 9 fordert zudem, Multi-Vendor- oder Multi-Cloud-Strategien zu prüfen.
Die Privatwirtschaft bleibt weitgehend Zuschauer. Einrichtungen nach Anhang I NIS2, die keine öffentlichen Stellen sind, „können“ vergleichbare Bewertungen durchführen (Art. 31 Abs. 1); die Kommission könnte das für hochkritische Sektoren per delegiertem Rechtsakt vorschreiben (Art. 31 Abs. 3). Der Ratskompromiss streicht diese Befugnis, erstreckt die Beschaffungsregeln aber auf Sektorenauftraggeber nach Richtlinie 2014/25/EU, etwa Strom- und Wasserversorger.
Bei Ausschreibungen für innovative Cloud- und KI-Dienste wird der „Mehrwert für die Union“ nach Art. 32 zum verpflichtenden, aber „ergänzenden und nicht ausschlaggebenden“ Zuschlagskriterium; Art. 33 Abs. 4 gibt den Mitgliedstaaten das Ziel vor, mindestens 25 % ihrer gesamten Cloud- und KI-Beschaffung an innovative KMU zu vergeben (der Rat streicht die Quote).
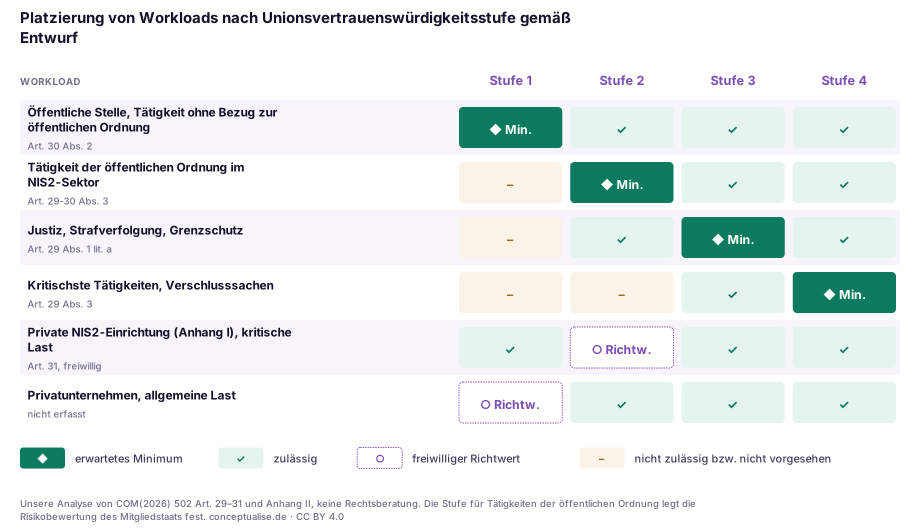
Die Matrix ist unsere Lesart, keine rechtliche Festlegung. Wo das Minimum innerhalb der Stufen 2 bis 4 liegt, entscheidet der Mitgliedstaat; wir markieren, wo wir es erwarten. Für Unternehmen ist der CADA ein Richtwert: Die Kriterien der Stufe 1 sind eine gute Basis-Checkliste für jede Cloud-Ausschreibung, Stufe 2 ein sinnvolles Ziel für kritische Workloads regulierter Unternehmen.
Was die Zahlen sagen
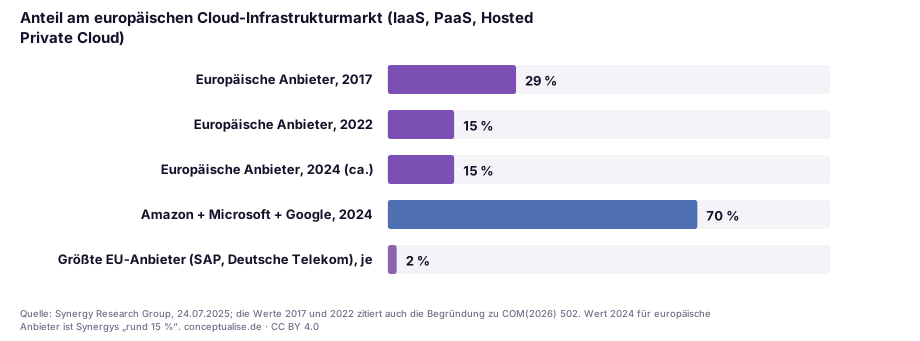
Drei Lesarten sind für die Planung wichtig.
Erstens fehlt dem Markt kein Wachstum, sondern Anteil. Laut Synergy haben europäische Anbieter ihren Umsatz zwischen 2017 und 2024 mehr als verdreifacht, ihren Anteil aber halbiert, weil der Markt auf etwa das Sechsfache wuchs. Eine Untergrenze bei Stufe 1 dreht das allein nicht, denn Stufe 1 ist bewusst auch für drittstaatskontrollierte Anbieter erreichbar.
Zweitens ist das Angebot auf den höheren Stufen dünn, und Europas größte Anbieter sind klein. SAP und die Deutsche Telekom führen die europäischen Anbieter mit je etwa 2 % an, so Synergy. Von den vier Gewinnern der Kommissionsausschreibung vom April 2026 erreichten drei SEAL-3 und einer SEAL-2. SEAL und CADA-Stufen sind verschiedene Skalen und lassen sich nicht aufeinander abbilden. Aber das Ergebnis zeigt eine kurze Liste für alles oberhalb der Untergrenze.
Drittens kostet ein Fehler eine erzwungene Migration. Hebt eine Risikobewertung eine Workload auf eine höhere Stufe, bleiben laut Entwurf 12 Monate. Zusammen mit den Wechselregeln des Data Act, nach denen ab dem 12. Januar 2027 keine Wechselentgelte mehr anfallen dürfen, wird Exit-Fähigkeit zur Designeigenschaft statt zur Vertragsanlage. Unser Cloud-Exit-Runbook nach DORA zeigt die Mechanik.
Wohin Rat und Parlament steuern
Der erste Kompromisstext der Präsidentschaft zu Titel IV (vorgestellt am 10. November 2026) ändert Punkte, die Architekten kennen sollten:
| Thema | Kommissionsvorschlag | Ratskompromiss (erster Entwurf, Nov. 2026) |
|---|---|---|
| Überprüfung des Audits | Jährlich (Art. 20 Abs. 8) | Alle zwei Jahre |
| Migration nach Risikobewertung | ≤ 12 Monate | ≤ 18 Monate, ausnahmsweise verlängerbar |
| Korrektur nationaler Stufen durch die Kommission | Durchführungsrechtsakt | Empfehlung, Antwort des Mitgliedstaats binnen 3 Monaten |
| Nationale Sicherheit und Verteidigung | Teil der Risikobewertung | Herausgenommen |
| Privatwirtschaft | Delegierter Rechtsakt könnte Bewertungen vorschreiben | Befugnis gestrichen; Sektorenauftraggeber nach RL 2014/25/EU einbezogen |
| Kriterium der öffentlichen Ordnung | Für Stufe 1 nicht genannt | Gilt klargestellt auch für Stufe 1 |
| Geldbußen | Den Mitgliedstaaten überlassen | Obergrenzen ergänzt |
| Geltungsbeginn | Inkrafttreten + 12 Monate | + 18 Monate |
Offen sind laut Präsidentschaft unter anderem eine schlankere Anerkennungsarchitektur, Ausnahmen für nationale Sicherheit nach dem Vorbild von Art. 2 KI-Verordnung und die Abstimmung mit der anstehenden Überarbeitung des Cybersecurity Act.
Im Parlament teilen sich ITRE (Berichterstatter Diego Solier, EKR) und IMCO (Reinier van Lanschot, Grüne/EFA) das Dossier im gemeinsamen Ausschussverfahren. Ihr Berichtsentwurf vom 11. November 2026 betont laut Presseberichten gemeinsame Standards, besseren Schutz kritischer Sektoren wie Gesundheit, Energie und Verkehr sowie mehr öffentliche Aufträge an europäische Anbieter. Den Änderungstext haben wir noch nicht gesehen, daher spekulieren wir nicht über die Stufen. Die Ausschussberatung ist für den 1. Dezember 2026 angesetzt, die Abstimmung im Ausschuss vorläufig für Mitte März 2027.
Aus einem aktuellen Projekt
In einem aktuellen Projekt mit einem DACH-Unternehmen, das IT für öffentliche Auftraggeber betreibt, haben wir den Entwurf von Anhang II als Probelauf genutzt, bevor eine Ausschreibung ihn verlangt. Wir haben das Anwendungsportfolio erst gegen den Test aus Art. 29 gemappt, dann gegen die Stufen 1 und 2. Die Klassifizierung war der leichte Teil, die Nachweise nicht.
Drei Lücken tauchten fast überall auf. Telemetrie und Support-Diagnosedaten verließen in mehreren SaaS-Produkten standardmäßig die EU, obwohl die Primärdaten in einer deutschen Region lagen. Privilegierte Zugriffe auf mindestens einen Managed Service liefen über eine globale Support-Organisation, was am Support-Kriterium der Stufe 2 scheitern würde, egal wie der Vertrag formuliert ist. Und für die wichtigsten Managed Services konnte niemand eine SBOM vorlegen, geschweige denn eine getestete Alternative. Nichts davon erforderte eine neue Cloud. Es brauchte Datenflussdiagramme inklusive Control Plane, eine Übersicht, wer sich von wo anmelden kann, und Vertragsformulierungen, die ein Audit überstehen.
Die Anbieter-Checkliste: Was Sie jetzt anfordern sollten
Einen Dienst „nach CADA Stufe 2“ können Sie heute nicht kaufen, weil noch keiner anerkannt ist. Sie können aber die Nachweise anfordern, die Anhang III verlangen wird. So wird die nächste Vertragsverlängerung zur Vorbereitung statt zum Ratespiel.
| Kriterium Anhang II | Anzufordernde Nachweise (Anhang III) | Typische Lücke |
|---|---|---|
| a) Niederlassung in der EU | Handelsregisterauszüge, EU-Personal und -Bankverbindungen, BRIS-/VIES-Einträge | EU-Gesellschaft ist reine Vertriebshülle |
| b) Standort von Infrastruktur, Assets, Personal | Genaue Adressen für Primär-, Backup-, DR- und Log-Speicher; Asset-Register inkl. Schlüsselmaterial | Logs und Backups in einem „globalen“ Dienst |
| c) Datenhaltung inkl. Metadaten und Telemetrie | Datenflussdiagramm inkl. Control Plane; Zugriffslogs; Data-Boundary-Zusagen | Telemetrie und Support-Pakete werden standardmäßig exportiert |
| d) Staatsangehörigkeit und Überprüfung (Stufe 2 auf Verlangen, Stufe 3/4) | Zugriffsrichtlinien, Prüfverfahren | Admin-Rollen lassen sich nicht nach Staatsangehörigkeit einschränken |
| e) Zertifizierung | EUCS, sobald verfügbar; bis dahin nationales Schema oder CEN/TS 18026 | Zertifikatsumfang deckt den gekauften Dienst nicht ab |
| f) Kein Training von Drittstaats-KI | Vertragsklauseln, Model Cards, Datenherkunft | Klauseln zur „Produktverbesserung“ erlauben Weiterverwendung |
| g) Drittstaatskontrolle | Eigentümerkette bis zum letzten Eigentümer, Governance-Rechte, Ablehnungsprotokolle | Muttergesellschaft besetzt den Vorstand |
| h) Support nur in der EU | Unterauftragnehmerregister, Admin-Zugriffspfade in der EU | Follow-the-Sun-Desk; Break-Glass aus dem Ausland |
| i)/j) Lieferkette | SBOM, Herkunft der Abhängigkeiten, Kontrollen gegen Fernfunktionen, getesteter Exit-Plan | Keine SBOM für Managed Services; kein Umstiegstest |
Governance für europäische Unternehmen
Diese Regelwerke greifen tatsächlich mit dem CADA ineinander:
- NIS2 (Richtlinie (EU) 2022/2555): Der CADA übernimmt die Cloud-Definitionen und grenzt die Risikobewertung über die Sektoren der Anhänge I und II ab. Für NIS2-Einrichtungen sind Lieferkettenmaßnahmen nach Art. 21 und eine CADA-artige Anbieterbewertung dieselbe Arbeit.
- DORA (Verordnung (EU) 2022/2554): Finanzunternehmen sind keine CADA-Käufer, doch Art. 28 Abs. 8 DORA verlangt bereits Exit-Strategien für kritische IKT-Dienste. Die Exit-Nachweise aus Anhang III sind eine gute Vorlage.
- Data Act (Verordnung (EU) 2023/2854): Art. 18 CADA nutzt Art. 32 Data Act zum staatlichen Zugriff als Prüfmaßstab für assoziierte Drittländer, und die Wechselregeln verbilligen erzwungene Migrationen.
- Cyber Resilience Act (Verordnung (EU) 2024/2847): Der CADA übernimmt die CRA-Definitionen von Software, Komponente und SBOM. Wer CRA-taugliche SBOMs erzeugt, ist bei Kriterium i) im Vorteil.
- DSGVO: Ein Angemessenheitsbeschluss ist die erste Bedingung für ein assoziiertes Drittland, doch die Datenhaltungsregeln des CADA gehen weiter als die Übermittlungsregeln der DSGVO, weil sie auch nicht-personenbezogene Daten, Metadaten und Telemetrie erfassen.
- KI-Verordnung: Der CADA übernimmt deren Definition eines KI-Systems und gibt dem KI-Gremium eine beratende Rolle bei den nationalen Strategien. An den Pflichten der KI-Verordnung ändert er nichts.
Bevor Sie Anbieter im Detail vergleichen, lesen Sie unseren Vergleich souveräner Clouds und unsere weiterhin gültige Einordnung zu Gaia-X und souveräner Cloud.
Ein pragmatischer Einführungspfad
- Workloads jetzt klassifizieren. Wenden Sie den Test aus Art. 29 selbst an: Welche Anwendungen stützen Tätigkeiten der öffentlichen Ordnung in NIS2-Sektoren, Justiz, Strafverfolgung oder Sicherheit? Dokumentieren Sie Datensensibilität, Risiko eines Drittstaatszugriffs und Folgen einer Störung.
- Zielstufe je Workload-Klasse festlegen. Nehmen Sie die Matrix als Ausgangspunkt und setzen Sie Stufe 2 als realistisches Ziel für kritische Workloads, solange Ihr Sektor oder Mitgliedstaat nichts Höheres signalisiert.
- Nachweise nach Anhang III bei der nächsten Verlängerung einholen. Fordern Sie Datenflussdiagramme inklusive Control Plane und Telemetrie, das Support- und Admin-Zugriffsmodell, die Eigentümerstruktur und SBOMs an. Halten Sie die Antworten im Lieferantenrisikoregister fest.
- Die Lücken technisch schließen. Kundenverwaltete Schlüssel in einem HSM in der EU, Admin-Pfade nur aus der EU, Log- und Backup-Residenz und ein getesteter Exit-Weg für die zwei oder drei Dienste, von denen Sie am stärksten abhängen.
- Die Texte quartalsweise verfolgen. Beobachten Sie den zweiten Kompromisstext des Rates (ab Dezember 2026), die Abstimmung im Parlamentsausschuss (vorläufig März 2027) und die Durchführungsrechtsakte der Kommission zur Methodik der Risikobewertung. Passen Sie die Ziele an, sobald die Stufen feststehen.
Das Fazit
Der CADA ist der erste ernsthafte Versuch, „souveräne Cloud“ vom Marketingbegriff zu auditierbaren Kriterien zu machen, und schon dafür sollten Architekten ihn begrüßen. Der Entwurf ist dort klar, wo es am meisten zählt: Datenhaltung umfasst Metadaten und Telemetrie, der Ort des Supports zählt so viel wie der Ort der Daten, und Kontrolle wird an der Eigentümerstruktur gemessen. Schwach ist er dort, wo Ingenieure es zuerst spüren: Schlüssel und Verschlüsselung regelt er nur mittelbar, der Lieferkettentest der Stufe 4 ist für einen gängigen Stack kaum erfüllbar, und der Text enthält noch fehlerhafte Querverweise.
Warten Sie nicht bis 2029. Die Nachweise, die der CADA verlangen wird (Datenflüsse, Admin-Pfade, Eigentum, SBOMs, ein getesteter Exit), sollte gute Cloud-Governance ohnehin haben. Sammeln Sie sie jetzt, dann wird die spätere Stufe zur Formsache statt zur Migration.
Wenn Sie Ihren Bestand gegen die CADA-Stufen klassifizieren oder Landing Zone, Schlüsselhoheit und Exit-Plan hinter einem Anspruch auf Stufe 2 aufbauen wollen: Unsere Cloud-Architektur-Praxis macht genau das mit europäischen Kunden aus dem öffentlichen Sektor und regulierten Branchen.
FAQ
Ist der Cloud and AI Development Act schon geltendes Recht?
Nein. Die Kommission hat ihn am 3. Juni 2026 als COM(2026) 502 vorgeschlagen. Mit Stand 15. November 2026 arbeitet der Rat an einem ersten Kompromisstext, und die Ko-Berichterstatter des Europäischen Parlaments haben am 11. November 2026 ihren Berichtsentwurf vorgestellt. Trilogverhandlungen haben noch nicht begonnen. Politisches Ziel ist die Annahme im vierten Quartal 2027; gelten soll die Verordnung 12 Monate nach Inkrafttreten, im Ratstext 18 Monate.
Was sind die vier Unionsvertrauenswürdigkeitsstufen des CADA?
Es sind kumulative Stufen aus Anhang II des Entwurfs. Stufe 1 verlangt einen in der EU niedergelassenen Anbieter und EU-Datenhaltung einschließlich Metadaten und Telemetrie, nachgewiesen per Selbstbewertung. Stufe 2 ergänzt Personal und Support in der EU, ein EU-Zertifikat mindestens der Stufe ‚mittel‘, SBOMs und Schutz vor Drittstaatskontrolle. Stufe 3 schließt Drittstaatskontrolle aus, außer bei assoziierten Drittländern, und verlangt Unionsbürger als Personal. Stufe 4 schließt sie ausnahmslos aus und verlangt ‚hoch‘ sowie Kontrolle über Softwarekomponenten.
Gilt der CADA auch für Unternehmen der Privatwirtschaft?
Als Käufer nicht unmittelbar. Die Beschaffungspflichten treffen Unionseinrichtungen und öffentliche Auftraggeber. Private Einrichtungen nach Anhang I NIS2 können nach Art. 31 vergleichbare Bewertungen durchführen; die Kommission könnte das für hochkritische Sektoren per delegiertem Rechtsakt vorschreiben, eine Befugnis, die der Ratskompromiss streicht. Der Ratstext würde dafür Sektorenauftraggeber nach Richtlinie 2014/25/EU einbeziehen. Cloud-Anbieter mit öffentlichen Kunden sind direkt betroffen.
Kann die souveräne Cloud eines US-Hyperscalers eine CADA-Stufe erreichen?
Nach dem Entwurf kann ein drittstaatskontrollierter Anbieter Stufe 1 erreichen, Stufe 2 nur mit dem Nachweis, dass die ausländische Muttergesellschaft weder auf Kundendaten zugreifen noch den Dienst stören oder ausländische Sanktionen durchsetzen kann. Stufe 3 setzt einen Durchführungsrechtsakt voraus, der das Herkunftsland als assoziiertes Drittland nach Art. 18 bestimmt. Stufe 4 schließt Drittstaatskontrolle vollständig aus. Partnermodelle mit einem EU-kontrollierten Betreiber werden nach dessen Eigentum und Kontrolle bewertet.
Wie hängen CADA, EUCS und das Cloud Sovereignty Framework der Kommission zusammen?
Der CADA verlangt für die Stufen 2 und 3 ein EU-Cybersicherheitszertifikat mindestens der Vertrauenswürdigkeitsstufe ‚mittel‘ und für Stufe 4 ‚hoch‘, nach einem Cloud-Schema unter dem Cybersecurity Act, also EUCS, sobald es existiert. Bis dahin gelten nationale Schemata. Das Cloud Sovereignty Framework der Kommission mit SEAL-0 bis SEAL-4 ist ein Vergabewerkzeug, das sie für ihre Ausschreibung im April 2026 genutzt hat, und nicht Teil des CADA-Rechtstexts.
Was sollten Architekten tun, bevor der CADA verabschiedet ist?
Workloads nach dem Test der öffentlichen Ordnung aus Art. 29 klassifizieren, bestehende Anbieter gegen die Kriterien aus Anhang II für die erwartete Stufe prüfen und die Nachweise aus Anhang III sammeln: Datenflussdiagramme inklusive Metadaten und Telemetrie, Support- und Admin-Zugriffsorte, Eigentum und Kontrolle, SBOMs und einen Exit-Plan. Vertragsklauseln und Schlüsselhoheit so gestalten, dass ein Anbieterwechsel möglich bleibt, und die Texte von Rat und Parlament verfolgen.
Quellen
Geprüft am 15. November 2026. Dieser Artikel beschreibt einen Gesetzesentwurf und ist keine Rechtsberatung.
Tier A: Primärquellen und Behörden
- Europäische Kommission: Vorschlag für den Cloud and AI Development Act (CADA), COM(2026) 502, Verordnungstext, Anhänge und Folgenabschätzung, 3. Juni 2026: Art. 1–2, 10–13, 16–34, 41–48; Anhänge II und III; Begründung; Finanzbogen
- EUR-Lex: 52026PC0502, deutsche Fassung
- Rat der EU: Fortschrittsbericht der Präsidentschaft zum Cloud and AI Development Act, Dok. 15300/26, 13. November 2026
- Rat der EU: Übermittelter Kommissionsvorschlag, Dok. 10104/26, 4. Juni 2026
- Europäisches Parlament, Legislative Observatory: Verfahren 2026/0138(COD)
- Europäische Kommission: Commission advances cloud sovereignty through strategic procurement, 17. April 2026
- Richtlinie (EU) 2022/2555 (NIS2); Verordnung (EU) 2022/2554 (DORA), Art. 28 Abs. 8; Verordnung (EU) 2023/2854 (Data Act), Art. 29 und 32; Verordnung (EU) 2024/2847 (CRA), Art. 3; Verordnung (EU) 2019/881 (Cybersecurity Act)
Tier B: Forschung, Analyse und Berichterstattung
- Synergy Research Group: European Cloud Providers' Local Market Share Now Holds Steady at 15%, 24. Juli 2025
- Euronews: EU lawmakers push to reduce Europe's dependence on foreign cloud providers, 11. November 2026
- activeMind.legal: Leitfaden zum Cloud and AI Development Act (CADA)
Tier C: Hersteller und richtungsweisend
Themen