Deepfake-CEO-Fraud: Kontrollen für die Zahlungsfreigabe
Deepfake-CEO-Fraud überlistet Augen und Ohren, nicht Prozesse. Sechs Kontrollen für die Finanzabteilung, vom Rückruf bis zur Empfängerüberprüfung.
Anfang 2024 nahm ein Mitarbeiter der Finanzabteilung im Hongkonger Büro von Arup an einer Videokonferenz teil, mit Personen, die er für den Finanzvorstand und weitere Kollegen hielt. Danach veranlasste er laut CNN 15 Überweisungen über insgesamt 200 Millionen Hongkong-Dollar, rund 25,6 Millionen US-Dollar. Alle anderen Teilnehmer im Call waren Deepfakes. Arup bestätigte später, dass „fake voices and images" eingesetzt wurden.
Die übliche Lehre aus dem Fall ist die falsche. Das Problem war nicht, dass die Fälschung zu gut war. Das Problem war, dass eine einzelne Person auf Grundlage eines Videocalls 25 Millionen Dollar bewegen konnte. Dieser Beitrag richtet sich an alle, die diesen Prozess verantworten: CFOs, Leitungen von Treasury und Kreditorenbuchhaltung, CISOs und die Architekten, die ERP und Bank verbinden. Wir legen sechs Kontrollen auf einen Freigabeprozess und prüfen sie an den Fällen, die tatsächlich dokumentiert sind.
TL;DR / Das Wichtigste in Kürze
- Deepfakes ändern den Überbringer, nicht den Betrug. Es bleibt Business E-Mail Compromise: Eile, Geheimhaltung, Autorität, neues Konto. Das FBI verzeichnete 2025 BEC-Schäden von 3,05 Mrd. US-Dollar; Meldungen mit KI-Bezug machten davon 30,3 Mio. aus.
- Lassen Sie niemanden Gesichter beurteilen. Selbst spezialisierte Detektoren sind unzuverlässig. Bauen Sie einen Prozess, in dem das niemand muss.
- Der Rückruf über einen zweiten Kanal bricht jeden dokumentierten Fall. Auflegen, unter der Verzeichnisnummer zurückrufen. In unserer Analyse hätte das alle fünf Fälle mit Schaden oder Einbruch gestoppt.
- Die Empfängerüberprüfung hilft, mit Grenzen. Banken im Euroraum bieten sie seit dem 9. Oktober 2025 an. Sie erkennt Namensabweichungen, keine Finanzagenten-Konten.
- „Überspringen" ist der Alarm. Eine Führungskraft, die verlangt, einen Prüfschritt auszulassen, hat ihn nicht bestanden. Schreiben Sie diesen Satz in die Richtlinie.

Download: Editierbare draw.io-Datei · In diagrams.net öffnen · Diagrammdaten (CSV)
Warum das jetzt zählt
Seit 2019 haben sich zwei Dinge geändert. Erstens die Kosten. Damals überwies, wie CNBC später zusammenfasste, der CEO eines britischen Energieunternehmens 220.000 Euro, nachdem Betrüger am Telefon den Chef der Muttergesellschaft imitiert hatten. Heute sind Klon-Werkzeuge Massenware, und jedes börsennotierte Unternehmen veröffentlicht stundenlang Audio seiner Vorstände in Analystencalls und Keynotes. Der CEO von Wiz berichtete, die Angreifer hätten seine Stimme 2024 aus einem Konferenzvortrag gebaut.
Zweitens das Volumen. FinCEN, die Financial Intelligence Unit des US-Finanzministeriums, veröffentlichte im November 2024 den Alert FIN-2024-Alert004, nachdem sie ab 2023 mehr Verdachtsmeldungen mit Deepfake-Bezug beobachtet hatte. Der Internet Crime Report 2025 des FBI, erschienen im April 2026, zählt 22.364 Meldungen mit KI-Bezug und 893 Millionen US-Dollar Schaden. Deloitte prognostiziert, dass generative KI die Betrugsschäden in den USA von 12,3 Milliarden US-Dollar 2023 auf 40 Milliarden bis 2027 treiben könnte. Das ist eine Prognose, keine Messung.
Keine dieser Zahlen ist europäisch. Eine EU-weite, belastbare Statistik zu Deepfake-Zahlungsbetrug haben wir nicht gefunden. Im DACH-Raum ist die Fake-President-Masche seit einem Jahrzehnt bekannt; der österreichische Luftfahrtzulieferer FACC meldete 2016 laut Reuters einen Schaden von rund 42 Millionen Euro. Deepfakes machen den falschen Präsidenten nur glaubwürdiger.
Der Freigabeprozess, Schritt für Schritt
Die Grafik wendet eine Regel sechsmal an: Jeder Prüfschritt läuft über einen Kanal, den der Angreifer nicht kontrolliert. Die Nummern entsprechen den Markierungen.
① Anfrage einstufen
Stufen Sie eine Anfrage als hohes Risiko ein, wenn sie neue oder geänderte Bankdaten, Eile oder Vertraulichkeit, eine direkte Anfrage aus der Geschäftsleitung am Workflow vorbei, einen Betrag über der Schwelle oder einen Kanalwechsel enthält („Lassen Sie uns auf WhatsApp weitermachen"). FinCEN nennt einen Wechsel des Kommunikationswegs, begründet mit „technischen Problemen", als Warnsignal bei Identitätsprüfungen; für Zahlungsanfragen gilt dieselbe Logik.
Legen Sie diese Kriterien als Pflichtfelder im Zahlungsworkflow an. Wenn Mitarbeitende selbst entscheiden müssen, ob sich etwas riskant „anfühlt", hat der Angreifer den Streit um die Dringlichkeit schon gewonnen.
② Rückruf über einen zweiten Kanal
Das ist die wichtigste Kontrolle. Die Mitarbeiterin beendet das Gespräch und ruft unter einer Nummer aus dem Unternehmensverzeichnis oder HR-System zurück. Niemals eine Nummer, einen Link oder eine Einladung aus der Anfrage verwenden. Ab einer höheren Schwelle kommt eine vorab vereinbarte Kontrollfrage hinzu, die sich aus öffentlichem Material nicht beantworten lässt und regelmäßig wechselt.
Der Rückruf muss eine Person über einen getrennten Kanal erreichen, nicht denselben Chatverlauf. Der LastPass-Mitarbeiter erkannte den WhatsApp-Deepfake 2024 genau daran, dass er „außerhalb der normalen Geschäftskommunikation" kam. Und die Verweigerung muss sicher sein: eine schriftliche, vom CEO unterzeichnete Regel, dass niemand je kritisiert wird, weil er eine Zahlung für einen Rückruf verzögert.
③ Empfänger prüfen
Änderungen an Lieferantenbankdaten brauchen einen eigenen Prozess: von einer Person beantragt, per Rückruf beim bekannten Ansprechpartner des Lieferanten bestätigt, von einer anderen Person freigegeben. Neue Empfänger bekommen eine Karenzzeit.
Ergänzen Sie die Empfängerüberprüfung (Verification of Payee, VoP) Ihrer Bank. Sie gleicht vor der Autorisierung einer Überweisung IBAN und Empfängername ab. Das fängt ein Konto, das auf einen anderen Namen lautet. Ein Konto eines Finanzagenten, das auf den eingegebenen Namen eröffnet wurde, fängt sie nicht, und außerhalb ihres Geltungsbereichs hilft sie gar nicht: Die Arup-Überweisungen liefen aus Hongkong.
④ Vier-Augen-Freigabe
Eine zweite Person, die nicht anfragt und nicht im Call war. Gefälschte „Kollegen" im Call können scheinbar zustimmen, deshalb muss die Freigabe im ERP oder Bankportal unter der eigenen Identität der freigebenden Person erfolgen. Erzwingen Sie Funktionstrennung im System: Wer einen Empfänger anlegt, darf keine Zahlung an ihn freigeben.
Das Vier-Augen-Prinzip begrenzt den Schaden, stoppt den Angriff aber selten. Vertraut die zweite Person demselben Call, werden zwei getäuscht statt einer.
⑤ Freigabe bei der Bank
Der letzte Prüfschritt liegt bei der Bank: Signatur mit Hardware-Token oder FIDO2-Schlüssel, Limits je Nutzer und ein Halt bei neuen Empfängern. Der Einbruch bei Retool 2023 begann mit einem Anruf: Der Angreifer gab sich als IT-Mitarbeiter aus, imitierte per Deepfake die Stimme eines echten Beschäftigten und erschlich sich so einen weiteren MFA-Code. Mit einem FIDO2-Schlüssel gibt es keinen Code, den man vorlesen kann. Unser Leitfaden zur passwortlosen Anmeldung mit Entra ID und FIDO2 beschreibt die Einführung.
⑥ Stoppen, eskalieren, zurückholen
Alle Prüfschritte teilen einen Abbruchpfad: Zahlung anhalten, Betrugsabteilung der Bank für einen Rückruf der Zahlung kontaktieren, IT-Sicherheit informieren, Beweise sichern. Rückrufe wirken in den ersten Stunden am besten. Unser Incident-Response-Playbook deckt die Security-Seite ab.
Was die Zahlen sagen
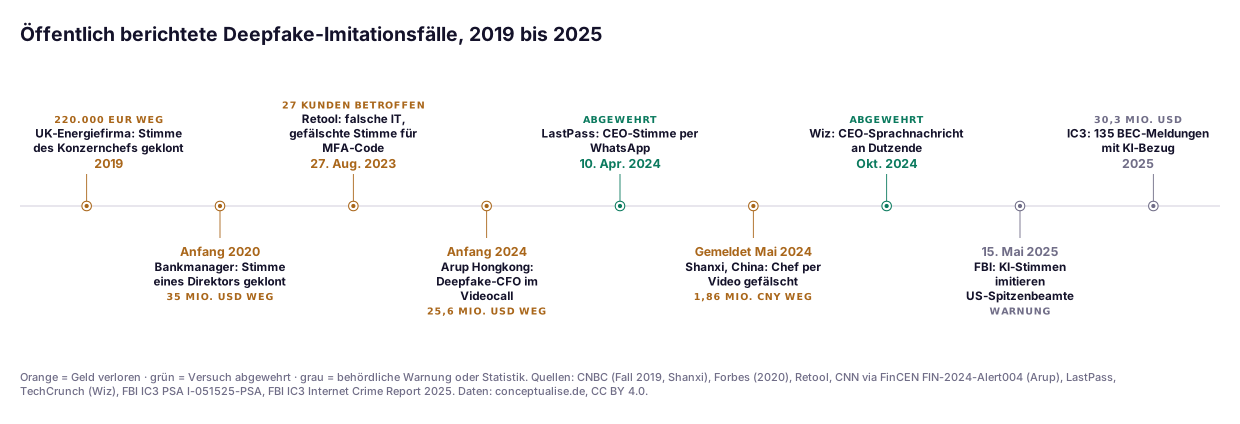
Wir haben nur Fälle mit benannter Quelle aufgenommen. Die gescheiterten Versuche bei LastPass und Wiz scheiterten, weil Beschäftigten der Kanal oder die Stimme seltsam vorkam, nicht weil Software anschlug. In jedem Schadensfall beschreiben die Berichte eine einzelne Person, die auf den Anruf hin handelte. Einen Fall aus 2026, der gut genug dokumentiert ist, haben wir nicht gefunden. Das ist eine Lücke in der öffentlichen Berichterstattung, kein Zeichen, dass die Angriffe aufgehört haben.
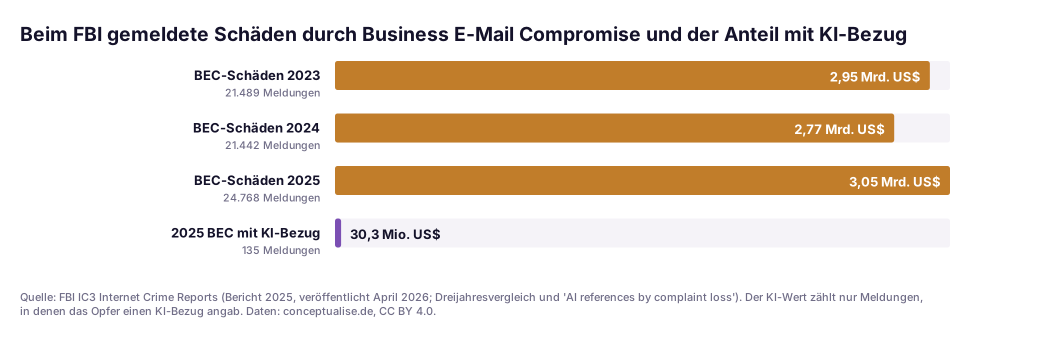
Das ist die Grafik für den Aufsichtsrat. Die beim FBI gemeldeten BEC-Schäden lagen 2023 bis 2025 stabil bei rund drei Milliarden US-Dollar pro Jahr; der Anteil mit KI-Bezug liegt bei etwa einem Prozent. Das ist sicher zu niedrig, weil viele Opfer nie erfahren, dass die Stimme synthetisch war. Die Schlussfolgerung bleibt: Deepfakes liefern einen alten Betrug aus, also sind die Kontrollen gegen den alten Betrug Ihre erste Linie.
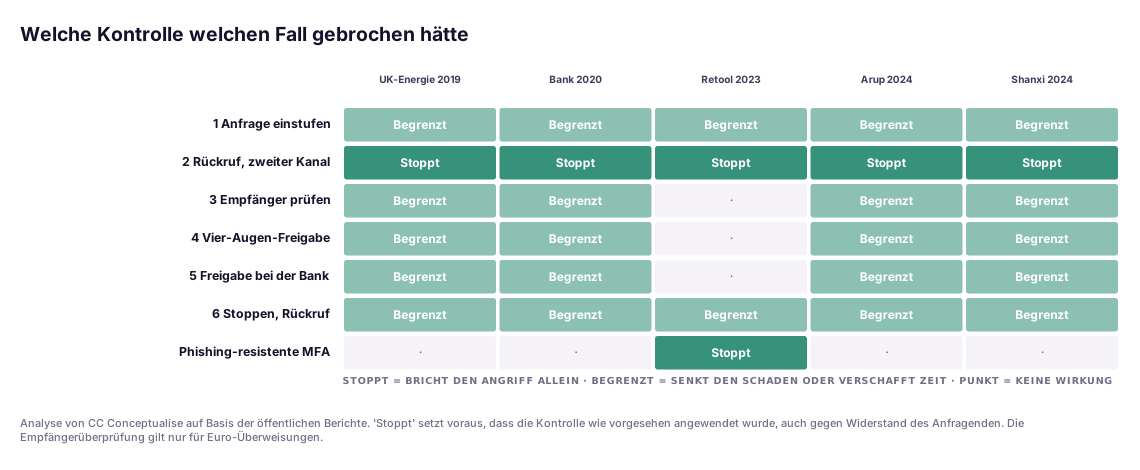
Das Raster ist unsere Analyse der öffentlichen Berichte, keine externe Datenquelle. Die Rückruf-Zeile ist durchgehend dunkelgrün, weil jeder dokumentierte Schaden darauf beruhte, dass das Opfer den Kanal des Angreifers akzeptierte. Die anderen Schritte begrenzen den Schaden. Phishing-resistente MFA stoppt nur Retool, wo der Angreifer Zugangsdaten wollte, keine Überweisung.
Aus einem aktuellen Projekt
In diesem Jahr sind wir mit dem Treasury-Team eines europäischen Fertigungsunternehmens aus dem Mittelstand den Zahlungsprozess durchgegangen. Auf dem Papier war er solide: Vier-Augen-Freigabe im ERP, Hardware-Token, jährliches Phishing-Training.
Dann fragten wir, was passiert, wenn die Finanzvorständin vom Flughafen anruft. Ihre Assistenz konnte eine „dringende" Zahlung anlegen, und der stellvertretende Leiter der Buchhaltung gab sie frei, weil echte Eilzahlungen genau so liefen. Beide bekamen ihre Anweisung aus demselben Anruf. Eine Rückrufregel gab es nicht, und die Mobilnummer der CFO stand auf der Website.
Die Abhilfe war günstig: Pflichtkriterien für hohes Risiko, Rückruf an die Verzeichnisnummer mit wechselnder Kontrollfrage und ein kurzes Video der CFO, in dem sie sagt, dass sie nie verlangen wird, den Rückruf auszulassen. Am schwierigsten war es, den Vorstand davon zu überzeugen, dass auch er zurückgerufen wird.
Die Checkliste: welche Prüfschritte für welche Anfrage
| Art der Anfrage | ① Einstufen | ② Rückruf | ③ Empfänger | ④ Vier Augen | ⑤ Bankfreigabe |
|---|---|---|---|---|---|
| Routinerechnung, bekannter Empfänger | Automatisch | Nein | Empfängerüberprüfung | Standard | Standard |
| Lieferant ändert Bankdaten | Hohes Risiko | Ja, bekannter Kontakt des Lieferanten | Stammdatenprozess + Empfängerüberprüfung | Ja | Halt bei erster Zahlung |
| Geschäftsleitung verlangt dringende oder vertrauliche Zahlung | Hohes Risiko | Ja, Verzeichnisnummer + Kontrollfrage | Empfängerüberprüfung + Karenzzeit | Ja, Freigebende nicht im Call | Limit + Halt bei neuem Empfänger |
| Anfrage per Videocall, Sprachnachricht oder Messenger | Hohes Risiko | Immer | Wie oben | Wie oben | Wie oben |
| Sammelzahlung aus dem ERP | Regeln für den Dateiinhalt | Bei neuen Empfängern | Kein Verzicht auf Empfängerüberprüfung ohne Ersatzkontrolle | Ja | Signierte Freigabe |
Governance für europäische Unternehmen
Empfängerüberprüfung. Die Verordnung (EU) 2024/886 hat Artikel 5c in die SEPA-Verordnung eingefügt. Zahlungsdienstleister im Euroraum müssen die Prüfung seit dem 9. Oktober 2025 für Überweisungen anbieten, solche in Mitgliedstaaten ohne Euro bis zum 9. Juli 2027. Nach Artikel 5c Absatz 6 können Nutzer, die keine Verbraucher sind, auf die Empfängerüberprüfung verzichten, wenn sie mehrere Zahlungsaufträge als Bündel einreichen. Genau so zahlen die meisten Treasury-Abteilungen; klären Sie, ob Ihre verzichtet hat. Nach Absatz 8 haftet eine Bank, die die Prüfung ordnungsgemäß erbracht hat, nicht schon deshalb, weil Sie trotz Warnung gezahlt haben.
NIS2. Artikel 21 Absatz 2 der Richtlinie (EU) 2022/2555 verlangt Cyberhygiene und Schulungen sowie, wo angemessen, gesicherte Sprach-, Video- und Textkommunikation. Artikel 20 Absatz 2 verpflichtet die Mitglieder der Leitungsorgane zu Schulungen. In Deutschland gilt das NIS2-Umsetzungsgesetz seit dem 6. Dezember 2025; unser Beitrag zur NIS2-Geschäftsleiterhaftung erklärt, warum die Geschäftsleitung das als eigene Pflicht behandeln sollte.
DORA. Artikel 13 Absatz 6 der Verordnung (EU) 2022/2554 macht Programme zur Sensibilisierung für IKT-Sicherheit und Schulungen zur digitalen operationalen Resilienz für alle Beschäftigten und die Geschäftsleitung von Finanzunternehmen verpflichtend. Eine Deepfake-Rückrufübung passt genau hinein.
KI-Verordnung und DSGVO. Seit dem 2. August 2026 verpflichtet Artikel 50 Absatz 4 der KI-Verordnung Betreiber, Deepfakes offenzulegen. Kriminelle halten sich nicht daran, als Kontrolle taugt das nicht. Verzichten Sie auf Stimmabdruck-Prüfungen für Führungskräfte: Biometrische Daten zur Identifizierung sind besondere Kategorien nach Artikel 9 DSGVO, und Stimmen sind genau das, was Angreifer klonen.
Ein pragmatischer Einführungspfad
- Woche 1: Wer kann allein Geld bewegen? Erfassen Sie jede Person und jedes System, das Empfänger anlegen oder Zahlungen freigeben kann, und jeden Pfad, auf dem eine Anweisung beides erreicht.
- Woche 2: Kriterien und Rückrufregel festlegen. Machen Sie die Hochrisiko-Kriterien zu Pflichtfeldern. Veröffentlichen Sie eine einseitige Rückrufregel, unterschrieben von CEO und CFO, mit dem Satz „Wer verlangt, das zu überspringen, hat den Test nicht bestanden".
- Wochen 3–4: die Bankseite. Klären Sie mit jeder Bank den Stand der Empfängerüberprüfung und einen etwaigen Verzicht für Sammelzahlungen. Setzen Sie Limits je Nutzer und einen Halt bei neuen Empfängern. Stellen Sie die Signatur auf Hardware-Token oder FIDO2-Schlüssel um.
- Monat 2: Stammdaten absichern. Führen Sie Bankdatenänderungen von Lieferanten über einen eigenen Prozess mit Rückruf und Karenzzeit. Nehmen Sie Mobilnummern der Geschäftsleitung von öffentlichen Seiten.
- Monat 3: üben. Führen Sie eine Übung mit einem einvernehmlich erstellten Stimmklon einer Führungskraft gegen Buchhaltung und Helpdesk durch und testen Sie danach einen Zahlungsrückruf mit Ihrer Bank. Wenn Sie Identity Threat Detection gegen Token-Diebstahl und AiTM-Phishing betreiben, nehmen Sie das Helpdesk-Szenario dort mit auf.
Das Fazit
Deepfake-CEO-Fraud sieht aus wie ein Technologieproblem, also greifen Unternehmen zu Detektoren und Schulungen zum Erkennen von Bildfehlern. Als Signal ist das in Ordnung, aber nichts davon sollte entscheiden, ob Geld das Unternehmen verlässt. Wenn Sie in diesem Quartal nur eine Sache ändern, machen Sie den Rückruf an die Verzeichnisnummer für jede Hochrisiko-Anfrage verpflichtend und behandeln Sie die Verweigerung als Warnsignal. Wenn es zwei sind, nehmen Sie Empfängeränderungen aus der Hand derjenigen, die die Anfrage erhalten. Der Arup-Mitarbeiter war nicht nachlässig. Er arbeitete in einem Prozess, in dem ein Videocall als Freigabe galt. Ändern Sie den Prozess, und die Qualität der Fälschung spielt keine Rolle mehr.
Für ein strukturiertes Review Ihrer Zahlungs- und Identitätskontrollen geht unser Zero-Trust-Team diesen Ablauf gemeinsam mit Finanzabteilung und IT durch. Am Ende steht die Tabelle oben, ausgefüllt für Ihre eigenen Gesellschaften.
FAQ
Was ist Deepfake-CEO-Fraud?
Es ist der klassische CEO-Fraud, auch Fake-President-Betrug oder Business E-Mail Compromise genannt, ergänzt um eine synthetische Stimme oder ein synthetisches Video. Angreifer klonen eine Führungskraft aus öffentlichem Material und drängen per Anruf oder Videokonferenz zu einer dringenden, vertraulichen Zahlung. Der bekannteste Fall ist Arup in Hongkong: Laut CNN 15 Überweisungen über insgesamt 200 Mio. HK$, rund 25,6 Mio. US$, nach einem Videocall mit einem gefälschten CFO.
Kann Deepfake-Erkennungssoftware solche Angriffe stoppen?
Allein nicht. Das BSI weist darauf hin, dass automatisierte Detektoren schlecht generalisieren und selbst angreifbar sind; das beste Modell der Deepfake Detection Challenge 2020 erreichte nur 65,18 Prozent Genauigkeit. Erkennung ist ein Signal für das Security-Team, keine Zahlungskontrolle.
Was ist ein Rückruf über einen zweiten Kanal und wie funktioniert er?
Die Mitarbeiterin beendet das Gespräch und ruft die Führungskraft unter einer Nummer aus dem Unternehmensverzeichnis zurück, nie unter einer Nummer aus der Anfrage. Bei Zahlungen mit hohem Risiko kommt eine vorab vereinbarte Kontrollfrage hinzu, die sich aus öffentlichem Material nicht beantworten lässt. Wer den Rückruf verweigert, hat den Prüfschritt nicht bestanden.
Schützt die Empfängerüberprüfung (Verification of Payee) vor Deepfake-Betrug?
Teilweise. Nach der Verordnung (EU) 2024/886 müssen Banken im Euroraum die Empfängerüberprüfung für Überweisungen seit dem 9. Oktober 2025 anbieten; Banken in anderen Mitgliedstaaten folgen bis zum 9. Juli 2027. Sie warnt, wenn IBAN und Empfängername nicht übereinstimmen. Ein Konto eines Finanzagenten, das auf den eingegebenen Namen lautet, erkennt sie nicht.
Welche Vorschriften verlangen solche Kontrollen in Europa?
Kein Gesetz schreibt einen Rückruf vor, aber mehrere verlangen das Umfeld. NIS2 Artikel 21 Absatz 2 nennt Schulungen und gesicherte Sprach-, Video- und Textkommunikation, Artikel 20 Absatz 2 verpflichtet die Leitungsorgane zu Schulungen. DORA Artikel 13 Absatz 6 macht Programme zur Sensibilisierung für IKT-Sicherheit für alle Beschäftigten und die Geschäftsleitung von Finanzunternehmen verpflichtend.
Was sollten Mitarbeitende tun, wenn sie einen Deepfake-Anruf vermuten?
Höflich bleiben, nichts zusagen und das Gespräch beenden. Dann die Führungskraft unter der bekannten Nummer zurückrufen, die IT-Sicherheit informieren und alles sichern: Anruflisten, Links, Chats und E-Mail-Header. Ist bereits Geld abgeflossen, sofort die Betrugsabteilung der Bank anrufen und einen Rückruf der Zahlung verlangen, denn die ersten Stunden entscheiden. Danach Anzeige erstatten.
Quellen
Alle Quellen geprüft am 15. November 2026. Schadenssummen wie von der jeweils benannten Quelle berichtet. Wo wir uns auf Presseberichte statt Primärdokumente stützen, sagt der Text das.
Tier A: Primärquellen, Behörden und Regulierung
- FBI IC3, Internet Crime Report 2025 (April 2026): https://www.ic3.gov/AnnualReport/Reports/2025_IC3Report.pdf
- FBI IC3, PSA I-051525-PSA, „Senior US Officials Impersonated in Malicious Messaging Campaign" (15. Mai 2025): https://www.ic3.gov/PSA/2025/PSA250515
- FBI IC3, „Criminals Use Generative Artificial Intelligence to Facilitate Financial Fraud" (3. Dez. 2024): https://www.ic3.gov/PSA/2024/PSA241203
- FinCEN, FIN-2024-Alert004, Betrugsmaschen mit Deepfake-Medien (13. Nov. 2024): https://www.fincen.gov/sites/default/files/shared/FinCEN-Alert-DeepFakes-Alert508FINAL.pdf
- Verordnung (EU) 2024/886 (Sofortzahlungsverordnung), Artikel 5c, Empfängerüberprüfung: https://eur-lex.europa.eu/eli/reg/2024/886/oj/deu
- Richtlinie (EU) 2022/2555 (NIS2), Artikel 20 und 21: https://eur-lex.europa.eu/eli/dir/2022/2555/oj/deu
- Verordnung (EU) 2022/2554 (DORA), Artikel 13 Absatz 6: https://eur-lex.europa.eu/eli/reg/2022/2554/oj/deu
- Verordnung (EU) 2024/1689 (KI-Verordnung), Artikel 50 Absatz 4: https://eur-lex.europa.eu/eli/reg/2024/1689/oj/deu
- BSI, „Deepfakes: Gefahren und Gegenmaßnahmen": https://www.bsi.bund.de/DE/Themen/Unternehmen-und-Organisationen/Informationen-und-Empfehlungen/Kuenstliche-Intelligenz/Deepfakes/deepfakes_node.html
- LastPass, versuchter Audio-Deepfake-Anruf (10. Apr. 2024): https://blog.lastpass.com/posts/2024/04/attempted-audio-deepfake-call-targets-lastpass-employee
- Retool, „When MFA isn't actually MFA" (Aug. 2023): https://retool.com/blog/mfa-isnt-mfa
Tier B: Forschung und Analyse
- Deloitte Center for Financial Services, Prognose zu Deepfake-Betrug im Bankwesen (29. Mai 2024): https://www.deloitte.com/us/en/insights/industry/financial-services/financial-services-industry-predictions/2024/deepfake-banking-fraud-risk-on-the-rise.html
Tier C: Presse und Sekundärquellen, richtungsweisend
- CNN, „British engineering giant Arup revealed as $25 million deepfake scam victim" (Mai 2024): https://edition.cnn.com/2024/05/16/tech/arup-deepfake-scam-loss-hong-kong-intl-hnk/index.html
- CNBC, „Deepfake scams have looted millions. Experts warn it could get worse" (Mai 2024): https://www.cnbc.com/2024/05/28/deepfake-scams-have-looted-millions-experts-warn-it-could-get-worse.html
- Forbes, „Fraudsters Cloned Company Director's Voice In $35 Million Bank Heist, Police Find" (Okt. 2021): https://www.forbes.com/sites/thomasbrewster/2021/10/14/huge-bank-fraud-uses-deep-fake-voice-tech-to-steal-millions/
- TechCrunch, „Wiz CEO says company was targeted with deepfake attack that used his voice" (28. Okt. 2024): https://techcrunch.com/2024/10/28/wiz-ceo-says-company-was-targeted-with-deepfake-attack-that-used-his-voice/
- Wikipedia, „Business email compromise" (FACC, mit Verweis auf Reuters, 26. Mai 2016): https://en.wikipedia.org/wiki/Business_email_compromise
Themen