AiTM-Phishing und Token-Diebstahl: Ein ITDR-Playbook
AiTM-Phishing stiehlt angemeldete Sitzungen statt Passwörter. Wir ordnen die sechs Phasen den Entra-Kontrollen zu: Passkeys, Tokenschutz, CAE und ITDR.
Im März 2026 haben Microsoft und Strafverfolgungsbehörden die Server hinter Tycoon2FA lahmgelegt, einem der meistgenutzten Phishing-as-a-Service-Kits der vergangenen zwei Jahre. Laut Microsoft Digital Defense Report 2026 lag die Aktivität von Tycoon2FA im Juni 95 % unter dem Höchststand vom November 2025. Ein echter Erfolg und trotzdem kein Grund zur Entwarnung. Die Technik, die Tycoon2FA verkaufte, Adversary-in-the-Middle-Phishing (AiTM), ist quelloffen, billig und funktioniert gegen die meisten MFA-Einführungen, die wir prüfen.
AiTM-Phishing stiehlt kein Passwort. Es stiehlt die Sitzung, die Passwort und MFA-Bestätigung erzeugt haben. Dieses Playbook richtet sich an alle, die dieses Problem verantworten: CISOs, Identitätsarchitekten, Plattformverantwortliche für Microsoft 365 und SOC-Leitungen. Wir zerlegen den Angriff in sechs Phasen, ordnen jeder Phase die Entra-Kontrolle zu, die sie bricht, und zeigen, wo Identity Threat Detection and Response (ITDR) auffangen muss, was die Prävention übersieht.
TL;DR / Das Wichtigste in Kürze
- MFA ist nicht die Ziellinie. AiTM-Proxys leiten Passwort und MFA-Bestätigung in Echtzeit weiter und greifen das Sitzungscookie ab. Push, SMS und Einmalcodes helfen nicht, weil der Nutzer sie tatsächlich bestätigt hat.
- Phishing-resistente MFA bricht die Weiterleitung. Passkeys, Windows Hello for Business und zertifikatbasierte Authentifizierung sind an die echte Anmelde-Origin gebunden. Führen Sie sie zuerst für Administratoren, Finanzteams und Führungskräfte ein.
- Gestohlene Tokens brauchen eine zweite Schicht. Ein Token, das nach einer legitimen Anmeldung abgegriffen wird, etwa durch einen Infostealer, umgeht selbst Passkeys. Konforme Geräte, Tokenschutz und Continuous Access Evaluation (CAE) begrenzen, wo eine gestohlene Sitzung wiederverwendet werden kann.
- Kennen Sie die Lücken. Stand November 2026 ist der Tokenschutz für native Apps allgemein verfügbar, im Browser aber nur als Vorschau für Azure-Resource-Manager-Web-Apps. CAE deckt Exchange, SharePoint, Teams und Graph ab, nicht jede App.
- ITDR fängt den Rest. Entra ID Protection, Defender XDR und die automatische Angriffsunterbrechung erkennen AiTM und Token-Replay bereits. Die meisten Organisationen haben sie weder vollständig lizenziert noch abgestimmt oder an ein Reaktions-Runbook angebunden.

Download: Editierbare draw.io-Datei · In diagrams.net öffnen · Diagrammdaten (CSV)
Warum das jetzt zählt
Die Leitzahlen haben sich 2026 verschoben. Laut Verizon Data Breach Investigations Report 2026 ist die Ausnutzung von Schwachstellen inzwischen der häufigste Erstzugriffsvektor, mit 31 % der Datenpannen. Der Missbrauch von Zugangsdaten, bisher Spitzenreiter, fiel auf 13 %. Phishing blieb bei 16 %. Wer nur den ersten Satz liest, hält Identität für weniger dringlich.
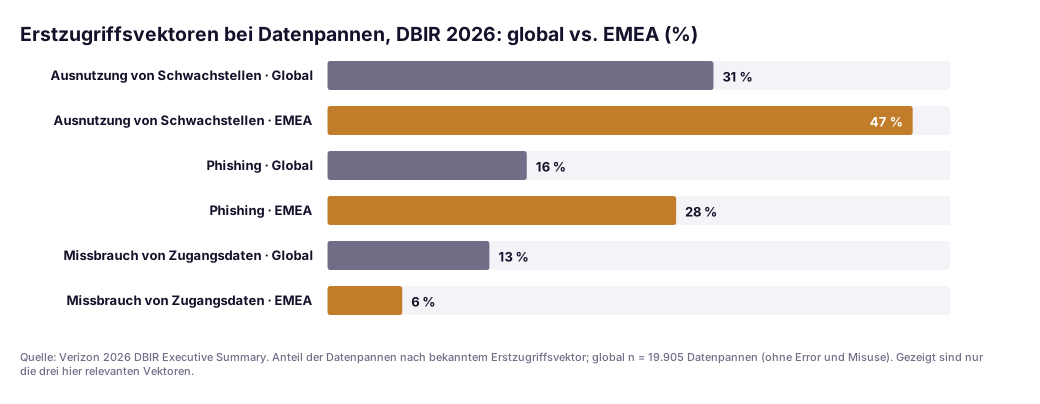
Wer weiterliest, nicht. Global stehen Phishing und Missbrauch von Zugangsdaten zusammen weiterhin für etwa so viele Datenpannen wie die Ausnutzung von Schwachstellen. In den EMEA-Daten des DBIR ist Phishing bei 28 % der Datenpannen der Erstzugriffsvektor, Missbrauch von Zugangsdaten nur bei 6 %. Das deckt sich mit unseren Beobachtungen in europäischen Microsoft-365-Umgebungen: Angreifer phishen eine laufende Sitzung, statt ein Passwort zu kaufen, an dem die MFA scheitert. Der Microsoft Digital Defense Report 2026 stellt fest, dass bei 52,2 % der Einbrüche über gültige Konten weitere Zugangsdaten gestohlen wurden. Zudem zählt er mehr als 145 Millionen QR-Code-Phishing-Angriffe, die Defender for Office 365 zwischen Juli 2025 und Juni 2026 erkannt hat.
Auch die Verteidigung hat sich bewegt. Entra ID unterstützt synchronisierte und gerätegebundene Passkeys in jeder Edition, auch in der kostenlosen. Der Tokenschutz wird für native Apps unter Windows und auf Apple-Plattformen als allgemein verfügbar geführt. Für CAE gibt es eine strikte Standortdurchsetzung in der Vorschau. Die Werkzeuge, um die AiTM-Kette zu brechen, sind da. Die Lücke liegt in der Umsetzung.
Die AiTM-Kill-Chain, Phase für Phase
Die Nummern entsprechen den warmen Markierungen im Diagramm, die Buchstaben den grünen Kontrollen. Neu ist AiTM nicht: Im Juli 2022 beschrieb Microsoft eine Kampagne, die seit September 2021 versucht hatte, mehr als 10.000 Organisationen anzugreifen, mit dem quelloffenen Kit Evilginx2 als Proxy vor der Office-365-Anmeldeseite. Die Mechanik hat sich kaum verändert, die Verpackung schon: Phishing-as-a-Service-Kits vermieten Proxy, Hosting und Anti-Analyse-CAPTCHA im Monatsabo.
① Köder
Am Anfang steht ein Link: eine E-Mail, ein PDF mit QR-Code oder zunehmend eine Teams-Nachricht aus einem kompromittierten Partner-Tenant. Die Kits schalten ein CAPTCHA oder eine Bot-Prüfung vor den Proxy, damit automatische URL-Scanner nichts sehen. Laut Microsoft fiel der Anteil von Tycoon2FA am CAPTCHA-geschützten Phishing nach der Zerschlagung von 76 % auf 12 %; ein einziges Kit hatte diesen Trick also dominiert. QR-Codes verlagern den Klick aufs Smartphone und damit aus den meisten Unternehmens-Webfiltern heraus. Mail- und Webfilter (Safe Links, SmartScreen, Webinhaltsfilterung in Global Secure Access) erkennen bekannte Kits. Verstehen Sie sie als Mengenfilter, nicht als Kontrolle, auf die Sie sich verlassen können.
② Weiterleitung
Die Seite sieht pixelgenau echt aus, weil sie echt ist, nur über den Reverse-Proxy des Angreifers ausgeliefert. Der Nutzer gibt sein Passwort ein, sieht die echte MFA-Abfrage, bestätigt sie, und der Proxy leitet alles weiter. Für den Nutzer wirkt nichts verdächtig, für Entra nur die IP-Adresse.
Phishing-resistente MFA (A) bricht diese Phase. Passkeys (FIDO2), Windows Hello for Business und zertifikatbasierte Authentifizierung sind an die Origin gebunden, für die sie registriert wurden. Der Browser erzeugt keine Assertion für login.microsoftonline.com auf einer Seite, die von einer Look-alike-Domain kommt, also gibt es nichts weiterzuleiten. In Entra entspricht das der integrierten Authentifizierungsstärke Phishing-resistente MFA. Beachten Sie: Die Telefonanmeldung per Microsoft Authenticator gilt als kennwortlos, aber nicht als phishing-resistent.
Synchronisierte Passkeys sind weiterhin phishing-resistent, unterstützen aber keine Attestierung, und NIST SP 800-63B-4 schließt synchronisierbare Authentifikatoren für AAL3 aus. Unsere Faustregel: synchronisierte Passkeys für die breite Belegschaft, gerätegebundene Passkeys oder Sicherheitsschlüssel mit erzwungener Attestierung für Administratoren. Mit Passkey-Profilen in Entra lässt sich genau das je Gruppe festlegen.
③ Abgreifen
Entra stellt das Sitzungscookie dem aus, der die Anmeldung abgeschlossen hat: dem Proxy. Er behält eine Kopie und reicht den Nutzer an sein Postfach durch.
Conditional Access mit konformem Gerät (B) verhindert hier die Ausstellung für jede abgedeckte Ressource. Die Anmeldung über den Proxy kommt von der Maschine des Angreifers, die nicht in Intune registriert ist und keine Geräteidentität nachweisen kann, also lehnt Conditional Access ab. Genau das empfahl Microsoft schon in seiner AiTM-Analyse von 2022, und für Organisationen mit verwalteten Endgeräten ist es noch immer die günstigste starke Kontrolle. Der Haken ist die Abdeckung. Jede Ausnahme für „Webmail von zu Hause“ oder „externe Kräfte mit privatem Laptop“ ist eine offene Spur für AiTM. Für diese Gruppen muss phishing-resistente MFA die Last allein tragen.
④ Replay
Der Angreifer importiert das Cookie in seinen eigenen Browser und öffnet Outlook im Web. Keine Abfragen, denn die Sitzung trägt bereits den MFA-Claim. Ein Infostealer, der Tokens vom Gerät eines Nutzers abgreift, erreicht dieselbe Phase ganz ohne Phishing. Deshalb braucht das Replay eigene Kontrollen.
Tokenschutz (C) bindet Anmeldesitzungstokens an das Gerät. Ist er durchgesetzt, akzeptiert Entra nur Refresh-Tokens, die über das Primary Refresh Token kryptografisch an das ausstellende Gerät gebunden sind. Ein gestohlenes Token von einem anderen Gerät wird abgewiesen. Stand November 2026 führt Microsoft Learn ihn als allgemein verfügbar für native Anwendungen unter Windows, iOS/iPadOS und macOS, für Exchange Online, SharePoint Online und Teams, unter Windows zusätzlich für Azure Virtual Desktop und Windows 365. Im Browser ist er nur als Vorschau und nur für ausgewählte Web-Apps mit Zugriff auf Azure Resource Manager verfügbar. Der Abschnitt zu Apple-Geräten auf derselben Seite trägt noch einen Vorschau-Hinweis; prüfen Sie den Stand vor der Durchsetzung. Der Windows-Bereitstellungsleitfaden von Microsoft enthält zudem einen wichtigen Hinweis: Weil die Durchsetzung nur für Windows und Apple existiert, sollten Sie unbekannte Plattformen blockieren und für alle übrigen ein konformes Gerät verlangen. Sonst gibt sich der Angreifer einfach als andere Plattform aus. In der Praxis schützt der Tokenschutz vor allem vor Infostealer-Diebstahl aus nativen Apps. Gegen browserbasiertes AiTM ist er noch nicht Ihre Hauptkontrolle. Die langfristige Antwort für den Browser sind die W3C Device Bound Session Credentials, die Cookies an einen Geräteschlüssel binden. Am 9. November 2026 lag die Spezifikation noch als Editor's Draft vor.
Continuous Access Evaluation (D) wirkt an der Ressource. CAE-fähige Dienste (Exchange Online, SharePoint Online, Teams und für die Richtlinienauswertung Microsoft Graph) synchronisieren IP-basierte Standortrichtlinien aus Conditional Access. Sie weisen ein Token ab, das von einer IP außerhalb der erlaubten Bereiche kommt; laut Microsoft wird die IP-Prüfung sofort durchgesetzt. Zwei Einschränkungen. CAE versteht nur IP-basierte benannte Standorte, keine Länderstandorte und keine vertrauenswürdigen MFA-IPs. Und im Standardmodus toleriert CAE Netze mit getrennten Pfaden, was eine Replay-Lücke lässt. Die strikte Standortdurchsetzung, noch in der Vorschau, schließt diese Ausnahme bei stabilen Egress-IPs; alternativ bietet Global Secure Access eine Prüfung auf konformes Netzwerk.
⑤ Persistenz
Sitzungen laufen ab und Passwörter werden zurückgesetzt, also sorgt ein kompetenter Angreifer zuerst für Dauerhaftigkeit. Typische Schritte: eine neue MFA-Methode registrieren, ein Gerät registrieren oder beitreten lassen, um ein Primary Refresh Token zu erhalten, einer bösartigen OAuth-App zustimmen oder eine Postfachregel anlegen, die Antworten versteckt. Die Device-Code-Phishing-Kampagne von Storm-2372 ist ein gutes Beispiel. Binnen eines Tages nach Microsofts erstem Bericht wechselte der Akteur auf die Client-ID des Microsoft Authentication Broker, um ein Gerät zu registrieren und ein Primary Refresh Token zu erhalten. Microsoft ordnet Storm-2372 seit einem Update vom Juli 2026 als Erstzugriffs-Subcluster von Midnight Blizzard ein.
Starke Authentifizierung für Registrierungen (E) bricht diese Phase. Nutzen Sie die Conditional-Access-Benutzeraktionen für das Registrieren von Sicherheitsinformationen und für das Registrieren oder Beitreten von Geräten, und verlangen Sie für beide die phishing-resistente Authentifizierungsstärke oder ein konformes Gerät. Ein wiederverwendetes Sitzungscookie trägt zwar einen MFA-Claim, liefert dem Angreifer aber keine frische Passkey-Assertion. Ergänzen Sie, was Microsoft nach Storm-2372 empfiehlt: Device-Code-Flow blockieren, wo immer möglich, und einschränken, wer Geräte registrieren darf. Wir würden zusätzlich die Benutzerzustimmung auf OAuth-Apps verifizierter Herausgeber beschränken.
⑥ Handeln
Meist folgt Rechnungsbetrug aus einem echten Postfach, Datendiebstahl aus SharePoint oder internes Phishing, das die Kette eine Station weiter neu startet. Microsofts Analyse von 2022 beschrieb Zahlungsbetrug, der Minuten nach der ersten Anmeldung begann. Kommt die Zahlungsanweisung per geklonter Stimme oder per Video statt per E-Mail, liegen die Kontrollen im Finanzprozess; unser Leitfaden zu Deepfake-CEO-Betrug beschreibt sie. Hier zahlt sich CAE ein zweites Mal aus: Bei kritischen Ereignissen wie einem deaktivierten Konto, einem Passwort-Reset, widerrufenen Sitzungen oder hohem Benutzerrisiko lehnen CAE-fähige Dienste das noch gültige Token ab. Laut Microsoft kann die Weitergabe bis zu 15 Minuten dauern.
Über die Phasen ③ bis ⑥: ITDR (F)
Prävention hat Lücken. In einer Microsoft-Umgebung sind die Bausteine für Erkennung und Reaktion bereits vorhanden:
- Entra ID Protection bietet die Erkennung Attacker in the Middle, die Microsoft als hochpräzise bezeichnet. Sie stuft den Nutzer auf hohes Risiko, wenn eine Sitzung mit einem bösartigen Reverse-Proxy verknüpft ist. Sie wird offline berechnet und setzt laut Microsoft Learn Microsoft 365 E5 mit EMS E5 voraus. Anomalous token markiert Sitzungs- und Refresh-Tokens mit ungewöhnlicher Lebensdauer oder Nutzung von unbekannten Orten, Suspicious credential addition schlägt in Echtzeit bei einer verdächtigen neuen MFA-Methode an. Beide erfordern Entra ID P2.
- Defender XDR meldet mit den Defender-for-Cloud-Apps-Connectors „Stolen session cookie was used“ und „Possible AiTM phishing attempt“.
- Die automatische Angriffsunterbrechung deckt AiTM als Szenario ab. Sie kann bei hoher Korrelationssicherheit automatisch Sitzungen widerrufen, den Nutzer deaktivieren und Geräte eindämmen.
- Risikobasiertes Conditional Access schließt den Kreis: phishing-resistente erneute Anmeldung, Anmeldehäufigkeit „jedes Mal“, ab mittlerem Anmelderisiko; Nutzer mit hohem Risiko blockieren oder bereinigen.
Die Reihenfolge der Reaktion entscheidet. Widerrufen Sie Sitzungen und entfernen Sie Persistenz (neue Methoden, Geräte, OAuth-Berechtigungen, Postfachregeln) gemeinsam. Sonst kommt der Angreifer mit der MFA-Methode zurück, die er in Phase ⑤ registriert hat. Unser Incident-Response-Playbook für Azure beschreibt den übergreifenden Ablauf.
Was die Zahlen sagen
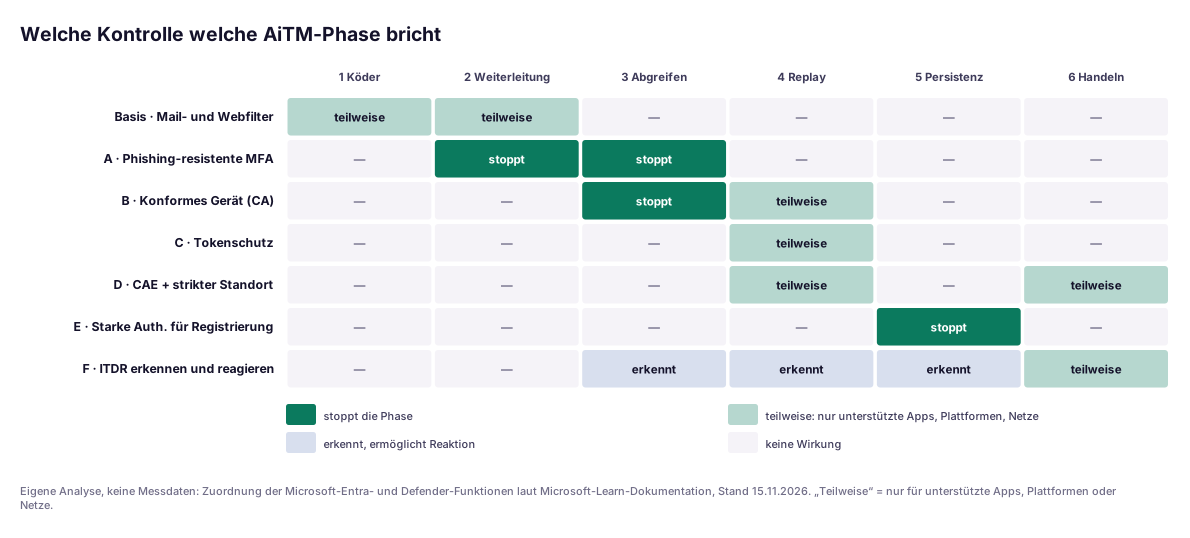
Die Heatmap ist unsere Analyse dessen, was Microsoft dokumentiert, keine Messung. Drei Befunde stechen heraus.
Erstens stoppen nur phishing-resistente MFA und die Anforderung eines konformen Geräts den Angriff, bevor der Angreifer eine Sitzung besitzt. Abgesehen von der Registrierungssperre in Phase ⑤ ist nach Phase ③ alles nur teilweise wirksam oder erkennend. Das ist die ehrliche Lage der Abwehr gegen Token-Diebstahl im November 2026: Ist ein gültiges Token einmal draußen, begrenzen Sie vor allem, wo es funktioniert und wie lange es lebt.
Zweitens hat die Replay-Spalte drei Felder „teilweise“ und kein „stoppt“. Tokenschutz, CAE und die Geräteprüfung decken jeweils andere Apps, Plattformen und Netze ab. Erst die Kombination ergibt Abdeckung, keine Redundanz.
Drittens ist die Persistenz-Spalte leicht zu gewinnen, weil eine einzige Conditional-Access-Richtlinie für Benutzeraktionen sie stoppt. Von allen Kontrollen hier fehlt sie bei unseren Prüfungen am häufigsten.
Aus einem aktuellen Projekt…
Bei einer Prüfung der Identitätsbedrohungen für eine mittelgroße Industriegruppe aus der DACH-Region haben wir dieses Jahr die sechs Phasen gegen ihren Microsoft-365-Tenant durchgespielt. Auf dem Papier stand das Unternehmen gut da: MFA für alle, Conditional Access, Defender for Office 365, ein SOC rund um die Uhr.
In der Praxis war in jeder Phase eine Spur offen. MFA lief über Authenticator-Push, Phase ② ließ sich also sauber weiterleiten. Die Richtlinie für konforme Geräte nahm Browserzugriffe von nicht verwalteten Geräten „für Webmail“ aus, was den Großteil des Vertriebs betraf. Jeder konnte aus einer bestehenden Sitzung heraus eine neue MFA-Methode registrieren. Entra ID Protection war nur für einen Teil der Belegschaft lizenziert, sodass das SOC bei vielen Nutzern nur „Additional risk detected“ ohne Details sah. Und das SOC-Playbook für ein kompromittiertes Konto sagte „Passwort zurücksetzen“, ohne Sitzungswiderruf oder Prüfung neu registrierter Methoden.
Keine der Korrekturen war exotisch. Administratoren und Finanzteam wechselten auf gerätegebundene Passkeys, für alle anderen gibt es einen datierten Rollout-Plan. Die Registrierungs-Benutzeraktionen stehen hinter phishing-resistenter MFA, die Webmail-Ausnahme wurde durch eine Prüfung auf konformes Netzwerk ersetzt, der Tokenschutz läuft im Berichtsmodus, und das Playbook lautet jetzt: widerrufen, Persistenz entfernen, zurücksetzen, prüfen. Das schwierigste Gespräch führten wir mit der Vertriebsleitung über die Webmail-Ausnahme. Das AiTM-Sequenzdiagramm hat es schneller entschieden als jedes Richtliniendokument.
Die Kontroll-Checkliste
Das ist der Teil für den Screenshot. Bricht Phase bezieht sich auf die nummerierten Phasen oben.
| # | Kontrolle | Umsetzung in Entra (Nov. 2026) | Bricht Phase | Bekannte Lücken |
|---|---|---|---|---|
| A | Phishing-resistente MFA | Authentifizierungsstärke „Phishing-resistente MFA“; Passkey-Profile (gerätegebunden + Attestierung für Admins, synchronisiert für die Belegschaft) | ② ③ | Wirkungslos gegen Tokens, die nach legitimer Anmeldung gestohlen werden |
| B | Konformes Gerät | Conditional-Access-Gewährung „Require device to be marked as compliant“, alle Ressourcen | ③ (④ teilweise) | Jede Ausnahme für nicht verwaltete Geräte ist eine offene Spur |
| C | Tokenschutz | Conditional-Access-Sitzungssteuerung; Pilot im Berichtsmodus, dann durchsetzen | ④ (teilweise) | Native Apps; Browser nur Vorschau für ARM-Web-Apps; benötigt PRT |
| D | CAE + Standort | IP-basierte benannte Standorte inkl. IPv6; strikte Standortdurchsetzung (Vorschau) oder konformes Netzwerk über Global Secure Access | ④ ⑥ (teilweise) | Nur CAE-fähige Apps; keine Länderstandorte; Gäste nicht abgedeckt |
| E | Starke Auth. für Registrierung | Benutzeraktionen „Register security information“ und „Register or join devices“ mit phishing-resistenter Stärke; Device-Code-Flow blockieren | ⑤ | OAuth-Zustimmung separat absichern |
| F | ITDR erkennen + reagieren | Risikorichtlinien in ID Protection; Defender XDR mit Defender-for-Cloud-Apps-Connectors; Angriffsunterbrechung aktiv | ③–⑥ (erkennt) | Details erfordern P2; Attacker in the Middle erfordert M365 E5 + EMS E5 |
| — | Mail- und Webfilter | Safe Links, SmartScreen, Webinhaltsfilterung | ① ② (teilweise) | QR-Codes auf Smartphones umgehen das meiste davon |
Zwei Warnungen. Microsofts Liste bekannter Probleme zeigt, dass Authentifizierungsstärke und Anmeldehäufigkeit zu unterschiedlichen Zeitpunkten erfüllt werden können; testen Sie Step-up-Abläufe deshalb Ende zu Ende. Und geben Sie jeder Richtlinie im Berichtsmodus schon beim Anlegen ein Datum für die Durchsetzung.
Governance für europäische Unternehmen
Keine der drei Regelungen, die für die meisten unserer Kunden gelten, nennt phishing-resistente MFA ausdrücklich. Alle drei machen es aber schwer, für Rollen mit hohem Risiko etwas Schwächeres zu rechtfertigen.
NIS2. Artikel 21 Absatz 2 Buchstabe j der Richtlinie (EU) 2022/2555 verlangt von wesentlichen und wichtigen Einrichtungen „Lösungen zur Multi-Faktor-Authentifizierung oder kontinuierlichen Authentifizierung“, wo angemessen; Buchstabe i ergänzt Konzepte für die Zugriffskontrolle. In Deutschland stehen diese Pflichten seit dem 6. Dezember 2025 über das NIS2-Umsetzungs- und Cybersicherheitsstärkungsgesetz in § 30 BSIG. Eine erfolgreiche AiTM-Übernahme eines betrieblich genutzten Postfachs kann zudem ein erheblicher Sicherheitsvorfall nach Artikel 23 sein, mit Frühwarnung binnen 24 Stunden. Unser NIS2-Meldeprozess für 24 und 72 Stunden beschreibt diese Fristen.
DORA. Artikel 9 Absatz 4 Buchstabe d der Verordnung (EU) 2022/2554 verpflichtet Finanzunternehmen zu Strategien und Protokollen für starke Authentifizierungsmechanismen. Artikel 21 der Delegierten Verordnung (EU) 2024/1774 konkretisiert das: risikoangemessene Authentifizierungsverfahren und starke Authentifizierung nach führenden Praktiken für Fernzugriff, privilegierte Zugriffe, IKT-Assets kritischer oder wichtiger Funktionen und öffentlich zugängliche IKT-Assets. Seit AiTM-Kits als Dienstleistung verkauft werden, entspricht Push-MFA unserer Ansicht nach für privilegierte Zugriffe nicht mehr den führenden Praktiken.
DSGVO. Eine Postfachübernahme ist meist auch eine Verletzung des Schutzes personenbezogener Daten. Artikel 33 gibt Ihnen 72 Stunden für die Meldung an die Aufsichtsbehörde; binden Sie den Datenschutzbeauftragten also früh ein.
Die praktische Gewohnheit heißt Nachweis: Exportieren Sie Ihre Richtlinien zur Authentifizierungsstärke, bewahren Sie die Risikoberichte auf und dokumentieren Sie, wann jede Kontrolle vom Berichtsmodus in die Durchsetzung ging.
Ein pragmatischer Einführungspfad
- Woche 1: Spuren vermessen. Erfassen Sie jede Conditional-Access-Ausnahme, jeden Nutzer, dessen stärkste Methode Push oder SMS ist, und wer Entra ID P2 hat. Ziehen Sie nicht-interaktive Anmeldungen von unbekannten IPs als Replay-Ausgangswert heran.
- Wochen 2–4: Persistenz und Admins absichern. Stellen Sie die Benutzeraktionen „Register security information“ und „Register or join devices“ hinter phishing-resistente MFA. Blockieren Sie den Device-Code-Flow außer für benannte Gerätegruppen. Stellen Sie alle privilegierten Rollen auf gerätegebundene Passkeys oder Sicherheitsschlüssel um. Unser Leitfaden zur Härtung von Entra ID beschreibt die Basis.
- Monat 2: Passkeys für die Belegschaft. Aktivieren Sie Passkey-Profile, beginnen Sie mit Finanzen, Personal und Führungskräften, dann alle. Unser Leitfaden zur kennwortlosen Anmeldung mit Entra erklärt den Rollout. Schließen Sie Ausnahmen für konforme Geräte oder ersetzen Sie sie durch eine Prüfung auf konformes Netzwerk.
- Monat 3: Sitzungen binden und auswerten. Testen Sie den Tokenschutz im Berichtsmodus für Windows und verwaltete Apple-Geräte, dann setzen Sie ihn durch. Bauen Sie benannte Standorte als IP-Bereiche inklusive IPv6 neu auf, damit CAE sie durchsetzen kann, und erproben Sie die strikte Standortdurchsetzung, wo der Egress stabil ist. Für Browsersitzungen lesen Sie unsere Sicht auf Enterprise-Browser-Sicherheit.
- Laufend: ITDR als Prozess betreiben. Aktivieren Sie risikobasiertes Conditional Access und die automatische Angriffsunterbrechung. Schreiben Sie die Reaktionsreihenfolge (widerrufen, Persistenz entfernen, zurücksetzen, prüfen) ins SOC-Playbook und üben Sie sie zweimal im Jahr mit einer simulierten AiTM-Anmeldung.
Das Fazit
AiTM-Phishing funktioniert, weil die meisten Organisationen MFA als Häkchen eingeführt haben, nicht als Eigenschaft der Sitzung. Der Angreifer braucht ein Sitzungstoken und einen Ort, an dem er es wiederverwenden kann, mehr nicht.
Unsere Sicht ist einfach. Wenn Sie in diesem Quartal nur eine Sache tun, verlangen Sie phishing-resistente MFA für Administratoren und Finanzteams und starke Authentifizierung für die Registrierung neuer Methoden und Geräte. Wenn Sie zwei Dinge tun, schließen Sie jede Ausnahme für konforme Geräte. Tokenschutz und CAE lohnen sich jetzt, aber kennen Sie ihre Grenzen und verkaufen Sie sie Ihrem Vorstand nicht als fertig. ITDR ist die Schicht, die aus „wir hoffen, dass die Prävention hält“ ein „wir merken binnen einer Stunde, wenn sie es nicht tut“ macht.
Wenn Sie einen zweiten Blick auf Ihren Tenant wünschen: Unser Zero-Trust-Team bietet diesen Durchgang durch die sechs Phasen als kurze Prüfung mit festem Umfang an. Am Ende haben Sie die Kontroll-Checkliste für Ihre eigene Umgebung ausgefüllt.
FAQ
Was ist AiTM-Phishing und warum hilft normale MFA nicht?
Beim Adversary-in-the-Middle-Phishing (AiTM) schaltet der Angreifer einen Reverse-Proxy zwischen Nutzer und echte Anmeldeseite. Der Nutzer gibt sein Passwort ein und bestätigt die MFA-Anfrage auf einer scheinbar echten Seite; der Proxy leitet beides an Microsoft Entra ID weiter. Entra stellt daraufhin ein Sitzungscookie aus, das der Proxy abgreift. Der Angreifer importiert das Cookie in seinen eigenen Browser und ist angemeldet, inklusive MFA-Claim. Push, SMS und Einmalcodes verhindern das nicht, weil der Nutzer sie tatsächlich bestätigt hat.
Stoppt phishing-resistente MFA Token-Diebstahl vollständig?
Nein. Passkeys, Windows Hello for Business und zertifikatbasierte Authentifizierung stoppen die AiTM-Weiterleitung, weil das Credential an die echte Anmelde-Origin gebunden ist und der Proxy keine gültige Assertion erhält. Gegen ein Token, das nach einer legitimen Anmeldung gestohlen wird, etwa durch einen Infostealer auf dem Gerät, helfen sie nicht. Deshalb brauchen Sie zusätzlich gerätegebundene Sitzungen (Tokenschutz), Continuous Access Evaluation und Erkennung.
Was deckt der Tokenschutz in Microsoft Entra 2026 ab?
Stand November 2026 führt Microsoft Learn den Tokenschutz (Token Protection) als allgemein verfügbar für native Anwendungen unter Windows, iOS/iPadOS und macOS, durchgesetzt für Exchange Online, SharePoint Online und Teams sowie unter Windows zusätzlich für Azure Virtual Desktop und Windows 365. Browserbasierte Apps sind nur in der Vorschau und nur für ausgewählte Web-Apps mit Zugriff auf Azure Resource Manager unterstützt. Voraussetzung sind Microsoft Entra ID P1 und registrierte Geräte mit Primary Refresh Token. Der Abschnitt zu Apple-Geräten trägt noch einen Vorschau-Hinweis, testen Sie also vor der Durchsetzung.
Wie hilft Continuous Access Evaluation gegen gestohlene Tokens?
Mit CAE können Exchange Online, SharePoint Online, Teams und Microsoft Graph ein noch gültiges Zugriffstoken ablehnen, sobald ein kritisches Ereignis eintritt, etwa ein deaktiviertes Konto, ein Passwort-Reset, widerrufene Sitzungen oder ein hohes Benutzerrisiko. Laut Microsoft kann die Weitergabe kritischer Ereignisse bis zu 15 Minuten dauern, IP-Standortrichtlinien werden dagegen sofort durchgesetzt. Mit IP-basierten benannten Standorten, idealerweise mit strikter Standortdurchsetzung, wird ein von außerhalb Ihres Netzes wiederverwendetes Token an der Ressource abgewiesen.
Was ist ITDR und brauchen wir dafür ein eigenes Tool?
Identity Threat Detection and Response (ITDR) bezeichnet das Erkennen von und Reagieren auf Angriffe gegen Identitäten und Sitzungen, statt nur die Anmeldung zu härten. In einer Microsoft-Umgebung sind die meisten Bausteine bereits vorhanden: Risikoerkennungen in Entra ID Protection wie Attacker in the Middle und Anomalous token, Defender-XDR-Warnungen zu gestohlenen Sitzungscookies und die automatische Angriffsunterbrechung. Die meisten Organisationen müssen diese zuerst lizenzieren, abstimmen und in ein Reaktions-Runbook einbinden, bevor ein weiteres Tool sinnvoll ist.
Verlangen NIS2 oder DORA phishing-resistente MFA?
Nicht ausdrücklich. Artikel 21 Absatz 2 Buchstabe j NIS2 verlangt Multi-Faktor- oder kontinuierliche Authentifizierung, wo angemessen; in Deutschland steht diese Pflicht seit dem 6. Dezember 2025 in § 30 BSIG. Artikel 9 Absatz 4 Buchstabe d DORA und Artikel 21 der Delegierten Verordnung (EU) 2024/1774 verlangen starke Authentifizierung für Fernzugriff und privilegierte Zugriffe. Keine der Vorschriften nennt Phishing-Resistenz, doch angesichts dokumentierter AiTM-Kampagnen lässt sich Push- oder SMS-MFA für Administratoren und Finanzteams kaum noch als Stand der Technik begründen.
Quellen
Alle Quellen geprüft am 15. November 2026. Produktfunktionen entsprechen der Dokumentation auf Microsoft Learn zu diesem Datum; Vorschaufunktionen können sich ohne Ankündigung ändern.
Stufe A: Primärquellen, Standards und Regulierung
- Microsoft Learn, Token Protection in Conditional Access: https://learn.microsoft.com/en-us/entra/identity/conditional-access/concept-token-protection
- Microsoft Learn, Token Protection deployment guide for Windows: https://learn.microsoft.com/en-us/entra/identity/conditional-access/deployment-guide-token-protection-windows
- Microsoft Learn, Continuous access evaluation: https://learn.microsoft.com/en-us/entra/identity/conditional-access/concept-continuous-access-evaluation
- Microsoft Learn, Protecting tokens in Microsoft Entra ID: https://learn.microsoft.com/en-us/entra/identity/devices/protecting-tokens-microsoft-entra-id
- Microsoft Learn, Conditional Access authentication strengths: https://learn.microsoft.com/en-us/entra/identity/authentication/concept-authentication-strengths
- Microsoft Learn, How to enable passkeys (FIDO2) in Microsoft Entra ID: https://learn.microsoft.com/en-us/entra/identity/authentication/how-to-enable-passkey-fido2
- Microsoft Learn, Entra ID Protection risk detections: https://learn.microsoft.com/en-us/entra/id-protection/concept-identity-protection-risks
- Microsoft Learn, Automatic attack disruption in Microsoft Defender: https://learn.microsoft.com/en-us/defender-xdr/automatic-attack-disruption
- NIST SP 800-63B-4, Digital Identity Guidelines: Authentication and Authenticator Management: https://pages.nist.gov/800-63-4/sp800-63b.html
- W3C, Device Bound Session Credentials (Editor's Draft, 9. Nov. 2026): https://w3c.github.io/webappsec-dbsc/
- Richtlinie (EU) 2022/2555 (NIS2), Artikel 21 und 23: https://eur-lex.europa.eu/eli/dir/2022/2555/oj/deu
- Verordnung (EU) 2022/2554 (DORA), Artikel 9: https://eur-lex.europa.eu/eli/reg/2022/2554/oj/deu
- Delegierte Verordnung (EU) 2024/1774 (RTS zum IKT-Risikomanagement), Artikel 21: https://eur-lex.europa.eu/eli/reg_del/2024/1774/oj/deu
Stufe B: Forschung und Threat Intelligence
- Verizon, 2026 Data Breach Investigations Report, Executive Summary: https://www.verizon.com/business/resources/executivebriefs/2026-dbir-executive-summary.pdf
- Microsoft, Digital Defense Report 2026: https://www.microsoft.com/en-us/corporate-responsibility/cybersecurity/microsoft-digital-defense-report-2025
- Microsoft Threat Intelligence, „From cookie theft to BEC: Attackers use AiTM phishing sites as entry point to further financial fraud“ (12. Juli 2022): https://www.microsoft.com/en-us/security/blog/2022/07/12/from-cookie-theft-to-bec-attackers-use-aitm-phishing-sites-as-entry-point-to-further-financial-fraud/
- Microsoft Threat Intelligence, „Storm-2372 conducts device code phishing campaign“ (13. Feb. 2025, aktualisiert 31. Juli 2026): https://www.microsoft.com/en-us/security/blog/2025/02/13/storm-2372-conducts-device-code-phishing-campaign/
Stufe C: Hersteller, richtungsweisend
- Chrome for Developers, Device Bound Session Credentials: https://developer.chrome.com/docs/web-platform/device-bound-session-credentials
- Microsoft Defender XDR Blog, „Automatically disrupt adversary-in-the-middle (AiTM) attacks with XDR“ (2023): https://techcommunity.microsoft.com/t5/microsoft-365-defender-blog/automatically-disrupt-adversary-in-the-middle-aitm-attacks-with/ba-p/3821751
Themen