Browser-Sicherheit im Unternehmen: Add-ons, DLP, Sitzungen
Browser-Sicherheit im Unternehmen 2026: Erweiterungen kontrollieren, Sitzungen ans Gerät binden, DLP im Browser. Fünf Kontrollen, Optionen im Vergleich.
Am 24. Dezember 2024 erhielt ein Mitarbeiter von Cyberhaven eine E-Mail, scheinbar vom Entwickler-Support des Chrome Web Store. Die Erweiterung des Unternehmens werde wegen eines Richtlinienverstoßes entfernt, hieß es. Der Button führte auf eine echte Google-OAuth-Zustimmungsseite für eine App namens „Privacy Policy Extension“. Ein Klick, und der Angreifer konnte Cyberhavens Browser-Erweiterung veröffentlichen. Die manipulierte Version passierte die Store-Prüfung, aktualisierte sich automatisch in den Browsern der Kunden und blieb rund 24 Stunden live. Cyberhaven verkauft Data Loss Prevention.
Forscher ordneten derselben Kampagne mindestens 35 Erweiterungen mit etwa 2,6 Millionen Nutzern zu. Die Payload zielte auf Facebook-Werbe- und Geschäftskonten, Sitzungscookies inklusive. Genau darum geht es: Die wertvollsten Zugangsdaten Ihrer Mitarbeitenden liegen heute im Browser, als Cookies, die die MFA längst hinter sich haben. Dieser Beitrag richtet sich an alle, die entscheiden, was dieser Browser darf: CISOs, Sicherheitsarchitekten und Verantwortliche für den digitalen Arbeitsplatz. Wir beschreiben die fünf Kontrollen einer Browser-Steuerungsebene, vergleichen die Optionen und sagen, was wir kaufen würden.
TL;DR / Das Wichtigste in Kürze
- Der Browser ist der neue Endpunkt. SaaS, GenAI und Admin-Konsolen laufen darin, und ein gültiges Sitzungscookie ist für Angreifer mehr wert als ein Passwort.
- Erweiterungen sind eine unverwaltete Lieferkette. Standardmäßig verweigern, mit Allowlist, gesperrten Berechtigungen und gesperrten Hosts. Sonst schiebt ein einziger gephishter Entwickler Code in jeden Ihrer Browser.
- Sitzungen ans Gerät binden. Chrome 145 liefert Device Bound Session Credentials, der Entra-Tokenschutz deckt native Apps ab. Im Browser bleibt die Abdeckung lückenhaft, planen Sie dafür.
- DLP ist in den Browser gewandert. Edge for Business mit Purview und Chrome Enterprise Premium prüfen Einfügen, Upload und GenAI-Prompts dort, wo Daten tatsächlich abfließen.
- Die meisten Unternehmen brauchen keinen neuen Browser. Gesteuertes Edge oder Chrome genügt auf verwalteten Geräten. Ein dedizierter Enterprise-Browser lohnt sich für BYOD, Externe und VDI-Ablösung.

Download: Editierbare draw.io-Datei · In diagrams.net öffnen · Diagrammdaten (CSV)
Warum der Browser jetzt zählt
E-Mail, CRM, Finanzsysteme, Quellcodeverwaltung und Cloud-Konsolen liegen heute hinter einem Browser-Tab. Ebenso der jüngste Kanal für Datenabfluss: das Eingabefeld eines GenAI-Assistenten.
Die Angreifer sind gefolgt. Im Juli 2022 dokumentierte Microsoft eine Adversary-in-the-Middle-Kampagne (AiTM), die seit September 2021 mehr als 10.000 Organisationen ins Visier genommen hatte. Ein Proxy reichte die MFA-Abfrage durch und behielt das Sitzungscookie. Microsoft beobachtete, wie ein Angreifer in nur fünf Minuten vom gestohlenen Cookie zum Zahlungsbetrug kam. Infostealer erledigen dasselbe direkt auf dem Endgerät. Schon Googles Ankündigung gerätegebundener Sitzungen im April 2024 hielt fest, dass gestohlene Cookies auch nach Entfernen der Malware weiter funktionieren.
Cyberhaven hat die zweite Front eröffnet. Erweiterungen können Seiten und Cookies lesen, aktualisieren sich still und stammen aus einem Store, in den ein gephishter Entwickler veröffentlichen kann. Unser ITDR-Leitfaden zu Token-Diebstahl und AiTM-Phishing behandelt die Identitätsseite; hier geht es um die Endpunktseite desselben Problems.
Die fünf Kontrollen einer Browser-Steuerungsebene
Im Übersichtsdiagramm verteilt eine Cloud-Steuerungsebene die Richtlinien, der Browser setzt sie in einem verwalteten Arbeitsprofil durch, und Anwendungen akzeptieren nur Sitzungen, die an genau dieses Gerät gebunden sind.
① Richtlinien-Baseline und verwaltetes Profil
Machen Sie den Browser zum verwalteten Asset statt zur persönlichen Vorliebe. Beide großen Browser bringen eine kostenlose Cloud-Verwaltung mit: Chrome Enterprise Core in der Google Admin-Konsole und den Microsoft Edge-Verwaltungsdienst im Microsoft 365 Admin Center. Laut Microsoft gewinnen GPO- oder MDM-Einstellungen bei Konflikten gegen den Cloud-Dienst. Legen Sie also fest, welche Ebene welche Einstellung verantwortet.
Unsere Baseline ist kurz: erzwungene Anmeldung im Arbeitsprofil, automatische Updates, Safe Browsing und eine Entscheidung, welche Browser überhaupt Unternehmensanwendungen erreichen dürfen. Unspektakulär, aber Voraussetzung für alles Weitere.
② DLP im Browser und Last-Mile-Kontrollen
Netzwerk-DLP tut sich mit verschlüsseltem, per JavaScript zusammengesetztem Verkehr schwer. Der Browser ist der letzte Punkt, an dem die Handlung sichtbar ist: Einfügen, Hochladen, Drucken.
Microsoft integriert Purview-DLP direkt in Edge for Business, ohne dass das Gerät in Purview eingebunden werden muss. Auf Intune-verwalteten Windows-Geräten lassen sich Text- und Datei-Uploads, also auch eingefügte Prompts, an eine benannte Liste nicht verwalteter KI-Apps protokollieren oder blockieren, darunter ChatGPT (Consumer), Gemini, DeepSeek und Perplexity. Für mit Entra verbundene Apps steuert Edge Kopieren, Einfügen, Download und Drucken. Die Dokumentation benennt die Grenzen offen: Edge ab Version 144, geprüft werden bis zu 4 MB Text und 3 MB pro Datei, und manche KI-Apps senden kodierte Inhalte, die durchrutschen können. Chrome Enterprise Premium bietet für 6 US-Dollar pro Nutzer und Monat vergleichbare DLP, URL-Filter für GenAI-Seiten, Wasserzeichen und Screenshot-Sperren. Wo sensible Daten überhaupt liegen, klärt unser DSPM-Leitfaden.
③ Erweiterungs-Allowlist
Diese Kontrolle hätte die Cyberhaven-Welle für die meisten Unternehmen entschärft. Chrome und das Chromium-basierte Edge teilen sich die Richtlinie ExtensionSettings:
- Setzen Sie den Platzhalter
*aufinstallation_mode: blockedund geben Sie einzelne IDs frei. Der Modusremoveddeinstalliert zusätzlich bereits vorhandene Erweiterungen. blocked_permissionslehnt Erweiterungen ab, die unerwünschte API-Berechtigungen anfordern.runtime_blocked_hosts(bis zu 100 Muster) verhindert, dass selbst freigegebene Erweiterungen Skripte in Identitätsanbieter oder Finanzanwendungen einschleusen oder deren Cookies lesen.minimum_version_requireddeaktiviert bekannte schlechte Versionen schnell, auch zwangsinstallierte.
Eine Allowlist stoppt kein bösartiges Update einer freigegebenen Erweiterung; Cyberhavens Erweiterung war ein legitimes Sicherheitsprodukt. Die Prüfung zählt deshalb so viel wie die Richtlinie: Herausgeber, Berechtigungen und Update-Historie prüfen, die Liste kurz halten, bei neuen Berechtigungen neu bewerten. Die Cloud-Richtlinien von Edge bringen dafür einen Antrags- und Freigabeprozess mit.
④ Sitzungsbindung
Ein gestohlenes Cookie ist nur wertvoll, wenn es auf einem anderen Rechner funktioniert. Sitzungsbindung nimmt genau das weg.
Googles Device Bound Session Credentials (DBSC) sind seit Chrome 145 ausgeliefert, stabil seit dem 10. Februar 2026, nach Origin Trials ab Chrome 135. Chrome legt einen privaten Schlüssel im TPM ab, sofern vorhanden. Die Website stellt kurzlebige Cookies aus, in Googles Beispiel zehn Minuten, und Chrome muss zum Erneuern eine Challenge signieren.
Der Haken: DBSC schützt nur Websites, die es umsetzen, und Geräte ohne sichere Hardware fallen auf normale Cookies zurück. Auf Microsoft-Seite ist der Entra-Tokenschutz für native Windows-Apps mit Zugriff auf Exchange Online, SharePoint Online und Teams allgemein verfügbar. Für Browser ist er in der Vorschau und auf wenige Web-Apps beschränkt, die Azure Resource Manager aufrufen, etwa das Azure-Portal sowie die Entra- und Intune-Admin-Center. Voraussetzung sind ein aktuelles Windows 11 oder ein MDM-verwaltetes macOS, Edge oder Chrome und die Erweiterung Microsoft Single Sign On. Binden Sie, was heute geht, und sichern Sie den Rest mit Phishing-resistenter MFA ab, wie in unserem Leitfaden zu passwortloser Anmeldung mit FIDO2, plus kurzer Anmeldehäufigkeit.
⑤ Telemetrie und Reaktion
Leiten Sie Browser-Events ins SIEM: Installationen und Berechtigungsänderungen von Erweiterungen, DLP-Entscheidungen, Anmeldungen in nicht verwalteten Profilen. Üben Sie die beiden Handgriffe, die ein Erweiterungsvorfall verlangt: die Erweiterung per Richtlinie überall entfernen und die Sitzungen widerrufen, auf die sie Zugriff hatte. Laut Microsoft greifen neue Purview-Richtlinien bei bereits angemeldeten Nutzern erst nach Ablauf ihres Tokens. Der Widerruf gehört also zur Reaktion.
Was der Vergleich zeigt
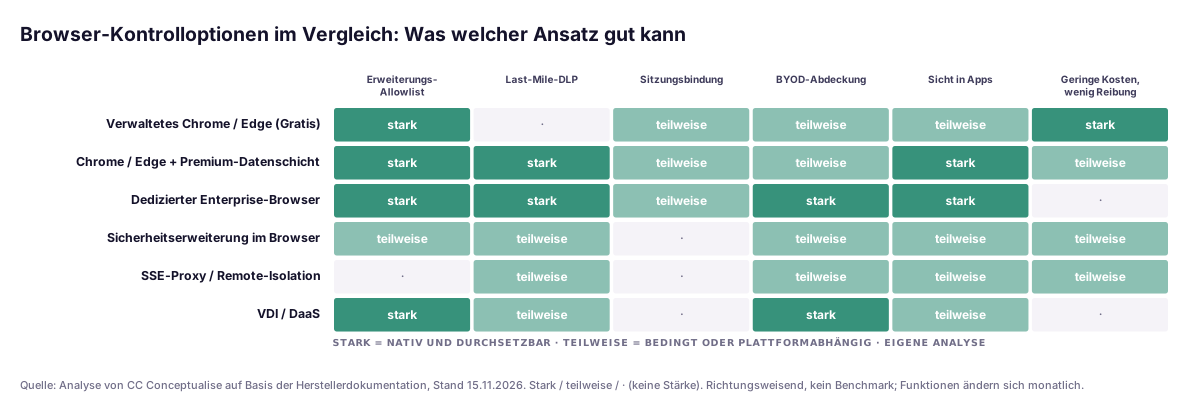
Die Matrix ist unsere Lesart der Herstellerdokumentation, kein Benchmark. Erstens liefert schon das kostenlos verwaltete Chrome oder Edge eine starke Erweiterungs-Allowlist; die meisten Organisationen, die wir sehen, haben sie schlicht nicht eingeschaltet. Zweitens ist Sitzungsbindung überall nur „teilweise“, weil sie davon abhängt, ob jede einzelne Anwendung DBSC oder Tokenschutz unterstützt. Netzwerkseitige Optionen können ein Browser-Cookie gar nicht binden. Drittens punkten dedizierte Enterprise-Browser bei BYOD und Sicht in Anwendungen und zahlen dafür mit Lizenzkosten und Veränderungsaufwand.
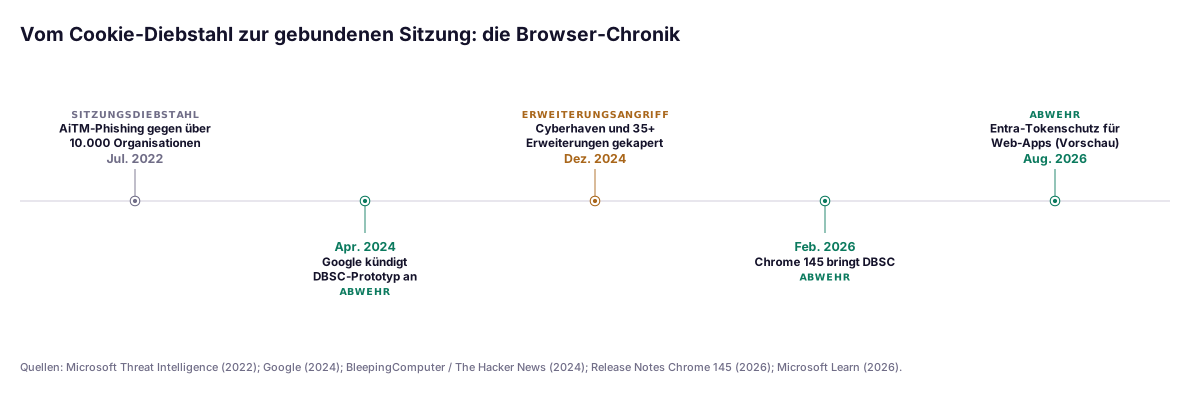
Die Chronik erklärt die Dringlichkeit. Angreifer haben Sitzungsdiebstahl industrialisiert, Jahre bevor Browser Sitzungen binden konnten, und die Abwehr kommt erst jetzt, Anwendung für Anwendung.
Aus einem aktuellen Projekt
Bei einem Zero-Trust-Review für einen europäischen Fertigungsbetrieb haben wir nebenbei das Erweiterungsinventar der verwalteten Chrome-Flotte gezogen. Das Team erwartete ein paar Dutzend Erweiterungen. Die tatsächliche Liste war um ein Mehrfaches länger: Gutschein-Tools, Bildschirmrekorder und „PDF-Konverter“ mit Leserecht auf jeder Seite jeder Website. Geprüft war keine davon, mehrere hatten seit der Installation den Besitzer gewechselt.
Die Bereinigung dauerte drei Wochen. Wir behielten, was einen benannten fachlichen Verantwortlichen hatte, installierten Passwortmanager und SSO-Erweiterung zwangsweise, sperrten alles andere und ergänzten gesperrte Hosts für Identitätsanbieter und ERP-Portal. Am schwierigsten war die Frage, wem die Allowlist danach gehört.
Welche Option passt
| Ausgangslage | Unsere Standardwahl | Warum |
|---|---|---|
| Verwaltete Windows-/macOS-Flotte, Microsoft 365 E5 | Edge for Business + Purview-DLP + Edge-Verwaltungsdienst | DLP und Erweiterungssteuerung sind lizenziert, Tokenschutz ist Teil des Stacks |
| Verwaltete Flotte, Google Workspace oder gemischt | Chrome Enterprise Core, Premium nur wo DLP nötig ist | Kostenlose Verwaltung, Zahlung nur für die DLP-Zielgruppe |
| Externe, BYOD, Zugriff am ersten Tag nach M&A | Dedizierter Enterprise-Browser (Island, Prisma Browser) | Trennt Unternehmensarbeit vom nicht verwalteten Gerät |
| Reine Browser-Workloads auf VDI | Dedizierten Enterprise-Browser pilotieren | Vergleichbare Datenkontrollen bei geringeren Infrastrukturkosten; vorher testen |
| Admin-Zugriff auf Cloud-Konsolen | Verwaltetes Edge/Chrome + Tokenschutz für ARM + Privileged Access Workstation | Gebundene Sitzungen an den wertvollsten Konsolen |
| Nur eine Sicherheitserweiterung | Brücke, kein Zielbild | Kann andere Erweiterungen nicht voll steuern und keine Sitzungen binden |
Governance für europäische Unternehmen
NIS2. Artikel 21 Absatz 2 der Richtlinie (EU) 2022/2555 verlangt unter Buchstabe i Konzepte für die Zugriffskontrolle und das Management von Anlagen und unter Buchstabe j den Einsatz von Multi-Faktor- oder kontinuierlicher Authentifizierung. Ungeprüfte Erweiterungen sind eine Lücke im Anlagenmanagement, ein Cookie, das die MFA umgeht, untergräbt Buchstabe j. Unser Leitfaden zu den NIS2-Risikomanagementmaßnahmen ordnet die vollständige Liste ein.
DSGVO und Mitbestimmung. Browser-Telemetrie und DLP erfassen, was Beschäftigte tun. Nach DSGVO bedeutet das in der Regel eine Datenschutz-Folgenabschätzung. Nach § 87 Abs. 1 Nr. 6 BetrVG hat der Betriebsrat ein Mitbestimmungsrecht bei der Einführung und Anwendung technischer Einrichtungen, die dazu bestimmt sind, Verhalten oder Leistung der Arbeitnehmer zu überwachen. Binden Sie ihn früh ein, vereinbaren Sie Aufbewahrung und Zugriff, und bevorzugen Sie aggregierte Auswertungen.
DORA. Für Finanzunternehmen liefern dieselben Kontrollen Nachweise für Zugriffskontrolle und Schutz vor Datenabfluss im IKT-Risikomanagementrahmen. Sie fügen sich zudem nahtlos in eine Zero-Trust-Architektur ein.
Ein pragmatischer Einführungspfad
- Woche 1–2: Inventur. Browser-Versionen und vollständige Erweiterungsliste aus jeder Flotte ziehen. Ermitteln, wer aus nicht verwalteten Browsern auf Unternehmensanwendungen zugreift.
- Woche 3–4: Baseline und Allowlist. Arbeitsprofil, automatische Updates und Safe Browsing erzwingen. Erweiterungen auf „standardmäßig verweigern“ umstellen, mit gesperrten Hosts für Identitätsanbieter und Finanzanwendungen.
- Monat 2: Sitzungen. Phishing-resistente MFA erzwingen, Anmeldehäufigkeit für sensible Anwendungen verkürzen und Tokenschutz im reinen Berichtsmodus pilotieren. SaaS-Anbieter nach DBSC fragen.
- Monat 3: Daten. DLP im Browser für GenAI-Uploads und Einfügevorgänge im Audit-Modus aktivieren. Richtlinie und Auswertung mit Betriebsrat und Datenschutzbeauftragtem abstimmen, bevor Sie auf Blockieren umschalten.
- Monat 4: die nicht verwaltete Peripherie. Festlegen, wie Externe und BYOD-Nutzer sensible Anwendungen erreichen. Einen dedizierten Enterprise-Browser nur für diese Gruppe pilotieren und mit den VDI-Kosten vergleichen.
Das Fazit
Der Browser ist leise zum Endpunkt geworden. Die Abhilfe ist nicht glamourös und meist nicht teuer. Stellen Sie Erweiterungen noch in diesem Quartal auf „standardmäßig verweigern“; im verwalteten Chrome oder Edge kostet das nichts. Binden Sie Sitzungen, wo die Plattformen es erlauben, und behandeln Sie den Rest als bekannte Lücke, abgesichert durch Phishing-resistente MFA. Und setzen Sie DLP dort an, wo Daten wirklich abfließen: im Einfügefeld.
Dedizierte Enterprise-Browser sind gute Produkte für ein bestimmtes Problem, nämlich nicht verwaltete Geräte. In einer verwalteten Microsoft- oder Google-Umgebung bringt Sie der Browser, den Sie schon haben, sauber gesteuert, den größten Teil des Weges.
Wenn Sie Unterstützung bei der Baseline oder der Erweiterungsinventur wünschen, führt unser Zero-Trust-Team das als kurzes Assessment mit festem Umfang durch. Am Ende stehen die fünf Kontrollen, abgebildet auf Ihre Umgebung.
FAQ
Was ist bei der Kompromittierung der Cyberhaven-Erweiterung passiert?
Am 24. Dezember 2024 wurde ein Cyberhaven-Mitarbeiter mit einer E-Mail gephisht, die sich als Entwickler-Support des Chrome Web Store ausgab. Der Link führte auf eine echte Google-OAuth-Zustimmungsseite für eine bösartige App, die damit Veröffentlichungsrechte für die Erweiterung erhielt. Die manipulierte Version passierte die Store-Prüfung und war rund 24 Stunden live. Dieselbe Kampagne traf mindestens 35 Erweiterungen mit etwa 2,6 Millionen Nutzern.
Brauchen wir einen dedizierten Enterprise-Browser wie Island oder Prisma Browser?
Nicht automatisch. Auf verwalteten Windows- und macOS-Geräten deckt ein sauber gesteuertes Edge oder Chrome mit Erweiterungs-Allowlist, DLP im Browser und Sitzungsbindung den Großteil ab. Ein dedizierter Enterprise-Browser lohnt sich, wenn Externe, BYOD- oder M&A-Nutzer von nicht verwalteten Geräten auf sensible Anwendungen zugreifen oder wenn Sie VDI für reine Browser-Arbeit ablösen wollen.
Was sind Device Bound Session Credentials (DBSC)?
DBSC bindet eine Web-Sitzung an das Gerät. Chrome legt einen privaten Schlüssel in sicherer Hardware wie einem TPM ab, die Website stellt kurzlebige Cookies aus, und Chrome muss zum Erneuern eine Server-Challenge signieren. Ein gestohlenes Cookie läuft nach Minuten ab und lässt sich anderswo nicht erneuern. DBSC ist seit Chrome 145 ausgeliefert, stabil seit dem 10. Februar 2026, muss aber von jeder Website serverseitig umgesetzt werden.
Verhindert der Entra-Tokenschutz Cookie-Diebstahl im Browser?
Nur teilweise, Stand November 2026. Der Tokenschutz ist für native Windows-Apps mit Zugriff auf Exchange Online, SharePoint Online und Teams allgemein verfügbar. Für Browser ist er in der Vorschau und auf wenige Web-Apps beschränkt, die Azure Resource Manager aufrufen, etwa das Azure-Portal, mit Edge oder Chrome und der Erweiterung Microsoft Single Sign On. Alles andere sichern Sie mit Phishing-resistenter MFA und kurzer Anmeldehäufigkeit ab.
Wie verwalten wir Browser-Erweiterungen im Unternehmen?
Standardmäßig verweigern. Setzen Sie in Chrome und Edge den Platzhalter-Eintrag der Richtlinie ExtensionSettings auf blocked und geben Sie einzelne Erweiterungs-IDs erst nach Prüfung von Berechtigungen, Herausgeber und Update-Historie frei. Mit blocked_permissions und runtime_blocked_hosts halten Sie auch freigegebene Erweiterungen von Identitätsanbieter und Finanzanwendungen fern. Eine freigegebene Erweiterung kann per Update bösartig werden, also überwachen Sie Änderungen.
Ist Browser-Monitoring mit dem Betriebsrat vereinbar?
Ja, aber nur mit Vereinbarung. Nach § 87 Abs. 1 Nr. 6 BetrVG hat der Betriebsrat ein Mitbestimmungsrecht bei technischen Einrichtungen, die dazu bestimmt sind, Verhalten oder Leistung der Arbeitnehmer zu überwachen. Browser-Telemetrie und DLP-Protokolle fallen darunter. Nach DSGVO ist meist eine Datenschutz-Folgenabschätzung nötig. Klären Sie Zweck, Aufbewahrung und Zugriff, bevor Sie detailliertes Reporting einschalten.
Quellen
Alle Quellen geprüft am 15. November 2026. Herstellerfunktionen ändern sich monatlich; die Vergleichsgrafik ist unsere Analyse der Dokumentation zu diesem Stichtag.
Tier A: Primärquellen, Herstellerdokumentation und Regulierung
- Release Notes Chrome 145, Device Bound Session Credentials (stabil seit 10.02.2026): https://developer.chrome.com/release-notes/145
- Chrome for Developers, Device Bound Session Credentials: https://developer.chrome.com/docs/web-platform/device-bound-session-credentials
- Chrome for Developers, DBSC-Origin-Trial (ab Chrome 135): https://developer.chrome.com/blog/dbsc-origin-trial
- W3C WebAppSec, DBSC-Explainer: https://github.com/w3c/webappsec-dbsc
- Google Chrome Enterprise Hilfe, Richtlinie ExtensionSettings: https://support.google.com/chrome/a/answer/9867568
- Microsoft Learn, Tokenschutz im bedingten Zugriff: https://learn.microsoft.com/en-us/entra/identity/conditional-access/concept-token-protection
- Microsoft Learn, Tokenschutz für Web-Apps (Vorschau): https://learn.microsoft.com/en-us/entra/identity/conditional-access/deployment-guide-token-protection-web-apps
- Microsoft Learn, Microsoft Edge-Verwaltungsdienst: https://learn.microsoft.com/en-us/deployedge/microsoft-edge-management-service
- Microsoft Learn, DLP für Cloud-Apps in Edge for Business: https://learn.microsoft.com/en-us/purview/dlp-browser-dlp-learn
- Richtlinie (EU) 2022/2555 (NIS2), Artikel 21: https://eur-lex.europa.eu/eli/dir/2022/2555/oj/deu
- Betriebsverfassungsgesetz, § 87: https://www.gesetze-im-internet.de/betrvg/__87.html
Tier B: Forschung und Threat Intelligence
- Microsoft Threat Intelligence, „From cookie theft to BEC“ (12.07.2022): https://www.microsoft.com/en-us/security/blog/2022/07/12/from-cookie-theft-to-bec-attackers-use-aitm-phishing-sites-as-entry-point-to-further-financial-fraud/
- Google, „Fighting cookie theft using device bound sessions“ (02.04.2024): https://blog.google/chromium/fighting-cookie-theft-using-device/
Tier C: Hersteller und Nachrichten, richtungsweisend
- BleepingComputer, wie 35 Chrome-Erweiterungen gekapert wurden: https://www.bleepingcomputer.com/news/security/new-details-reveal-how-hackers-hijacked-35-google-chrome-extensions/
- The Hacker News, gehackte Chrome-Erweiterungen der Cyberhaven-Kampagne: https://thehackernews.com/2024/12/16-chrome-extensions-hacked-exposing.html
- Google, Chrome Enterprise Core: https://chromeenterprise.google/products/chrome-enterprise-core/
- Google, Chrome Enterprise Premium: https://chromeenterprise.google/products/chrome-enterprise-premium/
- Palo Alto Networks, Prisma Browser: https://www.paloaltonetworks.com/sase/prisma-access-browser
- Island, The Enterprise Browser: https://www.island.io/
Themen