DSPM im KI-Zeitalter: Sensible Daten vor Copilot finden
Was DSPM leisten muss, wenn Copilot und Agenten Ihre Daten lesen: der Posture-Zyklus, Purview DSPM 2026, riskante Datenspeicher und ein Fünf-Schritte-Plan.
Am 30. Oktober 2026 hat Microsoft den Message-Center-Beitrag MC1481315 aktualisiert: Die Classic-Versionen von Purview Data Security Posture Management und DSPM for AI werden im März 2027 abgeschaltet. An ihre Stelle tritt ein Produkt, das „Wo liegen unsere sensiblen Daten?" und „Was tun Copilots und Agenten damit?" als eine Frage behandelt. DSPM war lange eine Inventur von Cloud-Speichern. Heute ist es die Voraussetzung dafür, KI überhaupt einzuschalten.
Dieser Beitrag richtet sich an alle, die diesen Schalter freigeben müssen: CISOs, Datenschutzbeauftragte, Microsoft-365- und Cloud-Architekten. Wir beschreiben den Posture-Zyklus herstellerneutral, zeigen, wo Microsoft Purview DSPM im November 2026 steht, bewerten, welche Datenspeicher gegenüber KI am stärksten exponiert sind, und skizzieren einen Fünf-Schritte-Pfad, der DSGVO und Betriebsrat standhält.
TL;DR / Das Wichtigste in Kürze
- KI ändert die Auffindbarkeit, nicht die Berechtigungen. Copilot zeigt nur, was der Nutzer ohnehin lesen darf. Das Risiko: Ein Prompt findet, was die Suche nie gefunden hat.
- DSPM ist ein Zyklus, kein Scan. Entdecken, klassifizieren, Exposition bewerten, beheben, dann die KI-Nutzung überwachen. Ein einmaliges Readiness-Assessment ist nach wenigen Wochen veraltet.
- Purview DSPM ist jetzt ein Produkt. DSPM und DSPM for AI sind zusammengeführt (GA Mai 2026). Stark in Microsoft 365, dünner außerhalb.
- Die riskantesten Speicher sind die neuen. Nach unserer Bewertung liegen Browser-KI-Uploads, RAG-Indizes und SaaS-Anwendungen gleichauf mit SharePoint, und native Werkzeuge sehen sie am wenigsten.
- Zugriffe bereinigen, nicht nur verstecken. Restricted Content Discovery und labelbasierte DLP verschaffen Zeit. Links entfernen und Gruppen zuschneiden schließt die Lücke.

Download: Editierbare draw.io-Datei · In diagrams.net öffnen · Diagrammdaten (CSV)
Warum das jetzt zählt
Die Exposition war immer da, KI macht sie auffindbar. Der State of Data Security Report 2025 von Varonis, basierend auf 1.000 IT-Umgebungen, fand in 99 % der Organisationen sensible Daten, die KI leicht zutage fördern kann, und gelabelte Dateien nur bei einem von zehn Unternehmen. Microsoft benennt den Mechanismus klar: Copilot zeigt nur Organisationsdaten, für die der einzelne Nutzer mindestens Leserechte hat. Berechtigungen, die seit Jahren falsch sind, werden damit relevant.
Schatten-KI ist eine eigene Schadenskategorie geworden. Laut IBM Cost of a Data Breach Report 2025 (Ponemon, 600 betroffene Organisationen) meldete jede fünfte Organisation eine Datenpanne durch Schatten-KI. Von denen, deren KI-Modelle oder -Anwendungen kompromittiert wurden, hatten 97 % keine angemessenen KI-Zugriffskontrollen.
Die Werkzeuge konsolidieren sich. Microsoft hat das neue Purview DSPM im November 2025 angekündigt; laut Message-Center-Beitrag MC1191257 ist es seit Mai 2026 allgemein verfügbar. Es vereint DSPM for AI mit Datensicherheitszielen, Data Risk Assessments und KI-Beobachtbarkeit in einer Oberfläche. Die Kauffrage lautet nicht mehr, ob Sie DSPM brauchen, sondern welches Werkzeug welchen Speicher verantwortet.
Der Posture-Zyklus, Schritt für Schritt
Die Nummern entsprechen den Markierungen in der Abbildung. Wir zeigen jeweils, wo Microsoft Purview, das die meisten unserer DACH-Kunden ohnehin lizenziert haben, einen Schritt abdeckt.
① Entdecken: jeden Speicher inventarisieren, auch die, die KI erzeugt
Beginnen Sie mit Speichern, nicht mit Inhalten. Die übliche Liste umfasst Microsoft 365, Cloud-Objektspeicher, Datenbanken, SaaS-Anwendungen und Dateifreigaben. KI bringt drei Speicher hinzu, die in den meisten Inventaren fehlen:
- RAG-Indizes und Vektorspeicher: Kopien von Quelldokumenten, oft mit einer Dienstidentität aufgebaut, die mehr lesen darf als jeder einzelne Nutzer.
- Prompt- und Antwortprotokolle: Microsoft speichert Copilot-Prompts, Antworten und Quellenangaben als Aktivitätsverlauf; andere KI-Apps führen eigene Protokolle.
- Uploads in Browser-KI: In öffentliche Chatbots kopierte Daten verlassen den Tenant. Purview sieht das nur auf onboardeten Geräten (über die Edge-Integration oder die Purview-Browsererweiterung) oder über eine SASE/SSE-Integration.
Purview DSPM deckt Microsoft 365 nativ ab. Google Cloud, Snowflake und Databricks kommen über Partnerintegrationen (Varonis, Cyera, BigID, OneTrust) auf Basis des Microsoft-Sentinel-Data-Lake hinzu; die Einrichtung ist noch als Preview gekennzeichnet. Für Cloud-Speicher und Datenbanken übernimmt DSPM aus CNAPP-Plattformen wie Defender for Cloud oder Amazon Macie die Erkennung; mehr dazu in unserem Beitrag zu Cloud-Angriffspfaden.
② Klassifizieren: erst Stichprobe, dann gezielt vertiefen
Jedes ernsthafte Werkzeug arbeitet mit Stichproben. Defender for Cloud prüft bis zu 20 MB je Datei und 300 bis 1.024 Zeilen je ausgewählter Tabelle; Macie zieht automatisch Stichproben aus S3-Objekten. Das ist der richtige Standard, aber dokumentieren Sie, welche Speicher nur stichprobenhaft geprüft sind.
In Microsoft 365 erledigen vertrauliche Informationstypen, Klassifizierer und Vertraulichkeitsbezeichnungen die Arbeit. Der ehrliche Engpass ist die Label-Abdeckung: Wenn nur eines von zehn Unternehmen Dateien labelt, schützen labelbasierte Kontrollen wenig. Starten Sie automatische Bezeichnungen für die offensichtlichen Typen (IBAN, Steuer-ID, Gesundheits- und Personaldaten) auf den Websites, die das Risk Assessment markiert.
③ Exposition bewerten: wer und was darauf zugreift
Dieser Schritt unterscheidet DSPM von einem Datenkatalog. Fragen Sie für jedes sensible Element, wie breit es erreichbar ist: Freigabelinks für „Jeder" oder die ganze Organisation, breite Gruppen und verwaiste Konten (Varonis fand aktive, aber verwaiste Konten in 88 % der Organisationen), anonym erreichbare Cloud-Speicher (66 % der Unternehmen) und welche Copilots, Agenten und Indizes es unter welcher Identität abrufen können.
Die Data Risk Assessments in Purview machen das konkret. Eine Standardbewertung läuft wöchentlich über die 100 meistgenutzten SharePoint-Websites, erste Ergebnisse gibt es nach vier Tagen. Benutzerdefinierte Bewertungen zielen auf ausgewählte Nutzer und Websites. Der Scan auf Elementebene braucht eine registrierte Entra-App, erfasst derzeit bis zu 10 SharePoint-Websites und kein OneDrive. Ein Fabric-Reiter deckt die 100 meistgenutzten Arbeitsbereiche ab. Die Standardbewertung zeigt, wo Sie suchen müssen, nicht alles, was es gibt.
④ Beheben: Zugriffe schließen, dann eindämmen
Beginnen Sie mit Änderungen, die Exposition tatsächlich beseitigen, und dämmen Sie erst danach ein. Purview bietet:
- Freigabelinks entfernen bei übermäßig geteilten Elementen und Websitebesitzer benachrichtigen.
- Vertraulichkeitsbezeichnungen anwenden oder korrigieren oder eine Richtlinie für automatische Bezeichnungen anlegen.
- DLP für den Speicherort Microsoft 365 Copilot, die Copilot und Agenten daran hindert, Elemente mit ausgewählten Labels zusammenzufassen.
- Aufbewahrungsrichtlinien für Inhalte, auf die seit drei Jahren niemand zugegriffen hat.
- Restricted Content Discovery für ganze Websites in Prüfung.
Seien Sie beim letzten Punkt klar: Microsoft nennt die Funktion eine vorübergehende Governance-Kontrolle. Sie blendet eine Website aus organisationsweiter Suche und Copilot aus, ändert aber keine Berechtigungen, gilt nicht für OneDrive und kann bei Websites mit mehr als 500.000 Elementen über eine Woche brauchen. Unser Copilot-Oversharing-Playbook bringt diese Kontrollen in die richtige Reihenfolge.
⑤ KI-Nutzung überwachen: Prompts, Antworten und Agenten
Der Zyklus schließt sich mit dem, was KI tatsächlich berührt hat. Die Seite „AI observability" listet KI-Apps und Agenten mit Aktivität in den letzten 30 Tagen, darunter Copilot-Studio-, Foundry- und Agent-365-Agenten, und markiert sensible Interaktionen. Der Aktivitäts-Explorer zeigt Prompts und Antworten mit sensiblen Informationen. Aus DSPM for AI übernommene Richtlinien erkennen sensible Daten, die in KI-Websites eingefügt werden, und können Nutzer mit erhöhtem Risiko blockieren.
Drei Voraussetzungen werden oft übersehen: Geräte-Onboarding plus Browsererweiterung für KI-Websites von Drittanbietern, eine SASE/SSE-Integration für die Erkennung im Netzwerk und Pay-as-you-go-Abrechnung für KI-Apps außer Microsoft 365 Copilot. Agenten bringen zudem ein Identitätsproblem mit; siehe unsere Beiträge zur Copilot-Studio-Architektur und zu Schatten-MCP.
Was die Zahlen sagen
Wir haben neun Speichertypen nach vier Faktoren bewertet, jeweils 0–3: Dichte sensibler Daten, Breite des Standardzugriffs, Erreichbarkeit für KI-Abruf und die Lücke bei nativer Erkennung. Das ist unsere Analyse, keine Messung, bewertet auf Basis von Herstellerdokumentation und Projekterfahrung. Bewertungsschema und Begründung je Zeile stehen in der CSV-Datei.
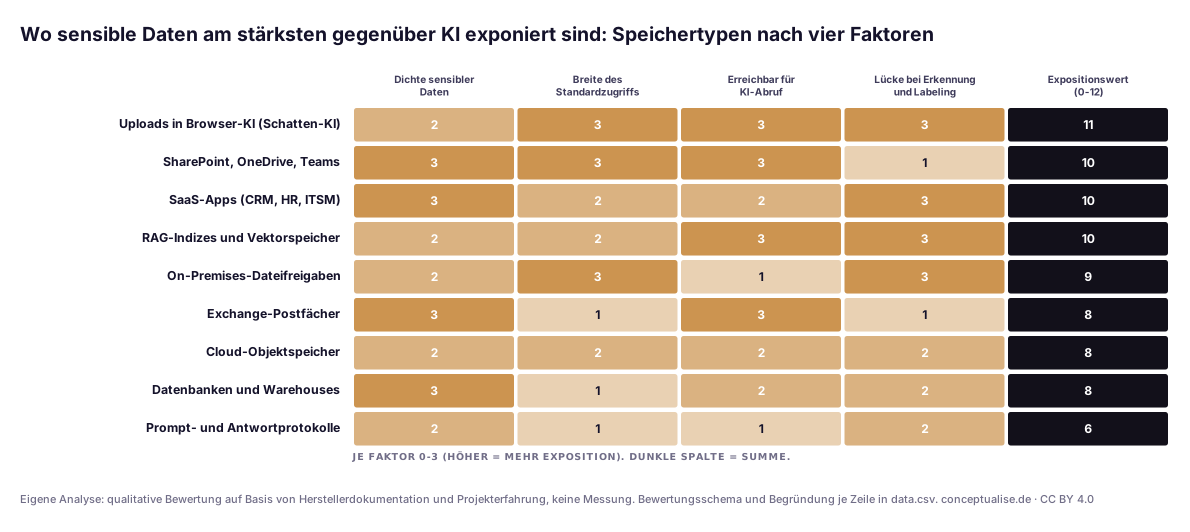
SharePoint, OneDrive und Teams liegen bei drei Faktoren hoch, bei der Lücke aber niedrig, weil Purview sie gut sieht. Deshalb beginnen Readiness-Programme dort, und hören dort auch auf. Browser-KI-Uploads, RAG-Indizes und SaaS-Anwendungen liegen gleichauf oder höher, und ihre Exposition steckt in der Lückenspalte. Prompt-Protokolle liegen heute niedrig, sind aber der einzige Speicher, der mit jeder KI-Interaktion wächst.
Veröffentlichte Zahlen zeigen in dieselbe Richtung. Sie stammen aus unterschiedlichen Stichproben und sind untereinander nicht vergleichbar:
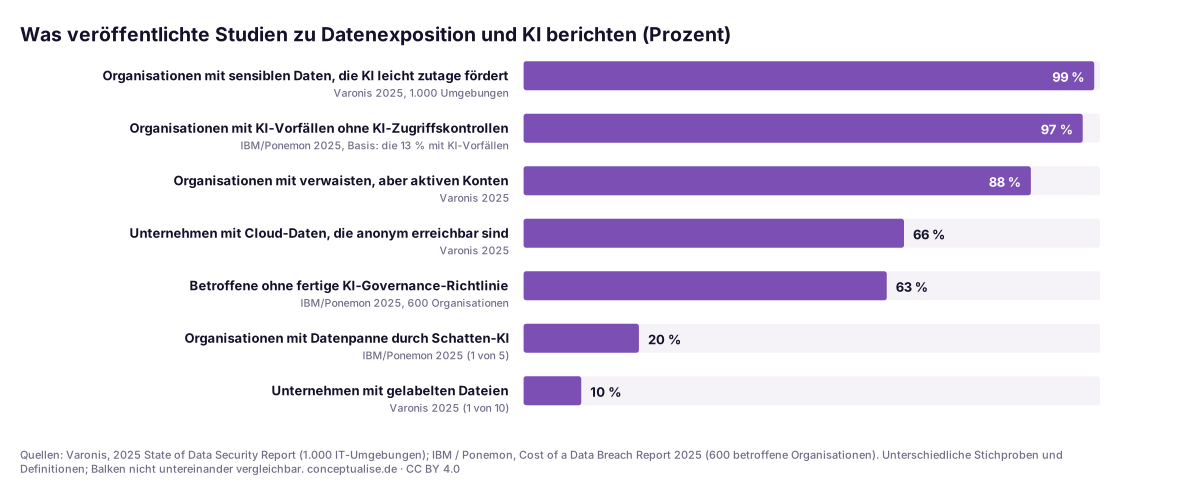
Exposition ist nahezu flächendeckend, Labeling selten, KI-Governance hinkt beidem hinterher. Das Problem sind Zugriffe, die nie aufgeräumt wurden, nicht eine besonders schlaue KI.
Aus einem aktuellen Projekt
Eine DACH-Industriegruppe bat uns vor einem Pilotprojekt um ein Go/No-Go für Copilot. Das erste Data Risk Assessment brachte das Erwartbare: viel genutzte Projektwebsites mit organisationsweiten Links auf Vertragsordnern und eine HR-Website, auf der die Gruppe eines ehemaligen Teams noch Leserechte hatte. Sobald die Websitebesitzer benannt waren, bereinigten sie das zügig.
Der wichtigere Befund lag außerhalb von Microsoft 365. Ein Geschäftsbereich hatte einen eigenen RAG-Assistenten auf einem Vektorindex gebaut, gespeist aus einem Export einer Dateifreigabe, betrieben unter einem Dienstkonto mit Lesezugriff auf die ganze Freigabe, inklusive Gehaltsexporten. Kein Purview-Bericht zeigte das, weil es außerhalb des Scopes lag. Aus dem Go wurde „Go, nach einer Speicherinventur", und genau diese Inventur bestimmte am Ende den Zeitplan.
Den passenden DSPM-Ansatz wählen
Die meisten Unternehmen brauchen mehr als ein Werkzeug. Legen Sie fest, welches welchen Speicher verantwortet.
| Wenn die meisten sensiblen Daten liegen in … | Führend | Achten Sie auf |
|---|---|---|
| Microsoft 365 | Purview DSPM: Risk Assessments, Labels, DLP für Copilot | Elementscans auf 10 Websites begrenzt; kein OneDrive-Elementscan |
| Azure-, AWS-, GCP-Speicher und Datenbanken | DSPM Ihrer Cloud-Security-Plattform (z. B. Defender for Cloud, Macie) | Stichprobenbasiert; Angriffspfad-Kontext statt Labels |
| Snowflake, Databricks, Google Cloud | Purview-Partnerintegrationen | Einrichtung in Preview; Kosten für Sentinel Data Lake |
| SaaS-Anwendungen und On-Premises-Freigaben | Spezial-DSPM mit passenden Konnektoren | Eine weitere Konsole; Verantwortung für Behebung klären |
| Selbst gebaute RAG-Lösungen und Agenten | Eigene Inventur plus Identitätsprüfung | Kaum Werkzeuge prüfen Vektorspeicher |
Checkliste vor dem Copilot-Rollout
- Die Speicherinventur umfasst RAG-Indizes, Vektorspeicher und Prompt-Protokolle.
- Die 20 am stärksten übergeteilten Websites aus der Standardbewertung haben benannte Verantwortliche.
- „Jeder"- und organisationsweite Links auf sensiblen Websites sind entfernt.
- Verwaiste Konten sind deaktiviert, breite Gruppen von sensiblen Websites entfernt.
- Automatische Bezeichnungen laufen für Ihre fünf wichtigsten vertraulichen Informationstypen.
- DLP für den Speicherort Copilot blockiert Ihr höchstes Label.
- Restricted Content Discovery nur auf Websites in Prüfung, mit Enddatum.
- Agentenidentitäten geprüft: Kein Agent liest mehr als seine Nutzer dürften.
Governance für europäische Unternehmen
DSGVO. Nach Art. 25 Abs. 2 dürfen personenbezogene Daten durch Voreinstellung nicht einer unbestimmten Zahl natürlicher Personen zugänglich gemacht werden. Ein organisationsweiter Link auf einen HR-Ordner ist nahe am Lehrbuchfall. Art. 32 verlangt ein dem Risiko angemessenes Schutzniveau, und Art. 5 Abs. 1 Buchst. c und e, Datenminimierung und Speicherbegrenzung, machen veraltete Kopien zum Compliance-Thema. Prüfen Sie, ob Ihre Datenschutz-Folgenabschätzung nach Art. 35 Copilot und Agenten abdeckt.
NIS2. Art. 21 Abs. 2 Buchst. i nennt Konzepte für die Zugriffskontrolle und das Management von Anlagen unter den Risikomanagementmaßnahmen. Eine Speicherinventur mit Zugriffsbild ist der Nachweis, den Prüfer sehen wollen; unser Beitrag zu NIS2-Maßnahmen auf Azure ordnet die Kontrollen zu.
DORA. Art. 8 verlangt von Finanzunternehmen, Informationsassets zu identifizieren, zu klassifizieren und zu dokumentieren. DSPM-Ergebnisse speisen dieses Register.
Betriebsrat. Nach § 87 Abs. 1 Nr. 6 BetrVG bestimmt der Betriebsrat bei technischen Einrichtungen mit, die geeignet sind, Verhalten oder Leistung von Beschäftigten zu überwachen. Prompt-Erfassung und Insider-Risk-Richtlinien fallen darunter. Schließen Sie die Vereinbarung, bevor Sie die KI-Beobachtung einschalten.
Pragmatischer Einführungspfad
- Wochen 1–2: Speicher inventarisieren. Jeden Speicher mit sensiblen Daten erfassen, auch die von KI erzeugten, und jedem einen Verantwortlichen und ein Werkzeug zuordnen.
- Wochen 2–4: Standardbewertungen laufen lassen. Purview DSPM und die Erkennung Ihres Cloud-DSPM aktivieren. Befunde priorisieren, noch nichts ändern.
- Wochen 4–8: die Spitze der Liste beheben. Links entfernen, Gruppen zuschneiden, verwaiste Konten deaktivieren, automatische Bezeichnungen starten.
- Wochen 6–10: die KI-Nutzung absichern. DLP für Copilot, Geräte-Onboarding und Browsererweiterung, Prüfung der Agentenidentitäten, Vereinbarung mit dem Betriebsrat.
- Ab Woche 10: den Zyklus betreiben. Wöchentlicher Posture-Review mit zwei Kennzahlen: organisationsweit erreichbare sensible Elemente und sensible KI-Interaktionen.
Das Fazit
DSPM rechtfertigt sein Budget im KI-Zeitalter, weil es aus „Können wir Copilot sicher einschalten?" eine Liste aus Speichern, Verantwortlichen und Maßnahmen macht. Die Werkzeuge sind inzwischen gut genug. Was kein Werkzeug leistet: Speicher außerhalb seines Scopes verantworten oder Berechtigungen bereinigen, die niemand anfassen will. Erst inventarisieren, Zugriffe bereinigen statt verstecken, und den Zyklus nach dem Go-live weiterbetreiben, denn jeder neue Agent und jeder neue Index ist ein neuer Speicher.
Wenn Sie vor Ihrem KI-Rollout einen Blick von außen wünschen: Unsere Praxis für Zero Trust und Cybersecurity betreibt diesen Zyklus mit Kunden, von der Speicherinventur bis zur Purview-Konfiguration. Unsere KI-Praxis deckt die Agenten- und RAG-Seite ab.
FAQ
Was ist DSPM, einfach erklärt?
Data Security Posture Management ist ein kontinuierlicher Zyklus: Er findet heraus, wo sensible Daten liegen, klassifiziert sie, ermittelt, wer und was darauf zugreifen kann, und steuert die Behebung. Im KI-Zeitalter muss er auch die Kopien abdecken, die KI erzeugt, etwa RAG-Indizes und Prompt-Protokolle, sowie die Wege, über die Copilots und Agenten Daten abrufen.
Ist Microsoft Purview DSPM for AI noch ein eigenes Produkt?
Nein. Microsoft hat DSPM und DSPM for AI zu einer Data-Security-Posture-Management-Oberfläche zusammengeführt, allgemein verfügbar seit Mai 2026. Die bisherigen Versionen heißen jetzt DSPM (classic) und DSPM for AI (classic); laut Message-Center-Beitrag MC1481315 werden sie zwischen Mitte und Ende März 2027 abgeschaltet.
Schafft Microsoft 365 Copilot neue Datenexposition?
Berechtigungen ändert Copilot nicht. Laut Microsoft zeigt Copilot nur Organisationsdaten, für die der Nutzer mindestens Leserechte hat. Was sich ändert, ist die Auffindbarkeit: Inhalte, die zugänglich, aber vergraben waren, sind jetzt einen Prompt entfernt. Altes Oversharing wird sichtbar.
Brauchen wir ein Drittanbieter-DSPM, wenn wir Purview haben?
Das hängt davon ab, wo Ihre sensiblen Daten liegen. Purview DSPM deckt Microsoft 365 nativ ab und erreicht Fabric sowie über Partnerintegrationen Quellen wie Google Cloud, Snowflake und Databricks. Liegt viel davon in AWS, auf On-Premises-Freigaben oder in SaaS-Anwendungen außerhalb dieses Rahmens, brauchen Sie meist zusätzlich ein Cloud- oder Spezial-DSPM.
Reicht Restricted Content Discovery, um Copilot sicher zu machen?
Nein. Microsoft bezeichnet die Funktion als vorübergehende Governance-Kontrolle. Sie blendet ausgewählte SharePoint-Websites aus der organisationsweiten Suche und aus Copilot aus, ändert aber keine Berechtigungen und gilt nicht für OneDrive. Nutzen Sie sie, um Zeit zu gewinnen, während die Verantwortlichen die Zugriffe bereinigen.
Welche EU-Regeln machen DSPM relevant?
Vor allem die DSGVO: Nach Art. 25 Abs. 2 dürfen personenbezogene Daten nicht durch Voreinstellung einer unbestimmten Zahl von Personen zugänglich gemacht werden, Art. 32 verlangt angemessene Sicherheit. NIS2 nennt in Art. 21 Abs. 2 Buchst. i Zugriffskontrolle und Asset-Management, DORA verlangt in Art. 8 die Klassifizierung von Informationsassets. In Deutschland braucht die Überwachung von Prompts in der Regel die Zustimmung des Betriebsrats.
Quellen
Alle Quellen geprüft am 15. November 2026. Produktgrenzen ändern sich häufig; prüfen Sie sie vor der Verwendung erneut.
Tier A: Primärquellen, Herstellerdokumentation, Regulierung
- Microsoft Learn, Learn about Microsoft Purview Data Security Posture Management (aktuelle Version): https://learn.microsoft.com/en-us/purview/data-security-posture-management-learn-about
- Microsoft Learn, Prevent oversharing with data risk assessments: https://learn.microsoft.com/en-us/purview/data-security-posture-management-oversharing
- Microsoft Learn, Considerations for deploying DSPM for AI (classic): Voraussetzungen und Standardrichtlinien: https://learn.microsoft.com/en-us/purview/dspm-for-ai-considerations
- Microsoft Learn, Data, privacy and security for Microsoft Copilot: https://learn.microsoft.com/en-us/copilot/plan/microsoft-365-copilot-privacy
- Microsoft Learn, Restrict discovery of SharePoint sites and content: https://learn.microsoft.com/en-us/sharepoint/restricted-content-discovery
- Microsoft Learn, Data security posture management in Defender for Cloud: https://learn.microsoft.com/en-us/azure/defender-for-cloud/concept-data-security-posture
- Microsoft 365 Message Center MC1191257, neue Purview-DSPM-Oberfläche (Spiegel): https://mc.merill.net/message/MC1191257
- Microsoft 365 Message Center MC1481315, Abschaltung der Classic-Versionen (Zusammenfassung): https://mwpro.co.uk/blog/2026/10/30/mc1481315-microsoft-purview-retires-dspm-classic-and-dspm-for-ai-classic-experiences-and-shifts-to-unified-dspm-experience/
- Verordnung (EU) 2016/679 (DSGVO), Art. 5, 25, 32, 35: https://eur-lex.europa.eu/eli/reg/2016/679/oj/deu
- Richtlinie (EU) 2022/2555 (NIS2), Art. 21: https://eur-lex.europa.eu/eli/dir/2022/2555/oj/deu
- Verordnung (EU) 2022/2554 (DORA), Art. 8: https://eur-lex.europa.eu/eli/reg/2022/2554/oj/deu
- Betriebsverfassungsgesetz (BetrVG), § 87: https://www.gesetze-im-internet.de/betrvg/__87.html
Tier B: Forschung
- IBM, Cost of a Data Breach Report 2025, Pressemitteilung (Ponemon Institute, 600 Organisationen, 30.07.2025): https://newsroom.ibm.com/2025-07-30-ibm-report-13-of-organizations-reported-breaches-of-ai-models-or-applications,-97-of-which-reported-lacking-proper-ai-access-controls
Tier C: Hersteller, richtungsweisend
- Varonis, 2025 State of Data Security Report (1.000 IT-Umgebungen; Herstellerstudie): https://www.varonis.com/blog/state-of-data-security-report
- Microsoft Security Community Blog, „Beyond Visibility: The new Microsoft Purview DSPM experience" (18.11.2025): https://techcommunity.microsoft.com/blog/microsoft-security-blog/beyond-visibility-the-new-microsoft-purview-data-security-posture-management-dsp/4470984
- AWS, Amazon Macie Features: https://aws.amazon.com/macie/features/
Themen