Copilot-Oversharing: Playbook für saubere Berechtigungen
Playbook gegen Oversharing in Microsoft 365 Copilot: SharePoint Advanced Management, Restricted Content Discovery, Purview DSPM und DLP, Stand Nov. 2026.
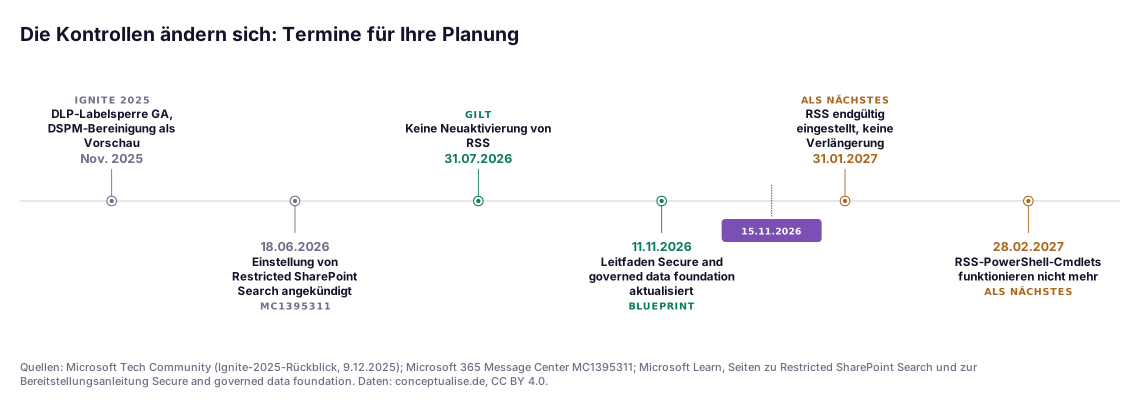
Am 31. Januar 2027 stellt Microsoft Restricted SharePoint Search ein. Seit dem 31. Juli 2026 kann kein Tenant die Funktion mehr neu aktivieren. Für viele Unternehmen war diese Positivliste mit bis zu 100 Sites das, was eine Einführung von Microsoft 365 Copilot beherrschbar wirken ließ: Copilot und die organisationsweite Suche sahen nur Sites, die jemand geprüft hatte. Fällt sie weg, reicht Copilot wieder so weit, wie es konstruktionsbedingt immer gedacht war: bis zu allem, was der jeweilige Nutzer ohnehin öffnen darf.
Damit ist das Oversharing-Problem in einem Satz beschrieben. Copilot schafft keine neuen Zugriffe. Es beseitigt die Unauffälligkeit, die alte Zugriffe verborgen hat. Der HR-Ordner, der 2019 für „Jeder außer externen Benutzern“ freigegeben wurde, die Vorstandspräsentation hinter einem organisationsweiten Link und die M&A-Site, deren Gruppe nie kleiner wurde: All das war schon vorher erreichbar, jetzt liegt es einen Prompt entfernt. Dieses Playbook richtet sich an diejenigen, die das vor oder während des Copilot-Rollouts beheben müssen: CISOs, Verantwortliche für die Microsoft-365-Plattform, Datenschutzbeauftragte und Enterprise-Architekten in der DACH-Region. Geprüft haben wir alles an der Microsoft-Dokumentation mit Stand 15. November 2026.
TL;DR / Das Wichtigste in Kürze
- Copilot respektiert Berechtigungen, und genau das ist das Problem. Es zeigt nur, was ein Nutzer mindestens lesen darf. Oversharing ist Berechtigungsschuld, die Copilot durchsuchbar macht, kein Copilot-Fehler.
- Vier Quellen verursachen fast alles: breit offene Sites und öffentliche Gruppen, organisationsweite und „Jeder“-Links, unterbrochene Vererbung sowie veraltete Gruppen und verwaiste Sites.
- Erst eindämmen, dann bereinigen. Restricted Content Discovery und Purview DLP verbergen Inhalte binnen Tagen vor Copilot; Zugriffe entfernen aber nur Besitzerprüfungen, Berichte auf Elementebene und Gruppenhygiene.
- Restricted SharePoint Search läuft aus. Neuaktivierung gesperrt seit 31. Juli 2026, Einstellung am 31. Januar 2027. Nichts wird automatisch zu Restricted Content Discovery migriert.
- Ein Regelprozess, kein Projekt. Wöchentliche DSPM-Bewertungen, monatliche Aktivitätsberichte und Lebenszyklus-Richtlinien verhindern, dass die Schuld zurückkehrt.

Download: Editierbare draw.io-Datei · In diagrams.net öffnen · Diagrammdaten (CSV)
Warum das jetzt zählt
In den vergangenen zwölf Monaten hat sich dreierlei geändert.
- Die Krücke fällt weg. Microsoft hat die Einstellung von Restricted SharePoint Search (RSS) am 18. Juni 2026 in der Message-Center-Meldung MC1395311 angekündigt. Seit dem 31. Juli 2026 ist die Neuaktivierung gesperrt. Am 31. Januar 2027 wird die Funktion endgültig eingestellt, „ohne Verlängerungen oder Ausnahmen“; die PowerShell-Cmdlets funktionieren nach dem 28. Februar 2027 nicht mehr. Als Ersatz nennt Microsoft Restricted Content Discovery (RCD), migriert Ihre RSS-Positivliste aber nicht. RSS arbeitete umgekehrt: Es ließ bis zu 100 Sites zu und blendete den Rest aus. RCD blendet die markierten Sites aus und zeigt alles andere.
- Die Werkzeuge sind gereift. Zur Ignite 2025 hat Microsoft die DLP-Sperre gelabelter Inhalte für Copilot allgemein verfügbar gemacht und die Bereinigung auf Elementebene in den Datenrisikobewertungen von Purview DSPM als Vorschau eingeführt. SharePoint Advanced Management (SAM) erhielt die Bewertung der Inhaltsverwaltung (Content management assessment), einen Berechtigungsbericht je Nutzer und einen Bericht zu Agenten. Am 11. November 2026 hat Microsoft seine Bereitstellungsanleitung als „Secure and governed data foundation for Microsoft Copilot“ aktualisiert, gegliedert in drei Säulen: Oversharing beheben, Leitplanken setzen, Regulierung erfüllen.
- Agenten vergrößern den Schadensradius. Agenten und Copilot Cowork arbeiten auf denselben Inhalten in Microsoft Graph, mit den Rechten des Nutzers. Unsere Analyse indirekter Prompt Injections zeigt, warum das zählt: Bei EchoLeak (CVE-2025-32711) genügte eine E-Mail, um Daten aus Microsoft 365 Copilot abfließen zu lassen. Wohin ein Angreifer Copilot lenken kann, begrenzt das, was der Nutzer lesen darf, und diese Grenze setzt das Oversharing.
Am Umfang der Schuld besteht kaum Zweifel. Der State of Data Security Report 2025 von Varonis, basierend auf 1.000 realen IT-Umgebungen und knapp 10 Milliarden Dateien, kommt zu dem Ergebnis, dass 99 % der Organisationen sensible Daten offenliegen haben, die KI leicht zutage fördern kann. Microsoft selbst zitiert Gartner mit der Prognose, dass bis 2027 60 % der Unternehmen den erwarteten Nutzen ihrer KI-Anwendungsfälle verfehlen, weil ihre Daten-Frameworks nicht zusammenpassen. Herstellerzahlen verdienen Skepsis, die Richtung nicht.
Wie Copilot entscheidet, was ein Nutzer sieht
Die Mechanik entscheidet, welche Kontrolle wirkt. Die Datenschutzdokumentation von Microsoft ist eindeutig: Copilot zeigt nur Unternehmensdaten an, für die der einzelne Nutzer mindestens Leserechte hat, und der semantische Index hält die identitätsbasierte Zugriffsgrenze ein. Copilot läuft im Sicherheitskontext des Nutzers. Kann der Nutzer eine Datei öffnen, kann Copilot darauf eine Antwort stützen. Entzieht eine verschlüsselnde Vertraulichkeitsbezeichnung dem Nutzer die Nutzungsrechte, kann auch Copilot den Inhalt nicht verwenden.
Damit bleiben drei Hebel, und jede Kontrolle in diesem Playbook bedient einen davon:
- Auffindbarkeit. Inhalte aus der organisationsweiten Suche und der Copilot-Suche heraushalten, ohne Zugriffe zu ändern. Das leistet RCD, früher auch RSS.
- Verarbeitung. Copilot darf ein Element finden, aber dessen Inhalt nicht verwenden. Das leistet Purview DLP für Copilot bei gelabelten Dateien und E-Mails.
- Zugriff. Die Berechtigung selbst entziehen. Auf Site-Ebene leistet das die eingeschränkte Zugriffssteuerung (Restricted access control, RAC); an der Quelle leisten es Besitzerprüfungen, Link-Bereinigung und Gruppenhygiene.
Nur der dritte Hebel senkt das Risiko auch außerhalb von Copilot. Die ersten beiden sind Eindämmung: nützlich, aber keine Lösung. Unser Beitrag zu DSPM im KI-Zeitalter behandelt Erkennung und Klassifizierung über alle Datenspeicher hinweg; hier bleiben wir innerhalb von Microsoft 365.
Die vier Quellen des Oversharing
Die Nummern entsprechen den Markierungen ①–④ in der Abbildung.
① Breit offene Sites und öffentliche Gruppen
Die größten Expositionen sind meist keine Einzeldateien, sondern ganze Sites. Eine öffentliche Microsoft-365-Gruppe oder ein öffentliches Team macht die zugehörige Site für alle internen Nutzer lesbar. Die Sondergruppe „Jeder außer externen Benutzern“ (Everyone except external users, EEEU) steckt in der Besucher- oder Mitgliedergruppe einer Site, weil vor Jahren jemand eine schnelle Lösung brauchte. Microsoft bezeichnet ungelöste EEEU-Berechtigungen selbst als eines der größten Oversharing-Risiken: Die Inhalte sind für alle internen Nutzer sichtbar und tauchen direkt in Copilot-Suchergebnissen auf.
So finden Sie es: Der Bericht zu Site-Berechtigungen unter den Berichten zur Datenzugriffs-Governance (Data access governance, DAG) zeigt die Sites mit den breitesten Zugriffen, also Tausende Nutzer, Gäste oder EEEU. Der Bericht Sites und Dateien, die über spezielle SharePoint-Gruppen freigegeben sind geht bis auf Elementebene.
② Organisationsweite und „Jeder“-Links
Ein Nutzer will eine Datei mit einem Kollegen teilen und wählt den Standardlink. Ist im Tenant „Personen in Ihrer Organisation“ voreingestellt, erreicht jeder mit dem Link die Datei, und eingelöste Links behandelt Copilot wie jede andere Berechtigung. „Jeder“-Links sind schlimmer: ganz ohne Anmeldung. Ablaufen tun Links selten, solange Sie es nicht erzwingen.
So finden Sie es: Der DAG-Aktivitätsbericht Freigabelinks listet die Sites, auf denen in den letzten 28 Tagen die meisten Links vom Typ „Jeder“, „Personen in Ihrer Organisation“ und „Bestimmte Personen, extern freigegeben“ erstellt wurden. Die Datenrisikobewertungen in Purview DSPM zählen Elemente, die mit allen, mit der ganzen Organisation und extern geteilt sind.
③ Unterbrochene Vererbung
Eindeutige Berechtigungen auf Ordnern, Dateien und Listenelementen sind der Ort, an dem Bereinigungen versanden. Eine Site kann oben aufgeräumt aussehen, während ein Ordner drei Ebenen tiefer direkt mit 40 Personen geteilt ist, für ein Projekt, das 2022 endete.
So finden Sie es: Der Oversharing-Baseline-Bericht auf Basis von Berechtigungen, den Site-Besitzer in einer Site-Zugriffsüberprüfung sehen, sortiert Elemente nach Anzahl berechtigter Nutzer, Gruppen, Links und EEEU-/Jeder-Exposition, die am stärksten exponierten zuerst. Laut Microsoft wird die Nutzerzahl nicht dedupliziert. Lesen Sie sie als Rangfolge, nicht als Kopfzahl.
④ Veraltete Gruppen und verwaiste Sites
Zugriffsschuld wächst mit Zinsen. Gruppen werden nur größer. Wechsler behalten Rechte aus früheren Rollen. Sites überleben ihre Projekte und ihre Besitzer. Eine Site ohne Besitzer ist der schwierigste Fall: Niemand kann eine Zugriffsüberprüfung beantworten, und die Überprüfung scheitert still.
So finden Sie es: Die Richtlinien für Site-Besitz und inaktive Sites in SAM, zunächst im Simulationsmodus ausgeführt, liefern die Liste. Entra-Zugriffsüberprüfungen und der Ablauf von Gruppen decken die Mitgliedschaftsseite ab; unser Leitfaden zur Härtung von Entra ID behandelt die Identitätskontrollen dazu.
Das Playbook, Phase für Phase
Die Nummern entsprechen den Markierungen ⑤–⑧ in der Abbildung. Die Phasen überlappen: Die Eindämmung beginnt, während noch gemessen wird, und die Bereinigung läuft der Eindämmung wochenlang hinterher.
⑤ Messen: die Baseline in zwei Wochen
Beginnen Sie mit dem, was Microsoft mitliefert, bevor Sie etwas zukaufen.
- Berichte zur Datenzugriffs-Governance (SharePoint Admin Center → Berichte → Datenzugriffs-Governance). Microsoft empfiehlt, Momentaufnahmen (Site-Berechtigungen) quartalsweise und Aktivitätsberichte (Freigabelinks, EEEU) monatlich auszuführen. Aktivitätsberichte decken die letzten 28 Tage ab.
- Bewertung der Inhaltsverwaltung. Der SAM-Einstiegspunkt, der Prüfungen auf Inhaltsrisiken mit Empfehlungen bündelt; seit der Ignite 2025 allgemein verfügbar.
- Datenrisikobewertungen in Purview DSPM. Eine Standardbewertung läuft wöchentlich für die 100 meistgenutzten SharePoint-Sites; die ersten Ergebnisse brauchen vier Tage. Benutzerdefinierte Bewertungen zielen auf bestimmte Nutzer oder Sites. Microsoft dokumentiert das inzwischen unter der aktuellen Data-Security-Posture-Management-Oberfläche; das frühere „DSPM for AI“ trägt den Zusatz „classic“.
- Sites und Dateien, die über spezielle SharePoint-Gruppen freigegeben sind. EEEU- und Jeder-Freigaben auf Elementebene als CSV mit bis zu 1 Million Zeilen, für SharePoint und OneDrive. Dafür braucht es die neue Rolle SharePoint Advanced Management Administrator, die ein globaler Administrator zuweisen muss. Normale SharePoint- und globale Administratoren sehen keine Dateinamen in Sites, die ihnen nicht gehören.
Zwei Praxishinweise. Weisen Sie die SAM-Administratorrolle einer kleinen, namentlich bekannten Gruppe über PIM zu: Sie sieht Dateinamen und Pfade im gesamten Tenant und kann Berechtigungen massenhaft entfernen. Und legen Sie früh fest, was „überfreigegeben“ für Sie bedeutet. Wir nutzen eine einfache Regel: Eine Site ist relevant, wenn sie für mehr Nutzer als einen Schwellenwert erreichbar ist (oft: alle Beschäftigten) und Inhalte einer sensiblen Kategorie Ihres Klassifizierungsschemas enthält.
⑥ Eindämmen: das Schlimmste in Tagen verbergen
Eindämmung verschafft Zeit. Sie muss schnell, gezielt und umkehrbar sein.
Restricted Content Discovery. Markieren Sie die Sites mit dem höchsten Risiko, damit ihre Inhalte nicht mehr in der organisationsweiten Suche (SharePoint-Startseite, Office.com, Bing) und der Copilot-Suche erscheinen. Im SharePoint Admin Center heißt der Schalter Restrict content from Microsoft Copilot, in PowerShell:
# Eine Site vor Copilot und der organisationsweiten Suche verbergen (Berechtigungen unverändert)
Set-SPOSite -Identity https://contoso.sharepoint.com/sites/hr-faelle -RestrictContentOrgWideSearch $true

# Tenant-weiter Bericht über markierte Sites
Start-SPORestrictedContentDiscoverabilityReport
Get-SPORestrictedContentDiscoverabilityReport
Kennen Sie die Grenzen. RCD ändert keine Berechtigungen. Es wirkt nur auf SharePoint-Sites, nicht auf OneDrive. Die Suche innerhalb einer Site und ein bereits geöffnetes Dokument sind nicht betroffen. Zudem entfernt RCD KI-Einstiegspunkte auf der Site: keine Copilot-Schaltfläche, kein „Create pages with AI“. Die Verteilung hängt von der Größe ab; laut Microsoft kann sie bei Sites mit mehr als 500.000 Elementen über eine Woche dauern. Und Microsoft warnt vor übermäßigem Einsatz: Jede markierte Site macht Copilot-Antworten unvollständiger. Inzwischen lässt sich RCD an Site-Administratoren delegieren; deren Begründungen landen im Purview-Audit-Log.
Eingeschränkte Zugriffssteuerung (RAC). Wo eine Site wirklich nur einem Team gehören soll, beschränkt RAC sie auf Mitglieder von bis zu 10 Microsoft-365- oder Entra-Sicherheitsgruppen. Ein Nutzer braucht sowohl eine Berechtigung als auch die Gruppenmitgliedschaft; Altfreigaben und Links funktionieren für alle außerhalb der Gruppen nicht mehr. Suche und Copilot halten das ein. Zwei Fallen: Sites freigegebener und privater Kanäle sind eigene Websitesammlungen und brauchen eine eigene Richtlinie, und Freigaben an Personen außerhalb der Gruppen bleiben möglich, solange Sie AllowSharingOutsideRestrictedAccessControlGroups nicht auf $false setzen.
Purview DLP für Copilot. Haben Sie eine gelebte Taxonomie für Vertraulichkeitsbezeichnungen, kann eine DLP-Richtlinie für den Speicherort Microsoft Copilot, Copilot Chat und Copilot Cowork verhindern, dass Copilot Dateien und E-Mails mit bestimmten Labels verarbeitet, etwa „Streng vertraulich“. Die Elemente können weiterhin als Quellenangabe erscheinen, ihr Inhalt wird aber nicht verwendet. Erfasst werden E-Mails ab dem 1. Januar 2025, Kalendereinladungen nicht. Richtlinienänderungen brauchen bis zu vier Stunden. Dateien, die Nutzer direkt in einen Prompt hochladen, kann DLP nicht prüfen.
⑦ Bereinigen: Zugriffe an der Quelle entfernen
Hier sinkt das Risiko tatsächlich, und hier bleiben die meisten Programme stecken.
Site-Zugriffsüberprüfungen. Wählen Sie in einem DAG-Bericht überfreigegebene Sites aus und starten Sie Initiate site access review. Der Besitzer erhält eine auf das Problem zugeschnittene E-Mail (EEEU, Freigabelinks oder Berechtigungs-Baseline) und eine Prüfseite mit Zugriff verwalten. Im Browser starten Sie Überprüfungen für bis zu 100 Sites auf einmal, mehr per PowerShell, und aus dem Bericht zu Site-Berechtigungen bis zu 1.000 pro Kalendermonat. Passen Sie die E-Mail mit eigener Absenderdomäne und Link auf eine interne Richtlinie an; Nachrichten, die nach Phishing aussehen, ignorieren Besitzer.
EEEU per Skript entfernen. Für eindeutige Fälle, etwa EEEU in der Besuchergruppe einer vertraulichen Site, sind Besitzer der Engpass. Der Bericht zu speziellen Gruppen liefert Site-, Listen- und Element-IDs sowie die übergeordnete Gruppe. Damit können Sie Freigaben per Skript entfernen, nachdem Sie die Regeln mit dem Fachbereich abgestimmt haben. Führen Sie den Bericht alle 30 Tage erneut aus, das ist das Mindestintervall.
DSPM-Bereinigung auf Elementebene. Benutzerdefinierte Datenrisikobewertungen scannen nach Registrierung einer Entra-Anwendung auch auf Elementebene. Für potenziell überfreigegebene Elemente, laut Microsoft solche mit einem Freigabelink für externe oder anonyme Nutzer, können Sie den Fall schließen, eine Vertraulichkeitsbezeichnung setzen, den Besitzer benachrichtigen oder den Freigabelink entfernen. Die Grenzen sind wichtig: nur SharePoint, kein OneDrive, höchstens 10 Sites je Elementscan und 200.000 Elemente je Speicherort. Das ist ein Skalpell für Ihre sensibelsten Sites, kein Massenwerkzeug.
Labels und Aufbewahrung. Der Reiter Protect in DSPM schlägt Richtlinien zur automatischen Bezeichnung ungelabelter sensibler Dateien vor und Aufbewahrungsrichtlinien, die Inhalte löschen, auf die seit mindestens drei Jahren niemand zugegriffen hat. Tote Inhalte zu löschen ist der billigste Weg, die Exposition zu verkleinern, sofern das Records Management zustimmt.
⑧ Absichern: die Schuld nicht zurückkehren lassen
Ein bereinigter Tenant verfällt binnen Monaten, wenn die Voreinstellungen bleiben.
- Freigabe-Standards. Stellen Sie den Standardlinktyp auf „Bestimmte Personen“ und lassen Sie „Jeder“-Links ablaufen oder schalten Sie sie ab. In PowerShell:
Set-SPOTenant -DefaultSharingLinkType Directund-RequireAnonymousLinksExpireInDays. - Site-Lebenszyklus-Richtlinien. Die SAM-Richtlinien für Site-Besitz, inaktive Sites und Site-Bestätigung (Attestation) benachrichtigen Besitzer monatlich. Nach drei unbeantworteten Benachrichtigungen setzen sie eine Site auf schreibgeschützt oder für 3, 6, 9 oder 12 Monate schreibgeschützt und archivieren sie danach über Microsoft 365 Archive. Eine bestätigte Site wird ein Jahr lang nicht erneut geprüft.
- Identitätshygiene. Entra-Zugriffsüberprüfungen für Gruppen, die Site-Zugriff gewähren, Ablaufrichtlinien für Microsoft-365-Gruppen und Eintritts-, Wechsel- und Austrittsprozesse, die Zugriffe auch entziehen und nicht nur vergeben.
- Monitoring. Wöchentliche DSPM-Standardbewertung, monatliche DAG-Aktivitätsberichte, der Änderungsverlauf für Berechtigungsänderungen und der Bericht zu Agenten, die SharePoint lesen. Agenten aus Copilot Studio erben dasselbe Berechtigungsproblem; unser Architekturleitfaden zu Copilot Studio behandelt ihre Governance.
- Eindämmung bewusst aufheben. RCD ist eine temporäre Kontrolle. Führen Sie jede markierte Site mit Verantwortlichem und Enddatum. Microsoft formuliert es selbst so: Die Funktion gibt Organisationen Zeit, Zugriffe zu prüfen und richtig zu bemessen.
Was die Zahlen sagen
Der folgende Burndown ist ein illustratives Modell der oben beschriebenen Methode, keine Kundentelemetrie: Er zeigt die angestrebte Form, keine Messung.
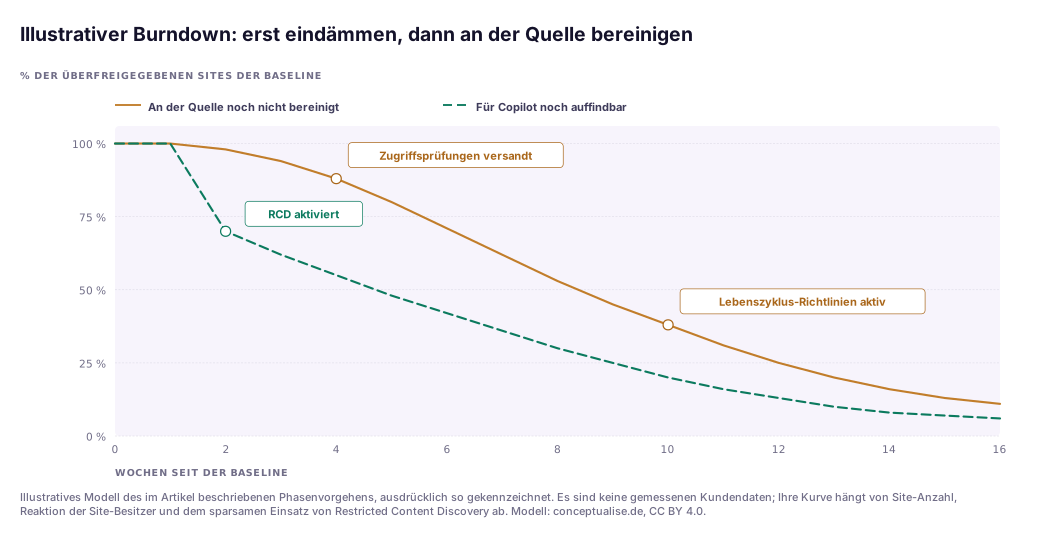
Zwei Lesarten. Erstens: Die Lücke zwischen den Linien ist die Eindämmung. Sie öffnet sich in Woche zwei, wenn RCD auf die Risiko-Sites kommt, und erlaubt es, den Copilot-Rollout fortzusetzen, während die Besitzer arbeiten. Zweitens: Die orangefarbene Linie ist das eigentliche Risiko, und sie fällt langsam. Besitzerprüfungen dauern Wochen, verwaiste Sites brauchen erst eine Entscheidung, und manche Sites verschwinden erst, wenn eine Lebenszyklus-Richtlinie sie archiviert. Berichtet Ihr Programm nur die grüne Linie, berichtet es die falsche Zahl.
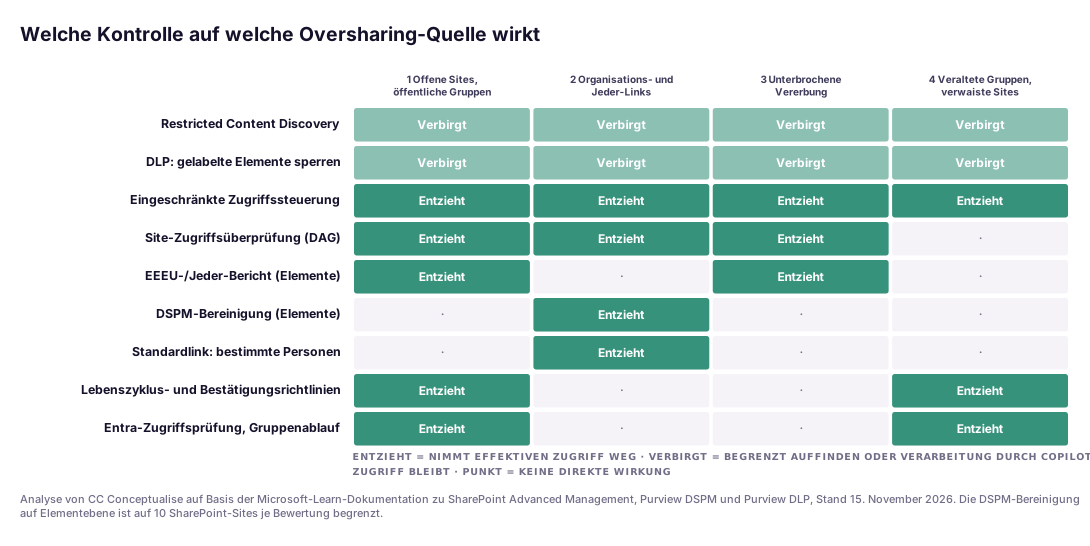
Die Matrix ist unsere Auswertung der Microsoft-Dokumentation. Drei Punkte fallen auf. RCD und die DLP-Labelsperre decken alle Quellen ab, deshalb sind sie verlockend, aber sie verbergen nur. Nur RAC entzieht Zugriff bei allen vier Quellen, und zwar indem es eine Site auf benannte Gruppen beschränkt; das passt für eine Handvoll sensibler Sites, nicht für einen ganzen Tenant. Besitzerprüfungen helfen nicht bei verwaisten Sites, und die DSPM-Bereinigung auf Elementebene betrifft nur Freigabelinks. Veraltete Gruppen und verwaiste Sites (④) erreichen nur Lebenszyklus-Richtlinien, Identitätsüberprüfungen und RAC. Deshalb gehören sie vom ersten Tag an in den Plan, nicht erst in eine spätere Betriebsphase.
Aus einem aktuellen Projekt…
In einem aktuellen Projekt mit einer Organisation aus der DACH-Region, die einen breiten Copilot-Rollout vorbereitete, ergab die erste DAG-Baseline eine so lange Liste, dass der Lenkungskreis den Rollout verschieben wollte, bis alles sauber ist. Wir haben für die umgekehrte Reihenfolge plädiert: eine kurze Liste von Sites mit HR-, Rechts- und Finanzinhalten per RCD markiert, eine DLP-Richtlinie für das Label „Streng vertraulich“ gesetzt und den Pilotbetrieb weiterlaufen lassen.
Die Bereinigung hat dann die eigentlichen Probleme offengelegt. Ein spürbarer Teil der am stärksten exponierten Sites hatte keinen aktiven Besitzer, ihre Zugriffsüberprüfungen konnten nicht abgeschlossen werden. Ein altes Skript zur Site-Bereitstellung hatte EEEU standardmäßig in die Besuchergruppe eingetragen, dasselbe Muster fand sich daher auf Dutzenden Sites. Und der Betriebsrat fragte zu Recht, was die DSPM- und Audit-Daten über einzelne Beschäftigte zeigen. Das Bereitstellungsskript zu korrigieren, die Besitzrichtlinie zunächst simuliert laufen zu lassen und den Umfang des Monitorings in der Betriebsvereinbarung festzuhalten, hat mehr bewirkt als jede einzelne Funktion. Technisch schwer war nichts davon; jede dieser Maßnahmen brauchte eine Entscheidung außerhalb der IT.
Welche Kontrolle wann: die Entscheidungstabelle
| Kontrolle | Hebel | Ändert Zugriff? | Tempo | Lizenzweg | Achtung |
|---|---|---|---|---|---|
| Restricted Content Discovery | Auffindbarkeit | Nein | Stunden bis über eine Woche, je nach Größe | SAM über Copilot-Lizenz | Übermaß verschlechtert Antworten; nicht für OneDrive |
| Restricted SharePoint Search | Auffindbarkeit | Nein | – | – | Gesperrt seit 31.07.2026, Ende 31.01.2027 |
| Purview DLP, Label-Bedingung | Verarbeitung | Nein | Bis zu 4 h je Änderung | Purview, laut Servicebeschreibung | Nur gelabelte Elemente; Quellenangaben bleiben |
| Eingeschränkte Zugriffssteuerung | Zugriff | Ja, für die Site | Bis 1 h Aktivierung, dann Indexlatenz | SAM über Copilot-Lizenz | Kanal-Sites separat; Teilen bleibt ohne Opt-in möglich |
| Site-Zugriffsüberprüfung | Zugriff | Ja, durch Besitzer | Wochen | SAM über Copilot-Lizenz | Scheitert still bei verwaisten Sites |
| Bericht spezielle Gruppen | Zugriff | Ja, per Skript | Tage | SAM, Rolle SAM Administrator | Alle 30 Tage; max. 1 Mio. Zeilen |
| DSPM auf Elementebene | Zugriff | Ja, Links | Tage | Purview, Entra-App-Registrierung | 10 Sites je Scan; nur SharePoint |
| Standards für Freigabelinks | Zugriff, künftig | Verhindert neue | Sofort | Enthalten | Nutzer weichen aus; vorher kommunizieren |
| Lebenszyklus- und Bestätigungsrichtlinien | Zugriff, Lebenszyklus | Ja, schreibgeschützt oder Archiv | Monate | SAM über Copilot-Lizenz | Erst simulieren; Konflikte mit RAC prüfen |
| Entra-Zugriffsüberprüfung, Gruppenablauf | Zugriff, Identität | Ja | Je Prüfzyklus | Entra ID P2 oder ID Governance | Prüfer nicken ohne Kontext ab |
Zur Lizenzierung: Eine einzige Copilot-Lizenz, die irgendeinem Nutzer zugewiesen ist, schaltet die Copilot-bezogenen SAM-Funktionen frei (Details in den FAQ). Prüfen Sie Purview- und Entra-Berechtigungen an den aktuellen Servicebeschreibungen; sie ändern sich häufiger als die Funktionen.
Governance für europäische Unternehmen
Oversharing ist nicht nur ein Thema der Copilot-Bereitschaft. In der EU ist es ein Prüfungsbefund, der nur darauf wartet, gefunden zu werden.
- DSGVO. Art. 5 Abs. 1 lit. f verlangt angemessene Sicherheit personenbezogener Daten, Art. 25 Datenschutz durch Technikgestaltung und datenschutzfreundliche Voreinstellungen, Art. 32 ein dem Risiko angemessenes Schutzniveau. Eine Personalakte, die das ganze Unternehmen lesen kann, verstößt gegen alle drei, ob Copilot sie findet oder nicht. Viele Datenschutzbeauftragte werden für den Copilot-Rollout eine Datenschutz-Folgenabschätzung nach Art. 35 erwarten; die Oversharing-Baseline ist der stärkste Nachweis, den Sie hineinschreiben können.
- Betriebsrat. Nach § 87 Abs. 1 Nr. 6 BetrVG bestimmt der Betriebsrat bei technischen Einrichtungen mit, die geeignet sind, Verhalten oder Leistung zu überwachen. Copilot, Purview-Audit und DSPM-Berichte mit Prompts oder Nutzeraktivität können darunter fallen. Regeln Sie Umfang, Aufbewahrung und Zugriff auf Auswertungen in der Betriebsvereinbarung.
- NIS2. Art. 21 Abs. 2 lit. i verlangt Konzepte für die Zugriffskontrolle und das Management von Anlagen. In Deutschland gilt das NIS2UmsG seit dem 6. Dezember 2025. Wer nicht sagen kann, wer seine sensiblen Daten lesen darf, wird das schwer nachweisen; siehe unsere NIS2-Risikomanagementmaßnahmen auf Azure.
- DORA. Für Finanzunternehmen verlangt Art. 9 Abs. 4 lit. c der Verordnung (EU) 2022/2554, den logischen Zugriff auf das zu beschränken, was legitime, genehmigte Funktionen erfordern. EEEU auf einer Kreditrisiko-Site ist in einer Prüfung schwer zu verteidigen.
- KI-Verordnung. Für die meisten Organisationen ist Copilot ein Allzweckwerkzeug, das sie als Betreiber nutzen, kein Hochrisiko-System. Die Pflicht zur KI-Kompetenz nach Art. 4 gilt seit dem 2. Februar 2025, und die Erkenntnis, dass Copilot alles findet, was man öffnen darf, ist ein gutes Schulungsthema.
- EU-Datengrenze. Laut Microsoft ist Copilot für EU-Kunden ein Dienst innerhalb der EU-Datengrenze; Modelle von Anthropic als Unterauftragsverarbeiter sind derzeit jedoch ausgenommen. Wenn Datenresidenz zählt, prüfen Sie, welche Modelle Ihr Tenant zulässt. Am Oversharing ändert das nichts, in dieselbe DSFA gehört es trotzdem.
Ein pragmatischer Einführungspfad
- Wochen 1–2: Baseline und Rollen. Weisen Sie die Rolle SAM Administrator einer kleinen, über PIM geschützten Gruppe zu. Führen Sie die Berichte zu Site-Berechtigungen, speziellen Gruppen und Freigabelinks, die Bewertung der Inhaltsverwaltung und eine benutzerdefinierte DSPM-Bewertung aus. Definieren Sie „überfreigegeben“ für Ihre Organisation. Sichern Sie eine vorhandene RSS-Positivliste, bevor sie verschwindet.
- Wochen 2–3: Eindämmen. RCD auf die kurze Liste der Risiko-Sites, jeweils mit Verantwortlichem und Enddatum. DLP-Richtlinie für Ihr höchstes Label am Copilot-Speicherort aktivieren. Betriebsrat und Datenschutzbeauftragte einbinden.
- Wochen 3–8: Bereinigen. Site-Zugriffsüberprüfungen in Wellen mit angepasster E-Mail versenden. EEEU-Freigaben per Skript entfernen, wo die Regel eindeutig ist. DSPM-Bereinigung auf Elementebene für die 10 sensibelsten Sites nutzen. Jede Bereitstellungsvorlage korrigieren, die Oversharing erzeugt.
- Wochen 6–12: Voreinstellungen ändern. Standardlink „Bestimmte Personen“, Ablauf für „Jeder“-Links, Richtlinien für Besitz und inaktive Sites erst simuliert, dann aktiv, Entra-Zugriffsüberprüfungen für die Gruppen hinter Ihren sensibelsten Sites.
- Laufend: den Regelkreis betreiben. Wöchentlich DSPM, monatlich Aktivitätsberichte, quartalsweise Momentaufnahmen, RCD-Ausstiege bis auf null verfolgen und eine monatliche Kennzahl für den CISO: Sites, die an der Quelle noch überfreigegeben sind, nicht nur Sites, die vor Copilot verborgen sind.
Das Fazit
Copilot-Oversharing ist ein Berechtigungsproblem mit Frist. Die Frist ist nicht der 31. Januar 2027; dann verschwindet nur eine temporäre Kontrolle. Die Frist ist der Moment, in dem ein Nutzer, ein Agent oder ein Angreifer, der einen Agenten steuert, die richtige Frage stellt. Microsoft liefert die meisten Werkzeuge inzwischen mit, großteils innerhalb der Copilot-Lizenz. Der schwierige Teil ist organisatorisch: Besitzer, die antworten, eine Bereitstellung, die nicht standardmäßig EEEU vergibt, und eine Betriebsvereinbarung, die Monitoring erlaubt. Schnell eindämmen, ehrlich bereinigen und die Zahl berichten, die zählt.
Wenn Sie dabei Unterstützung möchten, von der ersten Baseline bis zum betriebsratsfähigen Monitoring-Konzept: Unsere Praxis für Zero Trust und Cybersecurity führt Copilot-Oversharing-Bereinigungen mit europäischen Unternehmen durch. Ist die Bereinigung Teil eines größeren Copilot- und Agenten-Rollouts, gestaltet unsere KI-Praxis die Plattform darum herum.
FAQ
Erhalten Nutzer durch Microsoft 365 Copilot Zugriff auf Daten, die sie vorher nicht sehen konnten?
Nein. Laut Microsoft zeigt Copilot nur Unternehmensdaten an, für die der einzelne Nutzer mindestens Leserechte hat, und der semantische Index hält dieselbe identitätsbasierte Zugriffsgrenze ein. Das Problem: In den meisten Tenants sind die Zugriffe viel breiter als beabsichtigt, etwa durch öffentliche Gruppen, Freigaben für „Jeder außer externen Benutzern“, organisationsweite Links und unterbrochene Vererbung. Copilot macht diese bestehenden Zugriffe nur leicht auffindbar.
Was ersetzt Restricted SharePoint Search?
Restricted Content Discovery. Microsoft sperrt die Neuaktivierung von Restricted SharePoint Search seit dem 31. Juli 2026 und stellt die Funktion laut Message-Center-Meldung MC1395311 am 31. Januar 2027 endgültig ein; die PowerShell-Cmdlets funktionieren nach dem 28. Februar 2027 nicht mehr. Es gibt keine automatische Migration. Die Sites, die Sie vor Copilot und der organisationsweiten Suche verbergen wollen, müssen Sie selbst mit Restricted Content Discovery markieren.
Behebt Restricted Content Discovery das Oversharing?
Nein. Es ändert die Auffindbarkeit, nicht die Berechtigungen. Inhalte einer markierten Site erscheinen nicht mehr in der organisationsweiten Suche und bei der Copilot-Suche, und die Site verliert KI-Einstiegspunkte. Wer Zugriff hat, kann die Dateien aber weiterhin direkt oder per Link öffnen. Microsoft beschreibt die Funktion als temporäre Kontrolle während der Überprüfung. Nutzen Sie sie, um Zeit zu gewinnen, und bereinigen Sie dann an der Quelle.
Brauchen wir zusätzliche Lizenzen für SharePoint Advanced Management?
Meist nicht, wenn Sie Copilot einführen. Laut den Voraussetzungen von Microsoft erhalten SharePoint-Administratoren die Copilot-bezogenen Funktionen von SharePoint Advanced Management, sobald mindestens ein Nutzer im Tenant eine Microsoft-Copilot-Lizenz hat. Alternativen sind das Add-on SharePoint Advanced Management Plan 1 oder Microsoft 365 E7. Einige Funktionen, etwa die eingeschränkte Site-Erstellung durch Apps, erfordern weiterhin Plan 1; der Bericht zu Vertraulichkeitsbezeichnungen setzt E5 oder G5 voraus.
Kann Purview DLP verhindern, dass Copilot vertrauliche Dateien verwendet?
Ja, für gelabelte Inhalte. Eine DLP-Richtlinie für den Speicherort Microsoft Copilot, Copilot Chat und Copilot Cowork kann verhindern, dass Copilot Dateien und E-Mails mit bestimmten Vertraulichkeitsbezeichnungen verarbeitet. Die Elemente können weiterhin als Quellenangabe erscheinen, ihr Inhalt fließt aber nicht in die Antwort ein. Erfasst werden E-Mails ab dem 1. Januar 2025, Richtlinienänderungen brauchen bis zu vier Stunden, und ungelabelte Dateien bleiben ungeschützt.
Muss der Betriebsrat einer Copilot-Bereinigung zustimmen?
Häufig ja. Nach § 87 Abs. 1 Nr. 6 BetrVG hat der Betriebsrat mitzubestimmen, wenn technische Einrichtungen eingeführt werden, die geeignet sind, Verhalten oder Leistung der Beschäftigten zu überwachen. Copilot selbst, Audit-Protokolle und Teile des DSPM- und DLP-Monitorings können darunter fallen. Schließen Sie früh eine Betriebsvereinbarung zu Zweck, protokollierten Daten, Aufbewahrung und Zugriff auf Auswertungen. Dies ist keine Rechtsberatung.
Quellen
Geprüft am 15. November 2026. Funktionsumfang und Vorschaustatus ändern sich häufig; prüfen Sie den Stand in Ihrem Tenant.
Stufe A: Primärquellen und Regulierung
- Microsoft Learn: Secure and governed data foundation for Microsoft Copilot, Bereitstellungsanleitung (aktualisiert 11. November 2026)
- Microsoft Learn: Data, privacy and security for Microsoft Copilot
- Microsoft Learn: Restricted SharePoint Search (Hinweis zur Einstellung)
- Microsoft 365 Message Center MC1395311: Retirement of Restricted SharePoint Search (18. Juni 2026), über das Archiv merill.net
- Microsoft Learn: Restrict discovery of SharePoint sites and content (Restricted Content Discovery)
- Microsoft Learn: Restricted access control für SharePoint-Sites
- Microsoft Learn: SharePoint-Advanced-Management-Funktionen in Microsoft-Copilot-Lizenzen
- Microsoft Learn: Voraussetzungen für SharePoint Advanced Management
- Microsoft Learn: Berichte zur Datenzugriffs-Governance
- Microsoft Learn: Bericht zu Sites und Dateien, die über spezielle SharePoint-Gruppen freigegeben sind
- Microsoft Learn: Site-Zugriffsüberprüfungen
- Microsoft Learn: Richtlinien für inaktive Sites
- Microsoft Learn: Oversharing mit DSPM-Datenrisikobewertungen verhindern
- Microsoft Learn: Purview DLP für Microsoft 365 Copilot und Cowork (aktualisiert 9. November 2026)
- Verordnung (EU) 2016/679 (DSGVO), Art. 5, 25, 32, 35; Richtlinie (EU) 2022/2555 (NIS2), Art. 21; Verordnung (EU) 2022/2554 (DORA), Art. 9; Verordnung (EU) 2024/1689 (KI-Verordnung), Art. 4; Betriebsverfassungsgesetz § 87 Abs. 1 Nr. 6
Stufe B: Analysen und Forschung
Stufe C: Hersteller und Richtungsweiser
Themen