Indirect Prompt Injection: Anatomie eines Datenabflusses
Indirect Prompt Injection am realen Beispiel: Wir zerlegen EchoLeak bis SalesBleed in sieben Angriffsphasen und zeigen, wo jede Kette hätte enden müssen.
Am 11. Juni 2025 veröffentlichte Microsoft CVE-2025-32711 für Microsoft 365 Copilot. Aim Security, das die Lücke gefunden hatte, nannte sie EchoLeak. Der Exploit war eine einzige E-Mail, die niemand öffnen musste. Später stellte die Empfängerin Copilot eine ganz normale Frage. Das Retrieval zog die E-Mail des Angreifers neben interne Daten in den Kontext, und Copilot schrieb diese Daten in eine Bild-URL, die der Client automatisch abrief. Microsoft bewertete die Lücke mit 9,3 und schloss sie serverseitig.
Fünfzehn Monate später, im September 2026, legte Zenity Labs SalesBleed in Salesforce Agentforce offen. Der Angriff kam über ein öffentliches Webformular und umging Trusted URLs, die Allow-List, die Salesforce 2025 nach dem fast gleichen Fehler ForcedLeak eingeführt hatte. Diese Analyse richtet sich an alle, die entscheiden, welche KI-Assistenten Postfächer, Konnektoren und CRM-Zugriff bekommen: CTOs, CISOs und Architekten. Wir verdichten ein Dutzend öffentlicher Offenlegungen zu einem zusammengesetzten Angriff, gehen ihn in sieben Phasen durch und markieren, wo jede Kette hätte enden müssen.
TL;DR / Das Wichtigste in Kürze
- Ein Pfad, viele Produkte. Jede untersuchte Offenlegung, von Bard 2023 bis SalesBleed 2026, folgt sieben Phasen: platzieren, einlesen, kapern, sammeln, kodieren, rendern oder handeln, exfiltrieren.
- Das Modell ist nicht die Kontrollstelle. Klassifikatoren und Spotlighting senken die Erfolgsquote, brechen aber keine Kette allein. EchoLeak kam an Microsofts Injection-Klassifikator vorbei.
- Der Abfluss ist die Stelle, an der Sie gewinnen. Sechs der neun Ketten in unserer Matrix flossen über ein Bild oder einen Link ab. Kein Rendering oder nur über eine strikte Allow-List hätte jede davon gestoppt.
- Allow-Lists verrotten. Bard leakte über ein bei Google gehostetes Skript, EchoLeak über einen Teams-Proxy, ForcedLeak über eine abgelaufene Domain für rund fünf Dollar.
- Bauen Sie nach der Rule of Two. Fremde Eingaben, private Daten, ein Kanal nach außen: höchstens zwei pro Sitzung. Nur diese Kontrolle stoppt in unserer Matrix alle neun Ketten.

Download: Editierbare draw.io-Datei · In diagrams.net öffnen · Diagrammdaten (CSV)
Warum das jetzt zählt
Greshake et al. haben Indirect Prompt Injection im Februar 2023 beschrieben. Seitdem hat sich vor allem die Reichweite verändert. 2023 verriet eine erfolgreiche Injection den Chatverlauf. 2025 erreichte derselbe Trick Postfächer, SharePoint, private Repositories und CRM-Datensätze, weil Assistenten Konnektoren und Tools bekamen.
Die Behörden versprechen keine Lösung mehr. Am 8. Dezember 2025 argumentierte das britische NCSC, dass sich Prompt Injection nicht wegpatchen lässt wie SQL-Injection, weil Sprachmodelle Daten und Anweisungen nicht trennen. Das BSI ließ seiner Publikation zu Evasion-Angriffen vom November 2025 im September 2026 einen Basisschutz mit fünf Maßnahmen gegen Indirect Prompt Injections folgen. Und die öffentlichen Daten zeigen, wie spät Kunden davon erfahren: Bei den sieben Offenlegungen unten, für die beide Daten öffentlich sind, lagen im Median 92 Tage zwischen der Meldung an den Hersteller und der Veröffentlichung.
Der Angriff, Phase für Phase
Die Ziffern entsprechen den warmen Markierungen im Diagramm, die Buchstaben den grünen. Kein einzelner Vorfall hatte alle sieben Phasen genau in dieser Form.
① Platzieren: der Angreifer schreibt, niemand merkt es
Der Angreifer legt Anweisungen in Inhalte, die Ihr Assistent später liest. EchoLeak und ShadowLeak nutzten E-Mails; ShadowLeak versteckte den Text mit winziger oder weißer Schrift auf weißem Grund. ForcedLeak und SalesBleed nutzten Salesforce-Web-to-Lead-Formulare, die jeder absenden kann. Der GitHub-MCP-Fall nutzte ein Issue in einem öffentlichen Repository, CamoLeak einen versteckten Kommentar in der Beschreibung eines Pull Requests, Slack AI einen öffentlichen Kanal. Der Angreifer braucht weder ein Konto in Ihrem Tenant noch Malware.
② Einlesen: das Retrieval liefert aus
Retrieval, ein Konnektor oder ein MCP-Tool legt den präparierten Text neben die Frage der Nutzenden in das Kontextfenster. Aim Security nennt das „LLM Scope Violation“: Nicht vertrauenswürdige Eingaben wirken auf Daten, die sie nie sehen sollten.
Hier hätte es enden müssen (A): fremde Eingaben bereinigen und markieren. Der BSI-Basisschutz entfernt unsichtbare Unicode-Tag-Zeichen, BiDi-Steuerzeichen und Confusables und entschärft gefälschte Rollenmarker. Das beseitigt billige Verschleierung, aber keine höfliche Anweisung in Klartext. Die Maßnahme begrenzt, sie stoppt nicht.
③ Kapern: das Modell folgt der Anweisung
Für das Modell sind System-Prompt, Frage und Angreifer-E-Mail ein einziger Token-Strom. Das NCSC nennt das Modell einen „inherently confusable deputy“, einen von Natur aus verwechselbaren Stellvertreter. Das EchoLeak-Paper beschreibt, wie die E-Mail Microsofts XPIA-Klassifikator (Cross-Prompt Injection Attempt) umging.
Hier hätte es enden müssen (B): Spotlighting und Injection-Klassifikatoren. Microsoft beschreibt drei Spotlighting-Modi (Delimiting, Datamarking, Encoding) sowie Prompt Shields und nennt beide probabilistisch. Setzen Sie sie ein, weil sie den Aufwand für Angreifer erhöhen. Behandeln Sie sie nie als Grenze.
④ Sammeln: der Agent nutzt Ihre Rechte
Der gekaperte Assistent holt mit den Rechten der Nutzenden, was der Angreifer will. Der GitHub-MCP-Agent las ein öffentliches Issue und zog dann Daten aus privaten Repositories. CamoLeak ließ Copilot Chat den Code des Opfers nach Zeichenketten wie „AWS_KEY“ durchsuchen. ShareLeak (CVE-2026-21520, Copilot Studio, offengelegt im April 2026) startete im Kommentarfeld eines öffentlichen SharePoint-Formulars und fragte verbundene SharePoint-Listen nach Kundendaten ab.
Hier hätte es enden müssen (C): minimale Rechte pro Sitzung. Invariant Labs empfahl für den GitHub-Fall ein Repository pro Sitzung. In Microsoft 365 heißt das Vertraulichkeitsbezeichnungen und ein Aufräumen von Oversharing. Das stoppt eine Kette nur, wenn das Ziel außerhalb des Sitzungsbereichs liegt.
⑤ Kodieren: die Beute sieht harmlos aus
Die Daten müssen in einer Ausgabe stecken, die das System ausliefert. GitLab Duo kodierte Details privater Merge Requests in Base64 und hängte sie an eine Bild-URL. Die Microsoft-365-Copilot-Kette von 2024 versteckte Daten in unsichtbaren Unicode-Tag-Zeichen in einem Link. CamoLeak erzeugte vorab für jedes Zeichen eine signierte URL des GitHub-Camo-Proxys und ließ Copilot das Geheimnis als Folge winziger Bilder „zeichnen“. EchoLeak umging die Link-Redaktion mit Markdown-Referenzlinks.
Hier hätte es enden müssen (D): Bilder, Links und verstecktes Unicode aus der Ausgabe entfernen oder Klartext rendern. Genau das taten die Hersteller am Ende: GitHub schaltete die Bilddarstellung in Copilot Chat ab, GitLab beschränkte Links und Bilder auf vertrauenswürdige Domains.
⑥ Rendern oder handeln: etwas schickt die Anfrage los
Clientseitig lädt der Browser ein Bild (Zero-Click), erzeugt eine Link-Vorschau (SalesBleed über Slack) oder zeigt einen Link, den die Nutzerin anklickt (Slack AI). Serverseitig handelt der Agent selbst: Bei ShadowLeak kam die Anfrage vom Browsing-Tool von Deep Research aus der Cloud von OpenAI, der GitHub-MCP-Agent öffnete einen öffentlichen Pull Request, und ShareLeak verschickte die Daten über die Outlook-Aktion des Agenten.
Hier hätte es enden müssen (E): eine strikte URL-Allow-List ohne Proxys, Weiterleitungen, Hosts für Nutzerinhalte oder verwaiste Einträge. Die meisten Hersteller hatten eine, und sie versagte. Bards Richtlinie erlaubte Google-Domains, also flossen die Daten an einen Google-Apps-Script-Endpunkt. EchoLeak nutzte eine erlaubte Teams-URL. ForcedLeak funktionierte, weil my-salesforce-cms.com nach Ablauf auf der Liste blieb; Noma kaufte die Domain für rund fünf Dollar. SalesBleed zeigte, dass Trusted URLs Top-Level-Domains und bestimmte Zeichenfolgen falsch verarbeitete.
⑦ Exfiltrieren: die Daten landen im Server-Log
Der Angreifer liest die Beute aus seinen eigenen Logs. Auf Ihrer Seite hat jemand eine Frage gestellt und eine Antwort bekommen. Laut SecurityWeek meldete Agentforce bei SalesBleed den Inhalt als blockiert, als die Daten den Angreifer längst erreicht hatten. In den ShareLeak-Tests von Capsule schlug laut VentureBeat Microsofts Sicherheitsschicht an, und die E-Mail ging trotzdem hinaus, weil Mailversand eine erlaubte Aktion war. ShadowLeak berührte das Netz des Opfers überhaupt nicht.
Hier hätte es enden müssen (F): Freigabe und Egress-Kontrolle für Agenten-Tools. Verlangen Sie eine Bestätigung, bevor ein Agent Mails nach außen sendet, in ein öffentliches Repository schreibt oder beliebige URLs abruft, und legen Sie seinen HTTP-Client hinter eine Allow-List. Invariant weist darauf hin, dass Nutzende „Always Allow“ anklicken; schützen Sie also gezielt die wenigen Aktionen, die zählen. Erkennen Sie die Sequenz, nicht den Einzelaufruf: fremder Inhalt gelesen, private Daten gelesen, Schreibzugriff nach außen.
Die Ebene, die alles stoppt (G): Metas Agents Rule of Two und Simon Willisons „Lethal Trifecta“ sagen dasselbe. Eine Sitzung, die fremde Eingaben und private Daten liest, darf nicht nach außen kommunizieren, und nach unserer Lesart ist ein automatisch geladenes externes Bild Außenkommunikation. Jede Kette oben brauchte alle drei Elemente.
Was die Zahlen zeigen
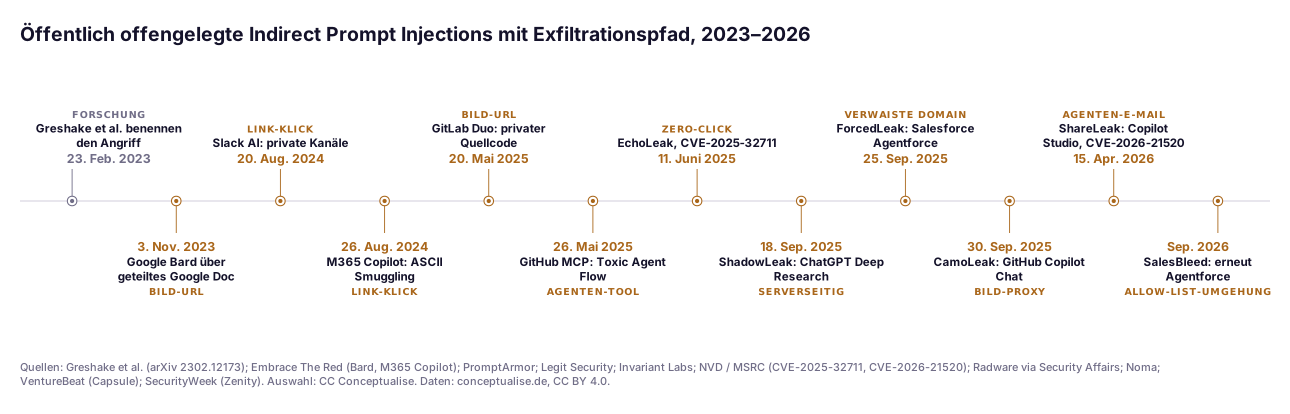
Die Zeitleiste ist eine Auswahl, keine Vollerhebung: benannte Forschende, funktionierende Exfiltration, Produktivsysteme. Zwischen Mai und September 2025 wurden sechs Ketten öffentlich, parallel zur Einführung von Konnektoren und Agenten-Tools. Seitdem verlagert sich der Abfluss von Bildtricks im Client zu Aktionen des Agenten; ShadowLeak und ShareLeak brauchten den Browser der Nutzenden gar nicht. Nicht aufgenommen haben wir Reprompt (Januar 2026) und SearchLeak (Juni 2026) von Varonis: Dort steckt der Prompt in einem präparierten Copilot-Link, den das Opfer anklickt, nicht in abgerufenen Inhalten.
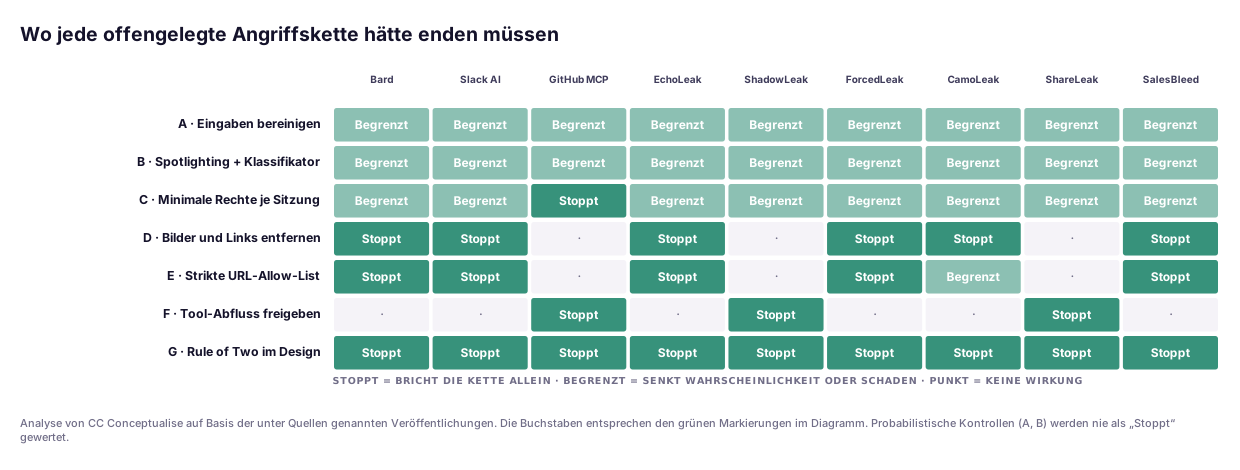
Die Matrix ist unsere Auswertung der öffentlichen Berichte. A und B, die meistdiskutierten Kontrollen, begrenzen nur. D und E, also die Kontrolle darüber, was die Ausgabe rendern darf und wohin sie zeigen darf, stoppen sechs von neun Ketten. Die drei übrigen, GitHub MCP, ShadowLeak und ShareLeak, flossen über ein Agenten-Tool ab, und nur F fängt sie. Sie brauchen beide Ebenen.
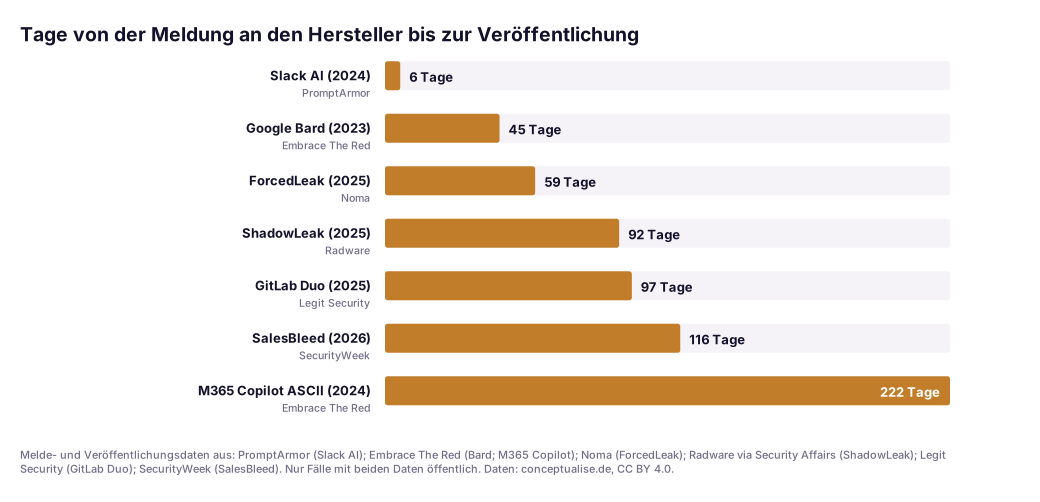
Der Median liegt bei 92 Tagen; die Microsoft-365-Copilot-Kette von 2024 brauchte 222. Für SaaS-Kunden heißt das: Die Kette im Assistenten Ihres Anbieters ist meist geschlossen, bevor Sie davon hören, und das Modell hätten Sie ohnehin nicht patchen können. Berechtigungen, Rendering, Konnektoren und Freigaben sind das, was Sie in diesem Zeitfenster selbst steuern.
Aus einem aktuellen Projekt
In diesem Jahr haben wir für einen europäischen Industriekunden einen E-Mail-Triage-Agenten auf einer Low-Code-Agentenplattform geprüft. Er las das gemeinsame Kundenservice-Postfach, suchte den Absender im CRM, entwarf eine Antwort und postete eine Markdown-Zusammenfassung in Teams. Jeder Baustein war für sich sinnvoll. Zusammen ergaben sie die Lethal Trifecta: Jeder konnte ins Postfach schreiben, der Agent konnte jedes CRM-Konto lesen, und Teams renderte Bilder.
Der erste Reflex des Teams war ein besserer System-Prompt und ein Klassifikator. Beides blieb, zählte für uns aber nicht als Lösung. Wir haben den Agenten geteilt. Ein Leser nimmt fremde Mails entgegen und liefert eine strukturierte Klassifizierung in Klartext, ohne CRM-Zugriff und ohne Kanal nach außen. Ein Beantworter arbeitet nur mit dieser Ausgabe, darf das CRM lesen und braucht einen menschlichen Klick, bevor etwas das Unternehmen verlässt. Die Teams-Zusammenfassung ist jetzt Klartext mit einem Link aus einer festen Vorlage. Schwierig war nicht die Technik, sondern dass der Fachbereich „ein Klick zum Senden“ statt „voll autonom“ akzeptiert.
Die Checkliste
Prüfen Sie pro Assistent oder Agent, nicht pro Plattform.
| # | Frage | Wenn ja | Kontrolle |
|---|---|---|---|
| 1 | Können Externe Inhalte schreiben, die der Assistent liest (Mail, Formulare, Tickets, öffentliche Repos, Web)? | Jede Sitzung enthält feindliche Eingaben | A, B; Design nach G |
| 2 | Kann dieselbe Sitzung Daten lesen, die der Absender nicht sehen darf? | Zwei Elemente der Trifecta | C: Bereich pro Sitzung, Bezeichnungen, Oversharing aufräumen |
| 3 | Rendert die Ausgabe irgendwo Bilder, HTML oder Link-Vorschauen (Chat, Teams, Slack, Mail)? | Kanal nach außen, auch ohne Klick | D: Klartext oder bereinigtes Rendering |
| 4 | Enthält eine Allow-List Proxys, Weiterleitungen, Hosts für Nutzerinhalte oder Wildcards? | Gehen Sie von einer Umgehung aus | E: exakte Hosts, quartalsweise Prüfung, Ablaufwarnungen |
| 5 | Kann der Agent Mails senden, PRs öffnen, Webhooks aufrufen oder browsen? | Serverseitiger Abfluss, den Ihr Netz nie sieht | F: Freigabe für externe Aktionen, Egress-Allow-List |
| 6 | Protokollieren Sie Tool-Aufruf-Sequenzen mit der auslösenden Eingabe? | Sonst weder Erkennung noch Forensik | Tracing pro Sitzung; Alarm bei fremd → privat → außen |
Eine Warnung: „Immer erlauben“ hebelt F binnen einer Woche aus. Beschränken Sie Freigaben auf Aktionen, die das Unternehmen verlassen, und halten Sie sie so selten, dass sie gelesen werden.
Governance für europäische Unternehmen
Kein EU-Rechtsakt nennt Indirect Prompt Injection beim Namen. Mehrere greifen bei den Folgen.
- DSGVO. Abgeflossene personenbezogene Daten sind eine Verletzung des Schutzes personenbezogener Daten: Meldung an die Aufsichtsbehörde binnen 72 Stunden nach Art. 33. Verantwortlicher bleiben Sie, auch wenn die Lücke im Assistenten des Anbieters steckt.
- NIS2. Besonders wichtige und wichtige Einrichtungen müssen prüfen, ob ein erheblicher Sicherheitsvorfall vorliegt. Nach dem seit 6. Dezember 2025 geltenden NIS2UmsuCG beginnt dann die 24-Stunden-Frist für die Frühwarnung an das BSI.
- Cyber Resilience Act. Vertreiben Sie ein Produkt mit digitalen Elementen, das einen Assistenten enthält, fällt eine aktiv ausgenutzte Injection-Schwachstelle darin seit dem 11. September 2026 unter die Meldepflicht nach Art. 14.
- KI-Verordnung. Art. 15 Abs. 5 verlangt von Hochrisiko-KI-Systemen Maßnahmen gegen „Eingabedaten, die das KI-Modell zu Fehlern verleiten sollen“ und gegen „Angriffe auf vertrauliche Daten“. Für Systeme nach Anhang III gilt das nach der Verordnung (EU) 2026/1744 erst ab dem 2. Dezember 2027: ein Designziel, für die meisten Betreiber noch keine Pflicht.
- BSI-Basisschutz. Die fünf Maßnahmen Eingabe-Bereinigung, Vertrauensbereich-Trennung, gehärteter System-Prompt, Modellauswahl und Reasoning sowie ein Egress-Filter, der Exfiltrationslinks blockiert und ein Canary-Token prüft, decken A, B, D und E ab. Sie sind ein sinnvolles Minimum, auf das Sie sich in einem Audit berufen können.
Ein pragmatischer Einführungspfad
- Woche 1: Trifecta inventarisieren. Erfassen Sie jeden Assistenten, Copilot, eigenen Agenten und MCP-Client und markieren Sie fremde Eingaben, private Daten und Kanäle nach außen, einschließlich gerenderter Bilder und Link-Vorschauen.
- Woche 2: billige Abflusswege schließen. Schalten Sie externes Bild-Rendering und Link-Vorschauen für Assistenten-Ausgaben ab, wo die Plattform es zulässt. Entfernen Sie Proxys und Wildcards aus Allow-Lists und richten Sie Warnungen für ablaufende Domains ein.
- Wochen 3–4: Datenbereich begrenzen. Räumen Sie Oversharing in indizierten Quellen auf, setzen Sie Vertraulichkeitsbezeichnungen und beschränken Sie Agenten auf ein Repository, Postfach oder einen Datensatzbereich pro Sitzung.
- Monat 2: Aktionen absichern. Verlangen Sie Freigaben für externe Mails, Webhooks, Schreibzugriffe auf öffentliche Repositories und Browsing, wie in unserem Leitfaden zu Human-in-the-Loop-Freigaben.
- Monat 3: testen und beobachten. Nehmen Sie Indirect-Injection-Fälle in Ihre LLM-Red-Teaming-Suite auf, alarmieren Sie auf die toxische Sequenz und üben Sie, wer binnen 24 Stunden entscheidet, ob DSGVO, NIS2 oder CRA greift.
Das Fazit
Vier Jahre Offenlegungen lehren eines: Indirect Prompt Injection ist ein Designproblem mit einem Auslöser im Modell. Jede Kette kam an der probabilistischen Schicht vorbei, und jede wurde am Ende von etwas Deterministischem gestoppt: kein Bild-Rendering, eine korrigierte Allow-List, ein engerer Datenbereich oder ein Mensch, der eine ausgehende Aktion bestätigt.
Gehen Sie davon aus, dass das Modell gekapert wird, und sorgen Sie dafür, dass eine gekaperte Sitzung nicht zugleich Ihre Daten sehen und mit der Außenwelt sprechen kann. Wenn Sie in diesem Quartal nur eines tun: Finden Sie die Assistenten mit allen drei Elementen der Trifecta und entfernen Sie eines.
Wenn Sie eine zweite Meinung möchten: Unser KI-Team geht diese sieben Phasen als kurzes Review mit festem Umfang mit Ihren eigenen Assistenten und Agenten durch. Sie erhalten die ausgefüllte Checkliste und eine priorisierte Liste der Sitzungen, die aufgeteilt werden sollten.
FAQ
Was ist eine Indirect Prompt Injection?
Ein Angreifer versteckt Anweisungen in Inhalten, die ein KI-System später liest, etwa in einer E-Mail, einem Webformular, einem GitHub-Issue oder einem geteilten Dokument. Das Modell befolgt sie mit den Rechten der Nutzenden, ohne dass der Angreifer je direkt mit dem Modell spricht. Greshake et al. haben den Angriff im Februar 2023 beschrieben; OWASP führt Prompt Injection als LLM01.
Was war EchoLeak (CVE-2025-32711)?
Eine Zero-Click-Prompt-Injection in Microsoft 365 Copilot, veröffentlicht am 11. Juni 2025. Eine präparierte E-Mail gelangte in den Kontext, als die Nutzerin Copilot später eine Frage stellte, und Copilot schrieb interne Daten in eine Bild-URL. Die Forscher umgingen dabei Microsofts XPIA-Klassifikator, die Link-Redaktion und die Content Security Policy. Microsoft bewertete die Lücke mit 9,3 und schloss sie serverseitig.
Reicht ein Prompt-Injection-Klassifikator als Schutz?
Nein. Klassifikatoren und Spotlighting arbeiten probabilistisch, und EchoLeak kam an Microsofts XPIA-Klassifikator vorbei. Microsoft selbst kombiniert sie mit deterministischen Kontrollen wie Data Governance und dem Blockieren bekannter Exfiltrationstechniken sowie mit einer ausdrücklichen Zustimmung der Nutzenden zu Aktionen. Das britische NCSC warnte im Dezember 2025, dass sich Prompt Injection womöglich nie so beheben lässt wie SQL-Injection.
Was bedeuten Lethal Trifecta und Agents Rule of Two?
Dieselbe Designregel unter zwei Namen. Simon Willisons Lethal Trifecta (Juni 2025) besteht aus privaten Daten, nicht vertrauenswürdigen Inhalten und Außenkommunikation. Metas Agents Rule of Two (Oktober 2025) erlaubt einer Sitzung höchstens zwei von drei Eigenschaften: fremde Eingaben verarbeiten, auf sensible Systeme oder private Daten zugreifen, Zustand ändern oder nach außen kommunizieren. Jede Kette in dieser Analyse brauchte alle drei.
Ist eine erfolgreiche Indirect Prompt Injection meldepflichtig?
Das kann sein. Fließen personenbezogene Daten ab, ist das eine Datenschutzverletzung mit 72-Stunden-Meldepflicht nach Art. 33 DSGVO. NIS2-Einrichtungen müssen prüfen, ob ein erheblicher Sicherheitsvorfall vorliegt; nach dem NIS2UmsuCG beginnt dann die 24-Stunden-Frist für die Frühwarnung an das BSI. Steckt der Assistent in einem Produkt, das Sie vertreiben, gilt seit dem 11. September 2026 die Meldepflicht nach Art. 14 Cyber Resilience Act; unser CRA-Melde-Runbook beschreibt den Ablauf.
Womit sollten wir anfangen?
Inventarisieren Sie jeden Assistenten und Agenten, der fremde Eingaben, private Daten und einen Kanal nach außen kombiniert; gerenderte Bilder und Link-Vorschauen zählen als Kanal nach außen. Entfernen Sie eines der drei Elemente, geben Sie Antworten als Klartext oder über eine strikte Allow-List ohne Proxys aus und verlangen Sie eine Freigabe für ausgehende Tool-Aufrufe. Protokollieren Sie dann Tool-Aufruf-Sequenzen, nicht nur Einzelaufrufe. Unser Beitrag zur Absicherung von KI-Agenten gegen Prompt Injection und Tool-Missbrauch behandelt das umfassendere Bedrohungsmodell.
Quellen
Alle Quellen geprüft am 15. November 2026. Daten in der Zeitleiste sind die erste öffentliche Veröffentlichung der Forschenden, sofern nicht anders angegeben.
Stufe A: Primärquellen, Advisories und Regulierung
- NVD, CVE-2025-32711 (M365 Copilot; veröffentlicht 11.06.2025; Microsoft-CVSS 9,3): https://nvd.nist.gov/vuln/detail/CVE-2025-32711
- Microsoft Security Update Guide, CVE-2025-32711: https://msrc.microsoft.com/update-guide/vulnerability/CVE-2025-32711
- NVD, CVE-2026-21520 (Copilot Studio; veröffentlicht 22.01.2026; CVSS 7,5): https://nvd.nist.gov/vuln/detail/CVE-2026-21520
- Microsoft MSRC, „How Microsoft defends against indirect prompt injection attacks“ (Juli 2025): https://www.microsoft.com/en-us/msrc/blog/2025/07/how-microsoft-defends-against-indirect-prompt-injection-attacks
- UK NCSC, „Prompt injection is not SQL injection (it may be worse)“ (08.12.2025): https://www.ncsc.gov.uk/blog-post/prompt-injection-is-not-sql-injection
- BSI, „Basisschutz gegen Indirect Prompt Injections in dokumentbasierten LLM-Chats“, Version 1.0 (Stand 14.09.2026): https://www.bsi.bund.de/SharedDocs/Downloads/DE/BSI/KI/Basisschutz_Indirect-Prompt-Injections_LLM.pdf
- BSI, „Evasion-Attacks auf LLMs – Gegenmaßnahmen in der Praxis“ (November 2025): https://www.bsi.bund.de/SharedDocs/Downloads/DE/BSI/KI/Evasion-Angriffe_auf_LLMs-Gegenmassnahmen.pdf
- OWASP GenAI, LLM01:2025 Prompt Injection: https://genai.owasp.org/llmrisk/llm01-prompt-injection/
- Verordnung (EU) 2024/1689 (KI-Verordnung), Art. 15: https://eur-lex.europa.eu/eli/reg/2024/1689/oj/deu
- Verordnung (EU) 2016/679 (DSGVO), Art. 32–33: https://eur-lex.europa.eu/eli/reg/2016/679/oj/deu
- Verordnung (EU) 2024/2847 (Cyber Resilience Act), Art. 14: https://eur-lex.europa.eu/eli/reg/2024/2847/oj/deu
Stufe B: Forschung und Offenlegungen der Forschenden
- Greshake et al., „Not what you've signed up for“ (arXiv 2302.12173, 23.02.2023): https://arxiv.org/abs/2302.12173
- Reddy und Gujral, „EchoLeak: The First Real-World Zero-Click Prompt Injection Exploit in a Production LLM System“ (arXiv 2509.10540): https://arxiv.org/abs/2509.10540
- Brodt, Feldman, Schneier und Nassi, „The Promptware Kill Chain“ (arXiv 2601.09625): https://arxiv.org/abs/2601.09625
- Embrace The Red, Datenabfluss aus Google Bard (03.11.2023): https://embracethered.com/blog/posts/2023/google-bard-data-exfiltration/
- Embrace The Red, M365 Copilot und ASCII Smuggling (26.08.2024): https://embracethered.com/blog/posts/2024/m365-copilot-prompt-injection-tool-invocation-and-data-exfil-using-ascii-smuggling/
- PromptArmor, Datenabfluss aus Slack AI (August 2024): https://promptarmor.com/resources/data-exfiltration-from-slack-ai-via-indirect-prompt-injection
- Legit Security, Remote Prompt Injection in GitLab Duo (20.05.2025): https://www.legitsecurity.com/blog/remote-prompt-injection-in-gitlab-duo
- Invariant Labs, GitHub MCP (26.05.2025): https://invariantlabs.ai/blog/mcp-github-vulnerability
- Radware, ShadowLeak (September 2025): https://www.radware.com/blog/threat-intelligence/shadowleak/
- Noma Security, ForcedLeak (25.09.2025): https://noma.security/blog/forcedleak-agent-risks-exposed-in-salesforce-agentforce/
- Legit Security, CamoLeak (30.09.2025): https://legitsecurity.com/blog/camoleak-critical-github-copilot-vulnerability-leaks-private-source-code
- Varonis, Reprompt (mit Update zu SearchLeak, Juni 2026): https://www.varonis.com/blog/reprompt
- Simon Willison, „The lethal trifecta for AI agents“ (16.06.2025): https://simonwillison.net/2025/Jun/16/the-lethal-trifecta/
- Meta AI, „Agents Rule of Two“ (31.10.2025): https://ai.meta.com/blog/practical-ai-agent-security/
Stufe C: Nachrichten und Herstellerkommentare, richtungsweisend
- The Hacker News, EchoLeak (12.06.2025): https://thehackernews.com/2025/06/zero-click-ai-vulnerability-exposes.html
- Security Affairs, ShadowLeak-Zeitleiste (18.09.2025): https://securityaffairs.com/182334/hacking/shadowleak-radware-uncovers-zero-click-attack-on-chatgpt.html
- The Register, ForcedLeak (26.09.2025): https://www.theregister.com/2025/09/26/salesforce_agentforce_forceleak_attack/
- VentureBeat, ShareLeak und PipeLeak (Capsule Security, 15.04.2026): https://venturebeat.com/security/microsoft-salesforce-copilot-agentforce-prompt-injection-cve-agent-remediation-playbook
- SecurityWeek, SalesBleed (Zenity Labs, 25.09.2026): https://www.securityweek.com/salesbleed-flaws-in-salesforce-agentforce-enabled-zero-click-data-exfiltration/
Themen