Enterprise-KI-Agentenplattform: Referenzarchitektur 2027
Referenzarchitektur für KI-Agenten im Unternehmen auf einer Seite: sieben Schichten, Optionen für Azure, AWS und Open Source und Make-or-Buy je Schicht.
Am 20. Oktober 2026 hat Gartner seine strategischen Technologietrends für 2027 veröffentlicht und vier davon, KI-Kontextplattformen, Harnesses für KI-Coding-Agenten, KI-Agentenidentität und autonome Behebung von Schwachstellen, unter einem Thema gebündelt: die autonome Agentenplattform steuern. Sechzehn Monate zuvor hatte dasselbe Haus prognostiziert, dass bis Ende 2027 mehr als 40 % der Agentic-AI-Projekte eingestellt werden, wegen steigender Kosten, unklarem Geschäftsnutzen oder unzureichender Risikokontrollen. Diese Frist liegt jetzt im Budget des nächsten Jahres.
Zwischen beiden Aussagen haben alle großen Anbieter die Bausteine geliefert, und die Protokolle sind gereift. Was den meisten Organisationen fehlt, ist das eine Bild auf einer Seite: welcher Baustein wohin gehört, was man kauft und was man weiterhin selbst bauen muss. Dieses Poster ist für alle, die dieses Bild vor einen Vorstand oder Aufsichtsrat bringen müssen: CTOs, Chefarchitektinnen und -architekten, CISOs und Plattformverantwortliche.
TL;DR / Das Wichtigste in Kürze
- Sieben Schichten, nicht ein Produkt. Kanäle, Orchestrierung, Kontext, Tools/MCP und Modelle liegen auf dem Anfragepfad. Vertrauen und Betrieb ziehen sich quer durch alle. Jedes Herstellerdiagramm, das wir kennen, lässt mindestens eine der sieben weg.
- Orchestrierung ist Massenware, Vertrauen und Kontext nicht. In unserer Bewertung von 28 Fähigkeiten erreichen alle drei Stacks bei der Orchestrierung 88 %. Am weitesten auseinander liegen Vertrauen (Azure 88 %, AWS 63 %, selbst betriebenes Open Source 25 %) und Kontext.
- Wählen Sie die Plattform nach Identität und Daten, nicht nach Agent-SDK. Azure-nativ deckt 80 % der Fähigkeiten ab, AWS-nativ 75 %, Open Source 63 %. Das SDK lässt sich später am leichtesten tauschen, Verzeichnisdienst und Datenbestand am schwersten.
- Fünf Fähigkeiten verkauft Ihnen (noch) niemand. Freigabe im Kanal, semantische Schicht, regulatorische Nachweise, Kostenzuordnung je Agent und ein herstellerübergreifender Kill Switch. Budgetieren Sie sie, denn dort findet Governance tatsächlich statt.
- Ein Gateway vor jedes Tool und jedes Modell. MCP 2026-07-28 und A2A 1.0 machen Agenten interoperabel und damit auch erreichbar. Im Gateway setzen Sie Identität, Policies, Quoten und Protokollierung durch.

Download: Editierbare draw.io-Datei · In diagrams.net öffnen · A2-Poster (PDF) · Diagrammdaten (CSV)
Warum die Plattformfrage jetzt ansteht
Zwei Zahlen rahmen das Gespräch mit der Geschäftsleitung. Gartner prognostizierte im August 2025, dass bis Ende 2026 bis zu 40 % der Unternehmensanwendungen aufgabenspezifische KI-Agenten enthalten, nach weniger als 5 % im Jahr 2025. Und im Juni 2025, dass bis Ende 2027 mehr als 40 % der Agentic-AI-Projekte eingestellt werden. Zusammen gelesen: Agenten kommen, ob Sie sie planen oder nicht, und überleben werden die, die auf einer steuerbaren Grundlage laufen.
Die Plattformen haben im selben Zeitraum aufgeholt:
- AWS hat Amazon Bedrock AgentCore am 13. Oktober 2025 allgemein verfügbar gemacht, in neun Regionen einschließlich Frankfurt und Irland. Policy und Evaluations folgten im März 2026, die AWS Agent Registry im August.
- Microsoft hat Azure AI Foundry im November 2025 in Microsoft Foundry umbenannt und anschließend Foundry Agent Service und Foundry Evaluations am 16. März 2026 allgemein verfügbar gemacht, Agent 365 am 1. Mai und die Foundry-IQ-Wissensbasen am 2. Juni. Auch Entra Agent ID ist allgemein verfügbar.
- Die Protokolle sind erwachsen geworden. A2A erreichte Version 1.0, mit mehr als 150 unterstützenden Organisationen im April 2026. MCP veröffentlichte am 28. Juli 2026 seine wichtigste Revision seit dem Start entfernter MCP-Server und gehört heute zur Agentic AI Foundation der Linux Foundation.
Die Frage lautet nicht mehr „Können wir einen Agenten bauen?", sondern „Auf welcher Plattform laufen Hunderte davon, und wer kontrolliert sie?" Diese Entscheidung wirkt fünf Jahre nach.
Die sieben Schichten im Einzelnen
Die Nummern entsprechen den Markierungen auf dem Poster. Je Schicht: was sie leistet, wie die drei Optionen im November 2026 aussehen und welche Entscheidung zählt.
① Kanäle: wo Menschen und Systeme auf Agenten treffen
Jede Oberfläche, über die eine Anfrage einen Agenten erreicht: Chat in der Collaboration-Suite, ein Assistent in Ihrer eigenen Anwendung, eine Telefonleitung, ein Postfach oder der API-Aufruf eines anderen Systems.
- Azure. Die stärkste Kanalgeschichte, weil Microsoft die Suite besitzt. Das Veröffentlichen von Foundry-Agenten in Microsoft 365 Copilot und Teams ist allgemein verfügbar, Copilot Studio deckt Low-Code-Agenten ab, und Voice Live ist seit der Build 2026 allgemein verfügbar.
- AWS. Amazon Quick Suite (seit Oktober 2025 verfügbar) ist der eigene agentische Arbeitsbereich von AWS, Amazon Connect der Contact-Center-Kanal. AgentCore Runtime unterstützt seit März 2026 das AG-UI-Protokoll für Agenten in eigenen Frontends.
- Open Source. AG-UI und CopilotKit für eingebettete Agenten-UIs, Open WebUI als internes Chat-Frontend, LiveKit Agents oder Pipecat für Sprache.
Entscheidend ist nicht das Chatfenster, sondern die Stelle, an der ein Mensch eine Aktion freigibt. Jeder Stack bietet Bausteine, keiner eine Freigabestrecke, die an Ihre Policy-Engine gekoppelt ist und einen Audit-Eintrag hinterlässt. Das ist eine der fünf Lücken weiter unten.
② Orchestrierung: die Runtime, die plant, Tools aufruft und übergibt
Orchestrierung ist die Agentenschleife: Ein Modell wählt den nächsten Schritt, ruft ein Tool auf, liest das Ergebnis und macht weiter, übergibt oder wartet auf einen Menschen. Darum herum liegt eine Runtime, die Sessions isoliert und auf null skaliert.
- Azure. Foundry Agent Service auf Basis der OpenAI Responses API, mit Hosted Agents für containerbasierte Agenten in Microsoft Agent Framework oder einem Fremd-SDK. Microsoft Agent Framework 1.0 vereint Semantic Kernel und AutoGen in einem Open-Source-SDK; ausführlich in unserem Architekturleitfaden zu Agent Framework 1.0.
- AWS. AgentCore Runtime betreibt Agenten aus beliebigen Frameworks, etwa Strands Agents, LangGraph, CrewAI oder dem OpenAI Agents SDK, mit Modellen innerhalb oder außerhalb von Bedrock.
- Open Source. LangGraph (1.0 seit Oktober 2025) oder Microsoft Agent Framework für den Agentengraphen, Temporal, wenn Workflows tagelang laufen und alles überstehen müssen.
In unserer Analyse ist das die am stärksten standardisierte Schicht: Alle drei Optionen erreichen 88 %. Wählen Sie Ihre Plattform also nicht wegen des Agent-SDKs. SDKs lassen sich am billigsten tauschen, und mit A2A 1.0, integriert in Azure AI Foundry, Copilot Studio und AgentCore Runtime, delegieren Agenten aus verschiedenen Frameworks schon heute aneinander. Die verbleibende Lücke ist dauerhafte Ausführung über Tage mit menschlichen Wartepunkten, bei der Temporal oder LangGraph-Checkpoints noch vorne liegen.
③ Kontext: Wissen, Gedächtnis und Bedeutung
Kontext ist alles, was der Agent weiß, ohne dass es im Modell steckt: Dokumente, strukturierte Daten, Gedächtnis und eine kuratierte Schicht fachlicher Bedeutung. Die meisten schlechten Agentenantworten, die wir prüfen, sind Kontextfehler, keine Modellfehler.
- Azure. Die Foundry-IQ-Wissensbasen (auf Azure AI Search) sind seit Juni 2026 allgemein verfügbar, mit agentischem Retrieval, Zitaten, Aktivitätsprotokollen und Berechtigungen auf Dokumentebene. Das Gedächtnis im Foundry Agent Service ist noch Public Preview.
- AWS. Bedrock Knowledge Bases für Retrieval und AgentCore Memory für Session- und Langzeitgedächtnis, das 2026 strukturierte Filter, direkte Datenaufnahme und Ablaufzeiten erhalten hat.
- Open Source. PostgreSQL mit pgvector, Qdrant oder OpenSearch für Vektoren, Neo4j, wo Beziehungen zählen, und eine Gedächtnisbibliothek wie Mem0.
Entscheidend ist das Berechtigungs-Trimming. Ein Agent, der ein Dokument abruft, das der Nutzer nicht öffnen dürfte, hat gerade einen Datenabfluss mit freundlichem Tonfall verursacht. Foundry IQ bringt Sicherheit auf Dokumentebene mit; anderswo ist die Übernahme der Quell-ACLs in den Index Ihre Aufgabe. Offen bleibt die semantische Schicht: Was „Kunde" oder „Nettoumsatz" bei Ihnen bedeutet, kann kein Anbieter für Sie liefern. Mehr dazu in unserem Beitrag über KI-Kontextplattformen.
④ Tools und MCP: kontrollierter Zugriff auf führende Systeme
Bei den Tools hören Agenten auf zu reden und fangen an zu handeln: das CRM lesen, ein Ticket anlegen, eine Firewall-Regel ändern. 2027 läuft fast all das über MCP, mit A2A für Aufrufe zwischen Agenten.
Das Protokoll hat sich in diesem Sommer grundlegend verändert. Die MCP-Spezifikation vom 28. Juli 2026 hat den Session-Handshake abgeschafft, die Header Mcp-Method und Mcp-Name eingeführt, damit Gateways ohne Body-Parsing routen können, Clients zur Prüfung des Issuers des Autorisierungsservers verpflichtet (RFC 9207) und die dynamische Client-Registrierung zugunsten von Client ID Metadata Documents abgekündigt.
- Azure. Azure API Management kann bestehende REST-APIs als MCP-Server bereitstellen und MCP-Endpunkte steuern (allgemein verfügbar seit November 2025), mit Azure API Center und der Agent-365-Registry als Katalog. Eine eigene AI-Gateway-Stufe von API Management war bei unserer Prüfung noch Public Preview.
- AWS. AgentCore Gateway macht APIs und Lambda-Funktionen zu MCP-Tools, bindet bestehende MCP-Server an und unterstützt IAM und OAuth. Die AWS Agent Registry ist allgemein verfügbar und seit Oktober 2026 auch in Frankfurt.
- Open Source. agentgateway, seit dem 4. Juni 2026 Projekt der Agentic AI Foundation, leitet MCP-, A2A-, LLM- und klassischen API-Verkehr über eine Datenebene.
AWS liegt hier mit 100 % vorn, weil AgentCore Policy jeden Tool-Aufruf durch das Gateway gegen Cedar-Policies prüft, einschließlich der Argumente, und nach dem Anhängen standardmäßig ablehnt. Näher ist noch kein Anbieter an „Least Privilege pro Aufruf" herangekommen. Unsere Regel gilt auf jedem Stack: Kein Agent ruft ein Tool direkt auf. Jeder MCP- und A2A-Aufruf passiert ein Gateway, das die Agentenidentität kennt, Policies durchsetzt und eine Protokollzeile schreibt.
⑤ Modelle: Inferenz, Routing und Datenresidenz
Modelle stehen bei uns bewusst an fünfter Stelle: In einer reifen Plattform sind sie austauschbare Komponenten hinter einem Router, und es zählen Routing, Datenresidenz und Kosten.
- Azure. Foundry Models mit Azure OpenAI und Partnermodellen. Für europäische Datenresidenz halten Data-Zone-Standard-Deployments die Verarbeitung in der EU-Datenzone, die der EU Data Boundary von Azure folgt.
- AWS. Amazon Bedrock mit seinem Modellkatalog, EU-Regionen und der AWS European Sovereign Cloud, die am 14. Januar 2026 in Brandenburg allgemein verfügbar wurde, mit Bedrock unter den Diensten zum Start. Ob AgentCore dort bereits angeboten wird, konnten wir nicht bestätigen.
- Open Source. vLLM oder KServe für Open-Weight-Modelle, Router im Stil von LiteLLM für anbieterübergreifendes Fallback.
Open Source liegt hier mit 88 % vorn, weil Routing und Self-Hosting ausgereifte Open-Source-Kategorien sind; AgentCore Gateway hat Modell-Fallback erst im Oktober 2026 ergänzt. Unser Standard: ein Gateway-Router vor mindestens zwei Deployments, Datenresidenz über den Deployment-Typ erzwungen, nicht über Richtliniendokumente.
⑥ Vertrauen: Identität, Autorisierung, Guardrails und Datenschutz
Vertrauen entscheidet, ob der CISO unterschreibt. Es hat vier Teile: Agentenidentität, Autorisierung je Aufruf, Guardrails und den Schutz der Daten, die der Agent erreicht.
- Azure. Heute das vollständigste Paket. Microsoft Entra Agent ID gibt Agenten eigenständige Identitäten mit Blueprints, Sponsoren, Zugriffspaketen und Conditional-Access-Vorlagen für autonome Agenten und solche, die im Namen eines Nutzers handeln. Azure AI Content Safety Prompt Shields adressiert Prompt Injection, Purview DSPM for AI das Oversharing.
- AWS. AgentCore Identity übernimmt ein- und ausgehende Authentifizierung, Token-Tresore und On-Behalf-Of-Token-Exchange (seit April 2026). AgentCore Policy setzt Cedar-Regeln im Gateway durch, Bedrock Guardrails prüft Inhalte und lässt sich seit Juli 2026 auch über Policy auswerten.
- Open Source. SPIFFE/SPIRE oder Keycloak für Workload-Identität, OPA oder Cedar für Policies, NeMo Guardrails oder Llama Guard für Inhalte. Alles funktioniert, und alles müssen Sie selbst integrieren, abstimmen und betreiben. Deshalb erreicht Open Source hier nur 25 %, die niedrigste Zelle auf dem Poster.
Zwei Dinge zählen mehr als das Produkt. Erstens braucht jeder Agent eine eigene Identität, getrennt von seinem Nutzer und von einer generischen App-Registrierung, damit Sie ihn eingrenzen und widerrufen können; die Abläufe zeigt unser Leitfaden zu Agentenidentität und Token Exchange. Zweitens sind Guardrails eine Verteidigungslinie, kein Perimeter. Kein Klassifikator löst Prompt Injection, deshalb zählt die Autorisierung je Aufruf im Gateway mehr als Eingabefilter. Das Bedrohungsmodell für agentische KI zeigt, welche Kontrolle welchen Angriff bricht.
⑦ Betrieb: sehen, testen, abrechnen, abschalten
Betrieb macht aus einem Piloten einen Dienst: Traces, Evaluierungen, Kosten je Agent und ein Inventar mit Ausschalter.
- Azure. Foundry Control Plane und Tracing in Application Insights, Foundry Evaluations (allgemein verfügbar seit März 2026) für Offline- und laufende Evaluierung, Agent 365 als Registry mit Aktivieren- und Deaktivieren-Steuerung.
- AWS. AgentCore Observability auf CloudWatch, kompatibel mit OpenTelemetry und externen Werkzeugen wie Datadog und Langfuse, dazu AgentCore Evaluations (allgemein verfügbar seit März 2026).
- Open Source. OpenTelemetry-Instrumentierung, Langfuse für Traces und Prompts, promptfoo oder Vergleichbares für Evaluierungen, OpenCost für den Kubernetes-Anteil der Rechnung.
Ein Hinweis für alle, die auf Telemetrie standardisieren: Die GenAI-Semantic-Conventions von OpenTelemetry, einschließlich der Agent-Spans, tragen weiterhin den Status „Development". Nutzen Sie sie, aber rechnen Sie mit geänderten Attributnamen. Die Lücken sind Kosten je Geschäftsfall, die Ihr eigenes Tagging-Modell erfordern, und ein herstellerübergreifendes Inventar: Der Registry-Abgleich von Agent 365 mit AWS und Google Cloud war in Microsofts Ankündigung vom Mai 2026 Public Preview.
Eine Anfrage durch die Schichten
Das Poster ist eine Karte. So verläuft eine einzelne Anfrage darüber, während die Querschnittsschichten an jeder Station mitarbeiten.
Das Gateway sieht jeden Modell- und Tool-Aufruf und ist damit der natürliche Ort für Identitätsprüfung, Policies je Aufruf, Quoten, Residenz-Routing und das Audit-Protokoll. Wenn Sie 2027 nur eine gemeinsame Plattformkomponente finanzieren, dann diese. Unser Beitrag zum AI-Gateway-Muster auf Azure zeigt einen Weg dorthin. Wie wir das Gateway und die übrigen Bausteine für 2027 einordnen, steht in unserem Enterprise Tech Radar 2027.
Was die Zahlen sagen: Make-or-Buy je Schicht
Um aus dem Poster eine Entscheidung zu machen, haben wir jede Schicht bewertet. Die Methode ist bewusst einfach und vollständig in der CSV-Datei offengelegt:
- 28 Fähigkeiten, vier je Schicht, die eine produktive Agentenplattform braucht. Beispiele: „Autorisierungs-Policy je Aufruf auf Tool-Argumenten", „Unternehmens-Retrieval mit Berechtigungen auf Dokumentebene", „Kostenzuordnung je Agent".
- Drei Stacks. Azure-native Managed Services, AWS-native Managed Services und ein selbst betriebener Open-Source-Stack.
- Bewertung 0, 1 oder 2. 2 heißt: Ein allgemein verfügbarer Dienst des Anbieters oder eine ausgereifte, verbreitete Open-Source-Komponente deckt die Fähigkeit ab. 1 heißt: teilweise, nur als Preview oder mit erheblichem Integrationsaufwand. 0 heißt: Es gibt nichts zu übernehmen.
- Quellen. Herstellerdokumentation, Release Notes und Ankündigungen, geprüft am 15. November 2026. Preview-Funktionen zählen 1, nie 2.
Das ist eine fachliche Einschätzung, kein Benchmark. Jede Bewertung steht mit Begründung in der CSV-Datei, Sie können also Zelle für Zelle widersprechen. Der Wert liegt im Muster.
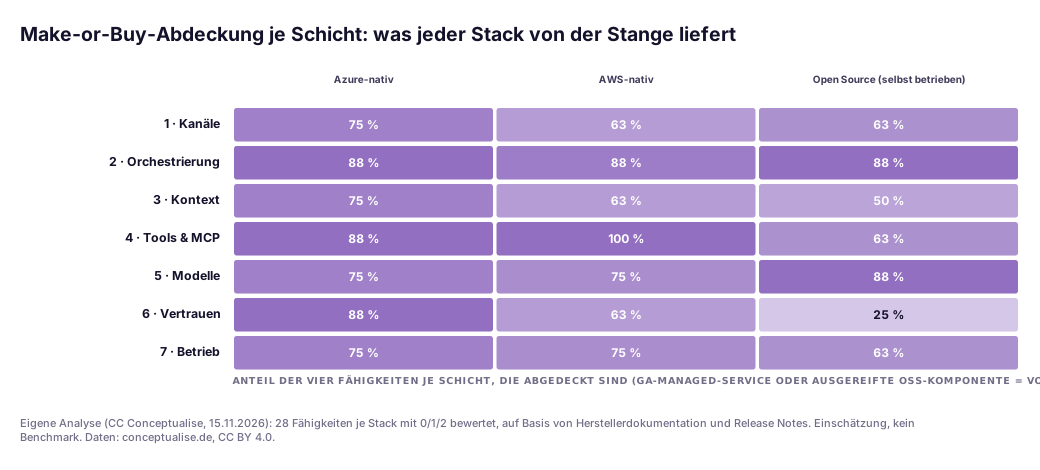
Drei Befunde fallen auf. Die Orchestrierung liegt bei allen drei Stacks gleichauf bei 88 %. Über keine Schicht reden Anbieter mehr, in keiner unterscheiden sie sich weniger. Beim Vertrauen ist die Spreizung am größten, von 88 % bei Azure bis 25 % bei Open Source, gefolgt vom Kontext. Genau diese Schichten binden Sie an eine Plattform, weil sie auf Ihrem Verzeichnisdienst und Ihren Daten aufsetzen. Bei Tools und MCP führt AWS, vor allem dank der Cedar-basierten Policy je Aufruf im Gateway.
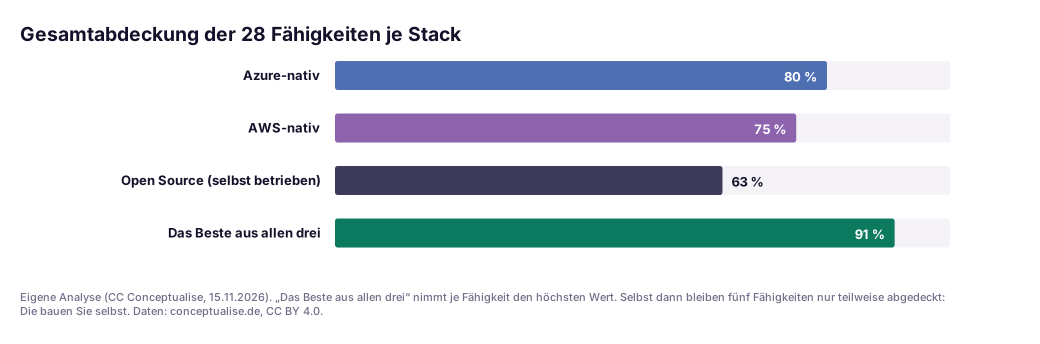
Selbst wenn man je Fähigkeit die beste der drei Optionen nimmt, steigt die Abdeckung nur auf 91 %. Fünf Fähigkeiten bleiben überall nur teilweise abgedeckt:
| # | Was Ihnen (noch) niemand verkauft | Warum es bei Ihnen bleibt | Schicht |
|---|---|---|---|
| 1 | Menschliche Freigabe von Agentenaktionen im Kanal | Die Freigabe muss an Ihre Policies, Risikoschwellen und Ihren Audit-Trail gekoppelt sein | ① Kanäle + ⑥ Vertrauen |
| 2 | Semantische Schicht fachlicher Definitionen | Was Kunde, Vertrag und Umsatz bedeuten, ist Ihre Organisation | ③ Kontext |
| 3 | Audit-Trail als regulatorischer Nachweis | Protokolle gibt es; ihre Abbildung auf KI-VO, NIS2 oder DORA nicht | ⑥ Vertrauen |
| 4 | Kostenzuordnung je Agent und Anwendungsfall | Token-Metriken gibt es; Showback je Geschäftsfall braucht Ihr Tagging-Modell | ⑦ Betrieb |
| 5 | Herstellerübergreifendes Agenteninventar mit Kill Switch | Jede Registry ist in ihrer eigenen Cloud am stärksten | ⑦ Betrieb |
Planen Sie diese fünf ausdrücklich ein, mit Verantwortlichen, ab dem ersten Inkrement. Sie sind klein im Vergleich zur Plattform, aber genau danach fragen Prüfer, Betriebsrat und Aufsichtsgremien.
Ein Hinweis zur Haltbarkeit: Die Bewertungen beschreiben den Stand vom 15. November 2026, und Anbieter liefern monatlich neue Agentenfunktionen. Wir aktualisieren CSV und Poster, sobald sich Zellen verschieben.
Aus einem aktuellen Projekt
In diesem Jahr haben wir eine europäische Industriegruppe dabei begleitet, ihren Agentenbestand zu sichten, bevor sie sich auf eine Plattform festlegt. Schon die Bestandsaufnahme war aufschlussreich. Agenten gab es an vier Stellen: in einem Copilot-Studio-Tenant der Fachbereiche, bei zwei Teams mit Python-Agenten in Containern, als zugekauften Servicedesk-Agenten eines Dienstleisters und als Proof of Concept in einer zweiten Cloud. Ein gemeinsames Identitätsmodell hatte keiner davon. Mehrere nutzten einen einzigen Service Principal mit weitreichenden API-Berechtigungen. Niemand konnte sagen, wie viele Agenten es gab, geschweige denn, was jeder verändern durfte.
Der Vorstand wollte eine Plattformentscheidung. Wir haben das Sieben-Schichten-Bild zweimal ausgefüllt, für „was wir haben" und „was wir brauchen". Die Antwort war kein einzelnes Produkt. Identität und Kontext bestimmten die Ankerplattform, weil Verzeichnisdienst, Dokumente und Collaboration-Suite der Gruppe bereits in einem Ökosystem lagen. Die Orchestrierung blieb plural: Die Teams behielten ihre Frameworks, A2A wurde der Vertrag zwischen ihnen. Investiert wurde in zwei gemeinsame Bausteine: ein Gateway, das jeder Modell- und Tool-Aufruf passieren muss, und eine Registry, in der jeder Agent stehen muss, bevor er Zugangsdaten erhält.
Das schwierigste Gespräch war nicht technisch. Es ging darum, wer den Zugriff eines Agenten auf ein führendes System freigeben darf: der Systemverantwortliche, der Sponsor des Agenten oder das Plattformteam. Sobald das schriftlich festgehalten war, waren die technischen Kontrollen einfach.
Die Entscheidungstabelle
Das ist der Teil für den Screenshot. Je Schicht: wann kaufen, wann bauen oder zusammensetzen, und was unser Standard ist.
| Schicht | Kaufen (Managed), wenn… | Bauen oder zusammensetzen, wenn… | Unser Standard für 2027 |
|---|---|---|---|
| ① Kanäle | Ihre Nutzer in Microsoft 365 oder einer bestehenden Contact-Center-Plattform arbeiten | der Agent Teil Ihrer eigenen Produkt-UI ist | Suite-Kanäle für Mitarbeitende; AG-UI für Produktoberflächen |
| ② Orchestrierung | Sie Session-Isolation und Scale-to-Zero ohne eigene Cluster wollen | Workflows tagelang laufen und alles überstehen müssen | Managed Runtime, Framework nach Wahl der Teams, A2A dazwischen |
| ③ Kontext | Ihre Dokumente schon im Such- oder Wissensdienst der Cloud liegen | Sie Retrieval über den gesamten Bestand mit eigenem ACL-Modell brauchen | Managed Retrieval mit Sicherheit auf Dokumentebene; eigene semantische Schicht |
| ④ Tools/MCP | immer, für das Gateway | Sie mehrere Clouds über einen Kontrollpunkt steuern müssen | Ein Gateway für allen MCP- und A2A-Verkehr; nichts ruft Tools direkt auf |
| ⑤ Modelle | Sie Frontier-Modelle mit Enterprise-Konditionen und EU-Residenz brauchen | Souveränität, Kosten oder Latenz Self-Hosting rechtfertigen | Zwei Deployments hinter einem Router; EU-Datenzone oder EU-Region fixiert |
| ⑥ Vertrauen | Ihr Verzeichnisdienst eigenständige Agentenidentitäten bietet | Sie eine Multi-Cloud-Landschaft ohne gemeinsames Verzeichnis betreiben | Eine Identität je Agent, Policy je Aufruf im Gateway, Sponsor je Agent |
| ⑦ Betrieb | Tracing und Evaluierung | Kosten je Geschäftsfall und ein herstellerübergreifendes Inventar | Plattform-Telemetrie auf OpenTelemetry; eigenes Kostenmodell und führende Registry |
Drei Anti-Muster: Plattformwahl nach SDK, Agenten mit gemeinsamem Service Principal und Guardrails als Ersatz für Autorisierung.
Governance für europäische Unternehmen
Die Plattform macht Sie nicht compliant, aber sie entscheidet, wie teuer Compliance wird. Für Organisationen in der EU sind 2027 diese Regelwerke tatsächlich relevant.
KI-Verordnung (Verordnung (EU) 2024/1689). Die Pflicht zur KI-Kompetenz (Art. 4) gilt seit dem 2. Februar 2025. Die Transparenzpflichten nach Art. 50 gelten seit dem 2. August 2026: Menschen müssen erfahren, dass sie mit einem KI-System interagieren, sofern das nicht offensichtlich ist, und KI-generierte Inhalte sind zu kennzeichnen, wo der Artikel es verlangt. Das betrifft direkt Schicht ① Kanäle. Die Hochrisiko-Pflichten für eigenständige Anwendungsfälle nach Anhang III, etwa Personalauswahl, Beschäftigtensteuerung oder Kreditwürdigkeitsprüfung, wurden durch die Verordnung (EU) 2026/1744, in Kraft seit dem 27. Juli 2026, auf den 2. Dezember 2027 verschoben. Verschoben heißt nicht gestrichen. Unterstützt ein Agent einen dieser Fälle, gehören Protokollierung, menschliche Aufsicht und Aufzeichnungspflichten schon jetzt in die Schichten ⑥ und ⑦.
DSGVO. Das Gedächtnis eines Agenten ist ein neuer Speicher personenbezogener Daten mit Aufbewahrungs- und Löschpflichten; führen Sie es wie jede Datenbank im Verzeichnis der Verarbeitungstätigkeiten. Fließt die Ausgabe eines Agenten in eine Entscheidung mit rechtlicher oder ähnlich erheblicher Wirkung, greifen die Grenzen des Art. 22 für ausschließlich automatisierte Entscheidungen, und Agenten mit breitem Datenzugriff rechtfertigen in der Regel eine Datenschutz-Folgenabschätzung nach Art. 35.
NIS2 und DORA. Für wesentliche und wichtige Einrichtungen verlangt Art. 21 NIS2 Risikomanagementmaßnahmen, darunter Zugriffskontrolle und Sicherheit der Lieferkette; in Deutschland setzt das NIS-2-Umsetzungsgesetz dies um. Agenten mit Zugangsdaten zu Produktivsystemen fallen klar unter beides. Für Finanzunternehmen kommen nach DORA das Informationsregister der IKT-Drittdienstleister und die Exit-Planung hinzu, in die Agentenplattform, Modellanbieter und MCP-Server gleichermaßen gehören.
Datenverordnung (Data Act). Die Regeln zum Cloud-Wechsel in Kapitel VI gelten seit dem 12. September 2025, und nach Art. 29 entfallen Wechselentgelte einschließlich Egress-Kosten für den Wechsel ab dem 12. Januar 2027 vollständig. Ausnahme ist die parallele Nutzung mehrerer Clouds: Dafür dürfen Egress-Kosten zum Selbstkostenpreis weiter berechnet werden. Damit wird Portabilität praktisch machbar, sofern Ihre Agenten, Prompts, Evaluierungsdatensätze und Kontext-Pipelines tatsächlich portabel sind.
Die nützliche Gewohnheit ist überall dieselbe: Schreiben Sie auf, welche Schicht welche Kontrolle umsetzt, sichern Sie die Nachweise, und geben Sie jedem Agenten einen namentlich benannten menschlichen Sponsor.
Ein pragmatischer Einführungspfad
- Wochen 1–3: Bestandsaufnahme. Finden Sie jeden Agenten, der heute existiert, auch Low-Code- und zugekaufte Agenten. Erfassen Sie Verantwortliche, Identität, Datenzugriff und Tools.
- Wochen 3–6: Ankerplattform wählen. Entscheiden Sie nach Vertrauen und Kontext: wo Verzeichnisdienst, Dokumente und Collaboration-Suite liegen. Legen Sie mit der Entscheidungstabelle fest, welche Schichten Sie kaufen, zusammensetzen oder bauen.
- Monate 2–3: das Rückgrat bauen. Gateway für Modell- und MCP-Verkehr, Agentenidentitäten mit Sponsoren, Tracing in Ihre bestehende Observability. Nichts Neues geht live, ohne alle drei zu passieren.
- Monate 3–5: zwei echte Agenten migrieren. Einen Agenten für Mitarbeitende und einen Prozessagenten auf das Rückgrat bringen, mit Evaluierungsdatensätzen in der CI und einem Freigabeschritt für jede schreibende Aktion. Kosten je Agent ab Tag eins messen.
- Monat 6: die fünf Lücken schließen und das Poster veröffentlichen. Semantische Schicht für die erste Domäne, Nachweisabbildung für Ihr Regelwerk, Kosten-Showback und die führende Registry mit Ausschalter. Dann Ihr ausgefülltes Poster intern veröffentlichen, damit jedes Team weiß, wo es andockt.
Das Fazit
2027 ist kein einzelnes Produkt Ihre Agentenplattform, und jedes Herstellerdiagramm, das das behauptet, lässt eine Schicht weg. Die Bausteine sind real und zunehmend interoperabel. Aber genau die Teile, um die Anbieter am heftigsten konkurrieren, SDKs und Runtimes, zählen für die langfristige Entscheidung am wenigsten.
Unsere Sicht: Wählen Sie die Ankerplattform nach Identität und Daten. Setzen Sie ein Gateway vor jedes Modell und jedes Tool. Geben Sie jedem Agenten eine eigene Identität und einen menschlichen Sponsor. Budgetieren Sie die fünf Fähigkeiten, die Ihnen niemand verkauft, denn dort findet Kontrolle statt. Wer das tut, landet auf der richtigen Seite von Gartners 40-%-Prognose. Wer es lässt, lernt seinen Agentenbestand bei einem Sicherheitsvorfall kennen.
Wenn Sie dieses Bild für Ihre eigene Landschaft ausgefüllt haben möchten: Unser KI-Architekturteam führt ein Plattform-Review mit festem Umfang durch. Wir ordnen Ihre Agenten den sieben Schichten zu, bewerten Make-or-Buy für Ihren Kontext und übergeben Ihnen eine Entscheidungsvorlage für die Geschäftsleitung. Das A2-Poster können Sie kostenlos drucken und aufhängen.
FAQ
Aus welchen Schichten besteht eine Enterprise-Plattform für KI-Agenten?
Wir arbeiten mit sieben. Fünf liegen auf dem Anfragepfad: Kanäle (wo Menschen auf Agenten treffen), Orchestrierung (Runtime und SDK, die planen und Tools aufrufen), Kontext (Retrieval, Gedächtnis und fachliche Bedeutung), Tools und MCP (kontrollierter Zugriff auf führende Systeme) und Modelle (Inferenz, Routing, Datenresidenz). Zwei liegen quer dazu: Vertrauen (Agentenidentität, Autorisierung, Guardrails, Datenschutz) und Betrieb (Tracing, Evaluierung, Kosten und die Möglichkeit, einen Agenten abzuschalten).
Sollten wir unsere Agentenplattform auf Azure, AWS oder Open Source aufbauen?
Entscheiden Sie dort, wo Ihre Identitäten, Daten und Ihre Collaboration-Suite bereits liegen, denn diese bestimmen die Schichten Vertrauen und Kontext, die am schwersten umzuziehen sind. In unserer Bewertung vom November 2026 deckten Azure-native Dienste 80 % von 28 Plattformfähigkeiten ab, AWS-native 75 % und ein selbst betriebener Open-Source-Stack 63 %. Die Unterschiede liegen bei Vertrauen und Kontext; bei der Orchestrierung schneiden alle drei gleich ab.
Worin unterscheiden sich Microsoft Foundry Agent Service und Amazon Bedrock AgentCore?
Beide sind verwaltete Agent-Runtimes mit Tools, Gedächtnis, Identität und Observability. Foundry Agent Service ist seit dem 16. März 2026 allgemein verfügbar, basiert auf der OpenAI Responses API und setzt auf Entra Agent ID, Foundry IQ und Microsoft 365 als Kanäle. AgentCore ist seit dem 13. Oktober 2025 allgemein verfügbar, als Baukasten aus Runtime, Gateway, Memory, Identity, Observability, Browser und Code Interpreter, ergänzt um Policy, Evaluations und eine Agent Registry. AgentCore ist modularer, Foundry enger mit Microsofts Identitäts- und Produktivitäts-Stack verzahnt.
Welche Teile einer Agentenplattform müssen wir selbst bauen?
In unserer Analyse waren fünf Fähigkeiten bei keinem Stack vollständig abgedeckt: menschliche Freigabe von Agentenaktionen im Kanal, eine semantische Schicht fachlicher Definitionen, ein Audit-Trail als regulatorischer Nachweis, Kostenzuordnung je Agent und Anwendungsfall sowie ein herstellerübergreifendes Agenteninventar mit Kill Switch. Planen Sie dafür ausdrücklich Budget ein.
Gilt die KI-Verordnung für unsere internen KI-Agenten?
Teilweise, und zwar abhängig vom Anwendungsfall, nicht von der Plattform. Die Transparenzpflichten nach Art. 50 gelten seit dem 2. August 2026: Menschen müssen erfahren, dass sie mit einem KI-System interagieren, sofern das nicht offensichtlich ist. Die KI-Kompetenz nach Art. 4 gilt seit Februar 2025. Die Pflichten für Hochrisiko-Anwendungsfälle nach Anhang III, etwa im Personalwesen oder bei der Kreditwürdigkeit, wurden durch die Verordnung (EU) 2026/1744 auf den 2. Dezember 2027 verschoben. Bauen Sie Protokollierung und Aufsicht jetzt ein.
Ist MCP 2027 reif für den produktiven Unternehmenseinsatz?
Ja, mit einem Gateway davor. Die Spezifikation 2026-07-28 hat das Protokoll zustandslos gemacht, die Header Mcp-Method und Mcp-Name eingeführt, damit Gateways ohne Body-Parsing routen und drosseln können, und die Autorisierung verschärft, unter anderem mit Issuer-Validierung und Client ID Metadata Documents statt dynamischer Client-Registrierung. Azure API Management, AgentCore Gateway und das Open-Source-Projekt agentgateway steuern MCP-Verkehr. Lassen Sie Agenten MCP-Server nie direkt aufrufen.
Quellen
Alle Quellen geprüft am 15. November 2026. Die Abdeckungswerte sind unsere eigene Analyse; die vollständige Bewertung mit Begründung je Zelle steht in der CSV-Datei.
Stufe A: Primärquellen, Herstellerdokumentation und Rechtstexte
- Verordnung (EU) 2024/1689 (KI-Verordnung), Art. 4, 26 und 50: https://eur-lex.europa.eu/eli/reg/2024/1689/oj/deu
- Richtlinie (EU) 2022/2555 (NIS2), Art. 21: https://eur-lex.europa.eu/eli/dir/2022/2555/oj/deu
- Verordnung (EU) 2023/2854 (Datenverordnung), Kapitel VI und Art. 29: https://eur-lex.europa.eu/eli/reg/2023/2854/oj/deu
- Verordnung (EU) 2016/679 (DSGVO), Art. 22 und 35: https://eur-lex.europa.eu/eli/reg/2016/679/oj/deu
- Verordnung (EU) 2022/2554 (DORA): https://eur-lex.europa.eu/eli/reg/2022/2554/oj/deu
- Model Context Protocol, Release der Spezifikation 2026-07-28: https://blog.modelcontextprotocol.io/posts/2026-07-28/
- OpenTelemetry, GenAI-Konventionen für Agent-Spans (Status: Development): https://github.com/open-telemetry/semantic-conventions-genai/blob/main/docs/gen-ai/gen-ai-agent-spans.md
- AWS, Amazon Bedrock AgentCore allgemein verfügbar (13.10.2025): https://aws.amazon.com/about-aws/whats-new/2025/10/amazon-bedrock-agentcore-available
- AWS, AgentCore Release Notes: https://docs.aws.amazon.com/bedrock-agentcore/latest/devguide/release-notes.html
- AWS Security Blog, warum AgentCore Policy auf Cedar setzt: https://aws.amazon.com/blogs/security/why-policy-in-amazon-bedrock-agentcore-chose-cedar-for-securing-agentic-workflows/
- AWS, Start der AWS European Sovereign Cloud: https://aws.amazon.com/de/blogs/aws/opening-the-aws-european-sovereign-cloud/
- AWS, Amazon Quick Suite: https://aws.amazon.com/about-aws/whats-new/2025/10/amazon-quick-suite-agentic-ai-powered-workspace
- Microsoft Foundry Blog, Foundry Agent Service GA (16.03.2026): https://devblogs.microsoft.com/foundry/foundry-agent-service-ga/
- Microsoft Foundry Blog, Neuerungen zur Build 2026: https://devblogs.microsoft.com/foundry/whats-new-in-microsoft-foundry-build-2026/
- Microsoft Foundry Blog, Foundry IQ GA (02.06.2026): https://devblogs.microsoft.com/foundry/build-smarter-agents-faster-with-foundry-iq
- Microsoft Agent Framework 1.0 (03.04.2026): https://devblogs.microsoft.com/agent-framework/microsoft-agent-framework-version-1-0/
- Microsoft Learn, Neuerungen in Microsoft Entra Agent ID: https://learn.microsoft.com/de-de/entra/agent-id/whats-new-agent-id
- Microsoft Security Blog, Agent 365 allgemein verfügbar (01.05.2026): https://microsoft.com/en-us/security/blog/2026/05/01/microsoft-agent-365-now-generally-available-expands-capabilities-and-integrations
- Microsoft Learn, Foundry-Deployment-Typen (Data Zone Standard): https://learn.microsoft.com/de-de/azure/foundry/foundry-models/concepts/deployment-types
- Microsoft Learn, AI Gateway in Azure API Management: https://learn.microsoft.com/de-de/azure/api-management/ai-gateway-overview
Stufe B: Forschung und Analyse
- White & Case, EU AI Omnibus (Verordnung (EU) 2026/1744) tritt in Kraft: https://www.whitecase.com/insight-alert/eu-ai-omnibus-enters-force-amending-ai-act
- Gartner, über 40 % der Agentic-AI-Projekte werden bis Ende 2027 eingestellt (25.06.2025): https://www.gartner.com/en/newsroom/press-releases/2025-06-25-gartner-predicts-over-40-percent-of-agentic-ai-projects-will-be-canceled-by-end-of-2027
- Gartner, 40 % der Unternehmensanwendungen mit aufgabenspezifischen KI-Agenten bis 2026 (26.08.2025): https://www.gartner.com/en/newsroom/press-releases/2025-08-26-gartner-predicts-40-percent-of-enterprise-apps-will-feature-task-specific-ai-agents-by-2026-up-from-less-than-5-percent-in-2025
- Gartner, strategische Technologietrends 2027 (20.10.2026): https://www.gartner.com/en/newsroom/press-releases/2026-10-20-gartner-identifies-the-top-strategic-technology-trends-for-2027
- Computerwoche, Gartners wichtigste Technologietrends 2027: https://www.computerwoche.de/article/4239061/gartners-wichtigste-technologietrends-2027-erweitern-und-begrenzen-ki.html
- Linux Foundation, A2A überschreitet 150 Organisationen (09.04.2026): https://www.linuxfoundation.org/press/a2a-protocol-surpasses-150-organizations-lands-in-major-cloud-platforms-and-sees-enterprise-production-use-in-first-year
- Linux Foundation, Agentic AI Foundation überschreitet 300 Mitglieder: https://www.linuxfoundation.org/press/agentic-ai-foundation-surpasses-300-members-in-less-than-one-year
Stufe C: Hersteller und Nachrichten, richtungsweisend
- agentgateway tritt der Agentic AI Foundation bei (04.06.2026): https://agentgateway.dev/blog/2026-06-04-agentgateway-joins-aaif/
- LangChain, LangChain und LangGraph 1.0: https://blog.langchain.com/langchain-langgraph-1dot0
- Azure Updates AZ563596, Hosted Agents im Foundry Agent Service GA: https://mc.merill.net/message/AZ563596
- Azure Updates AZ571816, Veröffentlichung von Foundry-Agenten in Microsoft 365 Copilot und Teams GA: https://mc.merill.net/message/AZ571816
- Azure Updates AZ527626, MCP-Endpunkte in Azure API Management steuern, GA (18.11.2025): https://mc.merill.net/message/AZ527626
- InfoQ, AI-Gateway-Stufe von Azure API Management: https://infoq.com/news/2026/08/azure-apim-ai-gateway-tier
Themen