Tech Radar 2027: 40 Technologien für Unternehmen
Unser Tech Radar 2027 für europäische Unternehmen: 40 Technologien aus KI, Cloud, Sicherheit und Engineering, eingeordnet in Adopt, Trial, Assess, Hold.
Am 15. November 2026 liegt auf dem Tisch eines typischen Architekturboards in Europa mehr, als es prüfen kann. Im Oktober hat Gartner seine strategischen Technologietrends für 2027 veröffentlicht, darunter AI Context Platforms, AI Agent Identity, Agent Coding Harnesses und Sovereign Tech. Thoughtworks hat im November Band 35 seines Technology Radar herausgebracht. Und die EU hat ihre eigenen Termine verschoben: Die Hochrisikopflichten der KI-Verordnung kommen später, die Meldepflichten des Cyber Resilience Act laufen, und das Verbot von Wechselentgelten aus dem Data Act greift im Januar.
Trendlisten sagen, was neu ist. Sie sagen nicht, was Sie am Montag tun sollen, und schon gar nicht, womit Sie aufhören sollten. Dieses Radar ist für die Menschen, die genau das entscheiden: CTOs, CISOs, Enterprise-Architekten und Plattformverantwortliche. Es ordnet 40 Technologien und Praktiken in vier Ringe ein, jeweils mit einer einzeiligen Begründung und einem Link auf den Artikel, in dem wir die Einordnung ausführlich herleiten.
TL;DR / Das Wichtigste in Kürze
- Langweilig gewinnt Adopt. Die meisten unserer 13 Adopt-Einträge sind Konfiguration und Disziplin statt neuer Produkte: Gateways, föderierte Identitäten, Karenzzeiten, unveränderliche Backups, getestete Exit-Pläne. Die besten Investitionen 2027 sind selten die neuesten.
- KI wandert in die Plattform. KI-Gateway, Evals in der CI und MCP hinter OAuth stehen in Adopt. Offene autonome Agenten in Kernprozessen stehen auf Hold. Der Unterschied: Wer besitzt den Kontrollfluss?
- Sicherheit ist der gefestigtste Quadrant. Vier Einträge in Adopt, vier in Trial, je einer in Assess und Hold. Die offenen Fragen betreffen Identitäten für Agenten, nicht die Frage, ob MFA wirkt.
- Regulierung setzt Einträge. Der CRA bringt SBOM und VEX in Adopt, die DORA getestete Exit-Pläne, und ein unfertiger Cloud and AI Development Act hält Sovereign-Cloud-Angebote in Assess.
- Hold ist der nützlichste Ring. Sechs Einträge, von SMS-Codes bis zu KI-Produktivität per Selbstauskunft. Keine Neustarts mehr zu erlauben, setzt mehr Budget frei als jeder Trial.

Download: Editierbare draw.io-Datei · In diagrams.net öffnen · Diagrammdaten (CSV)
So lesen Sie dieses Radar
Das Format stammt von Thoughtworks. Das Unternehmen veröffentlicht seinen Technology Radar seit weit über zehn Jahren zweimal jährlich und ermutigt andere ausdrücklich, eigene Radare zu bauen. Wir übernehmen nur die Form. Unsere Frage lautet: Was sollte ein reguliertes europäisches Unternehmen mit Microsoft-lastiger Landschaft, einigen hundert Entwicklern und NIS2- oder DORA-Pflichten 2027 tun?
Die vier Ringe bedeuten genau das:
| Ring | Was er für Ihre Teams bedeutet | Was er braucht |
|---|---|---|
| Adopt | Der Standard. Nutzen, sofern kein schriftlicher Grund dagegen spricht | Einen Standard, ein Template und einen Owner im Plattformteam |
| Trial | Reif für echte Workloads, aber nur für eine begrenzte Zahl | Einen benannten Owner, Erfolgskriterien und einen Review-Termin |
| Assess | Einen zeitlich begrenzten Spike wert. Nichts in Produktion hängt davon ab | Eine Frage und eine Frist, bis wann sie beantwortet ist |
| Hold | Keine Neustarts. Bestehende Nutzung läuft, während Sie den Ausstieg planen | Einen Exit-Plan für das, was schon existiert |
Ein Hinweis zur Benennung: Der aktuelle Thoughtworks-Radar nennt seinen vierten Ring Caution. Wir bleiben bei Hold, weil im Unternehmensportfolio nicht „Vorsicht" die nützliche Anweisung ist, sondern „damit nichts Neues mehr beginnen".
Jeder Eintrag brauchte benannte Evidenz (eine Norm, eine Regulierung, eine Studie oder eine eigene Messung), eine Einschätzung aus unseren Projekten 2026, ob Teams ihn betreiben können, und einen europäischen Blickwinkel. Hinter diesem Radar stehen keine Umfrage und keine Herstellerbeiträge. Die Ringzuordnung ist unsere Analyse.
Warum 2027 ein anderes Radar braucht
Erstens sind KI-Agenten aus der Demo in die Landschaft gewandert, und die Rechnung kam mit. Gartner sagte im Juni 2025 voraus, dass mehr als 40 % der Agentic-AI-Projekte bis Ende 2027 eingestellt werden, wegen steigender Kosten, unklaren Geschäftswerts und unzureichender Risikokontrollen. In den Trends für 2027 prognostiziert Gartner, dass bis 2028 25 % der Sicherheitsvorfälle in Unternehmen auf den Missbrauch von KI-Agenten zurückgehen. Beides sind Prognosen, aber sie zeigen in dieselbe Richtung: Der schwierige Teil von KI ist 2027 die Plattform um das Modell herum, nicht das Modell.
Zweitens wurde die Software-Lieferkette zur bevorzugten Angriffsfläche. 2026 griffen Angreifer npm-Maintainer, CI-Tooling und Veröffentlichungspipelines an, von axios im März bis zu den Mini-Shai-Hulud-Wellen im April und Mai. Jede bösartige Version mit öffentlich dokumentierter Entfernungszeit war in unserer Analyse nach spätestens 41 Stunden verschwunden; die billigste Verteidigung war also Warten. Auch die Registries änderten ihre Defaults: npm 12, seit dem 8. Juli 2026 allgemein verfügbar, führt Install-Skripte von Abhängigkeiten nur noch nach Freigabe aus.
Nimmt man den Regulierungskalender hinzu, entsteht ein Radar, in dem viele Einträge gar keine neue Technologie sind. Es sind Praktiken, die günstig oder verpflichtend genug wurden, um Standard zu sein.
Das Radar, Quadrant für Quadrant
Die Nummern entsprechen den Einträgen in der Grafik. Jede Zeile verweist auf den Artikel, in dem wir die Einordnung ausführlich begründen.
① KI & Daten
| # | Eintrag | Ring | Warum, in einer Zeile |
|---|---|---|---|
| 1 | KI-Gateway vor jedem Modellaufruf | Adopt | Ein Ort für Identität, Kontingente, Logging, Routing und die Wahl der EU-Datenzone. Jede andere KI-Kontrolle hängt daran (Referenzarchitektur) |
| 2 | Evals und Red Teaming in der CI | Adopt | Ein Modell-Upgrade oder eine Prompt-Änderung ist ein Release. Ohne Regressionssuite ein ungeprüftes (Playbook) |
| 3 | MCP mit OAuth, hinter einem Gateway | Adopt | MCP ist das Tool-Protokoll, das alle ausliefern. Mit den Autorisierungsregeln der Spezifikation 2026-07-28 einführen, nie als anonymer Server (Vertiefung) |
| 4 | Durable Execution für Agenten | Trial | Lang laufende Agenten brauchen Checkpoints, Retries und menschliche Wartepunkte. Wählen Sie die Engine, die Ihr Plattformteam betreiben kann (Vergleich) |
| 5 | Semantisches Caching | Trial | Echte Einsparung, echtes Risiko. Der Schwellenwert ist ein Tausch zwischen Trefferquote und falschen Antworten (Experiment) |
| 6 | Kleine Modelle für enge Aufgaben | Trial | Kleine Aufgaben über das Gateway an kleine Modelle routen. Self-Hosting rechnet sich erst bei sehr hohem Volumen (TCO-Modell) |
| 7 | Sprachagenten für begrenzte Abläufe | Trial | Enge Contact-Center-Abläufe funktionieren heute, wenn Sie Latenz pro Hop budgetieren und die KI offenlegen (Architektur) |
| 8 | KI-Kontextplattformen | Assess | Gartners Trend 2027 zeigt in die richtige Richtung, die Produkte sind aber jung. Beginnen Sie mit der Semantik, die Sie schon besitzen (Erklärung) |
| 9 | GraphRAG und agentisches Retrieval | Assess | Gewinnt bei Multi-Hop- und korpusweiten Fragen, liegt bei Einzelfakten gleichauf oder zurück. Nach Fragetyp routen (Benchmark-Auswertung) |
| 10 | Offene Agenten in Kernprozessen | Hold | Begrenzte Agenten in Workflows: ja. Einem Modell den Kontrollfluss von Order-to-Cash überlassen: nein (Entscheidungsrahmen) |
Unsere stärkste Überzeugung im KI-Quadranten: Das Gateway ist die Plattform. Jede ernsthafte Kontrolle hier braucht einen einzigen Engpass: Identität pro Agent, Token-Budgets, Modell-Routing, Prompt-Logging und die Wahl zwischen globalen und EU-Datenzonen-Deployments. Teams, die jedes Produkt Modell-APIs direkt aufrufen lassen, bauen diese Kontrollen fünfmal.
MCP gehört mit einer Bedingung in Adopt. Die Spezifikation 2026-07-28 hat den Kern zustandslos gemacht und die Autorisierung verschärft: Clients müssen den Issuer des Autorisierungsservers prüfen, und Dynamic Client Registration ist zugunsten von Client ID Metadata Documents abgekündigt. Ein per OAuth geschützter Server hinter einem Gateway ist ein guter Standard. Ein nicht registrierter Server auf einem Entwickler-Laptop ist das Gegenteil, und genau darum geht es in unserem Leitfaden zu Shadow MCP.
Das Hold für Eintrag 10 ist enger, als es klingt. Wir sind nicht gegen Agenten, sondern gegen offene Autonomie dort, wo sich der Weg nicht aufschreiben lässt und ein falscher Schritt teuer ist. Zuverlässigkeit multipliziert sich gegen Sie: Bei 95 % pro Schritt endet eine Kette aus 20 Schritten nur in etwa 36 % der Fälle erfolgreich. Geben Sie einem deterministischen Workflow die Führung und dem Agenten eine begrenzte Insel darin.
② Cloud & Plattformen
| # | Eintrag | Ring | Warum, in einer Zeile |
|---|---|---|---|
| 11 | Landing Zones mit Policy as Code | Adopt | Leitplanken, die schlechte Konfigurationen ablehnen, schlagen Diagramme, die gute beschreiben (Policy-as-Code-Leitfaden) |
| 12 | Private Subnetze, expliziter Egress | Adopt | Neue Azure-VNets sind für API-Versionen nach dem 31. März 2026 standardmäßig privat, bestehende nicht. Bringen Sie den Altbestand bewusst nach (Referenzarchitektur) |
| 13 | Getestete Cloud-Exit-Pläne | Adopt | Die DORA verlangt Exit-Strategien für kritische IKT-Verträge, und der Data Act verbietet Wechselentgelte ab dem 12. Januar 2027 (Runbook) |
| 14 | Zellbasierte Architektur | Trial | Macht den Blast Radius zur Entwurfsgröße. Lohnt sich für mandantenfähige Plattformen, nicht für interne Anwendungen (Leitfaden) |
| 15 | vLLM und KServe auf Kubernetes | Trial | Produktionsfähig, aber schnelllebig. Versionen pinnen und per Canary aktualisieren (AKS-Leitfaden) |
| 16 | Interne Entwicklerplattformen | Trial | Golden Paths zahlen sich aus, wenn sie die Leitplanken oben abbilden. Ein Portal ohne befestigte Wege ist nur ein Katalog (Backstage auf Azure) |
| 17 | EU-Sovereign-Cloud-Angebote | Assess | Es gibt echte Optionen, aber der rechtliche Maßstab (CADA) ist noch ein Vorschlag. Pro Workload bewerten (Vergleich) |
| 18 | Modell in einer Cloud, Daten in der anderen | Assess | Manchmal unvermeidbar. Abgeleitete statt roher Daten übertragen und jeden Fluss messen (Egress-Muster) |
| 19 | Kubernetes als Standard für alles | Hold | Kubernetes rechtfertigt seine Kosten bei Plattformen und GPU-Inferenz. Für eine CRUD-API ist ein verwalteter Container-Dienst günstiger (Vergleich) |
| 20 | Recovery über die Control Plane des Providers | Hold | Wenn die Wiederherstellung im Vorfall Instanzen starten, Management-APIs aufrufen oder sich anmelden muss, konkurriert sie mit allen anderen Kunden (Ausfallanalyse) |
Im Cloud-Quadranten geht es um Defaults. Eintrag 12 ist das deutlichste Beispiel: Microsofts neuer Standard mit privaten Subnetzen gilt nur für neue virtuelle Netze. Die meisten Unternehmen betreiben damit zwei Bestände, einen privaten per Default und einen, der still noch Default Outbound Access hat. Adopt heißt, den alten Bestand bewusst und nach eigenem Zeitplan anzugleichen.
Eintrag 20 ist das Hold, über das wir am häufigsten diskutieren. Beim AWS-Vorfall im Oktober 2025 war der DNS-Fehler nach weniger als drei Stunden behoben, einige Dienste brauchten aber mehr als 14 Stunden, weil die Wiederherstellung selbst von überlasteten Control Planes abhing. Ein Runbook mit „neue Instanzen in einer anderen Region starten" konkurriert in diesem Moment mit Tausenden anderen. Besser: vorab bereitstellen, cachen, vorverdrahten. Das nennt man statische Stabilität.
Sovereign Cloud bleibt in Assess, nicht auf Hold. Die AWS European Sovereign Cloud hat ihre erste Region in Brandenburg am 14. Januar 2026 eröffnet. Die Kommission hat den Cloud and AI Development Act am 3. Juni 2026 mit vier Sicherheitsniveaus vorgeschlagen. Solange diese Stufen kein Recht sind, bewerten Sie Angebote gegen Ihre eigene Workload-Klassifizierung statt gegen das Souveränitätsetikett eines Anbieters. Unsere CADA-Erklärung ordnet die Stufen den Kontrollen zu.
③ Sicherheit
| # | Eintrag | Ring | Warum, in einer Zeile |
|---|---|---|---|
| 21 | Workload Identity Federation | Adopt | GitHub, GitLab, Azure DevOps, Kubernetes, AWS und Google Cloud können alle an Entra föderieren. Neue Secrets sperren, dann den Rest widerrufen (Leitfaden) |
| 22 | Phishing-resistente MFA | Adopt | NIST SP 800-63B-4 verlangt auf AAL2 eine phishing-resistente Option und auf AAL3 einen phishing-resistenten Authenticator (Passkeys mit Entra) |
| 23 | Unveränderliche, isolierte Backups | Adopt | Nur ein gesperrter, unveränderlicher Vault ist unumkehrbar. Die Freigabe zum Löschen von Backups gehört in einen anderen Tenant (Azure-Design) |
| 24 | Detection as Code | Adopt | Detections wie Software versionieren, testen und ausrollen. Rechnen Sie damit, das Feld-Mapping von Sigma nach Sentinel selbst zu pflegen (Pipeline) |
| 25 | Token-Schutz und ITDR | Trial | Passkeys stoppen das Phishing-Relay, nicht den Diebstahl eines danach ausgestellten Tokens. Die Abdeckung ist noch lückenhaft (Playbook) |
| 26 | CTEM | Trial | Exposures priorisieren, nicht CVE-Zahlen. Der Zyklus funktioniert mit Werkzeugen, die Sie schon haben (CTEM in der Praxis) |
| 27 | DSPM vor dem Copilot-Rollout | Trial | Copilot zeigt, was Nutzer ohnehin sehen dürfen. Finden Sie das Oversharing, bevor ein Prompt es tut (DSPM, Copilot-Aufräumen) |
| 28 | Hybrides Post-Quanten-TLS (ML-KEM) | Trial | ML-KEM ist in FIPS 203 standardisiert, OpenSSL 3.5 bietet die hybride Gruppe standardmäßig an. Aktivieren, wo Ihr Stack es erlaubt (Migrationsplan) |
| 29 | Dedizierte Enterprise-Browser | Assess | Verwaltetes Edge oder Chrome deckt verwaltete Geräte ab. Ein dedizierter Browser lohnt sich für BYOD, Externe und als VDI-Ersatz (Analyse) |
| 30 | Einmalcodes per SMS und Anruf | Hold | NIST stuft sie als eingeschränkt ein und hält fest, dass Out-of-Band-Authentifizierung nicht phishing-resistent ist. AiTM-Proxys leiten sie in Echtzeit weiter |
Sicherheit ist der gefestigtste Quadrant. Nichts im Adopt-Ring ist neu; geändert hat sich, dass die Ausreden ausgegangen sind. Jedes große CI-System kann ein signiertes Token an Entra übergeben, Passkeys funktionieren auf allen großen Plattformen, und Aufsichtsbehörden fragen inzwischen nach dem Ergebnis.
Im Trial-Ring sitzt, wohin die Angreifer gewandert sind. Adversary-in-the-Middle-Phishing stiehlt die Sitzung, nicht das Passwort, deshalb folgt Eintrag 25 auf Eintrag 22. Er bleibt in Trial, weil die Abdeckung ungleichmäßig ist: Token Protection ist für native Anwendungen allgemein verfügbar, die Browser-Abdeckung bleibt begrenzt.
Eintrag 28 steht in Trial, weil der Standard fertig ist und sich die Defaults bewegen. NIST hat ML-KEM im August 2024 als FIPS 203 veröffentlicht, und OpenSSL 3.5 (April 2025) bietet X25519MLKEM768 in seinen Standard-Key-Shares für TLS an. Das Einschalten ist billig. Teuer ist die Inventur all dessen, was es nicht kann; dazu unsere Roadmap für Krypto-Agilität.
Die offene Frage des Quadranten zieht sich durch alle vier und ist deshalb kein einzelner Eintrag: Identitäten für KI-Agenten. Agenten entscheiden zur Laufzeit, was sie aufrufen, und das bricht die Annahmen hinter Benutzer- wie Dienstkonten. Unsere Arbeitsantwort steht im Leitfaden zu Agentenidentitäten: keine gespeicherten Secrets, Token Exchange an jedem Hop und der act-Claim als Audit-Spur.
④ Engineering-Praktiken
| # | Eintrag | Ring | Warum, in einer Zeile |
|---|---|---|---|
| 31 | Karenzzeit für Abhängigkeiten | Adopt | Jede bösartige npm-Version 2026 mit öffentlicher Entfernungszeit war nach spätestens 41 Stunden weg. Sieben Tage Mindestalter mit Fast Lane für Sicherheitsfixes überspringen sie (Analyse, Dependency Firewalls) |
| 32 | Härtung von GitHub Actions | Adopt | Actions auf Commit-SHAs pinnen, Tokens beschränken, nicht vertrauenswürdigen Code von Secrets fernhalten. tj-actions und Trivy funktionierten beide über verschobene Tags (20 Kontrollen) |
| 33 | SBOM- und VEX-Betrieb | Adopt | Der CRA erwartet eine SBOM. Mit VEX wurden in unserem Test aus 54 Scanner-Treffern 11 relevante (SBOM + VEX) |
| 34 | SLSA-Build-L3-Provenienz | Trial | Attestierungen allein ergeben Level 2. Level 3 braucht isoliertes Signieren und einen Verifier, der es prüft (Rezept) |
| 35 | KI-Coding-Agenten in der Sandbox | Trial | Agenten erhöhen die Rate geleakter Secrets und handeln von der Workstation aus. Sandbox, keine Umgebungs-Credentials (Kontrollen) |
| 36 | Agententaugliches API-Design | Trial | Idempotenz, typisierte Fehler und berechenbare Paginierung zählen mehr, wenn der Aufrufer ein Modell ist, das wiederholt (Leitlinien) |
| 37 | KI-gestützte Strangler-Fig-Migration | Trial | Coding-Agenten beschleunigen die Migration Scheibe für Scheibe. Charakterisierungstests halten sie ehrlich (Vorgehen) |
| 38 | LLM-Triage von SAST-Befunden | Assess | Die besten veröffentlichten Ansätze senken Fehlalarme deutlich, aber jeder Gewinn kostete Recall. Das Modell soll sortieren, nicht löschen (Evidenzauswertung) |
| 39 | KI-Produktivität per Selbstauskunft | Hold | In METRs Studie von 2025 waren Entwickler mit KI 19 % langsamer und hielten sich dabei für 20 % schneller (Messung) |
| 40 | Langlebige Publish-Tokens | Hold | npm hat klassische Tokens im Dezember 2025 widerrufen. Trusted Publishing über OIDC, auf einen Workflow und Branch beschränkt, ersetzt sie |
In diesem Quadranten ist die Verbindung zwischen Evidenz und Ring am klarsten. Eintrag 31 ist ein Zeitargument. Die Community erkennt bösartige Pakete inzwischen binnen Stunden, aber Ihr npm install ist noch schneller. Eine Karenzzeit macht die Geschwindigkeit der Community zu Ihrem Schutz, zum Preis, dass Updates ohne Sicherheitsbezug eine Woche später kommen. pnpm 11 hält neue Versionen inzwischen standardmäßig einen Tag zurück, Yarn 4.15 ebenso, allerdings nur in neuen Projekten; npms min-release-age ist aus, solange Sie es nicht setzen.
Eintrag 32 steht in Adopt, weil die Lücke groß ist: In unserer Stichprobe von 200 öffentlichen Repositories pinnten nur 30,5 % jede Action auf einen Commit-SHA.
Eintrag 34 steht in Trial, weil Provenienz sagt, wo ein Paket gebaut wurde, nicht ob es sicher ist. Im Mai 2026 trugen bösartige TanStack-Pakete eine gültige Build-Provenienz, weil der Angreifer die echte Pipeline kontrollierte.
Eintrag 39 sorgt für Streit. In METRs randomisierter Studie von 2025 brauchten 16 erfahrene Open-Source-Entwickler für 246 echte Issues mit KI-Werkzeugen 19 % länger und glaubten trotzdem, 20 % schneller gewesen zu sein. METR selbst bezeichnet das Ergebnis für heutige Werkzeuge inzwischen als veraltet. Die Lehre für die Messung ist es nicht: Wenn Ihr KI-Business-Case auf Selbstauskünften beruht, haben Sie nicht gemessen.
Was die Zahlen sagen
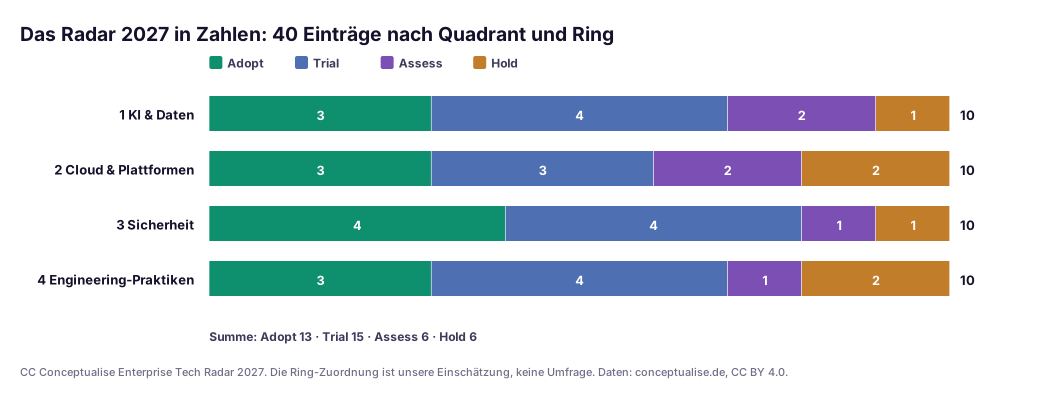
Dreizehn Adopt, fünfzehn Trial, sechs Assess und sechs Hold. Das Radar ist bewusst aufs Handeln gewichtet: Die meisten Unternehmen, die wir sehen, haben mehr offene Assess-Arbeit, als sie abschließen können, und zu wenig in Adopt, das tatsächlich durchgesetzt wird.
Sicherheit hat die meisten Adopt-Einträge (vier) und, gemeinsam mit Engineering, die wenigsten in Assess (einen): Die Kontrollen sind bekannt, das Problem ist der Rollout. KI und Daten hat die meisten Einträge in Trial und Assess zusammen (sechs von zehn), weil sich die Werkzeuge schneller bewegen als die Evidenz. Cloud und Engineering tragen je zwei Holds, allesamt Defaults, die einmal vernünftig waren.
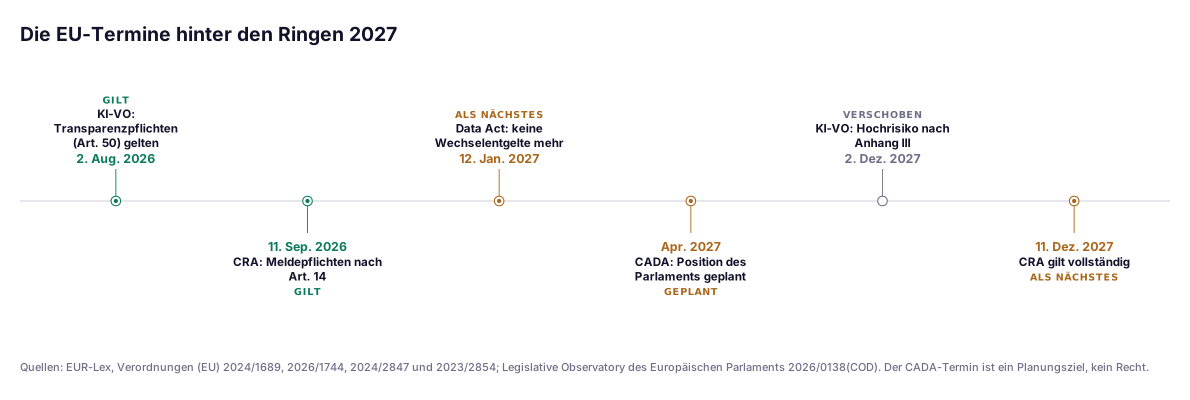
Die zweite Grafik zeigt den Regulierungskalender hinter mehreren Einordnungen. Ein Eintrag, der von einem bereits geltenden Termin abhängt, kommt in Adopt. Einer, der von einem verschobenen oder nur geplanten Termin abhängt, etwa den Pflichten nach Anhang III oder der Position des Parlaments zum Cloud and AI Development Act, bleibt in Assess.
Aus einem aktuellen Projekt
In diesem Jahr haben wir die Technologie-Governance eines europäischen Industriekonzerns geprüft. Er hatte ein Radar: zwei Jahre zuvor sorgfältig erstellt, lang und weitgehend ignoriert.
Nichts hatte es je verlassen, also war es zur Liste von allem geworden, was irgendwer erwähnt hatte. Der Hold-Ring war fast leer, weil niemand derjenige sein wollte, der einem Team sagt, dass seine Wahl falsch ist. Trial-Einträge hatten weder Owner noch Review-Termine, viele standen seit der ersten Ausgabe in Trial. Und das Radar hatte keine Verbindung zu den Leitplanken. Ein Team konnte eine Hold-Technologie wählen, ohne dass Pipeline oder Landing Zone es bemerkt hätten.
Wir haben drei Dinge getan. Wir haben das Radar auf die Einträge gekürzt, nach denen ein Team im vergangenen Jahr tatsächlich gefragt hatte. Jeder Trial-Eintrag bekam einen Owner und einen Review-Termin, jeder Hold-Eintrag einen Exit-Plan. Und wir haben Adopt und Hold an die Durchsetzung gekoppelt: Adopt-Einträge wurden zu Landing-Zone-Templates und Pipeline-Defaults, einige Hold-Einträge zu Policy-Verboten. Das kürzere Radar wurde zu dem Dokument, das Architekten vor einem Design-Review tatsächlich öffneten.
Entscheidungs-Checkliste: Einträge zwischen Ringen verschieben
Nutzen Sie diese Tabelle, wenn Sie Ihr eigenes Radar bauen oder aktualisieren. Ein Eintrag wandert nur, wenn sich seine Evidenz ändert.
| Wechsel | Zu beantwortende Frage | Evidenz, die wir akzeptieren | Typischer Blocker |
|---|---|---|---|
| Neu → Assess | Gibt es ein konkretes Problem, das das für uns löst? | Ein benannter Anwendungsfall und ein Sponsor | Neugier ohne Problem |
| Assess → Trial | Hat ein zeitlich begrenzter Spike die Frage beantwortet? | Ein schriftliches Spike-Ergebnis mit Kosten- und Risikosicht | Niemand ist für das Ergebnis verantwortlich |
| Trial → Adopt | Funktioniert es an echten Workloads, und kann das Plattformteam es betreiben? | Mindestens zwei Produktionseinsätze, ein Runbook, ein Template | Niemand hat den befestigten Weg finanziert |
| Adopt → Hold | Gibt es einen besseren Standard, oder hat sich das Risiko geändert? | Vorfallsdaten, eine Regulierung, eine Abkündigung des Herstellers | Versunkene Kosten und laufende Verträge |
| Beliebig → Hold | Würden wir das heute noch beginnen? | Eine einzeilige Begründung, die jeder lesen kann | Höflichkeit |
| Hold → raus aus dem Radar | Ist die letzte Nutzung migriert? | Das Inventar zeigt null | Vergessene Altsysteme im Long Tail |
Dokumentieren Sie jeden Ringwechsel mit Datum und Begründung, und geben Sie jedem Trial-Eintrag einen Review-Termin, nach dem er wandert oder geht.
Governance für europäische Unternehmen
Das Radar ist kein Compliance-Dokument, aber mehrere Einordnungen gibt es wegen des Rechts. Diese Regelwerke verschieben 2027 tatsächlich Einträge.
KI-Verordnung. Die Verordnung (EU) 2026/1744, der „digitale Omnibus zur KI", ist am 27. Juli 2026 in Kraft getreten. Sie hat die Pflichten für Hochrisiko-KI-Systeme nach Anhang III auf den 2. Dezember 2027 und für Systeme nach Anhang I auf den 2. August 2028 verschoben. Die Transparenzpflichten nach Artikel 50 gelten seit dem 2. August 2026; deshalb trägt der Eintrag zu Sprachagenten (7) schon heute eine Offenlegungspflicht. Die Eval-Suiten aus Eintrag 2 sind die Evidenzbasis, die Sie für Hochrisikosysteme 2027 brauchen. Bauen Sie sie jetzt.
Cyber Resilience Act. Die Verordnung (EU) 2024/2847 verpflichtet Hersteller seit dem 11. September 2026, aktiv ausgenutzte Schwachstellen und schwerwiegende Sicherheitsvorfälle zu melden, und gilt ab dem 11. Dezember 2027 vollständig. Das bringt SBOM und VEX (33) in Adopt und hält Karenzzeiten (31) und die Härtung von Actions (32) dort. Unser Runbook zur CRA-Meldepflicht beschreibt den 24/72-Stunden-Prozess.
DORA. Gilt für Finanzunternehmen seit dem 17. Januar 2025. Artikel 28 Absatz 8 verlangt Exit-Strategien für IKT-Dienstleistungen, die kritische oder wichtige Funktionen unterstützen, und Artikel 12 wiederherstellbare Backups auf getrennten Systemen. Das sind die Einträge 13 und 23.
NIS2. Artikel 21 verlangt Risikomanagementmaßnahmen, darunter Sicherheit der Lieferkette, Zugriffskontrolle und Multi-Faktor-Authentifizierung. In Deutschland gilt das NIS2UmsuCG seit dem 6. Dezember 2025. Die Einträge 21, 22, 24 und 26 sind die Kontrollen, nach denen Prüfer fragen.
Data Act (Datenverordnung). Artikel 29 beendet Wechselentgelte ab dem 12. Januar 2027; damit werden getestete Exit-Pläne (13) billiger zu üben. Egress bei paralleler Multi-Cloud-Nutzung (18) darf weiterhin zu Kosten berechnet werden.
Cloud and AI Development Act. Weiterhin ein Vorschlag, COM(2026) 502 vom 3. Juni 2026: ein Planungssignal, keine Pflicht. Deshalb stehen Sovereign-Cloud-Angebote (17) in Assess.
Ein pragmatischer Einführungspfad
Wenn Sie lieber ein eigenes Radar wollen als unseres, ist das der Weg, den wir mit Kunden gehen. Er dauert etwa ein Quartal.
- Inventur vor Meinung (Wochen 1–2). Erfassen Sie, was Teams tatsächlich betreiben (CMDB, Cloud-Inventar, Paketmanifeste, Pipelines) und was sie das Architekturboard in diesem Jahr gefragt haben. Das ist Ihre Kandidatenliste.
- Mit Begründung einordnen (Wochen 3–4). Jeder Kandidat bekommt einen Ring, eine einzeilige Begründung und benannte Evidenz. Als Startpunkt steht unsere draw.io-Datei unter CC BY 4.0 bereit. Was keine Begründung hat, bleibt draußen.
- Hold ernst nehmen (Wochen 5–6). Wählen Sie drei bis sechs Hold-Einträge mit sichtbaren Kosten: SMS-Codes, langlebige Publish-Tokens, Recovery-Runbooks, die die Konsole brauchen. Jeder bekommt einen Owner und ein Exit-Datum. Hier kommt das Budget her.
- Adopt in die Plattform verdrahten (Wochen 7–10). Jeder Adopt-Eintrag wird zum Default: Landing-Zone-Modul, Pipeline-Template, Policy oder Paketmanager-Einstellung. Lässt er sich nicht als Default ausdrücken, ist er eigentlich ein Trial.
- Veröffentlichen und zweimal jährlich prüfen (ab Woche 12). Veröffentlichen Sie es intern mit Änderungsprotokoll. Prüfen Sie im Frühjahr und im Herbst, verschieben Sie nur, was die Evidenz verschoben hat, und streichen Sie Trial-Einträge, die ihren Review-Termin verpasst haben.
Das Fazit
Das Radar 2027 ist weniger aufregend als die Trendlisten für 2027, und so soll es sein. Die wertvollsten Schritte im nächsten Jahr sind unspektakulär: ein Gateway vor jedes Modell, jede Workload-Identität föderieren, eine Woche warten, bevor neue Pakete installiert werden, Backups sperren und den Exit üben. Fast alles davon ist Konfiguration, die Sie schon besitzen.
Wo wir meinungsstark sind, geht es um Kontrolle. Agenten ja, aber in Workflows. Kubernetes ja, aber nicht für alles. Provenienz ja, aber nicht als Unbedenklichkeitsnachweis. Wenn Sie nur eines mitnehmen, dann den Hold-Ring. Zu entscheiden, womit Sie nichts Neues mehr beginnen, ist die billigste Architekturentscheidung, die Sie 2027 treffen werden.
Wenn Sie ein Radar für Ihre eigene Landschaft bauen wollen, mit eigener Evidenz und verdrahteter Durchsetzung, führt unser Team für Softwarearchitektur das als kurze Workshop-Reihe durch. Sie gehen mit einem Radar, das Ihre Teams tatsächlich öffnen, und einer editierbaren draw.io-Datei, um es aktuell zu halten.
FAQ
Was ist ein Enterprise Tech Radar?
Ein Tech Radar ist eine einseitige Landkarte von Technologien und Praktiken, sortiert nach Domänen in Quadranten und nach Empfehlungsstärke in Ringe. Bekannt gemacht hat das Format Thoughtworks, dessen Technology Radar seit weit über zehn Jahren zweimal jährlich erscheint. Ein Enterprise-Radar wendet die Idee auf das Portfolio einer Organisation an. Es sagt Teams, was Standard ist, was sie an echten Workloads erproben, was sie erkunden und womit sie nichts Neues mehr beginnen sollen.
Was bedeuten Adopt, Trial, Assess und Hold in diesem Radar?
Adopt ist die Standardwahl: Nutzen Sie es, sofern Sie keinen dokumentierten Grund dagegen haben. Trial heißt reif für echte Workloads, mit benanntem Owner und Review-Termin. Assess heißt einen zeitlich begrenzten Spike wert, aber nichts darf davon abhängen. Hold heißt keine Neustarts: Bestehende Nutzung läuft weiter, während Sie den Ausstieg planen. Thoughtworks nennt den vierten Ring inzwischen Caution. Wir bleiben bei Hold, weil es eine Portfolioentscheidung beschreibt, keine Warnung.
Welche Technologien sollten europäische Unternehmen 2027 einführen?
Unser Adopt-Ring hat 13 Einträge. Die größte Wirkung haben ein KI-Gateway vor jedem Modellaufruf, Evals und Red Teaming in der CI, Workload Identity Federation statt gespeicherter Secrets, phishing-resistente MFA, unveränderliche und isolierte Backups, Karenzzeiten für Abhängigkeiten, gehärtete GitHub Actions, SBOM- und VEX-Betrieb sowie getestete Cloud-Exit-Pläne. Das meiste davon ist Konfiguration und Disziplin, kein neues Produkt.
Warum stehen autonome KI-Agenten auf Hold?
Auf Hold stehen offene Agenten, die ihren Weg durch einen Kernprozess selbst bestimmen, nicht Agenten generell. Zuverlässigkeit sinkt über lange Ketten von Modellentscheidungen, und die Kosten liegen ein Mehrfaches über denen eines Chats. Gartner sagte im Juni 2025 voraus, dass mehr als 40 % der Agentic-AI-Projekte bis Ende 2027 eingestellt werden. Begrenzte Agenten innerhalb eines deterministischen Workflows, mit Evals, Budgets und Freigabe vor Schreibzugriffen, stehen dagegen in Adopt und Trial.
Wie beeinflusst EU-Regulierung das Radar 2027?
Regulierung entscheidet mehrere Einordnungen. Die Meldepflichten des Cyber Resilience Act gelten seit dem 11. September 2026, der Rest ab dem 11. Dezember 2027; das bringt SBOM und VEX in Adopt. Die Exit-Anforderungen der DORA bringen getestete Exit-Pläne in Adopt. Die Hochrisikopflichten nach Anhang III der KI-Verordnung wurden durch die Verordnung (EU) 2026/1744 auf den 2. Dezember 2027 verschoben, die Transparenzpflichten nach Artikel 50 gelten seit dem 2. August 2026. Der Cloud and AI Development Act ist noch ein Vorschlag, deshalb stehen EU-Sovereign-Cloud-Angebote in Assess.
Wie bauen wir unser eigenes Tech Radar?
Beginnen Sie beim eigenen Bestand, nicht bei Trendreports. Erfassen Sie, was Teams tatsächlich nutzen und was sie anfragen, und ordnen Sie jeden Eintrag mit einer einzeiligen Begründung und benannter Evidenz ein. Jeder Trial-Eintrag bekommt einen Owner und einen Review-Termin, und Hold bedeutet keine Neustarts. Veröffentlichen Sie das Radar, prüfen Sie es zweimal jährlich und dokumentieren Sie jeden Ringwechsel als Entscheidung. Unsere draw.io-Datei unter CC BY 4.0 dient als Vorlage.
Quellen
Alle Quellen geprüft am 15. November 2026. Die Ringzuordnung ist eine Analyse von CC Conceptualise. Zahlen aus unseren eigenen Vertiefungsartikeln sind dort mit ihren Quellen belegt.
Tier A: Primärquellen, Normen und Regulierung
- Verordnung (EU) 2026/1744 (digitaler Omnibus zur KI), zur Änderung der Verordnung (EU) 2024/1689: https://eur-lex.europa.eu/eli/reg/2026/1744/oj/deu
- Verordnung (EU) 2024/1689 (KI-Verordnung), Artikel 50: https://eur-lex.europa.eu/eli/reg/2024/1689/oj/deu
- Verordnung (EU) 2024/2847 (Cyber Resilience Act), Artikel 14 und 71: https://eur-lex.europa.eu/eli/reg/2024/2847/oj/deu
- Verordnung (EU) 2022/2554 (DORA), Artikel 12 und 28: https://eur-lex.europa.eu/eli/reg/2022/2554/oj/deu
- Richtlinie (EU) 2022/2555 (NIS2), Artikel 21: https://eur-lex.europa.eu/eli/dir/2022/2555/oj/deu
- Verordnung (EU) 2023/2854 (Data Act), Artikel 29: https://eur-lex.europa.eu/eli/reg/2023/2854/oj/deu
- Europäische Kommission, Vorschlag für den Cloud and AI Development Act, COM(2026) 502: https://digital-strategy.ec.europa.eu/en/library/proposal-cloud-and-ai-development-act-cada
- Legislative Observatory des Europäischen Parlaments, Verfahren 2026/0138(COD): https://oeil.europarl.europa.eu/oeil/en/procedure-file?reference=2026%2F0138%28COD%29
- NIST SP 800-63B-4, Digital Identity Guidelines: Authentication and Authenticator Management: https://pages.nist.gov/800-63-4/sp800-63b.html
- NIST FIPS 203, Module-Lattice-Based Key-Encapsulation Mechanism Standard: https://csrc.nist.gov/pubs/fips/203/final
- OpenSSL 3.5, Release Notes: https://openssl-library.org/news/openssl-3.5-notes/
- Model Context Protocol, „The 2026-07-28 Specification": https://blog.modelcontextprotocol.io/posts/2026-07-28/
- Microsoft Learn, Default Outbound Access in Azure: https://learn.microsoft.com/de-de/azure/virtual-network/ip-services/default-outbound-access
- Microsoft Learn, Token Protection im bedingten Zugriff: https://learn.microsoft.com/de-de/entra/identity/conditional-access/concept-token-protection
- GitHub Changelog, npm Install-Time Security und npm 12 (8. Juli 2026): https://github.blog/changelog/2026-07-08-npm-install-time-security-and-gat-bypass2fa-deprecation
- Thoughtworks, Technology Radar (Band 35, November 2026) und FAQ: https://www.thoughtworks.com/radar und https://www.thoughtworks.com/radar/faq
Tier B: Forschung und Analyse
- Gartner, „Gartner Identifies the Top Strategic Technology Trends for 2027" (Pressemitteilung, Oktober 2026): https://www.gartner.com/en/newsroom/press-releases/2026-10-20-gartner-identifies-the-top-strategic-technology-trends-for-2027
- TechEdgeAI, syndizierte Gartner-Mitteilung zu den Trends 2027 (alle zehn Trends und Prognosen): https://techedgeai.com/gartner-identifies-the-top-strategic-technology-trends-for-2027/
- Gartner, „Gartner Predicts Over 40% of Agentic AI Projects Will Be Canceled by End of 2027" (25. Juni 2025): https://www.gartner.com/en/newsroom/press-releases/2025-06-25-gartner-predicts-over-40-percent-of-agentic-ai-projects-will-be-canceled-by-end-of-2027
- METR, „Measuring the Impact of Early-2025 AI on Experienced Open-Source Developer Productivity" (10. Juli 2025): https://metr.org/blog/2025-07-10-early-2025-ai-experienced-os-dev-study/
- Vertiefungsartikel von CC Conceptualise, in den Radartabellen verlinkt, jeweils mit eigenen gestuften Quellen (npm-Analyse, GitHub-Actions-Stichprobe von 200 Repositories, SBOM-/VEX-Test, Experiment zum semantischen Caching, Analyse von Hyperscaler-Ausfällen)
Tier C: Hersteller, richtungsweisend
- AWS News Blog, „Opening the AWS European Sovereign Cloud" (14. Januar 2026): https://aws.amazon.com/blogs/aws/opening-the-aws-european-sovereign-cloud
- Thoughtworks, Build Your Own Radar: https://www.thoughtworks.com/radar/byor
Themen