SBOM und VEX: 54 CVE-Treffer, ein dringender Fix
SBOM und VEX in der Praxis: Ein echter Scan zeigt, wie Erreichbarkeit und VEX 54 Scanner-Treffer auf 3 Tickets reduzieren und was der CRA verlangt.
Am 15. April 2026 hat das NIST angekündigt, dass die National Vulnerability Database nur noch CVEs anreichert, die im Known-Exploited-Vulnerabilities-Katalog (KEV) der CISA stehen, in Software der US-Bundesverwaltung vorkommen oder als kritische Software gelten. Alles andere hat niedrigste Priorität und ist nicht zur zeitnahen Anreicherung eingeplant. Die Begründung des NIST: Die CVE-Einreichungen sind zwischen 2020 und 2025 um 263 % gestiegen. Jerry Gamblins Jahresauswertung zählt allein für 2025 48.185 veröffentlichte CVEs, 20,6 % mehr als im Vorjahr.
Gleichzeitig macht der Cyber Resilience Act (CRA, amtlich Cyberresilienz-Verordnung) die Software-Stückliste (SBOM) zum Teil der technischen Dokumentation. Lässt man einen Scanner über eine SBOM laufen, entsteht eine CVE-Liste, die lang ist, größtenteils irrelevant und täglich wächst. Dieser Beitrag richtet sich an diejenigen, die daraus Arbeit machen müssen: CISOs, Product-Security-Verantwortliche, Plattform-Teams und Architekten. Wir haben die gesamte Pipeline an einem echten Open-Source-Dienst durchgespielt und jede Zahl veröffentlicht. Sie können unsere Argumentation also prüfen und den Scan selbst wiederholen.
TL;DR / Das Wichtigste in Kürze
- Der Scanner ist nicht die Triage. Bei einem echten Go-Dienst fand Trivy 54 Advisories zu einer SBOM mit 55 Komponenten. Nur 11 lagen in Code, den das Binary tatsächlich aufruft, und sie ließen sich zu 3 Upgrade-Tickets bündeln.
- Erreichbarkeit schlägt Schweregrad. Der Treffer mit dem höchsten EPSS-Wert, Terrapin (CVE-2023-48795, EPSS 93,5 %), ist gar nicht ins Binary einkompiliert. Schweregrad und EPSS bewerten die Schwachstelle, nicht Ihr Produkt.
- VEX macht Entscheidungen dauerhaft. Halten Sie jedes „nicht betroffen“ mit maschinenlesbarer Begründung fest und spielen Sie es an den Scanner zurück. Bei uns sank der erneute Scan von 54 auf 11 Treffer.
- Drei Artefakte, sauber getrennt. SBOM je Release, VEX je Schwachstellenentscheidung, CSAF-Advisory je Fix. Die BSI TR-03183-2 untersagt Schwachstellendaten in der SBOM selbst.
- Der CRA verlangt die ganze Kette. Software-Stückliste (Anhang I Teil II Nr. 1), keine bekannten ausnutzbaren Schwachstellen (Teil I Nr. 2 Buchst. a), Veröffentlichung beseitigter Schwachstellen (Teil II Nr. 4), Meldepflicht seit 11. September 2026, alles Übrige ab 11. Dezember 2027.

Download: Editierbare draw.io-Datei · In diagrams.net öffnen · Diagrammdaten (CSV)
Warum das jetzt zählt
Das Mengenproblem ist strukturell, nicht saisonal. 48.185 CVEs im Jahr 2025 sind rund 130 pro Tag. Das NIST hat 2025 nach eigenen Angaben einen Rekord von etwa 42.000 CVEs angereichert und kam trotzdem nicht hinterher; Rückstände aus der Zeit vor dem 1. März 2026 stehen jetzt auf „Not Scheduled“. Wer mit der Triage auf einen CVSS-Wert der NVD wartet, wartet für die meisten Treffer auf unbestimmte Zeit.
Der CRA macht die SBOM zum Rechtsdokument. Nach Anhang I Teil II Nr. 1 der Verordnung (EU) 2024/2847 müssen Hersteller „Schwachstellen und Komponenten der Produkte mit digitalen Elementen ermitteln und dokumentieren, u. a. durch Erstellung einer Software-Stückliste in einem gängigen maschinenlesbaren Format, aus der zumindest die obersten Abhängigkeiten der Produkte hervorgehen“. Anhang I Teil I Nr. 2 Buchst. a verlangt, dass Produkte „ohne bekannte ausnutzbare Schwachstellen auf dem Markt bereitgestellt werden“. Entscheidend ist das Wort ausnutzbar. Eine CVE, die auf einen Komponentennamen passt, ist bekannt. Ob sie in Ihrem Produkt ausnutzbar ist, beantwortet VEX. Art. 64 Abs. 2 sieht für Verstöße gegen Anhang I sowie Art. 13 und 14 Geldbußen von bis zu 15 Mio. EUR oder 2,5 % des weltweiten Jahresumsatzes vor.
Deutschland hat die technische Messlatte bereits gelegt. Die BSI TR-03183-2 in Version 2.1.0 vom 20. August 2025 verlangt CycloneDX ab 1.6 oder SPDX ab 3.0.1. Sie fordert eine rekursive Auflösung der Abhängigkeiten, mehr als das Minimum des CRA. Sie schreibt vor, keine Schwachstelleninformationen in die SBOM aufzunehmen, und empfiehlt dafür CSAF einschließlich des VEX-Profils. Art. 13 Abs. 24 erlaubt der Kommission, Format und Elemente der SBOM per Durchführungsrechtsakt festzulegen. Einen erlassenen Rechtsakt haben wir mit Stand 15. November 2026 nicht gefunden; die BSI-Richtlinie ist damit die konkreteste Referenz im DACH-Raum.
Unser CRA-Melde-Runbook behandelt die 24-Stunden-Frist, die seit dem 11. September 2026 läuft. Hier geht es um die tägliche Arbeit, die dafür sorgt, dass Sie sie möglichst nie brauchen.
Der Trichter, Stufe für Stufe
Die Nummern entsprechen den Markierungen in der Abbildung; die Zahlen in Klammern stammen aus unserem Scan, der weiter unten beschrieben ist.
① SBOM: im Build erzeugen, nicht nachträglich
Eine SBOM, die nachträglich aus dem Quellcode-Repository erzeugt wird, beschreibt, was ausgeliefert werden könnte. Eine SBOM aus der Pipeline, erzeugt aus genau dem Artefakt, das Sie releasen, beschreibt, was ausgeliefert wurde. Erzeugen Sie sie je Release und Artefakt, signieren Sie sie und legen Sie sie mit gleicher Aufbewahrungsfrist neben dem Artefakt ab. Unser Leitfaden zur Lieferkettensicherheit in Azure DevOps zeigt Signatur und Attestierung.
Drei Regeln aus der Praxis:
- Package URLs (purls) überall. VEX-Aussagen, Scanner und Advisories gleichen über purls ab. Ohne sie lässt sich eine SBOM nicht automatisch triagieren.
- Den vollständigen transitiven Baum auflösen. Das CRA-Minimum sind die obersten Abhängigkeiten; das BSI verlangt eine rekursive Auflösung, und Angreifer nutzen ohnehin die transitiven.
- Schwachstellendaten draußen lassen. Die SBOM eines Release ist statisch, der Schwachstellenstatus nicht. Wer beides mischt, muss die SBOM bei jedem neuen Advisory neu ausstellen.
(Unser Beispiel: 55 Komponenten, CycloneDX 1.7, erzeugt mit Trivy 0.76.1.)
② Scan: gespeicherte SBOMs laufend abgleichen
Ein Scan beim Build kennt nur die Advisories von gestern. Gleichen Sie deshalb die gespeicherten SBOMs aller unterstützten Releases neu ab, sobald neue Schwachstellendaten eintreffen. Der Abgleich einer Komponentenliste dauert Sekunden und braucht keinen Quellcode. Speisen Sie den Scanner nicht nur aus der NVD. Die OSV-Datenbank und die GitHub Advisories liefern ökosystemeigene Kennungen und betroffene Versionsbereiche, CSAF-Feeds der Hersteller decken kommerzielle Komponenten ab.
Diese Stufe erzeugt die lange Liste. Schicken Sie sie nicht an die Entwicklung.
(Unser Beispiel: 54 Advisories in 7 Modulen: 28 hoch, 24 mittel, 2 ohne Bewertung, keine kritische.)
③ Erreichbarkeit: Ist der verwundbare Code da, und wird er aufgerufen?
Hier stirbt das meiste Rauschen. Ein Treffer auf Modulebene sagt nur: „Sie hängen von einem Modul ab, das irgendwo eine Schwachstelle hat.“ Stellen Sie drei bessere Fragen:
- Ist das verwundbare Paket überhaupt ins Artefakt einkompiliert?
- Wird die verwundbare Funktion aus Ihrem Code aufgerufen, direkt oder transitiv?
- Kann ein Angreifer die Eingabe steuern, die dort ankommt?
Die ersten beiden beantwortet statische Analyse. Für Go arbeitet das offizielle Werkzeug govulncheck auf drei Ebenen (Modul, Paket, Symbol) gegen die Go-Schwachstellendatenbank. Für JVM, .NET, Python und JavaScript bieten kommerzielle SCA-Werkzeuge Call-Graph-Analysen unterschiedlicher Tiefe. Die dritte Frage braucht weiterhin einen Menschen; dort gehört die Expertenzeit hin.
(Unser Beispiel: 13 Treffer in einkompilierten Paketen, 11 in Funktionen, die tatsächlich aufgerufen werden.)
④ VEX: die Entscheidung maschinenlesbar festhalten
Eine VEX-Aussage (Vulnerability Exploitability eXchange) hält für eine Schwachstelle und ein Produkt einen von vier Status fest, die die Mindestanforderungen der CISA definieren: nicht betroffen, betroffen, behoben oder in Prüfung. „Nicht betroffen“ braucht eine Begründung. Drei Formate setzen das um.
| OpenVEX | CycloneDX VEX | CSAF VEX | |
|---|---|---|---|
| Herkunft | Community-Spezifikation (OpenVEX-Projekt), v0.2.0 | CycloneDX; 1.6 als ECMA-424 standardisiert, 1.7 aktuell | OASIS-Standard CSAF 2.0 (Profil csaf_vex) |
| Geeignet für | Unterdrückung in der Pipeline, klein und einbettbar | Teams, die bereits CycloneDX und Dependency-Track nutzen | Veröffentlichte Advisories an Kunden und Behörden |
| „Nicht betroffen“ | not_affected | Analysestatus not_affected | Produktstatus known_not_affected |
| Begründungen | component_not_present, vulnerable_code_not_present, vulnerable_code_not_in_execute_path, vulnerable_code_cannot_be_controlled_by_adversary, inline_mitigations_already_exist | code_not_present, code_not_reachable, requires_configuration, requires_dependency, requires_environment, protected_by_compiler, protected_at_runtime, protected_at_perimeter, protected_by_mitigating_control | Dieselben fünf Labels wie OpenVEX, als flags |
| Von uns geprüfte Werkzeuge | Trivy --vex, Grype, vexctl, govulncheck -format openvex | Dependency-Track (liest und erzeugt), Trivy | Trivy (CSAF-VEX-Dateien); empfohlenes Format der BSI TR-03183-2 |
Unsere Empfehlung: intern eine Quelle der Wahrheit (OpenVEX oder CycloneDX, je nachdem, was Ihre Werkzeuge sprechen), nach außen CSAF. So sieht die Aussage aus, die wir für den Treffer mit dem höchsten EPSS-Wert geschrieben haben:
{
  "vulnerability": { "name": "CVE-2023-48795" },
  "products": [{
    "@id": "pkg:golang/github.com/prometheus/node_exporter",
    "subcomponents": [{ "@id": "pkg:golang/golang.org/x/crypto@v0.0.0-20221012134737-56aed061732a" }]
  }],
  "status": "not_affected",
  "justification": "vulnerable_code_not_present",
  "impact_statement": "govulncheck v1.9.0 (GO-2023-2402): vulnerable package not compiled into the binary"
}
Die Wahl des Status ist ein kurzer Entscheidungsbaum:
Die letzten beiden Begründungen sind am schwersten zu belegen; selbst die OpenVEX-Spezifikation warnt, dass Mitigationen oft umgangen werden. Verlangen Sie dafür eine namentlich benannte Prüfung.
(Unser Beispiel: 43 nicht betroffen, davon 41 mit „Code nicht vorhanden“ und 2 mit „nicht im Ausführungspfad“; 11 betroffen.)
⑤ Ticket: eines je Fix, priorisiert nach Ausnutzungsbelegen
Die Entwicklung behebt keine CVEs, sie aktualisiert Module und liefert Releases aus. Bündeln Sie betroffene Treffer deshalb nach Maßnahme, nicht nach CVE-ID, und priorisieren Sie die Bündel:
- Im CISA-KEV-Katalog: belegte Ausnutzung, sofort beheben. Der Katalog umfasste am 13. November 2026 1.781 Einträge.
- Hoher EPSS-Wert und erreichbar: EPSS von FIRST schätzt die Wahrscheinlichkeit einer Ausnutzung in den nächsten 30 Tagen. Zusammen mit Erreichbarkeit ein starkes Signal.
- Erreichbar und exponiert: aus dem Internet erreichbar, privilegiert oder mit nicht vertrauenswürdigen Eingaben.
- Alles übrige Betroffene: mit dem nächsten regulären Abhängigkeits-Update.
Ist der Fix ausgeliefert, wechselt die Aussage auf fixed, und Sie veröffentlichen die beseitigte Schwachstelle (CRA Anhang I Teil II Nr. 4). Art. 13 Abs. 6 verlangt zudem, Schwachstellen in Komponenten an deren Hersteller oder Maintainer zu melden.
(Unser Beispiel: 3 Tickets für Upgrades von golang.org/x/net, golang.org/x/text und opencontainers/selinux, davon 1 dringend.)
Was die Zahlen sagen
Methode. Wir wollten einen echten Trichter, keinen illustrativen. Am 15. November 2026 haben wir die Pipeline deshalb auf prometheus/node_exporter mit dem Tag v1.5.0 angewendet, veröffentlicht am 29. November 2022. Das alte Release haben wir bewusst gewählt, damit sich Advisories ansammeln konnten; über aktuelle, gepflegte Releases sagt das nichts aus. Die Schritte:
- SBOM:
trivy fs --format cyclonedx(Trivy 0.76.1), ergibt CycloneDX 1.7 mit 55 Komponenten. - Scan:
trivy sbomgegen die Schwachstellendatenbank vom 15. November 2026. - Erreichbarkeit:
govulncheckv1.9.0 im Source-Modus auf Symbolebene,GOOS=linux GOARCH=amd64, Go-Schwachstellendatenbank vom 11. November 2026. Die Ergebnisse haben wir über die CVE-Aliase der Go-Advisories mit den Trivy-Treffern verknüpft; alle 54 ließen sich zuordnen. - Ausnutzungssignale: CISA-KEV-Katalog in Version 2026.11.13 und EPSS-Werte vom 15. November 2026 aus der API von FIRST.
- VEX: ein OpenVEX-Dokument mit 43
not_affected-Aussagen, angewendet mittrivy sbom --vex. Der erneute Scan meldete genau die 11 verbleibenden Treffer.
Befunde der Go-Standardbibliothek haben wir ausgeklammert: Sie spiegeln die Toolchain unserer Analyse, nicht das Binary von 2022, und ein Rebuild mit gepatchtem Go behebt sie alle. Die Daten und unsere OpenVEX-Datei stehen zum Download bereit.
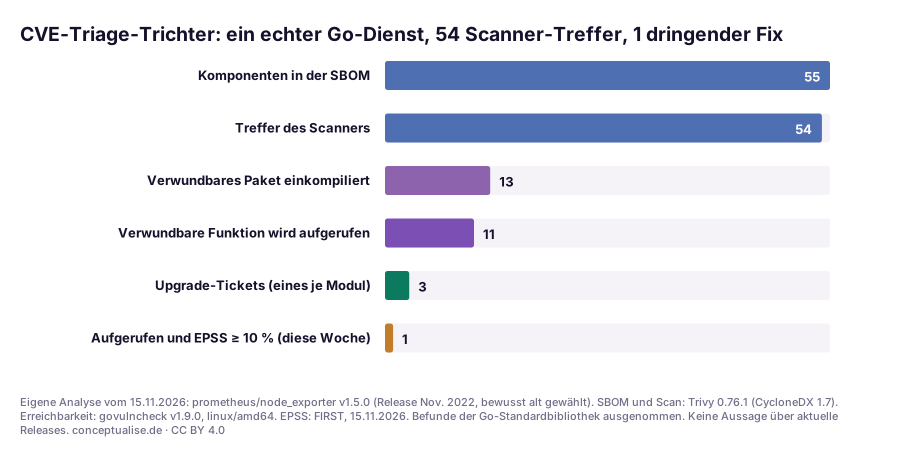
Drei Beobachtungen stechen heraus.
Die meisten Treffer sind gar nicht im Binary. 41 von 54 Treffern (76 %) liegen in Paketen, die nie einkompiliert werden. Allein golang.org/x/crypto brachte 23 Treffer, und keines seiner verwundbaren Pakete wird gelinkt. Ein Scanner auf Modulebene kann das nicht sehen; er meldet das Modul, weil go.mod es verlangt.
Der Schweregrad sagte die Erreichbarkeit nicht voraus. Aufgerufen wurden 7 von 28 hoch bewerteten und 4 von 24 mittel bewerteten Treffern. Eine Sortierung nach CVSS hätte 21 nicht aufgerufene hohe Treffer vor 4 aufgerufene mittlere gestellt.
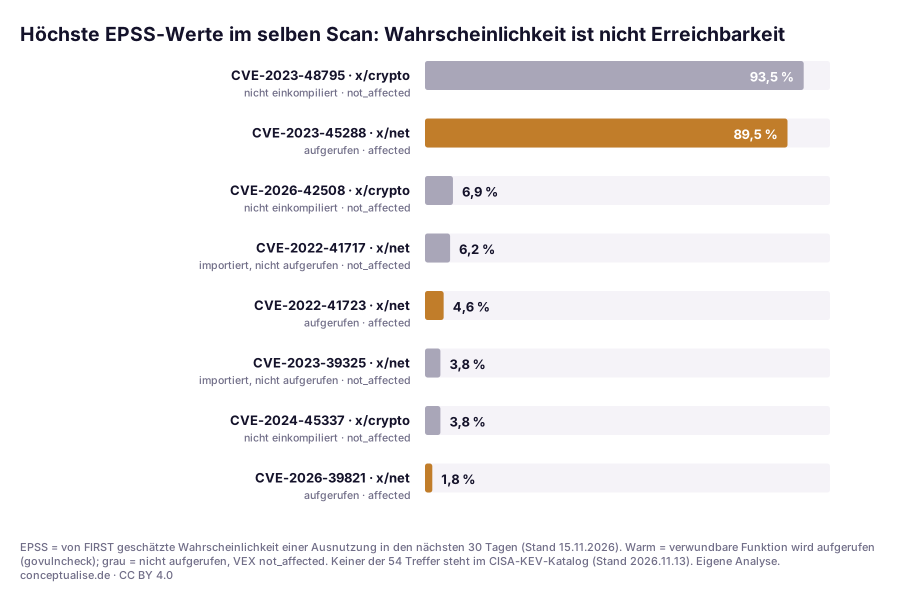
EPSS allein hätte in die falsche Richtung geführt. Der Treffer mit dem höchsten EPSS-Wert, Terrapin in x/crypto/ssh mit 93,5 %, ist nicht erreichbar: node_exporter linkt das SSH-Paket nie. Der zweite, CVE-2023-45288 (HTTP/2-CONTINUATION-Flood in x/net) mit 89,5 %, ist erreichbar, denn der Exporter bedient HTTP. Das ist der eine dringende Fix. Kein Treffer stand im KEV-Katalog, was typisch ist: KEV sagt Ihnen, wofür Sie alles stehen und liegen lassen, nicht, was Sie ignorieren dürfen.
Rechnen Sie das auf Ihre Landschaft hoch. 54 Treffer bei einem kleinen Dienst werden bei 200 solchen Diensten zu rund 10.000, davon etwa 2.000 erreichbar, wenn die Verhältnisse gleich blieben, und überwiegend dieselben wenigen Modul-Upgrades in Wiederholung. Das ist eine Hochrechnung, keine Messung. Sie erklärt aber, warum Teams, die bei Stufe ② stehen bleiben, untergehen.
Grenzen. Statische Erreichbarkeitsanalyse kann Aufrufe über Reflection, unsafe oder Plugins übersehen, deckt nur die analysierte Build-Konfiguration ab und ist bei dynamischen Sprachen ungenauer. Behandeln Sie vulnerable_code_not_in_execute_path als geprüfte Aussage und wiederholen Sie die Analyse bei jedem Release.
Aus einem aktuellen Projekt
In einem aktuellen Projekt bei einem Softwarehersteller aus der DACH-Region, der sich auf den CRA vorbereitet, war das Schwachstellen-Dashboard zum Kampfplatz geworden. Jeder Container-Scan lieferte Hunderte Treffer je Dienst. Die Security leitete die hohen und kritischen als Tickets weiter, die Entwicklung schloss die meisten mit „nicht relevant“ als Freitext. Kein Scanner konnte diese Kommentare lesen, also tauchten dieselben Treffer beim nächsten Build wieder auf, und die Diskussion begann von vorn.
Wir haben kein neues Werkzeug gekauft. Wir haben die SBOM-Erzeugung in die Release-Pipeline verlegt, SBOMs je Release gespeichert und ein internes VEX-Format mit Begründungen vereinbart, die beide Seiten akzeptierten, dazu eine Regel: KEV-gelistete oder hoch bewertete EPSS-Treffer brauchen eine namentliche Prüfung, bevor sie als nicht betroffen gelten. Nach wenigen Release-Zyklen enthielt die offene Liste nur noch Tickets, denen die Entwicklung zustimmte, und die VEX-Historie wurde zum Nachweis für die technische Dokumentation nach CRA.
Die Betriebs-Checkliste
| # | Kontrolle | Woran Sie sehen, dass sie wirkt |
|---|---|---|
| 1 | SBOM in der CI aus dem Release-Artefakt, mit purls und vollständigem transitivem Baum | SBOM-Digest an jedem Release |
| 2 | SBOMs für jedes unterstützte Release signiert und gespeichert | Eine 18 Monate alte SBOM in Minuten abrufbar |
| 3 | Täglicher Neuabgleich gespeicherter SBOMs gegen OSV, GitHub Advisories, NVD und Hersteller-CSAF | Neues Advisory → Treffer binnen 24 Stunden |
| 4 | Erreichbarkeitsanalyse, wo das Ökosystem sie unterstützt | Treffer markiert nach Modul / Paket / Funktion |
| 5 | Ein internes VEX-Format; Begründung für jedes not_affected | Keine Freitext-Unterdrückungen |
| 6 | Namentliche Prüfung für cannot_be_controlled- und inline_mitigations-Aussagen sowie für KEV- oder hohe EPSS-Treffer | Prüferfeld gefüllt |
| 7 | VEX zurück in Scanner und Dashboard | Treffer im Neuscan = betroffene Treffer |
| 8 | Betroffene Treffer nach Fix gebündelt, Rang KEV → EPSS → Exponierung | Tickets nennen Module, keine CVE-Listen |
| 9 | CSAF-Advisory mit VEX für jede beseitigte Schwachstelle | Öffentliche Advisory-URL je Fix |
| 10 | Meldung von Komponenten-Schwachstellen an den Hersteller der Komponente (CRA Art. 13 Abs. 6) | Links auf Upstream-Issues oder -Advisories |
Regulatorik für europäische Unternehmen
Cyberresilienz-Verordnung (CRA). Die Software-Stückliste ist Teil der technischen Dokumentation (Anhang VII Nr. 2 Buchst. b) und geht auf begründetes Verlangen an die Marktüberwachungsbehörde (Nr. 8); nach Art. 13 Abs. 25 können Behörden SBOMs zudem für EU-weite Abhängigkeitsbewertungen anfordern. Veröffentlichen müssen Sie sie nicht (Erwägungsgrund 77). Geben Sie sie an Nutzer weiter, verlangt Anhang II Nr. 9 einen Hinweis, wo sie abrufbar ist. Fragt die Marktüberwachung nach, belegt Ihre VEX-Historie, dass jede CVE aus der SBOM bewertet wurde, und warum.
BSI TR-03183-2. Kein Gesetz, aber die derzeit konkreteste technische Auslegung der SBOM-Anforderung des CRA; ihre vier Kernregeln haben wir oben zusammengefasst.
NIS2. Besonders wichtige und wichtige Einrichtungen müssen die Sicherheit der Lieferkette und den Umgang mit Schwachstellen adressieren (Art. 21 Abs. 2 Buchst. d und e NIS2-Richtlinie). SBOMs und VEX-Aussagen Ihrer Lieferanten sind der günstigste Nachweis, den Sie verlangen können. Unser Leitfaden zu den NIS2-Lieferkettenpflichten behandelt die Vertragsklauseln.
Pragmatischer Einführungspfad
- Woche 1–2: SBOM beim Release. SBOM-Erzeugung und Signatur in die Release-Pipeline Ihrer fünf wichtigsten Produkte aufnehmen, SBOMs beim Artefakt speichern.
- Woche 3–4: laufender Scan. Gespeicherte SBOMs täglich neu abgleichen. Treffer ins Dashboard, nicht in Tickets.
- Woche 5–6: Erreichbarkeit, wo sie günstig ist. Mit Ökosystemen beginnen, die gute Werkzeuge haben, etwa Go mit govulncheck. Jeden Treffer mit seiner Erreichbarkeitsebene markieren.
- Woche 7–8: VEX als führendes System. Format wählen, Begründungsrichtlinie und Prüferregel festlegen, Aussagen an den Scanner zurückspielen. Das erste CSAF-Advisory mit VEX veröffentlichen.
- Ab Woche 9: Tickets nach Fix, Meldungen upstream. Betroffene Treffer zu Tickets bündeln, priorisiert nach KEV, EPSS und Exponierung. Komponenten-Schwachstellen upstream melden. Ergänzen Sie das um eine Dependency-Firewall mit Karenzzeit, damit weniger schlechte Versionen überhaupt in die SBOM gelangen.
Das Fazit
Eine SBOM allein ist ein Inventar, ein Scanner allein ein Rauschgenerator. Der Wert liegt dazwischen: Erreichbarkeit, um die Liste zu kürzen, VEX, um Entscheidungen dauerhaft zu machen, und Tickets je Fix, die zur Arbeitsweise der Entwicklung passen. An einem echten Dienst kamen wir so von 54 Treffern zu einem dringenden Upgrade, mit maschinenlesbarer Begründung für jeden zurückgestellten Treffer. Genau diese Begründung wird der CRA verlangen. Teams, die den Trichter jetzt bauen, verbringen 2027 mit dem Ausliefern von Fixes; die übrigen mit Tabellen-Diskussionen. Und wie die npm-Lieferkettenangriffe 2026 gezeigt haben, sind die schnellsten Risiken in Ihrer SBOM die, die noch niemand bewertet hat.
Wenn Sie Unterstützung beim Aufbau der SBOM-VEX-Pipeline, bei der Formatwahl oder bei der technischen Dokumentation nach CRA möchten: Unsere DevSecOps-Praxis baut genau das mit europäischen Herstellern und Plattform-Teams auf.
FAQ
Was unterscheidet eine SBOM von einem VEX-Dokument?
Eine SBOM listet die Komponenten eines Produkts. Ein VEX-Dokument sagt je Schwachstelle und Produkt, ob das Produkt betroffen, nicht betroffen, behoben oder in Prüfung ist, und bei „nicht betroffen“ auch warum. Die SBOM ändert sich je Release, VEX mit jedem neuen Advisory oder jeder neuen Analyse. Deshalb hält die BSI TR-03183-2 Schwachstelleninformationen aus der SBOM heraus und empfiehlt CSAF einschließlich des VEX-Profils.
Welches VEX-Format sollten wir nutzen: OpenVEX, CycloneDX VEX oder CSAF VEX?
Für Veröffentlichungen an Kunden und Behörden CSAF VEX: Es ist ein OASIS-Standard, und das BSI empfiehlt es. CycloneDX VEX, wenn Ihre Werkzeuge wie OWASP Dependency-Track ohnehin auf CycloneDX laufen, und OpenVEX für schlanke Unterdrückung in der Pipeline mit Trivy oder Grype. Die Status lassen sich sauber abbilden: Führen Sie intern eine Quelle der Wahrheit und konvertieren Sie an der Außengrenze.
Schreibt der Cyber Resilience Act VEX vor?
Nicht ausdrücklich. Anhang I verlangt eine Software-Stückliste mit zumindest den obersten Abhängigkeiten, Produkte ohne bekannte ausnutzbare Schwachstellen und die Veröffentlichung beseitigter Schwachstellen. VEX ist der praktikabelste Nachweis, dass eine über die SBOM gefundene CVE in Ihrem Produkt nicht ausnutzbar ist. Die meisten Pflichten gelten ab dem 11. Dezember 2027.
Ist eine Erreichbarkeitsanalyse verlässlich genug für „nicht betroffen“?
Sie reicht, um Arbeit zu priorisieren, und oft auch für not_affected, mit Grenzen. Call-Graph-Werkzeuge wie govulncheck können Aufrufe über Reflection oder unsafe übersehen, und für dynamische Sprachen sind die Werkzeuge schwächer. Halten Sie Werkzeug, Version und Analyseebene in der Aussage fest, prüfen Sie KEV-gelistete oder hoch bewertete EPSS-Treffer manuell und wiederholen Sie die Analyse bei jedem Release.
Wie priorisieren wir die erreichbaren CVEs?
Zuerst alles aus dem KEV-Katalog der CISA, dann erreichbare Treffer mit hohem EPSS-Wert (geschätzte Wahrscheinlichkeit einer Ausnutzung in den nächsten 30 Tagen), gewichtet nach Exponierung. Bündeln Sie nach Fix, nicht nach CVE: In unserem Beispiel wurden aus 11 erreichbaren Treffern 3 Modul-Upgrades, und nur einer verband Erreichbarkeit mit hohem EPSS-Wert.
Müssen wir unsere SBOM nach dem CRA veröffentlichen?
Nein. Erwägungsgrund 77 stellt klar, dass Hersteller nicht verpflichtet sein sollten, die Software-Stückliste zu veröffentlichen. Sie gehört in die technische Dokumentation nach Anhang VII und geht auf begründetes Verlangen an die Marktüberwachungsbehörde. Geben Sie sie an Nutzer weiter, verlangt Anhang II Nummer 9 einen Hinweis, wo sie abrufbar ist. VEX und CSAF-Advisories sind dagegen zum Teilen gedacht.
Quellen
Alle Quellen geprüft am 15. November 2026. Die Scan-Daten sind eigene Analyse; Methode und Daten sind oben und in der CSV-Datei dokumentiert.
Tier A: Primärquellen, Standards und Regulierung
- Verordnung (EU) 2024/2847 (Cyberresilienz-Verordnung), EUR-Lex: Erwägungsgrund 77; Art. 3 Nr. 39, Art. 13 Abs. 6, 24 und 25, Art. 14, Art. 64 Abs. 2, Art. 71; Anhang I Teile I und II; Anhang II Nr. 9; Anhang VII Nr. 2 Buchst. b und Nr. 8
- BSI TR-03183-2, Software Bill of Materials, Version 2.1.0 (20. August 2025)
- NIST: „NIST Updates NVD Operations to Address Record CVE Growth“ (15. April 2026)
- CISA: Minimum Requirements for Vulnerability Exploitability eXchange (VEX), 21. April 2023
- CISA: Known Exploited Vulnerabilities Catalog (Version 2026.11.13)
- OpenVEX-Spezifikation v0.2.0
- CycloneDX-Spezifikation, Releases (1.7 im Oktober 2025; 1.7.2 im September 2026)
- OASIS CSAF 2.0, JSON-Schema (VEX-Flags) und Entwürfe zu CSAF 2.1
- FIRST: Exploit Prediction Scoring System (EPSS) und EPSS-API-Daten vom 15. November 2026
- Go: Dokumentation zu govulncheck und Go-Schwachstellendatenbank
- Richtlinie (EU) 2022/2555 (NIS2), Art. 21 Abs. 2 Buchst. d und e
Tier B: Forschung und Analyse
- Jerry Gamblin: 2025 CVE Data Review (1. Januar 2026)
- The Stack: 2025 saw an explosion in CVEs (5. Januar 2026)
- Eigene Analyse: Scan von prometheus/node_exporter v1.5.0, 15. November 2026 (Daten, OpenVEX)
Tier C: Hersteller- und Werkzeugdokumentation, richtungsweisend
Themen