Security-Kennzahlen für den Vorstand: das CISO-Dashboard
Ein dreistufiges CISO-Dashboard: Risiko-, Ergebnis- und operative Kennzahlen mit Owner und Schwellen, abgebildet auf NIS2 und DORA. Mit xlsx-Vorlage.
Seit dem 6. Dezember 2025 trägt die Geschäftsleitung jedes deutschen Unternehmens im Anwendungsbereich von NIS2 eine Pflicht persönlich. § 38 des neu gefassten BSI-Gesetzes (BSIG) verpflichtet sie, die Risikomanagementmaßnahmen umzusetzen und diese Umsetzung zu überwachen. Bei schuldhaften Verstößen haftet sie gegenüber der Einrichtung, und sie muss regelmäßig an Schulungen teilnehmen. Banken und Versicherer kennen das schon seit dem 17. Januar 2025: Nach DORA trägt das Leitungsorgan die letzte Verantwortung für das IKT-Risiko. Fast ein Jahr später sieht man die Wirkung in den Vorstandsunterlagen. Vorstände und Aufsichtsräte fragen nicht mehr, ob die Sicherheit „passt“. Sie fragen, was sie da eigentlich billigen und woran sie merken würden, dass etwas schiefläuft.
Die meisten CISOs antworten mit dem Dashboard, das sie bereits haben: Schwachstellenzahlen, Klickraten aus Phishing-Simulationen, abgewehrte Angriffe, eine Ampel je ISO-Domäne. Der Vorstand nickt und weiß hinterher nicht mehr als vorher. Dieser Beitrag richtet sich an CISOs, die das ändern müssen, und an die Gegenseite am Tisch: Vorstände, Aufsichtsräte, CFOs und Risikoverantwortliche. Er beschreibt eine dreistufige Kennzahlenhierarchie, neun Kennzahlen mit benannten Ownern, Beispieldiagramme und eine editierbare xlsx-Vorlage, die Sie noch in diesem Quartal anpassen können.
TL;DR / Das Wichtigste in Kürze
- Drei Ebenen, sauber getrennt: Risikokennzahlen gehen an Vorstand und Aufsichtsrat, Ergebniskennzahlen erklären deren Bewegung, operative Messgrößen bleiben im Management. Schlechte Dashboards mischen alle drei auf einer Seite.
- Drei Vorstandskennzahlen genügen: Verlustexposition gegenüber Risikoappetit in Euro, getestete Wiederanlaufzeit kritischer Dienste gegenüber Toleranz und der Status regulatorischer Pflichten. Jede endet in einer Entscheidung: akzeptieren, finanzieren, transferieren oder vermeiden.
- Jede Kennzahl hat genau einen Owner und einen Schwellenwert, abgeleitet aus dem gebilligten Risikoappetit. Ohne Schwelle ist eine Zahl Dekoration.
- NIS2 macht daraus einen Nachweis: Art. 20 verlangt Billigung und Überwachung durch die Leitung, Art. 21 Abs. 2 Buchst. f Verfahren zur Wirksamkeitsbewertung, und § 38 BSIG knüpft in Deutschland die Haftung daran.
- Kostenlose Vorlage: Die xlsx-Arbeitsmappe unten enthält Kennzahlenkatalog, Dateneingabe und eine einseitige Vorstandsansicht. Alle Werte darin sind illustrativ.

Download: Editierbare draw.io-Datei · In diagrams.net öffnen · Diagrammdaten (CSV)
Vorlage: Dashboard-Vorlage für den Vorstand (xlsx, Deutsch) · Template (xlsx, English)
Warum Vorstände jetzt fragen
Zwischen 2024 und Ende 2026 hat sich dreierlei verändert.
Das Gesetz benennt Personen. Nach Art. 20 Abs. 1 NIS2 stellen die Mitgliedstaaten sicher, dass die Leitungsorgane wesentlicher und wichtiger Einrichtungen die Risikomanagementmaßnahmen billigen, ihre Umsetzung überwachen und für Verstöße gegen Art. 21 verantwortlich gemacht werden können. Art. 20 Abs. 2 verlangt Schulungen für die Mitglieder dieser Organe. Deutschland hat das mit dem NIS2-Umsetzungsgesetz (BGBl. 2025 I Nr. 301, verkündet am 5. Dezember 2025) in § 38 BSIG umgesetzt. Für wesentliche Einrichtungen geht Art. 32 Abs. 5 Buchst. b weiter: Als letztes Mittel können Behörden ein vorübergehendes Verbot der Wahrnehmung von Leitungsaufgaben auf Ebene der Geschäftsführung oder gesetzlichen Vertretung erwirken. Für Finanzunternehmen verlangt Art. 5 Abs. 2 DORA, dass das Leitungsorgan den IKT-Risikomanagementrahmen festlegt, genehmigt, überwacht und für seine Umsetzung verantwortlich ist.
Überwachung braucht Belege. Wer Maßnahmen billigt, die er nicht messen kann, billigt sie nur auf dem Papier. Art. 21 Abs. 2 Buchst. f NIS2 nennt Konzepte und Verfahren zur Bewertung der Wirksamkeit der Risikomanagementmaßnahmen als eigene Pflichtmaßnahme. Prüft eine Aufsicht oder ein Gericht nach einem Vorfall eine Leitungsentscheidung, wird es fragen, was der Vorstand gesehen und was er daraus gemacht hat. Ein Protokollvermerk „Der CISO berichtete zur Sicherheitslage“ hilft dann wenig. Eine Quartalsseite mit Exposition gegen Appetit, getroffener Entscheidung und Owner hilft sehr.
Die Schäden sind groß genug für die Vorstandsagenda. IBM und das Ponemon Institute beziffern die durchschnittlichen Kosten einer Datenpanne im Cost of a Data Breach Report 2026 weltweit auf 4,99 Mio. US-Dollar. IBM nennt das einen Rekordwert und 12 % mehr als im Vorjahr. Der Data Breach Investigations Report 2026 von Verizon, der Vorfälle von November 2024 bis Oktober 2025 auswertet, nennt ausgenutzte Software-Schwachstellen als häufigsten Einstiegsweg: 31 % der Datenpannen, noch vor gestohlenen Zugangsdaten. Ransomware war an 48 % der Datenpannen beteiligt. Beide Befunde bestimmen die Auswahl der Kennzahlen ④ und ⑦ weiter unten.
Auch Aufsichtsbehörden denken in diese Richtung. Im Juni 2026 hat die US-Behörde CISA ihre Richtlinie zu bekannten ausgenutzten Schwachstellen für Bundesbehörden durch BOD 26-04 Prioritizing Security Updates Based on Risk ersetzt. Sie bewertet jede Schwachstelle auf jedem System nach vier Faktoren: öffentliche Erreichbarkeit des Systems, Eintrag im KEV-Katalog, automatisierbare Ausnutzung und technische Auswirkung. Das ist die Logik einer Ergebniskennzahl. Belohnt wird, das Exponierte und Ausgenutzte zu beheben, nicht möglichst viel.
Was eine Vorstandskennzahl ausmacht
Vor der Hierarchie eine Definition. Wir nutzen fünf Prüfungen; eine Zahl muss alle bestehen, um auf die Vorstandsseite zu kommen.
- Sie führt zu einer Entscheidung. Der Vorstand kann das Risiko akzeptieren, eine Reduktion finanzieren, es transferieren (Versicherung, Vertrag) oder vermeiden (Aktivität einstellen). Ändert keine Bewegung der Zahl etwas an diesen Optionen, gehört sie nicht auf die Seite.
- Sie hat einen Schwellenwert aus dem Risikoappetit. Grün, Gelb und Rot ergeben sich aus dem, was der Vorstand zu tragen bereit ist, nicht aus dem, was dem Security-Team gefällt.
- Sie hat genau einen Owner. Eine benannte Führungskraft steht dafür ein. Meist ist das nicht der CISO; er misst und berät.
- Sie zeigt einen Trend. Ein Quartal zeigt den Stand, vier Quartale zeigen, ob die Investition wirkt.
- Ein Nicht-Spezialist kann sie wiedergeben. Kann ein Aufsichtsratsmitglied die Kennzahl nicht in einem Satz erklären, schreiben Sie sie um.
Der NIST-Leitfaden SP 800-55 Band 1 (Dezember 2024) beschreibt denselben Gedanken für Auswahl und Priorisierung von Messgrößen. Das NIST CSF 2.0 (Februar 2024) hat neben Identify, Protect, Detect, Respond und Recover die Funktion Govern eingeführt und dort Risikostrategie, Rollen und Aufsicht verortet. Unsere Hierarchie ist ein meinungsstarker Weg, beides auf eine Seite zu bringen.
| Typische Dashboard-Zahl | Warum sie auf Vorstandsebene scheitert | Was stattdessen |
|---|---|---|
| „1,2 Mio. Angriffe abgewehrt“ | Misst Angreifervolumen und Werkzeuge, nicht Ihr Risiko; steigt mit jedem besseren Filter | Verlustexposition der Top-Szenarien gegen Appetit (①) |
| „4.000 Patches eingespielt“ | Aktivität ohne Nenner und ohne Priorisierung | Ausgenutzte Schwachstellen an Internet-Assets innerhalb SLA behoben (④) |
| „98 % haben die Awareness-Schulung absolviert“ | Compliance, schwacher Bezug zum Ergebnis | Nutzer mit phishing-resistenter MFA (⑤) |
| „ISO-27001-Domänen: 11 grün, 3 gelb“ | Reifegrad statt Exposition; nicht priorisierbar | Regulatorik- und Rechenschaftsstatus mit überfälligen Feststellungen (③) |
| „Backups: 99,9 % erfolgreiche Jobs“ | Ein erfolgreicher Job ist keine erfolgreiche Wiederherstellung | Getestete Wiederanlaufzeit kritischer Dienste gegen Toleranz (②, ⑦) |
| „Mean Time to Detect: 4 Minuten“ | Meist auf Alarme gemessen, nicht auf Vorfälle; leicht zu schönen | Median der Zeit bis zur Eindämmung erheblicher Vorfälle (⑥) |
Die Hierarchie, Kennzahl für Kennzahl
Die Nummern entsprechen den Markierungen in der Abbildung. Zu jeder Kennzahl nennen wir Definition, Owner, einen Beispiel-Schwellenwert und die Falle, die wir am häufigsten sehen. Die Schwellen sind Beispiele. Ihre ergeben sich aus Ihrem Risikoappetit.
① Cyber-Verlustexposition gegenüber Risikoappetit
Was sie zeigt. Für die fünf wichtigsten Cyber-Szenarien die modellierte jährliche Verlustexposition in Euro, daneben der vom Vorstand gebilligte Appetit je Szenario. Typische Szenarien für ein europäisches mittelständisches Unternehmen: Ransomware legt ERP und Produktion still; Ausfall eines kritischen SaaS- oder Cloud-Anbieters; Datenpanne bei Kundendaten nach DSGVO; Zahlungsbetrug per E-Mail oder Deepfake; Diebstahl geistigen Eigentums durch Innentäter.
Wie Sie sie bauen. Mit einem strukturierten Quantifizierungsmodell. Open FAIR, ein Standard der Open Group, drückt Risiko in finanziellen Größen aus, über Häufigkeit und Höhe von Verlustereignissen. Kalibrieren Sie mit eigener Vorfallshistorie, Versicherungsdaten und strukturierten Expertenschätzungen. Zeigen Sie eine Bandbreite, keinen scheinpräzisen Punktwert.
Owner. CISO und CRO gemeinsam: Der CISO verantwortet das Modell, der CRO die Einbettung ins Unternehmensrisiko.
Beispiel-Schwelle. Grün, wenn alle fünf Szenarien im Appetit liegen; Gelb bei vier; darunter Rot.
Die Falle. Präzisionstheater. 18,27 Mio. EUR suggerieren ein Wissen, das niemand hat. Runden Sie, zeigen Sie die Bandbreite, und sagen Sie, was die Zahl bewegen würde.
② Wiederanlauf kritischer Dienste gegenüber Toleranz
Was sie zeigt. Für jeden Tier-1-Geschäftsdienst die im letzten echten Test gemessene Wiederherstellungszeit, daneben die vom Vorstand festgelegte Toleranz. „ERP binnen 24 Stunden wieder verfügbar“ ist eine Vorstandsaussage. „Der Wiederherstellungstest dauerte 36 Stunden“ ist ein Fakt. Die Lücke ist die Entscheidung.
Owner. COO und CIO. Das Geschäft verantwortet die Toleranz, die IT den Wiederanlauf.
Beispiel-Schwelle. Grün, wenn jeder Tier-1-Dienst innerhalb der Toleranz liegt; Gelb bei einer Abweichung; Rot bei mehr oder bei überfälligem Test.
Die Falle. Erfolgsquoten von Backup-Jobs berichten. Der Ransomware-Anteil von 48 % im DBIR ist der Grund, warum wir auf getestete Wiederherstellungszeiten bestehen, aus unveränderbaren Kopien, unter realistischen Bedingungen. Unser Beitrag zu ransomware-resilienten Backups auf Azure beschreibt die isolierte Wiederherstellungsumgebung, die einen solchen Test glaubwürdig macht.
③ Regulatorik- und Rechenschaftsstatus
Was sie zeigt. Einen kompakten Status der Pflichten, die die Geschäftsleitung binden: NIS2-Registrierung und Meldefähigkeit, offene Feststellungen von Prüfern und Aufsicht mit Fälligkeit, das Datum der letzten Billigung der Risikomanagementmaßnahmen und absolvierte Schulungen der Geschäftsleitung.
Owner. Leitung Recht oder Compliance, gemeinsam mit dem CISO.
Beispiel-Schwelle. Grün ohne überfällige Feststellungen und mit aktueller Billigung; Gelb bei bis zu zwei überfälligen; darüber oder bei abgelaufener Billigung Rot.
Die Falle. Daraus eine Compliance-Heatmap mit vierzig Feldern machen. Der Vorstand braucht drei Fakten: Sind wir registriert und meldefähig, ist etwas überfällig, und haben wir getan, was das Gesetz von uns persönlich verlangt? Unser Beitrag zur NIS2-Geschäftsleiterhaftung in Deutschland listet die Nachweise, die eine Aufsicht sehen will.
④ Angriffsfläche: ausgenutzte Schwachstellen an Internet-Assets innerhalb SLA behoben
Was sie zeigt. Den Anteil der Schwachstellen aus dem Known-Exploited-Vulnerabilities-Katalog der CISA (oder einer gleichwertigen, bedrohungsbasierten Liste) auf aus dem Internet erreichbaren Systemen, die innerhalb der vereinbarten Frist behoben oder entschärft wurden.
Warum diese. Sie ist das Ergebnis, das Kennzahl ① treibt. Ausnutzung war im DBIR 2026 der häufigste Einstiegsweg, und BOD 26-04 priorisiert genau nach diesen Faktoren: Erreichbarkeit, bekannte Ausnutzung, Automatisierbarkeit und Auswirkung. Steigt dieser Wert, sollte die Exposition im Ransomware-Szenario sinken. Unser Leitfaden zu Continuous Threat Exposure Management zeigt, wie Sie die Pipeline dahinter aufbauen.
Owner. CIO oder Leitung Infrastruktur: diejenigen, die tatsächlich patchen können.
Beispiel-Schwelle. Grün ab 95 %; Gelb ab 85 %; darunter Rot.
Die Falle. Ein schrumpfender Nenner. Fehlen exponierte Systeme im Inventar, sieht die Kennzahl gut aus und bedeutet nichts. Berichten Sie die Inventarabdeckung mit.
⑤ Identität: Abdeckung mit phishing-resistenter MFA
Was sie zeigt. Den Anteil der Nutzer, und getrennt der privilegierten Konten, deren Anmeldung phishing-resistente Verfahren erzwingt: FIDO2-Sicherheitsschlüssel, Passkeys oder zertifikatsbasierte Anmeldung. Art. 21 Abs. 2 Buchst. j NIS2 nennt Multi-Faktor- oder kontinuierliche Authentifizierung ausdrücklich.
Owner. Leitung Identity and Access Management.
Beispiel-Schwelle. Grün bei 100 % der Admins und mindestens 90 % der Nutzer; Gelb bei allen Admins, aber weniger Nutzern; Rot, sobald ein Admin fehlt.
Die Falle. „MFA aktiviert“ zählen, obwohl Push-Benachrichtigungen oder Einmalcodes über einen Adversary-in-the-Middle-Proxy weitergereicht werden können. Unser ITDR-Leitfaden zu Token-Diebstahl und AiTM-Phishing erklärt, warum das Verfahren wichtiger ist als das Häkchen.
⑥ Erkennen und Eindämmen: Zeit bis zur Eindämmung erheblicher Vorfälle
Was sie zeigt. Den Median der Zeit von der Erkennung bis zur Eindämmung bei Vorfällen, die als erheblich eingestuft sind. Verwenden Sie dieselbe Schwelle wie für die NIS2-Meldepflicht, damit der Vorstand dieselben Ereignisse sieht wie die Aufsicht.
Owner. SOC-Leitung bzw. Leitung Security Operations.
Beispiel-Schwelle. Grün bei einem Median von höchstens acht Stunden; Gelb bis 24 Stunden; darüber Rot.
Die Falle. Mean Time to Detect auf Alarmebene berichten. Die lässt sich durch Tuning leicht drücken und sagt nichts darüber, ob Sie etwas gestoppt haben. Die Eindämmung echter Vorfälle lässt sich schwerer schönen.
⑦ Wiederherstellbarkeit: Tier-1-Systeme mit getesteten, unveränderbaren Backups
Was sie zeigt. Den Anteil der Systeme hinter Tier-1-Diensten mit einer unveränderbaren oder logisch isolierten Backup-Kopie und einem erfolgreichen Wiederherstellungstest in den letzten 90 Tagen.
Owner. Leitung IT-Betrieb.
Beispiel-Schwelle. Grün bei 100 %; Gelb ab 90 %; darunter Rot.
Die Falle. Eine einzelne virtuelle Maschine zurückspielen und den Dienst für wiederherstellbar erklären. Zählen darf nur ein Test, der die ganze Abhängigkeitskette wiederherstellt: Identität, Netz, Daten, Anwendung.
⑧ Dienstleister: kritische Lieferanten bewertet, mit Exit-Plan
Was sie zeigt. Den Anteil kritischer IKT-Dienstleister mit aktueller Sicherheitsbewertung und dokumentiertem Exit- oder Ersatzplan. Art. 21 Abs. 2 Buchst. d NIS2 verlangt Sicherheit der Lieferkette; Art. 28 DORA verlangt Ausstiegsstrategien für IKT-Dienstleistungen, die kritische oder wichtige Funktionen unterstützen.
Owner. Leitung Einkauf gemeinsam mit dem CISO.
Beispiel-Schwelle. Grün bei 100 %; Gelb ab 80 %; darunter Rot.
Die Falle. Fragebögen als Bewertung. Ein Excel mit 300 Fragen, ausgefüllt vom Vertrieb des Lieferanten, sagt wenig. Wichtiger ist die Konzentration: Wie viele Tier-1-Dienste hängen an einem einzigen Anbieter? Unser DORA-Runbook für den Cloud-Exit zeigt, was ein brauchbarer Exit-Plan enthält.
⑨ Die operative Ebene: was unter der Linie bleibt
Patch-Zahlen, Scanner-Abdeckung, EDR-Agent-Status, Alarmvolumen, Klickraten aus Phishing-Simulationen, Schulungsquoten, Firewall-Änderungen, offene Befunde nach Schweregrad. Eine Security-Organisation steuert sich über Hunderte solcher Messgrößen, und das ist richtig so. Sie speisen die Ergebnisebene und zeigen Teamleitungen, wo diese Woche zu handeln ist.
Allein gehen sie nicht an den Vorstand. Unsere Regel: Eine operative Zahl darf auf der Vorstandsseite nur als Erklärung für die Veränderung einer Risiko- oder Ergebniskennzahl erscheinen, in einem Satz, mit dem Namen des Owners daneben. „Die Exposition ist gestiegen, weil die Scanner-Abdeckung des neu erworbenen Werks auf 60 % gefallen ist; der CIO erwartet volle Abdeckung bis Februar“ ist nützlich. Ein Diagramm der Scanner-Abdeckung je Geschäftsbereich ist es nicht.
Das Beispiel-Dashboard: was die Zahlen sagen
Die drei Diagramme zeigen die Vorstandsseite eines fiktiven europäischen Herstellers, der „Beispiel AG“. Alle Werte sind illustrativ. Wir haben sie geschrieben, um das Format zu zeigen; es sind keine Umfrage-, Benchmark- oder Kundendaten. Dieselben Werte stehen in der Arbeitsmappe und in der CSV-Datei.
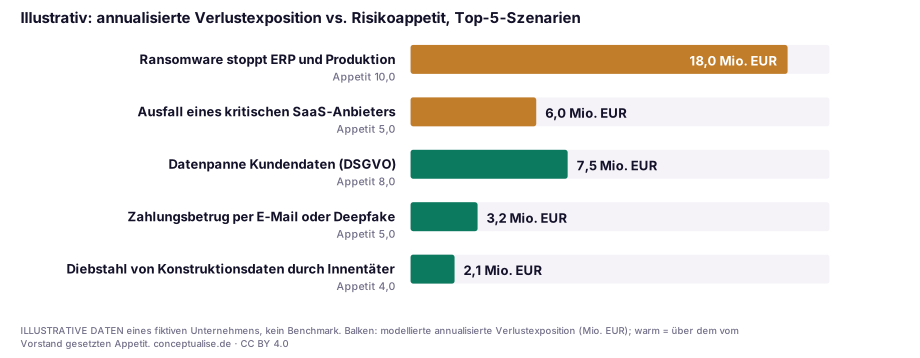
Diagramm 1 lesen. Zwei Szenarien liegen über dem gebilligten Appetit: Ransomware, die ERP und Produktion stilllegt (modelliert 18 Mio. EUR bei einem Appetit von 10 Mio. EUR), und der Ausfall eines kritischen SaaS-Anbieters (6 gegenüber 5 Mio. EUR). Kennzahl ① steht damit bei drei von fünf im Appetit: Rot. Aufgabe des Vorstands ist nicht, die Balken zu bewundern, sondern für jeden warmen Balken eine Antwort zu wählen. Eine Reduktion finanzieren? Einen Teil über eine Cyber-Versicherung transferieren? Oder das Risiko akzeptieren, protokolliert, mit Wiedervorlagedatum? Der Lesbarkeit halber zeigt das Diagramm Punktschätzungen; eine echte Vorstandsseite ergänzt die Bandbreite hinter jedem Balken.
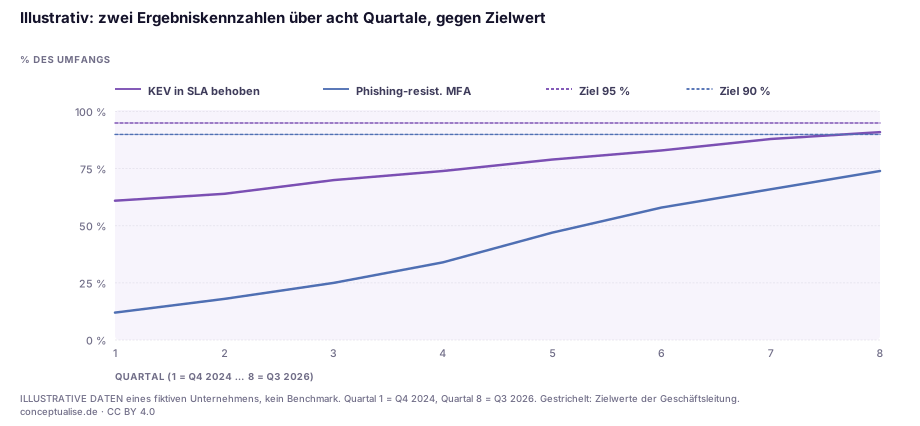
Diagramm 2 lesen. Der Anteil ausgenutzter Schwachstellen an Internet-Assets, die innerhalb SLA behoben wurden, stieg über acht Quartale von 61 % auf 91 %. Die Abdeckung mit phishing-resistenter MFA stieg von 12 % auf 74 %. Beide liegen noch unter Ziel, also Gelb. Dieses Diagramm beantwortet die Frage „Wirkt das Geld?“. Sinkt die Ransomware-Exposition in Diagramm 1 nicht, während diese Linien steigen, stimmt entweder das Modell nicht oder die Kennzahlen. Dann sollte jemand herausfinden, was von beidem.
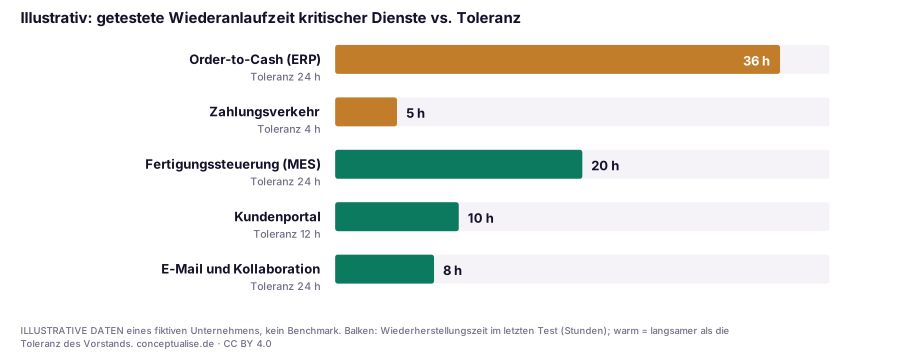
Diagramm 3 lesen. Order-to-Cash brauchte im letzten Test 36 Stunden bei einer Toleranz von 24, der Zahlungsverkehr fünf Stunden bei einer Toleranz von vier. Drei von fünf Diensten liegen in der Toleranz, Kennzahl ② ist also Rot. Die Abweichung beim Zahlungsverkehr ist klein, aber relevant: In vielen Unternehmen stammt diese Toleranz aus vertraglichen oder regulatorischen Zusagen, nicht aus der IT.
Zusammen gelesen: Die Beispiel AG verbessert ihre Kontrollen stetig, doch ihre beiden größten Risiken liegen weiter außerhalb des Appetits. Beide hängen am Wiederanlauf der ERP-Landschaft. Ein Vorstand, der nur die Diagramme 2 und 3 sieht, würde schließen, dass es gut läuft. Wer Diagramm 1 daneben sieht, erkennt: Der nächste Euro gehört in den ERP-Wiederanlauf, nicht in einen breiteren MFA-Rollout. Genau dafür ist die Hierarchie da.
Der Quartalszyklus
Aus einem aktuellen Projekt
In einem aktuellen Projekt bei einer Industriegruppe in der DACH-Region umfasste der Quartalsbericht des CISO an den Aufsichtsrat Dutzende Folien. Er deckte jede ISO-27001-Domäne ab, jedes Werkzeug im Stack und eine Weltkarte abgewehrter Angriffe. Der Aufsichtsrat hatte zweimal um „etwas, womit wir tatsächlich steuern können“ gebeten. Nach Inkrafttreten des NIS2-Umsetzungsgesetzes stellte der Vorsitzende eine schärfere Frage: Was genau billigen wir, und woran würden wir merken, dass es nicht mehr funktioniert?
Wir haben den Bericht in drei Workshops neu aufgebaut. Im ersten wurden fünf Verlustszenarien mit CFO und CRO vereinbart, nicht mit dem Security-Team allein, und Appetitwerte festgelegt, die der CFO vertreten konnte. Im zweiten bekam jede Ergebniskennzahl einen Owner. Das war der schwierige Teil: Mehrere Owner waren noch nie für eine Security-Zahl eingestanden. Im dritten wanderten alle operativen Messgrößen in einen Anhang, den der Aufsichtsrat nie sieht. Darüber wurde im Security-Team selbst mehr gestritten als irgendwo sonst.
Der erste einseitige Bericht zeigte zwei Szenarien außerhalb des Appetits. Beide waren durch die Wiederanlaufzeit getrieben, nicht durch fehlende Prävention. Der Vorstand genehmigte in derselben Sitzung die Finanzierung einer isolierten Wiederherstellungsumgebung und protokollierte einen Wiedervorlagetermin. An den zugrunde liegenden Daten hatte sich nichts geändert, nur an der Struktur.
Checkliste für die Vorstandsseite
Nutzen Sie sie vor jeder Quartalsvorlage. Das ist der Teil für den Screenshot.
- Die Seite passt auf einen Bildschirm oder eine gedruckte Seite.
- Höchstens drei Risiko- und sechs Ergebniskennzahlen.
- Jede Kennzahl hat im Katalog einen benannten Owner, eine schriftliche Definition und eine Datenquelle.
- Jeder Schwellenwert lässt sich auf einen vom Vorstand gebilligten Risikoappetit oder eine Toleranz zurückführen.
- Jede Kennzahl zeigt mindestens vier Quartale Trend oder begründet, warum nicht.
- Jede rote oder gelbe Kennzahl kommt mit einem Entscheidungsvorschlag: akzeptieren, finanzieren, transferieren oder vermeiden.
- Operative Messgrößen erscheinen nur als Ein-Satz-Erklärung, nie als Diagramm.
- Verlustwerte sind gerundet und mit Bandbreite oder Konfidenzangabe versehen.
- Die Seite nennt das Datum der letzten Billigung der Risikomanagementmaßnahmen und der letzten Schulung der Geschäftsleitung.
- Das Protokoll hält zu jedem roten Punkt Entscheidung, Owner und Wiedervorlage fest.
| Entscheidung bei roter Kennzahl | Wann sie passt | Was ins Protokoll gehört |
|---|---|---|
| Akzeptieren | Kosten der Reduktion übersteigen den erwarteten Nutzen; innerhalb der Risikotragfähigkeit | Ausdrückliche Akzeptanz, Begründung, Wiedervorlage |
| Finanzieren | Es gibt einen glaubwürdigen Plan, die Exposition in den Appetit zu bringen | Budget, Owner, Zielquartal, erwartete Bewegung der Kennzahl |
| Transferieren | Das Restrisiko ist versicherbar oder vertraglich verlagerbar | Police oder Vertrag, verbleibender Selbstbehalt |
| Vermeiden | Die Aktivität erzeugt eine Exposition, die in keinem Verhältnis zu ihrem Wert steht | Was endet, bis wann, wer bestätigt |
Governance für europäische Unternehmen
Hier stehen nur Regelwerke, die für das Security-Reporting an die Leitung tatsächlich gelten.
NIS2 und das deutsche NIS2-Umsetzungsgesetz. Art. 20 verpflichtet die Leitungsorgane zur Billigung und Überwachung der Risikomanagementmaßnahmen und macht sie verantwortlich; Art. 21 Abs. 2 listet die Maßnahmen, darunter Buchst. f zur Wirksamkeitsbewertung. Der Höchstbetrag der Geldbußen muss für wesentliche Einrichtungen mindestens 10 Mio. EUR oder 2 % des weltweiten Jahresumsatzes betragen, je nachdem, welcher Betrag höher ist, für wichtige Einrichtungen mindestens 7 Mio. EUR oder 1,4 % (Art. 34 Abs. 4 und 5). In Deutschland verpflichtet § 38 BSIG die Geschäftsleitung, die Maßnahmen nach § 30 BSIG umzusetzen und zu überwachen, lässt sie nach gesellschaftsrechtlichen Regeln für schuldhaft verursachte Schäden gegenüber der Einrichtung haften und verlangt regelmäßige Schulungen. Kennzahl ③ und die Schulungszeile der Vorlage gibt es deshalb.
DORA (Finanzunternehmen). Art. 5 weist dem Leitungsorgan die letzte Verantwortung für das IKT-Risiko zu und erwartet, dass seine Mitglieder ihr Wissen aktuell halten. Die Kennzahlen ②, ⑦ und ⑧ bilden die DORA-Anforderungen an Reaktion und Wiederherstellung, Datensicherung und Wiederherstellung sowie Ausstiegsstrategien bei IKT-Drittdienstleistern ab. Sind Sie Bank oder Versicherer, verwenden Sie auf der Vorstandsseite die DORA-Begriffe; Ihre Aufsicht tut es auch.
In den USA börsennotierte Konzerne. Seit den Offenlegungsregeln der SEC von 2023 verlangt Item 106 der Regulation S-K, im Jahresbericht die Aufsicht des Board über Cyber-Risiken sowie Rolle und Expertise des Managements zu beschreiben. Ein europäischer Konzern mit US-Listing hat einen zweiten Grund für eine saubere Dokumentation der Aufsicht.
Was nicht hierher gehört. Der Cyber Resilience Act ist eine Produktpflicht für Hersteller. Sind Sie einer, ergänzen Sie Kennzahl ③ um die PSIRT-Meldefähigkeit nach Art. 14, die seit dem 11. September 2026 gilt. Ansonsten bleibt er von der Vorstandsseite fern.
Pragmatischer Einführungspfad
- Wochen 1–2: Szenarien und Appetit vereinbaren. CISO, CRO und CFO wählen die fünf wichtigsten Verlustszenarien und schlagen je einen Appetit vor. Der Vorstand billigt sie. Ohne diesen Schritt hat nichts danach einen Schwellenwert.
- Wochen 3–4: Kennzahlenkatalog schreiben. Definition, Zähler und Nenner, Datenquelle, Owner, Rhythmus und Schwellen je Kennzahl. Ausgangspunkt ist das Katalogblatt der Vorlage. Lassen Sie jeden Owner unterschreiben.
- Wochen 5–6: Daten anbinden. Ergebniskennzahlen automatisch aus Scanner, Identity Provider, SIEM, Backup-Plattform und Lieferantenregister ziehen. Manuelle Tabellen laufen binnen zwei Quartalen auseinander.
- Wochen 7–8: Probelauf. Die einseitige Ansicht zuerst dem CFO und dem Vorsitz des Prüfungsausschusses zeigen. Können sie sie nicht wiedergeben, vereinfachen.
- Ab Quartal 2: entscheiden, protokollieren, nachhalten. Jede rote Kennzahl bekommt eine Entscheidung und eine Wiedervorlage im Protokoll. Szenarien und Appetit jährlich überprüfen, außerdem nach einem schweren Vorfall oder einer Akquisition.
Das Fazit
Ein Security-Dashboard für den Vorstand scheitert, wenn es berichtet, was das Security-Team tut. Es funktioniert, wenn es berichtet, was das Unternehmen riskiert, gemessen an dem, was der Vorstand zu tragen bereit ist, mit einem Namen an jeder Zahl. Die Hierarchie ist der ganze Trick: Risikokennzahlen für Entscheidungen, Ergebniskennzahlen zur Erklärung, operative Messgrößen für den Betrieb. NIS2 und DORA haben das nicht erfunden. Sie haben es aber zu dem Nachweis gemacht, den eine Geschäftsleitung braucht, wenn später jemand fragt, was sie wusste und was sie getan hat. Beginnen Sie mit Szenarien und Appetit. Die Diagramme sind der leichte Teil.
Wenn Sie für Ihr Vorstandsreporting einen zweiten, erfahrenen Blick suchen, von Verlustszenarien und Risikoappetit bis zum Kennzahlenkatalog und der Datenpipeline dahinter: Unsere Praxis für Zero Trust und Cybersicherheit baut und prüft genau das mit Geschäftsleitungen in Europa. Starten Sie mit der kostenlosen xlsx-Vorlage.
FAQ
Welche Security-Kennzahlen gehören in den Bericht an den Vorstand?
Wenige, und als Risiko ausgedrückt. Wir empfehlen drei Kennzahlen auf Vorstandsebene: die modellierte Verlustexposition der wichtigsten Cyber-Szenarien gegenüber dem vom Vorstand gebilligten Risikoappetit, die getestete Wiederanlaufzeit kritischer Dienste gegenüber der Toleranz und den Status regulatorischer Pflichten und Feststellungen. Fünf Ergebniskennzahlen mit je einem Owner erklären die Bewegungen. Operative Messgrößen bleiben im Management.
Wie viele Kennzahlen verträgt ein Security-Dashboard für den Vorstand?
Unsere Arbeitsgrenze ist eine Seite: drei Risikokennzahlen und fünf bis sechs Ergebniskennzahlen, jeweils mit Schwellenwert, Trend und benanntem Owner. Kann ein Vorstandsmitglied die Seite nicht in zwei Minuten mit eigenen Worten wiedergeben, stehen zu viele Zahlen darauf.
Warum sind Patch-Zahlen und abgewehrte Angriffe schlechte Vorstandskennzahlen?
Sie messen Aktivität, nicht Risiko. Aus 1,2 Millionen blockierten E-Mails oder 4.000 eingespielten Patches kann ein Vorstand keine Entscheidung ableiten. Aussagekräftig ist, ob ausgenutzte Schwachstellen an aus dem Internet erreichbaren Systemen innerhalb der vereinbarten Frist behoben werden. Das zeigt, ob die Angriffsfläche unter Kontrolle ist.
Schreibt NIS2 ein Security-Dashboard für die Geschäftsleitung vor?
Nicht ausdrücklich. Art. 20 NIS2 verlangt, dass die Leitungsorgane die Risikomanagementmaßnahmen billigen und ihre Umsetzung überwachen; Art. 21 Abs. 2 Buchst. f verlangt Verfahren zur Bewertung ihrer Wirksamkeit. In Deutschland verpflichtet § 38 BSIG die Geschäftsleitung zur Umsetzung und Überwachung und lässt sie bei schuldhaften Verstößen haften. Ein Dashboard ist der praktikabelste Nachweis dieser Überwachung.
Wie drücken wir Cyber-Risiken in Euro aus, ohne Zahlen zu erfinden?
Mit einem strukturierten Modell wie Open FAIR, das Risiko in finanziellen Größen ausdrückt, und mit ehrlichen Bandbreiten. Schätzen Sie, wie häufig ein Szenario zu Verlusten führen kann und wie hoch sie wären, kalibriert mit eigenen Vorfallsdaten, Versicherungsdaten und Expertenschätzungen. Zeigen Sie das Ergebnis als Schätzung mit Bandbreite, nicht als exakte Zahl.
Ist die xlsx-Vorlage kostenlos nutzbar?
Ja. Die deutsche und die englische Arbeitsmappe stehen unter CC BY 4.0. Sie enthalten einen Kennzahlenkatalog mit Owner und Schwellenwerten, Quartalsdaten, Risikoszenarien, Wiederanlauftests und eine Vorstandsseite, die Status und Trend selbst berechnet. Alle Beispielwerte sind illustrativ und beschreiben ein fiktives Unternehmen.
Quellen
Geprüft am 15. November 2026. Dies ist keine Rechtsberatung. Alle Diagrammwerte sind illustrativ und stammen von uns.
Tier A: Primärquellen und Regulierung
- Richtlinie (EU) 2022/2555 (NIS2), EUR-Lex: Art. 20, 21 Abs. 2, 32 Abs. 5–6, 34 Abs. 4–5
- § 38 BSI-Gesetz (BSIG), gesetze-im-internet.de: Umsetzungs-, Überwachungs- und Schulungspflicht der Geschäftsleitung
- Gesetz zur Umsetzung der NIS-2-Richtlinie, BGBl. 2025 I Nr. 301 (5. Dezember 2025)
- Verordnung (EU) 2022/2554 (DORA), EUR-Lex: Art. 5, 11, 12, 28
- CISA BOD 26-04: Prioritizing Security Updates Based on Risk (10. Juni 2026)
- CISA BOD 22-01 (aufgehoben, ersetzt durch BOD 26-04)
- NIST SP 800-55 Band 1, Measurement Guide for Information Security (Dezember 2024)
- NIST Cybersecurity Framework 2.0, CSWP 29 (26. Februar 2024)
- SEC-Pressemitteilung 2023-139 zu Offenlegungsregeln für Cybersicherheit (26. Juli 2023)
Tier B: Studien und Analysen
- IBM und Ponemon Institute: Cost of a Data Breach Report 2026
- Verizon: 2026 Data Breach Investigations Report
Tier C: Anbieter und Richtungsweiser
- FAIR Institute: What is FAIR? (Open FAIR ist ein Standard der Open Group)
Themen