CTEM in der Praxis: fünf Phasen ohne fünf Tools
Gartners CTEM-Zyklus mit vorhandenen Tools umsetzen: Owner und Tool je Phase, echte KEV- und EPSS-Daten, Validierung, Kennzahlen, Bezug zu NIS2 und DORA.
Gartner hat für dieses Jahr eine mutige Prognose abgegeben. Im Artikel How to Manage Cybersecurity Threats, Not Episodes vom August 2023 hieß es: Organisationen, die ihre Sicherheitsinvestitionen über ein kontinuierliches Exposure-Management-Programm priorisieren, werden bis 2026 dreimal seltener Opfer eines Sicherheitsvorfalls. Jetzt ist November 2026. Eine öffentliche Studie, die diese Zahl überprüft, haben wir nicht gefunden. Verändert hat sich aber der Markt. Im November 2025 veröffentlichte Gartner den ersten Magic Quadrant für Exposure Assessment Platforms, den Anbieter als Nachfolger des Market Guide for Vulnerability Assessment darstellen, und die meisten Scanner-Anbieter beschreiben sich heute in CTEM-Begriffen.
Dieser Beitrag richtet sich an diejenigen, die daraus ein funktionierendes Programm machen müssen: CISOs, Leitungen des Schwachstellenmanagements und Sicherheitsarchitekten, mit Blick auf EU und DACH. Unsere These: CTEM ist ein Betriebsmodell, keine Produktkategorie. Alle fünf Phasen lassen sich mit Scanner, CSPM, Identitätswerkzeug und Ticketsystem betreiben, die Sie bereits bezahlen. Eine Plattform kaufen Sie, wenn das Zusammenführen dieser Werkzeuge zum Engpass wird, nicht vorher.
TL;DR / Das Wichtigste in Kürze
- Fünf Phasen, ein Zyklus: Scoping, Discovery, Priorisierung, Validierung, Mobilisierung. Die ersten drei diagnostizieren, die letzten beiden belegen und beheben. Die meisten Programme scheitern an der Mobilisierung, nicht an der Discovery.
- Exposure statt CVE: CTEM umfasst Fehlkonfigurationen, Identitäten, Angriffspfade und unbekannte externe Assets. Ein Scanner-zentriertes Programm sieht davon nur einen Teil.
- Der Trichter ist brutal: Nach unserer Auswertung öffentlicher Daten stehen nur 0,44 % der 406.615 per EPSS bewerteten CVEs im KEV-Katalog der CISA. Die Hebelwirkung liegt in der Priorisierung.
- Owner schlagen Tools: Jede Phase braucht einen benannten Owner und ein Ergebnis. Unsere Grafik ordnet beides zu, mit Werkzeugen, die Sie vermutlich schon betreiben.
- Aufsicht fragt nach dem Ergebnis: NIS2 Art. 21 und Art. 10 der DORA-RTS sprechen nicht von CTEM, aber ein dokumentierter CTEM-Zyklus ist ein guter Nachweis für beide.

Download: Editierbare draw.io-Datei · In diagrams.net öffnen · Diagrammdaten (CSV)
Warum Scanner-zentrierte Programme nicht mehr funktionieren
Der klassische Kreislauf im Schwachstellenmanagement lautet: scannen, nach CVSS sortieren, Tickets erzeugen, nachfassen. Er scheitert aus drei Gründen, die sich 2026 verschärft haben.
Die Menge sprengt die Methode. Am 15. November 2026 bewertete die tägliche EPSS-Datei 406.615 CVEs, davon 43.729 mit einer Kennung aus 2025. CVSS beschreibt, wie schlimm eine Schwachstelle sein könnte, nicht, ob jemand sie ausnutzt. Eine nach CVSS sortierte Queue ist nach dem falschen Schlüssel sortiert.
Angreifer finden schneller. Am 7. April 2026 kündigte Anthropic Project Glasswing an. Nach Angaben des Unternehmens hat das nicht allgemein verfügbare Modell Claude Mythos Preview tausende bislang unbekannte Schwachstellen (Zero-Days) gefunden, viele davon kritisch, darunter in allen großen Betriebssystemen und Webbrowsern. Laut IBM hielt ein Gartner-„First Take“ vom 27. Mai 2026 fest, Mythos Preview und Glasswing würden ein wirksames CTEM „erfordern“. Es werden mehr Schwachstellen schneller gefunden; der Vorsprung der Verteidiger liegt im Wissen, welche davon in Ihrer Umgebung zählen.
Exposure ist mehr als CVEs. Unsere Analyse von Cloud-Angriffspfaden zeigt, wie reale Angriffe „niedrig“ bewertete Fehlkonfigurationen, überprivilegierte Identitäten und öffentliche Speicher verketten. Nichts davon meldet ein CVE-Scanner. Die Werkzeuge ziehen nach: Microsoft beschreibt Security Exposure Management als Exposure-Graph über Geräte, Identitäten, Cloud-Assets und externe Angriffsfläche, ausdrücklich ausgerichtet an Gartners CTEM-Ansatz.
Entscheidend ist die operative Folge: Die Arbeitseinheit wechselt vom „Befund“ zur „Exposure“, die Erfolgskennzahl von „gescannt“ zu „validiert und geschlossen“.
Die fünf Phasen, mit Owner und Werkzeug
Gartner benennt die fünf Phasen, aber weder Owner noch Werkzeuge, und genau dort werden Programme unscharf. Im Folgenden die Variante, die wir mit Kunden aufsetzen; die Nummern entsprechen der Grafik.
① Scoping: festlegen, was in diesem Zyklus zählt
Scoping beantwortet eine Frage: Welche Geschäftsdienste und Angriffsflächen gehören in diesen Zyklus, und warum? Ergebnis ist eine einseitige Scope-Beschreibung mit den Kronjuwelen, den betrachteten Angriffsflächen (extern, Identität, Cloud, SaaS, OT) und der fachlich verantwortlichen Person, die Risiken akzeptiert oder ablehnt.
- Owner: der CISO gemeinsam mit den Verantwortlichen der Geschäftsdienste. Nicht das Schwachstellenmanagement allein, denn nur das Business kann sagen, was „kritisch“ bedeutet.
- Werkzeuge: Servicekatalog oder CMDB, Risikoregister und ein Dokument. Kein Einkauf nötig.
- Häufigster Fehler: „alles“ in den Scope nehmen. Gute erste Scopes sind die externe Angriffsfläche, die Identitätsebene oder ein umsatzkritischer Dienst von Ende zu Ende.
② Discovery: ein einziger Exposure-Bestand
Discovery findet Assets und Exposures im Scope: CVEs, Fehlkonfigurationen, schwache Identitäten, offengelegte Secrets, unbekannte Internet-Assets und verwundbare Komponenten in eigener Software.
- Owner: Schwachstellenmanagement oder Security Engineering.
- Werkzeuge: die vorhandenen. Ein Schwachstellenscanner (Microsoft Defender Vulnerability Management, Tenable, Qualys, Rapid7 oder Greenbone/OpenVAS), ein CSPM-Werkzeug (siehe unseren Vergleich Defender for Cloud vs. Drittanbieter-CSPM), eine Sicht auf die Identitäts-Posture, Erkennung der externen Angriffsfläche und SBOMs für Eigenentwicklungen.
- Die eigentliche Arbeit: Deduplizierung und Zuordnung von Verantwortlichen. Fünf Werkzeuge, die dieselbe Schwachstelle auf derselben VM melden, sind eine Exposure, nicht fünf. Ein Asset ohne Owner ist selbst ein Befund.
③ Priorisierung: was könnte ein Angreifer wirklich nutzen?
Hier zahlt sich CTEM aus. Priorisieren Sie anhand von vier Signalen gemeinsam, nicht nach CVSS allein:
- Belege für Ausnutzung: Steht die CVE im Known-Exploited-Vulnerabilities-Katalog (KEV) der CISA, oder zeigt Ihre Threat Intelligence aktive Nutzung?
- Wahrscheinlichkeit: der EPSS-Score, laut FIRST eine täglich aktualisierte Schätzung der Wahrscheinlichkeit, dass eine veröffentlichte CVE in den nächsten 30 Tagen ausgenutzt wird.
- Erreichbarkeit: Liegt sie auf einem Angriffspfad zu einem Kronjuwel, ist sie aus dem Internet erreichbar oder für eine niedrig privilegierte Identität zugänglich? Dafür gibt es Angriffspfad-Graphen.
- Geschäftliche Auswirkung: das Kritikalitäts-Tag aus Phase ①.
Machen Sie aus den vier Signalen einen Entscheidungsbaum statt eines gewichteten Scores. Die Stakeholder-Specific Vulnerability Categorization (SSVC) der CISA ist eine gute Vorlage. Sie nutzt Entscheidungspunkte wie Ausnutzungsstatus, technische Auswirkung, Automatisierbarkeit und Bedeutung für die Mission und kennt vier Ergebnisse: Track, Track*, Attend und Act. Einen Baum können Sie gegenüber Prüfern leichter verteidigen als eine Zauberformel.
- Owner: eine namentlich benannte Person, die das Exposure Management verantwortet. Diese Rolle fehlt in vielen Unternehmen noch.
- Werkzeuge: KEV- und EPSS-Feeds (beide kostenlos), Kritikalitäts-Tags und die Angriffspfad-Funktionen eines Werkzeugs, das Sie womöglich schon lizenziert haben. Microsoft Security Exposure Management etwa modelliert Angriffspfade und Choke Points und kann Daten aus ServiceNow CMDB, Tenable, Qualys und Rapid7 übernehmen.
④ Validierung: belegen, und prüfen, ob Sie es sehen würden
Die Validierung stellt zwei Fragen. Kann ein Angreifer diese Exposure in unserer Umgebung tatsächlich ausnutzen? Und würden Erkennung und Reaktion es bemerken? Ergebnis ist eine kurze Liste belegter Exposures und eine Liste von Erkennungslücken. Die zweite ist genauso wertvoll wie die erste.
- Owner: Red Team oder Pentest, gemeinsam mit Detection Engineering. Eine Validierung, die nie beim Detection-Team ankommt, ist eine vertane Chance.
- Werkzeuge: gezielte Penetrationstests sowie Open-Source-Frameworks zur Angriffsemulation wie MITRE Caldera, Atomic Red Team und, für Cloud-Control-Planes, Stratus Red Team. BloodHound Community Edition bildet Angriffspfade in Active Directory und Entra ID ab. Kommerzielle Breach-and-Attack-Simulation macht das kontinuierlich; für den Anfang genügt eine gezielte Übung pro Quartal.
- Regel: keine destruktive Validierung in Produktion ohne Change-Ticket und Rollback-Plan.
⑤ Mobilisierung: beheben lassen und Abschluss belegen
An der Mobilisierung scheitern die meisten Programme. Die verwundbare VM gehört einem Team, die überprivilegierte Identität einem zweiten, die Firewall-Regel einem dritten. Das ist eine Verhandlung, kein Ticket.
- Owner: Plattform- und Anwendungsverantwortliche, gesteuert über Ihr ITSM, mit der Exposure-Management-Rolle als Eskalationsstufe.
- Werkzeuge: ServiceNow oder Jira mit SLAs je Prioritätsklasse, ein Register für Risikoakzeptanz und Ausnahmen, in dem jede Ausnahme ein Ablaufdatum hat, und ein Nachtest, bevor ein Ticket geschlossen werden darf.
- Regel: Geschlossen ist eine Exposure, wenn sie nachgetestet ist, nicht wenn jemand auf „erledigt“ klickt. Messen Sie die mittlere Behebungszeit validierter Exposures und die Ausnahmen nach Ablaufdatum. Das sind die zwei Zahlen für die Geschäftsleitung; unser CISO-Dashboard für den Vorstand zeigt, wie Sie sie darstellen.
Was die Zahlen sagen
Damit jeder das Diagramm nachprüfen kann, haben wir am 15. November 2026 zwei öffentliche Datensätze heruntergeladen, die täglichen EPSS-Werte (Stand 15. November 2026, Modellversion v2026.06.15) und den KEV-Katalog der CISA (Version 2026.11.13), und gezählt, wie sich die CVE-Grundgesamtheit verengt. Die Methode steht im Build-Skript, die Zahlen in der CSV-Datei.
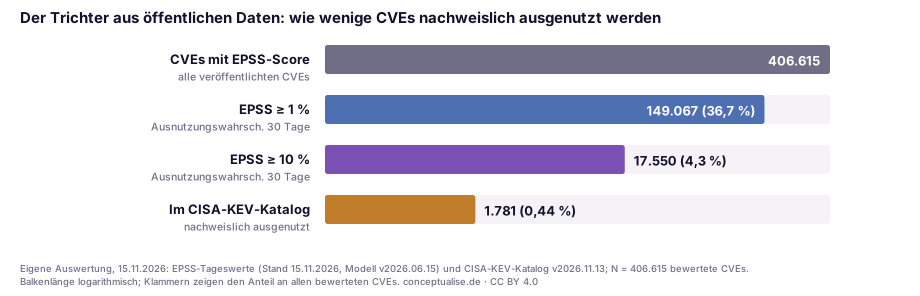
Drei Erkenntnisse prägen das CTEM-Design.
Der Heuhaufen ist riesig, die Nadeln sind wenige. Von 406.615 bewerteten CVEs haben 17.550 (4,3 %) einen EPSS-Score von mindestens 10 %, und 1.781 (0,44 %) stehen im KEV-Katalog. Bei CVEs mit einer Kennung aus 2025 sind es 189 von 43.729, ebenfalls rund 0,43 %. Wer alles beheben will, investiert fast seine gesamte Kraft in Schwachstellen, die niemand ausnutzt.
Kein einzelnes Signal genügt. Von den 1.781 KEV-Einträgen haben 1.342 einen EPSS-Score von mindestens 10 %. Rund ein Viertel der nachweislich ausgenutzten CVEs liegt also unter einer 10-%-Schwelle. Wer nur nach EPSS-Schwelle priorisiert, übersieht bekannte Ausnutzung. Wer nur nach KEV priorisiert, reagiert ausschließlich auf das, was bereits genutzt wird. Kombinieren Sie beide und ergänzen Sie Erreichbarkeit und geschäftliche Auswirkung.
Die Liste wächst weiter. Die CISA hat 2025 insgesamt 245 CVEs in den KEV-Katalog aufgenommen und zwischen dem 1. Januar und dem 13. November 2026 weitere 297; 361 Einträge sind für bekannte Ransomware-Nutzung markiert. Die Priorisierung braucht einen täglichen Feed, keine Quartalsdurchsicht.
Das zweite Diagramm zeigt dieselbe Logik innerhalb eines Unternehmens. Es ist illustrativ: ein Rechenbeispiel, wie sich ein CTEM-Trichter verengt, keine gemessenen Kundendaten.
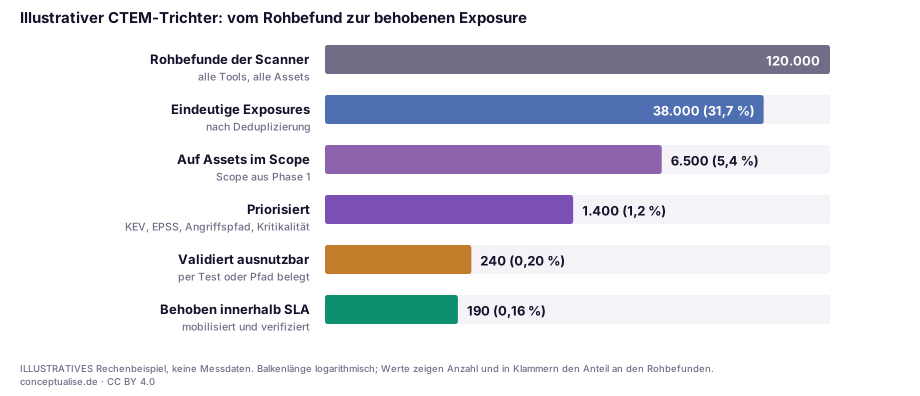
Lesen Sie es als Zielbild, nicht als Benchmark. Deduplizierung und Scoping entfernen den Großteil des Rauschens, bevor ein Mensch hinsieht; Priorisierung und Validierung erzeugen eine Liste, die Plattform-Teams ohne Diskussion akzeptieren. Die Lücke zwischen „validiert“ und „innerhalb der SLA behoben“ ist das Mobilisierungsproblem, und genau diese Zahl gilt es zu steuern.
Aus einem aktuellen Projekt
Anfang dieses Jahres haben wir das Schwachstellenprogramm einer mittelgroßen europäischen Finanzgruppe begutachtet. Auf dem Papier war es reif: zwei kommerzielle Scanner, ein CSPM-Werkzeug, wöchentliche Scans und ein monatlicher Bericht über offene Befunde nach CVSS. Der Vorstand sah die Zahl, und die Zahl sank nie.
Wir haben kein Werkzeug hinzugefügt. Wir haben einen CTEM-Zyklus auf einem Scope gefahren: die aus dem Internet erreichbaren Systeme plus die Identitäten, die die Zahlungsplattform erreichen konnten. Die Discovery fand Internet-Assets, die in der CMDB fehlten, überwiegend Testumgebungen eines früheren Projekts. Die Priorisierung nach KEV, EPSS und Erreichbarkeit reduzierte tausende Befunde im Scope auf eine Shortlist, die das Team in einer Sitzung besprechen konnte. Die Validierung strich davon einige, weil kompensierende Kontrollen sie tatsächlich blockierten. Sie brachte aber auch einen Pfad ans Licht, den niemand hoch eingestuft hatte: einen Service Principal mit dauerhaften Rechten, den eine falsch konfigurierte Pipeline erreichen konnte.
Am schwierigsten war die Mobilisierung. Zwei Korrekturen lagen bei einem Plattform-Team ohne Luft in der Roadmap. Gelöst hat das nicht die Eskalation des CISO, sondern ein Ausnahmeregister mit Ablaufdatum und der Unterschrift der fachlich Verantwortlichen. Sobald diese das Risiko bei jedem Ablauf persönlich neu zeichnen mussten, fand sich Platz in der Roadmap.
Entscheidungstabelle: Programm aufbauen oder Plattform kaufen?
| Situation | Unsere Empfehlung | Warum |
|---|---|---|
| Erster CTEM-Zyklus, weniger als ca. 5 Sicherheitsdatenquellen | Auf vorhandenen Tools aufbauen | Der Engpass sind Verantwortung und Scope, nicht Werkzeuge |
| Mehrere Scanner melden dieselben Assets, Deduplizierung per Tabelle | Exposure Assessment Platform oder Aggregationsschicht prüfen | Deduplizierung und Kontext sind jetzt der Engpass |
| Überwiegend Microsoft-Umgebung mit Defender XDR und Defender for Cloud | Zuerst Microsoft Security Exposure Management evaluieren | Baut auf vorhandenen Defender-Daten auf; Lizenzierung prüfen, und laut Microsoft nur in der Public Cloud, nicht in souveränen Clouds verfügbar |
| Regulierte Einrichtung mit Testnachweispflicht (DORA, NIS2) | Kontinuierliche oder quartalsweise Validierung ergänzen | Die Aufsicht fragt, ob Kontrollen wirken, nicht wie viele Befunde Sie haben |
| Mobilisierungs-SLAs werden regelmäßig gerissen | Erst Governance reparieren: Owner, Ausnahmen mit Ablaufdatum, fachliche Freigabe | Kein Werkzeug ersetzt einen fehlenden Owner |
Und die Kennzahlen, die „offene Befunde“ ersetzen:
| Kennzahl | Phase | Gutes Zeichen |
|---|---|---|
| Anteil der Assets im Scope mit benanntem Owner | ①② | Über 95 % |
| Validierte Exposures auf Pfaden zu Kronjuwelen | ③④ | Sinkt von Zyklus zu Zyklus |
| Mittlere Behebungszeit validierter Exposures je Priorität | ⑤ | Innerhalb der SLA für Act und Attend |
| Ausnahmen nach Ablaufdatum | ⑤ | Null |
| KEV-Einträge im Scope, länger offen als die SLA | ③⑤ | Null |
Governance für europäische Unternehmen
CTEM ist in keinem EU-Regelwerk ein Rechtsbegriff. Mehrere Regelwerke verlangen trotzdem genau das, was ein CTEM-Zyklus liefert.
NIS2. Art. 21 Abs. 2 der Richtlinie (EU) 2022/2555 listet die Mindestmaßnahmen des Risikomanagements. Buchstabe e betrifft die Sicherheit bei Erwerb, Entwicklung und Wartung von Netz- und Informationssystemen „einschließlich Management und Offenlegung von Schwachstellen“. Buchstabe f verlangt Konzepte und Verfahren zur Bewertung der Wirksamkeit der Risikomanagementmaßnahmen. Die Validierung in Phase ④ beantwortet Buchstabe f direkt. In Deutschland gelten diese Pflichten über das NIS2UmsuCG seit dem 6. Dezember 2025. Unser Leitfaden zu den NIS2-Risikomanagementmaßnahmen auf Azure bildet die vollständige Liste ab.
DORA. Für Finanzunternehmen ist die Latte konkreter. Die Delegierte Verordnung (EU) 2024/1774, die RTS zum IKT-Risikomanagementrahmen, verlangt in Art. 10 Verfahren für das Schwachstellenmanagement. Dazu gehören automatisierte Schwachstellenscans und -bewertungen, für IKT-Assets, die kritische oder wichtige Funktionen unterstützen, mindestens wöchentlich. Patches und andere Abhilfemaßnahmen sind zu priorisieren, und Art. 10 Abs. 4 fordert Fristen für die Installation von Patches. Art. 25 Abs. 1 DORA zählt die Tests eines Testprogramms auf, von Schwachstellenbewertungen und -scans über szenariobasierte Tests bis zu Penetrationstests. Art. 26 ergänzt für die betroffenen Unternehmen bedrohungsorientierte Penetrationstests (TLPT) mindestens alle drei Jahre. Die Discovery deckt den wöchentlichen Scan ab; die übrigen Phasen belegen, dass daraus Handeln folgte.
Cyber Resilience Act. Wenn Sie Produkte mit digitalen Elementen herstellen, gelten Anhang I Teil II und Art. 14 für diese Produkte, nicht für den internen Bestand, den CTEM abdeckt. Beide treffen sich bei SBOMs und aktiv ausgenutzten Schwachstellen; unser Leitfaden zu SBOM- und VEX-Betrieb zeigt, wie die Triage auf Produktseite dieselbe Priorisierungslogik speist.
Datenhaltung der Werkzeuge. Ein Exposure-Graph ist eine Landkarte Ihrer Schwächen. Prüfen Sie, wo das Werkzeug sie speichert, wer beim Anbieter darauf zugreifen kann und ob es in Ihrem souveränen Angebot verfügbar ist.
Ein pragmatischer Einführungspfad
- Wochen 1–2: Scope und Owner. Einen Scope wählen (externe Angriffsfläche, Identitätsebene oder ein kritischer Dienst). Exposure-Management-Verantwortliche und fachlich Verantwortliche benennen. Die einseitige Scope-Beschreibung schreiben.
- Wochen 3–5: ein Bestand. Scanner-, CSPM- und Identitätsdaten für den Scope in eine deduplizierte Liste überführen. Jedem Asset einen Owner zuordnen; Assets ohne Owner als Befund behandeln.
- Wochen 6–7: Entscheidungsbaum. Einen Baum nach SSVC-Muster mit KEV, EPSS, Erreichbarkeit und Kritikalität schreiben. SLAs je Ergebnis mit den Plattform-Teams vereinbaren, bevor die erste Shortlist entsteht.
- Wochen 8–10: die Spitze der Liste validieren. Gezielten Pentest oder Emulation auf der Shortlist durchführen, mit Detection Engineering am Tisch. Ausnutzbarkeit und Erkennungslücken dokumentieren.
- Wochen 11–13: mobilisieren und berichten. Tickets mit Nachtest-Kriterien erzeugen, das Ausnahmeregister mit Ablaufdaten eröffnen und dem Vorstand die obigen Kennzahlen zeigen, nicht die Rohzahl. Dann den Scope für Zyklus zwei erweitern.
Das Fazit
CTEM lohnt sich, aber nicht in der Form, in der die meisten Anbieter es verkaufen. Die fünf Phasen sind eine solide Disziplin: festlegen, was zählt, finden, was exponiert ist, nach tatsächlicher Ausnutzbarkeit ordnen, belegen und beheben lassen. Keine Phase braucht am ersten Tag eine neue Plattform; jede braucht einen Owner. Wenn weniger als ein halbes Prozent der CVEs nachweislich ausgenutzt wird, gewinnt das Programm, das zu den meisten Befunden schnell und begründet „nein“ sagt. Solange Deduplizierung nicht der Engpass ist, gehört das Budget in die Exposure-Management-Rolle und in die Validierung.
Wenn Sie einen ersten CTEM-Zyklus auf einem Scope aufsetzen möchten, von der Scope-Beschreibung über den Entscheidungsbaum bis zur Validierung mit Ihrem Detection-Team, unterstützt Sie unsere Praxis für Zero Trust und Cybersecurity genau dabei. Für Finanzunternehmen bilden wir die Ergebnisse direkt auf DORA- und NIS2-Nachweise ab.
FAQ
Welche fünf Phasen hat CTEM?
Gartners Zyklus für Continuous Threat Exposure Management besteht aus fünf Phasen: Scoping, Discovery, Priorisierung, Validierung und Mobilisierung. Die ersten drei klären, was Ihnen schaden könnte; die letzten beiden belegen, dass eine Exposure real ist, und sorgen für die Behebung. Danach beginnt der Zyklus mit neuem Scope von vorn.
Worin unterscheidet sich CTEM vom klassischen Schwachstellenmanagement?
Schwachstellenmanagement beginnt beim Scanner und patcht nach Schweregrad. CTEM beginnt beim geschäftlichen Scope, erfasst auch Exposures ohne CVE (Fehlkonfigurationen, Identitäten, Angriffspfade, unbekannte externe Assets), fragt, ob ein Angreifer sie tatsächlich nutzen könnte, und misst validierte und geschlossene Exposures statt Scan-Zahlen.
Brauchen wir eine CTEM-Plattform?
Für den Start nicht. Die meisten Unternehmen besitzen bereits Schwachstellenscanner, CSPM, ein Identitätswerkzeug und ein ITSM-System. CTEM ist das Betriebsmodell, das sie verbindet. Eine Exposure Assessment Platform oder ein Angriffspfad-Tool lohnt sich, sobald Deduplizierung und Kontext über mehrere Quellen zum Engpass werden, meist im zweiten oder dritten Zyklus.
Welche Rolle spielen EPSS und der CISA-KEV-Katalog bei der Priorisierung?
EPSS schätzt die Wahrscheinlichkeit, dass eine CVE in den nächsten 30 Tagen ausgenutzt wird; der KEV-Katalog der CISA listet CVEs mit Belegen für Ausnutzung in freier Wildbahn. In unserer Auswertung der Daten vom 15. November 2026 standen nur 1.781 von 406.615 bewerteten CVEs (0,44 %) im KEV-Katalog, und rund ein Viertel davon lag unter 10 % EPSS. Nutzen Sie beide Signale zusammen mit der Kritikalität der Assets.
Verlangen NIS2 oder DORA ein CTEM-Programm?
Keine der beiden nennt CTEM. NIS2 Art. 21 Abs. 2 Buchst. e und f verlangt die Behandlung von Schwachstellen und Verfahren zur Bewertung der Wirksamkeit der Maßnahmen. Die DORA-RTS zum IKT-Risikomanagement (Delegierte Verordnung (EU) 2024/1774, Art. 10) verlangen automatisierte Schwachstellenscans, für Assets kritischer oder wichtiger Funktionen mindestens wöchentlich, sowie Fristen für Patches. Ein CTEM-Zyklus ist ein guter Nachweis für beides.
Wie lange dauert der Aufbau eines CTEM-Programms?
Ein erster Zyklus auf einem gut gewählten Scope, etwa der externen Angriffsfläche oder einem kritischen Geschäftsdienst, dauert mit vorhandenen Tools rund 90 Tage. Der zweite Zyklus ist schneller und breiter. Programme, die mit dem gesamten Bestand starten, bleiben meist in der Discovery stecken.
Quellen
Alle Quellen geprüft am 15. November 2026. Gartner-Research ist kostenpflichtig; wo wir Gartner zitieren, nennen wir die vermittelnde Quelle.
Tier A: Primärquellen, Regulierung und Datensätze
- Richtlinie (EU) 2022/2555 (NIS2), EUR-Lex: Art. 21 Abs. 2 Buchst. e und f
- Verordnung (EU) 2022/2554 (DORA), EUR-Lex: Art. 24–26
- Delegierte Verordnung (EU) 2024/1774 (RTS zum IKT-Risikomanagementrahmen), EUR-Lex: Art. 10
- Verordnung (EU) 2024/2847 (Cyber Resilience Act), EUR-Lex: Art. 14, Anhang I Teil II
- CISA: Known Exploited Vulnerabilities Catalog (JSON-Feed, Version 2026.11.13)
- FIRST: Exploit Prediction Scoring System (EPSS) und die tägliche Datei unter epss.empiricalsecurity.com (Stand 15.11.2026, Modell v2026.06.15)
- CISA: Stakeholder-Specific Vulnerability Categorization (SSVC)
- Anthropic: Project Glasswing (7. April 2026)
Tier B: Forschung und Analyse
- Gartner, How to Manage Cybersecurity Threats, Not Episodes (21. August 2023), Prognose zitiert nach Pentera: Implementing a CTEM operation
- Gartner, Magic Quadrant for Exposure Assessment Platforms (10. November 2025), Gartner-Dokumentseite; Umfang und Abgrenzung zum Market Guide for Vulnerability Assessment laut The Hacker News (21. Januar 2026)
- Gartner, First Take: Claude Mythos and Project Glasswing… (27. Mai 2026), zitiert nach IBM: What is CTEM?, das auch die fünf Phasen beschreibt
- Eigene Auswertung von EPSS- und KEV-Daten durch conceptualise.de, 15. November 2026: Methode in
marketing/build/blog/mk_ctem_continuous_threat_exposure_management.py, Zahlen in der CSV-Datei
Tier C: Hersteller und richtungsweisend
- Microsoft Learn: What is Microsoft Security Exposure Management? (aktualisiert 10. November 2026)
- Der Beitrag in The Hacker News ist ein Gastbeitrag einer XM-Cyber-Mitarbeiterin; wir nutzen ihn nur für den Umfang des Magic Quadrant, nicht für seine Statistiken.
Themen